Cómo protegerse de un virus ransomware: guía completa
Protegerse de un virus ransomware es una cuestión que es mejor resolver antes del primer ataque. El ransomware bloquea el acceso a los archivos y exige un rescate por la clave de descifrado. En este artículo, analizaremos cómo reducir el riesgo de infección, qué configuraciones activar en Windows, macOS, Linux y servicios en la nube, cómo organizar copias de seguridad, capacitar a los empleados y qué hacer si ya ha ocurrido una infección.
Los virus ransomware son peligrosos no solo para las grandes empresas. Un ordenador portátil familiar, un archivo fotográfico familiar, una base de datos de clientes de una pequeña empresa, la contabilidad, un almacenamiento NAS y un disco compartido del departamento, todo esto puede ser el objetivo. Al mismo tiempo, la protección no se basa en un solo antivirus, sino en una combinación de hábitos, configuraciones, copias de seguridad y planes de respuesta.
Qué es un virus ransomware y cómo funciona
Un virus ransomware es un software malicioso que encuentra archivos en el dispositivo o en carpetas de red accesibles, los cifra y deja un mensaje exigiendo un rescate. A menudo, los atacantes prometen enviar la clave después del pago. En la práctica, no hay garantías: la clave puede no llegar, puede no funcionar, y el dinero puede apoyar nuevos ataques.
Un ataque típico se lleva a cabo en varias etapas:
- El atacante obtiene acceso inicial. Esto puede ser un correo electrónico de phishing, un archivo adjunto infectado, una contraseña comprometida, un RDP vulnerable, publicidad maliciosa o un software pirateado.
- El código malicioso se aferra al sistema. A veces, desactiva la protección, elimina copias sombra y busca recursos de red.
- El ransomware selecciona los datos. Más comúnmente, afecta documentos, hojas de cálculo, archivos comprimidos, fotos, bases de datos y copias de seguridad, si están disponibles como una carpeta normal.
- Los archivos son cifrados. Las extensiones pueden cambiar, y en el escritorio aparece una nota con instrucciones para el pago.
- A veces, los datos se roban con anticipación. Luego, los delincuentes amenazan con la publicación, incluso si la víctima tiene copias de seguridad.
La conclusión principal es simple: la protección contra el ransomware debe obstaculizar el ataque en cada etapa. Se debe dificultar el acceso, limitar la propagación, mantener copias de datos limpias y preparar un plan de acción por adelantado.
Principales vías de infección de ransomware
Para entender cómo protegerse de ransomware, es importante conocer los escenarios más comunes. Estos cambian, pero las técnicas básicas permanecen similares.
Correos electrónicos de phishing y archivos adjuntos
Un correo puede parecer una factura, un acta, una notificación bancaria, un mensaje de entrega, un currículum o un documento de un socio. A menudo, hay un archivo adjunto con macros, un enlace a un sitio falso o un archivo comprimido con un archivo ejecutable. A veces, el texto crea urgencia: pague hoy, ábralo inmediatamente, compruebe la deuda.
Señales de advertencia:
- archivo inesperado de un remitente desconocido;
- archivo comprimido con una contraseña indicada en el correo;
- solicitud para habilitar macros en el documento;
- enlaces con un dominio similar, pero no exacto;
- estilo extraño, errores o presión por plazos.
Compromiso de acceso remoto
RDP, portal VPN, panel de administración, SSH o escritorio remoto a menudo se convierten en puntos de entrada. El riesgo es mayor si se utiliza una contraseña débil, no hay MFA, el servicio está abierto en Internet y las actualizaciones no se han realizado desde hace tiempo.
Para las empresas, esto es especialmente crítico. Una sola cuenta de administrador comprometida puede dar acceso a servidores, carpetas compartidas y copias de seguridad.
Software pirateado y activadores
Cracks, activadores, versiones modificadas de Windows, versiones gratuitas de software comercial y plugins sospechosos a menudo contienen código malicioso. El usuario inicia el archivo con derechos de administrador, y luego el sistema pierde el control.
Ahorrar en licencias puede terminar en la pérdida de documentos laborales, la paralización del negocio y gastos de recuperación.
Vulnerabilidades en programas y dispositivos
Los ransomware aprovechan los errores en sistemas operativos, navegadores, suites de oficina, puertas de enlace VPN, NAS, enrutadores y aplicaciones de servidor. Por lo tanto, las actualizaciones no son una formalidad, sino una medida de seguridad básica.
Se debe prestar especial atención a los dispositivos que operan durante años sin mantenimiento: almacenes de red, servidores antiguos, cámaras, impresoras y enrutadores.
Estrategia básica de protección contra un virus ransomware
Una protección efectiva consta de varias capas. Si una capa falla, la siguiente debe reducir el daño.
Principio de privilegios mínimos
El usuario no debe trabajar constantemente bajo una cuenta de administrador. Para tareas cotidianas, una cuenta normal es suficiente. Los derechos de administrador solo son necesarios para instalar software y hacer cambios en el sistema.
En la empresa, este principio es especialmente importante. Un empleado no necesita acceso a todas las carpetas si solo trabaja en un proyecto. Cuantos menos archivos sean accesibles, menor será la zona de daño en caso de infección.
Actualizaciones regulares
Actualice el sistema operativo, el navegador, las aplicaciones de oficina, el cliente de correo, Java, lectores de PDF, descompresores y servicios de servidor. Si un programa ya no es compatible, es mejor reemplazarlo.
Prácticas útiles:
- habilitar actualizaciones automáticas donde sea seguro;
- comprobar las actualizaciones de dispositivos de red manualmente;
- eliminar software antiguo que no se utiliza;
- mantener una lista de sistemas críticos y sus fechas de actualización.
Contraseñas seguras y MFA
La contraseña debe ser larga y única. La reutilización de contraseñas es una causa común de compromisos. Si un servicio se ve afectado, el atacante probará la misma contraseña en el correo, VPN y la nube.
Utilice un gestor de contraseñas y active la autenticación multifactor. MFA es especialmente necesaria para el correo, almacenamientos en la nube, VPN, RDP, paneles de administración, CRM y servicios contables.
Protección moderna de los endpoints
Un antivirus o EDR no ofrecen garantías absolutas, pero son útiles. Una buena solución de protección puede bloquear cifrados sospechosos, scripts maliciosos, exploits o intentos de desactivar la protección.
Verifique que la protección realmente funcione:
- la protección en tiempo real está habilitada;
- las bases de datos y componentes se están actualizando;
- la reputación de archivos en la nube está habilitada;
- los usuarios no pueden desactivar la protección sin permiso;
- los eventos de seguridad son dirigidos a la persona responsable.
Copia de seguridad según la regla 3-2-1
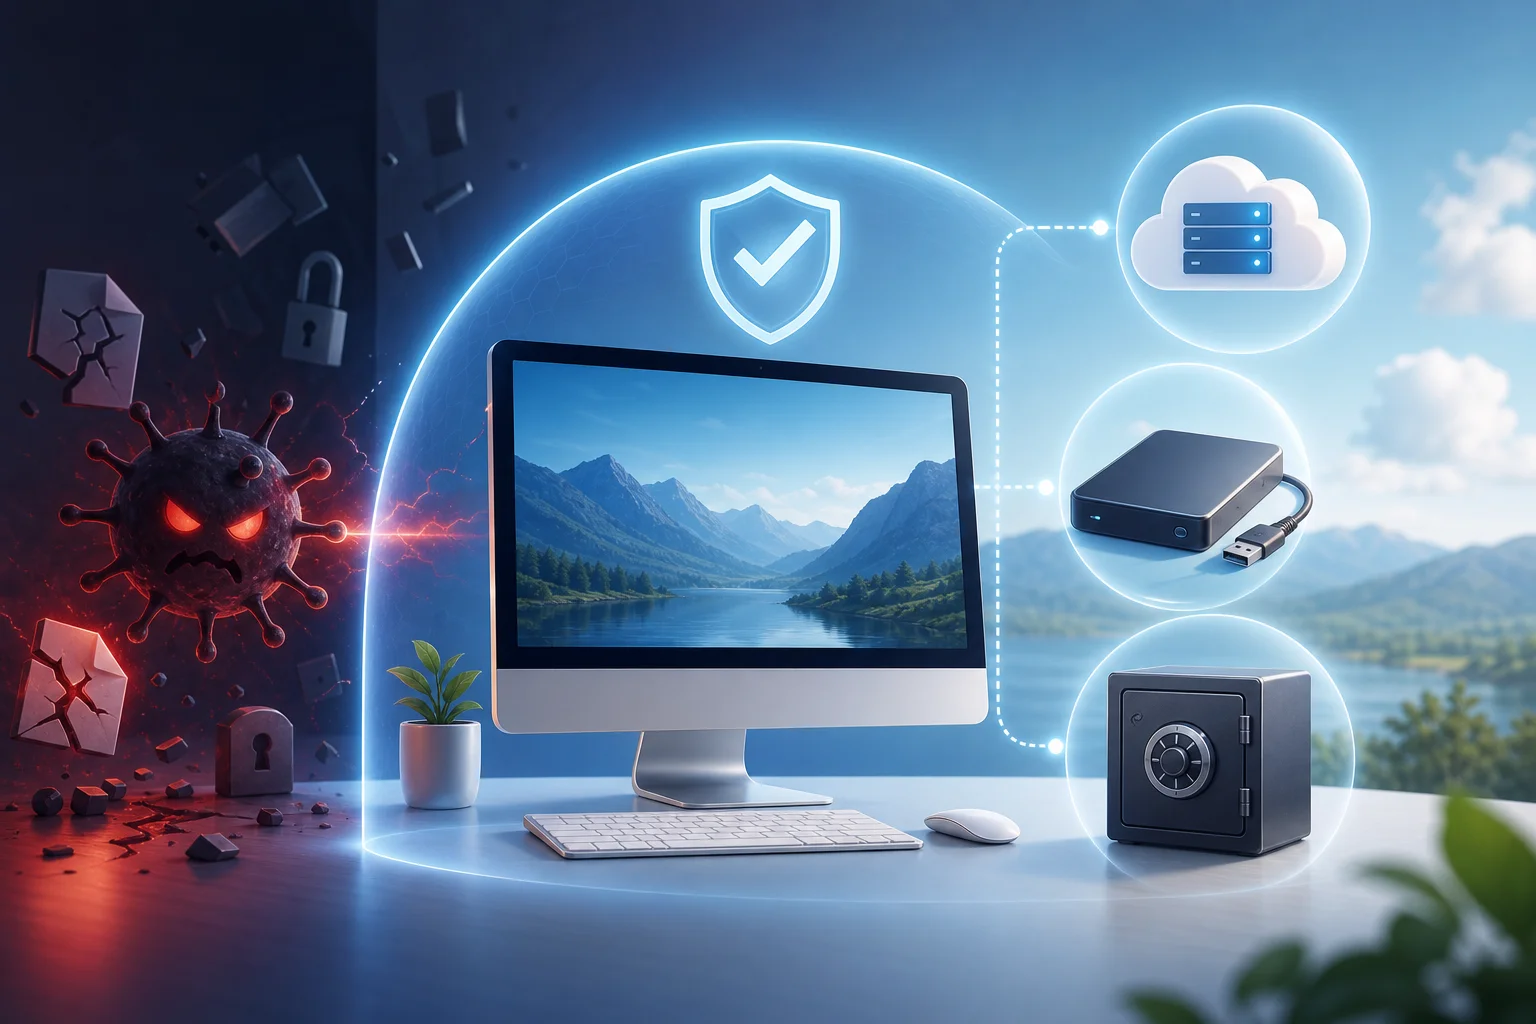
La copia de seguridad es el principal método para recuperarse después de un ransomware sin pagar un rescate. Pero la copia debe ser inaccesible para el virus. Si la copia de seguridad está conectada como un disco normal y está abierta para escritura, el ransomware puede cifrarla también.
La regla clásica 3-2-1 significa:
| Elemento | Qué significa | Ejemplo |
|---|---|---|
| 3 copias de datos | Original y al menos dos copias de respaldo | Laptop de trabajo, respaldo local, respaldo en la nube |
| 2 medios diferentes | Los datos no están solo en un tipo de dispositivo | Disco externo y nube o NAS y cinta |
| 1 copia fuera de la ubicación principal | Un respaldo se guarda por separado | Nube, otra oficina, disco fuera de línea en un lugar seguro |
Para protegerse contra un virus ransomware, agregue una regla adicional: al menos una copia debe ser inmutable o estar fuera de línea. Una copia inmutable está protegida contra eliminación y sobrescritura durante un período específico. Una copia fuera de línea está físicamente desconectada después de ser creada.
Cómo configurar copias de seguridad en casa
Para el usuario doméstico, un esquema simple es adecuado:
- Almacene documentos importantes en carpetas claras para facilitar su inclusión en la copia de seguridad.
- Configure copias automáticas en la nube con historial de versiones.
- Una vez a la semana o al mes, realice una copia en un disco externo.
- Después de realizar la copia, desconecte el disco del ordenador.
- Verifique periódicamente que los archivos de la copia se abren correctamente.
No se limite a sincronizar. Si un malware cifra los archivos, la sincronización puede transferir rápidamente las versiones cifradas a la nube. Por lo tanto, se necesita un historial de versiones y copias de seguridad separadas.
Cómo configurar copias de seguridad en la empresa
Para las empresas, la copia de seguridad debe ser un proceso gestionado, no una iniciativa personal del administrador. Es necesario definir qué sistemas son críticos, con qué frecuencia deben ser copiados y en qué tiempo deben ser restaurados.
Conjunto mínimo:
- copias de seguridad diarias de archivos de trabajo y servidores;
- copias separadas de bases de datos con parada controlada o instantáneas;
- protección de copias de seguridad con cuentas separadas;
- prohibición de acceso para usuarios regulares al almacenamiento de copias de seguridad;
- pruebas regulares de restauración;
- registro de tareas exitosas y fallidas;
- almacenamiento de parte de las copias fuera de la red principal.
La prueba de restauración es más importante que un bonito informe sobre la creación de la copia. Mientras no haya restaurado un archivo, carpeta, base o servidor en un entorno de prueba, no se puede estar seguro de que la copia de seguridad sea adecuada.
Lista de verificación paso a paso para protegerse de ransomware
Esta lista de verificación se puede usar como un plan de acción rápido. Comience con los primeros puntos. Ofrecen el máximo efecto a un costo razonable.
- Identifique los datos valiosos. Haga una lista de las carpetas importantes, servicios, bases, unidades en la nube y dispositivos. No se puede proteger lo que nadie conoce.
- Configure la copia de seguridad. Utilice la regla 3-2-1. Agregue una copia fuera de línea o inmutable. Verifique la restauración.
- Habilite las actualizaciones. Actualice el sistema operativo, navegadores, suites de oficina, servidores, NAS y dispositivos de red. Elimine programas antiguos.
- Elimine derechos innecesarios. Trabaje sin derechos de administrador constantes. Limite el acceso a carpetas compartidas.
- Active MFA. Comience por correos, VPN, nube, acceso remoto y cuentas de administrador.
- Proteja el correo. Configure antispam, verificación de archivos adjuntos, SPF, DKIM y DMARC para el dominio de la empresa. Capacite a las personas para reconocer el phishing.
- Limite macros y scripts. Prohíba macros desde Internet. Controle el lanzamiento de PowerShell, JavaScript y archivos ejecutables desconocidos.
- Cierre el acceso remoto desde Internet. No publique RDP directamente. Utilice VPN, MFA, listas de direcciones permitidas e inicios de sesión.
- Segmentar la red. Separen estaciones de trabajo, servidores, WiFi de invitados, contabilidad, sistemas de producción y almacenamiento.
- Prepare un plan de respuesta. Decida de antemano a quién notificar, cómo desconectar dispositivos infectados, dónde están los contactos e instrucciones.
Si no hay tiempo para todo de inmediato, comience por copias de seguridad, actualizaciones, MFA y limitación de derechos. Estas medidas cierran las causas más comunes de pérdidas significativas.
Configuraciones de Windows que reducen el riesgo
Windows a menudo es atacado debido a su prevalencia. Sin embargo, las funciones integradas pueden reducir significativamente el riesgo si se habilitan correctamente.
Protección contra ransomware en Microsoft Defender
Windows tiene una función de acceso controlado a carpetas. Esta limita la modificación de catálogos importantes por aplicaciones desconocidas. Se puede habilitar en la configuración de seguridad de Windows en la sección de protección contra virus y amenazas.
Lo que se debe hacer:
- habilitar la protección en tiempo real;
- habilitar la protección en la nube;
- activar el acceso controlado a carpetas;
- agregar carpetas importantes a la lista de protegidas;
- permitir acceso solo a aplicaciones confiables;
- no desactivar las advertencias sin analizar la causa.
La función puede requerir configuración. Algunos programas de trabajo pueden ser bloqueados inicialmente. Deben revisarse y agregarse a excepciones solo después de confirmar su legitimidad.
Limitación de macros en Office
Las macros a menudo se utilizan para ejecutar código malicioso. En las versiones modernas de Microsoft Office, las macros desde Internet pueden bloquearse por defecto, pero esto depende de la política y la versión.
Para las empresas, es mejor prohibir macros de fuentes no confiables de manera centralizada. Si las macros son necesarias para contabilidad o analistas, use firmas digitales, ubicaciones confiables y reglas separadas.
Control de aplicaciones
Prohibir la ejecución de programas desconocidos reduce el riesgo de infección. Para esto, se puede utilizar el Control de Aplicaciones de Microsoft Defender, AppLocker u otras herramientas de control de aplicaciones. La idea es simple: solo se puede ejecutar software autorizado.
Para pequeñas empresas, un enfoque gradual es adecuado. Primero, compile una lista de programas utilizados. Luego, prohíba la ejecución desde carpetas temporales, perfiles de usuario, archivos comprimidos y descargas. Es desde donde a menudo comienzan los archivos maliciosos.
Protección de macOS y Linux contra ransomware
macOS y Linux tampoco deben ser considerados invulnerables. Los ataques son menos comunes en dispositivos domésticos, pero los servidores Linux, contenedores, NAS y portátiles macOS de empleados son de interés para los delincuentes.
Qué hacer en macOS
Habilite actualizaciones automáticas, use Gatekeeper, no desactive la Protección de Integridad del Sistema, instale aplicaciones de fuentes confiables. Para datos importantes, habilite Time Machine, pero no mantenga el disco de respaldo conectado constantemente si no está protegido contra modificaciones.
También verifique los derechos de las aplicaciones. No otorgue acceso al disco, documentos, descargas, micrófono y cámara sin necesidad. Elimine perfiles de gestión antiguos y extensiones de navegadores desconocidas.
Qué hacer en Linux
En Linux, los principales riesgos a menudo están asociados con servicios de servidor: SSH, paneles de control, aplicaciones web, bases de datos, Docker, Samba y comparticiones de red. Utilice actualizaciones de seguridad, claves en lugar de contraseñas para SSH, fail2ban o herramientas similares, firewalls y el principio de privilegios mínimos.
Para los servidores, es crucial tener cuentas de servicios separadas, derechos correctos sobre los directorios, instantáneas regulares y copias de seguridad fuera del servidor. Si el ransomware obtiene acceso a un usuario del servidor web, no debería tener la capacidad de modificar todos los datos de la empresa.
Cómo proteger el correo y el navegador
El correo y el navegador son los dos principales canales de entrada. Por lo tanto, su protección influye directamente en la probabilidad de infección.
Reglas de trabajo seguro con correos
Verifique el remitente, el dominio y el contexto. Si el correo es inesperado, es mejor confirmar a través de otro canal: teléfono, chat corporativo o sitio oficial. No abra archivos comprimidos y documentos con macros a menos que los esperaba.
Los correos que le presionan son especialmente peligrosos. La urgencia reduce la atención. Tómese un momento, pase el cursor sobre el enlace, verifique la dirección y piense si el remitente debería enviar tal archivo.
Seguridad del navegador
Utilice un navegador moderno y manténgalo actualizado. Instale un mínimo de extensiones. Cada extensión recibe ciertos derechos, y algunas pueden leer páginas o alterar el contenido de sitios.
Medidas prácticas:
- elimine las extensiones innecesarias;
- no descargue programas de anuncios;
- verifique la dirección del sitio antes de ingresar la contraseña;
- no guarde contraseñas corporativas en el navegador sin políticas de protección;
- utilice un gestor de contraseñas con MFA.
Protección de la red, NAS y carpetas compartidas
El ransomware es peligroso porque cifra no solo archivos locales. Si un usuario tiene acceso a carpetas de red, también están en riesgo. Por lo tanto, los recursos compartidos deben configurarse con cuidado.
Limitación de acceso a carpetas compartidas
Otorgue derechos según roles. Si un departamento solo necesita lectura y visualización, no otorgue escritura. Si un empleado trabaja en un proyecto, no le abra todo el archivo de la empresa.
Verifique periódicamente los derechos. Después de despidos, transferencias y finalización de proyectos, frecuentemente quedan accesos innecesarios. Esto incrementa el daño en caso de compromiso de una cuenta.
Protección de NAS
NAS es conveniente para almacenar archivos, pero no debe dejarse sin protección. Actualice el firmware, desactive servicios innecesarios, no publique el panel de control en internet, habilite MFA, utilice cuentas separadas y tome instantáneas.
Si el NAS admite instantáneas inmutables o protección contra eliminación, actívelo. Pero no considere las instantáneas como la única copia de seguridad. En caso de errores de configuración, hackeo del administrador o fallos del dispositivo, se puede perder todo. Necesita una copia fuera del NAS.
Segmentación de la red
La segmentación significa dividir la red en zonas. Por ejemplo, el WiFi de invitados no debe ver los servidores. Las estaciones de trabajo no deben acceder directamente a los sistemas de respaldo. El segmento contable puede separarse de la red de oficina general.
Incluso una simple división reduce el riesgo de cifrado masivo. Un ataque puede comenzar en un ordenador, pero no debería moverse libremente por toda la infraestructura.
Capacitación de usuarios sin temor
La tecnología es importante, pero la persona a menudo toma la última decisión: abrir un archivo o no, introducir una contraseña o no, habilitar macros o no. Por lo tanto, la capacitación debe ser regular y práctica.
Un buen programa incluye:
- instrucciones breves con ejemplos de correos reales;
- un canal claro para informar sobre correos sospechosos;
- una regla sin sanciones por notificación oportuna;
- correos de entrenamiento sin humillar a los empleados;
- recordatorios sobre contraseñas, MFA y manejo de archivos adjuntos.
No se debe construir la capacitación sobre el miedo. Es mejor explicar que el empleado es parte de la defensa, no el culpable de todos los problemas. Si una persona informa rápidamente de una sospecha, el equipo de seguridad tiene la oportunidad de detener el ataque antes de que se produzca el cifrado.
Qué hacer si el virus ransomware ya está en marcha
Si nota extensiones extrañas de archivos, renombramientos masivos, un mensaje de rescate o una desaceleración abrupta del disco, actúe rápido. No intente abrir archivos de manera caótica ni reiniciar todos los dispositivos.
Primeras acciones
- Desconecte el dispositivo de la red. Desenchufe el cable de red, apague el WiFi y Bluetooth. No elimine archivos ni formatee el disco.
- Desactive carpetas compartidas y almacenamientos de red. Si es administrador, bloquee temporalmente el acceso a los servidores de archivos y NAS.
- No pague de inmediato. Primero, evalúe la magnitud, la disponibilidad de copias de seguridad y las opciones de descifrado. El pago no garantiza la recuperación.
- Guarde evidencias. Fotografía la nota, guarde los nombres de archivos, extensiones, hora del evento y correos sospechosos.
- Notifique a los responsables. En la empresa, notifique a IT, seguridad, dirección y departamento legal de acuerdo con un plan previamente establecido.
- Verifique otros dispositivos. Busque signos similares en discos compartidos, servidores y computadoras cercanas.
- Comience la recuperación solo después de la limpieza. Si regresa datos a un entorno infectado, podrían ser cifrados nuevamente.
¿Se pueden descifrar archivos de forma gratuita?
A veces existen descifradores gratuitos para familias específicas de ransomware. Esto es posible si los investigadores han encontrado un error en la implementación de la cifrado, obtenido claves o si las fuerzas del orden han confiscado la infraestructura de los delincuentes.
Revise recursos de reputación y sitios de empresas antivirus conocidas. No descargue descifradores desconocidos de foros y páginas publicitarias. Podrían resultar ser nuevo malware.
¿Cuándo contactar a especialistas?
Si se trata de un negocio, servidores, datos personales, contabilidad o posibles filtraciones, es mejor involucrar a especialistas en investigación de incidentes. Ellos ayudarán a identificar el punto de entrada, detener la propagación, conservar evidencias y restaurar el funcionamiento de manera segura.
Es importante no solo recuperar archivos. Es necesario entender cómo ocurrió el ataque. De lo contrario, el ransomware u otro código malicioso puede regresar a través de la misma puerta de acceso vulnerable.
¿Es necesario pagar el rescate?
Pagar el rescate es arriesgado. No hay garantía de que los delincuentes envíen la clave, que la clave descifre todos los archivos y que los datos robados no se publiquen. Además, el propio pago puede infringir las políticas internas de la empresa o los requisitos legales, si el destinatario está relacionado con listas de sanciones.
La decisión generalmente depende de la situación específica: el valor de los datos, la disponibilidad de copias de seguridad, riesgos legales, interrupciones en el negocio y consultas con especialistas. Pero la mejor estrategia es construir la protección de tal manera que la cuestión del pago no sea la única opción.
Errores comunes al protegerse contra ransomware
Incluso las buenas herramientas no ayudan si se utilizan incorrectamente. Aquí hay errores comunes.
Mantener la copia de seguridad constantemente conectada
Un disco conectado, un recurso de red o una carpeta de nube pueden ser cifrados junto con los archivos principales. Se necesita una copia fuera de línea, un almacenamiento inmutable o un sistema separado con derechos limitados.
Trabajar bajo administrador todos los días
Si un archivo malicioso se запуска con altos privilegios, el daño aumenta. Para trabajar normalmente, utilice una cuenta estándar.
Retrasar actualizaciones durante meses
Algunos ataques explotan vulnerabilidades conocidas para las cuales ya hay parches desde hace tiempo. Cuanto más tiempo pase sin que el sistema se actualice, mayor será el riesgo.
Abrir RDP en Internet
Un escritorio remoto abierto con contraseña es un objetivo frecuente de ataques de fuerza bruta y de adivinación de credenciales. Utilice VPN, MFA y restricciones de IP.
Considerar la nube como una copia de seguridad completa
La sincronización en la nube es conveniente, pero no siempre es una copia de seguridad. Verifique el historial de versiones, los plazos de almacenamiento de archivos eliminados y la posibilidad de recuperación masiva.
FAQ: preguntas sobre la protección contra un virus ransomware
¿Cómo saber si la computadora está infectada con un ransomware?
Señales: los archivos han dejado de abrirse, aparecieron extensiones desconocidas, hay una nota con un rescate en las carpetas, el disco funciona activamente sin razón, el antivirus muestra bloqueos masivos. Si presenta estos síntomas, desconecte de inmediato el dispositivo de la red.
¿Puede el antivirus proteger completamente contra ransomware?
No, no protegerá completamente. El antivirus es importante, pero debe combinarse con actualizaciones, MFA, limitación de derechos, filtrado de correos, control de aplicaciones y copias de seguridad.
¿Qué archivos son los más frecuentemente cifrados por el virus?
Por lo general, los documentos, hojas de cálculo, presentaciones, fotos, archivos comprimidos, bases de datos, proyectos, archivos contables y el contenido de las carpetas de red disponibles se cifran. Los archivos del sistema pueden no ser tocados para que la víctima pueda leer la exigencia de rescate.
¿Ayudará reinstalar Windows?
Reinstalar puede eliminar el software malicioso, pero no descifrará los archivos. Antes de reinstalar, guarde evidencia y verifique las copias de seguridad. Los datos deben restaurarse solo en un sistema limpio.
¿Se puede proteger de ransomware de forma gratuita?
Sí, se puede aumentar el nivel básico sin grandes gastos: habilitar actualizaciones, usar la protección integrada de Windows, trabajar sin derechos de administrador, activar MFA, hacer copias de seguridad fuera de línea y no abrir archivos adjuntos sospechosos. Para las empresas, a menudo se necesitan herramientas y procesos adicionales.
¿Con qué frecuencia hacer copias de seguridad?
La frecuencia depende de cuánto dato esté dispuesto a perder. A los usuarios domésticos a menudo les basta con una versión diaria en la nube y una copia periódica fuera de línea. Las empresas pueden necesitar copias diarias, por hora o más frecuentes para sistemas críticos.
¿Qué es más importante: la copia de seguridad o la protección del correo?
Ambos son necesarios. La protección del correo reduce la probabilidad de infección, mientras que la copia de seguridad reduce el daño si ocurre una infección. Estas son diferentes capas de una estrategia única.
Plan mínimo para el día siguiente
Si desea aumentar rápidamente la protección, realice cinco acciones hoy:
- Copie los archivos más importantes en un disco externo y desconéctelo.
- Habilite MFA para el correo, la nube y el acceso remoto.
- Verifique actualizaciones de Windows, macOS, Linux, navegadores y programas de oficina.
- Asegúrese de que el antivirus esté activado y se actualice.
- Elimine programas innecesarios, extensiones de navegador y cuentas antiguas.
Luego, durante la semana, configure copias de seguridad regulares, verifique la restauración, limite los derechos de los usuarios y cierre servicios remotos arriesgados.
Conclusión
La protección contra un virus ransomware funciona mejor como un sistema: las actualizaciones cierran vulnerabilidades, MFA protege el acceso, la limitación de derechos detiene la propagación, la capacitación reduce el riesgo de errores y las copias de seguridad permiten recuperarse sin rescate. Comience con un inventario de datos importantes y una copia de seguridad según la regla 3-2-1, luego habilite MFA, actualizaciones y control de acceso. Cuanto antes implemente estas medidas, menores serán las posibilidades de que un enlace inocente detenga su trabajo o destruya archivos valiosos.