Come difendersi dal virus ransomware: guida completa
Come difendersi dal virus ransomware è una questione che è meglio risolvere prima del primo attacco. Il ransomware blocca l'accesso ai file e richiede un riscatto per la chiave di decrittazione. In questo articolo analizzeremo come ridurre il rischio di infezione, quali impostazioni attivare in Windows, macOS, Linux e servizi cloud, come organizzare backup, formare i dipendenti e cosa fare se l'infezione è già avvenuta.
I virus ransomware non sono pericolosi solo per le grandi aziende. Un laptop domestico, un archivio fotografico familiare, un database clienti di una piccola impresa, la contabilità, uno storage NAS e un disco condiviso di un reparto possono diventare obiettivi. La protezione non si basa su un singolo antivirus, ma su una combinazione di abitudini, impostazioni, backup e piani di risposta.
Cosa è un virus ransomware e come funziona
Un virus ransomware è un programma malevolo che trova file sul dispositivo o in cartelle di rete disponibili, li cripta e lascia un messaggio con una richiesta di riscatto. Spesso i criminali promettono di inviare la chiave dopo il pagamento. In pratica non ci sono garanzie: la chiave potrebbe non arrivare, potrebbe non funzionare, e il denaro potrebbe finanziare nuovi attacchi.
Un attacco tipico si svolge in più fasi:
- Il criminale ottiene l'accesso iniziale. Questo può essere una e-mail di phishing, un allegato infetto, una password compromessa, un RDP vulnerabile, pubblicità malevola o un software piratato.
- Il codice malevolo si stabilisce nel sistema. A volte disattiva le protezioni, elimina le copie shadow e cerca risorse di rete.
- Il ransomware seleziona i dati. Di solito colpisce documenti, fogli di calcolo, archivi, fotografie, database e backup, se disponibili come cartelle normali.
- I file vengono criptati. Le estensioni possono cambiare e sul desktop appare una nota con le istruzioni per il pagamento.
- A volte i dati vengono rubati in anticipo. Poi i criminali minacciano di pubblicarli, anche se la vittima ha dei backup.
La conclusione principale è semplice: la protezione contro il ransomware deve ostacolare l'attacco in ogni fase. È necessario complicare l'accesso, limitare la diffusione, mantenere copie pulite dei dati e preparare in anticipo un piano d'azione.
Principali modalità di infezione da ransomware
Per capire come difendersi dal ransomware, è importante conoscere gli scenari più comuni. Questi cambiano, ma le tecniche di base rimangono simili.
E-mail di phishing e allegati
Un'e-mail può sembrare una fattura, un documento, una notifica bancaria, un messaggio di consegna, un curriculum o un documento di un partner. All'interno ci può essere un allegato con macro, un link a un sito falso, o un archivio con un file eseguibile. A volte il testo crea urgenza: paga oggi, apri immediatamente, verifica il debito.
Segnali di pericolo:
- file inaspettato da un mittente sconosciuto;
- archivio con una password specificata nell'e-mail;
- richiesta di abilitare le macro nel documento;
- link con dominio simile, ma non esatto;
- stile strano, errori o pressione temporale.
Compromissione dell'accesso remoto
RDP, portale VPN, pannello di amministrazione, SSH o desktop remoto diventano spesso il punto d'ingresso. Il rischio aumenta se viene utilizzata una password debole, non viene attivata l'autenticazione multifattoriale (MFA), il servizio è aperto su Internet e non vengono installati aggiornamenti da tempo.
Per le aziende questo è particolarmente critico. Un account amministratore compromesso può fornire accesso ai server, alle cartelle condivise e ai backup.
Software pirata e attivatori
Crack, attivatori, versioni di Windows, versioni gratuite di software a pagamento e plugin sospetti spesso contengono codice dannoso. L'utente avvia il file con diritti di amministratore e poi il sistema perde il controllo.
Risparmiare su una licenza può finire con la perdita di documenti di lavoro, l'interruzione dell'attività e costi di recupero.
Vulnerabilità in software e dispositivi
I ransomware sfruttano le vulnerabilità nei sistemi operativi, nei browser, nelle suite per ufficio, nei gateway VPN, NAS, router e applicazioni server. Pertanto, gli aggiornamenti non sono una formalità, ma una misura di sicurezza fondamentale.
Particolare attenzione deve essere prestata ai dispositivi che funzionano da anni senza manutenzione: storage di rete, server obsoleti, telecamere, stampanti e router.
Strategia di base per proteggersi dal virus ransomware
Una protezione affidabile consiste in più strati. Se uno strato non funziona, il successivo deve ridurre i danni.
Principio dei privilegi minimi
L'utente non deve lavorare costantemente come amministratore. Per attività quotidiane è sufficiente un normale account utente. I diritti di amministratore sono necessari solo per l'installazione di software e modifiche di sistema.
In azienda, questo principio è particolarmente importante. Un dipendente non ha bisogno di accesso a tutte le cartelle, se lavora solo su un progetto. Meno file disponibili significano una minore zona di compromissione in caso di infezione.
Aggiornamenti regolari
Aggiorna il sistema operativo, il browser, le applicazioni per ufficio, il client di posta, Java, lettori PDF, compressori e servizi server. Se un programma non è più supportato, è meglio sostituirlo.
Pratica utile:
- abilitare gli aggiornamenti automatici dove è sicuro;
- controllare manualmente gli aggiornamenti per i dispositivi di rete;
- rimuovere software obsoleti che non vengono utilizzati;
- tenere un elenco dei sistemi critici e delle date dei loro aggiornamenti.
Password sicure e MFA
Le password devono essere lunghe e uniche. Il riutilizzo delle password è una delle cause frequenti degli hack. Se un servizio viene compromesso, il criminale prova la stessa password su posta, VPN e cloud.
Utilizza un gestore di password e attiva l'autenticazione multifattoriale. La MFA è particolarmente necessaria per la posta, gli storage cloud, VPN, RDP, pannelli di amministrazione, CRM e servizi contabili.
Protezione moderna dei dispositivi finali
Antivirus o EDR non forniscono garanzie assolute, ma sono utili. Una buona soluzione di protezione può bloccare la crittografia sospetta, uno script dannoso, un exploit o il tentativo di disabilitare le protezioni.
Controlla che la protezione funzioni veramente:
- la protezione in tempo reale è attivata;
- le firme e i componenti sono aggiornati;
- la reputazione cloud dei file è attivata;
- gli utenti non possono disattivare la protezione senza autorizzazione;
- gli eventi di sicurezza vengono inviati a una persona responsabile.
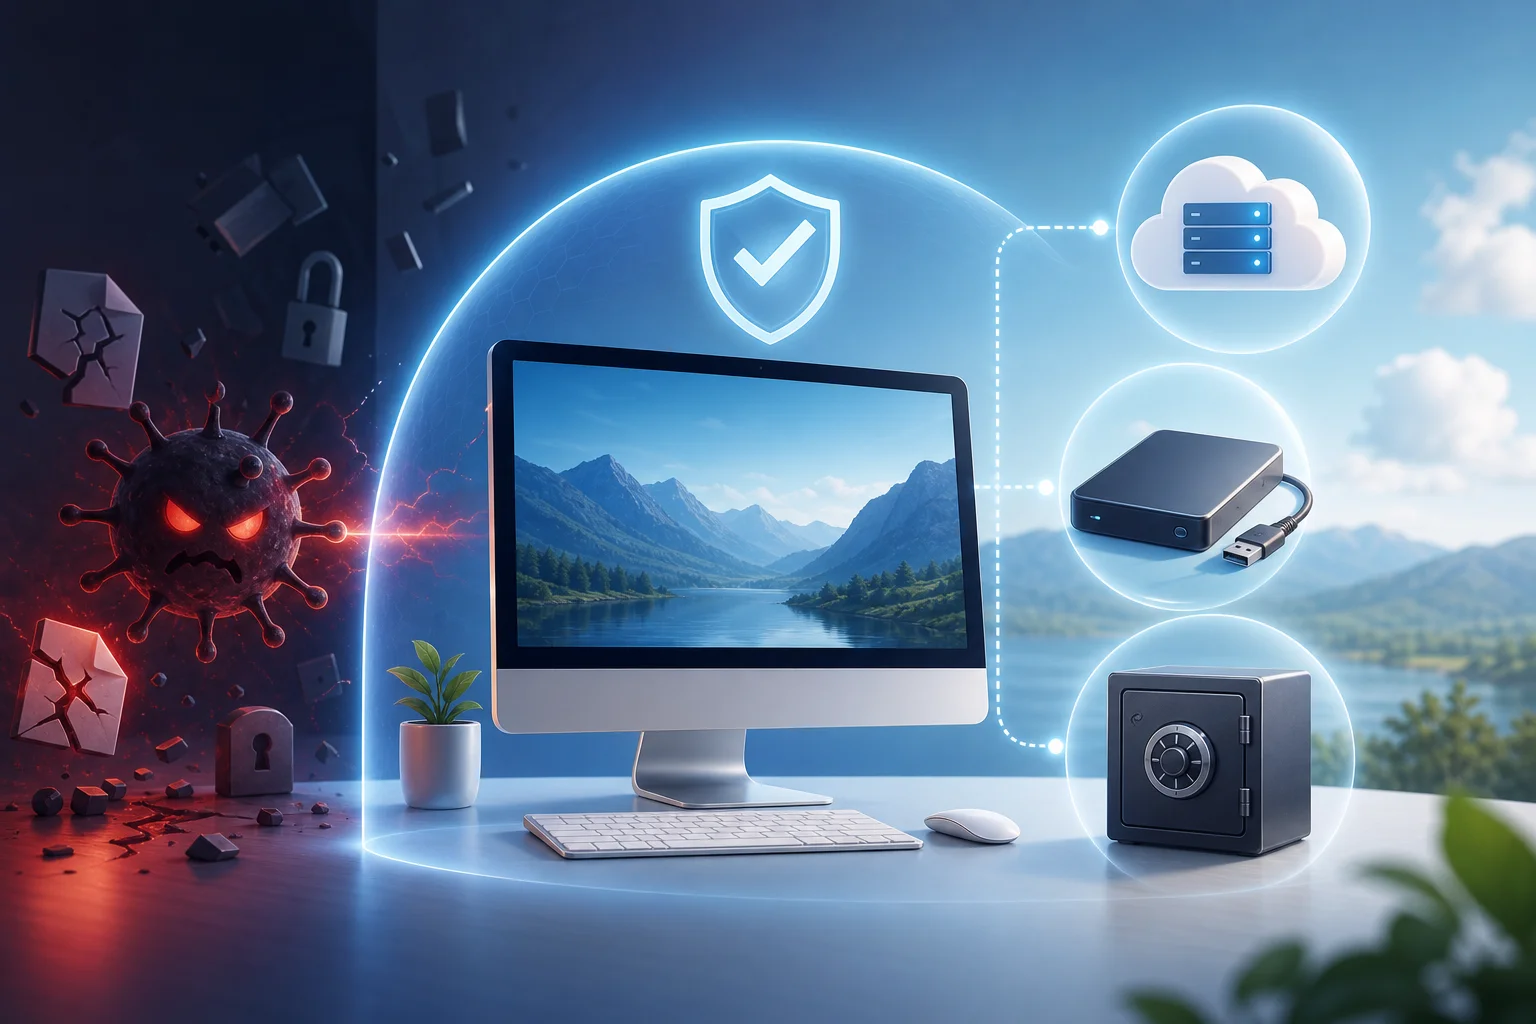
Backup secondo la regola 3-2-1
Il backup è il modo principale per recuperarsi da un ransomware senza pagare il riscatto. Ma la copia deve essere inaccessibile al virus. Se il backup è collegato come un normale disco e aperto in scrittura, il ransomware può criptare anche quello.
La regola classica 3-2-1 significa:
| Elemento | Cosa significa | Esempio |
|---|---|---|
| 3 copie dei dati | L'originale e almeno due copie di backup | Laptop di lavoro, backup locale, backup cloud |
| 2 supporti diversi | I dati non sono solo su un tipo di dispositivo | Disco esterno e cloud o NAS e nastro |
| 1 copia fuori dal sito principale | Un backup è conservato separatamente | Cloud, un altro ufficio, disco offline in un luogo sicuro |
Per proteggerti dal virus ransomware, aggiungi un'altra regola: almeno una copia deve essere immutabile o offline. Una copia immutabile è protetta da cancellazione e sovrascrittura per un periodo di tempo definito. Una copia offline è fisicamente scollegata dopo la creazione.
Come impostare backup a casa
Per un utente domestico, una semplice configurazione funziona:
- Conserva documenti importanti in cartelle comprensibili, in modo da poterli facilmente includere nel backup.
- Imposta una copia automatica nel cloud con cronologia delle versioni.
- Una volta a settimana o al mese, fai una copia su un disco esterno.
- Dopo la copia, scollega il disco dal computer.
- Controlla periodicamente che i file dal backup si aprano.
Non limitarti alla sincronizzazione. Se un software malevolo cripta i file, la sincronizzazione può trasmettere rapidamente le versioni criptate nel cloud. Perciò è necessaria la cronologia delle versioni e copie di backup separate.
Come impostare backup nell'azienda
Per le aziende, il backup deve essere un processo gestito, non un'iniziativa personale di un amministratore. È necessario stabilire quali sistemi sono critici, con quale frequenza devono essere copiati e in quanto tempo devono essere ripristinati.
Set minimo:
- backup giornalieri di file di lavoro e server;
- copie separate di database con arresto corretto o snapshot;
- protezione dei backup con account separati;
- divieto di accesso agli utenti comuni allo storage dei backup;
- test di ripristino regolari;
- registro di compiti riusciti e non riusciti;
- mantenere parte delle copie al di fuori della rete principale.
Il test di ripristino è più importante di un bel rapporto sulla creazione del backup. Finché non hai ripristinato un file, una cartella, un database o un server in un ambiente di test, non puoi essere certo che il backup sia utile.
Checklist passo-passo per la protezione contro il ransomware
Questa checklist può essere utilizzata come piano d'azione rapido. Inizia dai primi punti. Questi forniscono il massimo effetto a costi ragionevoli.
- Identifica i dati preziosi. Crea un elenco di cartelle importanti, servizi, database, dischi cloud e dispositivi. Non puoi proteggere ciò che nessuno conosce.
- Imposta il backup. Utilizza la regola 3-2-1. Aggiungi una copia offline o immutabile. Controlla il ripristino.
- Abilita gli aggiornamenti. Aggiorna il sistema operativo, i browser, le suite per ufficio, i server, NAS e dispositivi di rete. Rimuovi i programmi obsoleti.
- Riduci i privilegi. Lavora senza diritti di amministratore costanti. Limita l'accesso alle cartelle condivise.
- Abilita la MFA. Inizia con la posta, VPN, cloud, accesso remoto e account di amministrazione.
- Proteggi la posta. Imposta anti-spam, verifica degli allegati, SPF, DKIM e DMARC per il dominio aziendale. Insegna alle persone a riconoscere il phishing.
- Limita le macro e gli script. Vietare le macro da Internet. Controlla l'esecuzione di PowerShell, JavaScript e file eseguibili sconosciuti.
- Chiudi l'accesso remoto da Internet. Non pubblicare direttamente RDP. Utilizza VPN, MFA, liste di indirizzi consentiti e registri di accesso.
- Segmenta la rete. Separa workstation, server, Wi-Fi ospiti, contabilità, sistemi di produzione e storage.
- Prepara un piano di reazione. Decidi in anticipo a chi segnalare, come disattivare i dispositivi infetti, dove sono i contatti e le istruzioni.
Se non c'è tempo per tutto, inizia con backup, aggiornamenti, MFA e limitazione dei privilegi. Queste misure coprono le cause più comuni di perdite ingenti.
Impostazioni Windows che riducono il rischio
Windows è spesso attaccato per la sua diffusione. Tuttavia, le funzioni integrate possono ridurre notevolmente il rischio se attivate correttamente.
Protezione da ransomware in Microsoft Defender
In Windows esiste una funzione di accesso controllato alle cartelle. Essa limita la modifica di directory importanti da parte di applicazioni sconosciute. Può essere attivata nelle impostazioni di sicurezza di Windows nella sezione protezione da virus e minacce.
Cosa fare:
- attivare la protezione in tempo reale;
- attivare la protezione cloud;
- attivare l'accesso controllato alle cartelle;
- aggiungere cartelle importanti alla lista di protezione;
- consentire l'accesso solo ad applicazioni fidate;
- non disattivare gli avvisi senza analizzare la causa.
Questa funzione potrebbe richiedere configurazioni. Alcuni programmi di lavoro potrebbero essere bloccati inizialmente. È necessario controllarli e aggiungerli all'elenco delle eccezioni solo dopo essersi certi della loro legittimità.
Limitazione delle macro in Office
Le macro vengono spesso utilizzate per avviare codice malevolo. Nelle versioni moderne di Microsoft Office, le macro da Internet possono essere bloccate di default, ma dipende dalla politica e dalla versione.
In azienda è meglio vietare le macro provenienti da fonti non fidate in modo centralizzato. Se le macro sono necessarie per la contabilità o gli analisti, utilizza firme digitali, posizioni fidate e regole separate.
Controllo delle applicazioni
Vietare l'esecuzione di programmi non conosciuti riduce il rischio di infezione. Per questo puoi utilizzare Microsoft Defender Application Control, AppLocker o altri strumenti di controllo delle applicazioni. L'idea è semplice: è possibile eseguire solo software autorizzato.
Per le piccole imprese, è utile un approccio graduale. Prima raccogli un elenco dei programmi utilizzati. Poi vieta l'esecuzione da cartelle temporanee, dal profilo utente, dagli archivi e dai download. È proprio da lì che spesso partono i file malevoli.
Protezione di macOS e Linux dai ransomware
macOS e Linux non devono essere considerati invulnerabili. Gli attacchi si verificano meno frequentemente sui dispositivi domestici, ma i server Linux, contenitori, NAS e laptop macOS dei dipendenti rappresentano un interesse per i criminali.
Cosa fare su macOS
Attiva gli aggiornamenti automatici, utilizza Gatekeeper, non disattivare System Integrity Protection, installa applicazioni provenienti da fonti fidate. Per i dati importanti attiva Time Machine, ma non mantenere il disco di backup costantemente connesso, se non è protetto da modifiche.
Controlla anche i diritti delle applicazioni. Non concedere accesso a disco, documenti, download, microfono e fotocamera senza necessità. Rimuovi i profili di gestione obsoleti e le estensioni del browser sconosciute.
Cosa fare su Linux
Su Linux i principali rischi sono spesso associati ai servizi server: SSH, pannelli di controllo, applicazioni web, database, Docker, Samba e condivisioni di rete. Utilizza aggiornamenti di sicurezza, chiavi invece di password per SSH, fail2ban o strumenti simili, firewall e principio di privilegi minimi.
Per i server sono importanti account di servizio separati, diritti corretti per le directory, snapshot regolari e backup al di fuori del server. Se un ransomware ottiene accesso a un utente del server web, non deve avere la possibilità di modificare tutti i dati dell'azienda.
Come proteggere la posta e il browser
La posta e il browser sono due dei principali canali di accesso. Pertanto, la loro protezione influisce direttamente sulla probabilità di infezione.
Regole per un uso sicuro delle e-mail
Controlla il mittente, il dominio e il contesto. Se l'e-mail è inaspettata, è meglio chiarirlo attraverso un altro canale: telefono, chat aziendale o sito ufficiale. Non aprire archivi e documenti con macro, se non ti aspettavi.
Particolarmente pericolose sono le e-mail che ti spingono a fare in fretta. L'urgenza riduce l'attenzione. Fai una pausa, posiziona il cursore sul link, controlla l'indirizzo e chiediti se il mittente dovrebbe inviare quel file.
Sicurezza del browser
Utilizza un browser moderno e aggiornato. Installa un numero minimo di estensioni. Ogni estensione ottiene determinati diritti e alcune possono leggere le pagine o modificare il contenuto dei siti.
Misure pratiche:
- rimuovi le estensioni non necessarie;
- non scaricare programmi da banner pubblicitari;
- controlla l'indirizzo del sito prima di inserire la password;
- non salvare password aziendali nel browser senza una politica di protezione;
- utilizza un gestore di password con MFA.
Protezione della rete, NAS e delle cartelle condivise
Il ransomware è pericoloso perché cripta non solo file locali. Se l'utente ha accesso a cartelle di rete, esse sono anch'esse a rischio. Pertanto, le risorse condivise devono essere impostate con attenzione.
Limitazione dell'accesso alle cartelle condivise
Concedi diritti a ruoli specifici. Se a un reparto servono solo lettura e visualizzazione, non concedere scrittura. Se un dipendente lavora su un solo progetto, non aprire tutto l'archivio dell'azienda.
Controlla periodicamente i diritti. Dopo licenziamenti, trasferimenti e chiusure di progetti, gli accessi superflui spesso rimangono. Questo aumenta i danni in caso di compromissione dell'account.
Protezione NAS
Il NAS è comodo per lo storage di file, ma non può essere lasciato senza protezione. Aggiorna il firmware, disattiva i servizi non necessari, non pubblicare il pannello di controllo su Internet, attiva la MFA, usa account separati e snapshot.
Se il NAS supporta snapshot immutabili o protezione da cancellazione, attivali. Ma non considerare gli snapshot come l'unico backup. Con configurazioni errate, hack di amministratori o guasti dell'apparecchio, si possono perdere tutti i dati. È necessaria una copia al di fuori del NAS.
Segmentazione della rete
La segmentazione implica la divisione della rete in zone. Ad esempio, il Wi-Fi ospite non deve vedere i server. Le workstation non devono contattare direttamente i sistemi di backup. Il segmento contabile può essere separato dalla rete generale dell'ufficio.
Anche una semplice divisione riduce il rischio di crittografia di massa. Un attacco può iniziare su un computer, ma non deve potersi spostare liberamente in tutta l'infrastruttura.
Formazione degli utenti senza spaventarli
La tecnologia è importante, ma spesso è l'uomo a prendere l'ultima decisione: aprire o meno un file, inserire o meno una password, attivare o meno le macro. Pertanto, la formazione deve essere regolare e pratica.
Un buon programma include:
- brevi istruzioni con esempi di e-mail reali;
- un canale chiaro per segnalare e-mail sospette;
- una regola senza sanzioni per segnalazioni tempestive;
- invii di allenamento senza umiliazioni per i dipendenti;
- promemoria sulle password, MFA e su come lavorare con gli allegati.
Non costruire la formazione sulla paura. È meglio spiegare che il dipendente è parte della protezione e non il colpevole di tutti i problemi. Se una persona segnala rapidamente un sospetto, il team di sicurezza ha una possibilità di fermare l'attacco prima della crittografia.
Cosa fare se il virus ransomware è già attivo
Se noti estensioni di file strane, rinominazioni di massa, un messaggio di riscatto o un rallentamento improvviso del disco, agisci rapidamente. Non cercare di aprire file in modo caotico e non riavviare tutti i dispositivi.
Prime azioni
- Disconnetti il dispositivo dalla rete. Scollega il cavo di rete, disattiva Wi-Fi e Bluetooth. Non eliminare file e non formattare il disco.
- Disabilita cartelle condivise e storage di rete. Se sei un amministratore, blocca temporaneamente l'accesso ai server file e NAS.
- Non pagare subito. Prima valuta l'ampiezza, la presenza di backup e le opzioni di decrittazione. Il pagamento non garantisce il recupero.
- Conserva le prove. Fai foto del messaggio di riscatto, conserva i nomi dei file, le estensioni, l'ora dell'evento e le e-mail sospette.
- Comunica ai responsabili. Nella azienda notifica IT, sicurezza, management e reparto legale secondo un piano predefinito.
- Controlla altri dispositivi. Cerca simili segnali su dischi condivisi, server e computer vicini.
- Inizia il ripristino solo dopo aver pulito. Se riporti i dati in un ambiente infetto, potrebbero essere nuovamente criptati.
È possibile decriptare file gratuitamente?
A volte per famiglie specifiche di ransomware esistono decrittatori gratuiti. Questo è possibile se i ricercatori hanno trovato un errore nell'implementazione della crittografia, hanno ottenuto le chiavi oppure le forze dell'ordine hanno sequestrato l'infrastruttura dei criminali.
Controlla risorse di reputazione e siti di note aziende antivirus. Non scaricare decrittori sconosciuti da forum e pagine pubblicitarie. Potrebbero rivelarsi un nuovo software malevolo.
Quando rivolgersi agli esperti
Se si tratta di affari, server, dati personali, contabilità o una possibile fuga di dati, è meglio coinvolgere esperti di incidenti. Loro possono aiutarti a determinare il punto di ingresso, fermare la diffusione, conservare prove e ripristinare in sicurezza il lavoro.
È importante non solo recuperare file. È necessario capire come è avvenuto l'attacco. Altrimenti, il ransomware o un altro codice malevolo potrebbe tornare attraverso lo stesso accesso vulnerabile.
È necessario pagare il riscatto?
Pagare il riscatto è rischioso. Non c'è garanzia che i criminali inviino la chiave, che la chiave decifri tutti i file e che i dati rubati non vengano pubblicati. Inoltre, il pagamento stesso può violare le politiche interne dell'azienda o i requisiti legali, se il destinatario è legato a elenchi di sanzioni.
La decisione di solito dipende dalla situazione specifica: valore dei dati, presenza di backup, rischi legali, interruzione dell'attività e consultazione con esperti. Ma la strategia migliore è costruire una protezione in modo che la questione del pagamento non diventi l'unica opzione.
Errori comuni nella protezione contro il ransomware
Anche gli strumenti buoni non aiutano se vengono usati in modo errato. Ecco alcuni errori comuni.
Mantenere il backup sempre collegato
Un disco connesso, una risorsa di rete o una cartella cloud possono essere criptati insieme ai file principali. È necessaria una copia offline, uno storage immutabile o un sistema separato con diritti limitati.
Lavorare sempre come amministratore
Se un file malevolo viene eseguito con diritti elevati, i danni aumentano. Per lavoro ordinario, utilizza un account standard.
Rimandare gli aggiornamenti per mesi
Alcuni attacchi sfruttano vulnerabilità già note per le quali ci sono patch da tempo. Più a lungo il sistema rimane non aggiornato, maggiore è il rischio.
Aprire RDP su Internet
Un desktop remoto aperto con password è un obiettivo comune per attacchi di bruteforce e phishing. Utilizza VPN, MFA e limitazioni IP.
Considerare il cloud come un backup completo
La sincronizzazione cloud è comoda, ma non sempre è un backup. Controlla la cronologia delle versioni, i tempi di conservazione dei file rimossi e la possibilità di ripristino di massa.
FAQ: domande sulla protezione contro il virus ransomware
Come capire se il computer è infettato da ransomware?
Segnali: i file non si aprono più, compaiono estensioni sconosciute, nelle cartelle c'è un messaggio di riscatto, il disco lavora attivamente senza motivo, l'antivirus mostra blocchi di massa. In presenza di tali sintomi, disconnetti immediatamente il dispositivo dalla rete.
L'antivirus protegge completamente dal ransomware?
No, non protegge completamente. L'antivirus è importante, ma deve essere combinato con aggiornamenti, MFA, limitazione dei diritti, filtraggio della posta, controllo delle applicazioni e backup.
Quali file vengono più spesso criptati dal virus?
Di solito vengono criptati documenti, fogli di calcolo, presentazioni, foto, archivi, database, progetti, file contabili e contenuti di cartelle di rete disponibili. I file di sistema potrebbero non essere toccati, affinché la vittima possa leggere la richiesta di riscatto.
Aiuterà la reinstallazione di Windows?
La reinstallazione può rimuovere il malware, ma non decripta i file. Prima di reinstallare, conserva le prove e controlla i backup. I dati devono essere ripristinati solo su un sistema pulito.
È possibile proteggersi dal ransomware gratuitamente?
Sì, il livello base può essere aumentato senza grandi costi: abilitare gli aggiornamenti, utilizzare la protezione integrata di Windows, lavorare senza diritti di amministratore, abilitare la MFA, fare backup offline e non aprire allegati sospetti. Per le aziende spesso sono necessarie ulteriori strumenti e processi.
Quanto spesso fare backup?
La frequenza dipende da quanto dati sei disposto a perdere. Gli utenti domestici spesso possono accontentarsi di una versione cloud giornaliera e un backup offline periodico. Le aziende potrebbero necessitare di backup giornalieri, orari o più frequenti per sistemi critici.
Cosa è più importante: backup o protezione della mail?
Entrambi sono necessari. La protezione della posta riduce la probabilità di infezione, mentre il backup riduce i danni se si verifica un'infezione. Questi sono strati diversi di una strategia unica.
Piano minimo per il prossimo giorno
Se vuoi aumentare rapidamente la protezione, fai oggi cinque azioni:
- Copia i file più importanti su un disco esterno e disconnettilo.
- Attiva la MFA per la posta, il cloud e l'accesso remoto.
- Controlla gli aggiornamenti di Windows, macOS, Linux, browser e applicazioni per ufficio.
- Assicurati che l'antivirus sia attivo e aggiornato.
- Rimuovi programmi non necessari, estensioni del browser e account obsoleti.
Poi, nel corso della settimana, imposta backup regolari, verifica i ripristini, limita i diritti degli utenti e chiudi i servizi remoti a rischio.
Conclusione
La protezione dal virus ransomware funziona meglio come sistema: gli aggiornamenti chiudono vulnerabilità, la MFA protegge l'accesso, la limitazione dei diritti frena la diffusione, la formazione riduce il rischio di errore e i backup consentono di recuperare senza pagamento. Inizia con l'inventario dei dati importanti e con il backup secondo la regola 3-2-1, poi attiva la MFA, gli aggiornamenti e il controllo degli accessi. Prima implementi queste misure, minori saranno le probabilità che un link casuale fermi il lavoro o distrugga file preziosi.