Wie man sich vor einem Ransomware-Virus schützt: umfassender Leitfaden
Wie man sich vor einem Ransomware-Virus schützt — eine Frage, die besser vor dem ersten Angriff geklärt werden sollte. Ransomware blockiert den Zugriff auf Dateien und fordert ein Lösegeld für den Entschlüsselungsschlüssel. In diesem Artikel werden wir besprechen, wie man das Risiko einer Infektion verringern kann, welche Einstellungen in Windows, macOS, Linux und Cloud-Diensten aktiviert werden sollten, wie man Backups organisiert, Mitarbeiter schult und was zu tun ist, wenn eine Infektion bereits eingetreten ist.
Ransomware-Viren sind nicht nur für große Unternehmen gefährlich. Ein privater Laptop, ein familäres Fotoarchiv, eine Kunden-Datenbank eines kleinen Unternehmens, die Buchhaltung, NAS-Speicher und ein gemeinsames Laufwerk der Abteilung können ebenfalls Ziele werden. Dabei besteht der Schutz nicht nur aus einem Antivirenprogramm, sondern aus einer Kombination von Gewohnheiten, Einstellungen, Backups und Reaktionsplänen.
Was ist ein Ransomware-Virus und wie funktioniert er?
Ein Ransomware-Virus ist ein schädliches Programm, das Dateien auf dem Gerät oder in verfügbaren Netzwerkordnern findet, sie verschlüsselt und eine Nachricht mit der Lösegeldforderung hinterlässt. Oft versprechen die Kriminellen, den Schlüssel nach der Zahlung zu senden. In der Praxis gibt es jedoch keine Garantien: Der Schlüssel könnte nicht ankommen, nicht funktionieren, und das Geld könnte neue Angriffe finanzieren.
Ein typischer Angriff erfolgt in mehreren Phasen:
- Der Angreifer erlangt den ursprünglichen Zugriff. Dies kann durch eine Phishing-E-Mail, einen infizierten Anhang, ein gehacktes Passwort, eine verwundbare RDP-Verbindung, schadhafte Werbung oder eine Raubkopie geschehen.
- Der schädliche Code verankert sich im System. Manchmal schaltet er den Schutz aus, löscht Schattenkopien und sucht nach Netzressourcen.
- Die Ransomware wählt die Daten aus. Am häufigsten betrifft sie Dokumente, Tabellen, Archive, Fotos, Datenbanken und Backups, wenn diese als normale Ordner verfügbar sind.
- Die Dateien werden verschlüsselt. Die Erweiterungen können geändert werden und auf dem Desktop erscheint eine Notiz mit Anweisungen zur Zahlung.
- Manchmal werden die Daten im Voraus gestohlen. Dann drohen die Kriminellen mit der Veröffentlichung, selbst wenn das Opfer Backups hat.
Die Hauptschlussfolgerung ist einfach: Der Schutz vor Ransomware sollte jeden Schritt des Angriffs erschweren. Man muss den Zugang komplizierter machen, die Verbreitung einschränken, saubere Datensicherungen bewahren und im Voraus einen Aktionsplan vorbereiten.
Hauptwege zur Infektion mit Ransomware
Um zu verstehen, wie man sich vor Ransomware schützt, ist es wichtig, die häufigsten Szenarien zu kennen. Diese ändern sich, aber die grundlegenden Methoden bleiben ähnlich.
Phishing-E-Mails und Anhänge
Eine E-Mail kann wie eine Rechnung, ein Protokoll, eine Benachrichtigung von der Bank, eine Liefernachricht, ein Lebenslauf oder ein Dokument von einem Partner aussehen. Im Anhang kann sich eine Datei mit Makros, ein Link zu einer gefälschten Website oder ein Archiv mit einer ausführbaren Datei befinden. Manchmal vermittelt der Text Dringlichkeit: Bezahlen Sie heute, öffnen Sie sofort, überprüfen Sie Ihre Schulden.
Gefährliche Anzeichen:
- unerwartete Datei von einem unbekannten Absender;
- Archiv mit Passwort, das in der E-Mail angegeben ist;
- Bitte, Makros im Dokument zu aktivieren;
- Link mit ähnlicher, aber nicht genau passender Domain;
- merkwürdiger Stil, Fehler oder Zeitdruck.
Kompromittierung des Remote-Zugriffs
RDP, VPN-Portal, Administrator-Bedienfeld, SSH oder Remote-Desktop werden oft als Einstiegspunkt verwendet. Das Risiko ist höher, wenn ein schwaches Passwort verwendet wird, keine MFA aktiviert ist, der Dienst im Internet offen ist und keine Updates durchgeführt wurden.
Für Unternehmen ist dies besonders kritisch. Ein kompromittierter Administratorkonto kann Zugang zu Servern, gemeinsamen Ordnern und Backups gewähren.
Raubkopien und Aktivatoren
Cracks, Aktivatoren, Windows-Bundles, kostenlose Versionen kostenpflichtiger Software und verdächtige Plugins enthalten häufig schädlichen Code. Der Benutzer startet die Datei selbst mit Administratorrechten, und das System verliert die Kontrolle.
Ersparnisse bei Lizenzen können zu Datenverlusten, Betriebsunterbrechungen und Wiederherstellungskosten führen.
Schwachstellen in Programmen und Geräten
Ransomware nutzt Fehler in Betriebssystemen, Browsern, Office-Paketen, VPN-Gateways, NAS, Routern und Serveranwendungen aus. Daher sind Updates keine Formalität, sondern eine grundlegende Sicherheitsmaßnahme.
Besondere Aufmerksamkeit sollte Geräten gewidmet werden, die seit Jahren ohne Wartung arbeiten: Netzwerk-Speichern, alten Servern, Kameras, Druckern und Routern.
Grundlegende Schutzstrategie gegen Ransomware
Zuverlässiger Schutz besteht aus mehreren Schichten. Wenn eine Schicht nicht funktioniert, sollte die nächste den Schaden verringern.
Prinzip der minimalen Berechtigungen
Benutzer sollten nicht ständig als Administrator arbeiten. Für tägliche Aufgaben reicht ein normales Benutzerkonto aus. Administratorrechte sind nur für die Installation von Programmen und systemweite Änderungen erforderlich.
In Unternehmen ist dieses Prinzip besonders wichtig. Ein Mitarbeiter benötigt keinen Zugang zu allen Ordnern, wenn er nur an einem Projekt arbeitet. Je weniger verfügbare Dateien, desto kleiner ist die Angriffsfläche bei einer Infektion.
Regelmäßige Updates
Aktualisieren Sie das Betriebssystem, den Browser, Office-Anwendungen, den E-Mail-Client, Java, PDF-Reader, Archivierungsprogramme und Serverdienste. Wenn ein Programm nicht mehr unterstützt wird, ist es besser, es durch ein anderes zu ersetzen.
Nützliche Praxis:
- Automatische Updates aktivieren, wo es sicher ist;
- manuell nach Updates für Netzwerkgeräte suchen;
- alte, nicht verwendete Software entfernen;
- eine Liste kritischer Systeme und deren Aktualisierungsdaten führen.
Zuverlässige Passwörter und MFA
Das Passwort sollte lang und einzigartig sein. Die Wiederverwendung von Passwörtern ist eine häufige Ursache für Hacks. Wenn ein Dienst geleakt ist, versucht der Angreifer dasselbe Passwort in E-Mail, VPN und Cloud.
Verwenden Sie einen Passwort-Manager und aktivieren Sie die Multi-Faktor-Authentifizierung. MFA ist besonders für E-Mail, Cloud-Speicher, VPN, RDP, Admin-Panels, CRM und Buchhaltungsdienste notwendig.
Moderne Endpoint-Sicherheit
Antiviren-Software oder EDR bieten keine absolute Garantie, aber sie sind hilfreich. Eine gute Sicherheitslösung kann verdächtige Verschlüsselung, schadhafte Skripte, Exploits oder den Versuch, den Schutz zu deaktivieren, blockieren.
Überprüfen Sie, ob der Schutz tatsächlich funktioniert:
- Echtzeitschutz ist aktiviert;
- Datenbanken und Komponenten werden aktualisiert;
- Cloud-Reputation für Dateien ist aktiviert;
- Benutzer können den Schutz ohne Genehmigung nicht deaktivieren;
- sicherheitsrelevante Ereignisse werden an die verantwortliche Person weitergeleitet.
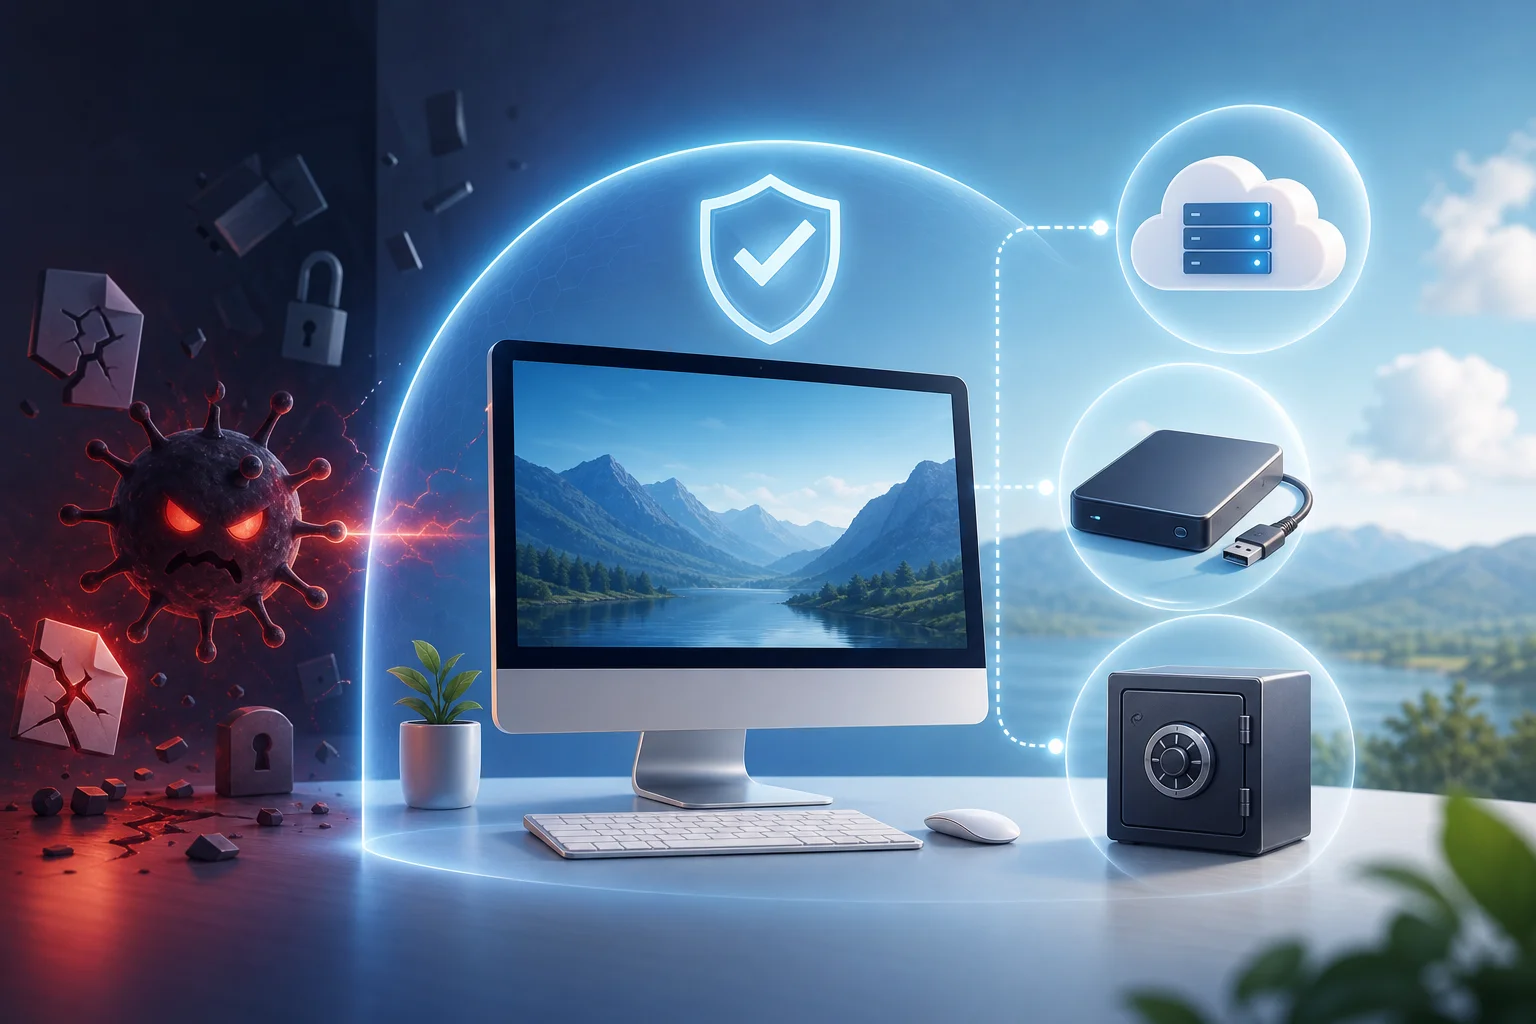
Backup nach der 3-2-1-Regel
Ein Backup ist der wichtigste Weg, um sich nach einem Ransomware-Angriff ohne Zahlung des Lösegeldes zu erholen. Aber das Backup muss für den Virus unzugänglich sein. Wenn das Backup als normales Laufwerk verbunden ist und schreibbar ist, kann es ebenfalls verschlüsselt werden.
Die klassische 3-2-1-Regel bedeutet:
| Element | Was bedeutet das? | Beispiel |
|---|---|---|
| 3 Kopien der Daten | Original und mindestens zwei Backups | Arbeitslaptop, lokales Backup, Cloud-Backup |
| 2 verschiedene Medien | Daten liegen nicht nur auf einem Gerätetyp | Externe Festplatte und Cloud oder NAS und Tape |
| 1 Kopie außerhalb des Hauptstandorts | Eine Backup wird separat aufbewahrt | Cloud, anderes Büro, offline-Disk an einem sicheren Ort |
Für den Schutz vor Ransomware fügen Sie eine weitere Regel hinzu: Mindestens eine Kopie sollte unveränderlich oder offline sein. Eine unveränderliche Kopie ist für einen bestimmten Zeitraum vor Löschung und Überschreibung geschützt. Eine Offline-Kopie ist physisch nach der Erstellung getrennt.
Wie man Backups für zu Hause einrichtet
Für den Heimanwender eignet sich ein einfaches Schema:
- Bewahren Sie wichtige Dokumente in klaren Ordnern auf, damit sie leicht in das Backup aufgenommen werden können.
- Richten Sie eine automatische Sicherung in der Cloud mit Versionshistorie ein.
- Machen Sie einmal pro Woche oder Monat eine Kopie auf eine externe Festplatte.
- Trennen Sie die Festplatte nach der Sicherung vom Computer.
- Überprüfen Sie regelmäßig, dass die Dateien aus dem Backup öffnbar sind.
Begrenzen Sie sich nicht auf Synchronisierung. Wenn das schadhafte Programm Dateien verschlüsselt, kann die Synchronisierung schnell die verschlüsselten Versionen in die Cloud übertragen. Daher sind Versionshistorien und separate Backups notwendig.
Wie man Backups im Unternehmen einrichtet
Für Unternehmen sollte die Datensicherung ein gesteuerter Prozess und keine persönliche Initiative des Administrators sein. Es muss festgelegt werden, welche Systeme kritisch sind, wie oft sie gesichert werden sollten und in welcher Zeit sie wiederhergestellt werden müssen.
Mindestanforderungen:
- tägliche Backups von Arbeitsdateien und Servern;
- separate Kopien von Datenbanken mit ordnungsgemäßer Stopp oder Snapshots;
- Schutz von Backups mit separaten Benutzerkonten;
- Verbot des Zugangs für normale Benutzer zu Backup-Speichern;
- regelmäßige Testwiederherstellungen;
- Protokollierung erfolgreicher und nicht erfolgreicher Aufgaben;
- Aufbewahrung eines Teils der Kopien außerhalb des Hauptnetzwerks.
Die Wiederherstellungstests sind wichtiger als ein schöner Bericht über die Erstellung eines Backups. Solange Sie eine Datei, einen Ordner, eine Datenbank oder einen Server nicht in einer Testumgebung wiederhergestellt haben, kann man sich nicht sicher sein, dass das Backup verwendbar ist.
Schritt-für-Schritt-Checkliste zum Schutz vor Ransomware
Diese Checkliste kann als schneller Aktionsplan verwendet werden. Beginnen Sie mit den ersten Punkten. Diese bieten den maximalen Effekt bei angemessenen Kosten.
- Bestimmen Sie wertvolle Daten. Erstellen Sie eine Liste wichtiger Ordner, Dienste, Datenbanken, Cloud-Laufwerke und Geräte. Man kann nichts schützen, von dem niemand weiß.
- Richten Sie Backups ein. Verwenden Sie die 3-2-1-Regel. Fügen Sie ein Offline- oder unveränderliches Backup hinzu. Überprüfen Sie die Wiederherstellung.
- Aktivieren Sie Updates. Aktualisieren Sie das Betriebssystem, Browser, Office-Pakete, Server, NAS und Netzwerkgeräte. Entfernen Sie alte Programme.
- Entfernen Sie überflüssige Berechtigungen. Arbeiten Sie ohne permanente Administratorrechte. Beschränken Sie den Zugriff auf gemeinsame Ordner.
- Aktivieren Sie MFA. Beginnen Sie mit E-Mail, VPN, Cloud, Fernzugriff und Administrator-Konten.
- Schützen Sie die E-Mail. Richten Sie Antispam, Überprüfung von Anhängen, SPF, DKIM und DMARC für die Unternehmensdomain ein. Schulen Sie die Mitarbeiter im Erkennen von Phishing.
- Beschränken Sie Makros und Skripte. Verhindern Sie Makros aus dem Internet. Kontrollieren Sie die Ausführung von PowerShell, JavaScript und unbekannten ausführbaren Dateien.
- Schließen Sie den Remote-Zugriff aus dem Internet. Veröffentlichen Sie RDP nicht direkt. Verwenden Sie VPN, MFA, Zulassungslisten und Protokolle für Zugriffe.
- Segmentieren Sie das Netzwerk. Trennen Sie Arbeitsstationen, Server, Gäste-WLAN, Buchhaltungen, Produktionssysteme und Speichersysteme voneinander.
- Bereiten Sie einen Reaktionsplan vor. Entscheiden Sie im Voraus, wen zu benachrichtigen ist, wie man infizierte Geräte trennt und wo Kontakte und Anweisungen liegen.
Wenn keine Zeit für alles auf einmal bleibt, beginnen Sie mit Backups, Updates, MFA und der Beschränkung von Rechten. Diese Maßnahmen schließen die häufigsten Ursachen für größere Verluste ein.
Windows-Einstellungen, die das Risiko verringern
Windows wird oft aufgrund seiner Verbreitung angegriffen. Die integrierten Funktionen können jedoch das Risiko erheblich reduzieren, wenn sie richtig aktiviert werden.
Schutz vor Ransomware in Microsoft Defender
In Windows gibt es die Funktion für kontrollierten Ordnerschutz. Sie schränkt die Änderung wichtiger Verzeichnisse durch unbekannte Anwendungen ein. Sie kann in den Windows-Sicherheitseinstellungen im Bereich Viren- und Bedrohungsschutz aktiviert werden.
Was Sie tun sollten:
- den Echtzeitschutz aktivieren;
- den Cloud-Schutz aktivieren;
- den kontrollierten Ordnerschutz aktivieren;
- wichtige Ordner zur Liste der geschützten hinzufügen;
- den Zugang nur für vertrauenswürdige Anwendungen erlauben;
- Warnmeldungen nicht ohne Analyse des Grundes deaktivieren.
Die Funktion könnte eine Anpassung erfordern. Einige Arbeitsprogramme werden zunächst blockiert. Diese sollten überprüft und erst nach Bestätigung der Legitimität in Ausnahmen hinzugefügt werden.
Makroeinschränkungen in Office
Makros werden häufig verwendet, um schädlichen Code auszuführen. In modernen Versionen von Microsoft Office können Makros aus dem Internet standardmäßig blockiert werden, aber dies hängt von der Richtlinie und Version ab.
Für Unternehmen ist es besser, Makros aus nicht vertrauenswürdigen Quellen zentral zu verbieten. Wenn Makros für Buchhaltungen oder Analysten erforderlich sind, verwenden Sie digitale Signaturen, vertrauenswürdige Speicherorte und separate Regeln.
Anwendungskontrolle
Das Verbot der Ausführung unbekannter Programme verringert das Infektionsrisiko. Hierfür können Microsoft Defender Application Control, AppLocker oder andere Anwendungskontrollwerkzeuge verwendet werden. Die Idee ist einfach: Es kann nur genehmigte Software ausgeführt werden.
Für kleine Unternehmen eignet sich ein schrittweiser Ansatz. Zunächst sammeln Sie eine Liste der verwendeten Programme. Dann verbieten Sie die Ausführung aus temporären Ordnern, Benutzerprofilen, Archiven und Downloads. Von dort stammen oft die schädlichen Dateien.
Schutz vor Ransomware in macOS und Linux
macOS und Linux sollten ebenfalls nicht als unverwundbar betrachtet werden. Angriffe treten seltener auf Heimgeräten auf, aber Server mit Linux, Container, NAS und macOS-Laptops von Mitarbeitern stellen für Angreifer ein interessantes Ziel dar.
Was man in macOS tun sollte
Aktivieren Sie automatische Updates, verwenden Sie Gatekeeper, deaktivieren Sie nicht den Systemintegritätsschutz, und installieren Sie Anwendungen nur aus vertrauenswürdigen Quellen. Für wichtige Daten aktivieren Sie Time Machine, halten Sie aber die Backup-Festplatte nicht ständig angeschlossen, es sei denn, sie ist vor Veränderungen geschützt.
Überprüfen Sie auch die Berechtigungen von Anwendungen. Gewähren Sie keinen Zugriff auf Festplatten, Dokumente, Downloads, Mikrofon und Kamera ohne Notwendigkeit. Entfernen Sie alte Verwaltungsprofile und unbekannte Browsererweiterungen.
Was man in Linux tun sollte
In Linux sind die Hauptgefahren oft mit Serverdiensten verbunden: SSH, Verwaltungsoberflächen, Webanwendungen, Datenbanken, Docker, Samba und Netzwerkfreigaben. Verwenden Sie Sicherheitsupdates, Schlüssel anstelle von Passwörtern für SSH, fail2ban oder ähnliche Tools, Firewalls und das Prinzip der minimalen Berechtigungen.
Für Server sind separate Benutzerkonten für Dienste, korrekte Berechtigungen für Verzeichnisse, regelmäßige Snapshots und Backups außerhalb des Servers entscheidend. Wenn ein Ransomware-Virus Zugriff auf den Benutzer des Webservers erlangt, sollte er nicht in der Lage sein, alle Unternehmensdaten zu verändern.
Wie man E-Mail und Browser schützt
E-Mail und Browser sind die zwei Hauptzugangskanäle. Daher hat ihre Sicherheit direkten Einfluss auf die Infektionswahrscheinlichkeit.
Regeln für sicheres Arbeiten mit E-Mails
Überprüfen Sie den Absender, die Domain und den Kontext. Wenn die E-Mail unerwartet kommt, ist es besser, über einen anderen Kanal nachzufragen: Telefon, Unternehmens-Chat oder offizielle Webseite. Öffnen Sie keine Archive und Dokumente mit Makros, wenn Sie diese nicht erwartet haben.
Besonders gefährlich sind E-Mails, die zur Eile drängen. Dringlichkeit verringert die Aufmerksamkeit. Machen Sie eine Pause, fahren Sie mit dem Cursor über den Link, überprüfen Sie die Adresse und denken Sie darüber nach, ob der Absender solchen Dateien zu senden hat.
Browser-Sicherheit
Verwenden Sie einen modernen Browser und aktualisieren Sie diesen. Installieren Sie nur die notwendigsten Erweiterungen. Jede Erweiterung erhält bestimmte Berechtigungen, und einige können Seiten lesen oder den Inhalt von Websites ändern.
Praktische Maßnahmen:
- Entfernen Sie unnötige Erweiterungen;
- Laden Sie keine Programme von Werbebannern herunter;
- Überprüfen Sie die Website-Adresse, bevor Sie ein Passwort eingeben;
- Speichern Sie Unternehmenspasswörter nicht im Browser ohne Schutzrichtlinien;
- Verwenden Sie einen Passwort-Manager mit MFA.
Netzwerkschutz, NAS und gemeinsame Ordner
Ransomware ist gefährlich, weil sie nicht nur lokale Dateien verschlüsselt. Wenn einem Benutzer Zugriff auf Netzwerkordner gewährt wird, sind auch diese bedroht. Daher sollten gemeinsame Ressourcen sorgfältig konfiguriert werden.
Zugriffseinschränkungen für gemeinsame Ordner
Gewähren Sie Berechtigungen durch Rollen. Wenn eine Abteilung nur Leserechte benötigt, geben Sie keine Schreibrechte. Wenn ein Mitarbeiter an einem Projekt arbeitet, öffnen Sie ihm nicht das gesamte Archiv des Unternehmens.
Überprüfen Sie regelmäßig die Berechtigungen. Nach Kündigungen, Versetzungen und Projektabschlüssen bleiben oft überflüssige Zugriffe bestehen. Dies erhöht den Schaden bei einer Kompromittierung des Kontos.
Schutz für NAS
NAS sind praktisch zur Speicherung von Dateien, dürfen aber nicht ungeschützt bleiben. Aktualisieren Sie die Firmware, schalten Sie unnötige Dienste aus, veröffentlichen Sie das Verwaltungsbedienfeld nicht im Internet, aktivieren Sie MFA, verwenden Sie separate Benutzerkonten und Snapshots.
Wenn NAS unveränderliche Snapshots oder Löschschutz unterstützt, aktivieren Sie diese. Aber betrachten Sie Snapshots nicht als vollständiges Backup. Bei falscher Konfiguration, einem Administratorkomplett-Patch oder einem Geräteausfall können Sie alles verlieren. Eine Kopie außerhalb des NAS ist erforderlich.
Netzsegmentierung
Segmentierung bedeutet die Trennung des Netzwerks in Zonen. Beispielsweise sollte das Gäste-WLAN die Server nicht sehen. Arbeitsstationen sollten nicht direkt auf die Backup-Systeme zugreifen. Der Buchhaltungsbereich kann von dem allgemeinen Büronetzwerk getrennt werden.
Selbst eine einfache Trennung verringert das Risiko der massenhaften Verschlüsselung. Der Angriff kann an einem Computer beginnen, sollte sich jedoch nicht frei durch die gesamte Infrastruktur bewegen können.
Benutzerschulung ohne Einschüchterung
Technologie ist wichtig, aber letztendlich trifft der Mensch die Entscheidung: eine Datei öffnen oder nicht, ein Passwort eingeben oder nicht, Makros aktivieren oder nicht. Daher sollte die Schulung regelmäßig und praktisch sein.
Ein gutes Programm umfasst:
- kurze Anweisungen mit Beispielen aus der Praxis;
- einen klaren Kanal für Meldungen über verdächtige E-Mails;
- eine Regel ohne Strafen für zeitgerechte Meldungen;
- Trainings-E-Mails ohne Beschämung der Mitarbeiter;
- Erinnerungen an Passwörter, MFA und den Umgang mit Anlagen.
Es ist nicht ratsam, die Schulung auf Angst aufzubauen. Erklären Sie besser, dass der Mitarbeiter Teil des Schutzes und nicht der Verursacher aller Probleme ist. Wenn eine Person schnell ein Verdacht meldet, hat das Sicherheitsteam die Chance, einen Angriff zu stoppen, bevor die Verschlüsselung erfolgt.
Was tun, wenn der Ransomware-Virus bereits aktiviert ist?
Wenn Sie fremde Dateierweiterungen, massenhaftes Umbenennen, eine Lösegeldnotiz oder eine plötzliche Verlangsamung der Festplatte bemerken, handeln Sie schnell. Versuchen Sie nicht, chaotisch Dateien zu öffnen und alle Geräte neu zu starten.
Erste Schritte
- Trennen Sie das Gerät vom Netzwerk. Ziehen Sie das Netzwerkkabel ab, schalten Sie Wi-Fi und Bluetooth aus. Löschen Sie keine Dateien und formatieren Sie das Laufwerk nicht.
- Trennen Sie die gemeinsamen Ordner und Netzwerkspeicher. Wenn Sie Administrator sind, sperren Sie vorübergehend den Zugriff auf Dateiserver und NAS.
- Zahlen Sie nicht sofort. Bewerten Sie zuerst das Ausmaß, das Vorhandensein von Backups und die Möglichkeiten zur Dekodierung. Die Zahlung garantiert keine Wiederherstellung.
- Sichern Sie Beweise. Fotografieren Sie die Notiz, speichern Sie Dateinamen, Erweiterungen, Ereigniszeiten und verdächtige E-Mails.
- Benachrichtigen Sie die Verantwortlichen. Informieren Sie in der Firma IT, Sicherheit, Geschäftsleitung und Rechtsabteilung gemäß dem zuvor genehmigten Plan.
- Überprüfen Sie andere Geräte. Suchen Sie nach denselben Anzeichen auf gemeinsamen Laufwerken, Servern und benachbarten Computern.
- Beginnen Sie die Wiederherstellung erst nach der Bereinigung. Wenn Daten in eine infizierte Umgebung zurückgebracht werden, können sie erneut verschlüsselt werden.
Kann man Dateien kostenlos entschlüsseln?
Manchmal gibt es für bestimmte Ransomware-Familien kostenlose Dekodierer. Dies ist möglich, wenn Forscher einen Fehler in der Verschlüsselungsimplementierung gefunden haben, Schlüssel erhalten haben oder die Strafverfolgungsbehörden die Infrastruktur der Kriminellen sichergestellt haben.
Überprüfen Sie renommierte Ressourcen und Websites bekannter Antivirenunternehmen. Laden Sie keine unbekannten Dekodierer von Foren oder Werbeseiten herunter. Diese könnten sich als neues schädliches Programm entpuppen.
Wann sollte man Spezialisten hinzuziehen?
Wenn es um Unternehmen, Server, persönliche Daten, Buchhaltung oder mögliche Datenlecks geht, ist es besser, Spezialisten für Vorfalluntersuchungen hinzuzuziehen. Sie helfen, den Einstiegspunkt zu bestimmen, die Verbreitung zu stoppen, Beweise zu sichern und die Arbeit sicher wiederherzustellen.
Es geht nicht nur darum, Dateien zurückzuholen. Man muss auch verstehen, wie der Angriff zustande kam. Ansonsten könnte die Ransomware oder ein anderer schädlicher Code über denselben verwundbaren Zugang zurückkehren.
Soll man das Lösegeld zahlen?
Das Zahlen von Lösegeld ist riskant. Es gibt keine Garantie, dass die Kriminellen den Schlüssel senden, dass der Schlüssel alle Dateien entschlüsselt und dass die gestohlenen Daten nicht veröffentlicht werden. Darüber hinaus könnte die Zahlung selbst gegen interne Unternehmensrichtlinien oder gesetzliche Anforderungen verstoßen, wenn der Empfänger auf Sanktionslisten steht.
Die Entscheidung hängt normalerweise von der konkreten Situation ab: dem Wert der Daten, dem Vorhandensein von Backups, rechtlichen Risiken, Ausfallzeiten des Unternehmens und Beratungen mit Experten. Die beste Strategie ist jedoch, den Schutz so aufzubauen, dass die Frage der Zahlung nicht die einzige Option wird.
Häufige Fehler beim Schutz vor Ransomware
Selbst gute Tools helfen nicht, wenn sie falsch verwendet werden. Hier sind verbreitete Fehler.
Backup ständig angeschlossen lassen
Ein angeschlossenes Laufwerk, eine Netzressource oder ein Cloud-Ordner können zusammen mit den Hauptdateien verschlüsselt werden. Eine Offline-Kopie, ein unveränderlicher Speicher oder ein separates System mit eingeschränkten Rechten sind nötig.
Jeden Tag unter Administratorrechten arbeiten
Wenn eine schädliche Datei mit hohen Rechten gestartet wird, steigt der Schaden. Für die normale Arbeit verwenden Sie ein Standardbenutzerkonto.
Updates Monate lang aufschieben
Einige Angriffe nutzen bereits bekannte Schwachstellen aus, für die es schon lange Patches gibt. Je länger das System nicht aktualisiert wird, desto höher ist das Risiko.
RDP ins Internet öffnen
Ein offener Remote-Desktop mit Passwort ist ein häufiges Ziel für E-Mail-Hacks und Passwort-Guessing. Verwenden Sie VPN, MFA und IP-Beschränkungen.
Das Cloud als vollständiges Backup betrachten
Cloud-Synchronisierung ist praktisch, aber nicht immer ein Backup. Überprüfen Sie die Versionshistorie, die Aufbewahrungsfristen für gelöschte Dateien und die Möglichkeit der Massenwiederherstellung.
FAQ: Fragen zum Schutz vor Ransomware
Wie erkennt man, dass ein Computer mit Ransomware infiziert ist?
Anzeichen: Dateien lassen sich nicht mehr öffnen, unbekannte Erweiterungen sind aufgetaucht, in Ordnern liegt eine Notiz mit Lösegeldforderung, die Festplatte arbeitet aktiv ohne Grund, der Antiviren-Scanner zeigt massiven Blockierungen an. Bei solchen Symptomen trennen Sie sofort das Gerät vom Netzwerk.
Schützt ein Antivirenprogramm vollständig vor Ransomware?
Nein, es schützt nicht vollständig. Antiviren-Software ist wichtig, sollte aber mit Updates, MFA, Berechtigungsbeschränkungen, E-Mail-Filtering, Anwendungskontrolle und Backups kombiniert werden.
Welche Dateien verschlüsselt der Virus am häufigsten?
In der Regel werden Dokumente, Tabellen, Präsentationen, Fotos, Archive, Datenbanken, Projekte, Buchhaltungsdateien und Inhalte zugänglicher Netzwerkordner verschlüsselt. Systemdateien könnten unberührt bleiben, damit das Opfer die Lösegeldforderung lesen kann.
Hilft die Neuinstallation von Windows?
Die Neuinstallation kann das schädliche Programm entfernen, aber nicht die Dateien entschlüsseln. Sichern Sie vor der Neuinstallation Beweise und überprüfen Sie die Backups. Daten sollten nur in einem sauberen System wiederhergestellt werden.
Kann man sich kostenlos vor Ransomware schützen?
Ja, das grundlegende Niveau kann ohne große Kosten erhöht werden: Updates aktivieren, den eingebauten Windows-Schutz verwenden, ohne Administratorrechte arbeiten, MFA aktivieren, Offline-Backups machen und verdächtige Anhänge nicht öffnen. Für Unternehmen sind häufig zusätzliche Tools und Prozesse notwendig.
Wie oft Backups machen?
Die Häufigkeit hängt davon ab, wie viele Daten Sie bereit sind, zu verlieren. Für Heimbenutzer genügt oft eine tägliche Cloud-Version und eine periodische Offline-Kopie. Unternehmen benötigen eventuell tägliche, stündliche oder häufigere Backups kritischer Systeme.
Was ist wichtiger: Backup oder E-Mail-Schutz?
Beides ist notwendig. Der E-Mail-Schutz verringert die Wahrscheinlichkeit einer Infektion, während das Backup den Schaden verringert, falls eine Infektion doch auftritt. Es sind verschiedene Schichten einer Strategie.
Minimaler Plan für den nächsten Tag
Wenn Sie schnell den Schutz erhöhen möchten, führen Sie heute fünf Maßnahmen durch:
- Kopieren Sie die wichtigsten Dateien auf eine externe Festplatte und trennen Sie sie.
- Aktivieren Sie MFA für E-Mail, Cloud und Remote-Zugriff.
- Überprüfen Sie Updates für Windows, macOS, Linux, Browser und Office-Programme.
- Stellen Sie sicher, dass das Antivirenprogramm aktiviert und aktuell ist.
- Entfernen Sie überflüssige Programme, Browser-Erweiterungen und alte Konten.
Danach richten Sie im Laufe der Woche regelmäßige Backups ein, überprüfen Sie die Wiederherstellung, beschränken Sie die Benutzerrechte und schließen Sie-riskante Remote-Services.
Fazit
Der Schutz vor Ransomware funktioniert am besten als System: Updates schließen Schwachstellen, MFA schützt den Zugang, Berechtigungsbeschränkungen begrenzen die Verbreitung, Schulungen verringern das Risiko von Fehlern, und Backups ermöglichen eine Wiederherstellung ohne Zahlung. Beginnen Sie mit der Bestandsaufnahme wichtiger Daten und dem Backup nach der 3-2-1-Regel, aktivieren Sie dann MFA, Updates und Zugriffssteuerung. Je früher Sie diese Maßnahmen umsetzen, desto geringer ist die Gefahr, dass ein zufälliger Link die Arbeit stoppt oder wertvolle Dateien zerstört.