Como se proteger de um vírus sequestrador: guia completo
Como se proteger de um vírus sequestrador é uma pergunta que deve ser resolvida antes do primeiro ataque. O sequestrador, ou ransomware, bloqueia o acesso aos arquivos e exige um resgate pela chave de descriptografia. Neste artigo, discutiremos como reduzir o risco de infecção, quais configurações ativar no Windows, macOS, Linux e serviços em nuvem, como organizar backups, treinar funcionários e o que fazer se a infecção já ocorrer.
Os vírus sequestradores são perigosos não apenas para grandes empresas. Um laptop doméstico, um álbum de fotos em família, uma base de dados de clientes de pequenas empresas, contabilidade, armazenamento NAS e um disco compartilhado de departamento — tudo isso pode se tornar um alvo. A proteção não deve se basear em um único antivírus, mas sim em uma combinação de hábitos, configurações, backups e planos de resposta.
O que é um vírus sequestrador e como ele funciona
Um vírus sequestrador é um software malicioso que encontra arquivos no dispositivo ou em pastas de rede acessíveis, os criptografa e deixa uma mensagem com um pedido de resgate. Muitas vezes, os criminosos prometem enviar a chave após o pagamento. Na prática, não há garantias: a chave pode não chegar, pode não funcionar, e o dinheiro só incentiva novos ataques.
Um ataque típico ocorre em várias etapas:
- O criminoso obtém acesso inicial. Isso pode ser um e-mail de phishing, anexo infectado, senha hackeada, RDP vulnerável, anúncios maliciosos ou software pirateado.
- O código malicioso se instala no sistema. Às vezes, ele desativa a proteção, remove cópias de sombra e busca recursos de rede.
- O sequestrador escolhe os dados. Normalmente, ele afeta documentos, planilhas, arquivos zipados, fotografias, bancos de dados e backups, se estiverem disponíveis como uma pasta comum.
- Os arquivos são criptografados. As extensões podem mudar, e uma nota com instruções de pagamento aparece na área de trabalho.
- Às vezes, os dados são roubados com antecedência. Então os criminosos ameaçam a publicação, mesmo que a vítima tenha backups.
A principal conclusão é simples: a proteção contra sequestradores deve obstruir o ataque em cada etapa. É necessário dificultar a entrada, limitar a disseminação, manter cópias de dados limpas e preparar um plano de ação com antecedência.
Principais maneiras de infecção por ransomware
Para entender como se proteger de ransomware, é importante conhecer os cenários mais comuns. Eles mudam, mas as técnicas básicas permanecem semelhantes.
E-mails de phishing e anexos
Um e-mail pode parecer uma conta, um ato, uma notificação bancária, uma mensagem de entrega, um currículo ou um documento de um parceiro. Dentro, pode haver um anexo com macros, um link para um site falso ou um arquivo zipado executável. Às vezes, o texto cria uma sensação de urgência: pague hoje, abra imediatamente, verifique a dívida.
Sinais de perigo:
- arquivo inesperado de um remetente desconhecido;
- arquivo zipado com senha indicada no e-mail;
- pedido para habilitar macros no documento;
- link com domínio semelhante, mas impreciso;
- estilo estranho, erros ou pressão por prazos.
Quebra de acesso remoto
RDP, portal VPN, painel de administração, SSH ou área de trabalho remota frequentemente se tornam pontos de entrada. O risco é maior se uma senha fraca é usada, não há MFA, o serviço está exposto à internet e as atualizações não foram aplicadas há muito tempo.
Para negócios, isso é especialmente crítico. Uma conta de administrador hackeada pode dar acesso a servidores, pastas compartilhadas e backups.
Software pirateado e ativadores
Cracks, ativadores, compilações do Windows, versões gratuitas de programas pagos e plugins suspeitos frequentemente contêm código malicioso. O usuário executa um arquivo como administrador, e então o sistema perde o controle.
Economizar em licenças pode acabar resultando na perda de documentos de trabalho, interrupção de negócios e custos de recuperação.
Vulnerabilidades em programas e dispositivos
Sequestradores exploram falhas em sistemas operacionais, navegadores, suítes de escritório, gateways VPN, NAS, roteadores e aplicativos de servidor. Portanto, as atualizações não são uma formalidade, mas uma medida de segurança básica.
Atenção especial deve ser dada a dispositivos que funcionam há anos sem manutenção: armazenamento em rede, servidores antigos, câmeras, impressoras e roteadores.
Estratégia básica de proteção contra vírus sequestradores
Uma boa proteção é composta por várias camadas. Se uma camada falhar, a próxima deve minimizar danos.
Princípio do menor privilégio
O usuário não deve trabalhar como administrador o tempo todo. Para tarefas do dia a dia, uma conta comum é suficiente. Direitos de administrador são necessários apenas para instalação de programas e alterações de sistema.
Na empresa, este princípio é especialmente importante. Um funcionário não precisa de acesso a todas as pastas se está apenas trabalhando em um projeto. Quanto menos arquivos acessíveis, menor a área de impacto em caso de infecção.
Atualizações regulares
Atualize o sistema operacional, navegador, aplicativos de escritório, cliente de e-mail, Java, leitores de PDF, compactadores e serviços de servidor. Se o programa não é mais suportado, é melhor substituí-lo.
Práticas úteis:
- ativar atualizações automáticas onde seguro;
- verificar as atualizações de dispositivos de rede manualmente;
- remover softwares antigos que não estão em uso;
- manter uma lista de sistemas críticos e datas de atualização.
Senhas robustas e MFA
A senha deve ser longa e única. O reuso de senhas é uma causa comum de invasões. Se um serviço é comprometido, o criminoso tentará a mesma senha na conta de e-mail, VPN e nuvem.
Use um gerenciador de senhas e ative a autenticação multifatorial. MFA é especialmente necessária para e-mails, armazenamento em nuvem, VPN, RDP, painéis de administração, CRM e serviços fiscais.
Proteção moderna de endpoints
Antivírus ou EDR não oferecem garantia absoluta, mas são úteis. Uma boa solução de proteção pode bloquear criptografia suspeita, scripts maliciosos, exploits ou tentativas de desativar a proteção.
Verifique se a proteção realmente está funcionando:
- proteção em tempo real está ativada;
- bases de dados e componentes são atualizados;
- reputação em nuvem de arquivos está ativada;
- usuários não podem desativar a proteção sem permissão;
- eventos de segurança são enviados a um responsável.
Backup seguindo a regra 3-2-1
Um backup é a principal maneira de se recuperar após um sequestrador sem pagar o resgate. Mas a cópia deve estar inacessível ao vírus. Se o backup estiver conectado como um disco comum e aberto para gravação, o sequestrador pode criptografá-lo também.
A regra clássica 3-2-1 significa:
| Item | O que isso significa | Exemplo |
|---|---|---|
| 3 cópias de dados | Original e pelo menos duas cópias de backup | Laptop de trabalho, backup local, backup na nuvem |
| 2 tipos diferentes de mídia | Os dados não estão em um único tipo de dispositivo | Disco externo e nuvem ou NAS e fita |
| 1 cópia fora do local principal | Um backup é armazenado separadamente | Nuvem, outro escritório, disco offline em um local seguro |
Para proteção contra vírus sequestradores, adicione mais uma regra: pelo menos uma cópia deve ser imutável ou offline. Uma cópia imutável é protegida contra exclusão e sobrescrita por um período determinado. Uma cópia offline é fisicamente desconectada após ser criada.
Como configurar backups em casa
Para o usuário doméstico, um esquema simples funciona:
- Armazene documentos importantes em pastas organizadas, para que seja fácil incluí-los no backup.
- Configure a cópia automática para a nuvem com histórico de versões.
- Uma vez por semana ou mês, faça uma cópia em um disco externo.
- Após a cópia, desconecte o disco do computador.
- Periodicamente, verifique se os arquivos do backup podem ser abertos.
Não se limite a sincronizar. Se o malware criptografar os arquivos, a sincronização pode rapidamente transferir as versões criptografadas para a nuvem. Portanto, um histórico de versões e backups separados são necessários.
Como configurar backups em uma empresa
Para empresas, o backup deve ser um processo gerenciado, e não uma iniciativa pessoal do administrador. É preciso definir quais sistemas são críticos, com que frequência devem ser copiados e em quanto tempo devem ser restaurados.
Um conjunto mínimo:
- backups diários de arquivos de trabalho e servidores;
- cópias separadas de bancos de dados com parada correta ou snapshots;
- proteção de backups com contas separadas;
- proibição de acesso de usuários comuns ao armazenamento de backups;
- testes regulares de restauração;
- registro de tarefas bem-sucedidas e malsucedidas;
- armazenar parte das cópias fora da rede principal.
O teste de restauração é mais importante do que um bonito relatório sobre a criação do backup. Enquanto você não restaurar o arquivo, pasta, banco de dados ou servidor em um ambiente de teste, não se pode ter certeza de que o backup é adequado.
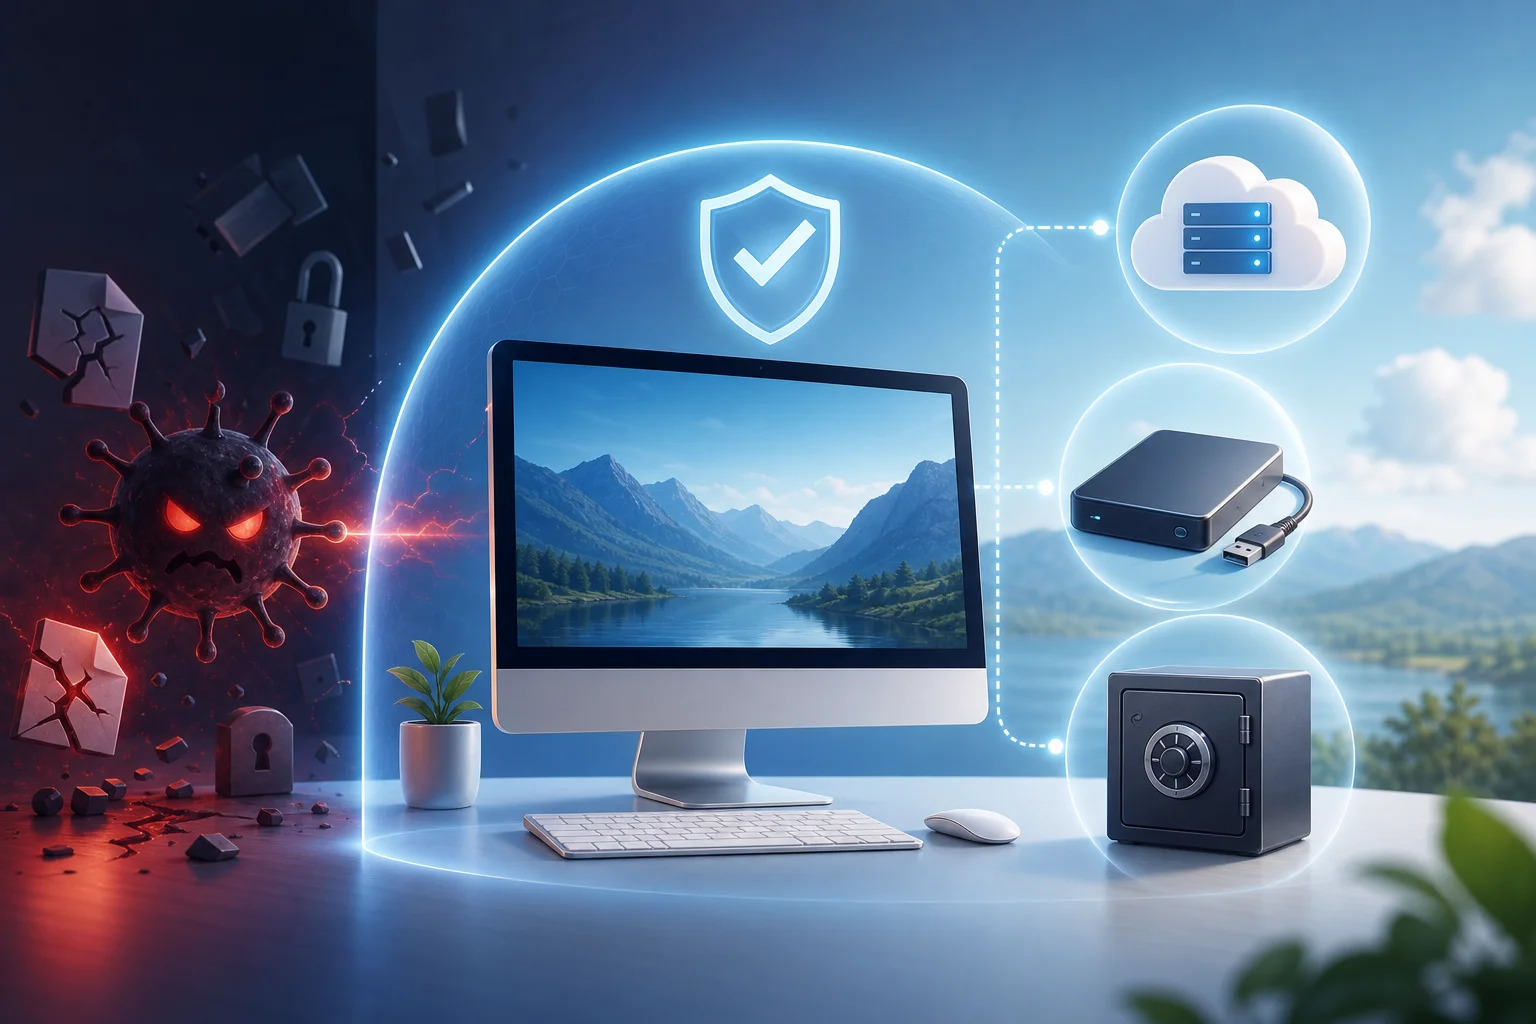
Checklist passo a passo de proteção contra sequestradores
Este checklist pode ser usado como um plano rápido de ação. Comece com os primeiros itens. Eles oferecem o máximo efeito por um custo razoável.
- Identifique dados valiosos. Faça uma lista de pastas importantes, serviços, bancos de dados, unidades em nuvem e dispositivos. Não é possível proteger o que ninguém conhece.
- Configure o backup. Utilize a regra 3-2-1. Adicione uma cópia offline ou imutável. Verifique a restauração.
- Ative atualizações. Atualize o sistema operacional, navegadores, suítes de escritório, servidores, NAS e dispositivos de rede. Remova programas antigos.
- Remova direitos excessivos. Trabalhe sem direitos administrativos permanentes. Limite o acesso a pastas compartilhadas.
- Ative a MFA. Comece com e-mails, VPN, nuvem, acesso remoto e contas administrativas.
- Proteja o e-mail. Configure anti-spam, verificação de anexos, SPF, DKIM e DMARC para o domínio da empresa. Ensine as pessoas a reconhecer phishing.
- Limite macros e scripts. Proíba macros da internet. Controle a execução de PowerShell, JavaScript e arquivos executáveis desconhecidos.
- Feche o acesso remoto à internet. Não publique RDP diretamente. Use VPN, MFA, listas de endereços permitidos e registros de acesso.
- Segmentar a rede. Separe estações de trabalho, servidores, Wi-Fi público, contabilidade, sistemas de produção e armazenamento.
- Prepare um plano de reação. Decida com antecedência quem notificar, como desligar dispositivos infectados e onde estão os contatos e instruções.
Se não houver tempo para tudo de uma vez, comece com backups, atualizações, MFA e limitação de direitos. Essas medidas cobrem as causas mais frequentes de grandes perdas.
Configurações do Windows que reduzem riscos
O Windows é frequentemente atacado devido à sua popularidade. No entanto, funções integradas podem reduzir significativamente o risco, se ativadas corretamente.
Proteção contra ransomware no Microsoft Defender
No Windows, existe a função de acesso controlado a pastas. Ela limita a modificação de diretórios importantes por aplicativos desconhecidos. Pode ser ativada nas configurações de segurança do Windows, na seção de proteção contra vírus e ameaças.
O que deve ser feito:
- ativar proteção em tempo real;
- ativar proteção em nuvem;
- ativar o controle de acesso às pastas;
- adicionar pastas importantes à lista protegida;
- permitir acesso apenas a aplicativos confiáveis;
- não desativar alertas sem analisar a causa.
A função pode exigir configuração. Alguns programas de trabalho podem ser bloqueados inicialmente. Eles devem ser verificados e adicionados a exceções apenas após a confirmação de sua legitimidade.
Limitação de macros no Office
Macros são frequentemente usadas para executar código malicioso. Nas versões mais recentes do Microsoft Office, macros da internet podem ser bloqueadas por padrão, mas isso depende da política e versão.
Para a empresa, é melhor proibir macros de fontes não confiáveis de forma centralizada. Se macros forem necessárias para contabilidade ou analistas, utilize assinaturas digitais, locais confiáveis e regras separadas.
Controle de aplicativos
Proibir a execução de programas desconhecidos reduz o risco de infecção. Para isso, pode-se usar o Controle de Aplicativos do Microsoft Defender, AppLocker ou outras ferramentas de controle de aplicativos. A ideia é simples: apenas software autorizado pode ser executado.
Para pequenas empresas, uma abordagem gradual é recomendada. Primeiro, colete uma lista dos programas usados. Depois, proíba a execução a partir de pastas temporárias, perfis de usuário, arquivos compactados e downloads. É de onde os arquivos maliciosos frequentemente se originam.
Proteção de macOS e Linux contra sequestradores
macOS e Linux também não devem ser considerados imunes. Ataques ocorrem com menos frequência em dispositivos pessoais, mas servidores Linux, containers, NAS e laptops macOS de funcionários são de interesse para criminosos.
O que fazer no macOS
Ative atualizações automáticas, use o Gatekeeper, não desative a Proteção de Integridade do Sistema e instale aplicativos de fontes confiáveis. Para dados importantes, ative o Time Machine, mas não mantenha o disco de backup constantemente conectado, se não estiver protegido contra alterações.
Além disso, verifique os direitos dos aplicativos. Não conceda acesso a disco, documentos, downloads, microfone e câmera sem necessidade. Remova perfis de gerenciamento antigos e extensões desconhecidas do navegador.
O que fazer no Linux
No Linux, os principais riscos estão frequentemente relacionados aos serviços de servidor: SSH, painéis de controle, web apps, bancos de dados, Docker, Samba e compartilhamentos de rede. Utilize atualizações de segurança, chaves em vez de senhas para SSH, fail2ban ou ferramentas semelhantes, firewall e o princípio do menor privilégio.
Para servidores, é importante ter contas de serviço separadas, direitos corretos em diretórios, snapshots regulares e backups fora do servidor. Se um sequestrador obtiver acesso a um usuário do servidor web, ele não deve ter permissão para modificar todos os dados da empresa.
Como proteger e-mail e navegador
E-mail e navegador são os dois principais canais de entrada. Portanto, sua proteção afeta diretamente a probabilidade de infecção.
Regras para trabalho seguro com e-mails
Verifique o remetente, domínio e contexto. Se o e-mail for inesperado, é melhor confirmar por outro canal: telefone, chat corporativo ou site oficial. Não abra arquivos compactados e documentos com macros se você não os esperava.
E-mails que apressam você são especialmente perigosos. A urgência diminui a atenção. Faça uma pausa, passe o cursor sobre o link, verifique o endereço e pense se o remetente deveria enviar esse arquivo.
Segurança do navegador
Use um navegador moderno e mantenha-o atualizado. Instale o mínimo de extensões. Cada extensão obtém certos direitos, e algumas podem ler páginas ou alterar o conteúdo dos sites.
Medidas práticas:
- remova extensões desnecessárias;
- não baixe programas de banners publicitários;
- verifique o endereço do site antes de inserir a senha;
- não salve senhas corporativas no navegador sem uma política de proteção;
- utilize um gerenciador de senhas com MFA.
Proteção de rede, NAS e pastas compartilhadas
O sequestrador é perigoso porque criptografa não apenas arquivos locais. Se o usuário tem acesso a pastas de rede, elas também estão em perigo. Portanto, recursos compartilhados devem ser configurados com cuidado.
Limitação de acesso a pastas compartilhadas
Dê direitos com base em funções. Se um departamento precisa apenas de leitura e visualização, não conceda gravação. Se um funcionário trabalha em um único projeto, não abra todo o arquivo da empresa para ele.
Verifique os direitos periodicamente. Após demissões, transferências e encerramento de projetos, direitos desnecessários muitas vezes permanecem. Isso aumenta o dano em caso de comprometimento da conta.
Proteção NAS
O NAS é conveniente para armazenamento de arquivos, mas não pode ser deixado sem proteção. Atualize o firmware, desative serviços desnecessários, não publique o painel de controle na internet, ative MFA, utilize contas separadas e snapshots.
Se o NAS suportar snapshots imutáveis ou proteção contra exclusão, ative-a. Mas não considere snapshots como o único backup. Em caso de erro de configuração, invasão de administrador ou falha do dispositivo, tudo pode ser perdido. É necessário ter uma cópia fora do NAS.
Segmentação de rede
Segmentação significa dividir a rede em zonas. Por exemplo, o Wi-Fi público não deve ver servidores. Estações de trabalho não devem acessar diretamente sistemas de backup. O segmento contábil pode ser separado da rede geral do escritório.
Mesmo uma simples divisão reduz o risco de criptografia em massa. Um ataque pode começar em um computador, mas não deve se mover livremente por toda a infraestrutura.
Treinamento de usuários sem ameaças
Tecnologia é importante, mas a decisão final geralmente cabe à pessoa: abrir o arquivo ou não, inserir a senha ou não, habilitar macros ou não. Portanto, o treinamento deve ser regular e prático.
Um bom programa inclui:
- instruções curtas com exemplos de e-mails reais;
- um canal claro para relatar e-mails suspeitos;
- uma regra sem punições por relatar rapidamente;
- envios de treinamento sem humilhar os funcionários;
- lembretes sobre senhas, MFA e manipulação de anexos.
Não construa o treinamento com medo. É melhor explicar que o funcionário é parte da proteção, e não o culpado por todos os problemas. Se uma pessoa relatar rapidamente uma suspeita, a equipe de segurança terá a chance de parar o ataque antes da criptografia.
O que fazer se o vírus sequestrador já estiver em execução
Se você notar extensões estranhas de arquivos, renomeação em massa, uma nota pedindo resgate ou uma desaceleração repentina do disco, aja rapidamente. Não tente abrir arquivos aleatoriamente e reiniciar todos os dispositivos.
Primeiras ações
- Desconecte o dispositivo da rede. Desplugue o cabo de rede, desligue o Wi-Fi e o Bluetooth. Não exclua arquivos e não formate o disco.
- Desconecte pastas compartilhadas e armazenamento de rede. Se você é o administrador, bloqueie temporariamente o acesso aos servidores de arquivos e NAS.
- Não pague imediatamente. Primeiro, avalie a extensão, a existência de backups e as opções de descriptografia. O pagamento não garante a recuperação.
- Salve as evidências. Fotografe a nota, salve os nomes de arquivos, extensões, hora do evento e e-mails suspeitos.
- Notifique os responsáveis. Na empresa, informe a TI, segurança, gerência e departamento jurídico conforme um plano previamente aprovado.
- Verifique outros dispositivos. Procure sinais semelhantes em discos compartilhados, servidores e computadores vizinhos.
- Inicie a recuperação apenas após a limpeza. Se você restaurar dados no ambiente infectado, eles podem ser criptografados novamente.
É possível descriptografar arquivos gratuitamente?
Às vezes, existem descriptografadores gratuitos para famílias específicas de ransomware. Isso é possível se pesquisadores encontraram uma falha na implementação de criptografia, obtiveram chaves ou as autoridades apreenderam a infraestrutura dos criminosos.
Verifique recursos de reputação e sites de conhecidas empresas antivírus. Não baixe descriptografadores desconhecidos de fóruns e páginas publicitárias. Eles podem ser um novo malware.
Quando recorrer a especialistas
Se for sobre negócios, servidores, dados pessoais, contabilidade ou possível vazamento, é melhor envolver especialistas em investigação de incidentes. Eles ajudarão a identificar o ponto de entrada, parar a disseminação, preservar evidências e restaurar o trabalho de forma segura.
Importante não é apenas recuperar arquivos. É preciso entender como ocorreu o ataque. Caso contrário, o sequestrador ou outro código malicioso pode retornar pelo mesmo acesso vulnerável.
É necessário pagar o resgate?
Pagar o resgate é arriscado. Não há garantia de que os criminosos enviarão a chave, que a chave descriptografará todos os arquivos e que os dados furtados não serão publicados. Além disso, o pagamento pode violar as regras internas da empresa ou requisitos legais, se o destinatário estiver vinculado a listas de sanções.
A decisão geralmente depende da situação específica: valor dos dados, existência de backups, riscos legais, paralisação dos negócios e consultas com especialistas. Mas a melhor estratégia é construir uma proteção de forma que a questão do pagamento não se torne a única opção.
Erros comuns na proteção contra sequestradores
Até boas ferramentas não ajudam se forem utilizadas incorretamente. Aqui estão erros comuns.
Manter o backup constantemente conectado
Um disco conectado, recurso de rede ou pasta na nuvem pode ser criptografado junto com os arquivos principais. É necessário ter uma cópia offline, um armazenamento imutável ou um sistema separado com direitos limitados.
Trabalhar como administrador todos os dias
Se um arquivo malicioso é executado com altos direitos, os danos aumentam. Para trabalho comum, use uma conta padrão.
Adiar atualizações por meses
Alguns ataques usam vulnerabilidades já conhecidas, para as quais há correções há muito tempo. Quanto mais tempo o sistema ficar sem atualizações, maior o risco.
Abrir RDP na internet
Uma área de trabalho remota aberta com senha é um alvo comum de tentativas de força bruta e adivinhação. Use VPN, MFA e restrições por IP.
Considerar a nuvem como um backup completo
A sincronização na nuvem é conveniente, mas nem sempre é um backup. Verifique o histórico de versões, os prazos de armazenamento de arquivos excluídos e a capacidade de recuperação em massa.
FAQ: perguntas sobre proteção contra vírus sequestradores
Como saber se o computador está infectado com um sequestrador?
Sinais: arquivos pararam de abrir, novas extensões desconhecidas apareceram, há uma nota com pedido de resgate nas pastas, o disco está trabalhando ativamente sem motivo, o antivírus mostra bloqueios em massa. Ao notar tais sintomas, desconecte imediatamente o dispositivo da rede.
O antivírus protegerá completamente contra ransomware?
Não, não oferece proteção total. O antivírus é importante, mas deve ser combinado com atualizações, MFA, limitação de direitos, filtragem de e-mails, controle de aplicativos e backups.
Quais arquivos o vírus costuma criptografar?
Normalmente, documentos, planilhas, apresentações, fotos, arquivos compactados, bancos de dados, projetos, arquivos contábeis e conteúdo de pastas de rede disponíveis são criptografados. Arquivos de sistema podem não ser afetados para que a vítima possa ler o pedido de resgate.
A reinstalação do Windows ajudará?
A reinstalação pode remover o software malicioso, mas não descriptografar arquivos. Antes da reinstalação, salve evidências e verifique backups. Os dados devem ser restaurados apenas em um sistema limpo.
É possível se proteger de sequestradores gratuitamente?
Sim, o nível básico pode ser elevado sem grandes gastos: ativar atualizações, usar a proteção integrada do Windows, trabalhar sem direitos de administrador, ativar MFA, fazer backups offline e não abrir anexos suspeitos. Para empresas, muitas vezes são necessárias ferramentas e processos adicionais.
Com que frequência fazer backups?
A frequência depende de quanto dado você está disposto a perder. Usuários domésticos muitas vezes acham suficientes backups na nuvem diários e cópias offline periódicas. Empresas podem precisar de cópias diárias, horárias ou mais frequentes de sistemas críticos.
O que é mais importante: backup ou proteção do e-mail?
Ambos são necessários. A proteção do e-mail reduz a probabilidade de infecção, enquanto o backup diminui os danos se a infecção ocorrer. São diferentes camadas de uma mesma estratégia.
Plano mínimo para o próximo dia
Se você quer aumentar rapidamente a proteção, faça hoje cinco ações:
- Copie os arquivos mais importantes para um disco externo e desconecte-o.
- Ative MFA para e-mail, nuvem e acesso remoto.
- Verifique as atualizações do Windows, macOS, Linux, navegador e programas de escritório.
- Certifique-se de que o antivírus está ativado e sendo atualizado.
- Remova programas desnecessários, extensões de navegador e contas antigas.
Em seguida, ao longo da semana, configure backups regulares, verifique a recuperação, limite direitos de usuários e feche serviços remotos arriscados.
Conclusão
A proteção contra vírus sequestradores funciona melhor como um sistema: atualizações fecham vulnerabilidades, MFA protege o acesso, limitação de direitos inibe a disseminação, treinamento reduz o risco de erro e backups permitem recuperação sem pagamento. Comece fazendo um inventário de dados importantes e um backup segundo a regra 3-2-1, depois ative a MFA, atualizações e controle de acesso. Quanto mais cedo você implementar essas medidas, menores as chances de que um único link aleatório atrapalhe o trabalho ou destrua arquivos valiosos.