Recuperação de dados após um vírus ransomware: o que fazer e como minimizar perdas
A recuperação de dados após um vírus ransomware começa não com a busca de um programa "mágico", mas com as ações corretas nos primeiros minutos após a descoberta do ataque. É necessário isolar o dispositivo infectado, salvar os arquivos criptografados, determinar o tipo de ransomware, verificar os backups e só então escolher o método de recuperação. Neste artigo, abordaremos o que fazer imediatamente, quais métodos realmente ajudam a recuperar arquivos após o ransomware, quando entrar em contato com especialistas e como se proteger de uma reinfecção.
O vírus ransomware bloqueia o acesso aos dados por meio da criptografia e exige um resgate pela chave. No entanto, pagar aos criminosos é arriscado: não há garantia de que a chave será fornecida e o pagamento pode provocar novos ataques. É muito mais seguro agir de acordo com um plano e não agravar a situação com ações apressadas.
O que é um vírus ransomware e como ele danifica dados
Ransomware é um software malicioso que encontra documentos, arquivos compactados, bancos de dados, fotos, projetos, máquinas virtuais e outros arquivos valiosos e, em seguida, os criptografa. Após isso, geralmente, aparece uma nota exigindo o resgate. Os arquivos podem receber uma nova extensão, como .locked, .encrypted, .crypt, .lockbit ou outra, dependendo da família do malware.
É importante entender: na maioria dos ataques modernos, os dados não são apenas "renomeados". Eles são realmente criptografados com um algoritmo criptográfico. Portanto, mudar a extensão manualmente quase nunca ajuda. Além disso, tentativas imprudentes de "cura" podem apagar vestígios necessários para a análise.
Na maioria das vezes, os ransomwares entram no sistema por:
- anexos em e-mails de phishing;
- documentos infectados com macros;
- acesso remoto RDP ou VPN comprometido;
- vulnerabilidades em software antigo;
- ativadores pirateados e builds ilegais de software;
- sites infectados e downloaders;
- contas de administrador comprometidas.
No ambiente corporativo, o ataque pode se espalhar pela rede. Nesse caso, não apenas as estações de trabalho são afetadas, mas também servidores, pastas de rede, NAS, armazenamento de backup e sincronizações em nuvem.
Primeiras ações ao ser infectado por ransomware
O principal objetivo nos primeiros minutos é impedir a disseminação e salvar o máximo de informações para recuperação. Não reinicie o computador sem necessidade e não execute decifradores aleatórios da internet.
Plano passo a passo para os primeiros 30 minutos
- Desconecte o dispositivo da rede. Retire o cabo de rede, desligue o Wi-Fi e o Bluetooth. Se um servidor estiver infectado, isole-o da rede local.
- Não exclua os arquivos criptografados e a nota do sequestrador. Eles ajudarão a determinar a família do ransomware e a encontrar um possível decifrador.
- Não formate o disco. A formatação dificultará a recuperação e pode destruir cópias sombra ou restos dos arquivos originais.
- Faça uma cópia do meio infectado. Se possível, crie uma imagem do disco bit a bit ou, pelo menos, copie os dados criptografados para um dispositivo de armazenamento externo.
- Registre os indícios do ataque. Salve as extensões dos arquivos, o texto da nota, os endereços das carteiras, e-mails dos criminosos e o horário de início da criptografia.
- Verifique outros dispositivos. Desconecte pastas compartilhadas, NAS e discos externos para que o ransomware não chegue até eles.
- Entre em contato com um especialista em segurança da informação ou administrador. Especialmente se a infecção ocorrer em uma empresa.
Esse conjunto de ações reduz o risco de perda de dados e ajuda a escolher a estratégia de recuperação correta.
O que não fazer após um ataque de ransomware
Após a infecção, é fácil cometer um erro. Algumas ações parecem lógicas, mas na prática pioram a situação.
Não é recomendado:
- pagar o resgate sem consultar especialistas;
- baixar "decifradores universais" de sites desconhecidos;
- instalar novos programas no disco infectado;
- executar uma limpeza do sistema antes de preservar as evidências;
- deletar as notas dos sequestradores e arquivos suspeitos;
- sobrescrever dados com grandes volumes de novos arquivos;
- conectar discos de backup ao sistema infectado;
- tentar recuperar o servidor sobre o sistema antigo sem analisar a causa do ataque.
Serviços falsos de recuperação são especialmente perigosos. Eles podem cobrar por ferramentas gratuitas, roubar dados ou reinfectar o computador.
Como determinar o tipo de ransomware
A identificação da família do ransomware é uma etapa importante. Ela determina se há um decifrador gratuito disponível, quais arquivos são necessários para análise e quão realista é a recuperação sem backup.
Preste atenção aos seguintes sinais:
- nova extensão dos arquivos;
- nome e conteúdo da ransom note, ou seja, a nota exigindo o resgate;
- e-mail, Telegram, site Tor ou outro contato dos criminosos;
- papéis de parede alterados;
- nomes de processos suspeitos;
- tempo de alteração em massa de arquivos;
- eventos nos logs do Windows, Linux ou equipamentos de rede.
Para uma verificação inicial, você pode usar serviços conhecidos de identificação de ransomware. Normalmente, eles pedem para você enviar a nota e alguns arquivos criptografados. Nesse caso, não envie documentos confidenciais. É melhor escolher arquivos neutros sem dados pessoais.
Onde encontrar um decifrador
Fontes seguras para verificação:
- projeto No More Ransom;
- sites de grandes laboratórios antivírus;
- bancos de dados oficiais de decifradores de fornecedores de soluções de segurança da informação;
- recomendações de centros nacionais de resposta a incidentes de computador;
- consultas a especialistas de recuperação de dados.
Se um decifrador for encontrado, teste-o primeiro em cópias dos arquivos, e não no único exemplar. Isso protegerá contra danos adicionais aos dados.
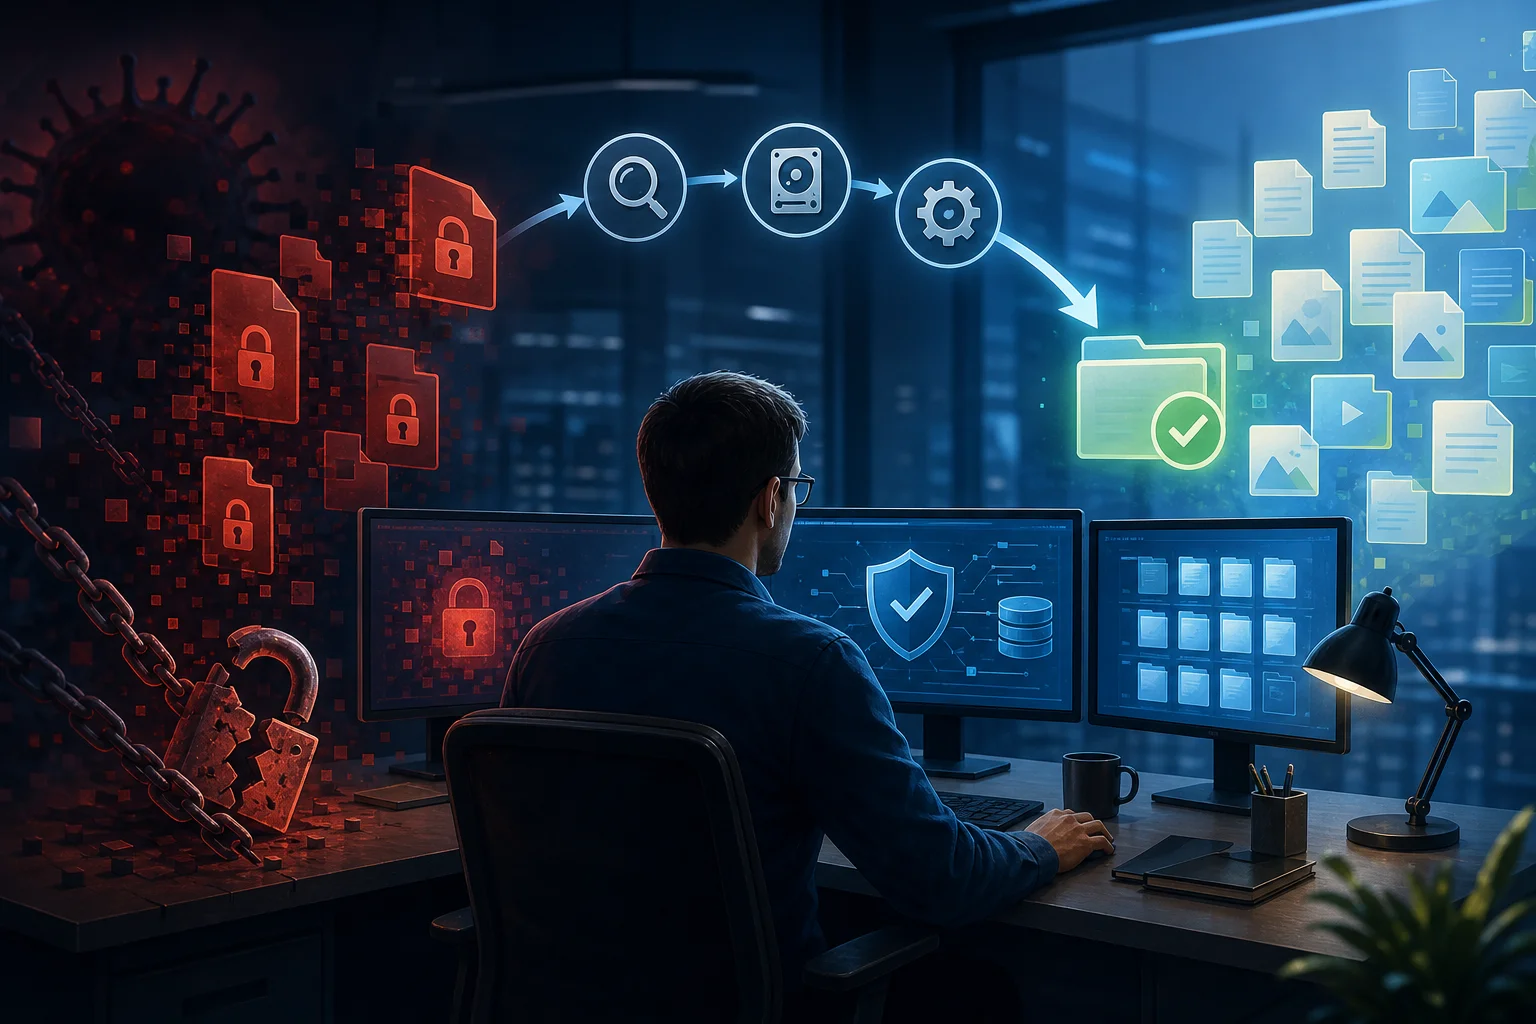
Métodos de recuperação de dados após um vírus ransomware
Não existe um único método que sirva para todos. A escolha depende do tipo de ransomware, da disponibilidade de backups, do estado do disco, da versão do sistema operacional e se os arquivos originais foram excluídos após a criptografia.
Comparação dos principais métodos de recuperação
| Método | Quando é adequado | Vantagens | Limitações |
|---|---|---|---|
| Recuperação de backup | Existe backup limpo antes do ataque | O caminho mais confiável | É preciso garantir que a cópia não esteja infectada |
| Decifrador oficial | A família do ransomware já foi estudada | Pode devolver arquivos sem resgate | Não está disponível para todos os ransomwares |
| Cópias sombra do Windows | Cópias sombra não foram deletadas | Rápido para arquivos e pastas específicas | Muitos sequestradores excluem cópias |
| Histórico de arquivos e pontos de restauração | As funções foram ativadas anteriormente | Conveniente para PCs domésticos | Não sempre salva todos os tipos de dados |
| Recuperação de fontes excluídas | O ransomware criou uma cópia e excluiu o original | Às vezes ajuda parcialmente | É necessária a mínima sobrescrita do disco |
| Versões em nuvem dos arquivos | Foram usados Google Drive, OneDrive, Dropbox ou análogos | Possível reverter mudanças | Depende dos planos e do tempo de armazenamento das versões |
| Laboratório profissional | Dados são críticos, situação complicada | Análise profunda e trabalho seguro com o meio | Exige tempo e orçamento |
Abaixo, exploraremos essas opções com mais detalhes.
Recuperação a partir de backups
Se você tiver um backup atualizado, esse é o melhor cenário. Mas antes de proceder à recuperação, é importante garantir que o backup foi criado antes da infecção e não contém arquivos maliciosos.
Ordem correta de ações:
- Limpe ou reinstale o sistema infectado.
- Feche a vulnerabilidade pela qual ocorreu o ataque.
- Verifique o backup usando antivírus e ferramentas EDR, se houver.
- Restaure os dados em um ambiente isolado.
- Verifique a integridade de documentos, bancos e aplicativos.
- Só então retorne o sistema à rede de trabalho.
Para empresas, é especialmente importante não restaurar o servidor na infraestrutura antiga comprometida. Se os criminosos mantiverem o acesso, a criptografia pode se repetir.
Quais backups são considerados seguros
A opção mais resistente é a regra 3-2-1:
- 3 cópias de dados;
- 2 tipos de meios ou armazenamento diferentes;
- 1 cópia fora da rede principal ou em armazenamento imutável.
Backups offline, armazenamento WORM, snapshots imutáveis, contas separadas para o sistema de backup e testes regulares de recuperação são muito úteis. É importante não apenas fazer cópias, mas também verificar se é realmente possível se recuperar delas.
Decifradores para ransomware
Às vezes, especialistas encontram erros na implementação da criptografia, obtêm chaves após a prisão de grupos criminais ou publicam ferramentas gratuitas. Nesse caso, a recuperação é possível sem pagamento de resgate.
No entanto, decifradores funcionam apenas para famílias e versões específicas. Se a ferramenta é destinada a um tipo de ransomware, ela não decifrará arquivos de outro. No pior dos casos, ela pode danificar as cópias se usada incorretamente.
Antes de executar um decifrador:
- faça uma cópia dos dados criptografados;
- leia as instruções do fabricante;
- verifique a assinatura digital ou fonte de download;
- use uma pasta de teste;
- salve o relatório sobre o resultado.
Se o decifrador solicitar que você faça upload de documentos privados em um site desconhecido, é melhor parar. Ferramentas seguras geralmente são publicadas por organizações conhecidas e acompanhadas de documentação clara.
Cópias sombra, versões de arquivos e pontos de restauração
No Windows, cópias sombra de volume, histórico de arquivos e versões anteriores podem ajudar. Elas permitem restaurar um arquivo ou pasta para o estado anterior à criptografia. Mas muitos ransomwares modernos tentam excluir cópias sombra usando um comando como vssadmin delete shadows.
Para verificar versões anteriores, você pode fazer o seguinte:
- Abra as propriedades da pasta ou arquivo.
- Vá para a aba "Versões anteriores".
- Escolha uma data anterior ao ataque.
- Copie os dados para um local seguro.
- Verifique o resultado.
Se a interface padrão não mostrar nada, ferramentas especializadas para visualizar cópias sombra às vezes podem ajudar. Mas é necessário instalá-las em um computador separado e limpo ou trabalhar com uma imagem do disco.
No macOS, uma função semelhante pode ser desempenhada pelo Time Machine. No Linux, snapshots Btrfs, ZFS, LVM ou backups através de rsync, Borg, Restic e outros sistemas. A essência é a mesma: é necessário um snapshot anterior ao momento da criptografia.
Recuperação de arquivos originais excluídos
Alguns ransomwares criam uma cópia criptografada do arquivo e excluem o original. Nessa situação, é possível tentar recuperar parte dos arquivos originais como arquivos excluídos. As chances dependem se as áreas correspondentes do disco foram sobrescritas.
Esse método é especialmente sensível às ações do usuário. Quanto mais você trabalha com o disco após o ataque, menor a probabilidade de sucesso. Portanto, é importante parar imediatamente a gravação no meio e fazer uma imagem.
Recomendações:
- não instale programas de recuperação no disco infectado;
- não salve arquivos encontrados no mesmo meio;
- primeiro crie a imagem, depois trabalhe com a cópia;
- use o modo somente leitura, se possível;
- verifique os arquivos recuperados quanto à integridade.
Esse método normalmente oferece um resultado parcial. Ele pode devolver fotos, documentos, arquivos compactados ou bancos de dados separados, mas não garante a recuperação completa da estrutura de pastas.
Armazenamento em nuvem e sincronização
Se os arquivos foram sincronizados com a nuvem, o ransomware pode ter enviado versões já criptografadas para lá. Mas muitos serviços em nuvem mantêm um histórico de mudanças. Portanto, é possível reverter documentos individuais, pastas ou toda a conta para o momento anterior ao ataque.
Verifique:
- histórico de versões dos arquivos;
- a lixeira do serviço em nuvem;
- função de recuperação em massa após ransomware;
- logs de atividade;
- dispositivos e aplicativos conectados;
- acessos de usuários externos.
Após a recuperação, é essencial alterar a senha, ativar a autenticação multifatorial e desativar sessões desconhecidas. Caso contrário, os criminosos podem obter acesso novamente.
Quando é necessária ajuda profissional
Um usuário doméstico pode verificar backups, cópias sombra e decifradores oficiais por conta própria. Mas em alguns casos, é melhor entrar em contato com especialistas imediatamente.
A ajuda profissional é necessária se:
- bancos de dados contábeis, CRM, ERP ou dados médicos forem criptografados;
- servidores, domínio Active Directory, NAS ou infraestrutura virtual forem atacados;
- não houver backups disponíveis;
- o meio estiver fisicamente danificado;
- for necessário preservar evidências para investigação;
- houver risco de vazamento de dados pessoais;
- os criminosos ainda tiverem acesso à rede;
- for necessário restaurar as operações empresariais com tempo de inatividade mínimo.
Os especialistas primeiro fazem cópias dos meios, analisam o malware, verificam os logs, buscam o ponto de entrada e avaliam as opções de recuperação. Essa abordagem é mais segura do que tentativas caóticas de recuperar arquivos.
Como verificar se o sistema está limpo
Recuperar arquivos não é suficiente. É preciso garantir que o ransomware foi removido e que o caminho de infiltração está fechado. Caso contrário, o ataque pode se repetir.
Mínimo checklist:
- Atualize o sistema operacional e todos os aplicativos críticos.
- Exclua contas desconhecidas.
- Troque senhas, especialmente das administrativas.
- Ative a autenticação multifatorial.
- Verifique inicializações automáticas, serviços e o agendador de tarefas.
- Analise RDP, VPN, gateways de email e logs de acessos.
- Escaneie o sistema com um antivírus confiável ou EDR.
- Verifique pastas de rede e armazenamento de backup.
- Limite os direitos dos usuários com base no princípio dos menores privilégios.
- Configure monitoramento de atividade suspeita.
Para empresas, é útil conduzir uma análise do incidente. Ela deve responder a três perguntas: como os atacantes entraram, o que conseguiram fazer e quais medidas serão implementadas para evitar recorrências.
Como se proteger de nova criptografia
Prevenção é mais barata que recuperação. Mesmo que os dados tenham sido devolvidos, é preciso revisar a proteção.
Backup
Configure cópias regulares de dados importantes. Armazene pelo menos uma cópia fora da rede principal. Use contas separadas para o acesso ao backup. Periodicamente, realize testes de recuperação.
Atualizações e vulnerabilidades
Sistemas e programas desatualizados costumam ser o ponto de entrada. Atualize Windows, Linux, macOS, pacotes de escritório, navegadores, gateways VPN, hipervisores e dispositivos de rede. Para empresas, o processo de gerenciamento de vulnerabilidades é essencial.
Proteção do acesso remoto
Se usar RDP, não o abra diretamente na internet. Aplique VPN, MFA, restrições por IP, senhas complexas, bloqueio de tentativas e registro de acessos. O acesso remoto deve ser visível ao administrador, e não viver "sozinho".
Direitos dos usuários
Um usuário que trabalha com permissões de administrador aumenta os danos do ataque. Separe contas normais e administrativas. Não conceda acesso a pastas de rede "só para garantir".
Treinamento dos funcionários
E-mails de phishing continuam a ser um meio comum de infecção. Explique aos funcionários como verificar remetentes, anexos, links e solicitações urgentes de pagamento. Quanto mais cedo uma pessoa notar um e-mail suspeito, menor o risco de incidentes.
Segmentação da rede
Nem todos os dispositivos devem ver uns aos outros. Separe estações de trabalho, servidores, armazenamento de backup, câmeras, Wi-Fi público e sistemas críticos. Assim, a infecção de um computador não levará automaticamente à criptografia de toda a rede.
FAQ sobre recuperação após ransomware
É possível recuperar arquivos após um vírus ransomware sem pagar resgate?
Sim, às vezes é possível. As opções mais viáveis são um backup limpo, um decifrador oficial, cópias sombra, versões em nuvem dos arquivos ou a recuperação de originais excluídos. Se nada disso estiver disponível, as chances dependem do ransomware específico.
É necessário pagar o resgate para decifrar dados?
Pagar é arriscado. Os criminosos podem não enviar a chave, enviar uma ferramenta não funcional ou exigir mais dinheiro. Além disso, o pagamento não elimina a vulnerabilidade que permitiu o ataque.
A renomeação de arquivos ajuda a recuperar o acesso?
Quase nunca. Uma nova extensão geralmente é apenas um sinal externo. O conteúdo do arquivo permanece criptografado. A renomeação pode impedir a análise, por isso é melhor manter os nomes originais.
É possível usar antivírus para decifrar arquivos?
Um antivírus pode remover o malware e interromper infecções adicionais, mas geralmente não decifra arquivos já danificados. Para isso, é necessário um decifrador apropriado ou um backup.
Por que não formatar o disco imediatamente?
A formatação apaga parte das informações que podem ser necessárias para recuperação: originais excluídos, cópias sombra, logs de eventos e vestígios do malware. Melhor criar uma imagem do disco e realizar uma análise antes.
Como entender que o backup não está infectado?
Verifique a data de criação, logs do sistema de backup, integridade dos arquivos e resultados de escaneamento antivírus. É melhor restaurar dados primeiro em um ambiente isolado e não diretamente na rede de trabalho.
O que fazer se arquivos em um NAS forem criptografados?
Desconecte o NAS da rede, não sobrescreva dados e verifique snapshots, lixeira, versões de arquivos e backups. Se o NAS esteve acessível via SMB de um computador infectado, também é necessário limpar esse computador e trocar as senhas.
Lista de verificação rápida para recuperação
Use esta lista como um guia:
- Isolar o dispositivo infectado da rede.
- Salvar os arquivos criptografados e a nota do sequestrador.
- Criar uma cópia do disco ou dos dados importantes.
- Determinar a família do ransomware.
- Verificar a presença de um decifrador oficial.
- Verificar backups, cópias sombra e versões em nuvem.
- Restaurar dados somente em um ambiente limpo.
- Eliminar a causa da infecção.
- Trocar senhas e ativar MFA.
- Configurar um backup seguro para o futuro.
Conclusão
A recuperação de dados após um vírus ransomware requer uma abordagem calma e sequencial. Primeiro, interrompa a disseminação, preserve as evidências e cópias, depois verifique backups, decifradores, cópias sombra e versões em nuvem. Não pague o resgate e não execute programas duvidosos. Se os dados forem importantes ou a rede corporativa estiver infectada, entre em contato com especialistas o mais rápido possível: isso aumentará as chances de recuperação e ajudará a fechar a vulnerabilidade até um novo ataque.