Como remover o vírus sequestrador: plano de ação seguro
Se você precisa entender como remover o vírus sequestrador, aja com calma e ordem: primeiro isole o dispositivo, em seguida, salve as evidências, verifique o sistema com um antivírus confiável e só então comece a recuperar os arquivos. O vírus sequestrador, ou ransomware, bloqueia o acesso aos dados e exige um resgate, mas a remoção do malware nem sempre descriptografa os documentos. Portanto, o objetivo principal é parar a propagação, não agravar a situação e escolher um modo seguro de recuperação.
O que é um vírus sequestrador e por que ele é perigoso
O vírus sequestrador é um malware que criptografa arquivos em um computador, servidor, disco externo ou pasta de rede. Após a criptografia, o usuário vê uma nota exigindo um resgate. Às vezes, as extensões dos arquivos são alteradas, um temporizador aparece e a área de trabalho é substituída por uma mensagem dos criminosos.
Esses ataques são perigosos por várias razões:
- Os arquivos se tornam inacessíveis. Documentos, fotos, bancos de dados e arquivos podem ser abertos apenas após a descriptografia.
- O sequestrador pode se espalhar pela rede. Se o computador estiver conectado a uma pasta compartilhada ou a um domínio corporativo, o risco é maior.
- Algumas variantes roubam dados. Grupos modernos de ransomware muitas vezes copiam informações primeiro e, em seguida, as criptografam.
- O pagamento do resgate não garante nada. Os criminosos podem não enviar a chave, enviar uma ferramenta ineficaz ou exigir pagamento novamente.
É importante entender: remover o vírus e recuperar arquivos são tarefas diferentes. O antivírus pode eliminar a ameaça ativa, mas os arquivos criptografados geralmente permanecem criptografados. Portanto, não exclua tudo de uma vez e não formate o disco até avaliar as opções de recuperação.
Primeiras ações em caso de infecção
Os primeiros minutos após a descoberta do sequestrador são críticos. Sua tarefa é interromper a propagação e salvar o máximo de dados para análise.
| Passo | O que fazer | Por que isso é necessário |
|---|---|---|
| 1 | Desconectar a internet e a rede | Para que o vírus não envie dados e não infecte outros dispositivos |
| 2 | Não desligar o computador sem necessidade | Às vezes, chaves ou importantes vestígios do ataque permanecem na memória |
| 3 | Desconectar discos externos | Para que o sequestrador não danifique os backups |
| 4 | Fotografar a mensagem de resgate | Isso ajudará a determinar o tipo de ransomware |
| 5 | Não pagar imediatamente | O pagamento não garante recuperação e sustenta os criminosos |
| 6 | Verificar outros dispositivos | Precisa entender a escala da infecção |
Se a criptografia continuar agora e os arquivos mudarem rapidamente, desligar a energia deve ser feito apenas em última instância. Por exemplo, se não for possível desconectar rapidamente o cabo de rede ou desligar o Wi-Fi. Em uma situação normal, é melhor primeiro isolar o computador da rede, para não perder dados na memória RAM.
Como remover o vírus sequestrador passo a passo
Abaixo está um plano prático para um computador doméstico e um pequeno escritório. Se um servidor, banco de dados contábil, domínio Active Directory ou várias estações de trabalho estiverem infectados, é melhor chamar um especialista em segurança da informação imediatamente.
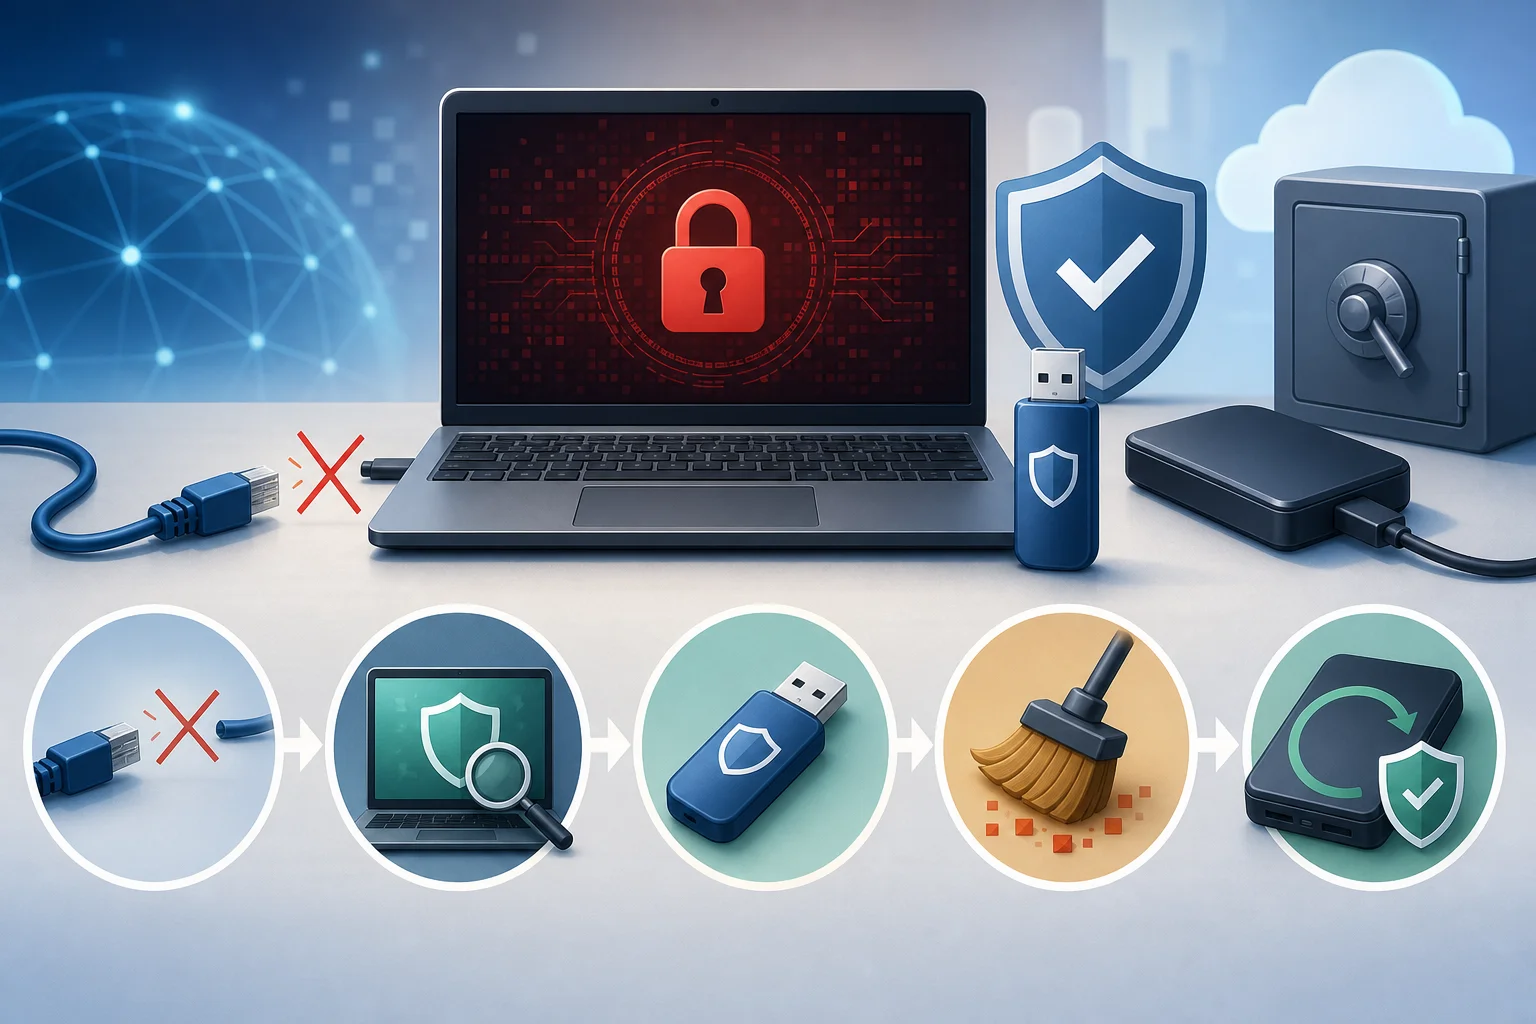
1. Isole o dispositivo infectado
Desconecte imediatamente o computador da rede:
- Desconecte o cabo de rede Ethernet.
- Desligue o Wi-Fi usando o botão físico, as configurações do sistema ou o roteador.
- Desconecte o Bluetooth, se dispositivos de armazenamento estiverem conectados por ele.
- Desconecte discos externos, pen drives e cartões de memória.
- Não conecte o telefone como dispositivo de armazenamento.
Se o computador estiver no escritório, avise os colegas. Não abra pastas compartilhadas em outros dispositivos. Também desconecte temporariamente os dispositivos de armazenamento em rede NAS se houver suspeita de que o sequestrador teve acesso a eles.
2. Registre os sinais de infecção
Antes de remover o malware, salve as informações que podem ser úteis para identificar a família do ransomware:
- nome da nota com exigência de resgate;
- texto da mensagem ou captura de tela;
- novas extensões de arquivos;
- endereços de e-mail, contas do Telegram ou sites dos criminosos;
- exemplo de arquivo criptografado que não contenha dados confidenciais;
- data e hora aproximada do início do ataque.
Não envie documentos pessoais aos criminosos. Para análise, geralmente, a nota e um pequeno arquivo criptografado sem informações sensíveis são suficientes.
3. Verifique se a criptografia continua
Abra pastas com arquivos recentemente alterados e veja se novas cópias criptografadas estão aparecendo. Também preste atenção à carga da CPU e do disco no gerenciador de tarefas.
Se a atividade continuar, não abra documentos, arquivos compactados e programas desconhecidos. Não tente excluir manualmente processos aleatórios, a menos que tenha certeza de seu propósito. Um erro pode levar à perda de dados ou interromper o funcionamento do sistema.
4. Inicie em modo seguro ou a partir de um dispositivo de recuperação
Para remover o vírus sequestrador, é melhor usar um ambiente onde o processo de malware não inicie automaticamente.
No Windows, você pode tentar o modo seguro:
- Abra as opções de recuperação.
- Vá para a seção de opções de inicialização avançadas.
- Selecione reiniciar com opções adicionais.
- Inicie o modo seguro sem rede, se a internet não for necessária.
- Se for necessário atualizar o antivírus, use o modo seguro com rede, mas apenas após isolar a rede local.
Mais seguro ainda é usar o dispositivo de recuperação antivírus. Este é um pen drive ou disco com um ambiente de verificação separado. É necessário prepará-lo em um computador limpo, em seguida, inicializar o dispositivo infectado a partir desse dispositivo e examinar os discos.
5. Realize uma verificação completa com o antivírus
Use um antivírus conhecido e atualizado. Os recursos de proteção embutidos do Windows, EDR corporativo ou utilitários de verificação de fornecedores confiáveis são adequados. O importante é baixar as ferramentas apenas de sites oficiais.
Ordem recomendada:
- Atualize as definições do antivírus em um dispositivo limpo ou em um ambiente isolado.
- Inicie uma verificação completa de todos os discos locais.
- Verifique os dispositivos externos separadamente, mas não abra arquivos neles.
- Envie as ameaças encontradas para quarentena, se o antivírus oferecer essa opção.
- Salve o relatório da verificação.
- Repita a verificação com outro scanner confiável, se tiver dúvidas.
Não instale vários antivírus com proteção permanente ao mesmo tempo. Eles podem entrar em conflito. Para uma segunda verificação, é melhor usar um scanner portátil ou um dispositivo de inicialização.
6. Remova programas suspeitos e inicialização automática
Após a verificação principal, vale a pena revisar o que foi iniciado junto com o sistema. Muitas vezes, o ransomware entra através de um arquivo anexo malicioso, um ativador pirata, uma atualização falsa, um macro em um documento ou acesso remoto com uma senha fraca.
Verifique:
- programas instalados recentemente;
- elementos de inicialização;
- agendador de tarefas;
- extensões do navegador;
- serviços desconhecidos;
- pastas de downloads e diretórios temporários;
- ferramentas de acesso remoto que você não instalou.
Se não tiver certeza, não exclua componentes do sistema manualmente. É melhor enviar o arquivo para verificação com o antivírus ou consultar um especialista. A remoção incorreta pode complicar a recuperação.
7. Altere senhas a partir de um dispositivo limpo
Se o sequestrador esteve no sistema, não se pode descartar o roubo de senhas. Troque as credenciais apenas a partir de um dispositivo que com certeza não esteja infectado.
Primeiro, altere as senhas de:
- e-mail;
- armazenamento em nuvem;
- serviços bancários e de pagamento;
- conta Microsoft, Google ou Apple;
- VPN corporativa e acesso remoto;
- painel de administração do site, CRM e sistemas contábeis;
- roteador e NAS.
Ative também a autenticação de dois fatores onde for possível. Se senhas compartilhadas forem usadas na empresa, elas devem ser substituídas imediatamente.
8. Verifique os backups antes da recuperação
Não conecte o disco de backup ao sistema infectado. Primeiro, verifique se o vírus foi removido e, em seguida, verifique os backups em um computador separado e limpo ou em um ambiente isolado.
Um bom backup deve ser:
- criado antes da infecção;
- fisicamente ou logicamente separado do computador principal;
- acessível apenas para leitura ou protegido contra modificações;
- verificado para garantir a abertura de arquivos;
- não conter arquivos executáveis maliciosos.
Se a cópia estiver armazenada na nuvem, use o histórico de versões. Muitos serviços em nuvem permitem reverter arquivos para o estado anterior à criptografia em massa. No entanto, os prazos de armazenamento de versões variam, então é melhor agir rapidamente.
9. Restaure arquivos de maneira segura
Após a remoção do sequestrador, comece a recuperação de dados. Possíveis opções:
- Backup. O método mais seguro, se a cópia não foi criptografada.
- Histórico de versões na nuvem. Serve para arquivos sincronizados com o serviço em nuvem.
- Cópias sombra do Windows. Às vezes ajudam, mas muitos sequestradores as excluem.
- Descriptografador oficial. É possível se uma chave ou erro na implementação de criptografia para uma determinada família de ransomware for encontrado.
- Recuperação de arquivos excluídos. Às vezes, o malware cria uma cópia criptografada e exclui o original. Nesse caso, utilitários de recuperação podem ajudar, mas não há garantias.
Não renomeie em massa arquivos criptografados e não inicie descriptografadores desconhecidos. Mantenha os arquivos criptografados originais. Se uma ferramenta de trabalho aparecer mais tarde, eles podem ser necessários.
10. Reinstale o sistema se não houver confiança
Mesmo após a remoção bem-sucedida, pode haver risco de acesso oculto. Se a infecção foi grave, é mais sensato reinstalar completamente o sistema.
Antes da reinstalação:
- salve apenas os arquivos do usuário que precisa;
- não transfira programas suspeitos;
- não copie arquivos executáveis do sistema antigo sem verificação;
- salve os relatórios do antivírus e a nota sobre o resgate;
- prepare um dispositivo de instalação a partir do site oficial;
- verifique os backups.
Após a instalação, atualize imediatamente o sistema, drivers, navegador e aplicativos de escritório. Em seguida, ative a proteção, configure o backup e só depois disso, restaure os dados.
É possível descriptografar arquivos após um ransomware
Às vezes, a descriptografia é possível. Mas isso depende do tipo específico de sequestrador, da qualidade de sua implementação e da disponibilidade de chaves. Ransomwares modernos geralmente usam criptografia forte. Nestes casos, encontrar a chave é praticamente impossível.
Para verificar a chance de descriptografar:
- Determine a família do sequestrador pela extensão dos arquivos e texto da nota.
- Use serviços conhecidos de identificação de ransomware.
- Procure um descriptografador apenas em sites de empresas antivírus confiáveis e projetos especializados.
- Compare os requisitos da ferramenta com sua situação.
- Antes de executar, faça uma cópia dos arquivos criptografados.
Se o descriptografador pedir para desativar a proteção, pagar pela “ativação” ou baixar um arquivo executável desconhecido de um fórum, isso é de alto risco. Sob a aparência de ajuda, novas malwares frequentemente são distribuídos.
Vale a pena pagar o resgate
Não se recomenda pagar o resgate. As razões são simples:
- não há garantia de que os criminosos enviarão uma chave funcional;
- a chave pode restaurar apenas parte dos arquivos;
- após o pagamento, você pode ser atacado novamente;
- o dinheiro apoia a infraestrutura criminosa;
- em alguns casos, o pagamento pode violar sanções ou restrições legais.
No entanto, existem situações em que uma organização considera todas as opções devido a dados críticos. Nesse caso, a decisão deve ser tomada com advogados, gestão, especialistas em segurança e, se necessário, autoridades policiais. Para um usuário doméstico, é mais seguro concentrar-se na remoção da ameaça, backups e descriptografadores confiáveis.
Características da remoção em uma rede corporativa
Se um vírus sequestrador entrar em uma empresa, as ações devem ser mais amplas do que em um único computador. Muitas vezes, a infecção começa com um e-mail de phishing, uma senha de VPN roubada, um RDP vulnerável ou uma conta de administrador comprometida.
Em um incidente corporativo:
- desconecte os nós infectados da rede;
- restrinja temporariamente o acesso às pastas compartilhadas;
- verifique controladores de domínio e servidores de backup;
- salve logs de eventos, EDR e dispositivos de rede;
- bloqueie contas suspeitas;
- altere senhas de usuários privilegiados;
- verifique regras de firewall e VPN;
- notifique as partes responsáveis dentro da empresa;
- não restaure servidores até que o vetor de invasão seja fechado.
O principal erro é recuperar dados rapidamente a partir do backup, mas deixar a mesma vulnerabilidade. Nesse caso, o sequestrador pode voltar.
Como entender que o sequestrador foi removido
É difícil ter plena certeza sem a análise do incidente, mas há sinais de que a ameaça ativa foi parada:
- novos arquivos não são mais criptografados;
- o antivírus não encontra processos maliciosos ativos;
- a inicialização automática foi limpa de elementos suspeitos;
- contas desconhecidas foram removidas ou bloqueadas;
- conexões de rede para endereços suspeitos estão ausentes;
- o sistema foi atualizado;
- senhas foram alteradas;
- backups foram verificados;
- a nova varredura não encontra ameaças.
Se o computador armazenar dados importantes, é melhor não se limitar a sinais. Faça uma reinstalação limpa. Isso é mais rápido e seguro do que procurar cada possível “backdoor” manualmente.
Erros típicos na remoção de sequestrador
Erros podem reduzir as chances de recuperação. Evite as seguintes ações:
- Não formate o disco imediatamente. Primeiro, avalie a possibilidade de descriptografar e recuperar.
- Não exclua a nota de resgate. Ela ajuda a determinar o tipo de ransomware.
- Não inicie descriptografadores aleatórios. Eles podem ser maliciosos.
- Não conecte o backup ao sistema infectado. Caso contrário, a cópia também pode ser prejudicada.
- Não reinstale o sistema sem salvar vestígios importantes. Para a empresa, isso pode prejudicar a investigação.
- Não use senhas antigas. Elas podem ter sido roubadas.
- Não abra arquivos criptografados com programas desconhecidos. Isso não acelerará a recuperação.
Quanto menos ações caóticas, maior a chance de recuperar dados com segurança.
Como se proteger contra reinfecção
Após a remoção do ransomware, é importante fechar as brechas que tornaram a infecção possível. Caso contrário, a situação pode se repetir.
Configure backup com a regra 3-2-1
A regra 3-2-1 significa:
- 3 cópias de dados;
- 2 tipos diferentes de dispositivos;
- 1 cópia fora do dispositivo ou do escritório principal.
Por exemplo, os arquivos de trabalho são armazenados no computador, copiados para um disco externo e também para a nuvem com histórico de versões. O disco externo não deve estar constantemente conectado. Caso contrário, o sequestrador pode criptografá-lo também.
Mantenha o sistema e programas atualizados
Vulnerabilidades no Windows, navegadores, pacotes de escritório, compactadores e acesso remoto são frequentemente utilizadas para ataques. Ative atualizações automáticas. Remova programas que você não usa. Preste atenção especial a versões desatualizadas do Java, componentes semelhantes ao Flash, clientes VPN antigos e plugins obsoletos.
Proteja o acesso remoto
Se RDP, VPN ou administração remota estiverem em uso:
- desconecte o acesso à internet sem necessidade;
- use VPN com autenticação multifatorial;
- restrinja login por endereços IP;
- proíba senhas fracas;
- ative bloqueio após várias tentativas malsucedidas;
- verifique logs de login.
RDP aberto com senha fraca é uma das vias de infiltração frequentes em pequenas empresas.
Ensine os usuários a reconhecer phishing
O sequestrador frequentemente chega através de um e-mail com anexo: fatura, ato, currículo, notificação de entrega ou um arquivo compactado com senha. Sinais de risco:
- remetente desconhecido;
- o e-mail solicita abrir o arquivo urgentemente;
- o anexo tem extensão .exe, .js, .vbs, .scr ou dupla extensão;
- o documento pede para ativar macros;
- o link leva a um domínio suspeito;
- o texto parece tradução automática.
A melhor regra é: se o arquivo chegou inesperadamente por e-mail, primeiro confirme com o remetente por outro canal.
Utilize proteção contra alterações em pastas importantes
No Windows, existem funções que restringem o acesso não autorizado de aplicativos a pastas protegidas. Muitos antivírus também conseguem rastrear alterações de arquivos em massa. Ative essas funcionalidades, se disponíveis, e adicione exceções apenas para programas confiáveis.
Instruções rápidas para impressão
Se você precisa de uma orientação rápida, use esta lista de verificação:
- Desconecte a internet, Wi-Fi e cabo de rede.
- Desconecte discos externos e pen drives.
- Fotografe a nota de resgate e as extensões dos arquivos.
- Não pague e não inicie descriptografadores desconhecidos.
- Inicie em modo seguro ou de um pen drive antivírus.
- Realize uma verificação completa e remova ameaças.
- Altere senhas a partir de dispositivo limpo.
- Verifique backups separadamente.
- Restaure arquivos a partir de backup, nuvem ou descriptografador oficial.
- Atualize o sistema e configure proteção contra novos ataques.
Perguntas frequentes sobre o vírus sequestrador
É possível remover o vírus sequestrador sem perder arquivos?
A remoção do malware geralmente é possível, mas isso não significa uma recuperação automática de arquivos. Se os dados já estão criptografados, é necessário um backup, um descriptografador oficial ou outro método de recuperação. Portanto, primeiro pare a ameaça e, em seguida, trabalhe com as cópias dos dados.
A renomeação de arquivos criptografados ajuda?
Normalmente não. A extensão é apenas um sinal externo. O conteúdo do arquivo já foi alterado criptograficamente. Renomear pode até dificultar o reconhecimento automático do tipo de ransomware. É melhor manter os nomes originais e fazer uma cópia antes de experimentar.
É possível usar a recuperação do sistema Windows?
Às vezes, a recuperação do sistema ajuda a restaurar as configurações, mas raramente descriptografa arquivos do usuário. Além disso, muitos sequestradores excluem pontos de recuperação e cópias sombra. Use esse método com cautela e apenas após a remoção da ameaça ativa.
O que fazer se arquivos em um disco externo estão criptografados?
Desconecte imediatamente o disco e não o conecte a um computador infectado. Verifique-o em um sistema limpo com antivírus atualizado. Se houver backup do disco, trabalhe com a cópia, e não com o original. Não inicie arquivos do dispositivo até que seja verificado.
Como identificar o nome do ransomware?
Olhe para a extensão dos arquivos criptografados, o nome da nota de resgate e o texto da mensagem. Em seguida, utilize serviços de identificação de ransomware confiáveis ou sites de empresas antivírus. Não publique documentos confidenciais em domínio público.
É necessário contatar a polícia?
Se os danos forem significativos, afetando dados pessoais, sistemas empresariais ou informações financeiras, contatar as autoridades é razoável. Para organizações, isso pode ser uma parte necessária da resposta ao incidente. Também salve logs e evidências.
Posso continuar usando o computador após a remoção?
Para um caso simples em casa, pode ser possível se a verificação estiver limpa, o sistema for atualizado, senhas alteradas e os arquivos restaurados de uma fonte segura. Mas se credenciais foram roubadas, pastas de rede estão infectadas ou houver dúvidas, é melhor reinstalar o sistema completamente.
Conclusão
Para remover o vírus sequestrador e não agravar a situação, aja segundo um plano: isole o dispositivo, salve os sinais do ataque, verifique o sistema com um antivírus confiável, altere senhas e restaure arquivos apenas de fontes verificadas. Não conecte backups a computadores infectados e não inicie descriptografadores aleatórios. Se os dados forem importantes ou a infecção afetou a rede, consulte especialistas — ações rápidas e precisas aumentam as chances de recuperação segura.