Métodos de criptografia de dados: tipos, algoritmos e escolha de proteção
Métodos de criptografia de dados ajudam a proteger informações pessoais, documentos corporativos, pagamentos, correspondências e backups contra leitura por terceiros. Neste artigo, vamos discutir quais tipos de criptografia existem, as diferenças entre algoritmos simétricos e assimétricos, onde são aplicados o AES, RSA, ECC e TLS, e como escolher a abordagem adequada para um site, aplicativo, banco de dados ou dispositivo.
A criptografia não torna o sistema "invulnerável". Ela resolve uma tarefa específica: transforma dados compreensíveis em um conjunto de símbolos que não podem ser lidos sem uma chave. Portanto, a proteção real depende não apenas do algoritmo, mas também da gestão de chaves, configurações, atualizações, controle de acesso e disciplina dos usuários.
O que é criptografia de dados
A criptografia de dados é o processo de transformar informações originais, ou texto claro, em texto criptografado. Um algoritmo e uma chave criptográfica são usados para a transformação. Para retornar os dados ao seu estado original, é necessária a chave de descriptografia correta.
Um exemplo simples: um usuário envia dados bancários através de um site. Se a conexão estiver protegida por HTTPS, o navegador e o servidor estabelecem um canal criptografado. Mesmo que alguém intercepte o tráfego, verá não o número do cartão em texto claro, mas um conjunto inútil de bytes.
É importante distinguir a criptografia de mecanismos adjacentes:
- Hashing cria uma impressão digital irreversível dos dados. É adequado para armazenamento de senhas e verificação de integridade.
- Codificação altera o formato dos dados, mas não os protege. Por exemplo, Base64 pode ser facilmente decodificado.
- Ofuscação dificulta a análise de código ou dados, mas não substitui a criptografia.
- Assinatura confirma a autenticidade e a imutabilidade dos dados, mas nem sempre oculta o conteúdo.
Em outras palavras, se for necessário ocultar o conteúdo, é essencial a criptografia. Se for necessário provar que os dados não foram alterados, frequentemente se utilizam hashes e assinaturas digitais.
Principais objetivos da criptografia
Métodos de proteção de dados geralmente são escolhidos com base em riscos específicos. A criptografia possui vários objetivos principais.
Confidencialidade
Confidencialidade significa que os dados estão disponíveis apenas para aqueles que têm permissão e a chave. Isso é importante para registros médicos, contratos comerciais, dados pessoais, correspondências e informações de pagamento.
Integridade
A criptografia por si só não garante sempre que os dados não foram alterados. Portanto, esquemas modernos utilizam criptografia autenticada, como AES-GCM ou ChaCha20-Poly1305. Eles ocultam dados e detectam alterações.
Autenticação
A autenticação ajuda a garantir que o participante da troca realmente é quem afirma ser. No TLS, são utilizados certificados, enquanto em outros sistemas, são usadas assinaturas digitais e chaves.
Não-repúdio
Não-repúdio significa que o remetente não pode plausivelmente negar o envio ou assinatura de uma mensagem. Para isso, são utilizadas assinaturas digitais, por exemplo, baseadas em RSA ou ECDSA.
Criptografia simétrica
A criptografia simétrica utiliza a mesma chave secreta para criptografar e descriptografar. Se Alice deseja enviar um arquivo para Bob, ambos devem conhecer a chave compartilhada. Esta chave não pode ser divulgada a terceiros.
A principal vantagem dos algoritmos simétricos é a alta velocidade. Portanto, eles são aplicados para grandes volumes de dados: arquivos, discos, arquivos compactados, bancos de dados e tráfego de rede após o estabelecimento de uma conexão segura.
AES
AES, ou Advanced Encryption Standard, é um dos algoritmos simétricos mais utilizados. Ele é usado em HTTPS, VPN, mensageiros, criptografia de discos e sistemas corporativos.
O AES suporta chaves de 128, 192 e 256 bits. Na prática, o AES-128 já é considerado seguro para a maioria dos cenários, enquanto o AES-256 é frequentemente escolhido para proteção a longo prazo e requisitos regulatórios rigorosos. No entanto, o comprimento da chave não é o único fator. O modo de operação e a qualidade da implementação também são críticos.
Modos comuns do AES:
- GCM — um modo moderno com verificação de autenticidade dos dados. Frequentemente usado no TLS e API.
- CBC — um modo antigo que requer cuidado ao lidar com vetores e verificação de integridade.
- CTR — transforma o cifrador em bloco em um modo de fluxo, mas requer contadores únicos.
- XTS — aplicado para criptografia de discos e unidades.
Para novos projetos, geralmente se escolhe o AES-GCM, se o ambiente suportar isso de forma segura e acelerar o AES por meio de hardware.
ChaCha20-Poly1305
ChaCha20-Poly1305 é um esquema moderno de criptografia autenticada. Ele combina o cifrador de fluxo ChaCha20 e o código de autenticação Poly1305. Esta opção é particularmente útil em dispositivos móveis e plataformas sem aceleração de hardware para AES.
ChaCha20-Poly1305 é usado em TLS, protocolos VPN e mensageiros seguros. Sua vantagem é uma boa performance em implementação de software e resistência a uma série de erros típicos de modos antigos.
Quando é apropriada a criptografia simétrica
A criptografia simétrica é escolhida quando é necessário proteger rapidamente um grande volume de dados. Cenários típicos incluem:
- criptografia de arquivos e pastas;
- proteção de backups;
- criptografia de discos de laptops e servidores;
- proteção de dados em bancos;
- criptografia de tráfego de rede após troca de chaves;
- proteção de segredos no armazenamento local de aplicativos.
A principal dificuldade é transmitir e armazenar a chave de maneira segura. Se a chave for roubada, um invasor poderá descriptografar os dados.
Criptografia assimétrica
A criptografia assimétrica utiliza um par de chaves: pública e privada. A chave pública pode ser compartilhada com outras pessoas. A chave privada deve ser mantida em segredo.
Se os dados forem criptografados com a chave pública, só podem ser descriptografados com a chave privada correspondente. Se uma mensagem for assinada com a chave privada, qualquer pessoa com a chave pública pode verificar a assinatura.
Na prática, algoritmos assimétricos são raramente utilizados para criptografar grandes arquivos diretamente. Eles são mais lentos que os simétricos. Portanto, frequentemente se aplica um esquema híbrido: criptografia assimétrica transmite ou negocia de forma segura uma chave simétrica, enquanto os próprios dados são criptografados com um algoritmo rápido como AES ou ChaCha20.
RSA
RSA é um algoritmo clássico assimétrico, usado para criptografia, assinaturas digitais e troca de chaves. Sua segurança baseia-se na dificuldade da fatoração de grandes números.
Em sistemas modernos, o RSA é geralmente utilizado com um comprimento de chave de pelo menos 2048 bits. Para proteção a longo prazo, frequentemente se consideram 3072 bits ou mais. No entanto, o RSA requer esquemas de preenchimento corretos, como OAEP para criptografia e PSS para assinaturas. O "RSA cru" sem um preenchimento seguro não deve ser utilizado.
ECC
ECC, ou criptografia em curvas elípticas, oferece um alto nível de proteção com tamanhos de chave menores em comparação ao RSA. Isso é conveniente para dispositivos móveis, IoT, certificados TLS e sistemas com recursos limitados.
Opções populares incluem ECDH para troca de chaves e ECDSA para assinaturas digitais. Também são amplamente utilizados esquemas modernos baseados em Curve25519 e Ed25519.
Diffie-Hellman e ECDH
Diffie-Hellman é um método para acordar um segredo comum através de um canal aberto. Ele não criptografa dados diretamente, mas ajuda duas partes a obter uma chave comum sem transmiti-la abertamente.
ECDH é uma versão em curvas elípticas. No TLS, esses mecanismos frequentemente ajudam a criar uma chave de sessão para futura criptografia simétrica.
Uma propriedade importante de configurações modernas é a segredo direto. Se a chave de longo prazo do servidor for comprometida no futuro, sessões antigas gravadas não devem ser automaticamente reveladas. Isso é feito utilizando chaves temporárias, como ECDHE.
Hashing e criptografia: qual é a diferença
Hashing é frequentemente mencionado junto à criptografia, mas são operações diferentes. A criptografia deve ser reversível: os dados podem ser descriptografados na presença de uma chave. O hashing é irreversível: não se pode recuperar os dados originais a partir de um hash normalmente.
Funções de hash são utilizadas para verificação de integridade, assinaturas digitais, armazenamento de senhas e deduplicação de dados. Funções de hash criptográficas comuns incluem SHA-256 e SHA-3.
Para senhas, não se pode usar um SHA-256 comum sem medidas adicionais. Senhas devem ser armazenadas utilizando funções especializadas: Argon2, bcrypt ou scrypt. Elas retardam a tentativa de força bruta e usam sal para que senhas iguais não resultem em valores iguais.
Comparação de métodos de criptografia de dados
Abaixo está uma tabela resumida que ajuda a escolher rapidamente o método adequado para a tarefa.
| Método | Para que serve | Vantagens | Limitações |
|---|---|---|---|
| AES-GCM | API, TLS, arquivos, bancos de dados | Criptografia rápida e verificação de integridade | Requer nonces exclusivos e implementação correta |
| ChaCha20-Poly1305 | Aplicativos móveis, VPN, TLS | Boa velocidade sem AES em hardware | Suporte necessário na biblioteca e protocolo |
| AES-XTS | Criptografia completa de discos | Adequado para dispositivos de bloco | Não destinado a mensagens comuns e API |
| RSA-OAEP | Proteção de pequenos segredos, troca de chaves | Ampla compatibilidade | Mais lento que ECC, requer chaves maiores |
| ECDH/ECDHE | Acordo de chaves de sessão | Eficiência e segredo direto | Importante escolher curvas seguras |
| Ed25519/ECDSA | Assinaturas digitais | Verificação de autenticidade e integridade | Não oculta o conteúdo dos dados |
| Argon2/bcrypt/scrypt | Armazenamento de senhas | Proteção contra tentativas em massa | Não é criptografia, senha não pode ser recuperada |
Se precisar de uma escolha prática e universal, para novos aplicativos geralmente se considera a criptografia autenticada: AES-GCM ou ChaCha20-Poly1305. Para a troca de chaves e conexões seguras, utiliza-se TLS com conjuntos de cifras modernos.
Criptografia de dados em repouso, em trânsito e em uso
Para escolher um método de criptografia de dados, é útil entender o estado dos dados. A mesma informação pode estar vulnerável em diferentes momentos de seu ciclo de vida.
Dados em repouso
Dados em repouso são armazenados em discos, bancos, armazenamentos em nuvem, arquivos e backups. Para protegê-los, utilizam-se:
- criptografia completa de disco;
- criptografia de arquivos individuais;
- criptografia de tabelas ou colunas de banco;
- criptografia de armazenamento de objetos;
- criptografia de backups antes do envio para a nuvem.
A criptografia completa do disco protege o dispositivo em caso de roubo ou perda. No entanto, ela não protege os dados de um usuário ou processo que já esteja logado. Portanto, para campos sensíveis, muitas vezes é adicionada criptografia no nível do aplicativo.
Dados em trânsito
Dados em trânsito movem-se pela rede: entre o navegador e o site, aplicativo e API, escritório e nuvem, cliente e servidor VPN. Aqui, frequentemente se aplicam:
- TLS para HTTPS e API;
- SSH para administração de servidores;
- VPN para túneis de rede seguros;
- protocolos de e-mail e troca de mensagens protegidos.
A regra principal: não enviar senhas, tokens, documentos e dados pessoais por canais não seguros. Mesmo uma rede interna não deve ser considerada completamente confiável.
Dados em uso
Dados em uso estão na memória e são processados pelo aplicativo. Esta é uma zona de proteção complexa. A criptografia comum deve descriptografar os dados antes do processamento, caso contrário, o programa não poderá trabalhar com eles.
Para cenários especialmente rigorosos, são utilizadas ambientes de execução confiáveis, módulos de segurança de hardware e, em algumas tarefas, criptografia homomórfica. No entanto, essas tecnologias são mais complicadas e não são adequadas para todos os projetos.
Criptografia de ponta a ponta
Criptografia de ponta a ponta, ou end-to-end encryption, significa que os dados são criptografados no dispositivo do remetente e só podem ser descriptografados no dispositivo do destinatário. O serviço intermediário não deve ter chaves para ler o conteúdo.
Essa abordagem é utilizada em mensageiros seguros, alguns serviços de armazenamento em nuvem e de colaboração. Ela reduz os riscos em caso de invasão do servidor, pois o servidor armazena ou transmite dados que já estão criptografados.
No entanto, a criptografia de ponta a ponta também cria dificuldades práticas:
- a recuperação de acesso se torna mais difícil;
- a busca por conteúdo pode ser limitada;
- a sincronização entre dispositivos requer gestão cuidadosa das chaves;
- o administrador pode não conseguir verificar facilmente o conteúdo para violações de política.
Portanto, E2EE é especialmente útil para troca de mensagens privadas e documentos sensíveis, mas requer uma experiência do usuário bem pensada.
Gestão de chaves de criptografia
A criptografia frequentemente falha não por causa de algoritmos fracos, mas pelo mau manuseio de chaves. Uma chave gravada no código do aplicativo ou enviada em um mensageiro pode comprometer até mesmo a cifra mais resistente.
Geração de chaves
Chaves devem ser geradas utilizando um gerador de números aleatórios criptograficamente seguro. Não se deve inventar chaves manualmente, usar datas, nomes, frases curtas ou funções comuns de números aleatórios da biblioteca padrão sem atribuição criptográfica.
Armazenamento de chaves
Chaves devem ser armazenadas separadamente dos dados criptografados. Para isso, utilizam-se:
- KMS em infraestrutura na nuvem;
- HSM para proteção de hardware das chaves;
- gerenciadores de segredos;
- armazéns seguros do sistema operacional;
- tokens de hardware e TPM.
Se um banco de dados e a chave estiverem no mesmo servidor sem proteção adicional, a comprometimento do servidor pode revelar todos os dados.
Rotação de chaves
Rotação é a substituição programada de chaves. Isso reduz o dano em caso de comprometimento e ajuda a manter políticas de segurança internas. Mas a rotação deve ser gerenciada: é preciso entender quais dados estão criptografados com qual chave, onde a versão da chave está armazenada e como realizar a re-criptografia sem perda de dados.
Separação de direitos
Nem todo administrador deve ter acesso às chaves. É desejável separar funções: alguns especialistas cuidam da infraestrutura, outros gerenciam chaves, enquanto outros analisam logs. Essa abordagem reduz o risco de abusos e erros.
Como escolher um método de criptografia de dados
Abaixo, um algoritmo prático e passo a passo que é adequado para um site, aplicativo móvel, sistema corporativo ou pequeno serviço.
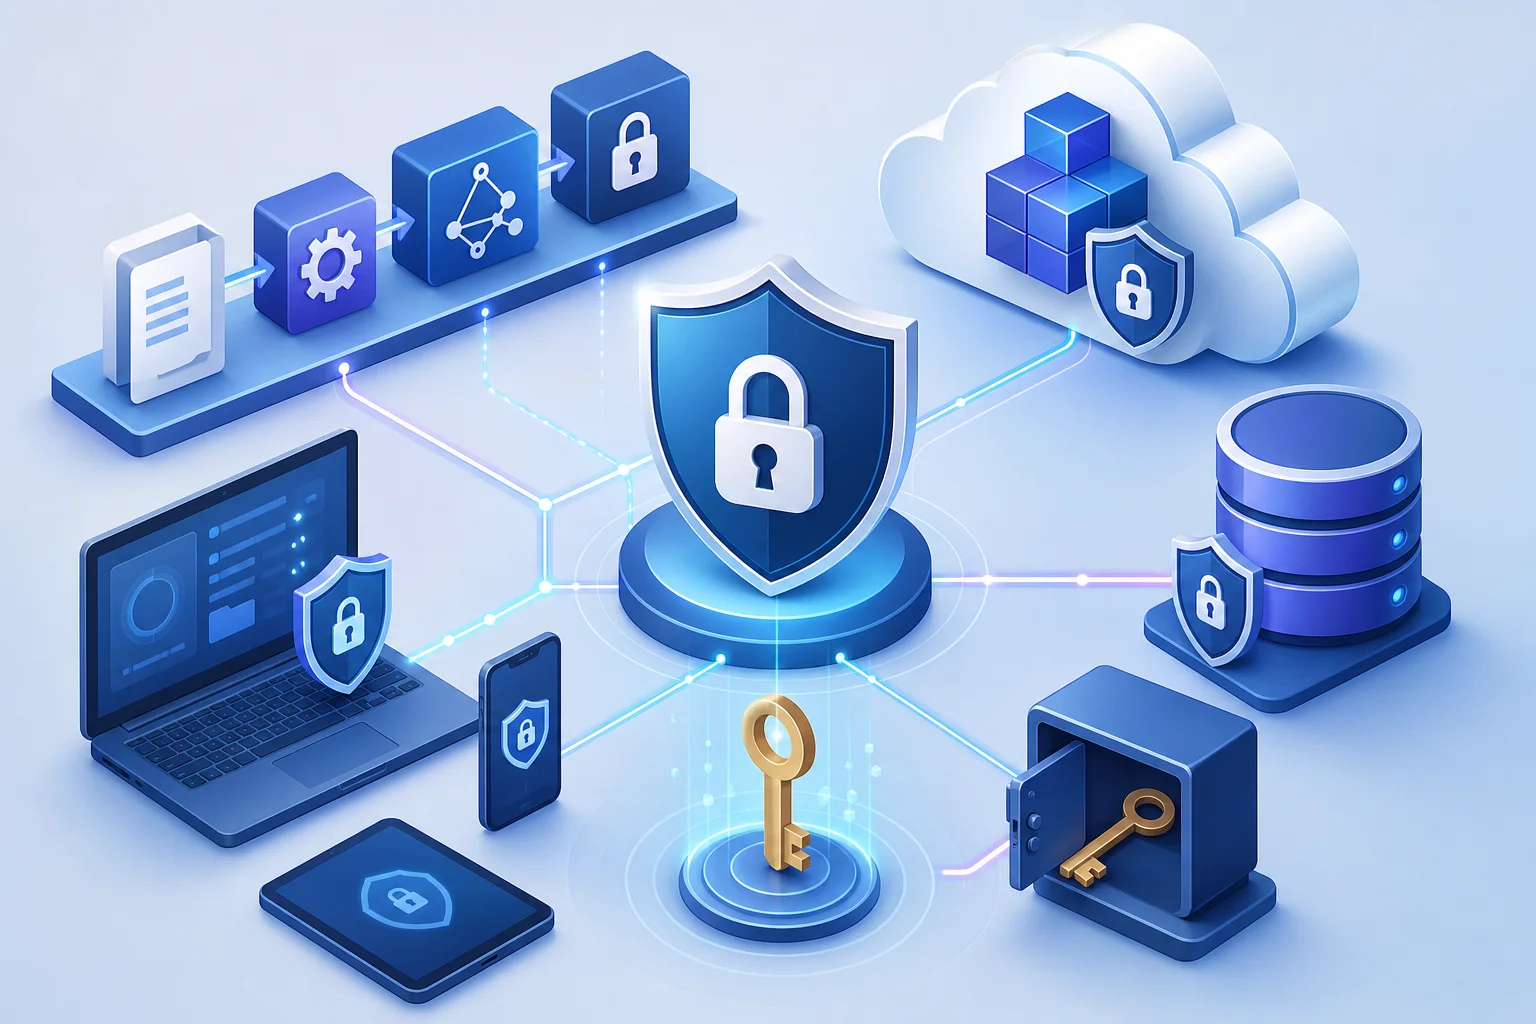
- Defina o tipo de dados. Separe a informação em categorias: pública, interna, pessoal, de pagamento, segredos comerciais, credenciais.
- Descreva as ameaças. Pense no que é preciso se proteger: perda de laptop, interceptação de tráfego, invasão de banco de dados, insider, comprometimento de conta na nuvem.
- Defina o estado dos dados. Os dados estão em repouso, sendo transmitidos pela rede ou sendo processados ativamente pelo aplicativo.
- Escolha um algoritmo comprovado. Para grandes dados, utilize AES-GCM ou ChaCha20-Poly1305. Para discos — AES-XTS. Para troca de chaves — ECDHE. Para senhas — Argon2, bcrypt ou scrypt.
- Use bibliotecas prontas. Não escreva sua própria criptografia. Escolha bibliotecas maduras e protocolos padrão.
- Configure a gestão de chaves. Decida onde as chaves são criadas, quem tem acesso, como são rotacionadas e como são destruídas.
- Adicione controle de integridade. Prefira criptografia autenticada. Não confie na confidencialidade sem verificação de autenticidade.
- Verifique a recuperação. Certifique-se de que backups de chaves estão protegidos, e que o procedimento de recuperação é claro e testado.
- Documente a solução. Registre algoritmos escolhidos, parâmetros, versões de bibliotecas e regras de acesso.
- Realize auditorias. Atualize os protocolos regularmente, desative conjuntos de cifras obsoletos e verifique logs de acesso.
Essa abordagem ajuda a não escolher algoritmos "pelo nome", mas a construir um sistema de proteção em torno de dados e riscos reais.
Erros comuns na criptografia
Até mesmo algoritmos fortes não salvam a situação se forem usados incorretamente. Abaixo estão listados os erros que ocorrem com frequência.
Criptografia caseira
Criar seu próprio algoritmo é quase sempre uma má ideia. Uma criptografia confiável passa anos sendo analisada. É melhor usar padrões abertos e bibliotecas testadas.
Reutilização de nonce ou IV
Muitos modos modernos exigem um nonce ou vetor de inicialização exclusivos. A repetição pode levar à revelação de dados. Isso é especialmente crítico para cifradores de fluxo e modos como GCM.
Armazenamento de chaves próximas dos dados
Se a chave tiver no mesmo banco ou no mesmo repositório que os dados criptografados, a proteção se torna meramente formal. As chaves devem ser isoladas e o acesso a elas restringido.
Falta de verificação de integridade
A criptografia sem autenticidade pode permitir que um invasor altere os dados criptografados sem ser notado. Portanto, é melhor usar modos AEAD: AES-GCM ou ChaCha20-Poly1305.
Algoritmos e protocolos desatualizados
DES, 3DES, RC4, MD5 e SHA-1 não devem ser usados para proteção criptográfica em novos sistemas. Também é preciso desativar versões antigas do TLS e conjuntos de cifras fracas.
Manuseio incorreto de senhas
Senhas não devem ser armazenadas em texto claro ou criptografadas de forma que possam ser recuperadas. A abordagem correta é o hash com sal e uma função lenta, como Argon2id.
Exemplos práticos de aplicação
Métodos de criptografia de dados variam em contexto. Vamos examinar algumas situações típicas.
Proteção de site e API
Para um site, a configuração de HTTPS é obrigatória com uma configuração moderna de TLS. O certificado deve ser válido, a cadeia de confiança correta, e o redirecionamento de HTTP para HTTPS deve estar ativado. Para a API, também é importante proteger tokens de acesso, limitar sua vida útil e não transmitir segredos na URL.
Criptografia de banco de dados
Um banco de dados pode usar criptografia no nível de disco, tabelas ou campos individuais. Se um invasor obtiver uma cópia do arquivo do banco, a criptografia torna a leitura mais difícil. No entanto, se ele obtiver acesso ao aplicativo com permissões de leitura, os dados podem ser revelados. Portanto, a criptografia do banco deve ser combinada com controle de acesso, auditoria de consultas e segmentação da rede.
Proteção de backups
Backups frequentemente contêm os dados mais valiosos, mas são protegidos de forma menos rigorosa que o sistema principal. Eles devem ser criptografados antes de serem enviados para o armazenamento externo. As chaves dos backups devem ser armazenadas separadamente. Além disso, é necessário verificar regularmente a recuperação, caso contrário, o backup pode se tornar inútil.
Criptografia de laptops e dispositivos móveis
A criptografia completa do disco protege os dados em caso de perda do dispositivo. Na prática, isso deve ser combinado com uma senha robusta, bloqueio de tela, atualizações do sistema e a capacidade de apagamento remoto.
Troca corporativa de arquivos
Para a troca de documentos confidenciais, é melhor usar serviços com criptografia durante a transmissão e em repouso, gestão de permissões, registros de acesso e autenticação de múltiplos fatores. Enviar senhas para arquivos compactados pelo mesmo canal que os próprios arquivos diminui a eficácia da proteção.
Aspectos normativos e organizacionais
A criptografia é frequentemente exigida não apenas tecnicamente, mas também organizacionalmente. As empresas processam dados pessoais, informações de pagamento, dados médicos e segredos comerciais. Nesses casos, é importante considerar as leis aplicáveis, contratos e padrões do setor.
No entanto, a conformidade com os requisitos não se resume a "os dados estão criptografados". Geralmente é necessário demonstrar quais dados estão sendo protegidos, quais algoritmos são aplicados, quem tem acesso às chaves, como a auditoria é realizada e o que acontece em caso de incidente.
É útil ter uma política interna de proteção criptográfica. Nela, são registradas os algoritmos permitidos, parâmetros mínimos de chaves, regras de armazenamento de segredos, ordem de rotação e responsabilidades das equipes.
O futuro da criptografia e riscos quânticos
Computadores quânticos, se se tornarem poderosos e acessíveis o suficiente, podem impactar a criptografia assimétrica. Em primeiro lugar, RSA, Diffie-Hellman e muitos esquemas em curvas elípticas estarão sob ameaça. Algoritmos simétricos também exigirão atenção, mas o aumento do comprimento das chaves reduz parcialmente o risco.
Para se preparar para tais cenários, algoritmos pós-quânticos estão em desenvolvimento. Já estão surgindo padrões e esquemas híbridos, onde métodos clássicos são combinados com soluções pós-quânticas. Para a maioria das organizações, atualmente é mais importante remover protocolos obsoletos, estabelecer a gestão de chaves e inventariar a criptografia. Em seguida, pode-se planejar a transição para soluções pós-quânticas onde os dados precisam permanecer secretos por muitos anos.
FAQ: perguntas frequentes sobre criptografia de dados
Qual é o método de criptografia de dados mais seguro?
Não há um único método para todas as tarefas. Para grandes volumes de dados, geralmente se escolhe AES-GCM ou ChaCha20-Poly1305. Para conexões seguras — TLS com conjuntos de cifras modernos. Para senhas, não se precisa de criptografia, mas sim de Argon2id, bcrypt ou scrypt.
O que faz o AES-256 ser melhor que o AES-128?
O AES-256 utiliza uma chave mais longa e oferece uma margem maior de resistência. No entanto, o AES-128 também é considerado forte quando implementado corretamente. Em sistemas reais, os erros geralmente não estão no comprimento da chave, mas sim no armazenamento das chaves, escolha de modos e configuração de protocolos.
É possível criptografar dados com uma única senha?
É possível, mas a senha deve ser transformada em uma chave criptográfica através de uma função de derivação especial, como Argon2id, scrypt ou PBKDF2 com parâmetros corretos. Não se deve usar a senha diretamente como chave.
É necessário criptografar dados na nuvem?
Sim, se os dados forem sensíveis. Muitos serviços em nuvem criptografam dados em repouso, mas é importante entender quem controla as chaves. Em cenários críticos, utilizam-se chaves próprias, KMS, HSM e criptografia em nível de aplicativo.
A criptografia protege contra vírus e phishing?
Não diretamente. A criptografia oculta os dados de leitura não autorizada, mas não previne a infecção do dispositivo e não protege o usuário de inserir senhas em sites falsos. Atualizações, medidas antivírus, MFA, treinamento e controle de acesso são necessários.
O que é melhor: criptografia de disco ou criptografia de arquivos?
A criptografia de disco é conveniente para proteger o dispositivo em caso de roubo. A criptografia de arquivos é útil quando documentos individuais precisam ser transmitidos de forma segura ou armazenados separadamente. Em ambientes corporativos, geralmente se utilizam ambas as abordagens.
Conclusão
Métodos de criptografia de dados devem ser escolhidos não pela popularidade do algoritmo, mas sim pela tarefa: onde os dados estão, quem tem acesso a eles, quais ameaças são mais prováveis e como as chaves serão armazenadas. Para novos sistemas, orientem-se por padrões comprovados, usem criptografia autenticada, mantenham as chaves separadas dos dados e revisem as configurações regularmente. Comecem pela invenção de informações sensíveis, ativem TLS, criptografem backups e implementem uma gestão controlada de chaves — isso proporcionará um aumento rápido e prático na segurança.