Ripristino dei dati dopo un virus di crittografia: cosa fare e come ridurre le perdite
Ripristinare i dati dopo un virus di crittografia inizia non con la ricerca di un programma "magico", ma con le azioni corrette nei primi minuti dopo la scoperta dell'attacco. È necessario isolare il dispositivo infetto, salvare i file crittografati, determinare il tipo di ransomware, controllare i backup e solo dopo scegliere il metodo di ripristino. In questo articolo vedremo cosa fare immediatamente, quali metodi aiutano realmente a recuperare i file dopo un ransomware, quando contattare specialisti e come proteggersi da ulteriori infezioni.
Il virus di crittografia, o ransomware, blocca l'accesso ai dati tramite la crittografia e richiede un riscatto per la chiave. Tuttavia, pagare i criminali informatici è pericoloso: non c'è garanzia che la chiave venga fornita e il pagamento stesso potrebbe provocare nuovi attacchi. È molto più sicuro agire secondo un piano e non peggiorare la situazione con azioni affrettate.
Cos'è un virus di crittografia e come danneggia i dati
Il crittografo è un malware che trova documenti, archivi, database, fotografie, progetti, macchine virtuali e altri file preziosi, per poi crittografarli. Dopo questo, solitamente compare un messaggio che richiede un riscatto. I file possono ricevere una nuova estensione, come .locked, .encrypted, .crypt, .lockbit o altro, a seconda della famiglia del malware.
È importante comprendere: nella maggior parte degli attacchi moderni, i dati non sono semplicemente "rinominati". Sono effettivamente crittografati con un algoritmo crittografico. Pertanto, cambiare manualmente l'estensione raramente aiuta. Inoltre, tentativi sconsiderati di "curare" possono cancellare le tracce necessarie per l'analisi.
I crittografi entrano nel sistema più frequentemente tramite:
- allegati in email di phishing;
- documenti infetti con macro;
- accesso remoto RDP o VPN compromesso;
- vulnerabilità in software obsoleto;
- attivatori pirata e versioni illegali di software;
- siti infetti e downloader;
- account amministratori compromessi.
Nell'ambiente aziendale, l'attacco può diffondersi nella rete. In questo caso, non solo le stazioni di lavoro, ma anche i server, le cartelle condivise, NAS, sistemi di backup e sincronizzazioni cloud possono subire danni.
Prime azioni in caso di infezione da crittografo
L'obiettivo principale dei primi minuti è fermare la diffusione e conservare il massimo delle informazioni per il ripristino. Non riavviare il computer senza necessità e non avviare decoder casuali da internet.
Piano d'azione per i primi 30 minuti
- Disconnetti il dispositivo dalla rete. Estrai il cavo di rete, disattiva Wi‑Fi e Bluetooth. Se è un server infetto, isolalo dalla rete locale.
- Non eliminare i file crittografati e il messaggio del ransomware. Aiuteranno a determinare la famiglia del ransomware e a trovare un decoder possibile.
- Non formattare il disco. La formattazione complicherà il recupero e potrebbe distruggere le copie shadow o i resti dei file originali.
- Fai una copia del supporto infetto. Se possibile, crea un'immagine bit per bit del disco o almeno copia i dati crittografati su un'unità esterna.
- Registra i segni dell'attacco. Conserva le estensioni dei file, il testo del messaggio, gli indirizzi dei wallet, email dei criminali, orario di inizio della crittografia.
- Controlla gli altri dispositivi. Disconnetti le cartelle condivise, NAS e dischi esterni per evitare che il crittografo vi acceda.
- Contatta un esperto di sicurezza informatica o un amministratore. Soprattutto se l'infezione è avvenuta in azienda.
Questo ordine di azioni riduce il rischio di perdita di dati e aiuta a scegliere la giusta strategia di recupero.
Cosa non fare dopo un attacco ransomware
Dopo un'infezione, è facile commettere un errore. Alcune azioni sembrano logiche, ma in pratica peggiorano la situazione.
Non è consigliabile:
- pagare il riscatto senza consultare esperti;
- scaricare "decoder universali" da siti non noti;
- installare nuovi programmi sul disco infetto;
- avviare la pulizia del sistema prima di conservare le prove;
- eliminare i messaggi dei ransomware e i file sospetti;
- sovrascrivere i dati con grandi volumi di nuovi file;
- collegare dischi di backup al sistema infetto;
- tentare di ripristinare il server sopra a un sistema vecchio senza analizzare la causa dell'attacco.
Particolarmente pericolosi sono i falsi servizi di recupero. Possono chiedere pagamenti per strumenti gratuiti, rubare dati o ripetere l'infezione del computer.
Come identificare il tipo di crittografo
L'identificazione della famiglia del ransomware è un passaggio importante. Da essa dipende se esiste un decoder gratuito, quali file sono necessari per l'analisi e quanto sia realistico il recupero senza backup.
Presta attenzione ai seguenti segni:
- nuova estensione dei file;
- nome e contenuto del ransom note, ovvero del messaggio di richiesta di riscatto;
- email, Telegram, sito Tor o altro contatto dei criminali;
- wallpaper modificati del desktop;
- nomi di processi sospetti;
- orario di modifica massiva dei file;
- eventi nei log di Windows, Linux o hardware di rete.
Per una verifica iniziale, è possibile utilizzare noti servizi di identificazione dei ransomware. Di solito chiedono di caricare il messaggio e alcuni file crittografati. Non inviare documenti confidenziali; è meglio scegliere file neutrali senza dati personali.
Dove cercare un decoder
Fonti sicure per la verifica:
- progetto No More Ransom;
- siti di grandi laboratori antivirus;
- banche ufficiali di decoder dei fornitori di soluzioni per la sicurezza informatica;
- raccomandazioni di centri nazionali di risposta agli incidenti informatici;
- consulenze di esperti specializzati nel recupero dei dati.
Se hai trovato un decoder, testalo prima su copie dei file, non sull'unico esemplare. Questo proteggerà da ulteriori danni ai dati.
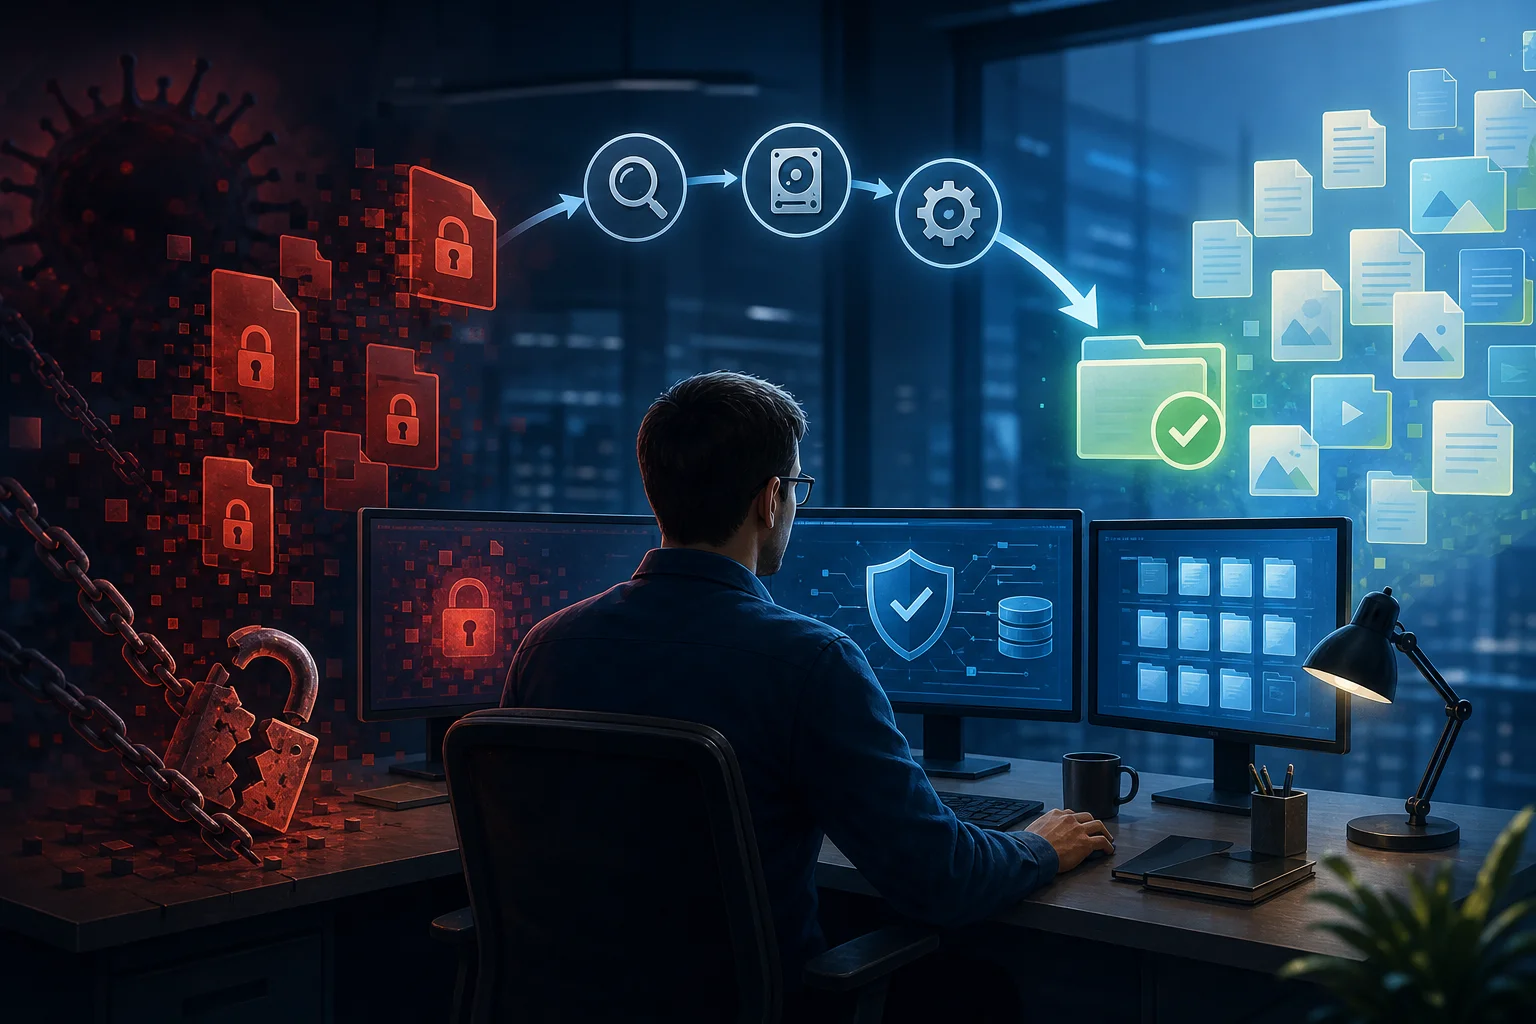
Modi di recupero dei dati dopo un virus di crittografia
Non esiste un metodo unico adatto a tutti. La scelta dipende dal tipo di crittografo, dalla disponibilità di backup, dallo stato del disco, dalla versione del sistema operativo e se i file originali siano stati eliminati dopo la crittografia.
Confronto dei principali metodi di recupero
| Metodo | Quando è appropriato | Vantaggi | Limitazioni |
|---|---|---|---|
| Ripristino da backup | C'è un backup pulito prima dell'attacco | Il modo più affidabile | Bisogna assicurarsi che la copia non sia infetta |
| Decoder ufficiale | La famiglia del ransomware è già stata studiata | Può restituire i file senza riscatto | Non disponibile per tutti i crittografi |
| Copie shadow di Windows | Le copie shadow non sono state eliminate | Veloce per file e cartelle individuali | Molti ransomware eliminano le copie |
| Cronologia file e punti di ripristino | Le funzioni erano attivate in anticipo | Comodo per PC domestici | Non sempre conserva tutti i tipi di dati |
| Recupero di originali eliminati | Il crittografo ha creato una copia ed eliminato l'originale | A volte aiuta parzialmente | Serve un minimo di sovrascrittura del disco |
| Versioni cloud dei file | Sono stati utilizzati Google Drive, OneDrive, Dropbox o simili | È possibile annullare le modifiche | Dipende dai piani tariffari e dalla durata di conservazione delle versioni |
| Laboratorio professionale | I dati sono critici, la situazione è complessa | Analisi profonda e lavoro sicuro con il supporto | Richiede tempo e budget |
Di seguito esamineremo queste opzioni più nel dettaglio.
Ripristino da backup
Se hai un backup attuale, questo è lo scenario migliore. Ma prima di ripristinare, è importante assicurarsi che il backup sia stato creato prima dell'infezione e non contenga file dannosi.
Ordine corretto delle azioni:
- Pulisci o reinstalla il sistema infetto.
- Chiudi la vulnerabilità attraverso la quale è avvenuto l'attacco.
- Controlla il backup con un antivirus e strumenti EDR, se disponibili.
- Ripristina i dati in un ambiente isolato.
- Verifica l'integrità dei documenti, dei database e delle applicazioni.
- Solo allora rimetti il sistema nella rete operativa.
Per le aziende è particolarmente importante non ripristinare un server in una vecchia infrastruttura compromessa. Se i criminali hanno mantenuto l'accesso, la crittografia potrebbe ripetersi.
Quali backup sono considerati sicuri
La soluzione più resiliente è la regola 3-2-1:
- 3 copie di dati;
- 2 tipi diversi di supporti o archiviazioni;
- 1 copia fuori dalla rete principale o in un archivio immutabile.
Le offline-backup, gli archivi WORM, gli snapshot immutabili, gli account separati per il sistema di backup e i test di ripristino regolari funzionano bene. È importante non solo fare copie, ma anche verificare che siano effettivamente recuperabili.
Decoder per ransomware
A volte gli esperti trovano errori nell'implementazione della crittografia, ottengono chiavi dopo l'arresto di un gruppo o pubblicano strumenti gratuiti. In tal caso, il ripristino è possibile senza pagamento del riscatto.
Tuttavia, i decoder funzionano solo per specifiche famiglie e versioni. Se uno strumento è destinato a una particolare variante di ransomware, non decifrerà i file di un'altra. Nel peggiore dei casi, potrebbe danneggiare le copie se usato in modo errato.
Prima di avviare il decoder:
- fai una copia dei dati crittografati;
- leggi le istruzioni del produttore;
- controlla la firma digitale o la fonte di download;
- utilizza una cartella di prova;
- conserva il report del risultato.
Se il decoder chiede di caricare documenti privati su un sito sconosciuto, è meglio fermarsi. Gli strumenti sicuri sono solitamente pubblicati da organizzazioni note e accompagnati da documentazione chiara.
Copie shadow, versioni di file e punti di ripristino
In Windows possono aiutare le copie shadow del volume, la cronologia file e le versioni precedenti. Questi permettono di riportare un file o una cartella a uno stato precedente alla crittografia. Ma molti moderni crittografi cercano di eliminare le copie shadow con un comando come vssadmin delete shadows.
È possibile controllare le versioni precedenti in questo modo:
- Apri le proprietà della cartella o del file.
- Vai alla scheda "Versioni precedenti".
- Seleziona una data antecedente all'attacco.
- Copia i dati in un luogo sicuro.
- Verifica il risultato.
Se l'interfaccia standard non mostra nulla, a volte possono aiutare strumenti specializzati per visualizzare le copie shadow. Ma è necessario installarli su un computer pulito o lavorare con un'immagine del disco.
In macOS, un ruolo simile può essere svolto da Time Machine. In Linux, ci sono snapshot Btrfs, ZFS, LVM o backup tramite rsync, Borg, Restic e altri sistemi. La sostanza è la stessa: è necessaria un'immagine precedente al momento della crittografia.
Recupero di originali eliminati
Alcuni crittografi creano una copia crittografata del file e poi eliminano l'originale. In questa situazione, parte degli originali può essere tentata di recuperare come file eliminati. Le probabilità dipendono da se le aree corrispondenti del disco siano state sovrascritte.
Questo metodo è particolarmente sensibile alle azioni dell'utente. Quanto più si lavora sul disco dopo l'attacco, tanto più bassa è la probabilità di successo. Pertanto, è fondamentale interrompere immediatamente la scrittura sul supporto e fare un'immagine.
Raccomandazioni:
- non installare programmi di recupero sul disco infetto;
- non salvare file trovati sullo stesso supporto;
- crea prima un'immagine, poi lavora con la copia;
- utilizza la modalità sola lettura, se possibile;
- verifica l'integrità dei file ripristinati.
Questo metodo di solito fornisce risultati parziali. Potrebbe restituire fotografie, documenti, archivi o singoli database, ma non garantisce il pieno ripristino della struttura delle cartelle.
Archiviazione cloud e sincronizzazione
Se i file sono stati sincronizzati con il cloud, il crittografo potrebbe aver inviato già versioni crittografate. Tuttavia, molti servizi cloud conservano la cronologia delle modifiche. Pertanto, è possibile ripristinare singoli documenti, cartelle o l'intero account a un momento precedente all'attacco.
Controlla:
- la cronologia delle versioni dei file;
- il cestino del servizio cloud;
- la funzione di ripristino di massa dopo il ransomware;
- i registri di attività;
- i dispositivi e le applicazioni collegate;
- gli accessi degli utenti esterni.
Dopo il ripristino, assicurati di cambiare la password, attivare l'autenticazione multifattoriale e disconnettere sessioni sconosciute. Altrimenti, i criminali potrebbero riottenere accesso.
Quando è necessaria assistenza professionale
L'utente domestico può controllare autonomamente backup, copie shadow e decoder ufficiali. Ma in alcuni casi è meglio contattare subito specialisti.
È necessaria assistenza professionale se:
- sono stati crittografati database contabili, CRM, ERP o dati medici;
- sono stati attaccati server, dominio Active Directory, NAS o infrastruttura virtuale;
- non ci sono backup;
- il supporto è fisicamente danneggiato;
- è necessario conservare prove per un'inchiesta;
- c'è il rischio di fuga di dati personali;
- i criminali hanno ancora accesso alla rete;
- è necessario ripristinare l'attività aziendale con il minimo downtime.
Gli specialisti prima creano copie dei supporti, analizzano il malware, controllano i log, cercano il punto d'ingresso e valutano opzioni di recupero. Questo approccio è più sicuro rispetto a tentativi caotici di recuperare i file.
Come verificare che il sistema sia pulito
Ripristinare i file non è sufficiente. È necessario assicurarsi che il crittografo sia stato rimosso e che la via di infiltrazione sia stata chiusa. Altrimenti, l'attacco potrebbe ripetersi.
Minimo checklist:
- Aggiorna il sistema operativo e tutte le applicazioni critiche.
- Rimuovi account sconosciuti.
- Cambia le password, in particolare degli amministratori.
- Attiva l'autenticazione multifattoriale.
- Controlla l'avvio automatico, i servizi e il pianificatore attività.
- Analizza RDP, VPN, gateway email e registri di accesso.
- Scansiona il sistema con un antivirus affidabile o EDR.
- Controlla le cartelle di rete e gli archivi di backup.
- Limita i diritti degli utenti secondo il principio del minimo privilegio.
- Imposta il monitoraggio delle attività sospette.
Per le aziende, è utile eseguire un'analisi dell'incidente. Essa deve rispondere a tre domande: come sono entrati gli attaccanti, cosa sono riusciti a fare e quali misure escluderanno ripetizioni.
Come proteggersi dalla crittografia ripetuta
La prevenzione è meno costosa del recupero. Anche se i dati sono stati recuperati, vale la pena rivedere la protezione.
Backup
Imposta copie regolari di dati importanti. Conserva almeno una copia al di fuori della rete principale. Usa account separati per l'accesso al backup. Esegui periodicamente test di ripristino.
Aggiornamenti e vulnerabilità
Sistemi e programmi obsoleti spesso diventano punti d'ingresso. Aggiorna Windows, Linux, macOS, pacchetti Office, browser, gateway VPN, hypervisor e dispositivi di rete. Per le aziende, il processo di gestione delle vulnerabilità è fondamentale.
Protezione dell'accesso remoto
Se si utilizza RDP, non aprirlo direttamente su Internet. Utilizza VPN, MFA, limitazione per IP, password complesse, blocco delle tentativi di accesso e log delle connessioni. L'accesso remoto deve essere visibile all'amministratore e non vivere "da solo".
Diritti degli utenti
Un utente che lavora con diritti di amministratore amplifica i danni derivanti da un attacco. Separa le normali e le account amministrative. Non concedere accesso alle cartelle di rete "per sicurezza".
Formazione dei dipendenti
Le email di phishing continuano a essere un modo comune di infezione. Spiega ai dipendenti come controllare il mittente, gli allegati, i link e le richieste di pagamenti urgenti. Prima una persona nota un'email sospetta, minore è il rischio di un incidente.
Segmentazione della rete
Non tutti i dispositivi devono vedersi l'un l'altro. Separa le stazioni di lavoro, i server, le archive di backup, le telecamere, il Wi‑Fi per ospiti e i sistemi critici. In tal modo, l'infezione di un computer non porterà automaticamente alla crittografia dell'intera rete.
FAQ sul recupero da un crittografo
È possibile ripristinare i file dopo un virus di crittografia senza pagamento del riscatto?
Sì, a volte è possibile. Le opzioni più reali sono un backup pulito, un decoder ufficiale, copie shadow, versioni cloud dei file o il recupero di originali eliminati. Se nulla di tutto ciò è disponibile, le possibilità dipendono dal ransomware specifico.
È necessario pagare il riscatto per decrittografare i dati?
Pagare è rischioso. I criminali potrebbero non inviare la chiave, inviare uno strumento non funzionante o richiedere più denaro. Inoltre, il pagamento non rimuove la vulnerabilità che ha consentito l'attacco.
Rinominare i file aiuterà a ripristinare l'accesso?
Quasi mai. Una nuova estensione è solitamente solo un segno esteriore. Il contenuto del file rimane crittografato. Rinominare può ostacolare l'analisi, quindi è meglio mantenere i nomi originali.
È possibile utilizzare un antivirus per decrittografare i file?
Un antivirus può rimuovere il malware e fermare ulteriori infezioni, ma di solito non decrittografa file già danneggiati. Per la decrittazione è necessario un decoder appropriato o un backup.
Perché non è consigliabile formattare immediatamente il disco?
La formattazione distrugge alcune informazioni che potrebbero essere necessarie per il recupero: originali eliminati, copie shadow, log degli eventi e tracce del malware. È meglio prima creare un'immagine del disco e poi eseguire un'analisi.
Come capire se il backup non è infetto?
Controlla la data di creazione, i log del sistema di backup, l'integrità dei file e i risultati della scansione antivirus. È meglio ripristinare prima i dati in un ambiente isolato, non subito nella rete operativa.
Cosa fare se i file su NAS sono crittografati?
Disconnetti il NAS dalla rete, non sovrascrivere i dati e controlla snapshot, cestini, versioni di file e backup. Se il NAS era accessibile tramite SMB da un computer infetto, è necessario anche ripulire quel computer e cambiare le password.
Breve checklist di recupero
Usa questo elenco come guida:
- Isola il dispositivo infetto dalla rete.
- Salva i file crittografati e il messaggio del ransomware.
- Crea una copia del disco o dei dati importanti.
- Determina la famiglia del ransomware.
- Verifica la presenza di un decoder ufficiale.
- Controlla i backup, le copie shadow e le versioni cloud.
- Ripristina i dati solo in un ambiente pulito.
- Elimina la causa dell'infezione.
- Cambia le password e attiva l'MFA.
- Imposta un backup sicuro per il futuro.
Conclusione
Ripristinare i dati dopo un virus di crittografia richiede un approccio calmo e sistematico. Prima ferma la diffusione, conserva prove e copie, poi controlla backup, decoder, copie shadow e versioni cloud. Non pagare il riscatto e non avviare programmi sospetti. Se i dati sono importanti o la rete aziendale è infetta, contatta specialisti il prima possibile: questo aumenterà le possibilità di recupero e aiuterà a chiudere la vulnerabilità prima di un attacco ripetuto.