Cosa è un virus criptatore e come proteggere i dati
Un virus criptatore è un malware che blocca l'accesso a file o all'intero sistema e richiede un riscatto per il ripristino. Tali attacchi vengono anche chiamati ransomware, o programmi di estorsione. In questo articolo esamineremo come funziona un criptatore, quali segni utilizzarlo per riconoscerlo, cosa fare in caso di infezione e quali misure possono realmente ridurre il rischio di perdita dei dati.
Cosa significa virus criptatore
Un virus criptatore è un tipo di malware che usa la crittografia contro il proprietario del dispositivo. Di solito, trova documenti, foto, archivi, database e altri file importanti, poi li cripta in modo che aprire i dati senza la chiave diventi impossibile.
Dopo di ciò, appare un messaggio sullo schermo con la richiesta di pagamento. I criminali possono richiedere un trasferimento in criptovaluta, minacciare di cancellare la chiave o pubblicare i dati rubati. Tuttavia, il pagamento non garantisce il ripristino. Inoltre, il denaro sostiene ulteriori attacchi.
È importante capire: un criptatore non è solo un “virus fastidioso”. Può fermare l'operatività di un'azienda, privare un utente del suo archivio familiare e danneggiare le memorie di rete se il computer infetto ha accesso ad esse.
Come funziona un programma di estorsione
La maggior parte degli attacchi segue uno scenario simile. Fanno eccezione solo i metodi di infiltrazione e l'entità del danno.
Fasi principali dell'infezione
- Infiltrazione nel dispositivo. L'utente apre un allegato malevolo, avvia un installer falso o clicca su un link pericoloso. Nelle aziende, spesso si sfruttano vulnerabilità nell'accesso remoto e password deboli.
- Consolidamento nel sistema. Il malware può disabilitare i servizi di protezione, rimuovere le copie shadow di Windows e cercare di ottenere diritti da amministratore.
- Ricerca di file preziosi. Il criptatore esegue la scansione di dischi, unità USB collegate, cartelle di rete e, a volte, directory sincronizzate nel cloud.
- Crittografia dei dati. I file ricevono una nuova estensione e il loro contenuto diventa illeggibile. Vengono spesso utilizzati algoritmi robusti, quindi “indovinare la password” è impossibile.
- Richiesta di riscatto. Sul desktop, nelle cartelle o nel browser appare un'istruzione per il pagamento e il contatto con gli aggressori.
Questo ordine aiuta a capire l'essenziale: prima si interrompe l'infezione, minore sarà il numero di file danneggiati.
Da dove provengono i virus criptatori
L'infezione raramente avviene “da sola”. Di solito, c'è un canale di attacco specifico.
Fonti comuni della minaccia
- Email di phishing. Gli allegati si mascherano da fatture, atti, curriculum, avvisi da servizi di consegna o banche.
- Programmi pirata e crack. Gli installer compromessi contengono spesso trojan e ransom.
- Vulnerabilità nel software. Sistemi non patchati, versioni obsolete di browser, pacchetti di office e applicazioni server aumentano il rischio.
- Password deboli per RDP e VPN. Gli aggressori indovinano l'accesso e lanciano manualmente il criptatore.
- Pubblicità malevola e siti falsi. L'utente viene invitato a scaricare un aggiornamento, un archivio o un “codec”.
- Unità USB infette. Questo metodo si verifica meno frequentemente, ma è ancora pericoloso negli uffici e nelle scuole.
Perciò la protezione dovrebbe includere non un solo programma, ma un insieme di abitudini, impostazioni e backup.
Come capire se il computer è infetto
I segni di un criptatore sono spesso visibili già all'inizio dell'attacco. Ma alcuni sintomi possono apparire prima.
Segni preoccupanti
- i file hanno improvvisamente smesso di aprirsi;
- i documenti hanno cambiato nomi o estensioni;
- nelle cartelle sono comparsi file con istruzioni per il pagamento;
- il sistema ha iniziato a rallentare drasticamente senza motivo apparente;
- l'antivirus si è disattivato o mostra avvisi;
- sono scomparse le punti di ripristino o i backup;
- sullo schermo è apparsa una finestra con la richiesta di riscatto.
Se notate questi segni, non riavviate il computer senza necessità e non collegate unità esterne. Prima bisogna limitare la diffusione della minaccia.
Cosa fare se si viene colpiti da un virus criptatore
Di seguito è riportato un piano d'azione passo dopo passo. Non garantisce il ripristino di tutti i dati, ma aiuta a ridurre il danno e non peggiorare la situazione.
Piano d'azione passo dopo passo
- Disconnettete il dispositivo dalla rete. Staccate il cavo di rete, disattivate Wi-Fi e Bluetooth. Questo può fermare la diffusione nella rete locale e la sincronizzazione nel cloud.
- Non pagate subito. Il pagamento non offre garanzie legali o tecniche. Prima valutate le opzioni di ripristino.
- Scattate una foto del messaggio degli estorsori. Salvate gli indirizzi, le estensioni dei file, il testo della nota e l'ora dell'infezione. Questi dati saranno utili agli specialisti.
- Non eliminate i file criptati. A volte per famiglie specifiche di ransomware vengono rilasciati decrittatori. I file originali potrebbero essere necessari.
- Controllate i backup. Assicuratevi che non siano stati connessi durante l'attacco e non siano stati criptati.
- Eseguite una scansione da un supporto affidabile. È meglio utilizzare un disco antivirus avviabile o rivolgervi a un esperto, specialmente se riguardano i dati lavorativi.
- Identificate il tipo di criptatore. Potete utilizzare servizi di identificazione del ransomware, caricando la nota e un esempio di un file criptato.
- Reinstallate il sistema se necessario. Dopo aver rimosso la minaccia, ripristinate i dati dai backup puliti.
- Cambiati le password. Soprattutto per email, archiviazione cloud, VPN, RDP, pannelli di amministrazione e servizi bancari.
- Indagate sulla causa dell'attacco. Altrimenti, l'infezione potrebbe ripetersi attraverso la stessa vulnerabilità.
Per le aziende è anche importante informare i responsabili della sicurezza informatica, registrare l'incidente e controllare tutti i dispositivi vicini.
È possibile decriptare i file senza pagamento
A volte sì, ma non sempre. Dipende dalla famiglia del malware, dalla qualità dell'implementazione della crittografia e dalla presenza di errori da parte dei criminali.
Quando è possibile il ripristino
I file possono essere ripristinati se:
- c'è un backup aggiornato;
- il sistema creava copie shadow e il virus non ha avuto tempo di eliminarle;
- per un particolare criptatore è stato rilasciato un decrittatore gratuito;
- parte dei dati è rimasta nel cloud, nella email, nei messaggini o su altri dispositivi;
- gli specialisti hanno trovato un errore nell'implementazione della crittografia.
Quando le probabilità sono basse
Se è stato utilizzato un algoritmo moderno e robusto, la chiave è conservata solo dagli aggressori e non ci sono backup, di solito la decriptazione non è possibile. In questi casi, i servizi che promettono “recupero al 100%” possono essere fraudolenti. Un esperto onesto prima identificherà il tipo di minaccia e solo poi nominerà opzioni realistiche.
È consigliabile pagare il riscatto agli aggressori
Non è consigliato pagare. Ci sono diverse ragioni. In primo luogo, i criminali potrebbero non inviare la chiave. In secondo luogo, il decrittatore potrebbe funzionare male e danneggiare parte dei file. In terzo luogo, dopo il pagamento, la vittima potrebbe essere nuovamente attaccata, poiché ha già dimostrato di essere pronta a pagare.
Inoltre, in alcune situazioni, il trasferimento di fondi potrebbe violare requisiti legali o restrizioni sanzionatorie. Se i dati sono critici per l'azienda, è necessario prendere decisioni insieme a avvocati, specialisti in sicurezza informatica e conduzione. Ma per un utente domestico, la migliore strada è il ripristino dai backup e il potenziamento della protezione.
Come proteggersi da un criptatore
Una protezione affidabile si basa sul principio di “diversi barriere”. Se una non funziona, un'altra ridurrà il danno.
Misure pratiche di protezione
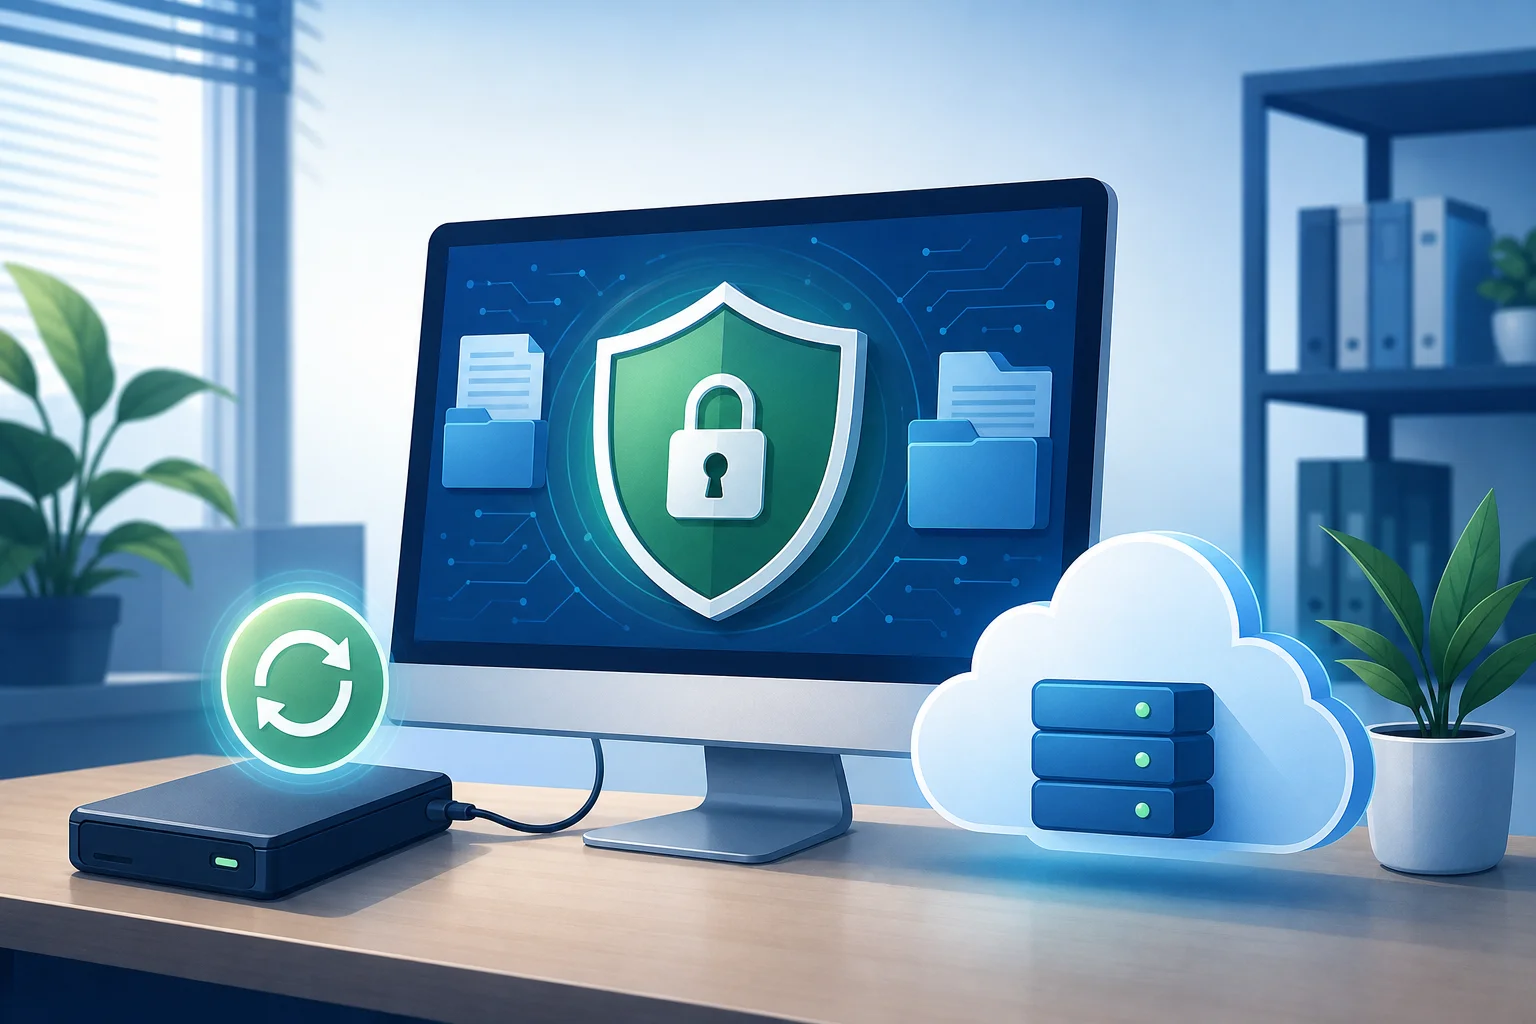
- Fate backup secondo la regola 3-2-1. Conservate almeno tre copie di dati, su due diversi tipi di supporto, una - separatamente dal computer o fuori dall'ufficio.
- Non tenete il backup sempre collegato. Se un disco esterno è sempre disponibile, il criptatore potrebbe criptarlo anch'esso.
- Aggiornate il sistema e i programmi. Le patch chiudono vulnerabilità note.
- Utilizzate un antivirus e una protezione anti ransomware. Attivate il monitoraggio di modifiche sospette ai file.
- Limitate i diritti per gli utenti. Non lavorate ogni giorno con un amministratore.
- Controllate le email e gli allegati. Ferventi dubbi se un'email crea urgenza o richiede di attivare macro.
- Attivate l'autenticazione a più fattori. Soprattutto per email, accesso remoto e servizi cloud.
- Disattivate il RDP non necessario. Se l'accesso remoto è necessario, utilizzate VPN, password complesse e limitazione per IP.
- Testate periodicamente il recupero. Il backup è utile solo se può essere rapidamente ripristinato.
Confronto dei metodi di protezione
| Metodo di protezione | Da cosa protegge | Limitazioni |
|---|---|---|
| Backup | Ripristino dei dati dopo la crittografia | È necessario conservare backup separati e controllarli |
| Aggiornamenti software | Chiusura di vulnerabilità note | Non protegge da tutti gli attacchi di phishing |
| Antivirus | Rilevamento di minacce note e comportamenti sospetti | Potrebbe non riconoscere una nuova modifica |
| Autenticazione a più fattori | Proteggere gli account da tentativi di indovinare la password | Richiede impostazioni corrette |
| Formazione degli utenti | Ridurre il rischio di aprire un'email malevola | Necessita di regolarità e regole chiare |
| Limitazione dei diritti | Ridurre il danno potenziale | Non sostituisce il backup |
Il miglior risultato si ottiene combinando queste misure. Ad esempio, gli aggiornamenti riducono la probabilità di infiltrazione, mentre i backup diminuiscono le conseguenze se l'attacco si verifica.
Come si differenzia un criptatore da un virus normale
Un normale virus informatico può danneggiare file, mostrare pubblicità, rubare password o utilizzare il dispositivo in un botnet. Un criptatore ha un obiettivo più ristretto e pericoloso: bloccare i dati e ottenere denaro per il loro recupero.
Inoltre, i moderni programmi di estorsione spesso utilizzano un doppio linguaggio di estorsione. Prima rubano informazioni e poi le criptano. Se la vittima si rifiuta di pagare, gli aggressori minacciano di pubblicare i dati. Questo è particolarmente pericoloso per le organizzazioni che lavorano con dati personali, contratti e segreti commerciali.
Domande frequenti sui virus criptatori
Cosa è ransomware in parole semplici?
Ransomware è un programma di estorsione. Blocca file o computer e richiede un riscatto. In lingua russa, viene spesso chiamato virus criptatore.
È possibile rimuovere un criptatore con un antivirus?
Spesso è possibile rimuovere il malware stesso. Ma la rimozione non decripta i file già danneggiati. Per il ripristino sono necessari backup, un decrittatore o altre fonti di dati.
Aiuterà la reinstallazione di Windows?
La reinstallazione rimuoverà il sistema infetto, se eseguita correttamente. Tuttavia, non riporterà i file criptati. Prima di reinstallare, è consigliabile salvare l'immagine del disco o le copie dei dati criptati per una possibile analisi.
È necessario disattivare internet in caso di infezione?
Sì. Questa è una delle prime azioni. Disconnettere la rete può fermare il trasferimento di dati, la diffusione nelle cartelle di rete e la sincronizzazione di file già criptati nel cloud.
Può un criptatore infettare un telefono?
Sì, esistono estorsioni mobili. Questi spesso bloccano lo schermo o l'accesso alle applicazioni, piuttosto che criptare in massa file. La protezione è simile: installare app solo da negozi ufficiali, aggiornare il sistema e non concedere autorizzazioni eccessive.
Conclusione
Il virus criptatore è pericoloso perché trasforma i file personali e lavorativi in uno strumento di pressione. È quindi necessario agire in anticipo: configurare il backup, aggiornare i programmi, proteggere gli account e trattare con cautela gli allegati. Se l'infezione è già avvenuta, disconnettere immediatamente il dispositivo dalla rete, conservare le prove e verificare le opzioni di recupero senza pagare il riscatto.