Come rimuovere il virus ransomware: piano d'azione sicuro
Se devi capire come rimuovere un virus ransomware, agisci con calma e ordine: prima isola il dispositivo, poi conserva le prove, controlla il sistema con un antivirus affidabile e solo dopo passa al ripristino dei file. Il virus ransomware blocca l'accesso ai dati e richiede un riscatto, ma la rimozione del malware non sempre decrittografa i documenti. Pertanto, l'obiettivo principale è fermare la diffusione, non aggravare la situazione e scegliere un metodo di ripristino sicuro.
Cos'è un virus ransomware e perché è pericoloso
Il virus ransomware è un malware che cripta i file su computer, server, dischi esterni o nella cartella di rete. Dopo la crittografia, l'utente vede un messaggio con la richiesta di riscatto. A volte le estensioni dei file cambiano, appare un timer e il desktop viene sostituito dal messaggio degli aggressori.
Tali attacchi sono pericolosi per diverse ragioni:
- I file diventano inaccessibili. Documenti, fotografie, database e archivi possono essere aperti solo dopo la decrittografia.
- Il ransomware può diffondersi in rete. Se il computer è connesso a una cartella condivisa o a un dominio aziendale, il rischio è maggiore.
- Alcune varianti rubano i dati. I moderni gruppi di ransomware spesso prima copiano le informazioni e poi le criptano.
- Il pagamento del riscatto non garantisce nulla. I criminali potrebbero non inviare la chiave, inviare uno strumento non funzionante o chiedere nuovamente denaro.
È importante capire: rimuovere un virus e ripristinare file sono compiti diversi. L'antivirus può rimuovere la minaccia attiva, ma i file criptati di solito rimangono criptati. Pertanto, non eliminare tutto indiscriminatamente e non formattare il disco finché non hai valutato le opzioni di ripristino.
Prime azioni in caso di infezione
I primi minuti dopo la scoperta del ransomware sono critici. Il tuo compito è fermare la diffusione e preservare il massimo di dati per l'analisi.
| Passo | Cosa fare | Perché è necessario |
|---|---|---|
| 1 | Disconnettere internet e rete | Affinché il virus non trasmetta dati e non infetti altri dispositivi |
| 2 | Non spegnere il computer senza necessità | A volte in memoria rimangono chiavi o tracce importanti dell'attacco |
| 3 | Disconnettere dischi esterni | Affinché il ransomware non danneggi i backup |
| 4 | Fotografare il messaggio di riscatto | Questo aiuterà a identificare il tipo di ransomware |
| 5 | Non pagare subito | Il pagamento non garantisce il recupero e supporta i criminali |
| 6 | Controllare altri dispositivi | È necessario capire l'entità dell'infezione |
Se la crittografia sta continuando proprio ora e i file cambiano rapidamente, scollega l'alimentazione solo in caso estremo. Ad esempio, se non è possibile scollegare rapidamente il cavo di rete o disattivare il Wi-Fi. In una situazione normale, è meglio prima isolare il computer dalla rete, per non perdere i dati nella memoria volatile.
Come rimuovere il virus ransomware passo dopo passo
Di seguito, un piano pratico per computer domestici e piccoli uffici. Se è infettato un server, un database contabile, un dominio Active Directory o più workstation, è meglio coinvolgere subito un esperto di sicurezza informatica.
1. Isola il dispositivo infetto
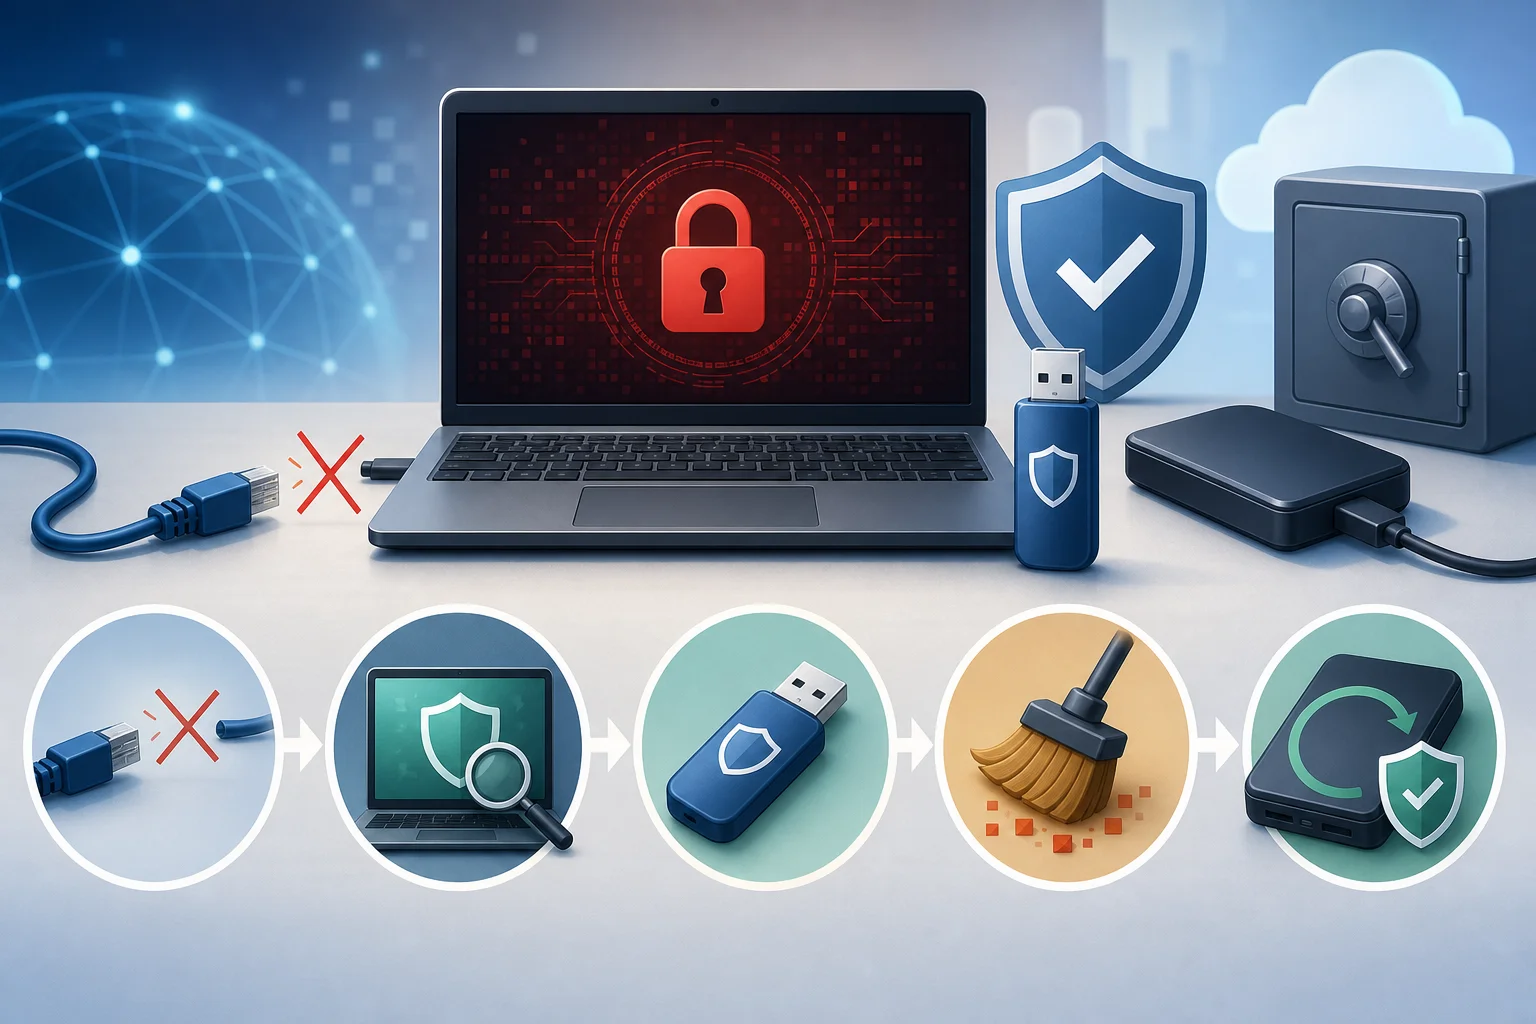
Scollega subito il computer dalla rete:
- Stacca il cavo di rete Ethernet.
- Disattiva il Wi-Fi tramite il pulsante hardware, nelle impostazioni del sistema o sul router.
- Disconnetti il Bluetooth, se vi sono dispositivi di archiviazione connessi.
- Scollega i dischi esterni, le penne USB e le schede di memoria.
- Non connettere il telefono come dispositivo di archiviazione.
Se il computer si trova in ufficio, avvisa i colleghi. Non aprire le cartelle di rete condivise da altri dispositivi. Disattiva temporaneamente anche gli archivi di rete NAS, se hai il sospetto che il ransomware vi abbia avuto accesso.
2. Fissa i segni di infezione
Prima di rimuovere il malware, conserva le informazioni che potrebbero essere utili per identificare la famiglia di ransomware:
- nome del messaggio di riscatto;
- testo del messaggio o screenshot;
- nuove estensioni di file;
- indirizzi email, account Telegram o siti web degli aggressori;
- esempio di un file criptato che non contiene dati sensibili;
- data e ora approssimativa dell'inizio dell'attacco.
Non inviare ai criminali documenti personali. Di solito, sono sufficienti il messaggio e un piccolo file criptato senza informazioni sensibili per l'analisi.
3. Controlla se la crittografia continua
Apri le cartelle con file recentemente modificati e osserva se appaiono nuove copie criptate. Fai attenzione anche al caricamento della CPU e del disco nel task manager.
Se l'attività continua, non aprire documenti, archivi e programmi sconosciuti. Non tentare di eliminare manualmente processi casuali, se non sei sicuro della loro funzione. Un errore può portare alla perdita di dati o compromettere il funzionamento del sistema.
4. Avvia il computer in modalità provvisoria o con un supporto di emergenza
Per rimuovere il virus ransomware, è meglio utilizzare un ambiente in cui il processo dannoso non si avvia automaticamente.
In Windows, prova la modalità provvisoria:
- Apri le opzioni di ripristino.
- Vai alla sezione delle opzioni di avvio avanzate.
- Seleziona il riavvio con opzioni aggiuntive.
- Avvia la modalità provvisoria senza rete, se non è necessaria internet.
- Se è necessario aggiornare l'antivirus, utilizza la modalità provvisoria con rete, ma solo dopo aver isolato la rete locale.
Ancora più sicuro è un supporto antivirus avviabile. Si tratta di una penna USB o di un disco con un ambiente di scansione separato. Deve essere preparato su un computer pulito, quindi avvia il dispositivo infetto con questo supporto e scansiona i dischi.
5. Esegui una scansione antivirus completa
Utilizza un antivirus noto e aggiornato. Vanno bene gli strumenti di protezione integrati di Windows, un EDR aziendale o le utilità di scansione di fornitori affidabili. L'importante è scaricare gli strumenti solo dai siti ufficiali.
Ordine consigliato:
- Aggiorna le definizioni dell'antivirus su un dispositivo pulito o in un ambiente isolato.
- Esegui una scansione completa di tutti i dischi locali.
- Controlla separatamente i dispositivi esterni, ma non aprire file su di essi.
- Invia le minacce trovate in quarantena, se l'antivirus offre tale opzione.
- Conserva il rapporto di scansione.
- Ripeti la scansione con un altro scanner affidabile, se hai dubbi.
Non installare immediatamente più antivirus con protezione permanente. Possono confliggere. Per un secondo controllo, è meglio utilizzare uno scanner portatile o un supporto avviabile.
6. Rimuovi programmi sospetti e autostart
Dopo la scansione principale, è utile controllare cosa si avviava insieme al sistema. Spesso il ransomware entra tramite un file allegato dannoso, un attivatore pirata, un aggiornamento falso, una macro in un documento o l'accesso remoto con una password debole.
Controlla:
- programmi installati di recente;
- elementi di avvio automatico;
- pianificatore attività;
- estensioni del browser;
- servizi sconosciuti;
- cartelle dei download e directory temporanee;
- strumenti di accesso remoto che non hai installato.
Se non sei sicuro, non eliminare manualmente componenti di sistema. È meglio inviare il file per una scansione antivirus o contattare un esperto. Un'eliminazione impropria può complicare il recupero.
7. Cambia le password da un dispositivo pulito
Se il ransomware è stato nel sistema, non si può escludere il furto di password. Cambia le credenziali solo da un dispositivo che sai essere pulito.
Per prima cosa, cambia le password di:
- email;
- archivi cloud;
- servizi bancari e di pagamento;
- account Microsoft, Google o Apple;
- VPN aziendali e desktop remoto;
- pannelli di amministrazione di siti, CRM e sistemi contabili;
- router e NAS.
Abilita anche l'autenticazione a due fattori dove possibile. Se in azienda si usano password condivise, queste devono essere cambiate immediatamente.
8. Controlla i backup prima del ripristino
Non collegare il disco di backup a un sistema infetto. Prima assicurati che il virus sia rimosso e poi controlla i backup su un computer pulito o in un ambiente isolato.
Un buon backup deve essere:
- creato prima dell'infezione;
- fisicamente o logicamente separato dal computer principale;
- accessibile solo in lettura o protetto da modifiche;
- verificato per l'apertura di file;
- non contenere file eseguibili dannosi.
Se la copia è memorizzata nel cloud, utilizza la cronologia delle versioni. Molti servizi cloud consentono di ripristinare i file a uno stato precedente alla crittografia di massa. Tuttavia, i termini di conservazione delle versioni differiscono, quindi è meglio agire rapidamente.
9. Ripristina i file in modo sicuro
Dopo aver rimosso il ransomware, passa al ripristino dei dati. Possibili opzioni:
- Backup. Il metodo più affidabile, se la copia non è stata criptata.
- Cronologia delle versioni nel cloud. Utile per i file sincronizzati con un servizio cloud.
- Copie shadow di Windows. A volte aiutano, ma molti ransomware le eliminano.
- Decrittografatore ufficiale. Possibile se per la specifica famiglia di ransomware è stata trovata una chiave o c'è un errore nell'implementazione della crittografia.
- Ripristino di file eliminati. A volte il malware crea una copia criptata e elimina l'originale. In tal caso, le utility di recupero possono aiutare, ma non ci sono garanzie.
Non rinominare in massa file criptati e non utilizzare decrittografi sconosciuti. Conserva i file criptati originali. Se uno strumento funzionante appare in seguito, potrebbero esserti utili.
10. Reinstalla il sistema se non hai fiducia
Anche dopo un'eliminazione riuscita, può rimanere il rischio di accesso nascosto. Se l'infezione è stata seria, è più saggio reinstallare completamente il sistema.
Prima della reinstallazione:
- conserva solo i file utente necessari;
- non trasferire programmi sospetti;
- non copiare file eseguibili dal vecchio sistema senza verifica;
- conserva i rapporti dell'antivirus e il messaggio di riscatto;
- prepara un supporto di installazione dal sito ufficiale;
- controlla i backup.
Dopo l'installazione, aggiorna subito il sistema, i driver, il browser e le applicazioni per ufficio. Quindi attiva la protezione, configura il backup e solo dopo ripristina i dati.
È possibile decrittografare i file dopo un attacco ransomware
A volte è possibile decrittografare. Ma questo dipende dal tipo specifico di ransomware, dalla qualità della sua implementazione e dalla disponibilità delle chiavi. I moderni ransomware utilizzano spesso crittografia robusta. In questi casi, trovare la chiave è praticamente impossibile.
Per verificare le possibilità di decrittazione:
- Determina la famiglia di ransomware dall'estensione dei file e dal testo del messaggio.
- Usa servizi noti per l'identificazione del ransomware.
- Cerca decrittografi solo sui siti di aziende antivirus affidabili e progetti specializzati.
- Confronta le richieste dello strumento con la tua situazione.
- Prima di eseguirlo, fai una copia dei file criptati.
Se il decrittografo chiede di disattivare la protezione, pagare per “attivazione” o scaricare un file eseguibile sconosciuto da un forum, c'è un alto rischio. Spesso si distribuiscono nuovi malware sotto forma di aiuto.
È consigliabile pagare il riscatto?
Si sconsiglia di pagare il riscatto. Le ragioni sono semplici:
- non c'è garanzia che i criminali inviino una chiave funzionante;
- la chiave potrebbe ripristinare solo parte dei file;
- dopo il pagamento potresti essere nuovamente attaccato;
- il denaro alimenta l'infrastruttura criminale;
- in alcuni casi, il pagamento potrebbe violare sanzioni o restrizioni legali.
Tuttavia, ci sono situazioni in cui un'organizzazione considera tutte le opzioni a causa dei dati critici. In tal caso, la decisione deve essere presa con avvocati, dirigenti, esperti di sicurezza e, se necessario, forze dell'ordine. Per gli utenti domestici, è più sicuro concentrarsi sulla rimozione della minaccia, sui backup e su decrittografi verificati.
Caratteristiche di rimozione in una rete aziendale
Se il virus ransomware colpisce l'azienda, è necessario agire in modo più ampio rispetto a un solo computer. Spesso l'infezione inizia da un'email di phishing, una password VPN rubata, una vulnerabilità RDP o un account admin compromesso.
In caso di incidente aziendale:
- disconnetti i nodi infetti dalla rete;
- limita temporaneamente l'accesso alle cartelle condivise;
- controlla i controller di dominio e i server di backup;
- conserva i registri degli eventi, EDR e dispositivi di rete;
- blocca account sospetti;
- cambia le password degli utenti privilegiati;
- controlla le regole del firewall e VPN;
- informa le persone responsabili all'interno dell'azienda;
- non ripristinare i server finché non è chiusa la via di penetrazione.
L'errore principale è ripristinare rapidamente i dati dal backup, ma lasciare la stessa vulnerabilità. In questo caso, il ransomware potrebbe tornare.
Come capire che il ransomware è stato rimosso
Avere una certezza completa senza analisi dell'incidente è difficile, ma ci sono segni che la minaccia attiva è stata fermata:
- nuovi file non vengono più criptati;
- l'antivirus non trova processi dannosi attivi;
- l'avvio automatico è stato pulito da elementi sospetti;
- gli account sconosciuti sono stati eliminati o bloccati;
- le connessioni di rete ad indirizzi sospetti sono assenti;
- il sistema è stato aggiornato;
- le password sono state cambiate;
- i backup sono stati controllati;
- una nuova scansione non rileva minacce.
Se il computer conserva dati importanti, è meglio non limitarsi ai segni. Esegui una reinstallazione pulita. È più veloce e sicuro che cercare manualmente ogni possibile “backdoor”.
Errori tipici nella rimozione del ransomware
Gli errori possono ridurre le probabilità di recupero. Evita le seguenti azioni:
- Non formattare subito il disco. Prima valuta la possibilità di decrittazione e recupero.
- Non rimuovere il messaggio di riscatto. Aiuta a identificare il tipo di ransomware.
- Non avviare decrittografi casuali. Potrebbero essere dannosi.
- Non collegare backup a un sistema infetto. Altrimenti, la copia potrebbe essere danneggiata.
- Non reinstallare il sistema senza conservare tracce importanti. Per l'azienda potrebbe ostacolare l'indagine.
- Non utilizzare vecchie password. Potrebbero essere state rubate.
- Non aprire file criptati con programmi sconosciuti. Non accelererà il recupero.
Meno azioni caotiche, maggiore sarà la possibilità di recuperare i dati in modo sicuro.
Come proteggersi da reinfezioni
Dopo la rimozione del ransomware, è importante chiudere le cause che hanno reso possibile l'infezione. Altrimenti, la situazione può ripetersi.
Configura backup secondo la regola 3-2-1
La regola 3-2-1 significa:
- 3 copie di dati;
- 2 tipi diversi di supporti;
- 1 copia al di fuori del dispositivo principale o dell'ufficio.
Ad esempio, i file di lavoro sono memorizzati sul computer, coperti su un disco esterno e ulteriormente nel cloud con la cronologia delle versioni. Il disco esterno non deve essere collegato costantemente. Altrimenti, il ransomware potrebbe criptare anche quello.
Aggiorna il sistema e i programmi
Le vulnerabilità in Windows, nei browser, nei pacchetti di ufficio, negli archivi e nell'accesso remoto sono spesso sfruttate per attacchi. Attiva gli aggiornamenti automatici. Rimuovi i programmi che non utilizzi. Presta particolare attenzione alle versioni obsolete di Java, ai componenti simili a Flash, ai vecchi client VPN e ai plugin non aggiornati.
Proteggi l'accesso remoto
Se utilizzi RDP, VPN o amministrazione remota:
- disattiva l'accesso da internet senza necessità;
- utilizza VPN con autenticazione multifattoriale;
- limita l'accesso per indirizzi IP;
- vieta password deboli;
- attiva il blocco dopo diversi tentativi non riusciti;
- controlla i registri di accesso.
Un RDP aperto con una password debole è uno dei percorsi di infiltrazione più frequenti nelle piccole aziende.
Forma gli utenti a riconoscere il phishing
Il ransomware spesso arriva tramite un'email con un allegato: fattura, atto, curriculum, avviso di consegna o archivio con password. Segni di rischio:
- il mittente è sconosciuto;
- l'email richiede di aprire urgentemente un file;
- l'allegato ha un'estensione .exe, .js, .vbs, .scr o un'estensione doppia;
- il documento richiede di attivare macro;
- il link porta a un dominio sospetto;
- il testo sembra una traduzione automatica.
La miglior regola: se un file è arrivato inaspettatamente via email, verifica prima con il mittente tramite un altro canale.
Utilizza la protezione contro le modifiche a cartelle importanti
In Windows ci sono funzioni che limitano l'accesso non autorizzato delle applicazioni a cartelle protette. Inoltre, molti antivirus sono in grado di monitorare le modifiche massicce ai file. Attiva tali opzioni se disponibili e aggiungi eccezioni solo per programmi fidati.
Istruzioni rapide per la stampa
Se hai bisogno di orientarti rapidamente, utilizza questa lista di controllo:
- Disconnetti internet, Wi-Fi e cavo di rete.
- Scollega dischi esterni e penne USB.
- Fotografare il messaggio di riscatto e le estensioni dei file.
- Non pagare e non avviare decrittografi sconosciuti.
- Avvia in modalità provvisoria o da penna USB antivirus.
- Esegui una scansione completa e rimuovi le minacce.
- Cambia le password da un dispositivo pulito.
- Controlla i backup separatamente.
- Ripristina i file dal backup, dal cloud o da un decrittografo ufficiale.
- Aggiorna il sistema e configura la protezione da attacchi ripetuti.
Domande frequenti sul virus ransomware
È possibile rimuovere il virus ransomware senza perdere file?
Rimuovere il malware è spesso possibile, ma ciò non significa che i file vengano automaticamente ripristinati. Se i dati sono già stati criptati, hai bisogno di un backup, di un decrittografo ufficiale o di un altro metodo di recupero. Pertanto, prima ferma la minaccia e poi lavora con le copie dei dati.
Il rinominare i file criptati aiuta?
Di solito no. L'estensione è solo un segno esterno. Il contenuto del file è già stato modificato criptograficamente. Rinominare potrebbe anche complicare l'automatica identificazione del tipo di ransomware. È meglio mantenere i nomi originali e fare una copia prima di esperimenti.
È possibile utilizzare il ripristino di sistema di Windows?
A volte, il ripristino di sistema aiuta a recuperare le impostazioni, ma raramente decrittografa i file degli utenti. Inoltre, molti ransomware eliminano i punti di ripristino e le copie shadow. Utilizza questa opzione con cautela e solo dopo aver rimosso la minaccia attiva.
Cosa fare se i file su un disco esterno sono criptati?
Stacca subito il disco e non collegarlo a un computer infetto. Controllalo su un sistema pulito con un antivirus aggiornato. Se hai un backup del disco, lavora con la copia, non con l'originale. Non aprire file dal supporto prima della verifica.
Come determinare il nome del ransomware?
Guarda l'estensione dei file criptati, il nome del messaggio di riscatto e il testo del messaggio. Quindi utilizza servizi affidabili per l'identificazione del ransomware o siti di aziende antivirus. Non pubblicare documenti riservati in pubblico.
È necessario contattare la polizia?
Se i danni sono significativi, se sono coinvolti dati personali, sistemi aziendali o informazioni finanziarie, contattare le forze dell'ordine è ragionevole. Per le organizzazioni, questo può essere parte obbligatoria della procedura di risposta a un incidente. Conserva anche i registri e le prove.
È possibile continuare a usare il computer dopo la rimozione?
Per un semplice caso domestico, è possibile, se la scansione è pulita, il sistema è aggiornato, le password sono cambiate e i file sono stati ripristinati da una fonte sicura. Ma se le credenziali sono state rubate, le cartelle di rete sono state compromesse o se hai dubbi, è meglio reinstallare completamente il sistema.
Conclusione
Per rimuovere un virus ransomware e non aggravare la situazione, agisci secondo il piano: isola il dispositivo, conserva i segni dell'attacco, controlla il sistema con un antivirus affidabile, cambia le password e ripristina i file solo da fonti verificate. Non collegare i backup a un computer infetto e non avviare decrittografi casuali. Se i dati sono importanti o l'infezione ha colpito la rete, contatta esperti: azioni rapide e accurate aumentano la probabilità di recupero sicuro.