Cómo eliminar un virus ransomware: plan de acción seguro
Si necesita entender cómo eliminar un virus ransomware, actúe con calma y orden: primero, aísle el dispositivo; luego, conserve las pruebas, verifique el sistema con un antivirus confiable y solo después, pase a la recuperación de archivos. El virus ransomware bloquea el acceso a los datos y exige un rescate, pero eliminar el malware no siempre descifra los documentos. Por lo tanto, el objetivo principal es detener la propagación, no empeorar la situación y elegir una forma segura de recuperación.
Qué es un virus ransomware y por qué es peligroso
Un virus ransomware es un malware que cifra archivos en una computadora, servidor, disco externo o carpeta de red. Después del cifrado, el usuario ve una nota con la demanda de rescate. A veces, las extensiones de los archivos cambian, aparece un temporizador y el escritorio es reemplazado por un mensaje de los atacantes.
Estos ataques son peligrosos por varias razones:
- Los archivos se vuelven inaccesibles. Documentos, fotografías, bases de datos y archivos comprimidos solo pueden abrirse tras el descifrado.
- El ransomware puede propagarse a través de la red. Si la computadora está conectada a una carpeta compartida o a un dominio corporativo, el riesgo es mayor.
- Algunas variantes roban datos. Los grupos modernos de ransomware a menudo primero copian información y luego la cifran.
- El pago del rescate no garantiza resultados. Los delincuentes pueden no enviar la clave, enviar una herramienta inoperante o exigir dinero nuevamente.
Es importante comprender: eliminar el virus y recuperar archivos son tareas diferentes. Un antivirus puede eliminar la amenaza activa, pero los archivos cifrados generalmente permanecen cifrados. Por lo tanto, no elimine todo indiscriminadamente y no formatee el disco hasta que haya evaluado las opciones de recuperación.
Primeras acciones al infectarse
Los primeros minutos después de descubrir el ransomware son críticos. Su tarea es detener la propagación y conservar la máxima cantidad de datos para análisis.
| Paso | Qué hacer | Por qué es necesario |
|---|---|---|
| 1 | Desconectar internet y red | Para que el virus no envíe datos ni infecte otros dispositivos |
| 2 | No apagar la computadora sin necesidad | A veces, en la memoria quedan claves o importantes huellas del ataque |
| 3 | Desconectar discos externos | Para que el ransomware no dañe las copias de seguridad |
| 4 | Fotografiar el mensaje de rescate | Esto ayudará a identificar el tipo de ransomware |
| 5 | No pagar de inmediato | El pago no garantiza la recuperación y apoya a los criminales |
| 6 | Verificar otros dispositivos | Necesita entender la magnitud de la infección |
Si el cifrado continúa en este momento y los archivos cambian rápidamente, desconecte la energía solo en caso extremo. Por ejemplo, si no hay forma de desconectar rápidamente el cable de red o desactivar el Wi-Fi. En una situación normal, es mejor aislar primero la computadora de la red para no perder datos en la memoria RAM.
Cómo eliminar un virus ransomware paso a paso
A continuación, se presenta un plan práctico para computadoras domésticas y pequeñas oficinas. Si está infectado un servidor, base de datos contable, dominio Active Directory o varias estaciones de trabajo, es mejor involucrar a un especialista en seguridad de la información de inmediato.
1. Aísle el dispositivo infectado
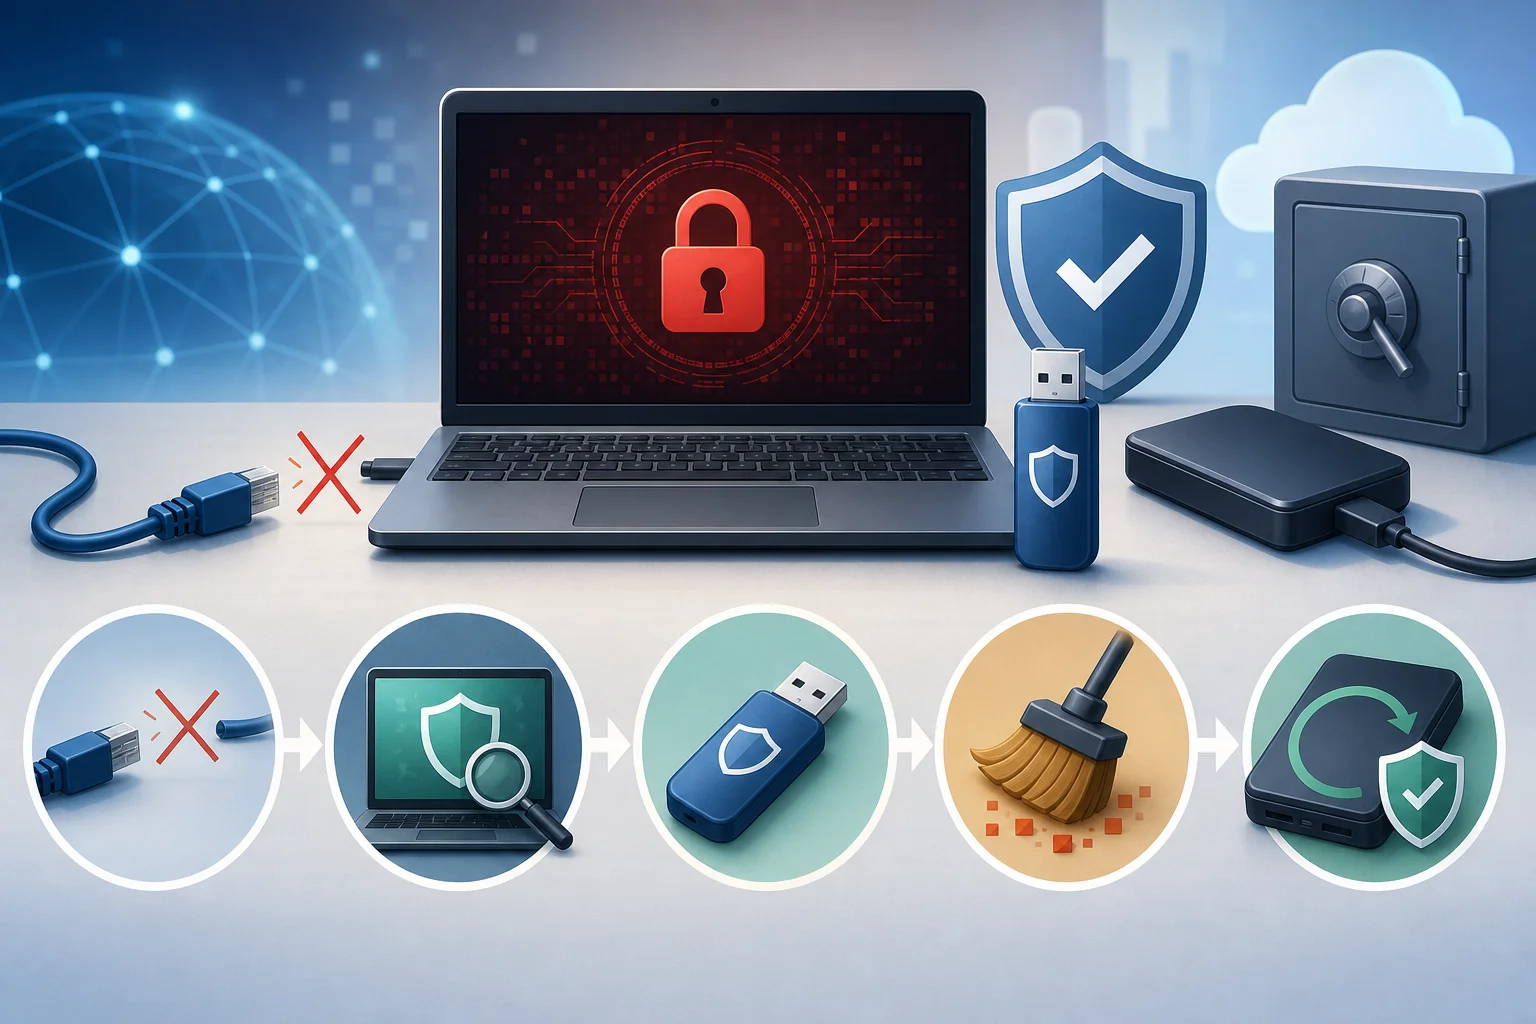
Desconecte inmediatamente la computadora de la red:
- Desenchufe el cable de red Ethernet.
- Desactive el Wi-Fi mediante el botón de hardware, configuraciones del sistema o el enrutador.
- Desactive Bluetooth, si dispositivos de almacenamiento están conectados a través de él.
- Desconecte discos externos, pendrives y tarjetas de memoria.
- No conecte un teléfono como dispositivo de almacenamiento.
Si la computadora está en una oficina, informe a sus colegas. No abra carpetas de red compartidas desde otros dispositivos. También desconecte temporalmente los almacenes de red NAS si sospecha que el ransomware ha accedido a ellos.
2. Fije los signos de infección
Antes de eliminar el malware, conserve la información que puede ser útil para identificar la familia de ransomware:
- nombre de la nota de rescate;
- texto del mensaje o captura de pantalla;
- nuevas extensiones de archivos;
- direcciones de correo electrónico, cuentas de Telegram o sitios de los delincuentes;
- ejemplo de un archivo cifrado que no contenga datos confidenciales;
- fecha y hora aproximadas del inicio del ataque.
No envíe documentos personales a los delincuentes. Para el análisis, generalmente es suficiente con la nota y un pequeño archivo cifrado sin información sensible.
3. Verifique si el cifrado continúa
Abra carpetas con archivos modificados recientemente y vea si aparecen nuevas copias cifradas. También preste atención al uso del procesador y disco en el administrador de tareas.
Si la actividad continúa, no abra documentos, archivos comprimidos ni programas desconocidos. No intente eliminar manualmente procesos aleatorios si no está seguro de su propósito. Un error puede llevar a la pérdida de datos o interrumpir el funcionamiento del sistema.
4. Inicie en modo seguro o desde un medio de emergencia
Para eliminar el virus ransomware, es mejor usar un entorno donde el proceso malicioso no arranque automáticamente.
En Windows, puede intentar el modo seguro:
- Abra las opciones de recuperación.
- Vaya a la sección de opciones de inicio especiales.
- Seleccione reinicio con opciones adicionales.
- Inicie en modo seguro sin red, si no necesita Internet.
- Si necesita actualizar el antivirus, use el modo seguro con red, pero solo después de aislar la red local.
Aún más seguro es un medio antivirus de arranque. Es un pendrive o disco con un entorno de comprobación separado. Debe prepararse en una computadora limpia, luego inicie el dispositivo infectado desde este medio y escanee los discos.
5. Realice un escaneo antivirus completo
Use un antivirus conocido y actualizado. Son adecuados los medios de protección integrados de Windows, EDR empresarial o utilidades de escaneo de proveedores confiables. Lo principal es descargar las herramientas solo desde sitios oficiales.
Orden recomendado:
- Actualice las bases del antivirus en un dispositivo limpio o en un entorno aislado.
- Realice un escaneo completo de todos los discos locales.
- Verifique los medios externos por separado, pero no abra archivos en ellos.
- Envíe las amenazas encontradas a cuarentena si el antivirus ofrece esa opción.
- Guarde el informe de escaneo.
- Repita el escaneo con otro escáner confiable si hay dudas.
No instale varios antivirus con protección constante a la vez. Pueden entrar en conflicto. Para una segunda verificación, es mejor usar un escáner portátil o medio de arranque.
6. Elimine programas sospechosos y el inicio automático
Después de la revisión principal, vale la pena revisar qué se estaba ejecutando con el sistema. A menudo, el ransomware entra a través de un archivo adjunto malicioso, un activador pirata, una actualización falsa, un macro en un documento o acceso remoto con una contraseña débil.
Compruebe:
- programas instalados recientemente;
- elementos de inicio automático;
- programador de tareas;
- extensiones del navegador;
- servicios desconocidos;
- carpetas de descargas y directorios temporales;
- herramientas de acceso remoto que no haya instalado.
Si no está seguro, no elimine los componentes del sistema manualmente. Es mejor enviar el archivo a un antivirus o consultar a un especialista. La eliminación incorrecta puede complicar la recuperación.
7. Cambie las contraseñas desde un dispositivo limpio
Si el ransomware estuvo en el sistema, no se puede descartar el robo de contraseñas. Cambie las credenciales solo desde un dispositivo que esté seguro que no está infectado.
Primero cambie las contraseñas de:
- correo electrónico;
- almacenes en la nube;
- servicios bancarios y de pago;
- cuentas de Microsoft, Google o Apple;
- VPN corporativa y escritorio remoto;
- paneles de administración de sitios, CRM y sistemas contables;
- enrutador y NAS.
También active la autenticación de dos factores donde sea posible. Si en la empresa se utilizan contraseñas compartidas, estas deben ser cambiadas de inmediato.
8. Verifique las copias de seguridad antes de recuperar
No conecte el disco de respaldo al sistema infectado. Primero asegúrese de que el virus esté eliminado, y luego verifique las copias de seguridad en una computadora limpia o en un entorno aislado.
Una buena copia de seguridad debe ser:
- creada antes de la infección;
- físicamente o lógicamente separada de la computadora principal;
- accesible solo de lectura o protegida contra cambios;
- comprobada para la apertura de archivos;
- no contener archivos ejecutables maliciosos.
Si la copia se guarda en la nube, use el historial de versiones. Muchos servicios en la nube permiten revertir archivos al estado antes del cifrado masivo. Sin embargo, los plazos de almacenamiento de versiones varían, por lo que es mejor actuar rápidamente.
9. Restaure los archivos de manera segura
Después de eliminar el ransomware, pase a la recuperación de datos. Posibles opciones:
- Copia de seguridad. La forma más confiable si la copia no fue cifrada.
- Historial de versiones en la nube. Adecuado para archivos sincronizados con un servicio en la nube.
- Copias sombra de Windows. A veces ayudan, pero muchos ransomware las eliminan.
- Descifrador oficial. Es posible si se encuentra una clave o error en la implementación de cifrado para una familia específica de ransomware.
- Recuperación de archivos eliminados. A veces, el malware crea una copia cifrada y elimina el original. En tal caso, las utilidades de recuperación pueden ayudar, pero no hay garantías.
No cambie masivamente los archivos cifrados ni ejecute descifradores desconocidos. Conserve los archivos cifrados originales. Si más tarde aparece una herramienta efectiva, pueden ser necesarios.
10. Reinstale el sistema si no hay confianza
Incluso después de una eliminación exitosa, puede quedar el riesgo de acceso oculto. Si la infección fue grave, lo más sensato es reinstalar completamente el sistema.
Antes de reinstalar:
- conserve solo los archivos de usuario necesarios;
- no transfiera programas sospechosos;
- no copie archivos ejecutables del antiguo sistema sin verificar;
- guarde los informes del antivirus y la nota de rescate;
- prepare un medio de instalación desde el sitio oficial;
- verifique las copias de seguridad.
Después de la instalación, actualice de inmediato el sistema, los controladores, el navegador y las aplicaciones de oficina. Luego, active la protección, configure la copia de seguridad y solo después, recupere los datos.
Se puede descifrar archivos después del ransomware
A veces, el descifrado es posible. Pero depende del tipo específico de ransomware, de la calidad de su implementación y de la disponibilidad de claves. Los ransomware modernos frecuentemente utilizan criptografía resistente. En tales casos, encontrar la clave es prácticamente imposible.
Para verificar la posibilidad de descifrado:
- Determine la familia del ransomware por las extensiones de archivos y el texto de la nota.
- Use servicios conocidos de identificación de ransomware.
- Busque un descifrador solo en sitios de compañías antivirus confiables y proyectos especializados.
- Compare las exigencias de la herramienta con su situación.
- Antes de ejecutar, haga una copia de los archivos cifrados.
Si el descifrador solicita desactivar la protección, pagar por “activación” o descargar un archivo ejecutable desconocido desde un foro, es un alto riesgo. A menudo se distribuyen nuevos malware bajo la apariencia de asistencia.
Vale la pena pagar el rescate
No se recomienda pagar el rescate. Las razones son simples:
- no hay garantía de que los delincuentes envíen una clave funcional;
- la clave puede recuperar solo parte de los archivos;
- después del pago, puede ser atacado nuevamente;
- el dinero apoya la infraestructura criminal;
- en algunos casos, el pago puede violar sanciones o restricciones legales.
Sin embargo, hay situaciones en las que una organización evalúa todas las opciones debido a datos críticos. En tales casos, la decisión debe tomarse con abogados, gerencia, especialistas en seguridad y, si es necesario, con las autoridades. Para un usuario doméstico, es más seguro concentrarse en eliminar la amenaza, en copias de seguridad y en descifradores comprobados.
Características de eliminación en una red corporativa
Si un virus ransomware ingresa a una empresa, se debe actuar más ampliamente que en una sola computadora. A menudo, la infección comienza con un correo phishing, una contraseña VPN robada, un RDP vulnerable o una cuenta de administrador comprometida.
En caso de un incidente corporativo:
- desconecte nodos infectados de la red;
- limite temporalmente el acceso a carpetas compartidas;
- verifique controladores de dominio y servidores de respaldo;
- conserve registros de eventos, EDR y dispositivos de red;
- bloquee cuentas sospechosas;
- cambie las contraseñas de usuarios privilegiados;
- verifique las reglas del firewall y VPN;
- notifique a las personas responsables dentro de la empresa;
- no restaure servidores hasta que se cierre la puerta de entrada.
El principal error es restaurar rápidamente datos de un respaldo, pero dejar la misma vulnerabilidad. En este caso, el ransomware puede regresar.
Cómo saber que el ransomware ha sido eliminado
Es difícil lograr plena confianza sin analizar el incidente, pero hay señales de que la amenaza activa ha sido detenida:
- nuevos archivos ya no se cifran;
- el antivirus no encuentra procesos maliciosos activos;
- el inicio automático está limpio de elementos sospechosos;
- cuentas desconocidas han sido eliminadas o bloqueadas;
- conexiones de red a direcciones sospechosas están ausentes;
- el sistema está actualizado;
- las contraseñas han sido cambiadas;
- copias de seguridad han sido verificadas;
- un nuevo escaneo no revela amenazas.
Si la computadora almacena datos importantes, es mejor no limitarse a estos signos. Haga una reinstalación limpia. Esto es más rápido y confiable que buscar manualmente cada posible “backdoor”.
Errores comunes al eliminar ransomware
Los errores pueden disminuir la posibilidad de recuperación. Evite las siguientes acciones:
- No formatee el disco de inmediato. Primero, evalúe la posibilidad de descifrado y recuperación.
- No elimine la nota de rescate. Ayuda a identificar la variante de ransomware.
- No ejecute descifradores aleatorios. Pueden ser maliciosos.
- No conecte respaldo al sistema infectado. De lo contrario, la copia también puede verse afectada.
- No reinstale el sistema sin conservar pistas importantes. Para una empresa, esto puede obstaculizar la investigación.
- No use contraseñas antiguas. Podrían haber sido robadas.
- No abra archivos cifrados con programas desconocidos. Esto no acelerará la recuperación.
Cuantas menos acciones caóticas se realicen, mayor será la posibilidad de recuperar los datos de manera segura.
Cómo protegerse de una reinfección
Después de eliminar el ransomware, es importante cerrar las razones por las cuales la infección pudo haber ocurrido. De lo contrario, la situación puede repetirse.
Configure copias de seguridad según la regla 3-2-1
La regla 3-2-1 significa:
- 3 copias de datos;
- 2 tipos diferentes de soportes;
- 1 copia fuera del dispositivo principal o oficina.
Por ejemplo, los archivos de trabajo se almacenan en la computadora, se copian a un disco externo y adicionalmente en la nube con historial de versiones. El disco externo no debe estar conectado permanentemente. De lo contrario, el ransomware puede cifrarlo también.
Actualice el sistema y programas
Las vulnerabilidades en Windows, navegadores, suites de oficina, compresores y acceso remoto son frecuentemente utilizados para ataques. Active actualizaciones automáticas. Elimine programas que no use. Preste especial atención a versiones antiguas de Java, componentes similares a Flash, viejos clientes de VPN y plugins obsoletos.
Proteja el acceso remoto
Si se usa RDP, VPN o administración remota:
- desactive el acceso desde Internet sin necesidad;
- use VPN con autenticación multifactor;
- limite el acceso por direcciones IP;
- prohíba contraseñas débiles;
- active bloqueo después de varios intentos fallidos;
- revise los registros de acceso.
El RDP abierto con una contraseña débil es una de las vías más comunes de penetración en pequeñas empresas.
Eduque a los usuarios para reconocer phishing
El ransomware a menudo llega a través de un correo con un archivo adjunto: factura, acta, currículum, notificación de entrega o archivo comprimido con contraseña. Señales de riesgo:
- el remitente es desconocido;
- el correo exige abrir un archivo urgentemente;
- el archivo tiene una extensión .exe, .js, .vbs, .scr o una doble extensión;
- el documento pide habilitar macros;
- el enlace lleva a un dominio sospechoso;
- el texto se ve como una traducción automática.
La mejor regla: si el archivo llegó inesperadamente por correo, primero confirme con el remitente por otro canal.
Use protección contra cambios en carpetas importantes
Windows tiene funciones que limitan el acceso no autorizado de aplicaciones a carpetas protegidas. Muchos antivirus también son capaces de rastrear cambios masivos de archivos. Actívelas si están disponibles y añada excepciones solo para programas confiables.
Instrucciones breves para imprimir
Si necesita una orientación rápida, use esta lista de verificación:
- Desconecte internet, Wi-Fi y cable de red.
- Desconecte discos externos y pendrives.
- Fotografe la nota de rescate y las extensiones de los archivos.
- No pague ni ejecute descifradores desconocidos.
- Inicie en modo seguro o desde un pendrive antivirus.
- Realice un escaneo completo y elimine amenazas.
- Cambie las contraseñas desde un dispositivo limpio.
- Verifique copias de seguridad por separado.
- Restaure archivos desde respaldo, nube o descifrador oficial.
- Actualice el sistema y configure protección contra ataques futuros.
Preguntas frecuentes sobre el virus ransomware
¿Se puede eliminar el virus ransomware sin perder archivos?
A menudo se puede eliminar el malware, pero eso no significa la recuperación automática de los archivos. Si los datos ya están cifrados, se necesita un respaldo, un descifrador oficial o otro método de recuperación. Por lo tanto, primero detenga la amenaza y luego trabaje con copias de datos.
¿Ayudará renombrar archivos cifrados?
Generalmente, no. La extensión es solo un indicador externo. El contenido del archivo ya ha sido modificado criptográficamente. Renombrar puede incluso dificultar la identificación automática del tipo de ransomware. Es mejor conservar los nombres originales y hacer una copia antes de experimentar.
¿Se puede usar la restauración del sistema de Windows?
A veces, la restauración del sistema ayuda a recuperar configuraciones, pero raramente descifra archivos de usuario. Además, muchos ransomware eliminan puntos de restauración y copias sombra. Use este método con precaución y solo después de eliminar la amenaza activa.
¿Qué hacer si los archivos en el disco externo están cifrados?
Desconecte inmediatamente el disco y no lo conecte a la computadora infectada. Verifíquelo en un sistema limpio con un antivirus actualizado. Si hay una copia de seguridad del disco, trabeje con la copia, no con el original. No ejecute archivos desde el medio hasta verificar.
¿Cómo determinar el nombre del ransomware?
Mire la extensión de los archivos cifrados, el nombre de la nota de rescate y el texto del mensaje. Luego, use servicios confiables de identificación de ransomware o sitios de compañías antivirus. No publique documentos confidenciales en acceso público.
¿Es necesario acudir a la policía?
Si el daño es significativo, se ven afectados datos personales, sistemas empresariales o información financiera, contactar a las autoridades es razonable. Para organizaciones, esto puede ser parte obligatoria del procedimiento de respuesta a incidentes. También conserven registros y evidencia.
¿Se puede continuar usando la computadora después de la eliminación?
Para un caso doméstico simple: posiblemente, si la revisión es limpia, el sistema está actualizado, las contraseñas han sido cambiadas y los archivos restaurados desde una fuente segura. Pero si se han robado datos de acceso, se han infectado carpetas de red o hay dudas, es mejor reinstalar completamente el sistema.
Conclusión
Para eliminar un virus ransomware y no empeorar la situación, actúe según el plan: aísle el dispositivo, conserve signos de ataque, verifique el sistema con un antivirus confiable, cambie las contraseñas y restaure los archivos solo desde fuentes verificadas. No conecte copias de seguridad a una computadora infectada ni ejecute descifradores aleatorios. Si los datos son importantes o la infección afectó la red, consulte a especialistas: acciones rápidas y cuidadosas aumentan la probabilidad de una recuperación segura.