Wie man einen ransomware-virus entfernt: sicherer aktionsplan
Wenn Sie verstehen müssen, wie man einen ransomware-virus entfernt, handeln Sie ruhig und in folge: Isolieren Sie zunächst das Gerät, sichern Sie die Beweise, überprüfen Sie das System mit einem zuverlässigen Antivirus und gehen Sie erst dann zur Wiederherstellung der Dateien über. Ein ransomware-virus blockiert den Zugriff auf Daten und verlangt ein Lösegeld, aber das Entfernen der Malware entschlüsselt nicht immer die Dokumente. Daher ist das Hauptziel – die Verbreitung stoppen, die Situation nicht verschlimmern und eine sichere Wiederherstellungsmethode wählen.
Was ist ein ransomware-virus und warum ist er gefährlich
Ein ransomware-virus ist eine Malware, die Dateien auf dem Computer, einem Server, einer externen Festplatte oder in einem Netzwerkordner verschlüsselt. Nach der Verschlüsselung sieht der Benutzer eine Nachricht mit einer Lösegeldforderung. Manchmal ändern sich die Dateiendungen, ein Timer erscheint und der Desktop wird durch eine Nachricht der Angreifer ersetzt.
Solche Angriffe sind aus mehreren Gründen gefährlich:
- Dateien sind unzugänglich. Dokumente, Fotos, Datenbanken und Archive können nur nach der Entschlüsselung geöffnet werden.
- Der ransomware-virus kann sich im Netzwerk verbreiten. Wenn der Computer mit einem gemeinsamen Ordner oder einer Unternehmensdomain verbunden ist, steigt das Risiko.
- Einige Varianten stehlen Daten. Moderne ransomware-Gruppen kopieren oft zuerst Informationen, bevor sie sie verschlüsseln.
- Die Zahlung des Lösegelds garantiert keine Sicherheit. Die Kriminellen könnten keinen Schlüssel zuschicken, ein nicht funktionierendes Werkzeug zuschicken oder erneut Geld verlangen.
Es ist wichtig zu verstehen: Das Entfernen des Virus und die Wiederherstellung der Dateien sind verschiedene Aufgaben. Ein Antivirus kann die aktive Bedrohung beseitigen, aber verschlüsselte Dateien bleiben in der Regel verschlüsselt. Daher löschen Sie nicht blindlings alles und formatieren Sie die Festplatte nicht, bevor Sie die Wiederherstellungsoptionen bewertet haben.
Erste Schritte bei einer Infektion
Die ersten Minuten nach der Entdeckung des Ransomware-Virus sind kritisch. Ihre Aufgabe ist es, die Verbreitung zu stoppen und so viele Daten wie möglich für die Analyse zu sichern.
| Schritt | Was zu tun ist | Warum es notwendig ist |
|---|---|---|
| 1 | Internet und Netzwerk trennen | Damit der Virus keine Daten überträgt und andere Geräte nicht infiziert |
| 2 | Computer nicht unnötig ausschalten | Manchmal bleiben Schlüssel oder wichtige Spuren des Angriffs im Speicher |
| 3 | Externe Festplatten trennen | Damit der ransomware-virus keine Backups beschädigt |
| 4 | Lösegeldnachricht fotografieren | Das hilft, den Typ der ransomware zu bestimmen |
| 5 | Nicht sofort bezahlen | Die Zahlung garantiert keine Wiederherstellung und unterstützt die Kriminellen |
| 6 | Andere Geräte überprüfen | Es ist notwendig zu verstehen, wie weit die Infektion reicht |
Wenn die Verschlüsselung gerade jetzt fortgesetzt wird und die Dateien schnell wechseln, trennen Sie die Stromversorgung nur im äußersten Fall. Beispielsweise, wenn es keine Möglichkeit gibt, schnell das Netzwerkkabel zu ziehen oder das Wi-Fi auszuschalten. In normalen Situationen ist es besser, zunächst den Computer vom Netzwerk zu isolieren, um keine Daten im RAM zu verlieren.
Wie man einen ransomware-virus schritt für schritt entfernt
Hier ist ein praktischer Plan für einen Heimcomputer und ein kleines Büro. Wenn ein Server, eine Buchhaltungsdatenbank, eine Active Directory-Domain oder mehrere Arbeitsstationen infiziert sind, ist es besser, sofort einen Spezialisten für Informationssicherheit hinzuzuziehen.
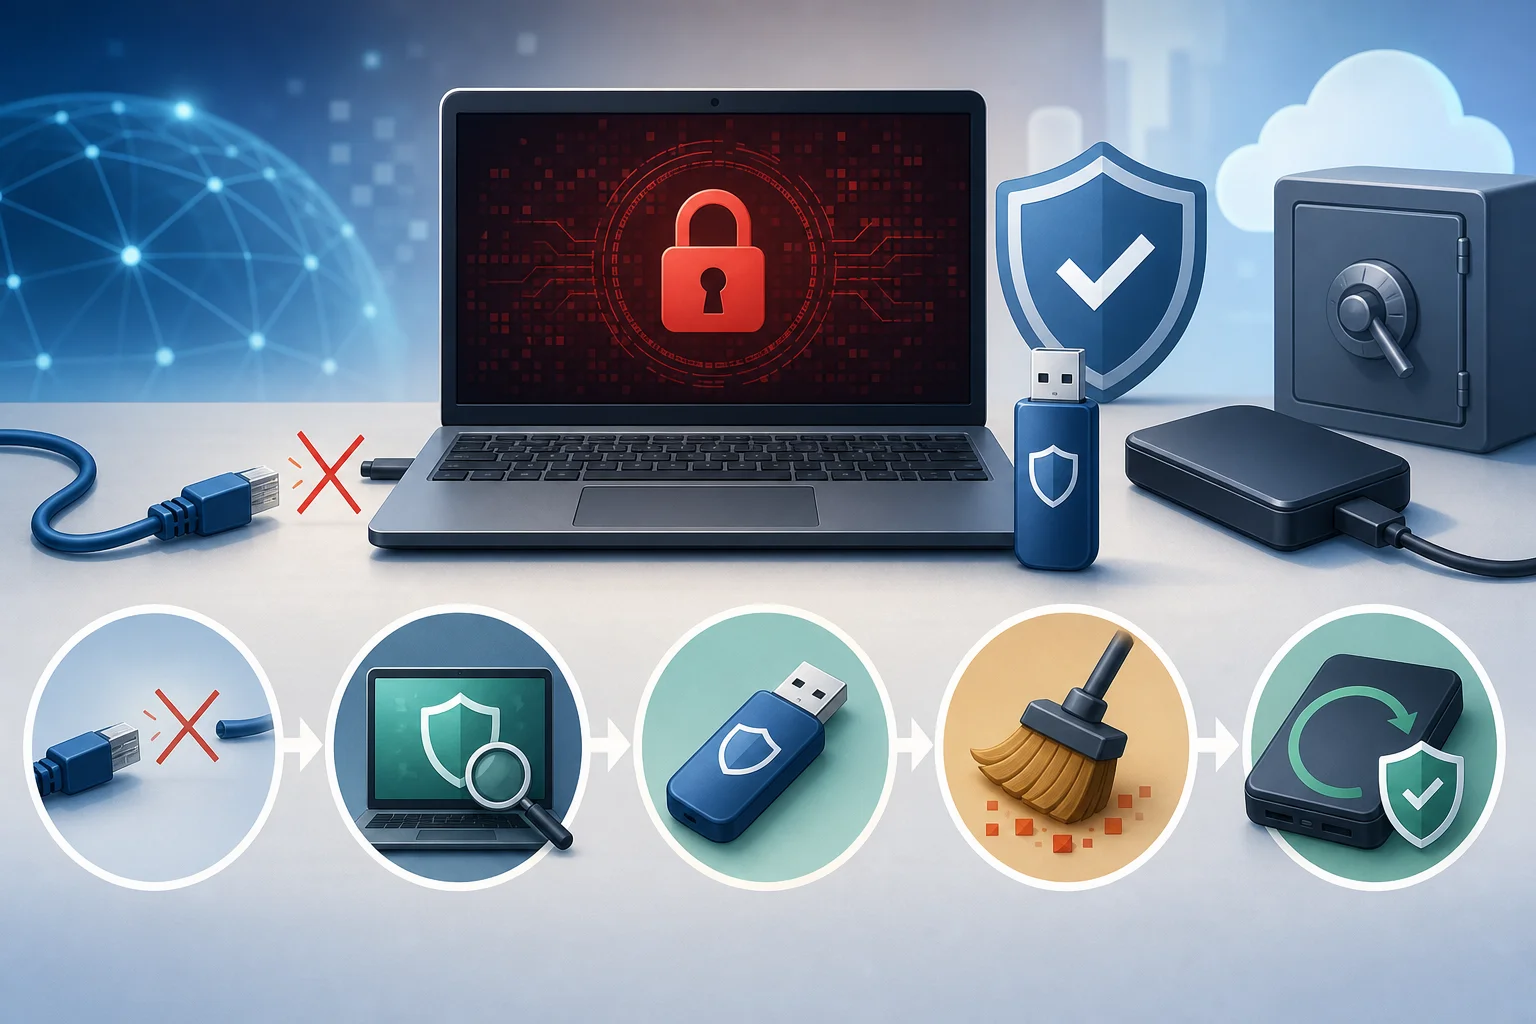
1. Isolieren Sie das infizierte Gerät
Trennen Sie den Computer sofort vom Netzwerk:
- Ziehen Sie das Ethernet-Netzwerkkabel heraus.
- Deaktivieren Sie Wi-Fi über die Hardware-Taste, die Systemeinstellungen oder den Router.
- Deaktivieren Sie Bluetooth, wenn Speichergeräte darüber angeschlossen sind.
- Trennen Sie externe Festplatten, USB-Sticks und Speicherkarten.
- Schließen Sie Ihr Telefon nicht als Speicher an.
Wenn der Computer im Büro ist, warnen Sie Ihre Kollegen. Öffnen Sie keine gemeinsamen Netzwerkordner von anderen Geräten. Deaktivieren Sie auch vorübergehend NAS-Speicher, wenn Sie den Verdacht haben, dass der ransomware-virus Zugriff darauf hatte.
2. Dokumentieren Sie die Anzeichen einer Infektion
Bevor Sie die Malware entfernen, speichern Sie Informationen, die zur Bestimmung der ransomware-Familie hilfreich sein können:
- den Namen der Lösegeldnachricht;
- den Text der Nachricht oder einen Screenshot;
- neue Dateiendungen;
- E-Mail-Adressen, Telegram-Accounts oder Websites der Angreifer;
- ein Beispiel einer verschlüsselten Datei, die keine vertraulichen Daten enthält;
- das Datum und die ungefähre Uhrzeit des Beginns des Angriffs.
Senden Sie den Angreifern keine persönlichen Dokumente. Für die Analyse reicht normalerweise die Nachricht und eine kleine verschlüsselte Datei ohne sensible Informationen aus.
3. Überprüfen Sie, ob die Verschlüsselung fortgesetzt wird
Öffnen Sie Ordner mit kürzlich geänderten Dateien und sehen Sie nach, ob neue verschlüsselte Kopien erscheinen. Achten Sie auch auf die CPU- und Datenträgerauslastung im Task-Manager.
Wenn die Aktivität andauert, öffnen Sie keine Dokumente, Archive und unbekannten Programme. Versuchen Sie nicht, zufällige Prozesse manuell zu entfernen, wenn Sie sich über deren Zweck nicht sicher sind. Ein Fehler kann zu Datenverlust oder zur Störung des Systems führen.
4. Starten Sie im abgesicherten Modus oder von einem Notfallmedium
Um den ransomware-virus zu entfernen, ist es am besten, eine Umgebung zu verwenden, in der der Malware-Prozess nicht automatisch startet.
In Windows können Sie den abgesicherten Modus versuchen:
- Öffnen Sie die Wiederherstellungsoptionen.
- Gehen Sie zu den speziellen Startoptionen.
- Wählen Sie den Neustart mit zusätzlichen Optionen.
- Starten Sie den abgesicherten Modus ohne Netzwerk, wenn das Internet nicht benötigt wird.
- Wenn Sie das Antivirus aktualisieren müssen, verwenden Sie den abgesicherten Modus mit Netzwerk, aber nur nach der Isolation des lokalen Netzwerks.
Noch zuverlässiger ist ein bootfähiges Antivirus-Medium. Dies ist ein USB-Stick oder eine CD mit einer separaten Scan-Umgebung. Es muss auf einem sauberen Computer vorbereitet werden, dann das infizierte Gerät von diesem Medium starten und die Festplatten scannen.
5. Führen Sie einen vollständigen Antivirus-Scan durch
Verwenden Sie ein bekanntes und aktualisiertes Antivirus. Geeignet sind integrierte Windows-Schutzmittel, unternehmensinternes EDR oder Überprüfungstools von zuverlässigen Anbietern. Das Wichtigste ist, die Tools nur von offiziellen Websites herunterzuladen.
Empfohlene Reihenfolge:
- Aktualisieren Sie die Antivirus-Datenbanken auf einem sauberen Gerät oder in einer isolierten Umgebung.
- Führen Sie einen vollständigen Scan aller lokalen Festplatten durch.
- Überprüfen Sie externe Medien separat, aber öffnen Sie keine Dateien darauf.
- Senden Sie gefundene Bedrohungen in Quarantäne, wenn das Antivirus eine solche Option anbietet.
- Speichern Sie den Scanbericht.
- Wiederholen Sie den Scan mit einem anderen zuverlässigen Scanner, wenn Zweifel bestehen.
Installieren Sie nicht zu viele Antivirus-Programme mit permanenter Überwachung gleichzeitig. Diese können miteinander in Konflikt stehen. Für die zweite Prüfung ist es besser, einen tragbaren Scanner oder ein bootfähiges Medium zu verwenden.
6. Entfernen Sie verdächtige Programme und Autostart
Nach der Hauptuntersuchung sollten Sie überprüfen, was mit dem System gestartet wurde. Oft gelangt ransomware durch eine schadhafte angehängte Datei, einen Raubkopierer-Aktivator, ein gefälschtes Update, ein Makro in einem Dokument oder einen Remote-Zugriff mit einem schwachen Passwort.
Überprüfen Sie:
- kürzlich installierte Programme;
- Autostart-Elemente;
- Aufgabenplaner;
- Browsererweiterungen;
- unbekannte Dienste;
- Download-Ordner und temporäre Verzeichnisse;
- Remote-Access-Tools, die Sie nicht installiert haben.
Wenn Sie sich unsicher sind, löschen Sie keine Systemkomponenten manuell. Es ist besser, die Datei von Antivirus überprüfen zu lassen oder einen Spezialisten zu konsultieren. Falsches Löschen kann die Wiederherstellung komplizieren.
7. Ändern Sie die Passwörter von einem sauberen Gerät aus
Wenn der ransomware-virus in das System gelangt ist, kann die Diebstahl von Passwörtern nicht ausgeschlossen werden. Ändern Sie die Anmeldedaten nur von einem Gerät, das definitiv nicht infiziert ist.
Ändern Sie zuerst die Passwörter für:
- E-Mail;
- Cloud-Speicher;
- Banken und Zahlungsdienste;
- Microsoft-, Google- oder Apple-Konten;
- Unternehmens-VPN und Remote-Desktop;
- Admin-Panels von Websites, CRM- und Buchhaltungssystemen;
- Router und NAS.
Aktivieren Sie auch die Zwei-Faktor-Authentifizierung, wo immer dies möglich ist. Wenn im Unternehmen gemeinsame Passwörter verwendet werden, sollten diese sofort ersetzt werden.
8. Überprüfen Sie die Backups, bevor Sie wiederherstellen
Schließen Sie die Backup-Festplatte nicht an das infizierte System an. Stellen Sie zunächst sicher, dass der Virus entfernt wurde und überprüfen Sie dann die Backups auf einem separaten sauberen Computer oder in einer isolierten Umgebung.
Ein gutes Backup sollte:
- vor der Infektion erstellt worden sein;
- physisch oder logisch von dem Hauptcomputer getrennt sein;
- nur im Lesemodus zugänglich oder vor Änderungen geschützt sein;
- überprüft werden können, dass Dateien geöffnet werden können;
- keine schädlichen ausführbaren Dateien enthalten.
Wenn die Kopie in der Cloud gespeichert ist, verwenden Sie die Versionshistorie. Viele Cloud-Services erlauben, Dateien auf den Zustand vor der massenhaften Verschlüsselung zurückzusetzen. Allerdings unterscheiden sich die Aufbewahrungsfristen der Versionen, daher ist es besser, schnell zu handeln.
9. Stellen Sie die Dateien sicher wieder her
Nach der Entfernung des ransomware-virus gehen Sie zur Datenwiederherstellung über. Mögliche Optionen:
- Backup. Der zuverlässigste Weg, wenn die Kopie nicht verschlüsselt wurde.
- Versionshistorie in der Cloud. Geeignet für Dateien, die mit einem Cloud-Service synchronisiert wurden.
- Windows-Schattenkopien. Manchmal hilfreich, aber viele ransomware entfernen sie.
- Offizieller Entschlüsselungsdienst. Möglich, wenn für die spezifische ransomware-Familie ein Schlüssel oder ein Fehler in der Implementierung der Verschlüsselung gefunden wurde.
- Wiederherstellung gelöschter Dateien. Manchmal erstellt das Malware eine verschlüsselte Kopie und löscht das Original. In diesem Fall können Wiederherstellungswerkzeuge helfen, aber es gibt keine Garantie.
Bennen Sie nicht massenhaft verschlüsselte Dateien um und starten Sie keine unbekannten Entschlüsselungsprogramme. Behalten Sie die ursprünglichen verschlüsselten Dateien. Wenn später ein funktionales Werkzeug auftaucht, können sie benötigt werden.
10. Installieren Sie das System neu, wenn kein Vertrauen besteht
Selbst nach erfolgreicher Entfernung könnte das Risiko eines versteckten Zugriffs bestehen bleiben. Wenn die Infektion ernst war, ist es sinnvoller, das System vollständig neu zu installieren.
Vor der Neuinstallation:
- speichern Sie nur notwendige Benutzerdaten;
- übertragen Sie keine verdächtigen Programme;
- kopieren Sie keine ausführbaren Dateien aus dem alten System ohne Überprüfung;
- bewahren Sie die Berichte des Antivirus und das Lösegeldnotiz auf;
- bereiten Sie ein Installationsmedium von der offiziellen Website vor;
- überprüfen Sie Backups.
Nach der Installation sofort das System, die Treiber, den Browser und büroanwendungen aktualisieren. Aktivieren Sie dann den Schutz, richten Sie die Sicherung ein und erst danach stellen Sie die Daten zurück.
Kann man Dateien nach ransomware entschlüsseln
Manchmal ist die Entschlüsselung möglich. Aber das hängt vom spezifischen Typ des ransomware und der Qualität seiner Implementierung sowie der Verfügbarkeit von Schlüsseln ab. Moderne ransomware verwenden oft robuste Kryptografie. In solchen Fällen ist es fast unmöglich, den Schlüssel zu finden.
Um die Chance auf Entschlüsselung zu prüfen:
- Bestimmen Sie die ransomware-Familie anhand der Dateiendungen und des Textes der Nachricht.
- Nutzen Sie bekannte Dienste zur Identifizierung von ransomware.
- Suchen Sie den Entschlüsseler nur auf Websites vertrauenswürdiger Antivirus-Firmen und spezialisierten Projekten.
- Vergleichen Sie die Anforderungen des Werkzeugs mit Ihrer Situation.
- Machen Sie eine Kopie der verschlüsselten Dateien, bevor Sie das Programm ausführen.
Wenn der Entschlüsseler verlangt, dass der Schutz deaktiviert wird, "Aktivierung" bezahlt wird oder eine unbekannte ausführbare Datei aus einem Forum heruntergeladen wird, besteht ein hohes Risiko. Unter dem Vorwand der Hilfe werden oft neue Malware verbreitet.
Sollte man das Lösegeld bezahlen
Es wird nicht empfohlen, Lösegeld zu zahlen. Die Gründe sind einfach:
- Es gibt keine Garantie, dass die Kriminellen einen funktionalen Schlüssel schicken;
- Der Schlüssel kann nur einen Teil der Dateien wiederherstellen;
- Nach der Zahlung könnten Sie erneut angegriffen werden;
- Geld unterstützt die kriminelle Infrastruktur;
- In einigen Fällen kann die Zahlung gegen Sanktions- oder rechtliche Beschränkungen verstoßen.
Es gibt jedoch Situationen, in denen eine Organisation wegen kritischer Daten alle Optionen abwägt. In solchen Fällen sollte die Entscheidung mit Juristen, dem Management, Sicherheitsspezialisten und, wenn nötig, den Strafverfolgungsbehörden getroffen werden. Für den privaten Benutzer ist es sicherer, sich auf die Beseitigung der Bedrohung, Backups und vertrauenswürdige Entschlüsseler zu konzentrieren.
Merkmale der Entfernung in einem Unternehmensnetzwerk
Wenn der ransomware-virus in das Unternehmen gelangt ist, müssen breitere Maßnahmen ergriffen werden als nur an einem Computer. Oft beginnt die Infektion mit einer Phishing-E-Mail, einem gestohlen VPN-Passwort, einem verwundbaren RDP oder einem kompromittierten Administrator-Konto.
Bei einem Unternehmensvorfall:
- Trennen Sie die infizierten Knoten vom Netzwerk;
- Schränken Sie den Zugang zu gemeinsamen Ordnern vorübergehend ein;
- Überprüfen Sie die Domänencontroller und Backup-Server;
- Speichern Sie Ereignisprotokolle, EDR und Netzwerkgeräte;
- Blockieren Sie verdächtige Konten;
- Ändern Sie die Passwörter privilegierter Benutzer;
- Überprüfen Sie Firewall- und VPN-Regeln;
- Benachrichtigen Sie verantwortliche Personen innerhalb des Unternehmens;
- Stellen Sie die Server nicht wieder her, solange der Eindringweg nicht geschlossen ist.
Ein schwerwiegender Fehler ist es, die Daten schnell aus einem Backup wiederherzustellen, dabei jedoch die gleiche Verwundbarkeit beizubehalten. In diesem Fall kann der ransomware-virus zurückkehren.
Wie man erkennt, dass der ransomware-virus entfernt wurde
Volle Sicherheit ohne Analyse des Vorfalls zu erreichen, ist schwierig, aber es gibt Anzeichen dafür, dass die aktive Bedrohung gestoppt wurde:
- Neue Dateien werden nicht mehr verschlüsselt;
- Antivirus findet keine aktiven Malware-Prozesse;
- Der Autostart ist von verdächtigen Elementen bereinigt;
- Unbekannte Konten wurden gelöscht oder gesperrt;
- Netzwerkverbindungen zu verdächtigen Adressen fehlen;
- Das System wurde aktualisiert;
- Passwörter wurden geändert;
- Backups wurden überprüft;
- Eine erneute Überprüfung zeigt keine Bedrohungen.
Wenn der Computer wichtige Daten speichert, sollten Sie sich nicht nur auf Anzeichen verlassen. Führen Sie eine saubere Neuinstallation durch. Dies ist schneller und sicherer, als jede mögliche "Hintertür" manuell zu suchen.
Typische Fehler beim Entfernen des ransomware-virus
Fehler können die Chancen auf eine Wiederherstellung verringern. Vermeiden Sie die folgenden Handlungen:
- Formatieren Sie die Festplatte nicht sofort. Bewerten Sie zuerst die Möglichkeit der Entschlüsselung und Wiederherstellung.
- Löschen Sie die Lösegeldnachricht nicht. Sie hilft, den Typ der ransomware zu bestimmen.
- Starten Sie keine zufälligen Entschlüsseler. Sie könnten schädlich sein.
- Schließen Sie das Backup nicht an das infizierte System an. Andernfalls könnte auch die Kopie beschädigt werden.
- Installieren Sie das System nicht neu, ohne wichtige Spuren zu sichern. Für das Unternehmen könnte dies die Untersuchung behindern.
- Verwenden Sie keine alten Passwörter. Diese könnten gestohlen worden sein.
- Öffnen Sie verschlüsselte Dateien nicht mit unbekannten Programmen. Das beschleunigt die Wiederherstellung nicht.
Je weniger chaotische Handlungen, desto höher die Chance, die Daten sicher wiederherzustellen.
Wie man sich vor einer erneuten Infektion schützt
Nach der Entfernung von ransomware ist es wichtig, die Ursachen zu schließen, die die Infektion ermöglicht haben. Andernfalls kann sich die Situation wiederholen.
Richten Sie Backups nach dem 3-2-1 Regel ein
Die 3-2-1 Regel bedeutet:
- 3 Kopien der Daten;
- 2 verschiedene Arten von Speichermedien;
- 1 Kopie außerhalb des Hauptgeräts oder Büros.
Beispielsweise werden Arbeitsdateien auf dem Computer gespeichert, auf eine externe Festplatte kopiert und zusätzlich in die Cloud mit Versionshistorie. Die externe Festplatte sollte nicht ständig angeschlossen sein. Andernfalls kann der ransomware-virus sie ebenfalls verschlüsseln.
Halten Sie das System und die Software aktuell
Schwachstellen in Windows, Browsern, Office-Paketen, Archivierern und Remote-Zugang werden häufig für Angriffe genutzt. Aktivieren Sie automatische Updates. Deinstallieren Sie Programme, die Sie nicht verwenden. Seien Sie besonders vorsichtig bei veralteten Versionen von Java, Flash-ähnlichen Komponenten, alten VPN-Clients und nicht aktuellen Plugins.
Schützen Sie den Remote-Zugang
Falls RDP, VPN oder Fernadministration verwendet werden:
- Deaktivieren Sie den Zugriff aus dem Internet ohne Notwendigkeit;
- Verwenden Sie VPN mit Mehrfaktor-Authentifizierung;
- Begrenzen Sie den Zugang nach IP-Adressen;
- Vermeiden Sie schwache Passwörter;
- Aktivieren Sie die Sperre nach mehreren fehlgeschlagenen Versuchen;
- Überprüfen Sie die Anmeldeprotokolle.
Offenes RDP mit einem schwachen Passwort ist einer der häufigsten Wege für kleine Unternehmen, infiltriert zu werden.
Schulen Sie Benutzer, um Phishing zu erkennen
Der Ransomware-virus kommt häufig über eine E-Mail mit Anhang: Rechnung, Protokoll, Lebenslauf, Zustellbenachrichtigung oder Archiv mit Passwort. Anzeichen von Risiko:
- Der Absender ist unbekannt;
- Die E-Mail fordert dringend auf, die Datei zu öffnen;
- Der Anhang hat eine .exe-, .js-, .vbs-, .scr- oder doppelte Erweiterung;
- Das Dokument bittet um Aktivierung von Makros;
- Der Link führt zu einer verdächtigen Domain;
- Der Text sieht wie eine maschinelle Übersetzung aus.
Die beste Regel: Wenn eine Datei unerwartet per E-Mail kommt, fragen Sie zunächst den Absender über einen anderen Kanal nach.
Verwenden Sie einen Schutz vor Änderungen an wichtigen Ordnern
Windows verfügt über Funktionen, die den unbefugten Zugriff von Anwendungen auf geschützte Ordner einschränken. Auch viele Antiviren-Programme können massenhafte Dateiänderungen verfolgen. Aktivieren Sie solche Funktionen, wenn sie verfügbar sind, und fügen Sie Ausnahmen nur für vertrauenswürdige Programme hinzu.
Kurzanleitung für den Druck
Wenn Sie sich schnell orientieren müssen, verwenden Sie diese Checkliste:
- Trennen Sie Internet, Wi-Fi und Netzwerkkabel.
- Trennen Sie externe Festplatten und USB-Sticks.
- Fotografieren Sie die Lösegeldnachricht und die Dateiendungen.
- Zahlen Sie nicht und starten Sie keine unbekannten Entschlüsseler.
- Starten Sie im abgesicherten Modus oder von einem Antivirus-USB-Stick.
- Führen Sie einen vollständigen Scan durch und entfernen Sie Bedrohungen.
- Ändern Sie Passwörter von einem sauberen Gerät aus.
- Überprüfen Sie Backups separat.
- Stellen Sie Dateien aus Backups, der Cloud oder einem offiziellen Entschlüsseler wieder her.
- Aktualisieren Sie das System und richten Sie einen Schutz vor erneuten Angriffen ein.
Häufige Fragen zum ransomware-virus
Kann man einen ransomware-virus ohne Verlust von Dateien entfernen
Die Malware kann oft entfernt werden, aber das bedeutet nicht automatisch die Wiederherstellung der Dateien. Wenn die Daten bereits verschlüsselt sind, benötigen Sie ein Backup, einen offiziellen Entschlüsseler oder eine andere Wiederherstellungsmethode. Daher stoppen Sie zuerst die Bedrohung und arbeiten dann mit Kopien der Daten.
Hilft das Umbenennen von verschlüsselten Dateien
Normalerweise nicht. Die Erweiterung ist nur ein äußeres Zeichen. Der Inhalt der Datei wurde bereits kryptografisch verändert. Das Umbenennen kann die automatische Erkennung des Typus der ransomware sogar erschweren. Es ist besser, die Originalnamen zu speichern und eine Kopie vor Experimenten zu erstellen.
Kann man die Windows-Systemwiederherstellung verwenden
Manchmal hilft die Systemwiederherstellung, Einstellungen wiederherzustellen, aber sie entschlüsselt selten Benutzerdateien. Außerdem löschen viele ransomware die Wiederherstellungspunkte und Schattenkopien. Verwenden Sie diese Methode vorsichtig und nur nach dem Entfernen der aktiven Bedrohung.
Was tun, wenn Dateien auf einer externen Festplatte verschlüsselt sind
Trennen Sie sofort die Festplatte und schließen Sie sie nicht an den infizierten Computer an. Überprüfen Sie sie auf einem sauberen System mit aktualisiertem Antivirus. Wenn eine Backup-Kopie der Disk vorhanden ist, arbeiten Sie mit der Kopie und nicht mit dem Original. Starten Sie keine Dateien vom Medium, bis Sie diese überprüft haben.
Wie man den Namen der ransomware bestimmt
Schauen Sie sich die Erweiterung der verschlüsselten Dateien, den Namen der Lösegeldnachricht und den Text an. Verwenden Sie dann zuverlässige Dienste zur Identifizierung der ransomware oder Websites von Antivirus-Unternehmen. Veröffentlichen Sie keine vertraulichen Dokumente öffentlich.
Sollte man die Polizei einschalten
Wenn der Schaden erheblich ist und persönliche Daten, Geschäftssysteme oder finanzielle Informationen betroffen sind, ist das Einschalten der Strafverfolgungsbehörden sinnvoll. Für Organisationen kann dies ein obligatorischer Bestandteil des Vorfallsreaktionsverfahrens sein. Bewahren Sie auch Protokolle und Beweismittel auf.
Kann man nach der Entfernung weiterhin den Computer benutzen
Für einen einfachen privaten Fall – möglicherweise, wenn die Überprüfung sauber ist, das System aktualisiert wurde, die Passwörter geändert wurden und die Dateien aus einer sicheren Quelle wiederhergestellt wurden. Aber wenn Anmeldedaten gestohlen wurden, gemeinsame Ordner infiziert sind oder Unsicherheiten bestehen, ist es besser, das System vollständig neu zu installieren.
Fazit
Um den ransomware-virus zu entfernen und die Situation nicht zu verschlimmern, handeln Sie nach Plan: Isolieren Sie das Gerät, behalten Sie die Angriffsmerkmale, überprüfen Sie das System mit einem zuverlässigen Antivirus, ändern Sie die Passwörter und stellen Sie Dateien nur aus vertrauenswürdigen Quellen wieder her. Schließen Sie keine Backups an den infizierten Computer an und starten Sie keine zufälligen Entschlüsseler. Wenn die Daten wichtig sind oder die Infektion das Netzwerk betroffen hat, ziehen Sie Spezialisten zurate – schnelle und präzise Handlungen erhöhen die Chancen auf eine sichere Wiederherstellung.