Recuperación de datos después de un virus de ransomware: qué hacer y cómo minimizar pérdidas
La recuperación de datos después de un virus de ransomware no comienza con la búsqueda de un programa "mágico", sino con las acciones correctas en los primeros minutos tras detectar el ataque. Es necesario aislar el dispositivo infectado, conservar los archivos cifrados, determinar el tipo de ransomware, verificar las copias de seguridad y solo después elegir el método de recuperación. En este artículo desglosaremos qué hacer de inmediato, qué métodos realmente ayudan a recuperar archivos tras un ransomware, cuándo contactar a especialistas y cómo protegerse de una reinfección.
El virus ransomware bloquea el acceso a los datos mediante cifrado y exige un rescate por la clave. Sin embargo, pagar a los delincuentes es arriesgado: no hay garantía de que la clave será entregada, y el propio pago puede provocar nuevos ataques. Es mucho más seguro actuar según un plan y no empeorar la situación con acciones apresuradas.
Qué es un virus ransomware y cómo daña los datos
El ransomware es un programa malicioso que busca documentos, archivos comprimidos, bases de datos, fotografías, proyectos, máquinas virtuales y otros archivos valiosos, y luego los cifra. Después, generalmente aparece una nota exigiendo un rescate. Los archivos pueden recibir una nueva extensión, como .locked, .encrypted, .crypt, .lockbit o otra, dependiendo de la familia del malware.
Es importante entender: en la mayoría de los ataques modernos, los datos no solo son "renombrados". Están realmente cifrados con un algoritmo criptográfico. Por lo tanto, cambiar manualmente la extensión casi nunca ayuda. Además, intentos imprudentes de "curar" pueden eliminar pistas necesarias para el análisis.
Los ransomware suelen infiltrarse en el sistema a través de:
- adjuntos en correos electrónicos de phishing;
- documentos infectados con macros;
- acceso remoto RDP o VPN comprometido;
- vulnerabilidades en software antiguo;
- activadores piratas y versiones ilegales de programas;
- sitios infectados y descargas;
- cuentas de administrador comprometidas.
En un entorno corporativo, el ataque puede extenderse por la red. En este caso, no solo las estaciones de trabajo se ven afectadas, sino también servidores, carpetas compartidas, NAS, almacenes de respaldo y sincronizaciones en la nube.
Primeras acciones en caso de infección por ransomware
El objetivo principal en los primeros minutos es detener la propagación y conservar la máxima información para la recuperación. No reinicie la computadora innecesariamente y no ejecute descifradores aleatorios de internet.
Plan paso a paso para los primeros 30 minutos
- Desconecte el dispositivo de la red. Quite el cable de red, apague el Wi-Fi y Bluetooth. Si el servidor está infectado, aíslelo de la red local.
- No elimine los archivos cifrados y la nota del rescate. Ellos ayudarán a determinar la familia del ransomware y a encontrar un posible descifrador.
- No formatee el disco. Formatear complicará la recuperación y puede destruir copias sombra o restos de los archivos originales.
- Haga una copia del medio infectado. Si es posible, cree una imagen de disco a nivel de sector o al menos copie los datos cifrados en un dispositivo externo.
- Fije los signos del ataque. Guarde las extensiones de los archivos, el texto de la nota, las direcciones de las billeteras, el correo electrónico de los delincuentes, la hora de inicio del cifrado.
- Verifique otros dispositivos. Desconecte carpetas compartidas, NAS y discos externos para que el ransomware no acceda a ellos.
- Consulte a un especialista en ciberseguridad o administrador. Especialmente si la infección ocurrió en una empresa.
Este orden de acciones reduce el riesgo de pérdida de datos y ayuda a elegir una estrategia de recuperación correcta.
Qué no hacer después de un ataque de ransomware
Es fácil cometer un error justo después de una infección. Algunas acciones parecen lógicas, pero en la práctica empeoran la situación.
No se recomienda:
- pagar el rescate sin consultar a especialistas;
- descargar "descifradores universales" de sitios desconocidos;
- instalar nuevos programas en el disco infectado;
- ejecutar limpieza del sistema antes de conservar pruebas;
- eliminar notas de rescate y archivos sospechosos;
- sobrescribir datos con grandes cantidades de nuevos archivos;
- conectar discos de respaldo al sistema infectado;
- intentar recuperar el servidor sobre un sistema antiguo sin analizar la causa del ataque.
Los servicios de recuperación falsos son especialmente peligrosos. Pueden cobrar por herramientas gratuitas, robar datos o volver a infectar la computadora.
Cómo identificar el tipo de ransomware
Identificar la familia del ransomware es un paso crucial. De ello depende si hay un descifrador gratuito, qué archivos son necesarios para el análisis y cuán realista es la recuperación sin copias de seguridad.
Preste atención a los siguientes signos:
- nueva extensión de los archivos;
- nombre y contenido de la ransom note, es decir, la nota con la demanda de rescate;
- correo electrónico, Telegram, sitio Tor u otro contacto de los delincuentes;
- fondos de pantalla del escritorio cambiados;
- nombres de procesos sospechosos;
- hora del cambio masivo de archivos;
- eventos en los registros de Windows, Linux o equipos de red.
Para una verificación inicial, puede usar servicios conocidos de identificación de ransomware. Por lo general, piden que se cargue la nota y algunos archivos cifrados. Sin embargo, no se deben enviar documentos confidenciales. Es mejor elegir archivos neutrales sin datos personales.
Dónde buscar un descifrador
Fuentes seguras para la verificación:
- el proyecto No More Ransom;
- sitios de grandes laboratorios antivirus;
- bases de datos oficiales de descifradores de proveedores de soluciones de ciberseguridad;
- recomendaciones de centros nacionales de respuesta a incidentes informáticos;
- consultas con especialistas en recuperación de datos.
Si se encuentra un descifrador, primero pruébelo en copias de los archivos, no en el único ejemplar. Esto protege contra daños adicionales en los datos.
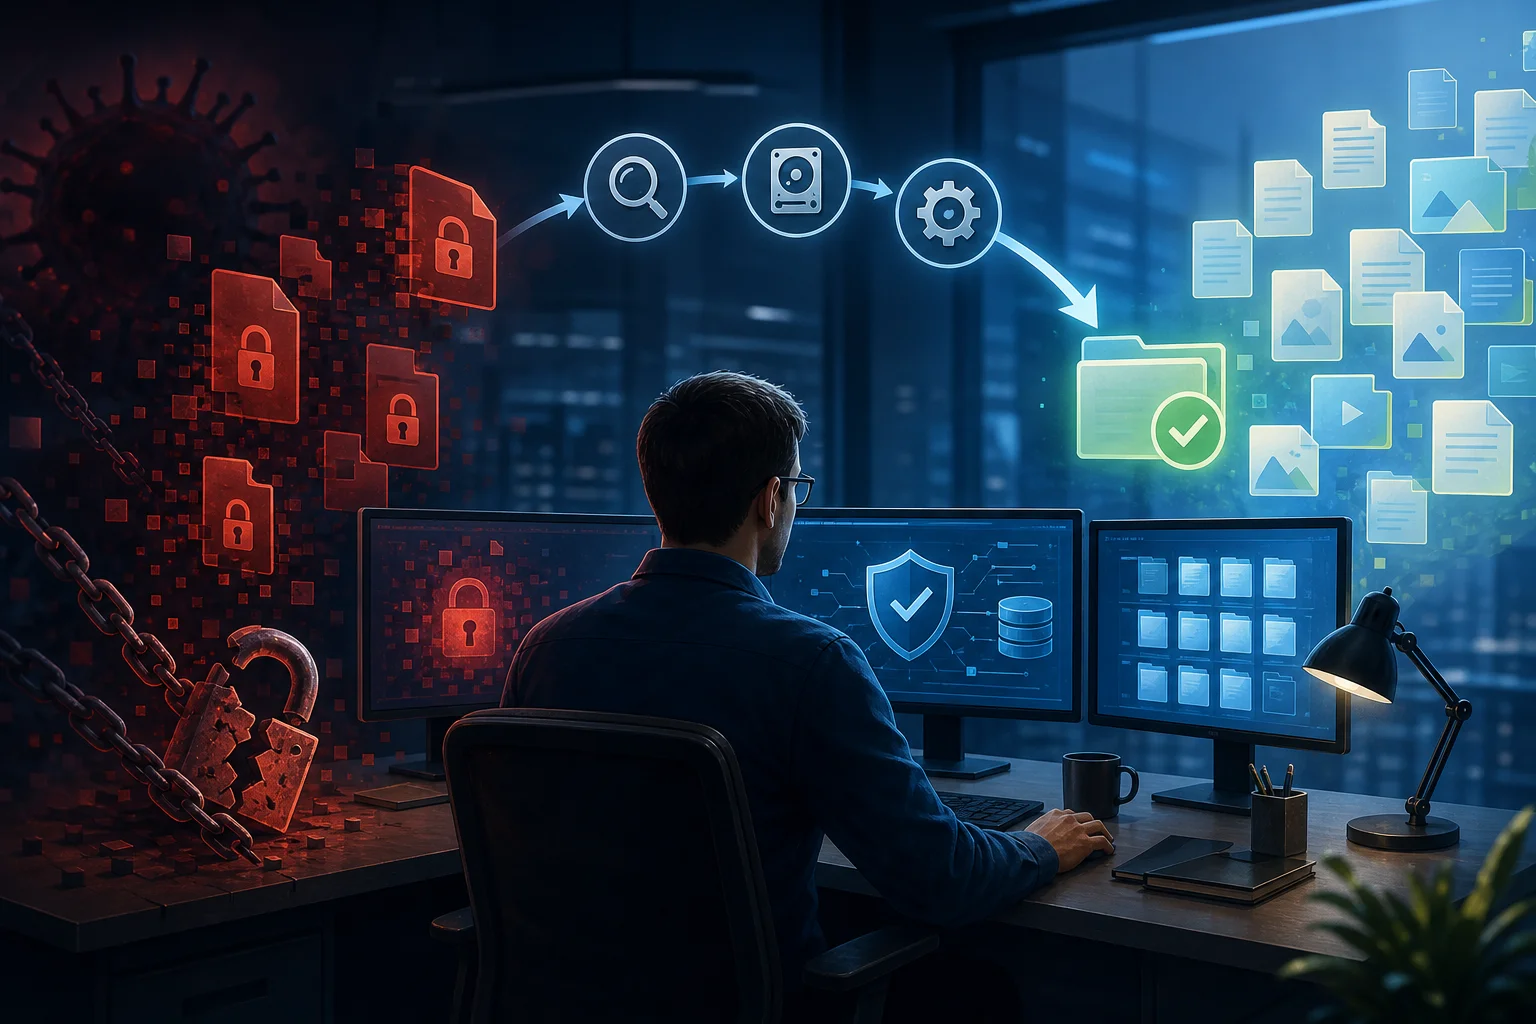
Métodos de recuperación de datos después de un virus ransomware
No existe un método único que funcione para todos. La elección depende del tipo de ransomware, la disponibilidad de copias de seguridad, el estado del disco, la versión del sistema operativo y si los archivos originales fueron eliminados tras el cifrado.
Comparación de métodos principales de recuperación
| Método | Cuándo se adapta | Ventajas | Limitaciones |
|---|---|---|---|
| Recuperación desde copia de seguridad | Hay un backup limpio antes del ataque | El camino más confiable | Se debe asegurar que la copia no esté infectada |
| Descifrador oficial | La familia de ransomware ya ha sido estudiada | Puede devolver archivos sin pagar rescate | No disponible para todos los ransomware |
| Copias sombra de Windows | Las copias sombra no han sido eliminadas | Rápido para archivos y carpetas individuales | Muchos ransomware eliminan las copias |
| Historial de archivos y puntos de restauración | Las funciones se activaron previamente | Conveniente para PCs de hogar | No siempre guarda todos los tipos de datos |
| Recuperación de originales eliminados | El ransomware creó una copia y eliminó el original | A veces ayuda parcialmente | Se necesita mínimo de sobrescritura de disco |
| Versiones en la nube de archivos | Se utilizaron Google Drive, OneDrive, Dropbox o similares | Se pueden revertir cambios | Depende de tarifas y plazos de almacenamiento de versiones |
| Laboratorio profesional | Los datos son críticos, la situación es complicada | Análisis profundo y trabajo seguro con el medio | Requiere tiempo y presupuesto |
A continuación, desglosaremos estas opciones con más detalle.
Recuperación desde copias de seguridad
Si tiene una copia de seguridad actualizada, este es el mejor escenario. Pero antes de la recuperación, es importante asegurarse de que el backup se creara antes de la infección y no contenga archivos maliciosos.
El orden correcto de acciones es:
- Limpie o reinstale el sistema infectado.
- Cierre la vulnerabilidad a través de la cual ocurrió el ataque.
- Verifique la copia de seguridad con un antivirus y herramientas EDR, si las hay.
- Restaure los datos en un entorno aislado.
- Verifique la integridad de documentos, bases y aplicaciones.
- Solo entonces, devuelva el sistema a la red de trabajo.
Para las empresas, es especialmente importante no restaurar el servidor en la antigua infraestructura comprometida. Si los delincuentes mantuvieron el acceso, el cifrado podría repetirse.
Qué copias de seguridad se consideran seguras
La opción más resistente es la regla 3-2-1:
- 3 copias de datos;
- 2 tipos diferentes de medios o almacenamiento;
- 1 copia fuera de la red principal o en un almacenamiento inalterable.
Las copias de seguridad offline, los almacenes WORM, los snapshots inmutables, cuentas separadas para el sistema de backup y pruebas regulares de recuperación son muy útiles. Es importante no solo hacer copias, sino también comprobar que realmente se pueda recuperar de ellas.
Descifradores para ransomware
A veces, los especialistas encuentran errores en la implementación del cifrado, obtienen claves tras la detención de grupos o publican herramientas gratuitas. Entonces la recuperación es posible sin pagar el rescate.
Sin embargo, los descifradores solo funcionan para familias y versiones específicas. Si una herramienta está diseñada para una variante de ransomware, no descifrará archivos de otra. En el peor de los casos, puede dañar las copias si se utiliza incorrectamente.
Antes de ejecutar un descifrador:
- haga una copia de los datos cifrados;
- lea las instrucciones del fabricante;
- verifique la firma digital o la fuente de descarga;
- use una carpeta de prueba;
- guarde un informe sobre el resultado.
Si un descifrador le pide que cargue documentos privados en un sitio desconocido, es mejor detenerse. Las herramientas seguras generalmente son publicadas por organizaciones conocidas y vienen acompañadas de documentación clara.
Copias sombra, versiones de archivos y puntos de restauración
En Windows, las copias sombra de volumen, el historial de archivos y las versiones anteriores pueden ayudar. Permiten devolver un archivo o carpeta a su estado anterior al cifrado. Pero muchos ransomware modernos intentan eliminar las copias sombra con un comando como vssadmin delete shadows.
Para comprobar las versiones anteriores, puede hacer lo siguiente:
- Abra las propiedades de la carpeta o archivo.
- Vaya a la pestaña "Versiones anteriores".
- Seleccione una fecha anterior al ataque.
- Copie los datos a un lugar seguro.
- Verifique el resultado.
Si la interfaz estándar no muestra nada, a veces se ayudan herramientas especializadas para ver las copias sombra. Pero deben instalarse en una computadora limpia separada o trabajar con la imagen del disco.
En macOS, Time Machine puede desempeñar un papel similar. En Linux, están los snapshots de Btrfs, ZFS, LVM o las copias de seguridad mediante rsync, Borg, Restic y otros sistemas. La esencia es la misma: se necesita una instantánea antes del momento del cifrado.
Recuperación de archivos originales eliminados
Algunos ransomware crean una copia cifrada del archivo y eliminan el original. En esa situación, se puede intentar recuperar parte de los originales como si fueran archivos eliminados. Las posibilidades dependen de si se han sobrescrito las áreas correspondientes del disco.
Este método es especialmente sensible a las acciones del usuario. Cuanto más trabaje con el disco tras el ataque, menor será la probabilidad de éxito. Por lo tanto, es importante detener inmediatamente la escritura en el medio y hacer una imagen.
Recomendaciones:
- no instale programas de recuperación en el disco infectado;
- no guarde archivos encontrados en el mismo medio;
- primero cree una imagen, luego trabaje con la copia;
- use el modo solo lectura, si es posible;
- verifique los archivos recuperados para asegurarse de su integridad.
Este método generalmente proporciona resultados parciales. Puede devolver fotografías, documentos, archivos comprimidos o bases de datos individuales, pero no garantiza la recuperación completa de la estructura de carpetas.
Almacenamientos en la nube y sincronización
Si los archivos se sincronizaron con la nube, el ransomware pudo haber enviado allí versiones ya cifradas. Sin embargo, muchos servicios en la nube almacenan el historial de cambios. Por lo tanto, se pueden revertir documentos individuales, carpetas o toda la cuenta al momento anterior al ataque.
Verifique:
- el historial de versiones de los archivos;
- la papelera del servicio en la nube;
- la función de recuperación masiva tras el ransomware;
- los registros de actividad;
- los dispositivos y aplicaciones conectados;
- los accesos de usuarios externos.
Después de la recuperación, cambie la contraseña, active la autenticación multifactor y desconecte sesiones desconocidas. De lo contrario, los delincuentes pueden volver a obtener acceso.
Cuándo se necesita ayuda profesional
Un usuario doméstico puede verificar por sí mismo copias de seguridad, copias sombra y descifradores oficiales. Pero en ciertos casos es mejor contactar a especialistas de inmediato.
Se necesita ayuda profesional si:
- están cifradas bases de datos contables, CRM, ERP o datos médicos;
- se ven afectados servidores, dominio de Active Directory, NAS o infraestructura virtual;
- no hay copias de seguridad;
- el medio está físicamente dañado;
- es necesario conservar pruebas para una investigación;
- hay riesgo de filtración de datos personales;
- los delincuentes todavía tienen acceso a la red;
- se necesita restaurar el funcionamiento del negocio con el mínimo de tiempo de inactividad.
Los especialistas primero crean copias de los medios, analizan el malware, verifican los registros, buscan el punto de entrada y evalúan las opciones de recuperación. Este enfoque es más seguro que intentos caóticos de retornar archivos.
Cómo verificar si el sistema está limpio
Restaurar archivos no es suficiente. Debe asegurarse de que el ransomware ha sido eliminado y que la vía de entrada ha sido cerrada. De lo contrario, el ataque puede repetirse.
Lista de verificación mínima:
- Actualice el sistema operativo y todas las aplicaciones críticas.
- Elimine cuentas desconocidas.
- Cambie las contraseñas, especialmente de administradores.
- Active la autenticación multifactor.
- Verifique el inicio automático, servicios y el programador de tareas.
- Analice RDP, VPN, gateways de correo y registros de entradas.
- Escanee el sistema con un antivirus o EDR confiable.
- Verifique carpetas de red y almacenes de backup.
- Limite los derechos de los usuarios según el principio de menor privilegio.
- Configure monitoreo de actividad sospechosa.
Para las empresas, es útil realizar un análisis del incidente. Debe responder a tres preguntas: cómo entraron los atacantes, qué lograron hacer y qué medidas evitarán la repetición.
Cómo protegerse de un nuevo cifrado
La prevención es más económica que la recuperación. Incluso si se logró recuperar los datos, es recomendable revisar la protección.
Respaldo
Configure copias regulares de datos importantes. Mantenga al menos una copia fuera de la red principal. Utilice cuentas separadas para el acceso a backup. Realice pruebas de recuperación periódicamente.
Actualizaciones y vulnerabilidades
Los sistemas y programas obsoletos a menudo se convierten en puntos de entrada. Actualice Windows, Linux, macOS, paquetes de oficina, navegadores, gateways VPN, hipervisores y dispositivos de red. Para las empresas, es clave el proceso de gestión de vulnerabilidades.
Protección de acceso remoto
Si se utiliza RDP, no lo abra directamente en internet. Aplique VPN, MFA, restricciones por IP, contraseñas complejas, bloqueo de intentos y registro de accesos. El acceso remoto debe ser visible para el administrador, y no vivir "solo".
Derechos de usuarios
Un usuario que trabaja con privilegios de administrador aumenta el daño del ataque. Separe las cuentas normales de las administrativas. No dé acceso a carpetas compartidas "por si acaso".
Capacitación de empleados
Los correos de phishing siguen siendo un método común de infección. Explique a los empleados cómo verificar el remitente, los adjuntos, los enlaces y las solicitudes de pagos urgentes. Cuanto antes una persona note un correo sospechoso, menor será el riesgo de un incidente.
Segmentación de red
No todos los dispositivos deben verse entre sí. Separe estaciones de trabajo, servidores, almacenes de respaldo, cámaras, Wi‑Fi para invitados y sistemas críticos. De este modo, la infección de una computadora no conducirá automáticamente al cifrado de toda la red.
FAQ sobre recuperación tras un ransomware
¿Se pueden recuperar archivos después de un virus ransomware sin pagar rescate?
Sí, a veces es posible. Las opciones más factibles son una copia de seguridad limpia, un descifrador oficial, copias sombra, versiones en la nube de archivos o recuperación de originales eliminados. Si nada de esto está disponible, las posibilidades dependen del ransomware específico.
¿Es necesario pagar rescate por la descifrado de datos?
Pagar es arriesgado. Los delincuentes pueden no enviar la clave, enviar una herramienta ineficaz o exigir más dinero. Además, el pago no elimina la vulnerabilidad a través de la cual ocurrió el ataque.
¿Ayudará renombrar archivos a recuperar el acceso?
Casi nunca. La nueva extensión suele ser solo un signo externo. El contenido del archivo permanece cifrado. Cambiar el nombre puede interferir con el análisis, por lo que es mejor conservar los nombres originales.
¿Se puede usar un antivirus para descifrar archivos?
El antivirus puede eliminar el malware y detener futuras infecciones, pero generalmente no descifra archivos ya dañados. Para descifrar se necesita un descifrador adecuado o una copia de seguridad.
¿Por qué no se debe formatear el disco de inmediato?
El formateo destruye parte de la información que podría ser necesaria para la recuperación: originales eliminados, copias sombra, registros de eventos y huellas del malware. Es mejor crear primero una imagen del disco y realizar un análisis.
¿Cómo entender si una copia de seguridad no está infectada?
Verifique la fecha de creación, los registros del sistema de backup, la integridad de los archivos y los resultados del escaneo antivirus. Es mejor recuperar los datos primero en un entorno aislado, y no directamente en la red de trabajo.
¿Qué hacer si los archivos en NAS están cifrados?
Desconecte el NAS de la red, no sobrescriba datos y revise snapshots, papelera, versiones de archivos y copias de seguridad. Si el NAS fue accesible por SMB desde la computadora infectada, también debe limpiar esa computadora y cambiar contraseñas.
Lista de verificación resumida para recuperación
Utilice esta lista como guía:
- Aísle el dispositivo infectado de la red.
- Conserve los archivos cifrados y la nota del rescate.
- Cree una copia del disco o de datos importantes.
- Determine la familia del ransomware.
- Verifique la existencia de un descifrador oficial.
- Revise copias de seguridad, copias sombra y versiones en la nube.
- Recupere los datos solo en un entorno limpio.
- Elimine la causa de la infección.
- Cambie las contraseñas y active MFA.
- Configure un respaldo seguro para el futuro.
Conclusión
La recuperación de datos después de un virus ransomware requiere un enfoque calmado y secuencial. Primero detenga la propagación, conserve pruebas y copias, luego revise las copias de seguridad, descifradores, copias sombra y versiones en la nube. No pague rescate y no ejecute programas dudosos. Si los datos son importantes o si se infecta una red corporativa, contacte a especialistas lo antes posible: esto aumentará las probabilidades de recuperación y ayudará a cerrar la vulnerabilidad antes de un nuevo ataque.