Métodos de cifrado de datos: tipos, algoritmos y selección de protección
Los métodos de cifrado de datos ayudan a proteger la información personal, documentos corporativos, pagos, correspondencia y copias de seguridad del acceso no autorizado. En este artículo analizaremos qué tipos de cifrado existen, en qué se diferencian los algoritmos simétricos y asimétricos, dónde se aplican AES, RSA, ECC y TLS, así como cómo elegir el enfoque adecuado para un sitio web, aplicación, base de datos o dispositivo.
Cifrar no hace que el sistema sea "inviolable". Resuelve una tarea concreta: convierte datos comprensibles en un conjunto de símbolos que no pueden leerse sin una clave. Por lo tanto, la protección real no solo depende del algoritmo, sino también de la gestión de las claves, las configuraciones, las actualizaciones, el control de acceso y la disciplina de los usuarios.
¿Qué es el cifrado de datos?
El cifrado de datos es el proceso de transformar información original, o texto claro, en texto cifrado. Para esta transformación se utiliza un algoritmo y una clave criptográfica. Para devolver los datos a su estado original, se necesita la clave correcta de descifrado.
Un ejemplo sencillo: un usuario envía datos bancarios a través de un sitio web. Si la conexión está protegida por HTTPS, el navegador y el servidor establecen un canal cifrado. Incluso si alguien intercepta el tráfico, no verá el número de tarjeta en texto claro, sino un conjunto de bytes inútiles.
Es importante distinguir el cifrado de mecanismos relacionados:
- Hashing crea una huella de datos irreversible. Es adecuado para almacenar contraseñas y comprobar integridad.
- Codificación modifica el formato de los datos, pero no los protege. Por ejemplo, Base64 se puede decodificar fácilmente.
- Ofuscación complica el análisis de código o datos, pero no sustituye al cifrado.
- Firma confirma la autenticidad e inmutabilidad de los datos, pero no siempre oculta el contenido.
En otras palabras, si se necesita ocultar el contenido, se requiere cifrado. Si se necesita probar que los datos no han cambiado, a menudo se utilizan hashes y firmas digitales.
Objetivos principales del cifrado
Los métodos de protección de datos suelen elegirse según riesgos concretos. El cifrado tiene varios objetivos clave.
Confidencialidad
La confidencialidad significa que los datos sólo son accesibles para aquellos que tienen permiso y la clave. Esto es importante para registros médicos, contratos comerciales, datos personales, correspondencia e información de pagos.
Integridad
El cifrado por sí solo no siempre garantiza que los datos no hayan sido modificados. Por eso, los esquemas modernos utilizan cifrado autenticado, como AES-GCM o ChaCha20-Poly1305. Estos ocultan los datos al mismo tiempo que detectan sustituciones.
Autenticación
La autenticación ayuda a asegurarse de que el participante del intercambio es realmente quien dice ser. En TLS se utilizan certificados para ello, y en otros sistemas se emplean firmas digitales y claves.
No repudio
El no repudio significa que el remitente no puede negar creíblemente el hecho de haber enviado o firmado un mensaje. Para esto se utilizan firmas digitales, como RSA o ECDSA.
Cifrado simétrico
El cifrado simétrico utiliza la misma clave secreta para cifrar y descifrar. Si Alice quiere enviar un archivo a Bob, ambos deben conocer la misma clave. Esta clave no debe ser revelada a terceros.
La principal ventaja de los algoritmos simétricos es su alta velocidad. Por eso, se utilizan para grandes volúmenes de datos: archivos, discos, archivos comprimidos, bases de datos y tráfico de red después de establecer una conexión segura.
AES
AES, o Estándar de Cifrado Avanzado, es uno de los algoritmos simétricos más comunes. Se utiliza en HTTPS, VPN, mensajeros, cifrado de discos y sistemas corporativos.
AES admite claves de 128, 192 y 256 bits. En la práctica, AES-128 ya se considera suficientemente seguro para la mayoría de los escenarios, mientras que AES-256 se elige a menudo para protección a largo plazo y estrictos requisitos regulatorios. Sin embargo, la longitud de la clave no es el único factor. El modo de operación y la calidad de la implementación también son críticos.
Modos comunes de AES:
- GCM — modo moderno con verificación de autenticidad de los datos. Se utiliza frecuentemente en TLS y API.
- CBC — modo antiguo que requiere un manejo cuidadoso de vectores y comprobación de integridad.
- CTR — convierte el cifrado por bloques en modo de flujo, pero requiere contadores únicos.
- XTS — utilizado para cifrado de discos y unidades.
Para nuevos proyectos, a menudo se elige AES-GCM, si el entorno lo soporta de forma segura y acelera el proceso de AES.
ChaCha20-Poly1305
ChaCha20-Poly1305 es un esquema moderno de cifrado autenticado. Combina el cifrado por flujo ChaCha20 y el código de autenticación Poly1305. Esta opción es especialmente útil en dispositivos móviles y plataformas sin aceleración de hardware AES.
ChaCha20-Poly1305 se aplica en TLS, protocolos VPN y mensajeros seguros. Su ventaja es un buen rendimiento en implementación de software y resistencia a una serie de errores comunes en modos antiguos.
Cuándo usar el cifrado simétrico
El cifrado simétrico se elige cuando se necesita proteger rápidamente un gran volumen de datos. Escenarios típicos:
- cifrado de archivos y carpetas;
- protección de copias de seguridad;
- cifrado de discos de portátiles y servidores;
- protección de datos en bases;
- cifrado de tráfico de red después de intercambiar claves;
- protección de secretos en el almacenamiento local de aplicaciones.
La mayor dificultad es transferir y almacenar la clave de forma segura. Si la clave es robada, un atacante podrá descifrar los datos.
Cifrado asimétrico
El cifrado asimétrico utiliza un par de claves: pública y privada. La clave pública puede ser transmitida a otras personas. La clave privada debe mantenerse en secreto.
Si los datos se cifran con la clave pública, sólo pueden ser descifrados con la clave privada correspondiente. Si un mensaje está firmado con la clave privada, cualquier propietario de la clave pública puede verificar la firma.
En la práctica, los algoritmos asimétricos raramente se utilizan para cifrar grandes archivos directamente. Son más lentos que los simétricos. Por lo tanto, a menudo se implementa un esquema híbrido: la criptografía asimétrica transfiere o negocia la clave simétrica de manera segura, mientras que los datos se cifran con un algoritmo rápido como AES o ChaCha20.
RSA
RSA es un algoritmo asimétrico clásico utilizado para cifrado, firmas digitales e intercambio de claves. Su seguridad se basa en la dificultad de factorizar grandes números.
En sistemas modernos, RSA generalmente se utiliza con una longitud de clave de al menos 2048 bits. Para protección a largo plazo, a menudo se consideran 3072 bits o más. Sin embargo, RSA requiere esquemas de padding adecuados, como OAEP para cifrado y PSS para firmas. No se puede utilizar "RSA desnudo" sin un padding seguro.
ECC
ECC, o criptografía de curvas elípticas, proporciona un alto nivel de seguridad con un tamaño de clave más reducido en comparación con RSA. Esto es conveniente para dispositivos móviles, IoT, certificados TLS y sistemas con recursos limitados.
Las opciones populares incluyen ECDH para intercambio de claves y ECDSA para firmas digitales. También se utilizan ampliamente esquemas modernos basados en Curve25519 y Ed25519.
Diffie-Hellman y ECDH
Diffie-Hellman es un método para acordar un secreto común a través de un canal abierto. No cifra los datos directamente, sino que ayuda a ambas partes a obtener una clave común sin enviarla de forma explícita.
ECDH es la versión de curvas elípticas. En TLS, tales mecanismos a menudo ayudan a crear una clave de sesión para el cifrado simétrico posterior.
Una propiedad importante de las configuraciones modernas es la confidencialidad directa. Si la clave a largo plazo del servidor se ve comprometida en el futuro, las sesiones grabadas no deberían ser reveladas automáticamente. Para ello se utilizan claves temporales, como ECDHE.
Hashing y cifrado: ¿cuál es la diferencia?
A menudo se menciona el hashing junto con el cifrado, pero son operaciones diferentes. El cifrado debe ser reversible: los datos se pueden descifrar si se tiene la clave. El hashing es irreversible: no se pueden recuperar los datos originales a partir de un hash de forma normal.
Las funciones de hash se utilizan para comprobar la integridad, firmas digitales, almacenamiento de contraseñas y deduplicación de datos. Las funciones criptográficas de hash comunes son: SHA-256 y SHA-3.
Para contraseñas, no se puede usar un SHA-256 común sin medidas adicionales. Las contraseñas deben almacenarse utilizando funciones especializadas: Argon2, bcrypt o scrypt. Estas ralentizan las pruebas de fuerza bruta y utilizan sal para que las mismas contraseñas no produzcan los mismos valores.
Comparación de métodos de cifrado de datos
A continuación, se presenta una tabla breve que ayuda a elegir rápidamente el método adecuado para una tarea.
| Método | Para qué es adecuado | Ventajas | Limitaciones |
|---|---|---|---|
| AES-GCM | API, TLS, archivos, bases de datos | Cifrado rápido y verificación de integridad | Requiere nonce únicos y correcta implementación |
| ChaCha20-Poly1305 | Aplicaciones móviles, VPN, TLS | Buena velocidad sin AES de hardware | Se necesita soporte en la biblioteca y protocolo |
| AES-XTS | Cifrado completo de discos | Adecuado para dispositivos por bloques | No está destinado a mensajes normales y API |
| RSA-OAEP | Protección de pequeños secretos, intercambio de claves | Amplia compatibilidad | Más lento que ECC, requiere claves más grandes |
| ECDH/ECDHE | Acordar claves de sesión | Eficiencia y confidencialidad directa | Es importante elegir curvas seguras |
| Ed25519/ECDSA | Firmas digitales | Verificación de autenticidad e integridad | No oculta el contenido de los datos |
| Argon2/bcrypt/scrypt | Almacenamiento de contraseñas | Protección contra ataques de fuerza bruta | No es cifrado, la contraseña no se puede recuperar |
Si se necesita una elección práctica universal, para nuevas aplicaciones se consideran normalmente cifrados autenticados: AES-GCM o ChaCha20-Poly1305. Para el intercambio de claves y conexiones seguras se utiliza TLS con conjuntos de cifrado modernos.
Cifrado de datos en reposo, en tránsito y en uso
Para elegir un método de cifrado de datos, es útil entender el estado de los datos. La misma información puede ser vulnerable en diferentes momentos de su ciclo de vida.
Datos en reposo
Los datos en reposo se almacenan en discos, bases de datos, almacenamiento en la nube, archivos y copias de seguridad. Para protegerlos se utilizan:
- cifrado completo de disco;
- cifrado de archivos individuales;
- cifrado de tablas o columnas de bases de datos;
- cifrado de almacenamiento de objetos;
- cifrado de copias de seguridad antes de enviarlas a la nube.
El cifrado completo de disco protege el dispositivo en caso de robo o pérdida. Sin embargo, no siempre protege los datos de un usuario o proceso que ya ha iniciado sesión. Por ello, para campos sensibles se añade a menudo cifrado a nivel de aplicación.
Datos en tránsito
Los datos en tránsito se mueven a través de redes: entre un navegador y un sitio web, una aplicación y una API, una oficina y la nube, un cliente y un servidor VPN. Aquí se utilizan más frecuentemente:
- TLS para HTTPS y API;
- SSH para administración de servidores;
- VPN para túneles de red seguros;
- protocolos seguros de correo y mensajería.
La regla principal: no transmitir contraseñas, tokens, documentos e información personal a través de canales no seguros. Incluso una red interna no debe considerarse completamente confiable.
Datos en uso
Los datos en uso se encuentran en memoria y son procesados por una aplicación. Esta es una zona de protección compleja. El cifrado normal debe descifrar los datos antes del procesamiento, de lo contrario el programa no podrá trabajar con ellos.
Para escenarios especialmente rigurosos se utilizan entornos de ejecución confiables, módulos de seguridad hardware y, en tareas específicas, cifrado homomórfico. Sin embargo, estas tecnologías son más complicadas y no son adecuadas para todos los proyectos.
Cifrado de extremo a extremo
El cifrado de extremo a extremo, o E2EE, significa que los datos se cifran en el dispositivo del remitente y se descifran únicamente en el dispositivo del receptor. El servicio intermediario no debe tener claves para leer el contenido.
Este enfoque se utiliza en mensajeros seguros, algunos servicios de almacenamiento en la nube y plataformas de colaboración. Disminuye los riesgos en caso de un ataque al servidor, ya que el servidor almacena o transmite datos que ya están cifrados.
Sin embargo, el cifrado de extremo a extremo también crea dificultades prácticas:
- la recuperación de acceso se vuelve más difícil;
- la búsqueda de contenido puede estar restringida;
- la sincronización entre dispositivos requiere una cuidadosa gestión de claves;
- un administrador no puede verificar fácilmente el contenido para detectar violaciones de políticas.
Por lo tanto, E2EE es especialmente útil para correspondencia privada y documentos sensibles, pero requiere una experiencia de usuario bien pensada.
Gestión de claves de cifrado
La criptografía a menudo falla no debido a un algoritmo débil, sino a un mal manejo de las claves. Una clave codificada en el código de una aplicación o enviada por un mensajero puede anular incluso el cifrado más robusto.
Generación de claves
Las claves deben generarse mediante un generador de números aleatorios criptográficamente seguro. No se deben inventar claves manualmente, utilizar fechas, nombres, frases cortas o funciones comunes de números pseudoaleatorios de la biblioteca estándar sin un propósito criptográfico.
Almacenamiento de claves
Las claves deben almacenarse separadas de los datos cifrados. Para esto se utilizan:
- KMS en infraestructura en la nube;
- HSM para protección hardware de claves;
- gestores de secretos;
- almacenes seguros del sistema operativo;
- tokens hardware y TPM.
Si la base de datos y la clave están en el mismo servidor sin protección adicional, la vulneración del servidor puede revelar todos los datos.
Rotación de claves
La rotación es el reemplazo programado de claves. Reduce los daños en caso de una posible divulgación y ayuda a cumplir políticas de seguridad internas. Pero la rotación debe ser controlada: es necesario saber qué datos están cifrados con qué clave, dónde se almacena cada versión de clave y cómo realizar el re-cifrado sin perder datos.
División de derechos
No todos los administradores deben tener acceso a las claves. Es recomendable dividir roles: unos especialistas gestionan la infraestructura, otros gestionan claves, y otros analizan registros. Este enfoque reduce el riesgo de abusos y errores.
Cómo elegir un método de cifrado de datos
A continuación, se presenta un algoritmo práctico paso a paso que es adecuado para un sitio web, aplicación móvil, sistema corporativo o servicio pequeño.
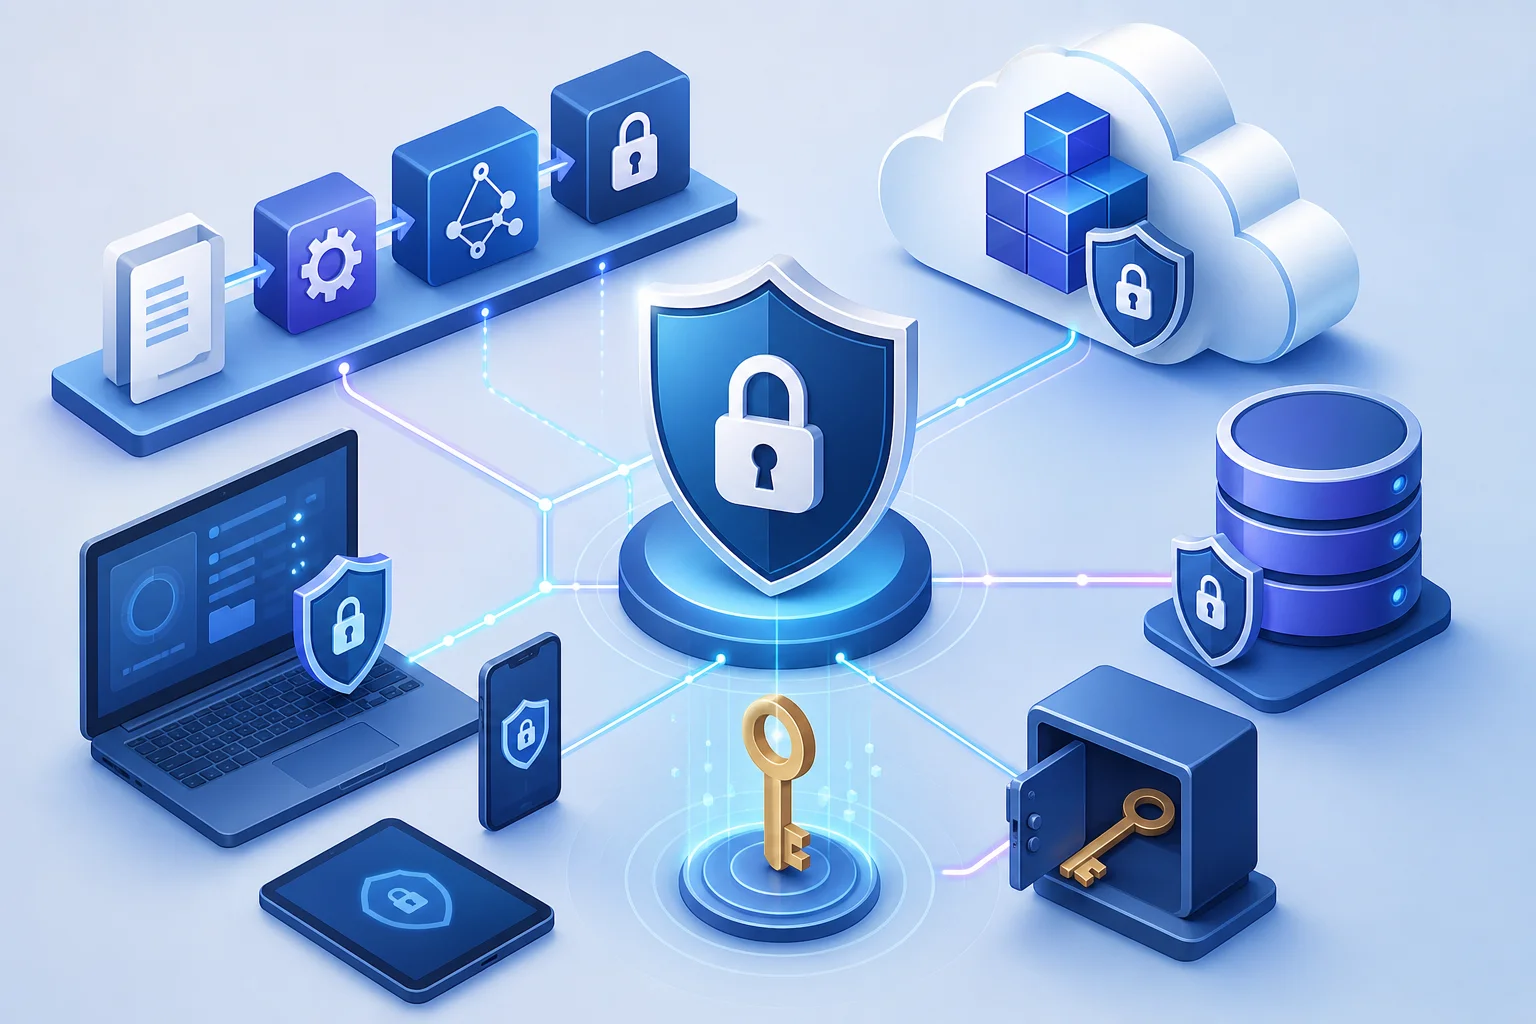
- Defina el tipo de datos. Clasifique la información en categorías: pública, interna, personal, de pago, secreto comercial, credenciales.
- Describa las amenazas. Piense en qué hay que protegerse: pérdida de portátil, interceptación de tráfico, ataque a la base de datos, actor interno, compromiso de cuenta en la nube.
- Determine el estado de los datos. Los datos están en reposo, se transmiten por la red o son procesados activamente por una aplicación.
- Elija un algoritmo comprobado. Para grandes datos, use AES-GCM o ChaCha20-Poly1305. Para discos — AES-XTS. Para intercambio de claves — ECDHE. Para contraseñas — Argon2, bcrypt o scrypt.
- Utilice bibliotecas existentes. No escriba su propia criptografía. Elija bibliotecas maduras y protocolos estándar.
- Configure la gestión de claves. Decida dónde se crean las claves, quién tiene acceso, cómo se rotan y cómo se destruyen.
- Agregue control de integridad. Prefiera cifrado autenticado. No confíe en la confidencialidad sin verificación de autenticidad.
- Verifique la recuperación. Asegúrese de que las copias de seguridad de las claves estén protegidas y que el procedimiento de recuperación sea claro y probado.
- Documente la solución. Registre los algoritmos elegidos, parámetros, versiones de bibliotecas y reglas de acceso.
- Realice auditorías. Actualice regularmente los protocolos, desactive conjuntos de cifrado obsoletos y revise los diarios de acceso.
Este enfoque ayuda a no elegir un algoritmo "por el nombre", sino a construir un sistema de protección en torno a los datos reales y los riesgos.
Errores típicos en el cifrado
Incluso los algoritmos fuertes no salvan si se aplican incorrectamente. A continuación, se enumeran los errores que son especialmente frecuentes.
Criptografía casera
Crear su propio algoritmo casi siempre es una mala idea. Una criptografía segura pasa por años de análisis. Es mejor utilizar estándares abiertos y bibliotecas comprobadas.
Reutilización de nonce o IV
Muchos modos modernos requieren un nonce único o vector de inicialización. La repetición puede llevar a la revelación de datos. Esto es especialmente crítico para los cifrados por flujo y modos como GCM.
Almacenamiento de claves cerca de los datos
Si la clave está en la misma base o repositorio que los datos cifrados, la protección se vuelve formal. Las claves deben estar aisladas y el acceso a ellas debe estar restringido.
Ausencia de comprobación de integridad
Cifrar sin autenticación puede permitir que un atacante cambie los datos cifrados sin ser detectado. Por lo tanto, es mejor utilizar modos AEAD: AES-GCM o ChaCha20-Poly1305.
Algoritmos y protocolos obsoletos
No se deben utilizar DES, 3DES, RC4, MD5 y SHA-1 para la protección criptográfica de nuevos sistemas. También hay que desactivar versiones antiguas de TLS y conjuntos de cifrado débiles.
Manejo incorrecto de contraseñas
Las contraseñas no se pueden almacenar en texto claro ni cifrarlas de manera que se puedan recuperar. El enfoque correcto es hacer un hash con sal y una función lenta, como Argon2id.
Ejemplos prácticos de aplicación
Los métodos de cifrado de datos varían según el contexto. Analicemos algunas situaciones típicas.
Protección de sitios y APIs
Para un sitio, es esencial configurar HTTPS con una configuración TLS moderna. El certificado debe ser válido, la cadena de confianza debe ser correcta y la redirección de HTTP a HTTPS debe estar habilitada. Para las APIs también es importante proteger los tokens de acceso, limitar su vida útil y no transmitir secretos en la URL.
Cifrado de bases de datos
Las bases de datos pueden utilizar cifrado a nivel de disco, tablas o campos individuales. Si un atacante obtiene una copia del archivo de la base de datos, el cifrado dificultará la lectura. Pero si obtiene acceso a la aplicación con derechos de lectura, los datos pueden ser revelados. Por lo tanto, el cifrado de la base de datos debe combinarse con control de acceso, auditoría de solicitudes y segmentación de red.
Protección de copias de seguridad
Las copias de seguridad a menudo contienen los datos más valiosos, pero suelen estar menos protegidas que el sistema principal. Deben cifrarse antes de ser enviadas a un almacenamiento externo. Las claves de las copias de seguridad deben mantenerse separadas. Además, es necesario verificar regularmente la recuperación, de lo contrario, una copia de seguridad puede resultar inútil.
Cifrado de portátiles y dispositivos móviles
El cifrado completo del disco protege los datos en caso de pérdida del dispositivo. En la práctica, debe combinarse con una contraseña robusta, bloqueo de pantalla, actualizaciones del sistema y capacidad de borrado remoto.
Intercambio corporativo de archivos
Para el intercambio de documentos confidenciales, es mejor utilizar servicios con cifrado en tránsito y en reposo, gestión de derechos, registros de acceso y autenticación multifactor. Enviar contraseñas para archivos comprimidos por el mismo canal que los propios archivos reduce la utilidad de la protección.
Aspectos normativos y organizativos
El cifrado a menudo se requiere no solo técnicamente, sino también organizativamente. Las empresas procesan datos personales, información de pagos, datos médicos y secretos comerciales. En tales casos, es importante tener en cuenta las leyes aplicables, contratos y normas de la industria.
Sin embargo, el cumplimiento de los requisitos no se reduce a la frase "los datos están cifrados". Por lo general, es necesario demostrar qué datos se protegen, qué algoritmos se utilizan, quién tiene acceso a las claves, cómo se lleva a cabo la auditoría y qué sucede durante un incidente.
Es útil tener una política interna de protección criptográfica. Esta debe registrar los algoritmos permitidos, los parámetros mínimos de claves, las reglas de almacenamiento de secretos, el procedimiento de rotación y la responsabilidad de los equipos.
Futuro del cifrado y riesgos cuánticos
Los ordenadores cuánticos, si llegan a ser lo suficientemente potentes y accesibles, pueden afectar la criptografía asimétrica. En primer lugar, están en riesgo RSA, Diffie-Hellman y muchos esquemas de curvas elípticas. Los algoritmos simétricos también requerirán atención, pero aumentar la longitud de las claves reduce parcialmente el riesgo.
Para prepararse para tales escenarios, se están desarrollando algoritmos postcuánticos. Ya se están proponiendo estándares y esquemas híbridos donde métodos clásicos se combinan con postcuánticos. Para la mayoría de las organizaciones, hoy es más importante eliminar los protocolos obsoletos, establecer una gestión de claves y llevar un inventario de la criptografía. Después, se puede planear la transición a soluciones postcuánticas donde los datos deban permanecer secretos durante muchos años.
FAQ: preguntas frecuentes sobre cifrado de datos
¿Cuál es el método de cifrado de datos más seguro?
No hay un único método para todas las tareas. Para grandes volúmenes de datos, generalmente se eligen AES-GCM o ChaCha20-Poly1305. Para conexiones seguras — TLS con conjuntos de cifrado modernos. Para contraseñas, se necesita Argon2id, bcrypt o scrypt, no cifrado.
¿Por qué AES-256 es mejor que AES-128?
AES-256 utiliza una clave más larga y ofrece mayor resistencia. Pero AES-128 también se considera fuerte con una implementación correcta. En sistemas reales, a menudo los errores no están en la longitud de la clave, sino en el almacenamiento de claves, selección de modos y configuración de protocolos.
¿Se pueden cifrar datos con una sola contraseña?
Sí, pero la contraseña debe transformarse en una clave criptográfica a través de una función de derivación especial, como Argon2id, scrypt o PBKDF2 con parámetros correctos. No se puede usar la contraseña directamente como clave.
¿Es necesario cifrar datos en la nube?
Sí, si los datos son sensibles. Muchos servicios en la nube cifran datos en reposo, pero es importante entender quién gestiona las claves. En escenarios críticos se utilizan claves propias, KMS, HSM y cifrado a nivel de aplicación.
¿El cifrado protege contra virus y phishing?
No directamente. El cifrado oculta datos del acceso no autorizado, pero no previene la infección del dispositivo ni protege al usuario de introducir su contraseña en un sitio web falso. Se necesitan actualizaciones, medidas antivirus, MFA, capacitación y control de acceso.
¿Cuál es mejor: cifrado de disco o cifrado de archivos?
El cifrado de disco es conveniente para proteger el dispositivo en caso de robo. El cifrado de archivos es útil cuando se deben transmitir o almacenar documentos individuales de manera segura. En el entorno empresarial, a menudo se utilizan ambos enfoques.
Conclusión
Los métodos de cifrado de datos deben elegirse no por la popularidad del algoritmo, sino por la tarea: dónde están los datos, quién los accede, cuáles son las amenazas más probables y cómo se almacenarán las claves. Para nuevos sistemas, oriente hacia estándares comprobados, utilice cifrado autenticado, proteja las claves por separado de los datos y revise las configuraciones regularmente. Comience con un inventario de información sensible, implemente TLS, cifre las copias de seguridad e implemente almacenamiento de claves gestionado — esto proporcionará un aumento rápido y práctico en la seguridad.