Wiederherstellung nach Ransomware: praktischer Leitfaden für Unternehmen und Privatnutzer
Die Wiederherstellung nach ransomware beginnt nicht mit der Suche nach einem "magischen" Programm, sondern mit dem richtigen Stoppen des Angriffs, dem Sichern von Beweismitteln und der sicheren Rückführung der Systeme in den Betrieb. In diesem Artikel werden die ersten Schritte bei einer Infektion, Möglichkeiten zur Bewertung des Schadens, Optionen zur Wiederherstellung von Dateien, die Arbeit mit Backups, die Überprüfung von Entschlüsselungsprogrammen und Maßnahmen, die das Risiko eines erneuten Angriffs verringern, behandelt.
Ransomware ist ein schädliches Programm, das den Zugang zu Daten in der Regel durch Verschlüsselung von Dateien blockiert. Anschließend fordern die Angreifer ein Lösegeld für den Entschlüsselungsschlüssel. Manchmal wird der Angriff von Datendiebstahl und Drohungen zur Veröffentlichung begleitet. Daher ist es wichtig, schnell, aber ohne Panik zu handeln.
Das Hauptziel in den ersten Stunden ist es, nicht "alles sofort zu reparieren", sondern es nicht schlimmer zu machen. Es ist nicht ratsam, alles mögliche neu zu starten, Backups an das infizierte Netzwerk anzuschließen oder Lösegeld zu zahlen, ohne die Situation einzuschätzen. Ein systematischer Ansatz erhöht die Chance, Daten zurückzubekommen und Beweismittel für die Untersuchung zu sichern.
Was passiert bei einem Ransomware-Angriff?
Moderne Ransomware wird selten zufällig und sofort aktiviert. Oft entwickelt sich der Angriff in einer Kette:
- der Angreifer erhält Zugang über eine Phishing-E-Mail, ein gestohlenes Passwort, ein verwundbares VPN, RDP oder einen veralteten Server;
- er nutzt sich im Netzwerk fest und erhöht seine Privilegien;
- er deaktiviert Sicherheitsmaßnahmen und Schattenkopien;
- er sucht nach Dateiservern, Datenbanken, Buchhaltungssystemen und Backups;
- er verschlüsselt Daten und hinterlässt eine Notiz mit einer Lösegeldforderung;
- in einigen Fällen lädt er zuvor Dokumente in einen externen Speicher hoch.
Daher umfasst die Wiederherstellung nach einer Ransomware nicht nur die Rückgabe von Dateien. Man muss verstehen, wie der Hack erfolgt ist, welche Konten kompromittiert wurden und ob der Angreifer möglicherweise immer noch im Netzwerk ist.
Erste Schritte bei Feststellung einer Infektion
Wenn auf dem Bildschirm eine Notiz mit einer Lösegeldforderung erscheint, Dateien seltsame Erweiterungen haben oder Nutzer massenhaft über den Verlust von Dokumenten klagen, handeln Sie nach Plan.
Schritt-für-Schritt-Checkliste für die ersten 60 Minuten
| Schritt | Was zu tun ist | Warum ist das wichtig? |
|---|---|---|
| 1 | Infizierte Geräte vom Netzwerk trennen | Verbreitung der Verschlüsselung über Netzwerkordner und Server stoppen |
| 2 | Computer nicht unnötig ausschalten | Im Arbeitsspeicher können Schlüssel, Prozesse und Spuren des Angriffs verbleiben |
| 3 | Freigaben und Netzlaufwerke trennen | Noch nicht verschlüsselte Daten schützen |
| 4 | Backups isolieren | Ransomware daran hindern, an die Backups zu gelangen |
| 5 | Lösegeldnotiz und Beispiele von Dateien sichern | Helfen, die Ransomware-Familie zu identifizieren |
| 6 | Zuständige Personen informieren | IT-Sicherheit, Systemadministratoren, Geschäftsleitung und Juristen schnell einbeziehen |
| 7 | Protokoll der Ereignisse beginnen | Zeit, Aktionen und entdeckte Hinweise auf Kompromittierungen festhalten |
Wichtig: Wenn die Infektion Server, die virtuelle Infrastruktur oder kritische Geschäftssysteme betroffen hat, sollten sofort Fachleute für die Vorfallreaktion hinzugezogen werden. Selbstständige Versuche, das System zu "reinigen", können wichtige Spuren zerstören.
Was nicht sofort nach einem Angriff gemacht werden darf
Führen Sie keine Maßnahmen durch, die die Situation oft verschlimmern:
- keine externen Laufwerke mit Backups an den infizierten Computer anschließen;
- keine zufälligen "Entschlüsseler" aus ungeprüften Quellen ausführen;
- die Lösegeldnotiz, Protokolle und verdächtige Dateien nicht löschen;
- Laufwerke nicht formatieren, bevor keine Kopien und Analysen erstellt wurden;
- keine kompromittierten Passwörter zum Anmelden in wiederhergestellten Systemen verwenden;
- kein Lösegeld ohne Rücksprache mit Juristen, IT-Sicherheitsexperten und der Geschäftsleitung zahlen.
Eilige Bereinigungen können zu einer erneuten Infektion führen. Außerdem lassen sich einige Daten manchmal nur wiederherstellen, wenn die ursprünglichen verschlüsselten Dateien und technische Spuren des Angriffs vorhanden sind.
Wie man die infizierte Infrastruktur isoliert
Die Isolierung ist ein entscheidender Schritt zur Wiederherstellung von Daten nach Ransomware. Ziel ist es, infizierte Knoten von gesunden zu trennen und das zu speichern, was noch nicht verschlüsselt wurde.
Für einen einzelnen Computer reicht es normalerweise aus, das Netzwerkkabel und Wi-Fi zu trennen. Wenn es sich um ein Laptop handelt, schalten Sie Bluetooth aus und schließen Sie keine USB-Sticks an. Schalten Sie das Gerät nicht aus, wenn es nicht aktiv Daten verschlüsselt und wenn Sie die Möglichkeit haben, es an einen Spezialisten zu übergeben.
In einem Unternehmensnetzwerk sollten Sie umfassender handeln:
- den Zugang zu Dateifreigaben für verdächtige Konten trennen;
- VPN, RDP und Fernzugriff temporär blockieren, wenn sie als Einstiegspunkt verwendet wurden;
- das Netzwerk segmentieren, indem die Arbeitsstationen von den Servern getrennt werden;
- die Synchronisierung von Cloud-Ordnern ausschalten, wenn dort verschlüsselte Dateien vorhanden sind;
- die Domänencontroller, Hypervisoren, Mailserver und Backupsysteme überprüfen;
- geplante Aufgaben stoppen, die gute Backups mit schlechten überschreiben könnten.
Wenn EDR, SIEM oder zentralisierte Antivirensoftware verwendet werden, überprüfen Sie die Verwaltungsoberfläche. Oft sind dort die ersten infizierten Hosts, verdächtige Prozesse und Konten sichtbar, die die Verschlüsselung gestartet haben.
Wie man das Ausmaß des Schadens bewertet
Vor der Wiederherstellung ist es wichtig zu verstehen, welche Daten verloren gegangen sind, welchen Systemen vertraut werden kann und wo die Ursache des Angriffs liegt.
Inventar der betroffenen Systeme
Erstellen Sie eine Liste von:
- infizierten Arbeitsstationen;
- Dateiservern;
- Datenbanken;
- virtuellen Maschinen;
- Cloud-Speichern;
- Netzwerkordner;
- Backup-Repositories;
- Konten, die während des Angriffs verwendet wurden.
Für jedes Objekt notieren Sie den Zustand: eine, aus, isoliert, teilweise verschlüsselt, vollständig verschlüsselt, Daten verfügbar, Backup vorhanden oder nicht.
Anzeichen eines Datendiebstahls
Nicht alle Ransomware beschränkt sich auf die Sperrung von Dateien. Viele Ransomware-Betreiber laden zuerst die Daten herunter. Überprüfen Sie:
- ungewöhnlich hohen ausgehenden Verkehr;
- Archive mit Namen wie
backup.zip,data.7z,docs.rarin ungewöhnlichen Ordnern; - das Starten von Tools zur Remote-Verwaltung;
- Verbindungen zu unbekannten IP-Adressen;
- Ereignisse außerhalb der Arbeitszeiten;
- die Verwendung von Cloud-Diensten und öffentlichen Dateiübertragungsdiensten.
Wenn es Anzeichen für den Diebstahl persönlicher Daten, Geschäftsgeheimnisse oder Zahlungsinformationen gibt, ziehen Sie Juristen hinzu. Möglicherweise ist eine Benachrichtigung der Aufsichtsbehörden, Kunden oder Partner gemäß den geltenden Gesetzen und Verträgen erforderlich.
Soll man das Lösegeld zahlen?
Die Zahlung garantiert keine Wiederherstellung der Dateien. Der Entschlüsseler funktioniert möglicherweise nicht, der Schlüssel kann teilweise sein, und die Angreifer können eine erneute Zahlung verlangen. Darüber hinaus unterstützt die Zahlung ein kriminelles Modell und birgt manchmal rechtliche Risiken, insbesondere wenn der Empfänger mit Sanktionslisten in Verbindung steht.
Die Entscheidung über das Lösegeld wird in Unternehmen in der Regel nicht emotional, sondern durch eine Risikoabschätzung getroffen. Dabei werden die Verfügbarkeit von Backups, die Kritikalität von Ausfallzeiten, das Risiko eines Lecks, rechtliche Anforderungen und Empfehlungen von Experten berücksichtigt. Selbst wenn eine Organisation Verhandlungen in Betracht zieht, entbindet das nicht von der Notwendigkeit zur Untersuchung, Isolierung und Vorbereitung zur Wiederherstellung.
Für Privatnutzer ist der beste Weg fast immer, nicht zu zahlen, sondern die Backups zu überprüfen, zuverlässige Entschlüssler auszuprobieren und das System auf sichere Weise wiederherzustellen.
Wie man die Ransomware identifiziert
Die Identifizierung der Ransomware-Familie hilft zu verstehen, ob es ein kostenloses Entschlüsselungswerkzeug gibt und nach welchen Anzeichen auf Kompromittierung man suchen sollte.
Verwenden Sie die folgenden Daten:
- Erweiterung der verschlüsselten Dateien;
- Text der Lösegeldnotiz;
- E-Mail-Adressen oder Websites der Angreifer;
- Namen von schädlichen Dateien;
- Hashes verdächtiger ausführbarer Dateien;
- Zeitpunkt massenhafter Änderungen von Dateien.
Prüfen Sie Proben besser über bekannte und sichere Dienste zur Identifizierung von Ransomware oder mit Hilfe von Spezialisten. Senden Sie keine vertraulichen Dokumente an öffentliche Dienste, wenn dies die Unternehmenspolitik oder das Gesetz verletzen könnte. Für die Analyse reicht normalerweise die Lösegeldnotiz und eine unwichtige verschlüsselte Datei aus.
Wiederherstellung von Dateien nach Ransomware
Es gibt keine universelle Methode, die für alle zutrifft. Die Wahl hängt von der Art der Ransomware, dem Zustand der Backups, den betroffenen Systemen und davon ab, ob Schattenkopien gelöscht wurden.
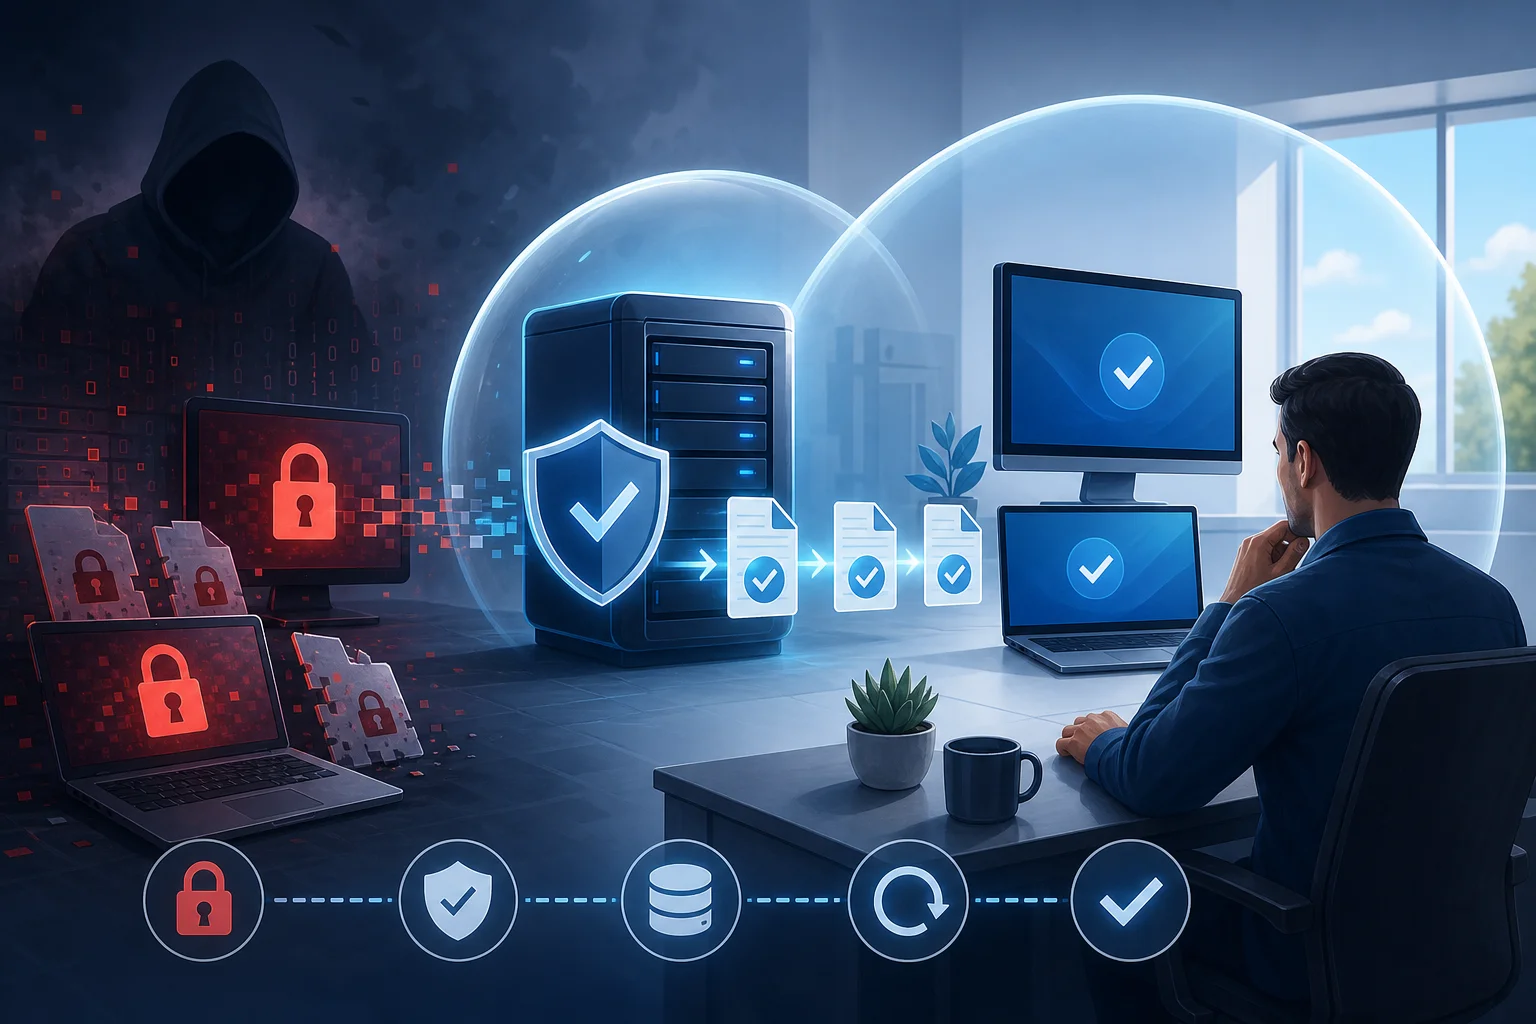
Variante 1: Wiederherstellung aus Backups
Das ist der zuverlässigste Weg, wenn die Backups nicht beschädigt sind. Aber vorher müssen sie überprüft werden.
Richtige Reihenfolge:
- Isolieren Sie den Backup-Speicher vom infizierten Netzwerk.
- Finden Sie einen Wiederherstellungspunkt vor Beginn des Angriffs, nicht nur vor dem Zeitpunkt der Entdeckung.
- Testen Sie das Backup an einer Testumgebung oder einem separaten Computer.
- Scannen Sie die wiederhergestellten Daten mit Antivirus und EDR.
- Stellen Sie sicher, dass im System keine gespeicherten schädlichen Aufgaben, Skripte und Konten vorhanden sind.
- Stellen Sie zuerst kritische Dienste wieder her, dann sekundäre.
- Ändern Sie nach der Wiederherstellung die Passwörter und Zugangsschlüssel.
Es ist wichtig, einen Punkt vor der Kompromittierung zu wählen. Wenn der Angreifer eine Woche im Netzwerk war, kann das gestrige Backup ein Backdoor, ein schädliches Skript oder ein verändertes Konto enthalten.
Variante 2: kostenlose Entschlüsseler
Für einige Ransomware-Familien sind kostenlose Entschlüsselungswerkzeuge verfügbar. Diese erscheinen, wenn Forscher einen Fehler in der Implementierung der Verschlüsselung finden, Schlüssel erhalten oder die Strafverfolgungsbehörden die Infrastruktur der Kriminellen beschlagnahmen.
Verwenden Sie nur vertrauenswürdige Quellen: Websites bekannter Antivirusunternehmen, internationale Initiativen zur Bekämpfung von Ransomware und offizielle Empfehlungen von CERT/CSIRT. Machen Sie vor dem Start des Entschlüsslers eine Kopie der verschlüsselten Dateien. Wenn das Werkzeug einen Fehler macht oder die Dateien beschädigt sind, ermöglicht die Kopie den Versuch einer anderen Methode.
Vertrauen Sie keinen Websites, die „100% Entschlüsselung aller Dateien“ versprechen. Es gibt keinen universellen Entschlüsseler für alle Ransomware.
Variante 3: Schattenkopien und vorherige Versionen
Windows kann Schattenkopien von Volumes speichern. Einige Ransomware löscht sie, aber nicht immer erfolgreich. Überprüfen Sie die Möglichkeit, vorherige Versionen von Dateien und Ordnern wiederherzustellen.
Überprüfen Sie auch:
- die Windows-Dateihistorie;
- lokale Snapshots von NAS;
- Snapshots virtueller Maschinen;
- Versionen von Objekten in Cloud-Speichern;
- den Papierkorb und archivierte Ordner;
- Kopien auf Notebooks von Mitarbeitern, die während des Angriffs nicht mit dem Netzwerk verbunden waren.
Stellen Sie Daten nicht direkt über den verschlüsselten Dateien wieder her. Es ist besser, sie in einen separaten sauberen Ort zu kopieren und sie erst anschließend in die Arbeitsumgebung zu übertragen.
Variante 4: Wiederherstellung gelöschter Daten
Manchmal erstellt Ransomware eine verschlüsselte Kopie der Datei und löscht die ursprüngliche. In diesem Fall können Teile der Daten theoretisch mit Programmen zur Wiederherstellung gelöschter Dateien wiederhergestellt werden. Die Chance ist höher, wenn die Festplatte nach dem Angriff nicht verwendet wurde.
Für SSDs ist die Wahrscheinlichkeit geringer aufgrund von TRIM. Bei Netzspeichern hängt alles von den Dateisystemen, den Snapshot-Einstellungen und dem Umfang der späteren Schreibvorgänge ab. Diese Methode sollte nicht die erste Option sein, ist aber zu berücksichtigen, wenn keine Backups vorhanden sind.
Variante 5: manuelle Wiederherstellung aus Quellen
Wenn Dokumente nicht vollständig zurückgeholt werden können, können zumindest kritische Daten aus sekundären Quellen wiederhergestellt werden:
- Anhängen von E-Mails;
- gesendeten Berichten;
- CRM-, ERP- und Buchhaltungsdaten;
- Cloud-Versionen von Dokumenten;
- lokalen Kopien bei Mitarbeitern;
- Daten von Auftragnehmern und Kunden;
- gedruckten Dokumenten und PDF-Archiven.
Dieser Weg benötigt Zeit, hilft jedoch, wichtige Prozesse schneller zu starten, während die technische Untersuchung läuft.
Wie man Server und Arbeitsstationen sicher wiederherstellt
Ein einfaches Löschen der schädlichen Datei reicht nicht aus. Nach Ransomware muss davon ausgegangen werden, dass Anmeldedaten gestohlen worden sein könnten und geheime Zugriffsmechanismen im System verbleiben könnten.
Vorbereitung einer sauberen Umgebung
Die beste Option ist, Systeme aus vertrauenswürdigen Images neu zu installieren. Dies ist besonders wichtig für Domänencontroller, Administrationsserver, VPN-Gateways und Hypervisoren.
Empfohlene Reihenfolge:
- Erstellen Sie ein isoliertes Wiederherstellungsnetzwerk.
- Heben Sie saubere Server aus überprüften Bildern hervor.
- Installieren Sie aktuelle Sicherheitsupdates.
- Konfigurieren Sie Antivirus, EDR und Protokollierung.
- Stellen Sie Daten aus einem geprüften Backup wieder her.
- Ändern Sie die Passwörter von Administratoren, Dienstkonten und Nutzern.
- Stellen Sie API-Schlüssel, Zertifikate und Tokens neu aus, falls diese für Angreifer zugänglich waren.
- Überprüfen Sie die Zugriffsrechte nach dem Prinzip der minimalen Berechtigungen.
- Schließen Sie Arbeitsstationen schrittweise an, nach Überprüfung.
Überprüfung von Active Directory
In einer Domäneninfrastruktur sollten Sie besonderen Wert auf Active Directory legen. Angreifer erstellen häufig neue Konten, fügen sich in Administratorgruppen ein oder verwenden alte Dienstpasswörter.
Überprüfen Sie:
- Mitglieder der Gruppen Domain Admins, Enterprise Admins und lokale Administratoren;
- neue und kürzlich geänderte Konten;
- verdächtige Gruppenrichtlinien;
- Anmelde-Skripte;
- delegierte Rechte;
- Anmeldeereignisse von ungewöhnlichen Knoten;
- Kerberos-Anomalien und Nutzung alter Protokolle.
Aktivieren Sie anschließend die Mehrfaktor-Authentifizierung für den Fernzugriff und administrative Konten. Bedecken Sie auch die Anmeldezugänge für Administratoren auf regulären Arbeitsstationen.
Rückführung der Benutzer in den Betrieb
Verbinden Sie nicht alle gleichzeitig. Beginnen Sie mit einer Pilotgruppe und kritischen Abteilungen. Überwachen Sie Protokolle, Netzwerkverkehr und Sicherheitsereignisse. Bei Anzeichen einer erneuten Verschlüsselung sollten Sie den Prozess sofort stoppen und zur Untersuchung zurückkehren.
Die Kommunikation mit den Nutzern ist ebenfalls wichtig. Informieren Sie, welche Passwörter geändert werden müssen, welche Dateien vorübergehend nicht verfügbar sind und wohin verdächtige E-Mails gesendet werden sollen. Je klarer die Anweisungen, desto weniger Chaos.
Wie man nach dem Angriff mit Backups umgeht
Backups sind das wichtigste Werkzeug zur Wiederherstellung, werden jedoch oft zum Ziel von Angriffen. Daher müssen nicht nur die Verfügbarkeit des Backups, sondern auch dessen Qualität bewertet werden.
Anzeichen eines zuverlässigen Backups
Ein gutes Backup sollte:
- vor Beginn der Kompromittierung erstellt werden;
- nicht für reguläre Domänenadministratoren zugänglich sein;
- vor Änderungen oder Löschungen geschützt sein;
- Wiederherstellung überprüft, nicht nur einen Bericht über erfolgreiche Aufgaben;
- von dem Hauptnetzwerk getrennt sein;
- verschlüsselt und durch separate Anmeldedaten geschützt sein.
Eine nützliche Regel ist 3-2-1: mindestens drei Kopien von Daten auf zwei verschiedenen Speichermedien mit einer Kopie außerhalb des Hauptstandorts aufbewahren. Zur Anfälligkeit für Ransomware werden zusätzlich unveränderliche Kopien verwendet: Immutable Backup, WORM-Speicher, Objektspeicher mit Versionssperren oder offline-Speichermedien.
Warum man Backups nicht sofort überschreiben sollte
Nach einem Angriff funktionieren einige Backup-Systeme weiterhin nach Zeitplan. Sie könnten bereits verschlüsselte Daten über alte Punkte speichern. Daher stoppen Sie zuerst die Aufgaben, überprüfen Sie die Aufbewahrungsrichtlinien und sichern Sie alte Kopien vor der Löschung.
Wenn der Verdacht besteht, dass der Backup-Server kompromittiert wurde, verwenden Sie ihn nicht als vertrauenswürdig. Zuerst sollten Sie Kopien von Protokollen und Konfigurationen erstellen und dann isoliert analysieren.
Untersuchung der Ursache der Infektion
Ohne die Ermittlung der Ursache bleibt die Wiederherstellung unvollständig. Das System könnte ansonsten erneut über denselben verwundbaren Zugang verschlüsselt werden.
Häufige Einstiegspunkte:
- Phishing-E-Mails mit schädlichen Anhängen;
- gestohlene Passwörter für VPN oder E-Mail;
- offenes RDP im Internet;
- verwundbare Webserver und CMS;
- veraltete VPN-Gateways;
- schwache Passwörter für Administratoren;
- keine MFA;
- infizierte persönliche Geräte;
- unsichere Auftragsverbindungen.
Sammeln Sie Protokolle von Mailsystemen, VPNs, Domänencontrollern, Firewalls, EDR, Proxys und Servern. Vergleichen Sie den Zeitpunkt der ersten verdächtigen Zugriffe mit dem Zeitpunkt der Verschlüsselung. Oft vergeht zwischen ihnen ein erheblicher Zeitraum, daher analysieren Sie nicht nur die letzten Stunden.
Juristische und organisatorische Maßnahmen
Die technische Wiederherstellung nach Ransomware sollte parallel zum Risikomanagement erfolgen. Für das Unternehmen handelt es sich nicht nur um einen IT-Vorfall.
Es wird empfohlen:
- einen verantwortlichen Koordinator für den Vorfall zu benennen;
- ein Journal der Entscheidungen und Maßnahmen zu führen;
- Beweismittel für eine mögliche Einreichung bei den Strafverfolgungsbehörden zu sichern;
- zu bewerten, ob persönliche Daten betroffen sind;
- die Anforderungen der Verträge mit Kunden und Partnern zu überprüfen;
- die Versicherungsgesellschaft zu benachrichtigen, wenn eine Cyberversicherung besteht;
- prägnante Informationen für Mitarbeitende und Kunden vorzubereiten.
Es lohnt sich nicht, das Problem vor internen Teams zu verbergen, die an der Wiederherstellung beteiligt sein müssen. Aber auch die Verbreitung ungeprüfter Details ist riskant. Nutzen Sie besser einen einheitlichen Kommunikationskanal und abgestimmte Formulierungen.
Wie man das Risiko eines erneuten Angriffs verringert
Nach der Wiederherstellung beginnt die wichtigste Phase — die Stärkung des Schutzes. Wenn man einfach alles so zurückgibt, wie es war, bleibt die Wahrscheinlichkeit eines neuen Vorfalls hoch.
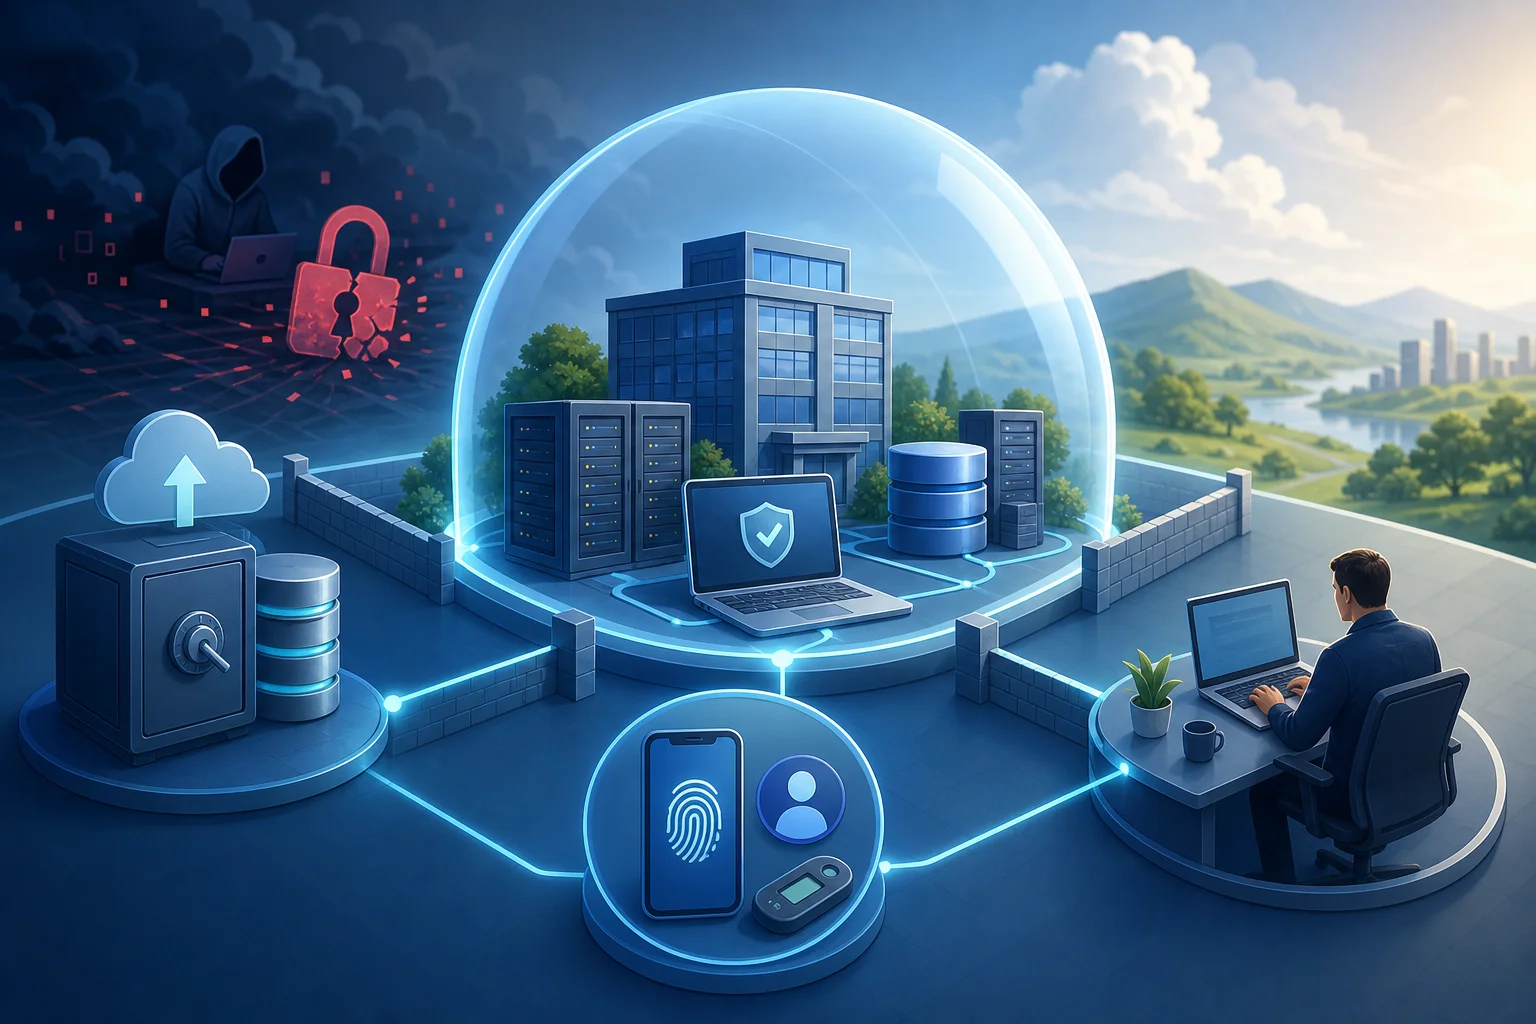
Technische Schutzmaßnahmen
Priorisierte Maßnahmen:
- MFA für VPN, E-Mails, Administratoren und Cloud-Dienste aktivieren;
- RDP aus dem Internet schließen oder über VPN und strenge Zugangsregeln absichern;
- Betriebssysteme, VPN-Gateways, Hypervisoren, Mailserver und CMS aktualisieren;
- EDR oder modernen Endpunkt-Schutz implementieren;
- Benutzerrechte einschränken;
- das Netzwerk in Segmente aufteilen;
- das Ausführen von Makros aus dem Internet verbieten;
- E-Mails und Anhänge filtern;
- PowerShell, PsExec, WMI und andere Verwaltungstools kontrollieren;
- zentralisierte Protokolle führen und diese getrennt von Arbeitsstationen speichern;
- regelmäßige Überprüfungen der Wiederherstellung durchführen.
Beginnen Sie mit Maßnahmen, die offensichtliche Einstiegspunkte schließen. MFA und das Beheben verwundbarer externer Dienste bringen oft schnell Ergebnisse.
Organisatorische Maßnahmen
Technologie ersetzt keine Prozesse. Klare Regeln sind notwendig:
- wer die Entscheidung zum Ausschalten des Netzwerks trifft;
- wo der Wiederherstellungsplan gespeichert wird;
- wer Zugriff auf Backups hat;
- wie oft die Wiederherstellung überprüft wird;
- wie Mitarbeitende Phishing melden;
- wer mit Kunden, Partnern und Aufsichtsbehörden kommuniziert;
- welche Systeme als kritisch gelten.
Führen Sie Schulungsübungen durch. Bereits eine kurze Übung zum Szenario „Verschlüsselter Dateiserver“ zeigt Schwachstellen: vergessene Passwörter, ungeprüfte Backups, Abhängigkeit von einem Administrator oder das Fehlen von Vertragspartnern.
Wiederherstellungsplan für kleine Unternehmen
Kleine Unternehmen haben oft nicht das nötige separate IT-Sicherheitsteam. Daher sollte der Plan einfach und umsetzbar sein.
Minimaler Umfang:
- Liste kritischer Systeme: Buchhaltung, CRM, Website, E-Mail, Dateien, Online-Banking.
- Kontaktdaten von Administratoren, Hosting, Provider, Juristen und Geschäftsführern.
- Tägliche Backups wichtiger Daten.
- Eine Offline-Kopie oder eine unveränderliche Cloud-Kopie.
- MFA für E-Mail, VPN und Fernzugriff.
- Verbot gemeinsamer Administrator-Anmeldungen.
- Regelmäßige Updates.
- Anleitungen für Mitarbeitende: Was zu tun ist bei verdächtigen E-Mails oder verschlüsselten Dateien.
Wenn das Budget begrenzt ist, beginnen Sie mit Backups, MFA und dem Schließen offener RDP-Verbindungen. Diese Maßnahmen lösen nicht alle Probleme, schließen jedoch verbreitete Ursachen für große Verluste aus.
Wiederherstellungsplan für Privatnutzer
Wenn die Ransomware den heimischen Computer infiziert hat, ist das Vorgehen ähnlich, aber einfacher.
Machen Sie Folgendes:
- Trennen Sie den Computer vom Internet und dem Heimnetzwerk.
- Schließen Sie kein externes Laufwerk mit Fotos und Dokumenten an.
- Fotografieren Sie die Lösegeldnotiz und bewahren Sie eine Kopie auf.
- Kopieren Sie einige verschlüsselte Dateien auf ein separates Medium zur Analyse, wenn dies sicher ist.
- Überprüfen Sie, ob Backups in der Cloud, auf externen Laufwerken oder einem anderen Gerät vorhanden sind.
- Suchen Sie nach einem zuverlässigen Entschlüsseler für die Ransomware-Familie, falls vorhanden.
- Installieren Sie das System neu oder stellen Sie es aus einem sauberen Image wieder her.
- Ändern Sie Passwörter für E-Mails, Banken, soziale Netzwerke und Cloud-Speicher von einem anderen sauberen Gerät aus.
- Stellen Sie Daten nur nach Überprüfung wieder her.
Wenn in den verschlüsselten Dateien Scans von Dokumenten, Passwörtern oder Finanzdaten enthalten sind, betrachten Sie diese als potenziell kompromittiert. Ändern Sie Passwörter und aktivieren Sie die Zwei-Faktor-Authentifizierung.
Häufige Fehler bei der Wiederherstellung
Fehler sind oft teurer als der Angriff selbst. Hier sind die häufigsten:
- Daten in ein noch infiziertes Netzwerk wiederherstellen;
- alte Administrator-Passwörter verwenden;
- keine Überprüfung der Backups vor einer massenhaften Wiederherstellung;
- Protokolle und schädliche Dateien vor der Analyse löschen;
- vertraulichen Entschlüsslern vertrauen;
- offline-Backups an den infizierten Server anschließen;
- die Ursache des Eindringens ignorieren;
- das Vorfall voreilig als abgeschlossen erklären.
Eine gute Praxis besteht darin, die Wiederherstellung in Phasen zu unterteilen: Angriff stoppen, Analyse, saubere Umgebung, Daten zurückgeben, Überwachung, Schutz verbessern. So ist das Risiko geringer, eine wichtige Detail zu übersehen.
FAQ: Antworten auf häufige Fragen zur Wiederherstellung nach Ransomware
Kann man Dateien nach Ransomware ohne Backup wiederherstellen?
Manchmal ja, aber nicht immer. Überprüfen Sie kostenlose Entschlüsseler, Schattenkopien, Versionen in der Cloud, NAS-Snapshots und entfernte Original-Dateien. Wenn die Verschlüsselung korrekt implementiert ist und keine Kopien vorhanden sind, kann eine vollständige Wiederherstellung unmöglich sein.
Gibt es ein universelles Programm zur Entschlüsselung von Dateien?
Nein. Jede Ransomware verwendet ihre eigenen Schlüssel und Methoden. Es gibt keinen universellen Entschlüsseler. Verwenden Sie nur bewährte Werkzeuge für eine bestimmte Ransomware-Familie.
Soll man den Computer bei einer Infektion ausschalten?
Wenn die Verschlüsselung fortdauernd ist und es keine andere Möglichkeit gibt, sie zu stoppen, kann das Trennen der Stromversorgung den Schaden begrenzen. In einer Unternehmensumgebung ist es jedoch besser, das Gerät zuerst vom Netzwerk zu isolieren und den Zustand zur Analyse zu sichern, wenn dies möglich ist.
Warum sollten Passwörter nach der Wiederherstellung geändert werden?
Weil die Angreifer möglicherweise Anmeldedaten gestohlen haben, bevor die Verschlüsselung gestartet wurde. Wenn die alten Passwörter beibehalten werden, können sie erneut ins Netzwerk gelangen und den Angriff wiederholen.
Kann man den Computer nach dem Entfernen des Virus verwenden?
Es ist besser, ein solches System nicht als vertrauenswürdig anzusehen. Für wichtige Geräte ist es sicherer, das Betriebssystem neu zu installieren oder ein sauberes Image zu verwenden und anschließend die geprüften Daten wiederherzustellen.
Wie erkennt man, dass das Backup nicht infiziert ist?
Sie müssen einen Punkt vor Beginn der Kompromittierung auswählen, ihn in einer isolierten Umgebung wiederherstellen, mit einem Antivirus überprüfen und auf verdächtige Konten, Aufgaben, Skripte und Konfigurationsänderungen analysieren.
Was tun, wenn Dateien in der Cloud verschlüsselt sind?
Stoppen Sie die Synchronisierung, ändern Sie das Passwort und beenden Sie aktive Sitzungen. Überprüfen Sie dann die Versionshistorie, den Papierkorb und die Kontowiederherstellungsfunktionen. Viele Cloud-Dienste ermöglichen es Ihnen, Dateien auf einen vorherigen Zustand zurückzusetzen.
Kurzer Handlungsplan
Wenn Sie sich schnell orientieren müssen, verwenden Sie diese Reihenfolge:
- Isolieren Sie die infizierten Geräte und Backups.
- Protokollieren Sie die Anzeichen eines Angriffs: Notizen, Dateierweiterungen, Zeitpunkt der Ereignisse.
- Bewerten Sie das Ausmaß: Arbeitsstationen, Server, Clouds, Backups.
- Bestimmen Sie die Ransomware-Familie und überprüfen Sie die Verfügbarkeit eines Entschlüsselers.
- Finden Sie einen sauberen Wiederherstellungspunkt.
- Stellen Sie eine vertrauenswürdige Umgebung bereit und aktualisieren Sie die Systeme.
- Stellen Sie Daten aus geprüften Kopien wieder her.
- Ändern Sie Passwörter, Schlüssel und Tokens.
- Finden und beheben Sie die Ursache des Angriffs.
- Stärken Sie den Schutz und überprüfen Sie den Wiederherstellungsplan.
Fazit
Die Wiederherstellung nach Ransomware erfordert Disziplin: Zuerst die Verbreitung stoppen, dann Beweise sichern, Backups überprüfen und Systeme nur in eine saubere Umgebung zurückgeben. Verlassen Sie sich nicht auf zufällige Entschlüsseler und schließen Sie Backups nicht an ein infiziertes Netzwerk an. Beginnen Sie mit Isolierung, Inventarisierung und der Suche nach einem sicheren Wiederherstellungspunkt, und beseitigen Sie nach dem Geschäftsbetrieb unbedingt die Ursache der Kompromittierung und aktualisieren Sie den Schutzplan.