استعادة البيانات بعد هجوم برامج الفدية: دليل عملي للأعمال والمستخدمين الأفراد
تبدأ عملية استعادة البيانات بعد الهجوم من عدم البحث عن برنامج "سحري"، بل من التوقف الصحيح للهجوم، والحفاظ على الأدلة والعودة الآمنة لأنظمة العمل. تناقش هذه المقالة الإجراءات الأولية عند الإصابة، وأساليب تقدير الأضرار، وخيارات استعادة الملفات، والعمل مع النسخ الاحتياطية، والتحقق من أدوات فك التشفير، والإجراءات التي تقلل من خطر الهجمات المتكررة.
برنامج الفدية، أو ransomware، هو برنامج ضار يمنع الوصول إلى البيانات، عادةً عن طريق تشفير الملفات. بعد ذلك، يطلب المهاجمون فدية مقابل مفتاح فك التشفير. في بعض الأحيان، تترافق الهجمة مع سرقة البيانات وتهديدات بالنشر. لذلك، من المهم أن تسرع بالتصرف، ولكن دون ذعر.
الهدف الرئيسي في الساعات الأولى هو عدم "إصلاح كل شيء دفعة واحدة"، بل عدم تفاقم الوضع. لا يمكن إعادة تشغيل كل شيء على الإطلاق، أو توصيل وحدات النسخ الاحتياطي بشبكة مصابة، أو دفع الفدية دون تقييم الوضع. تساهم منهجية متسلسلة في زيادة فرصة استعادة البيانات والحفاظ على الأدلة لعملية التحقيق.
ماذا يحدث عند التعرض لهجوم برامج الفدية
نادراً ما تبدأ برامج الفدية الحديثة بشكل عشوائي وفوري. غالبًا ما يتطور الهجوم كظاهرة متسلسلة:
- يحصل المهاجم على الوصول من خلال رسالة بريد إلكتروني احتيالية، أو كلمة مرور مسروقة، أو VPN معرض للخطر، أو RDP، أو خادم قديم؛
- يتثبت في الشبكة ويرفع الامتيازات؛
- يعطل وسائل الحماية ونسخ الظل؛
- يبحث عن خوادم الملفات، وقواعد البيانات، وأنظمة المحاسبة والنسخ الاحتياطي؛
- يشفر البيانات ويترك مذكرة تطالب بالفدية؛
- في بعض الحالات، يقوم مسبقًا بتحميل المستندات إلى تخزين خارجي.
لهذا السبب، تشمل استعادة البيانات بعد هجمات برامج الفدية عدم استعادة الملفات فقط. يجب فهم كيفية وقوع الاختراق، وما إذا كانت الهوية قد تعرضت للخطر وأيضًا للتحقق من عدم وجود المهاجم داخل الشبكة حتى الآن.
الإجراءات الأولية عند اكتشاف الإصابة
إذا ظهرت على الشاشة مذكرة تطالب بالفدية، أو تلقت الملفات امتدادات غريبة، أو اشتكى المستخدمون بشكل جماعي من عدم توفر الوثائق، فاتبع الخطة.
قائمة تحقق خطوة بخطوة لـ 60 دقيقة الأولى
| الخطوة | ماذا نفعل | لماذا نحتاج إلى ذلك |
|---|---|---|
| 1 | فصل الأجهزة المصابة عن الشبكة | وقف انتشار التشفير عبر المجلدات المشتركة والخوادم |
| 2 | عدم إيقاف تشغيل أجهزة الكمبيوتر دون الحاجة | قد تبقى المفاتيح، والعمليات، وآثار الهجوم في الذاكرة العشوائية |
| 3 | فصل المجلدات المشتركة والأقراص الشبكية | حماية البيانات التي لم تُشفر بعد |
| 4 | عزل النسخ الاحتياطية | عدم السماح لبرنامج الفدية بالوصول إلى النسخ الاحتياطية |
| 5 | الاحتفاظ بمذكرة الفدية وأمثلة الملفات | المساعدة في تحديد عائلة ransomware |
| 6 | إبلاغ الأفراد المسؤولين | بسرعة توصيل فرق الأمن، والمسؤولين التقنيين، والإدارة، والمحامين |
| 7 | بدء سجل الأحداث | توثيق الوقت، والإجراءات، وآثار الاختراق المكتشفة |
من المهم: إذا كانت الإصابة تشمل الخوادم، أو البنية التحتية الافتراضية، أو نظم الأعمال الحرجة، فمن الأفضل استدعاء المختصين في استجابة الحوادث على الفور! فمحاولات تنظيف النظام بشكل فردي قد تفسد الأدلة المهمة.
ما لا يجب القيام به بعد الهجوم
لا تقم بإجراءات قد تؤدي إلى تفاقم الوضع:
- لا توصل أقراص خارجية تحتوي على نسخ احتياطية بجهاز الكمبيوتر المصاب؛
- لا تستخدم "أدوات فك التشفير" العشوائية من مصادر غير موثوقة؛
- لا تحذف مذكرة الفدية، أو السجلات، أو الملفات المشبوهة؛
- لا تقوم بتهيئة الأقراص قبل أخذ النسخ والتحليل؛
- لا تستخدم كلمات مرور متأثرة للدخول إلى الأنظمة المستعادة؛
- لا تدفع الفدية بدون استشارة مع المحامين، والمتخصصين في الأمن، والإدارة.
يمكن أن يؤدي التخلي السريع إلى إصابة متكررة. بالإضافة إلى ذلك، في بعض الأحيان يمكن استعادة جزء من البيانات فقط إذا كانت النسخ الأصلية من الملفات المشفرة وآثار الهجوم حاضرة.
كيفية عزل البنية التحتية المصابة
العزل هو مرحلة أساسية لاستعادة البيانات بعد هجمات الفدية. الهدف هو فصل العقد المصابة عن الصحية والحفاظ على ما لم يتم تشفيره بعد.
بالنسبة لجهاز كمبيوتر منفرد، عادةً يكفي فصل كابل الشبكة وWi-Fi. إذا كان الحاسوب محمولًا، فصل البلوتوث وعدم توصيل وحدات التخزين. لا تقم بإيقاف تشغيل الجهاز إذا لم يكن مستمرًا في تشفير البيانات ولديك القدرة على تسليمه إلى مختص.
في الشبكة المؤسسية، اتخذ إجراءات أكثر شمولاً:
- فصل الوصول إلى المجلدات المشتركة من الحسابات المشبوهة؛
- حظر VPN وRDP والوصول عن بعد مؤقتًا، إذا كانوا قد يصبحوا نقطة دخول؛
- تقسيم الشبكة، فصل محطات العمل عن الخوادم؛
- فصل مزامنة المجلدات السحابية، إذا كانت تحتوي على ملفات مشفرة؛
- تحقق من وحدات التحكم بالمجال، والأنظمة الافتراضية، والخوادم البريدية، وأنظمة النسخ الاحتياطي؛
- أوقف المهام المجدولة التي قد تعيد كتابة النسخ الاحتياطية الجيدة بملفات سيئة.
إذا كان يتم استخدام EDR، أو SIEM، أو مضاد الفيروسات المركزي، تحقق من وحدة التحكم الإدارية. كثيرًا ما يُظهر هناك أول ضحايا تم اختراقهم، والعمليات المشبوهة، والحسابات التي بدأت التشفير.
كيفية تقدير حجم الأضرار
قبل الاستعادة، يجب معرفة أي بيانات فقدت، وأي أنظمة موثوقة، وأين تكمن السبب الرئيسي للهجوم.
جرد الأنظمة المتضررة
قم بإعداد قائمة:
- محطات العمل المصابة؛
- خوادم الملفات؛
- قواعد البيانات؛
- الآلات الافتراضية؛
- التخزين السحابي؛
- المجلدات الشبكية؛
- مستودعات النسخ الاحتياطية؛
- الحسابات المستخدمة أثناء الهجوم.
لذا، لكل كائن، قم بتوثيق الحالة: تعمل، مُطفأة، معزولة، مشفرة جزئيًا، مشفرة بالكامل، البيانات متاحة، النسخة الاحتياطية متواجدة أو غير موجودة.
علامات سرقة البيانات
لا تقتصر الأمور على معظم البرامج الضارة بالتشفير فقط. عدد كبير من مشغلي برامج الفدية أولاً يقومون باستخراج البيانات. تحقق من:
- حركة البيانات الخارجة غير المعتادة؛
- الأرشيفات التي تحمل أسماء مثل
backup.zip،data.7z،docs.rarفي مجلدات غير تقليدية؛ - تشغيل أدوات الإدارة عن بعد؛
- اتصالات بعناوين IP غير معروفة؛
- أحداث تسجيل الدخول في أوقات غير العمل؛
- استخدام أدوات سحابية ومواقع مشاركة الملفات العامة.
إذا كان هناك علامات على تسرب البيانات الشخصية، أو الأسرار التجارية، أو معلومات الدفع، اتصل بالمحامين. قد تحتاج إلى إبلاغ المنظمين، أو العملاء، أو الشركاء وفقًا للقوانين والعقود السارية.
هل يجب دفع الفدية؟
لا يضمن الدفع استعادة الملفات. قد لا يعمل فك التشفير، أو قد يكون المفتاح جزئيًا، وقد يطلب المهاجمون دفع مبلغ آخر. بالإضافة إلى ذلك، يدعم الدفع النموذج الإجرامي في بعض الحالات ويشكل مخاطر قانونية، خاصةً إذا كانت الجهة المستلمة مرتبطة بقوائم العقوبات.
ومع ذلك، عادةً ما يتم اتخاذ القرار حول دفع الفدية في الأعمال من خلال تقييم المخاطر، وليس بعواطف. يتم النظر في توفر النسخ الاحتياطية، وحملتش معطلات، وقابلية تسرب البيانات، والمتطلبات القانونية، وتوصيات الخبراء. حتى لو كانت المنظمة تدرس التفاوض، فإن هذا لا يلغي الحاجة إلى التحقيق، والعزل، والاستعداد للاستعادة.
بالنسبة للمستخدمين الفرديين، فإن أفضل الطرق يكاد دائماً يكون بعدم الدفع، بل بالتحقق من النسخ الاحتياطية، وتجربة أدوات فك التشفير الموثوقة، واستعادة النظام بطريقة آمنة.
كيف تحدد برامج الفدية
تحديد عائلة ransomware يساعد في فهم ما إذا كانت أداة فك تشفير مجانية موجودة وما هي مؤشرات الخطر للبحث عنها.
استخدم المعلومات التالية:
- امتداد الملفات المشفرة؛
- نص مذكرة الفدية؛
- عناوين البريد الإلكتروني أو مواقع المهاجمين؛
- أسماء الملفات الضارة؛
- الهاشات للملفات التنفيذية المشبوهة؛
- وقت التغيير الجماعي للملفات.
من الأسهل التحقق من العينات عبر خدمات مشهورة وآمنة لتحديد ransomware أو عن طريق مختصين. لا ترسل الوثائق السرية إلى_SERVICES_ عامة إذا كان ذلك يمكن أن يتعارض مع سياسة الشركة أو القانون. للتحليل، عادةً يكون من الكافي مذكرة الفدية وملف واحد مشفر غير قيم.
استعادة الملفات بعد برنامج الفدية
لا توجد طريقة واحدة تناسب الجميع. يعتمد الاختيار على نوع برنامج الفدية، وحالة النسخ الاحتياطية، والأنظمة المتضررة، وما إذا تم حذف نسخ الظل.
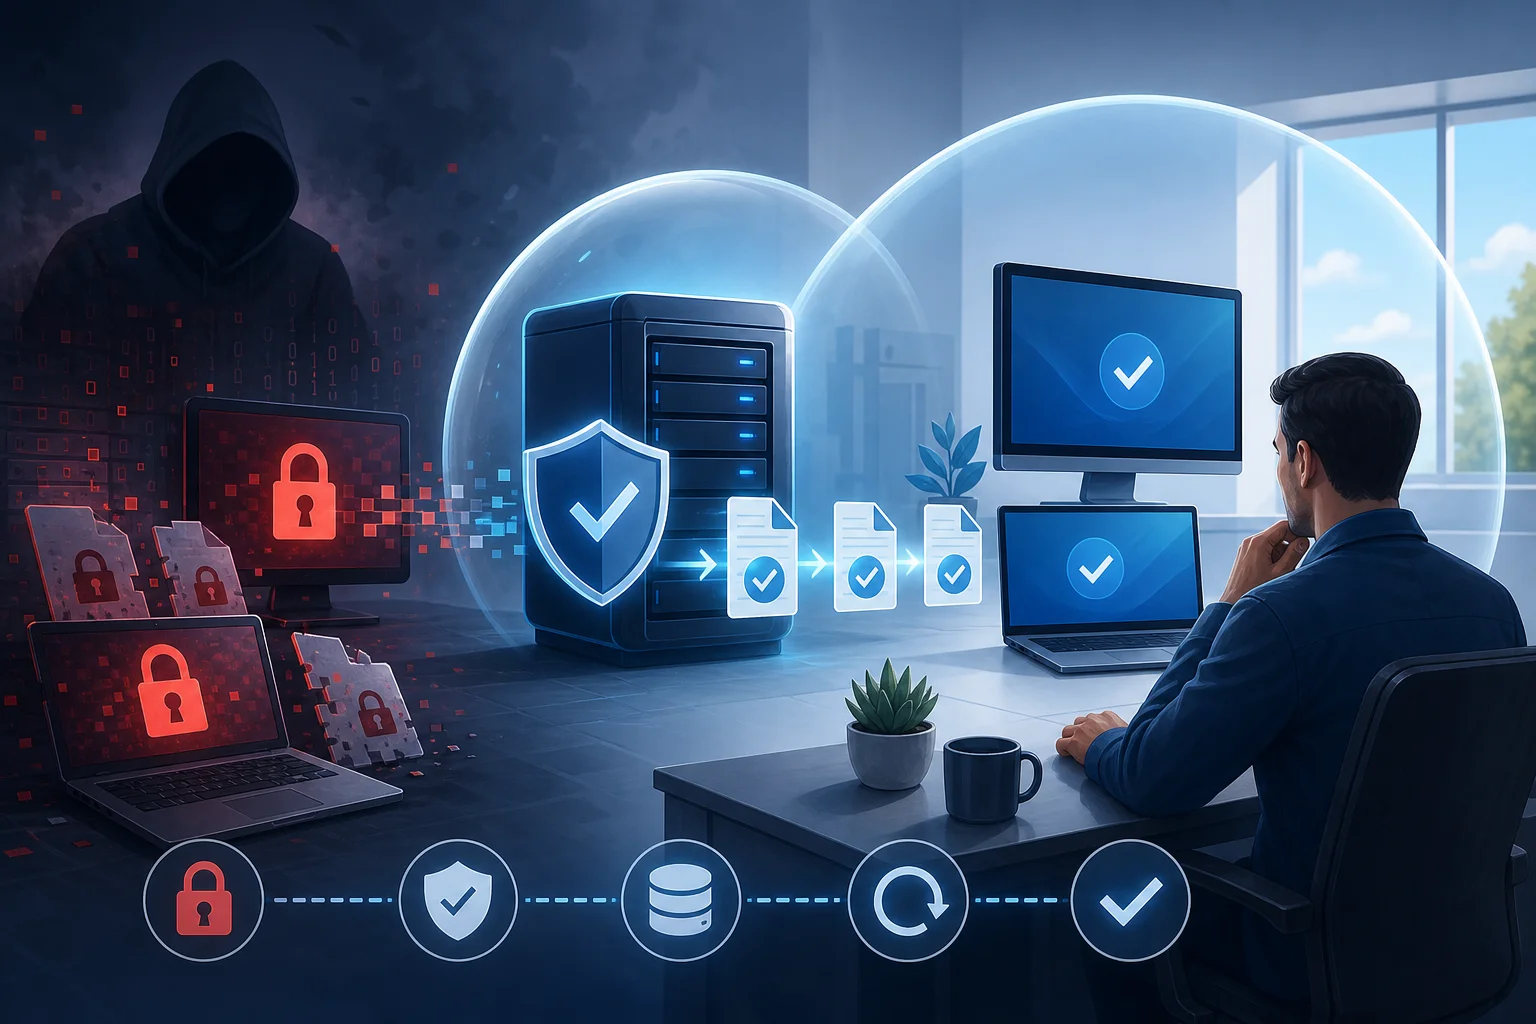
الخيار 1: الاستعادة من النسخ الاحتياطية
تعتبر هذه هي الطريقة الأكثر موثوقية، إذا لم تتعرض النسخ الاحتياطية للتلف. ولكن قبل الاستعادة، يجب التحقق منها.
الخطوات الصحيحة هي:
- عزل مستودع النسخ الاحتياطية عن الشبكة المصابة.
- إيجاد نقطة الاستعادة قبل بداية الهجوم، وليس فقط قبل اكتشافه.
- اختبار النسخ الاحتياطية على منصة اختبارية أو جهاز منفصل.
- فحص البيانات المستعادة ضد الفيروسات وEDR.
- التأكد من عدم وجود مهام ضار محفوظة، أو نصوص، أو حسابات في النظام.
- استعادة الخدمات الحرجة أولاً ثم الخدمات الثانوية.
- بعد الاستعادة، تغيير كلمات المرور ومفاتيح الوصول.
من المهم اختيار نقطة قبل الاختراق. إذا كان المهاجم موجودًا لمدة أسبوع في الشبكة، قد تحتوي النسخة الاحتياطية الموجودة من الأمس على مداخل الخلفية، أو نص ضار، أو حساب معدّل.
الخيار 2: أدوات فك التشفير المجانية
تتوفر أدوات فك التشفير المجانية لبعض عائلات ransomware. تظهر هذه عندما يكتشف الباحثون عيبًا في تنفيذ التشفير، أو يحصلون على المفاتيح، أو تستخدم وكالات إنفاذ القانون بنية المجرمين.
استخدم مصادر موثوقة فقط: مواقع الشركات المعروفة لمكافحة الفيروسات، والمبادرات الدولية لمكافحة ransomware، والتوصيات الرسمية من CERT/CSIRT. قبل تشغيل أداة فك التشفير، قم بعمل نسخة احتياطية من الملفات المشفرة. إذا أخطأ الأداة أو تضررت الملفات، ستسمح لك النسخة بتجربة طريقة أخرى.
لا تثق بالمواقع التي تعد "فك تشفير 100% لأي ملفات". لا يوجد أداة فك تشفير عالمية لجميع برامج الفدية.
الخيار 3: نسخ الظل والإصدارات السابقة
يمكن لـ Windows تخزين نسخ الظل للأقراص. يقوم بعض برامج الفدية بحذفها، لكن ليس دائمًا بشكل ناجح. تحقق من إمكانية استعادة الإصدارات السابقة من الملفات والمجلدات.
كما تحقق من:
- تاريخ الملفات على Windows؛
- لقطات محلية على NAS؛
- لقطات للآلات الافتراضية؛
- إصدارات الملفات في التخزين السحابي؛
- سلة المهملات والمجلدات الأرشيفية؛
- النسخ الموجودة على أجهزة الكمبيوتر المحمولة للموظفين الذين لم يكونوا متصلين بالشبكة أثناء الهجوم.
لا تستعد الملفات فوق تلك المشفرة مباشرة. من الأفضل نسخها إلى مكان منفصل ونظيف، ثم نقلها إلى بيئة العمل.
الخيار 4: استعادة البيانات المحذوفة
أحيانًا يقوم برنامج الفدية بإنشاء نسخة مشفرة من الملف، بينما يحذف الأصل. في هذه الحالة، يمكن نظريًا استعادة جزء من البيانات باستخدام برامج استعادة الملفات المحذوفة. تكون الفرصة أعلى إذا لم يتم استخدام القرص بعد الهجوم.
بالنسبة لـ SSD، تكون الاحتمالية أقل بسبب TRIM. بالنسبة لوحدات التخزين الشبكية، يعتمد الأمر على نظام الملفات وإعدادات اللقطات وحجم الكتابة اللاحق. يجب أن تكون هذه الطريقة ليست الأولى، ولكنها تستحق النظر إذا لم توجد نسخ احتياطية.
الخيار 5: الاستعادة اليدوية من المصادر
إذا لم يكن من الممكن استعادة الوثائق بشكل كامل، يمكنك استعادة بعض البيانات الحرجة من مصادر ثانوية:
- المرفقات في البريد؛
- التقارير المرسلة؛
- بيانات CRM وERP والاستخراج المحاسبي؛
- النسخ السحابية من الوثائق؛
- النسخ المحلية لدى الموظفين؛
- البيانات عند المقاولين والعملاء؛
- الوثائق والطباعة وأرشيفات PDF.
تستغرق هذه الطريقة وقتًا، لكنها تساعد في استئناف العمليات الرئيسية بشكل أسرع أثناء التحقيق الفني.
كيفية استعادة الخوادم ومحطات العمل بأمان
لا يكفي مجرد حذف الملف الضار. بعد تعرضها لبرامج الفدية، يجب أن نفترض أن بيانات الاعتماد قد تم سرقتها، وأن النظام قد يحتوي على آليات وصول خفية.
إعداد بيئة نظيفة
أفضل خيار هو نشر الأنظمة من جديد باستخدام صور موثوقة. هذا مهم بشكل خاص لوحدات تحكم المجال، وخوادم الإدارة، وVPN، وhypervisors.
الترتيب الموصى به:
- إنشاء شبكة استرداد معزولة.
- رفع خوادم نظيفة باستخدام صور موثوقة.
- تثبيت التحديثات الأمنية الحديثة.
- إعداد مضاد الفيروسات، وEDR، وتسجيل الأحداث.
- استعادة البيانات من النسخ الاحتياطية الموثوقة.
- تغيير كلمات مرور المدراء، وحسابات الخدمة، والمستخدمين.
- إعادة إصدار مفاتيح API، والشهادات، والرموز إذا كانت قد تكون قد تم الوصول إليها من قبل المهاجمين.
- تحقق من حقوق الوصول بناءً على مبدأ الحد الأدنى من الامتيازات.
- قم بتوصيل محطات العمل بشكل تدريجي، بعد التحقق.
تحقق من Active Directory
في البنية التحتية للدومين، خصص انتباهاً خاصًا لـ Active Directory. يقوم المهاجمون غالبًا بإنشاء حسابات جديدة، أو إضافتهم إلى مجموعات المسؤولين، أو استخدام كلمات مرور خدمة قديمة.
تحقق من:
- أعضاء المجموعات Domain Admins وEnterprise Admins و Local Administrators؛
- الحسابات الجديدة أو التي تم تغييرها مؤخرًا؛
- سياسات المجموعات المشبوهة؛
- نصوص دخول؛
- حقوق التفويض؛
- أحداث الدخول من العقد غير المعتادة؛
- مشكلات Kerberos واستخدام بروتوكولات قديمة.
بعد ذلك، قم بتفعيل المصادقة متعددة العوامل للوصول عن بعد وحسابات الإدارة. علاوة على ذلك، قم بتقييد دخول المدراء إلى محطات العمل العادية.
إعادة المستخدمين للعمل
لا تقم بتوصيل الجميع دفعة واحدة. ابدأ بمجموعة تجريبية والأقسام الحرجة. تابع السجلات، وحركة الشبكة، وأحداث الأمان. إذا ظهرت علامات إعادة تشفير، توقف عن العملية على الفور وارجع إلى التحقيق.
التواصل مع المستخدمين أيضًا مهم. أبلغهم عن كلمات المرور التي يجب تغييرها، والملفات التي لا يمكن الوصول إليها مؤقتاً، وأين يتم إرسال الرسائل المشبوهة. كلما كانت التعليمات أوضح، كان الهرج والمرج أقل.
كيفية العمل مع النسخ الاحتياطية بعد الهجوم
تعتبر النسخ الاحتياطية هي الأداة الرئيسية لاستعادة البيانات، لكنها تصبح غالبًا هدفاً للهجوم. لذلك، يجب تقييم ليس فقط وجود النسخ الاحتياطية، ولكن أيضًا جودتها.
علامات النسخ الاحتياطية الموثوقة
يجب أن تكون النسخة الاحتياطية الجيدة:
- قد تم إنشاؤها قبل البدء في الاختراق؛
- غير متاحة للإداريين العاديين؛
- محمية من التغيير أو الحذف؛
- تم التحقق منها من خلال الاستعادة، وليس فقط بواسطة تقرير المهمة الناجحة؛
- مفصولة عن الشبكة الرئيسية؛
- مشفرة ومحفوظة ببيانات اعتماد منفصلة.
قاعدة مفيدة هي 3-2-1: تخزين ما لا يقل عن ثلاثة نسخ من البيانات على نوعين مختلفين من الوسائط، مع وجود نسخة واحدة خارج الموقع الرئيسي. لحماية البيانات من برامج الفدية، تستخدم أيضًا نسخ غير قابلة للتغيير: نسخ غير قابلة للتغيير، تخزين WORM، تخزين كائنات مع قفل الإصدارات أو وسائط غير متصلة.
لماذا لا ينبغي الكتابة فوق النسخ الاحتياطية على الفور
بعد الهجوم، تستمر بعض أنظمة النسخ الاحتياطي في العمل وفقًا للجدول الزمني. قد يحتفظون بالبيانات المشفرة بالفعل فوق النقاط القديمة. لذلك، أول ما يجب القيام به هو إيقاف المهام، والتحقق من سياسات التخزين، وحماية النسخ القديمة من الحذف.
إذا كانت هناك شكوك حول تسرب خادم النسخ الاحتياطية، فلا تستخدمه كمصدر موثوق. أولاً، يجب أخذ نسخ من السجلات والتكوينات، ثم تحليلها في بيئة معزولة.
التحقيق في سبب الإصابة
بدون البحث عن السبب الجذري، تبقى عملية الاستعادة غير كاملة. قد تتم إعادة تشفير النظام مرة أخرى عبر نفس نقاط الدخول المعرضة للخطر.
نقاط الدخول الشائعة:
- رسائل البريد الإلكتروني الاحتيالية مع مرفقات ضارة؛
- كلمات المرور المسروقة من VPN أو البريد؛
- RDP مفتوحة على الإنترنت؛
- خوادم الويب وCMS المعرضة للخطر؛
- بوابات VPN قديمة؛
- كلمات مرور ضعيفة للمسؤولين؛
- عدم وجود MFA؛
- الأجهزة الشخصية المصابة؛
- الاتصالات غير الآمنة مع المقاولين.
اجمع السجلات من أنظمة البريد، وVPN، ووحدات التحكم في الدومين، والجدران النارية، وEDR، والوكيلات، والخوادم. قارن الوقت بين أول تسجيلات الدخول المشبوهة ووقت التشفير. غالبًا ما يكون هناك فترة زمنية طويلة بينهما، لذلك قم بتحليل ليس فقط الساعات الأخيرة.
الإجراءات القانونية والتنظيمية
يجب أن تتواكب عملية الاستعادة الفنية بعد هجوم برامج الفدية مع إدارة المخاطر. فبالنسبة للشركة، هذا ليس حادثًا تقنيًا فقط.
يوصى ب:
- تعيين منسق مسؤول للحادث؛
- الاحتفاظ بسجل القرارات والإجراءات؛
- الحفاظ على الأدلة لتقديمها إلى جهات إنفاذ القانون؛
- تقييم ما إذا كانت البيانات الشخصية قد تضررت؛
- التحقق من متطلبات العقود مع العملاء والشركاء؛
- إبلاغ شركة التأمين إذا كان هناك تأمين ضد الهجمات السيبرانية؛
- إعداد رسائل واضحة للموظفين والعملاء.
لا ينبغي إخفاء المشكلة عن الفرق الداخلية التي تحتاج لتكون جزءًا من عمليات الاستعادة. لكن أيضًا، فإن نشر تفاصيل غير موثوقة يعتبر خطراً. يُفضل استخدام قناة اتصالات واحدة وصياغات متفق عليها.
كيفية تقليل خطر الهجمات المتكررة
بعد الاستعادة، تأتي المرحلة الأكثر أهمية — تعزيز الحماية. إذا تم استعادة كل شيء كما كان، فإن احتمال حدوث حادث جديد يبقى مرتفعًا.
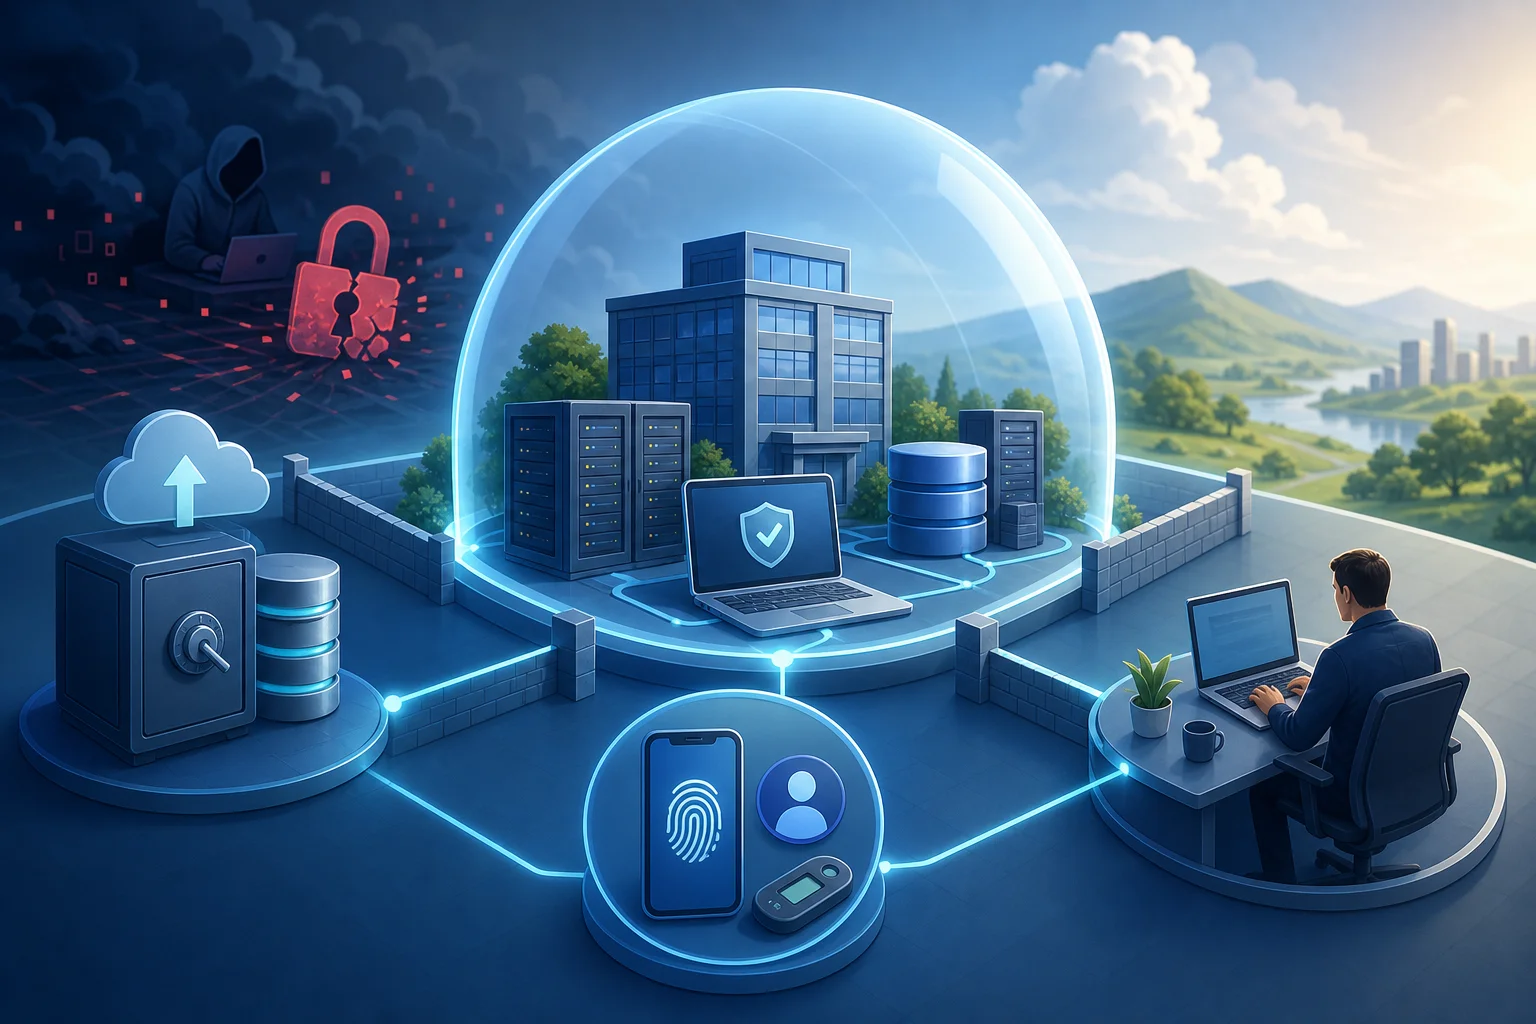
تدابير الحماية الفنية
إجراءات الأولوية هي:
- تفعيل MFA لـ VPN، والبريد، والمدراء، والخدمات السحابية؛
- إغلاق RDP من الإنترنت أو حمايته من خلال VPN وقواعد الوصول الصارمة؛
- تحديث أنظمة التشغيل، وبوابات VPN، وhypervisors، والخوادم البريدية، وCMS؛
- تنفيذ EDR أو أحدث أمان نقاط النهاية؛
- تقليل حقوق المستخدمين؛
- تقسيم الشبكة إلى قطاعات؛
- منع تشغيل الماكرو من الإنترنت؛
- إعداد تصفية البريد والمرفقات؛
- التحكم في PowerShell وPsExec وWMI وغيرها من أدوات الإدارة؛
- الاحتفاظ بسجلات مركزية وتخزينها بشكل منفصل عن محطات العمل؛
- تحقق بانتظام من عملية الاستعادة من النسخ الاحتياطية.
ابدأ بالإجراءات التي تغلق نقاط الدخول الواضحة. عادةً ما تعطي MFA وإصلاح الخدمات الخارجية الضعيفة تأثيراً سريعًا.
تدابير تنظيمية
التكنولوجيا لا تعوض عن العمليات. تحتاج إلى قواعد واضحة:
- من يقرر إيقاف الشبكة؟
- أين يتم تخزين خطة الاستعادة؟
- من لديه وصول إلى النسخ الاحتياطية؟
- كم مرة يتم فحص الاستعادة؟
- كيف يبلغ الموظفون عن عمليات الاحتيال؟
- من يتواصل مع العملاء، والشركاء، والمنظمين؟
- ما هي الأنظمة التي تعتبر حرجة؟
قم بإجراء تدريبات تعليمية. حتى تمرين قصير على سيناريو "الخادم المشفر" يوضح الثغرات: كلمات المرور المنسية، النسخ الاحتياطية غير الموثوقة، الاعتماد على مسؤول واحد، أو عدم وجود جهات اتصال للمقاولين.
خطة استعادة للأعمال الصغيرة
غالبًا ما تفتقر الأعمال الصغيرة إلى فريق أمان خاص. لذلك، يجب أن تكون الخطة بسيطة وقابلة للتنفيذ.
الحد الأدنى المطلوب:
- قائمة بالأنظمة الحرجة: المحاسبة، CRM، الموقع، البريد، الملفات، البنك الإلكتروني.
- اتصالات الإداري، ومزود الاستضافة، والمحامي، والمدير.
- نسخ احتياطية يومية للبيانات الهامة.
- نسخة واحدة غير متصلة أو نسخة سحابية غير قابلة للتغيير.
- MFA على البريد، وVPN، والوصول عن بعد.
- منع من حسابات المدير العامة.
- تحديثات دورية.
- تعليمات للموظفين: ماذا يفعلون في حالة وجود رسالة مشبوهة أو ملفات مشفرة.
إذا كان الميزانية محدودة، ابدأ بالنسخ الاحتياطية، وMFA وإغلاق RDP المفتوح. هذه الإجراءات لا تحل جميع المشكلات، ولكنها تغلق الأسباب الشائعة للخسائر الكبيرة.
خطة استعادة للمستخدمين الأفراد
إذا أصاب برنامج الفدية جهاز الكمبيوتر المنزلي، فإن الخطوات الموصى بها تكون مماثلة، ولكن أبسط.
افعل ما يلي:
- فصل الكمبيوتر عن الإنترنت والشبكة المحلية.
- عدم توصيل أي قرص خارجي مع الصور والوثائق.
- تصوير مذكرة الفدية والاحتفاظ بنسخة منها.
- نسخ بعض الملفات المشفرة إلى جهاز تخزين منفصل للتحليل، إذا كان ذلك آمناً.
- تحقق مما إذا كانت هناك نسخ احتياطية في السحابة، أو على قرص خارجي، أو جهاز آخر.
- ابحث عن أداة فك التشفير موثوق بها لعائلة ransomware، إذا كانت موجودة.
- أعد تثبيت النظام أو استعد منه من صورة نظيفة.
- غير كلمات المرور للبريد، والبنوك، ووسائل التواصل الاجتماعي، والتخزين السحابي من جهاز نظيف آخر.
- استعد البيانات فقط بعد التحقق.
إذا كانت هناك مسحات مستندات، أو كلمات مرور، أو معلومات مالية في الملفات المشفرة، فاعتبرها محلية تعرضت للاختراق. غير كلمات المرور وفعل خاصية المصادقة الثنائية.
الأخطاء الشائعة عند الاستعادة
الأخطاء غالبًا ما تكلف أكثر من الهجوم نفسه. إليك الأخطاء الأكثر شيوعًا:
- استعادة البيانات في شبكة لا تزال مصابة؛
- استخدام كلمات مرور المدير القديمة؛
- عدم فحص النسخ الاحتياطية قبل الاستعادة الجماعية؛
- حذف السجلات والملفات الضارة قبل التحليل؛
- الثقة بأدوات فك التشفير العشوائية؛
- توصيل النسخ الاحتياطية غير المتصلة بالخادم المصاب؛
- تجاهل سبب الاختراق؛
- الإعلان المبكر عن الحادث على أنه مغلق.
تعتبر أفضل الممارسات هي تقسيم عملية الاستعادة إلى عدة مراحل: إيقاف الهجوم، التحليل، البيئة النظيفة، استعادة البيانات، المراقبة، وتحسين الحماية. هكذا تقلل من خطر تفويت تفصيل مهم.
FAQ: إجابات على الأسئلة الشائعة حول استعادة البيانات بعد هجوم برامج الفدية
هل يمكن استعادة الملفات بعد برامج الفدية بدون نسخ احتياطية؟
أحياناً يمكن، ولكن ليس دائمًا. تحقق من أدوات فك التشفير المجانية، ونسخ الظل، والإصدارات في السحابة، ولقطات NAS، والأصول الأصلية التي تم استرجاعها. إذا تم تطبيق التشفير بشكل صحيح، ودون وجود نسخ، فقد يكون الاستعادة الكاملة مستحيلة.
هل هناك برنامج عالمي لفك تشفير الملفات؟
لا. تستخدم كل برامج الفدية مفاتيح وطرقًا فريدة. لا توجد أداة فك تشفير عالمية. استخدم فقط أدوات موثوقة للعائلة المحددة من ransomware.
هل يجب إيقاف تشغيل الكمبيوتر عند الإصابة؟
إذا كان التشفير مستمرًا وليس لديك طريقة أخرى لإيقافه، فإن فصل الطاقة قد يحد من الأضرار. ولكن في بيئة مؤسسية، من الأفضل أولاً عزل الجهاز عن الشبكة والحفاظ على حالته للتحليل إذا كان ذلك ممكنًا.
لماذا يجب تغيير كلمات المرور بعد الاستعادة؟
لأن المهاجمين قد يكونون سرقوا بيانات الاعتماد قبل بدء التشفير. إذا تركت كلمات المرور القديمة، فقد يستطيعون الدخول إلى الشبكة مرة أخرى وتكرار الهجوم.
هل يمكن استخدام الكمبيوتر بعد إزالة الفيروس؟
يفضل عدم اعتبار النظام موثوقًا بعد. بالنسبة للأجهز المهمة، من الأكثر أمانًا إعادة تثبيت نظام التشغيل أو نشر صورة نظيفة، ثم استعادة البيانات الموثوقة.
كيف تعرف أن النسخة الاحتياطية ليست مصابة؟
يجب اختيار نقطة قبل بدء عملية الاختراق، واستعادتها في بيئة معزولة، وفحصها ضد الفيروسات، وتحليلها بحثًا عن حسابات مشبوهة، ومهام، ونصوص، وتغييرات في التكوين.
ماذا تفعل إذا كانت الملفات مشفرة في السحابة؟
أوقف المزامنة، غير كلمة المرور، وانهي الجلسات النشطة. ثم تحقق من تاريخ الإصدارات، وسلة المهملات، ووظائف استعادة الحساب. تسمح العديد من خدمات التخزين السحابية بالرجوع إلى الحالة السابقة للملفات.
خطة عمل مختصرة
إذا كنت بحاجة إلى توجيه سريع، استخدم هذا الترتيب:
- قم بعزل الأجهزة المصابة والنسخ الاحتياطية.
- وثق علامات الهجوم: الملاحظات، والامتدادات، وأوقات الأحداث.
- قم بتقييم الأضرار: محطات العمل، والخوادم، والسحابات، والنسخ الاحتياطية.
- حدد عائلة برنامج الفدية وتحقق من وجود أداة لفك التشفير.
- ابحث عن نقطة استعادة آمنة.
- نشر بيئة موثوقة وقم بتحديث الأنظمة.
- استعد البيانات من النسخ المؤكدة.
- غير كلمات المرور، والمفاتيح، والرموز.
- ابحث عن الأسباب الجذرية للهجوم وأزلها.
- عزز الحماية وتحقق من خطة الاستعادة.
الخاتمة
تتطلب استعادة البيانات بعد هجوم برامج الفدية الانضباط: أولًا، أوقف انتشار الهجوم، ثم احفظ الأدلة، تحقق من النسخ الاحتياطية، وعد إلى الأنظمة في بيئة نظيفة فقط. لا تعتمد على أدوات فك التشفير العشوائية ولا توصل النسخ الاحتياطية بشبكة مصابة. ابدأ بالعزل، والجرد، والبحث عن نقطة استعادة موثوقة، وبعد بدء العمل، تأكد من إزالة أسباب الاختراق وتحديث خطة الحماية.