<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
    <id>https://cyberrestorelab.com/ar/blog</id>
    <title>CyberRestoreLab Blog</title>
    <updated>2026-08-09T00:00:00.000Z</updated>
    <generator>https://github.com/jpmonette/feed</generator>
    <link rel="alternate" href="https://cyberrestorelab.com/ar/blog"/>
    <subtitle>CyberRestoreLab Blog</subtitle>
    <icon>https://cyberrestorelab.com/ar/img/favicon.svg?v=2</icon>
    <entry>
        <title type="html"><![CDATA[أين تجد المساعدة في مجال الأمن السي سایبري: دليل عملي]]></title>
        <id>https://cyberrestorelab.com/ar/blog/gde-naiti-pomoshch-po-kiberbezopasnosti</id>
        <link href="https://cyberrestorelab.com/ar/blog/gde-naiti-pomoshch-po-kiberbezopasnosti"/>
        <updated>2026-08-09T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[إذا كنت تبحث عن أين تجد المساعدة في مجال الأمن السي سایبري، فإن المشكلة تبدو عاجلة بالفعل إلى أين تتوجه، للمستخدمين الخاصين، والشركات، والمنظمات غير الربحية، وكيفية اختيار المتخصص، وما يجب تحضيره قبل الاتصال، وما هي الخطوات التي يجب اتخاذها في الدقائق الأولى لتجنب تفاقم المشكلة.]]></summary>
        <content type="html"><![CDATA[<p>إذا كنت تبحث عن أين تجد المساعدة في مجال الأمن السي سایبري، فإن المشكلة تبدو عاجلة بالفعل: تم اختراق حسابك، وسرقة المال، أو تشفير الملفات، أو تلقي رسالة مشبوهة، أو لاحظت تسرب البيانات في الشركة. في هذه المقالة، تم جمع خيارات عملية: إلى أين تتوجه، للمستخدمين الخاصين، والشركات، والمنظمات غير الربحية، وكيفية اختيار المتخصص، وما يجب تحضيره قبل الاتصال، وما هي الخطوات التي يجب اتخاذها في الدقائق الأولى لتجنب تفاقم المشكلة.</p>
<p>نادراً ما تنتظر الحوادث السيبرانية لحظة ملائمة. لكن الأفعال العشوائية يمكن أن تضر: مثل حذف آثار الهجوم، أو تأمين وصول المهاجم، أو عرقلة البنك لاستعادة الدفع. لذلك، من الضروري بسرعة تحديد نوع المشكلة واختيار القناة الصحيحة للمساعدة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="متى-تحتاج-إلى-مساعدة-عاجلة-في-الأمن-السي-سایبري">متى تحتاج إلى مساعدة عاجلة في الأمن السي سایبري<a href="https://cyberrestorelab.com/ar/blog/gde-naiti-pomoshch-po-kiberbezopasnosti#%D9%85%D8%AA%D9%89-%D8%AA%D8%AD%D8%AA%D8%A7%D8%AC-%D8%A5%D9%84%D9%89-%D9%85%D8%B3%D8%A7%D8%B9%D8%AF%D8%A9-%D8%B9%D8%A7%D8%AC%D9%84%D8%A9-%D9%81%D9%8A-%D8%A7%D9%84%D8%A3%D9%85%D9%86-%D8%A7%D9%84%D8%B3%D9%8A-%D8%B3%D8%A7%DB%8C%D8%A8%D8%B1%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان متى تحتاج إلى مساعدة عاجلة في الأمن السي سایبري" title="ارتباط مباشر بالعنوان متى تحتاج إلى مساعدة عاجلة في الأمن السي سایبري">​</a></h2>
<p>يجب طلب المساعدة ليس فقط بعد الاختراق الواضح. غالباً ما تكون الاستشارة المبكرة أرخص وأكثر أمانًا من التعافي بعد الأضرار. تحتاج إلى مساعدة عاجلة إذا لاحظت واحدًا أو أكثر من العلامات:</p>
<ul>
<li>فقدت الوصول إلى البريد الإلكتروني، أو المراسلة، أو الشبكات الاجتماعية، أو السحابة، أو حسابك الشخصي;</li>
<li>تم سحب الأموال من بطاقة، أو حساب، أو محفظة مشفرة بدون موافقتك;</li>
<li>بدأ الجهاز في عرض نوافذ تطالب بفدية;</li>
<li>تم إعادة تسمية الملفات، ولم تفتح، أو حصلت على امتدادات غريبة;</li>
<li>يحصل زملائك على رسائل من المفترض أنها من اسمك;</li>
<li>يعيد موقع الشركة توجيه المستخدمين إلى صفحات غير معروفة;</li>
<li>ظهرت قواعد إعادة توجيه في البريد التي لم تنشئها;</li>
<li>يخطرك برنامج مكافحة الفيروسات، أو EDR، أو جدار الحماية بوجود إصابة أو وصول مشبوه;</li>
<li>تم اكتشاف بياناتك في الدارك ويب، أو قناة التليجرام، أو منتدى;</li>
<li>أرسل موظف كلمة المرور، أو رمز SMS، أو بيانات البطاقة إلى صفحة تصيد.</li>
</ul>
<p>إذا كانت الحالة مرتبطة بتهديد لحياة الشخص، أو سلامته البدنية، أو ابتزاز قاصر، أو خطر فوري بالعنف، اتصل أولاً بخدمات الطوارئ والشرطة. يمكن للمتخصصين في الأمن السيبراني المساعدة في الجوانب الرقمية، لكنهم لا يحلوا محل المساعدة الطارئة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="اختيارات-سريعة-إلى-أين-تتوجه-في-مواقف-مختلفة">اختيارات سريعة: إلى أين تتوجه في مواقف مختلفة<a href="https://cyberrestorelab.com/ar/blog/gde-naiti-pomoshch-po-kiberbezopasnosti#%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1%D8%A7%D8%AA-%D8%B3%D8%B1%D9%8A%D8%B9%D8%A9-%D8%A5%D9%84%D9%89-%D8%A3%D9%8A%D9%86-%D8%AA%D8%AA%D9%88%D8%AC%D9%87-%D9%81%D9%8A-%D9%85%D9%88%D8%A7%D9%82%D9%81-%D9%85%D8%AE%D8%AA%D9%84%D9%81%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان اختيارات سريعة: إلى أين تتوجه في مواقف مختلفة" title="ارتباط مباشر بالعنوان اختيارات سريعة: إلى أين تتوجه في مواقف مختلفة">​</a></h2>
<p>أدناه جدول مختصر للإرشاد الأولي. لا يُعتبر بديلاً للاستشارة المهنية، ولكنه يساعد على فهم الخطوة الأولى.</p>
<table><thead><tr><th>الموقف</th><th>أين تتوجه أولاً</th><th>ماذا تفعل على الفور</th></tr></thead><tbody><tr><td>تم سرقة الأموال من بطاقة أو حساب</td><td>البنك عبر الرقم الموجود على البطاقة أو من التطبيق الرسمي</td><td>حظر البطاقة، الاعتراض على العملية، حفظ الرسائل النصية وتاريخ العمليات</td></tr><tr><td>تم اختراق البريد الإلكتروني أو الشبكة الاجتماعية</td><td>الدعم الرسمي للخدمة</td><td>تغيير كلمة المرور، التحقق من البريد الاحتياطي وتفعيل 2FA</td></tr><tr><td>وقعت ضحية لتصيد</td><td>البنك، دعم الخدمة، متخصص أمن المعلومات</td><td>تغيير كلمات المرور، إلغاء الجلسات، والتحقق من الجهاز</td></tr><tr><td>تم تشفير الملفات</td><td>متخصص استجابة للحوادث، شركة أمن معلومات، CERT/CSIRT</td><td>لا تدفع على الفور، لا تعيد تثبيت النظام، احفظ عينات من الملفات</td></tr><tr><td>هجوم على الموقع</td><td>مزود الاستضافة، مطور الويب، متخصص في AppSec</td><td>حصر الوصول مؤقتًا، عمل نسخة من السجلات، التحقق من CMS</td></tr><tr><td>تسرب بيانات شخصية</td><td>محامي بيانات شخصية، DPO/مسؤول، متخصص أمن معلومات</td><td>توثيق الحادث، تقييم نطاقه، تحضير إشعارات وفقًا للقانون</td></tr><tr><td>اشتباه في إصابة جهاز العمل</td><td>قسم IT/أمن المعلومات الداخلي، SOC، مقاول</td><td>فصل الشبكة، لا تغلق الجهاز بدون تعليمات المتخصص</td></tr><tr><td>ابتزاز أو تهديد إلكتروني</td><td>السلطات القانونية، المنصة، متخصص أمان رقمي</td><td>لا ترسل مواد جديدة، احفظ المحادثات والروابط</td></tr></tbody></table>
<p><img decoding="async" loading="lazy" alt="المساعدة في الأمن السي سایبري عند وقوع حادث" src="https://cyberrestorelab.com/ar/assets/images/gde-naiti-pomoshch-po-kiberbezopasnosti-01-0904b217ec6a8caa4da4670afc655052.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-أنواع-المساعدة-في-الأمن-السي-سایبري-الموجودة">ما هي أنواع المساعدة في الأمن السي سایبري الموجودة<a href="https://cyberrestorelab.com/ar/blog/gde-naiti-pomoshch-po-kiberbezopasnosti#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A3%D9%86%D9%88%D8%A7%D8%B9-%D8%A7%D9%84%D9%85%D8%B3%D8%A7%D8%B9%D8%AF%D8%A9-%D9%81%D9%8A-%D8%A7%D9%84%D8%A3%D9%85%D9%86-%D8%A7%D9%84%D8%B3%D9%8A-%D8%B3%D8%A7%DB%8C%D8%A8%D8%B1%D9%8A-%D8%A7%D9%84%D9%85%D9%88%D8%AC%D9%88%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي أنواع المساعدة في الأمن السي سایبري الموجودة" title="ارتباط مباشر بالعنوان ما هي أنواع المساعدة في الأمن السي سایبري الموجودة">​</a></h2>
<p>تتفاوت المساعدة. لتوفير الوقت، من المفيد أن تفهم من تحتاج بالضبط.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الدعم-الفني-للخدمة">الدعم الفني للخدمة<a href="https://cyberrestorelab.com/ar/blog/gde-naiti-pomoshch-po-kiberbezopasnosti#%D8%A7%D9%84%D8%AF%D8%B9%D9%85-%D8%A7%D9%84%D9%81%D9%86%D9%8A-%D9%84%D9%84%D8%AE%D8%AF%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الدعم الفني للخدمة" title="ارتباط مباشر بالعنوان الدعم الفني للخدمة">​</a></h3>
<p>دعم البريد الإلكتروني، الشبكات الاجتماعية، السوق الإلكتروني، البنك أو الخدمة السحابية يساعد في استعادة الوصول، إلغاء الإجراءات المشبوهة، فصل الجلسات النشطة والتحقق من إعدادات الأمان. هذه هي القناة الأولى الأفضل، إذا كانت المشكلة تتعلق بحساب معين.</p>
<p>من المهم التوجه فقط من خلال الموقع الرسمي، أو التطبيق، أو رقم الهاتف الذي تم التحقق منه. لا تبحث عن الدعم من خلال الإعلانات العشوائية في البحث والمراسلة. المحتالون غالباً ما يشترون إعلانات حول طلبات مثل</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="lmn-lrqmy" term="lmn-lrqmy"/>
        <category label="lhtyl" term="lhtyl"/>
        <category label="lhwdth" term="lhwdth"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[كيفية الحماية من فيروس تشفير البيانات: الدليل الكامل]]></title>
        <id>https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika</id>
        <link href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika"/>
        <updated>2026-08-07T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[كيفية الحماية من فيروس تشفير البيانات هو سؤال من الأفضل حله قبل الهجمة الأولى. فيروس تشفير البيانات، أو ransomware، يحظر الوصول إلى الملفات ويطلب فدية للحصول على مفتاح فك التشفير. في هذه المقالة، سنستعرض كيفية تقليل خطر الإصابة، وما هي الإعدادات التي يجب تفعيلها في Windows وmacOS وLinux وخدمات السحابة، وكيفية تنظيم النسخ الاحتياطية، وتدريب الموظفين، وماذا تفعل إذا حدثت الإصابة بالفعل.]]></summary>
        <content type="html"><![CDATA[<p>كيفية الحماية من فيروس تشفير البيانات هو سؤال من الأفضل حله قبل الهجمة الأولى. فيروس تشفير البيانات، أو ransomware، يحظر الوصول إلى الملفات ويطلب فدية للحصول على مفتاح فك التشفير. في هذه المقالة، سنستعرض كيفية تقليل خطر الإصابة، وما هي الإعدادات التي يجب تفعيلها في Windows وmacOS وLinux وخدمات السحابة، وكيفية تنظيم النسخ الاحتياطية، وتدريب الموظفين، وماذا تفعل إذا حدثت الإصابة بالفعل.</p>
<p>فيروسات تشفير البيانات خطيرة ليست فقط على الشركات الكبيرة. يمكن أن يصبح اللابتوب المنزلي، أو الأرشيف العائلي، أو قاعدة بيانات العملاء للأعمال الصغيرة، أو المحاسبة، أو التخزين NAS، أو القرص المشترك للقسم - كل ذلك هدفًا لها. كما أن الحماية لا تعتمد على مضاد الفيروسات الواحد، بل على مجموعة من العادات، والإعدادات، والنسخ الاحتياطية، وخطط الاستجابة.</p>
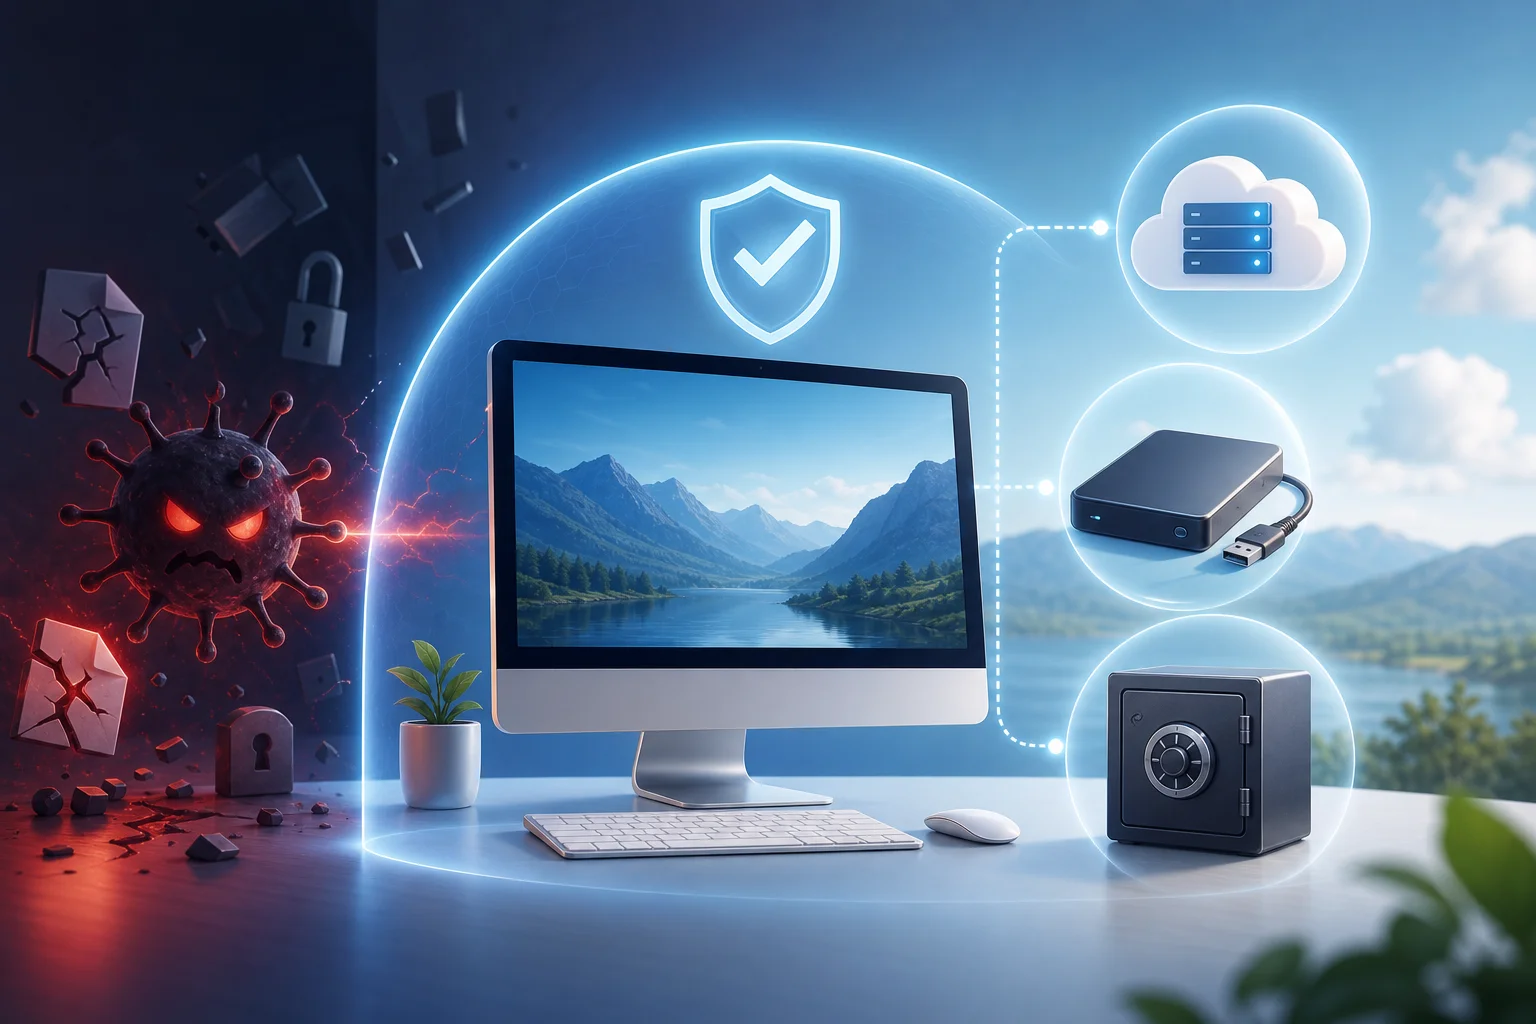
<p><img decoding="async" loading="lazy" alt="الحماية من فيروس تشفير البيانات" src="https://cyberrestorelab.com/ar/assets/images/kak-zashchititsya-ot-virusa-shifrovalshchika-01-24a1930be35494cfb10064793925f1eb.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-فيروس-تشفير-البيانات-وكيف-يعمل">ما هو فيروس تشفير البيانات وكيف يعمل<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%A7-%D9%87%D9%88-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D9%88%D9%83%D9%8A%D9%81-%D9%8A%D8%B9%D9%85%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو فيروس تشفير البيانات وكيف يعمل" title="ارتباط مباشر بالعنوان ما هو فيروس تشفير البيانات وكيف يعمل">​</a></h2>
<p>فيروس تشفير البيانات هو برنامج ضار يجد الملفات على الجهاز أو في المجلدات الشبكية المتاحة، ويقوم بتشفيرها ويترك رسالة تطالب بالفدية. غالبًا ما يعد المحتالون بإرسال المفتاح بعد الدفع. على أرض الواقع، لا توجد ضمانات: فقد لا يصل المفتاح، أو قد لا يعمل، أو قد تُستخدم الأموال لدعم هجمات جديدة.</p>
<p>تمر الهجمة النموذجية بعدة مراحل:</p>
<ol>
<li>يحصل المحتال على الوصول الأولي. يمكن أن يكون ذلك من خلال بريد إلكتروني احتيالي، أو مرفق مصاب، أو كلمة مرور مخترقة، أو RDP ضعيف، أو إعلان ضار، أو برنامج مقرصن.</li>
<li>يتثبت الرمز الضار في النظام. في بعض الأحيان، يقوم بإيقاف الحماية، وحذف النسخ الاحتياطية، والبحث عن الموارد الشبكية.</li>
<li>يقوم فيروس التشفير باختيار البيانات. وعادة ما يتضمن ذلك الوثائق، والجداول، والأرشيفات، والصور، وقواعد البيانات، والنسخ الاحتياطية إذا كانت متاحة كمجلد عادي.</li>
<li>يتم تشفير الملفات. قد تتغير الامتدادات، وتظهر ملاحظة على سطح المكتب تحتوي على تعليمات للدفع.</li>
<li>أحيانًا يتم سرقة البيانات مسبقًا. ثم يهدد المجرمون بنشرها حتى إذا كانت الضحية تمتلك نسخًا احتياطية.</li>
</ol>
<p>النتيجة الرئيسية بسيطة: يجب أن تقوض الحماية محاولة التشفير في كل مرحلة. يجب تعقيد الدخول، وتقليل الانتشار، والاحتفاظ بنسخ نظيفة من البيانات، والاستعداد المسبق بترتيب العمل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="طرق-العدوى-الرئيسية-لفيروسات-الفدية">طرق العدوى الرئيسية لفيروسات الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%B7%D8%B1%D9%82-%D8%A7%D9%84%D8%B9%D8%AF%D9%88%D9%89-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان طرق العدوى الرئيسية لفيروسات الفدية" title="ارتباط مباشر بالعنوان طرق ال�عدوى الرئيسية لفيروسات الفدية">​</a></h2>
<p>لفهم كيفية الحماية من فيروس الفدية، من المهم معرفة السيناريوهات الأكثر شيوعًا. حيث تتغير، لكن الأساليب الأساسية تبقى متشابهة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="رسائل-البريد-الإلكتروني-الاحتيالية-والمرفقات">رسائل البريد الإلكتروني الاحتيالية والمرفقات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%B1%D8%B3%D8%A7%D8%A6%D9%84-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D9%84%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D9%85%D8%B1%D9%81%D9%82%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان رسائل البريد الإلكتروني الاحتيالية والمرفقات" title="ارتباط مباشر بالعنوان رسائل البريد الإلكتروني الاحتيالية والمرفقات">​</a></h3>
<p>يمكن أن يبدو البريد الإلكتروني كفاتورة، أو وثيقة، أو إشعار من البنك، أو رسالة من خدمة التوصيل، أو سيرة ذاتية، أو وثيقة من أحد الشركاء. بداخلها، قد تحتوي على مرفق يحتوي على ماكرو، أو رابط لموقع مزيف، أو أرشيف مع ملف تنفيذي. في بعض الأحيان، يخلق النص حالة من الاستعجال: ادفع اليوم، افتح الآن، تحقق من الدين.</p>
<p>علامات الخطر:</p>
<ul>
<li>ملف غير متوقع من مرسل غير معروف؛</li>
<li>أرشيف بكلمة مرور مذكورة في البريد؛</li>
<li>طلب تفعيل الماكرو في الوثيقة؛</li>
<li>رابط يحتوي على نطاق مشابه، لكنه غير دقيق؛</li>
<li>أسلوب غريب، أخطاء، أو ضغط زمني.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="اختراق-الوصول-عن-بُعد">اختراق الوصول عن بُعد<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D8%AE%D8%AA%D8%B1%D8%A7%D9%82-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D9%86-%D8%A8%D9%8F%D8%B9%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان اختراق الوصول عن بُعد" title="ارتباط مباشر بالعنوان اختراق الوصول عن بُعد">​</a></h3>
<p>غالبًا ما تصبح RDP، بوابة VPN، لوحة التحكم، SSH، أو سطح المكتب البعيد نقطة الدخول. يرتفع الخطر إذا تم استخدام كلمة مرور ضعيفة، أو لا يوجد MFA، أو الخدمة مفتوحة على الإنترنت، ولم يتم تثبيت التحديثات منذ فترة طويلة.</p>
<p>بالنسبة للأعمال، يعد هذا أمرًا حرجًا بشكل خاص. يمكن أن يوفر اختراق حساب مسؤول واحد الوصول إلى الخوادم، والمجلدات المشتركة، والنسخ الاحتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="البرمجيات-المقرصنة-والمُفعِّلات">البرمجيات المقرصنة والمُفعِّلات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%82%D8%B1%D8%B5%D9%86%D8%A9-%D9%88%D8%A7%D9%84%D9%85%D9%8F%D9%81%D8%B9%D9%91%D9%90%D9%84%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان البرمجيات المقرصنة والمُفعِّلات" title="ارتباط مباشر بالعنوان البرمجيات المقرصنة والمُفعِّلات">​</a></h3>
<p>غالبًا ما تحتوي البرمجيات المقرصنة، والمُفعِّلات، وتجمعات Windows، والإصدارات المجانية من البرامج المدفوعة، والإضافات المشبوهة على كود ضار. يقوم المستخدم بتشغيل الملف بصلاحيات المسؤول، ثم يفقد النظام السيطرة.</p>
<p>يمكن أن تساهم التوفير في الترخيص في فقدان مستندات العمل، وتوقف الأعمال، والنفقات على الاستعادة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الثغرات-في-البرامج-وال�أجهزة">الثغرات في البرامج والأجهزة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%88%D8%A7%D9%84%D8%A3%D8%AC%D9%87%D8%B2%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الثغرات في البرامج والأجهزة" title="ارتباط مباشر بالعنوان الثغرات في البرامج والأجهزة">​</a></h3>
<p>تستخدم فيروسات تشفير البيانات الأخطاء في أنظمة التشغيل، والمتصفحات، وحزم المكتب، وبوابات VPN، وNAS، والموجهات، وتطبيقات الخادم. لذلك، فإن التحديثات ليست مجرد إجراء شكلي، بل إجراء أمان أساسي.</p>
<p>يجب الانتباه بشكل خاص إلى الأجهزة التي تعمل لعدة سنوات دون صيانة: خزانات الشبكة، والخوادم القديمة، والكاميرات، والطابعات، والموجهات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="استراتيجيات-الحماية-الأساسية-من-فيروس-تشفير-البيانات">استراتيجيات الحماية الأساسية من فيروس تشفير البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D8%B3%D8%AA%D8%B1%D8%A7%D8%AA%D9%8A%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A3%D8%B3%D8%A7%D8%B3%D9%8A%D8%A9-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان استراتيجيات الحماية الأساسية من فيروس تشفير البيانات" title="ارتباط مباشر بالعنوان استراتيجيات الحماية الأساسية من فيروس تشفير البيانات">​</a></h2>
<p>تتكون الحماية الموثوقة من عدة طبقات. إذا فشلت طبقة واحدة، يجب أن تقلل التالية من الأضرار.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="مبدأ-الحد-الأدنى-من-الحقوق">مبدأ الحد الأدنى من الحقوق<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%A8%D8%AF%D8%A3-%D8%A7%D9%84%D8%AD%D8%AF-%D8%A7%D9%84%D8%A3%D8%AF%D9%86%D9%89-%D9%85%D9%86-%D8%A7%D9%84%D8%AD%D9%82%D9%88%D9%82" class="hash-link" aria-label="ارتباط مباشر بالعنوان مبدأ الحد الأدنى من الحقوق" title="ارتباط مباشر بالعنوان مبدأ الحد الأدنى من الحقوق">​</a></h3>
<p>لا ينبغي للمستخدم العمل دائمًا كمسؤول. للحسابات اليومية، تكفي حسابات عادية. تحتاج صلاحيات المسؤول فقط لتثبيت البرامج وإجراء التغييرات النظامية.</p>
<p>في الشركات، يعد هذا المبدأ مهمًا بشكل خاص. لا يحتاج الموظف إلى الوصول إلى كافة المجلدات إذا كان يعمل فقط على مشروع واحد. كلما قل الوصول إلى الملفات، كانت منطقة الإصابة أصغر في حالة العدوى.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التحديثات-المنتظمة">التحديثات المنتظمة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%86%D8%AA%D8%B8%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحديثات المنتظمة" title="ارتباط مباشر بالعنوان التحديثات المنتظمة">​</a></h3>
<p>قم بتحديث نظام التشغيل، والمتصفح، وتطبيقات المكتب، وعميل البريد، وJava، وقارئات PDF، وضغط الملفات، وخدمات الخادم. إذا لم تعد البرنامج مدعومًا، فمن الأفضل استبداله.</p>
<p>ممارسات مفيدة:</p>
<ul>
<li>تفعيل التحديثات التلقائية حيثما كان ذلك آمنًا؛</li>
<li>التحقق من تحديثات الأجهزة الشبكية يدويًا؛</li>
<li>إلغاء تثبيت البرمجيات القديمة التي لا تحتاج إليها؛</li>
<li>الحفاظ على قائمة بالأنظمة الحرجة وتواريخ تحديثها.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كلمات-مرور-قوية-وmfa">كلمات مرور قوية وMFA<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D9%85%D8%B1%D9%88%D8%B1-%D9%82%D9%88%D9%8A%D8%A9-%D9%88mfa" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمات مرور قوية وMFA" title="ارتباط مباشر بالعنوان كلمات مرور قوية وMFA">​</a></h3>
<p>يجب أن تكون كلمة المرور طويلة وفريدة. يعد إعادة استخدام كلمات المرور سببًا شائعًا للاختراق. إذا تم تسريب خدمة واحدة، سيحاول المحتال استخدام نفس كلمة المرور في البريد الإلكتروني، وVPN، والسحابة.</p>
<p>استخدم مدير كلمات المرور وقم بتفعيل المصادقة متعددة العوامل. تحتاج MFA بشكل خاص للبريد الإلكتروني، والواجهات السحابية، وVPN، وRDP، ولوحات الإدارة، ونظم إدارة العملاء، وخدمات المحاسبة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الأجهزة-النهائية-الحديثة">حماية الأجهزة النهائية الحديثة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A3%D8%AC%D9%87%D8%B2%D8%A9-%D8%A7%D9%84%D9%86%D9%87%D8%A7%D8%A6%D9%8A%D8%A9-%D8%A7%D9%84%D8%AD%D8%AF%D9%8A%D8%AB%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الأجهزة النهائية الحديثة" title="ارتباط مباشر بالعنوان حماية الأجهزة النهائية الحديثة">​</a></h3>
<p>لا توفر مضادات الفيروسات أو EDR ضمانًا مطلقًا، لكنها مفيدة. يمكن أن تحظر حلول الحماية الجيدة التشفير المشبوه، والرموز الضارة، والثغرات، أو محاولة إيقاف الحماية.</p>
<p>تحقق من أن الحماية تعمل بالفعل:</p>
<ul>
<li>الحماية في الوقت الحقيقي مفعلّة؛</li>
<li>يتم تحديث قواعد البيانات والمكونات؛</li>
<li>تفعل سمعة الملفات السحابية؛</li>
<li>لا يمكن للمستخدمين إيقاف الحماية بدون إذن؛</li>
<li>تصل أحداث الأمان إلى الشخص المسؤول.</li>
</ul>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطي-وفق-قاعدة-3-2-1">النسخ الاحتياطي وفق قاعدة 3-2-1<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D9%88%D9%81%D9%82-%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-3-2-1" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطي وفق قاعدة 3-2-1" title="ارتباط مباشر بالعنوان النسخ الاحتياطي وفق قاعدة 3-2-1">​</a></h2>
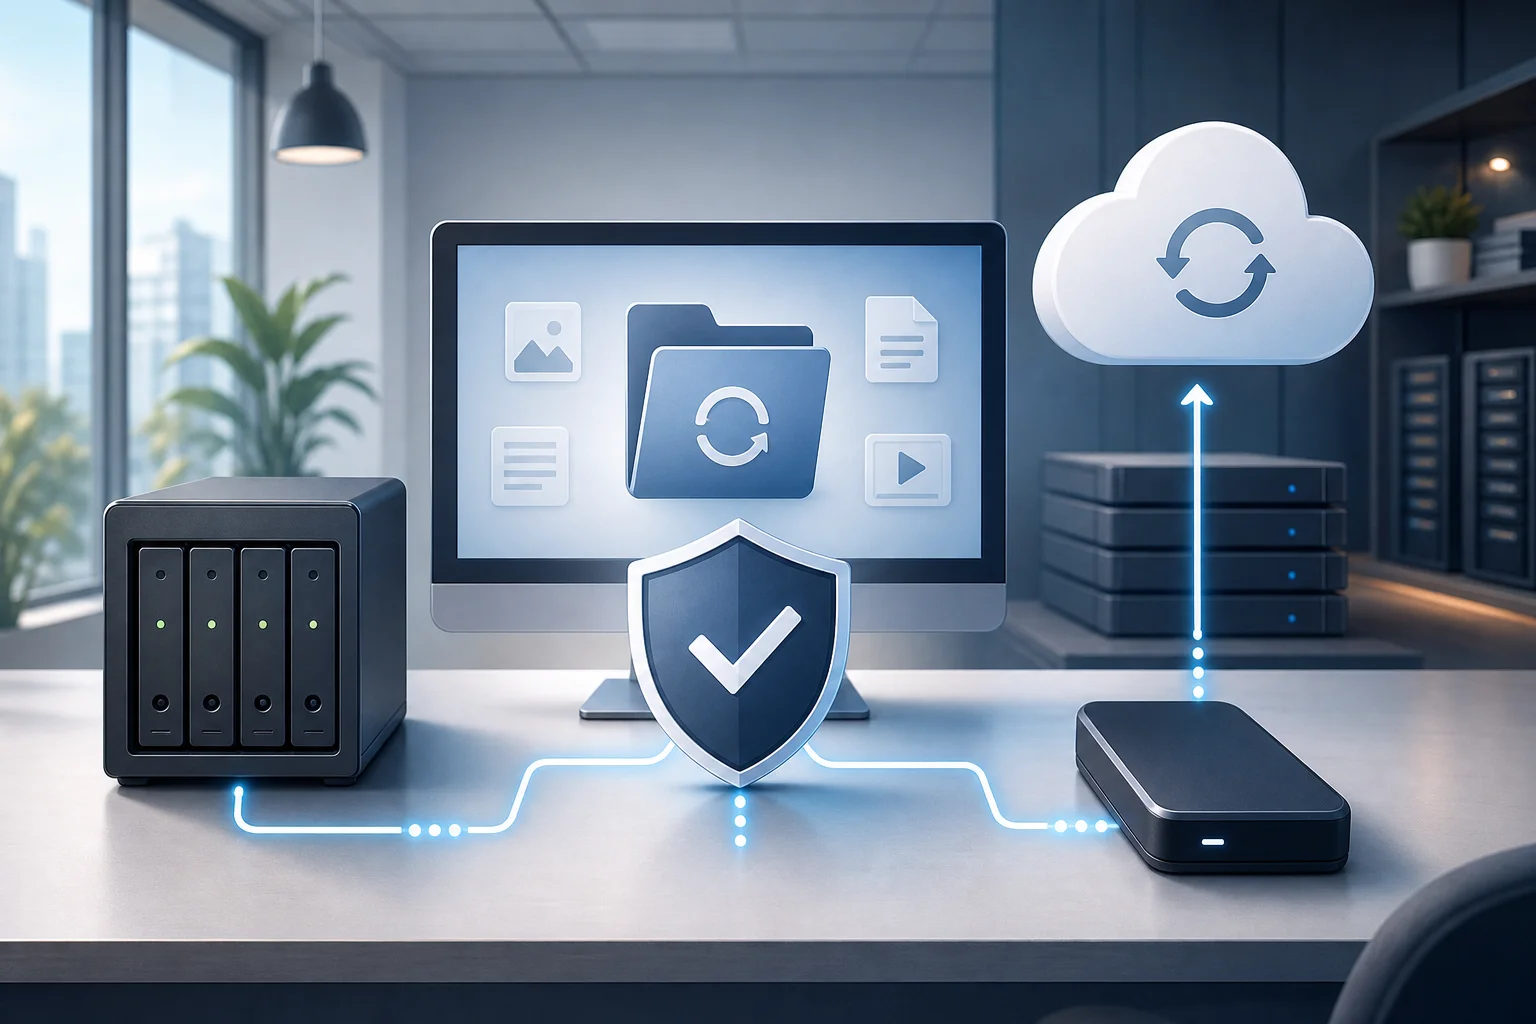
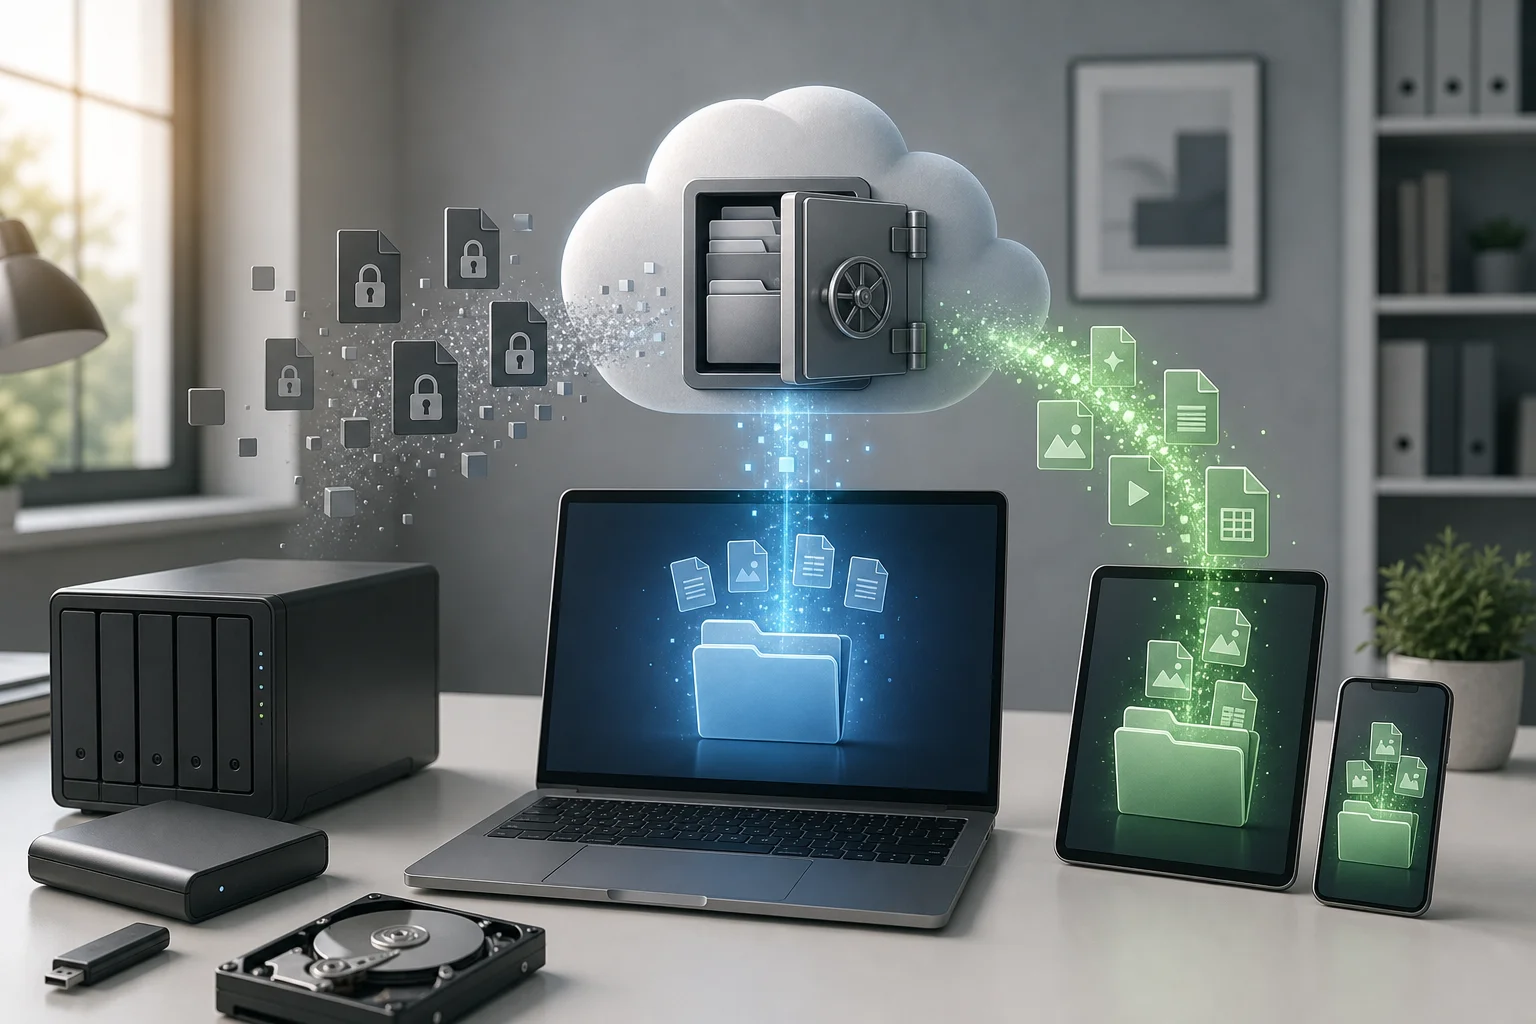
<p>النسخة الاحتياطية هي الطريقة الرئيسية للتعافي من فيروس تشفير البيانات دون دفع فدية. ولكن يجب أن تكون النسخة غير متاحة للفيروس. إذا تم توصيل النسخة الاحتياطية كقرص عادي ومفتوح للكتابة، فقد يقوم فيروس التشفير بتشفيرها أيضًا.</p>
<p>القاعدة التقليدية 3-2-1 تعني:</p>
<table><thead><tr><th>العنصر</th><th>ماذا يعني؟</th><th>مثال</th></tr></thead><tbody><tr><td>3 نسخ من البيانات</td><td>النسخة الأصلية ونسختان احتياطيتان على الأقل</td><td>لابتوب العمل، نسخة احتياطية محلية، نسخة احتياطية سحابية</td></tr><tr><td>2 وسائط مختلفة</td><td>البيانات لا يجب أن تخزن على نوع واحد فقط من الأجهزة</td><td>قرص خارجي وسحابة أو NAS وشريط</td></tr><tr><td>1 نسخة خارج الموقع الرئيسي</td><td>يتم تخزين نسخة واحدة بشكل منفصل</td><td>سحابة، مكتب آخر، قرص offline في مكان آمن</td></tr></tbody></table>
<p>لحماية نفسك من فيروس تشفير البيانات، أضف قاعدة أخرى: يجب أن تكون على الأقل نسخة واحدة غير قابلة للتغيير أو غير متصلة. النسخة غير القابلة للتغيير محمية من الحذف وإعادة الكتابة لفترة محددة. النسخة غير المتصلة مفصولة جسديًا بعد إنشائها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-إعداد-النسخ-الاحتياطية-في-المنزل">كيفية إعداد النسخ الاحتياطية في المنزل<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%81%D9%8A-%D8%A7%D9%84%D9%85%D9%86%D8%B2%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية إعداد النسخ الاحتياطية في المنزل" title="ارتباط مباشر بالعنوان كيفية إعداد النسخ الاحتياطية في المنزل">​</a></h3>
<p>بالنسبة لمستخدمي المنازل، يمكن استخدام مخطط بسيط:</p>
<ol>
<li>احفظ المستندات الهامة في مجلدات واضحة لتسهيل تضمينها في النسخة الاحتياطية.</li>
<li>اضبط نسخ احتياطي تلقائي إلى السحاب مع سجل بالإصدارات.</li>
<li>قم بعمل نسخة احتياطية كل أسبوع أو شهر على قرص خارجي.</li>
<li>بعد النسخ الاحتياطي، افصل القرص عن الكمبيوتر.</li>
<li>تحقق بانتظام من أن الملفات من النسخة الاحتياطية يمكن فتحها.</li>
</ol>
<p>لا تقتصر على المزامنة. إذا قام البرنامج الضار بتشفير الملفات، قد تقوم المزامنة بنقل النسخ المشفرة بسرعة إلى السحابة. لذلك، تحتاج إلى سجل بالإصدارات ونسخ احتياطية منفصلة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-إعداد-النسخ-الاحتياطية-في-الشركة">كيفية إعداد النسخ الاحتياطية في الشركة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%81%D9%8A-%D8%A7%D9%84%D8%B4%D8%B1%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية إعداد النسخ الاحتياطية في الشركة" title="ارتباط مباشر بالعنوان كيفية إعداد النسخ الاحتياطية في الشركة">​</a></h3>
<p>بالنسبة للأعمال التجارية، يجب أن تكون عملية النسخ الاحتياطي محكومة، وليست مجرد مبادرة شخصية من المسؤول. يجب تحديد الأنظمة الحرجة، وعدد مرات النسخ الاحتياطي، ومدة استعادتها.</p>
<p>الحد الأدنى من المتطلبات:</p>
<ul>
<li>نسخ احتياطية يومية للمستندات والملفات الخادمة؛</li>
<li>نسخ مستقلة من قواعد البيانات مع إيقاف سليم أو لقطات؛</li>
<li>حماية النسخ الاحتياطية من خلال حسابات منفصلة؛</li>
<li>حظر وصول المستخدمين العاديين إلى خزانة النسخ الاحتياطية؛</li>
<li>اختبارات استعادة دورية؛</li>
<li>سجل للمهام الناجحة وغير الناجحة؛</li>
<li>تخزين جزء من النسخ خارج الشبكة الرئيسية.</li>
</ul>
<p>اختبار الاستعادة أهم من تقرير جميل عن إنشاء النسخة الاحتياطية. طالما أنك لم تستعد ملفًا، أو مجلدًا، أو قاعدة بيانات، أو خادم في بيئة اختبار، لا يمكنك التأكد من أن النسخة الاحتياطية صالحة.</p>
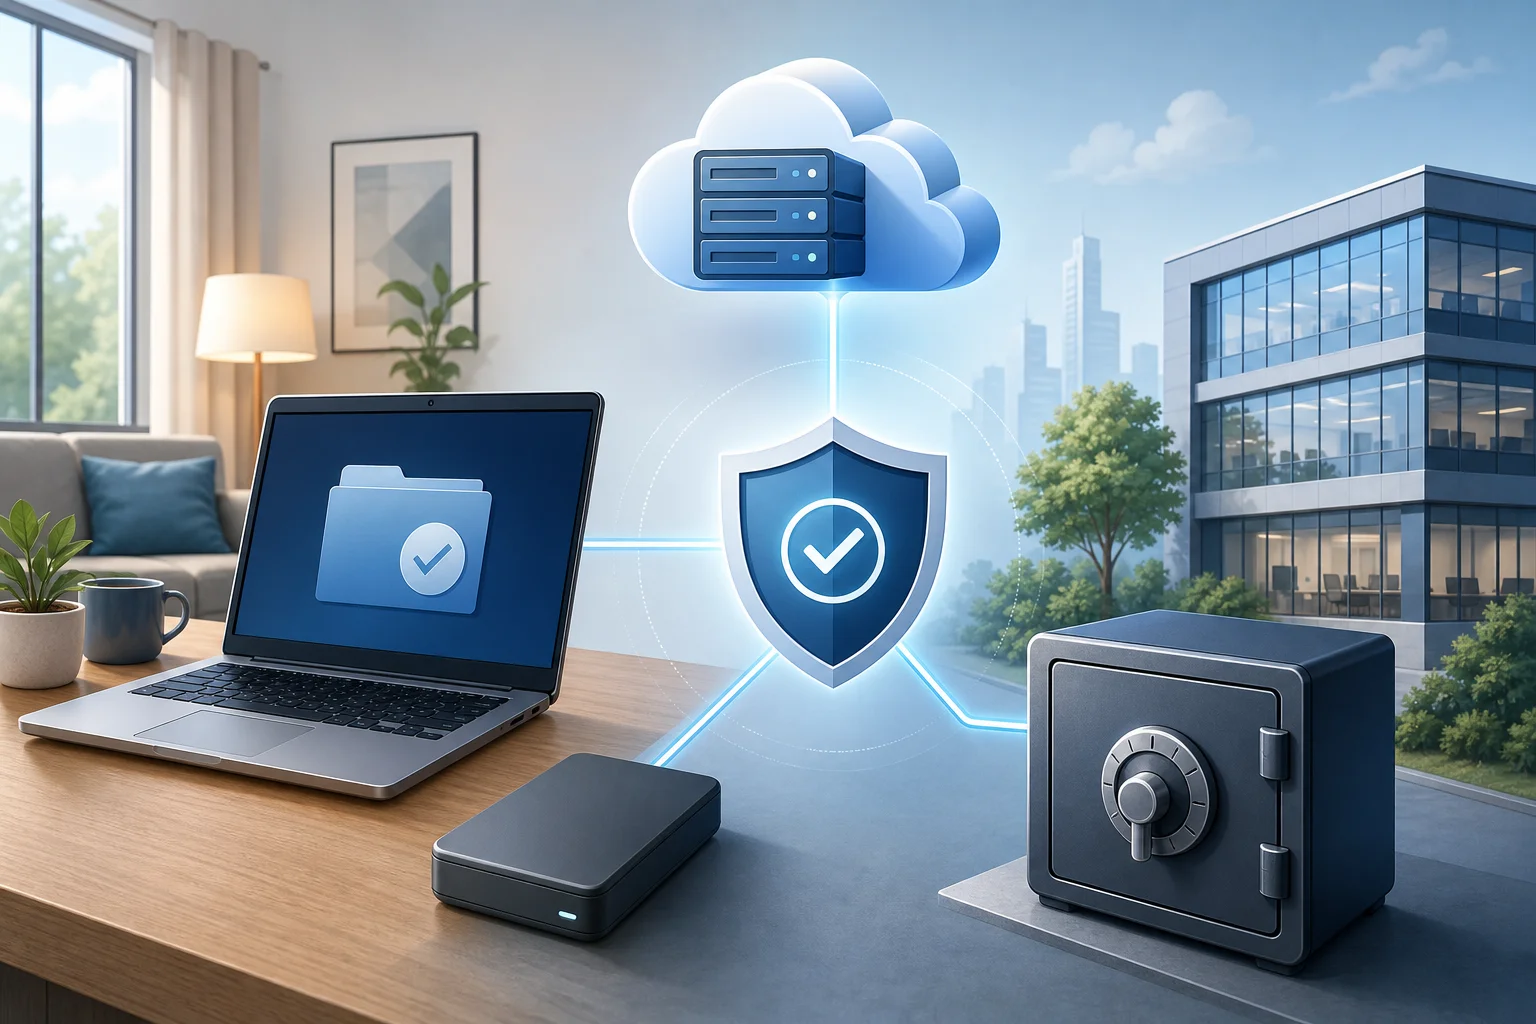
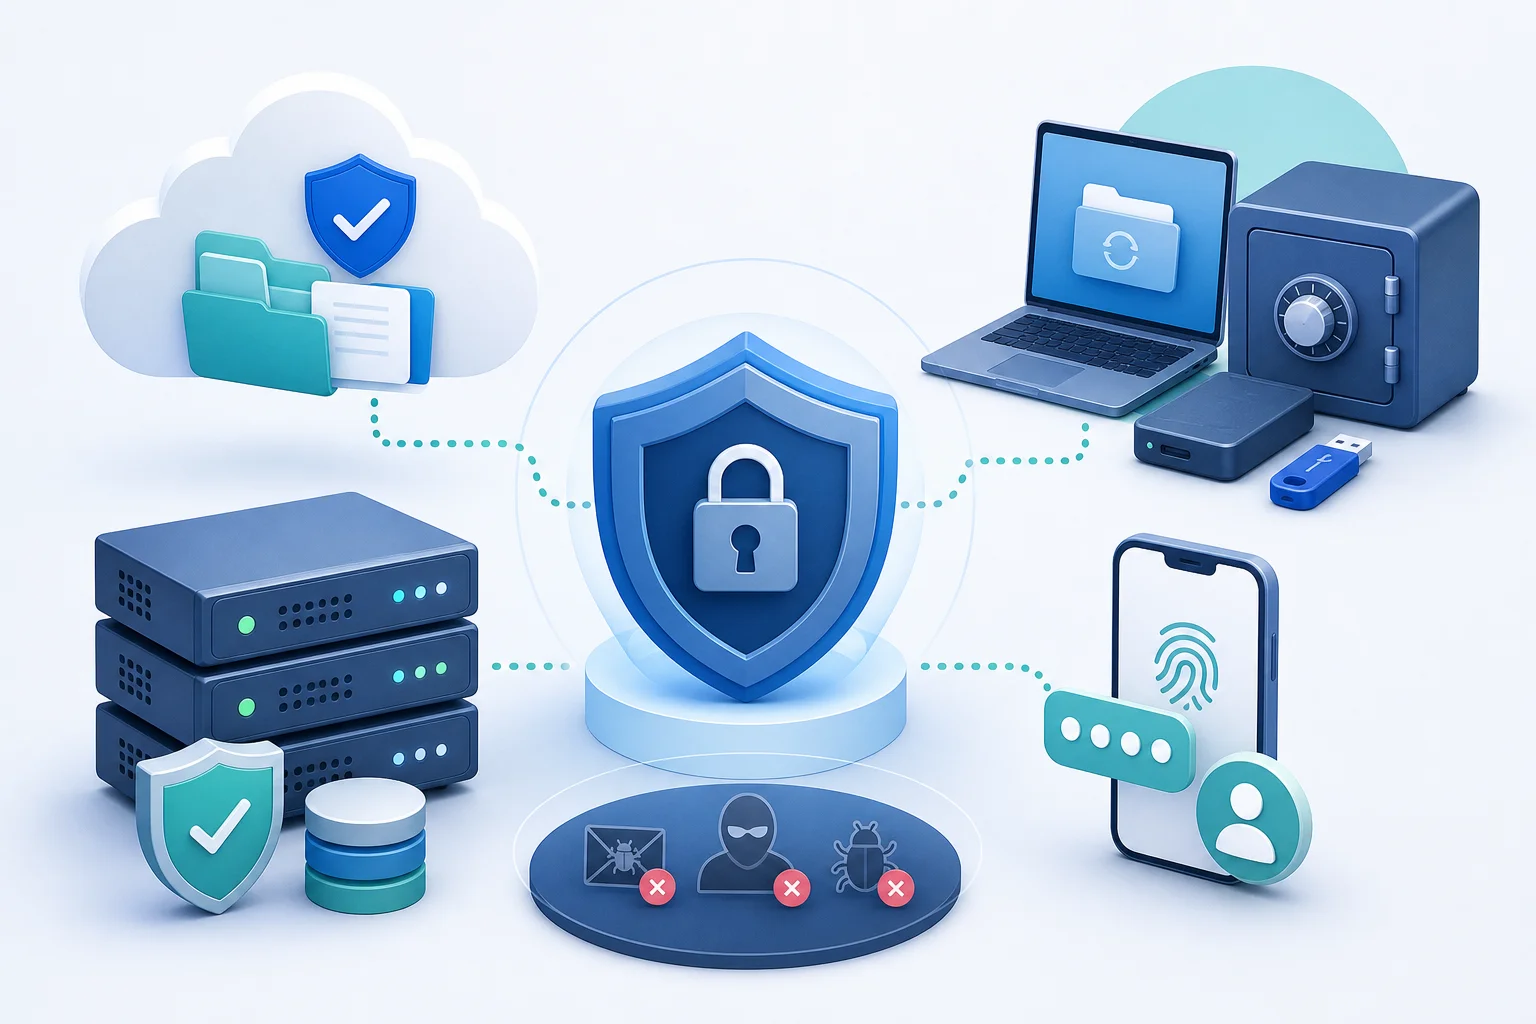
<p><img decoding="async" loading="lazy" alt="النسخ الاحتياطي من ransomware" src="https://cyberrestorelab.com/ar/assets/images/kak-zashchititsya-ot-virusa-shifrovalshchika-02-c9f199113462fc532fda29105e8d64cc.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-مراجعة-خطوة-بخطوة-لحماية-نفسك-من-فيروس-التشفير">قائمة مراجعة خطوة بخطوة لحماية نفسك من فيروس التشفير<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D9%85%D8%B1%D8%A7%D8%AC%D8%B9%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%86%D9%81%D8%B3%D9%83-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة مراجعة خطوة بخطوة لحماية نفسك من فيروس التشفير" title="ارتباط مباشر بالعنوان قائمة مراجعة خطوة بخطوة لحماية نفسك من فيروس التشفير">​</a></h2>
<p>يمكن استخدام هذه القائمة كخطة سريعة للعمل. ابدأ من النقاط الأولى. فهي تعطي أكبر أثر بأقل التكاليف.</p>
<ol>
<li><strong>حدد البيانات القيمة.</strong> قم بإعداد قائمة بالمجلدات والخدمات والبيانات والأقراص السحابية والأجهزة الهامة. لا يمكن حماية ما لا يعرفه أحد.</li>
<li><strong>قم بإعداد النسخ الاحتياطية.</strong> استخدم قاعدة 3-2-1. أضف نسخة غير متصلة أو غير قابلة للتغيير. تحقق من الاستعادة.</li>
<li><strong>قم بتفعيل التحديثات.</strong> قم بتحديث نظام التشغيل، والمتصفحات، وحزم المكتب، والخوادم، وNAS، والأجهزة الشبكية. احذف البرامج القديمة.</li>
<li><strong>قم بإزالة الحقوق الزائدة.</strong> اعمل بدون حقوق المسؤول الدائمة. قلل الوصول إلى المجلدات المشتركة.</li>
<li><strong>قم بتفعيل MFA.</strong> ابدأ بالبريد الإلكتروني، وVPN، والسحابة، والوصول عن بُعد، وحسابات المسؤولين.</li>
<li><strong>احمِ البريد الإلكتروني.</strong> قم بضبط مضادات البريد المزعج، والتحقق من المرفقات، وSPF، وDKIM، وDMARC لنطاق الشركة. قم بتدريب الأشخاص على التعرف على الاحتيال.</li>
<li><strong>قلل من استخدام الماكرو والسكربتات.</strong> حظر الماكرو من الإنترنت. والتحكم في تشغيل PowerShell وJavaScript وملفات التنفيذ غير المعروفة.</li>
<li><strong>اغلق الوصول عن بُعد من الإنترنت.</strong> لا تنشر RDP بشكل مباشر. استخدم VPN وMFA وقوائم الشروط والعنوان والسجلات.</li>
<li><strong>قم بتقسيم الشبكة.</strong> افصل محطات العمل، والخوادم، وWi-Fi الضيف، ومحاسبة، والأنظمة الإنتاجية وخزانات البيانات.</li>
<li><strong>قم بإعداد خطة استجابة.</strong> حدد مسبقًا من ستقوم بإخباره، وكيفية إيقاف الأجهزة المصابة، وأين يمكن العثور على جهات الاتصال والتعليمات.</li>
</ol>
<p>إذا لم يكن لديك وقت للقيام بكل شيء دفعة واحدة، ابدأ بالنسخ الاحتياطية، والتحديثات، وMFA، وتقييد الحقوق. هذه التدابير تغلق أكثر الأسباب شيوعًا للخسائر الكبيرة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="إعدادات-windows-التي-تقلل-من-الخطر">إعدادات Windows التي تقلل من الخطر<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF%D8%A7%D8%AA-windows-%D8%A7%D9%84%D8%AA%D9%8A-%D8%AA%D9%82%D9%84%D9%84-%D9%85%D9%86-%D8%A7%D9%84%D8%AE%D8%B7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعدادات Windows التي تقلل من الخطر" title="ارتباط مباشر بالعنوان إعدادات Windows التي تقلل من الخطر">​</a></h2>
<p>غالباً ما تتعرض Windows للهجمات بسبب انتشارها. ومع ذلك، يمكن أن تقلل الميزات المدمجة بشكل كبير من الخطر إذا تم تفعيلها بشكل صحيح.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-ضد-برامج-الفدية-في-microsoft-defender">حماية ضد برامج الفدية في Microsoft Defender<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%81%D9%8A-microsoft-defender" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية ضد برامج الفدية في Microsoft Defender" title="ارتباط مباشر بالعنوان حماية ضد برامج الفدية في Microsoft Defender">​</a></h3>
<p>تحتوي Windows على ميزة الوصول المنظم إلى المجلدات. تحد من تعديل الكتالوجات الهامة بواسطة التطبيقات غير المعروفة. يمكن تفعيلها في إعدادات أمان Windows في قسم حماية الفيروسات والتهديدات.</p>
<p>ما ينبغي فعله:</p>
<ul>
<li>تفعيل الحماية في الوقت الحقيقي؛</li>
<li>تفعيل الحماية السحابية؛</li>
<li>تفعيل الوصول المنظم إلى المجلدات؛</li>
<li>إضافة المجلدات الهامة إلى قائمة المحفوظات؛</li>
<li>السماح بالوصول فقط للتطبيقات الموثوقة؛</li>
<li>عدم إيقاف التحذيرات بدون تحليل السبب.</li>
</ul>
<p>قد تتطلب الوظيفة تعديلات. قد يتم حظر بعض البرامج المستخدمة في البداية. يجب التحقق منها وإضافتها كاستثناءات فقط بعد التأكد من شرعيتها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقليل-الماكرو-في-office">تقليل الماكرو في Office<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AA%D9%82%D9%84%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D8%A7%D9%83%D8%B1%D9%88-%D9%81%D9%8A-office" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقليل الماكرو في Office" title="ارتباط مباشر بالعنوان تقليل الماكرو في Office">​</a></h3>
<p>تستخدم الماكرو غالبًا لتشغيل الرموز الضارة. في الإصدارات الحديثة من Microsoft Office، يمكن أن يتم حظر الماكرو من الإنترنت بشكل افتراضي، ولكن ذلك يعتمد على السياسة والإصدار.</p>
<p>بالنسبة للشركة، من الأفضل حظر الماكرو من المصادر غير الموثوقة بشكل مركزي. إذا كانت الماكرو مطلوبة للمحاسبين أو المحللين، استخدم التوقيعات الرقمية، والمواقع الموثوقة، وقواعد منفصلة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="مراقبة-التطبيقات">مراقبة التطبيقات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%B1%D8%A7%D9%82%D8%A8%D8%A9-%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان مراقبة التطبيقات" title="ارتباط مباشر بالعنوان مراقبة التطبيقات">​</a></h3>
<p>حظر تشغيل البرامج غير المعروفة يقلل من خطر الإصابة. لهذا يمكن استخدام Microsoft Defender Application Control أو AppLocker أو أدوات أخرى لمراقبة التطبيقات. الفكرة بسيطة: يمكن تشغيل البرامج المصرح بها فقط.</p>
<p>بالنسبة للأعمال الصغيرة، فإن الاقتراب التدريجي يناسب. أولاً، اجمع قائمة بالبرامج المستخدمة. ثم قم بحظر التشغيل من المجلدات المؤقتة، وملف تعريف المستخدم، والأرشيفات، والتنزيلات. من هناك غالبًا ما تبدأ الملفات الضارة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-macos-وlinux-من-فيروسات-التشفير">حماية macOS وLinux من فيروسات التشفير<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-macos-%D9%88linux-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية macOS وLinux من فيروسات التشفير" title="ارتباط مباشر بالعنوان حماية macOS وLinux من فيروسات التشفير">​</a></h2>
<p>يجب عدم اعتبار macOS وLinux غير قابلين للاختراق. تحدث الهجمات أقل تواترًا على الأجهزة المنزلية، لكن خوادم Linux والحاويات وNAS وأجهزة الكمبيوتر المحمولة التي تعمل بنظام macOS لموظفي الشركات تمثل هياكل مثيرة للمحتالين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-يجب-القيام-به-على-macos">ما يجب القيام به على macOS<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A7%D9%84%D9%82%D9%8A%D8%A7%D9%85-%D8%A8%D9%87-%D8%B9%D9%84%D9%89-macos" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما يجب القيام به على macOS" title="ارتباط مباشر بالعنوان ما يجب القيام به على macOS">​</a></h3>
<p>قم بتفعيل التحديثات التلقائية، واستخدام Gatekeeper، وعدم إيقاف حماية تكامل النظام، وتثبيت التطبيقات من مصادر موثوقة. بالنسبة للبيانات الهامة، قم بتفعيل Time Machine، ولكن لا تحتفظ بالقرص الاحتياطي متصلاً باستمرار، إذا لم يكن محميًا من التغييرات.</p>
<p>تحقق أيضًا من حقوق التطبيقات. لا تمنح إمكانية الوصول إلى القرص، أو الوثائق، أو التنزيلات، أو الميكروفون، أو الكاميرا دون الحاجة. احذف الملفات الشخصية القديمة والإضافات الغير معروفة للمتصفح.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-يجب-القيام-به-على-linux">ما يجب القيام به على Linux<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A7%D9%84%D9%82%D9%8A%D8%A7%D9%85-%D8%A8%D9%87-%D8%B9%D9%84%D9%89-linux" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما يجب القيام به على Linux" title="ارتباط مباشر بالعنوان ما يجب القيام به على Linux">​</a></h3>
<p>على Linux، ترتبط المخاطر الرئيسية غالبًا بخدمات الخادم: SSH، لوحات التحكم، التطبيقات الشبكية، قواعد البيانات، Docker، Samba، والشبكات المشتركة. استخدم التحديثات الأمنية، والمفاتيح بدلاً من كلمات مرور SSH، وfail2ban أو أدوات مشابهة، وجدران الحماية ومبدأ الحد الأدنى من الحقوق.</p>
<p>بالنسبة للخوادم، تعتبر حسابات الخدمات المنفصلة والحقوق الصحيحة على المجلدات، واللقطات الدورية والنسخ الاحتياطية خارج الخادم مهمة. إذا حصل فيروس التشفير على الوصول إلى مستخدم خادم الويب، فلا ينبغي أن تتاح له القدرة على تغيير كل بيانات الشركة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-حماية-البريد-الإلكتروني-والمتصفح">كيفية حماية البريد الإلكتروني والمتصفح<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D9%88%D8%A7%D9%84%D9%85%D8%AA%D8%B5%D9%81%D8%AD" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية حماية البريد الإلكتروني والمتصفح" title="ارتباط مباشر بالعنوان كيفية حماية البريد الإلكتروني والمتصفح">​</a></h2>
<p>البريد الإلكتروني والمتصفح هما قناتان رئيسيتان للدخول. لذلك، فإن حماية كلاهما تؤثر مباشرة على احتمال الإصابة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قواعد-العمل-الآمن-مع-الرسائل">قواعد العمل الآمن مع الرسائل<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%82%D9%88%D8%A7%D8%B9%D8%AF-%D8%A7%D9%84%D8%B9%D9%85%D9%84-%D8%A7%D9%84%D8%A2%D9%85%D9%86-%D9%85%D8%B9-%D8%A7%D9%84%D8%B1%D8%B3%D8%A7%D8%A6%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان قواعد العمل الآمن مع الرسائل" title="ارتباط مباشر بالعنوان قواعد العمل الآمن مع الرسائل">​</a></h3>
<p>تحقق من المرسل والنطاق والسياق. إذا كان البريد غير متوقع، من الأفضل التأكد من خلال قناة أخرى: الهاتف، أو الدردشة المؤسسية، أو الموقع الرسمي. لا تفتح الأرشيفات والمستندات التي تحتوي على ماكرو إذا لم تكن متوقعًا.</p>
<p>البريد الذي يحثك على الإسراع يكون خطيرًا بشكل خاص. تضعف الاستعجال انتباهك. خذ استراحة، ووجه الماوس إلى الرابط، تحقق من العنوان وفكر في ما إذا كان يجب على المرسل إرسال هذا النوع من الملفات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="أمان-المتصفح">أمان المتصفح<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A3%D9%85%D8%A7%D9%86-%D8%A7%D9%84%D9%85%D8%AA%D8%B5%D9%81%D8%AD" class="hash-link" aria-label="ارتباط مباشر بالعنوان أمان المتصفح" title="ارتباط مباشر بالعنوان أمان المتصفح">​</a></h3>
<p>استخدم متصفحًا حديثًا وقم بتحديثه. قم بتثبيت الحد الأدنى من الإضافات. تحصل كل إضافة على حقوق معينة، وبعضها يمكن أن يقرأ الصفحات أو يعدل محتوى المواقع.</p>
<p>إجراءات عملية:</p>
<ul>
<li>احذف الإضافات غير الضرورية؛</li>
<li>لا تقم بتنزيل البرامج من الإعلانات؛</li>
<li>تحقق من عنوان الموقع قبل إدخال كلمة المرور؛</li>
<li>لا تحفظ كلمات المرور المؤسساتية في المتصفح بدون سياسة حماية؛</li>
<li>استخدم مدير كلمات المرور مع MFA.</li>
</ul>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الشبكة-وnas-والمجلدات-المشتركة">حماية الشبكة وNAS والمجلدات المشتركة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9-%D9%88nas-%D9%88%D8%A7%D9%84%D9%85%D8%AC%D9%84%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D8%AA%D8%B1%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الشبكة وNAS والمجلدات المشتركة" title="ارتباط مباشر بالعنوان حماية الشبكة وNAS والمجلدات المشتركة">​</a></h2>
<p>فيروس تشفير البيانات خطير لأنه يشفر الملفات المحلية فقط. إذا كانت المجلدات الشبكية متاحة للمستخدم، فإنها تكون تحت التهديد أيضًا. لذلك، يجب إعداد الموارد المشتركة بعناية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقليل-الوصول-إلى-المجلدات-المشتركة">تقليل الوصول إلى المجلدات المشتركة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AA%D9%82%D9%84%D9%8A%D9%84-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%A5%D9%84%D9%89-%D8%A7%D9%84%D9%85%D8%AC%D9%84%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D8%AA%D8%B1%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقليل الوصول إلى المجلدات المشتركة" title="ارتباط مباشر بالعنوان تقليل الوصول إلى المجلدات المشتركة">​</a></h3>
<p>امنح الحقوق وفقًا للأدوار. إذا كانت الادارة بحاجة فقط إلى القراءة والمعاينة، فلا تمنحهم حق الكتابة. إذا كان الموظف يعمل على مشروع واحد، فلا تفتح له أرشيف الشركة بالكامل.</p>
<p>تحقق بانتظام من الحقوق. بعد الاستقالات، والترقيات، وإغلاق المشاريع، غالبًا ما تبقى الحقوق الزائدة. يزداد هذا من الأضرار في حالة اختراق الحساب.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-nas">حماية NAS<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-nas" class="hash-link" aria-label="ارتباط مباشر با�لعنوان حماية NAS" title="ارتباط مباشر بالعنوان حماية NAS">​</a></h3>
<p>يعتبر NAS مريحًا لتخزين الملفات، لكنه لا يمكن تركه بدون حماية. قم بتحديث البرنامج الثابت، وإيقاف الخدمات غير الضرورية، وعدم نشر لوحة التحكم على الإنترنت، وفعّل MFA، واستخدم حسابات منفصلة، واللقطات.</p>
<p>إذا كان NAS يدعم اللقطات غير القابلة للتغيير أو الحماية من الحذف، فقم بتفعيلها. ولكن لا اعتبر اللقطات النسخ الاحتياطية الوحيدة. ففي حالة خطأ في الإعداد، اختراق المسؤول، أو فشل الجهاز، يمكنك فقد كل شيء. تحتاج إلى نسخة خارج NAS.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقسيم-الشبكة">تقسيم الشبكة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AA%D9%82%D8%B3%D9%8A%D9%85-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقسيم الشبكة" title="ارتباط مباشر بالعنوان تقسيم الشبكة">​</a></h3>
<p>يعني تقسيم الشبكة تقسيمها إلى مناطق. على سبيل المثال، يجب ألا يرى Wi-Fi الضيف الخوادم. لا ينبغي لمحطات العمل أن تتواصل مباشرة مع أنظمة النسخ الاحتياطي. يمكن فصل قسم المحاسبة عن الشبكة العامة.</p>
<p>حتى التقسيم البسيط يقلل من خطر التشفير الجماعي. يمكن أن تبدأ الهجمة على جهاز واحد، ولكن يجب ألا تنتشر بسهولة عبر جميع الهياكل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="تدريب-المستخدمين-بدون-تخويف">تدريب المستخدمين بدون تخويف<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AA%D8%AF%D8%B1%D9%8A%D8%A8-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86-%D8%A8%D8%AF%D9%88%D9%86-%D8%AA%D8%AE%D9%88%D9%8A%D9%81" class="hash-link" aria-label="ارتباط مب�اشر بالعنوان تدريب المستخدمين بدون تخويف" title="ارتباط مباشر بالعنوان تدريب المستخدمين بدون تخويف">​</a></h2>
<p>التكنولوجيا مهمة، لكن الإنسان غالبًا ما يتخذ القرار الأخير: سواء لفتح ملف أم لا، إدخال كلمة المرور أم لا، تفعيل الماكرو أم لا. لذلك، يجب أن يكون التدريب دوريًا وعمليًا.</p>
<p>يجب أن تتضمن البرنامج الجيد:</p>
<ul>
<li>تعليمات مختصرة مع أمثلة لبريد حقيقي;</li>
<li>قناة واضحة للإبلاغ عن الرسائل المشبوهة;</li>
<li>قاعدة بدون عقوبات للإبلاغ في الوقت المناسب;</li>
<li>رسائل تدريبية بدون إحراج الموظفين;</li>
<li>تذكيرات حول كلمات المرور وMFA والتعامل مع المرفقات.</li>
</ul>
<p>لا ينبغي بناء التدريب على الخوف. من الأفضل الشرح أن الموظف هو جزء من الحماية، وليس سببًا لكل المشاكل. إذا أخبر الشخص بسرعة عن شكوكه، فإن الفريق الأمني يحصل على فرصة لوقف الهجمة قبل التشفير.</p>
<p><img decoding="async" loading="lazy" alt="تدريب الموظفين ضد الاحتيال" src="https://cyberrestorelab.com/ar/assets/images/kak-zashchititsya-ot-virusa-shifrovalshchika-03-5a723b9a3c338a4620301a6f073d7af9.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-كان-فيروس-تشفير-البيانات-قد-تم-تشغيله-بالفعل">ماذا تفعل إذا كان فيروس تشفير البيانات قد تم تشغيله بالفعل<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D9%82%D8%AF-%D8%AA%D9%85-%D8%AA%D8%B4%D8%BA%D9%8A%D9%84%D9%87-%D8%A8%D8%A7%D9%84%D9%81%D8%B9%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل إذا كان فيروس تشفير البيانات قد تم تشغيله بالفعل" title="ارتباط مباشر بالعنوان ماذا تفعل إذا كان فيروس تشفير البيانات قد تم تشغيله بالفعل">​</a></h2>
<p>إذا لاحظت امتدادات الملفات الغريبة، أو إعادة التسمية الجماعية، أو ملاحظة الفدية، أو بطء القرص المفاجئ، تصرف بسرعة. لا تحاول فتح الملفات بشكل عشوائي أو إعادة تشغيل كل الأجهزة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الإجراءات-الأولية">الإجراءات الأولية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A5%D8%AC%D8%B1%D8%A7%D8%A1%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%88%D9%84%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الإجراءات الأولية" title="ارتباط مباشر بالعنوان الإجراءات الأولية">​</a></h3>
<ol>
<li><strong>افصل الجهاز عن الشبكة.</strong> قم بقطع كابل الشبكة، وأوقف Wi-Fi وBluetooth. لا تحذف الملفات ولا تقوم بتهيئة القرص.</li>
<li><strong>افصل المجلدات المشتركة وخزائن الشبكة.</strong> إذا كنت مسؤولاً، قم بشكل مؤقت بحظر الوصول إلى خوادم الملفات وNAS.</li>
<li><strong>لا تدفع على الفور.</strong> قم أولاً بتقييم مدى التهديد، ووجود النسخ الاحتياطية، وخيارات فكه. الدفع لا يضمن الاستعادة.</li>
<li><strong>احتفظ بالأدلة.</strong> التقط صورًا للملاحظة، واحتفظ بأسماء الملفات، والامتدادات، ووقت الحدث، والرسائل المشبوهة.</li>
<li><strong>أبلغ المسؤولين.</strong> في الشركة، قم بإبلاغ تكنولوجيا المعلومات، والأمن، والإدارة، والقسم القانوني وفقًا للخطة المعتمدة مسبقًا.</li>
<li><strong>تحقق من الأجهزة الأخرى.</strong> وابحث عن نفس علامات التهديد على الأقراص المشتركة، والخوادم، وأجهزة الكمبيوتر المجاورة.</li>
<li><strong>ابدأ الاستعادة فقط بعد التنظيف.</strong> إذا قمت باستعادة البيانات إلى بيئة مصابة، قد يتم تشفيرها مرة أخرى.</li>
</ol>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-فك-تشفير-الملفات-مجانًا">هل يمكن فك تشفير الملفات مجانًا<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%85%D8%AC%D8%A7%D9%86%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات مجانًا" title="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات مجانًا">​</a></h3>
<p>أحيانًا، لأسرة معينة من برامج الفدية، توجد فكوك مجانية. هذا ممكن إذا وجد الباحثون خطأ في تنفيذ التشفير، أو حصلوا على مفاتيح، أو استولت السلطات على البنية التحتية للمجرمين.</p>
<p>تحقق من الموارد السمعة ومواقع شركات antivirus المعروفة. لا تقم بتنزيل فتحات غير معروفة من المنتديات وصفحات الإعلانات. فقد تكون برامج ضارة جديدة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="متى-يجب-استشارة-المتخصصين">متى يجب استشارة المتخصصين<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%AA%D9%89-%D9%8A%D8%AC%D8%A8-%D8%A7%D8%B3%D8%AA%D8%B4%D8%A7%D8%B1%D8%A9-%D8%A7%D9%84%D9%85%D8%AA%D8%AE%D8%B5%D8%B5%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان متى يجب استشارة المتخصصين" title="ارتباط مباشر بالعنوان متى يجب استشارة المتخصصين">​</a></h3>
<p>إذا كان الأمر يتعلق بالأعمال، أو الخوادم، أو البيانات الشخصية، أو المحاسبة، أو احتمالية التسرب، من الأفضل استدعاء المتخصصين في التحقيق في الحوادث. هم سيساعدون في تحديد نقطة الدخول، وإيقاف الانتشار، والحفاظ على الأدلة، واستعادة العمل بشكل آمن.</p>
<p>من المهم ليس فقط استعادة الملفات. يجب أن نفهم كيف حدث الهجوم. وإلا، فقد يعود فيروس التشفير أو كود ضار آخر من خلال نفس الوصول الضعيف.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-الفدية">هل يجب دفع الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع الفدية" title="ارتباط مباشر بالعنوان هل يجب دفع الفدية">​</a></h2>
<p>الدفع مقابل الفدية يعتبر أمرًا محفوفًا بالمخاطر. لا يوجد ضمان أن المجرمين سيرسلون المفتاح، أو أن المفتاح سيقوم بفك جميع الملفات، أو أن البيانات المسروقة لن تُنشر. بالإضافة إلى ذلك، قد يؤدي الدفع نفسه إلى انتهاك القواعد الداخلية للشركة أو متطلبات القانون، إذا كان المستلم مرتبطًا بالقوائم المستندة إلى العقوبات.</p>
<p>عادة ما يعتمد القرار على الوضع المحدد: قيمة البيانات، وجود النسخ الاحتياطية، المخاطر القانونية، توقف الأعمال، والتشاور مع المتخصصين. لكن أفضل استراتيجية هي بناء حماية بحيث لا يصبح السؤال عن الدفع الخيار الوحيد.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-الشائعة-في-حماية-النفس-من-فيروس-تشفير-البيانات">الأخطاء الشائعة في حماية النفس من فيروس تشفير البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D9%81%D9%8A-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%86%D9%81%D8%B3-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء الشائعة في حماية النفس من فيروس تشفير البيانات" title="ارتباط مباشر بالعنوان الأخطاء الشائعة في حماية النفس من فيروس تشفير البيانات">​</a></h2>
<p>حتى الأدوات الجيدة لا تساعد إذا تم استخدامها بشكل خاطئ. إليك الأخطاء الشائعة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الاحتفاظ-بالنسخ-الاحتياطية-متصلة-باستمرار">الاحتفاظ بالنسخ الاحتياطية متصلة باستمرار<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%81%D8%A7%D8%B8-%D8%A8%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%85%D8%AA%D8%B5%D9%84%D8%A9-%D8%A8%D8%A7%D8%B3%D8%AA%D9%85%D8%B1%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاحتفاظ بالنسخ الاحتياطية متصلة باستمرار" title="ارتباط مباشر بالعنوان الاحتفاظ بالنسخ الاحتياطية متصلة باستمرار">​</a></h3>
<p>يمكن أن يتم تشفير القرص المتصل، أو المورد الشبكي، أو المجلد السحابي م junto juntojunto مع الملفات الرئيسية. تحتاج إلى نسخة غير متصلة، أو تخزين غير قابل للتغيير، أو نظام منفصل بصلاحيات محدودة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="العمل-تحت-إدارة-المسؤول-يوميًا">العمل تحت إدارة المسؤول يوميًا<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%B9%D9%85%D9%84-%D8%AA%D8%AD%D8%AA-%D8%A5%D8%AF%D8%A7%D8%B1%D8%A9-%D8%A7%D9%84%D9%85%D8%B3%D8%A4%D9%88%D9%84-%D9%8A%D9%88%D9%85%D9%8A%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان العمل تحت إدارة المسؤول يو�ميًا" title="ارتباط مباشر بالعنوان العمل تحت إدارة المسؤول يوميًا">​</a></h3>
<p>إذا تم تشغيل الملف الضار بصلاحيات عالية، فإن الأضرار تزيد. استخدم حسابًا قياسيًا للعمل اليومي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تأجيل-التحديثات-لعدة-أشهر">تأجيل التحديثات لعدة أشهر<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AA%D8%A3%D8%AC%D9%8A%D9%84-%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA-%D9%84%D8%B9%D8%AF%D8%A9-%D8%A3%D8%B4%D9%87%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان تأجيل التحديثات لعدة أشهر" title="ارتباط مباشر بالعنوان تأجيل التحديثات لعدة أشهر">​</a></h3>
<p>تستغل بعض الهجمات الثغرات المعروفة التي لها إصلاحات منذ فترة طويلة. كلما كانت系统不 وو لا التحديث، زادت المخاطر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="فتح-rdp-على-الإنترنت">فتح RDP على الإنترنت<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%81%D8%AA%D8%AD-rdp-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%A5%D9%86%D8%AA%D8%B1%D9%86%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان فتح RDP على الإنترنت" title="ارتباط مباشر بالعنوان فتح RDP على الإنترنت">​</a></h3>
<p>يعتبر سطح المكتب البعيد المفتوح بكلمة مرور هدفًا شائعًا للكسر واختراق البيانات. استخدم VPN وMFA وقيود على IP.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="اعتبار-السحاب-نسخة-احتياطية-كاملة">اعتبار السحاب نسخة احتياطية كاملة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D8%B9%D8%AA%D8%A8%D8%A7%D8%B1-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%D8%A8-%D9%86%D8%B3%D8%AE%D8%A9-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%83%D8%A7%D9%85%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان اعتبار السحاب نسخة احتياطية كاملة" title="ارتباط مباشر بالعنوان اعتبار السحاب نسخة احتياطية كاملة">​</a></h3>
<p>تعتبر المزامنة السحابية مريحة، لكنها ليست دائمًا النسخ الاحتياطية. تحقق من تاريخ الإصدارات، وفترات تخزين البيانات المحذوفة، وإمكانية الاستعادة بشكل جماعي.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-حول-حماية-النفس-من-فيروس-تشفير-البيانات">الأسئلة الشائعة حول حماية النفس من فيروس تشفير البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%86%D9%81%D8%B3-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة حول حماية النفس من فيروس تشفير البيانات" title="ارتباط مباشر بالعنوان الأسئلة الشائعة حول حماية النفس من فيروس تشفير البيانات">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-نفهم-أن-الكمبيوتر-مصاب-بفيروس-تشفير-البيانات">كيف نفهم أن الكمبيوتر مصاب بفيروس تشفير البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81-%D9%86%D9%81%D9%87%D9%85-%D8%A3%D9%86-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D9%85%D8%B5%D8%A7%D8%A8-%D8%A8%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف نفهم أن الكمبيوتر مصاب بفيروس تشفير البيانات" title="ارتباط مباشر بالعنوان كيف نفهم أن الكمبيوتر مصاب بفيروس تشفير البيانات">​</a></h3>
<p>العلامات: توقفت الملفات عن الفتح، وظهرت امتدادات غير معروفة، واحتوت المجلدات على ملاحظة تطالب بالفدية، وكان القرص يعمل بنشاط دون سبب، وأظهر برنامج مضاد الفيروسات عمليات حظر جماعية. عند ظهور مثل هذه الأعراض، افصل الجهاز عن الشبكة فورًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-سيحمي-مضاد-الفيروسات-من-فيروس-تشفير-البيانات-بالكامل">هل سيحمي مضاد الفيروسات من فيروس تشفير البيانات بالكامل<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%87%D9%84-%D8%B3%D9%8A%D8%AD%D9%85%D9%8A-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A8%D8%A7%D9%84%D9%83%D8%A7%D9%85%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل سيحمي مضاد الفيروسات من فيروس تشفير البيانات بالكامل" title="ارتباط مباشر بالعنوان هل سيحمي مضاد الفيروسات من فيروس تشفير البيانات بالكامل">​</a></h3>
<p>لا، لن يحميك بالكامل. مضاد الفيروسات مهم، لكن يجب أن يقترن بتحديثات، وMFA، وتحديد حقوق، وتصفية البريد الإلكتروني، والتحكم في التطبيقات، والنسخ الاحتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-الملفات-الأكثر-تعرضًا-للتشفير-بواسطة-الفيروس">ما هي الملفات الأكثر تعرضًا للتشفير بواسطة الفيروس<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%83%D8%AB%D8%B1-%D8%AA%D8%B9%D8%B1%D8%B6%D9%8B%D8%A7-%D9%84%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A8%D9%88%D8%A7%D8%B3%D8%B7%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي الملفات الأكثر تعرضًا للتشفير بواسطة الفيروس" title="ارتباط مباشر بالعنوان ما هي الملفات الأكثر تعرضًا للتشفير بواسطة الفيروس">​</a></h3>
<p>عادةً ما يتم تشفير الوثائق والجداول، والعروض التقديمية، والصور، والأرشيفات، وقواعد البيانات، والمشاريع، وملفات المحاسبة ومحتويات المجلدات الشبكية المتاحة. قد تظل الملفات النظامية سليمة حتى تتمكن الضحية من قراءة الطلب.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-ستساعد-إعادة-تثبيت-windows">هل ستساعد إعادة تثبيت Windows<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%87%D9%84-%D8%B3%D8%AA%D8%B3%D8%A7%D8%B9%D8%AF-%D8%A5%D8%B9%D8%A7%D8%AF%D8%A9-%D8%AA%D8%AB%D8%A8%D9%8A%D8%AA-windows" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل ستساعد إعادة تثبيت Windows" title="ارتباط مباشر بالعنوان هل ستساعد إعادة تثبيت Windows">​</a></h3>
<p>يمكن أن تؤدي إعادة التثبيت إلى حذف البرنامج الضار، لكنها لن تقوم بفك تشفير الملفات. قبل إعادة التثبيت، احتفظ بالأدلة وتحقق من النسخ الاحتياطية. يجب استعادة البيانات فقط إلى نظام نظيف.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-الحماية-من-فيروس-تشفير-البيانات-مجانًا">هل يمكن الحماية من فيروس تشفير البيانات مجانًا<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D9%85%D8%AC%D8%A7%D9%86%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن الحماية من فيروس تشفير البيانات مجانًا" title="ارتباط مباشر بالعنوان هل يمكن الحماية من فيروس تشفير البيانات مجانًا">​</a></h3>
<p>نعم، يمكنك رفع مستوى الأساس بدون تكاليف كبيرة: قم بتفعيل التحديثات، واستخدم الحماية المدمجة في Windows، واعمل بدون صلاحيات المسؤول، وقم بتفعيل MFA، وقم بعمل نسخ احتياطية غير متصلة، ولا تفتح مرفقات مشبوهة. تحتاج الأعمال عادةً إلى أدوات وعمليات إضافية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كم-مرة-يجب-عمل-نسخ-احتياطية">كم مرة يجب عمل نسخ احتياطية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%83%D9%85-%D9%85%D8%B1%D8%A9-%D9%8A%D8%AC%D8%A8-%D8%B9%D9%85%D9%84-%D9%86%D8%B3%D8%AE-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كم مرة يجب عمل نسخ احتياطية" title="ارتباط مباشر بالعنوان كم مرة يجب عمل نسخ احتياطية">​</a></h3>
<p>تعتمد التكرار على مقدار البيانات التي أنت مستعد لفقدانها. غالبًا ما يكفي لمستخدمي المنازل نسخة سحابية يومية ونسخة احتياطية غير متصلة دورية. قد يحتاج الأعمال إلى نسخ احتياطية يومية أو كل ساعة أو بشكل أكثر تكرارًا للأنظمة الحرجة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-الأهم-النسخ-الاحتياطية-أم-حماية-البريد">ما هو الأهم: النسخ الاحتياطية أم حماية البريد<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D9%85%D8%A7-%D9%87%D9%88-%D8%A7%D9%84%D8%A3%D9%87%D9%85-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%A3%D9%85-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو الأهم: النسخ الاحتياطية أم حماية البريد" title="ارتباط مباشر بالعنوان ما هو الأهم: النسخ الاحتياطية أم حماية البريد">​</a></h3>
<p>كلاهما ضروري. تقلل حماية البريد من احتمالية الإصابة، وتقلل النسخ الاحتياطية من الأضرار إذا حدثت الإصابة. هذه هي طبقات مختلفة من نفس الاستراتيجية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-الحد-الأدنى-لليوم-المقبل">خطة الحد الأدنى لليوم المقبل<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%AE%D8%B7%D8%A9-%D8%A7%D9%84%D8%AD%D8%AF-%D8%A7%D9%84%D8%A3%D8%AF%D9%86%D9%89-%D9%84%D9%84%D9%8A%D9%88%D9%85-%D8%A7%D9%84%D9%85%D9%82%D8%A8%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة الحد الأدنى لليوم المقبل" title="ارتباط مباشر بالعنوان خطة الحد الأدنى لل�يوم المقبل">​</a></h2>
<p>إذا كنت ترغب في تعزيز الحماية بسرعة، قم بتنفيذ خمسة إجراءات اليوم:</p>
<ol>
<li>انسخ الملفات الأكثر أهمية إلى قرص خارجي وافصله.</li>
<li>قم بتفعيل MFA للبريد الإلكتروني والسحابة والوصول عن بُعد.</li>
<li>تحقق من تحديثات Windows وmacOS وLinux والمتصفح وبرامج المكتب.</li>
<li>تأكد من أن مضاد الفيروسات مفعل ويتم تحديثه.</li>
<li>احذف البرامج غير الضرورية، والإضافات في المتصفح، والحسابات القديمة.</li>
</ol>
<p>بعد ذلك، على مدار الأسبوع، قم بإعداد نسخ احتياطية منتظمة، وتحقق من الاستعادة، وقلل من حقوق المستخدمين، وأغلق الخدمات البعيدة المحفوفة بالمخاطر.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخلاصة">الخلاصة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchititsya-ot-virusa-shifrovalshchika#%D8%A7%D9%84%D8%AE%D9%84%D8%A7%D8%B5%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخلاصة" title="ارتباط مباشر بالعنوان الخلاصة">​</a></h2>
<p>تعمل الحماية من فيروس تشفير البيانات بشكل أفضل كنظام: التحديثات تغلق الثغرات، وMFA تحمي الدخول، وتحديد الحقوق يحد من الانتشار، والتدريب يقلل من خطر الخطأ، والنسخ الاحتياطية تسمح بالتعافي بدون فدية. ابدأ بجرد البيانات المهمة ونسخ احتياطي وفقًا لقاعدة 3-2-1، ثم قم بتفعيل MFA، والتحديثات، والتحكم في الوصول. كلما أسرعت في تنفيذ هذه التدابير، قل احتمال أن تتسبب رابط عشوائي في توقف العمل أو تدمير الملفات القيمة.</p>]]></content>
        <category label="article" term="article"/>
        <category label="ransomware" term="ransomware"/>
        <category label="backup" term="backup"/>
        <category label="cybersecurity" term="cybersecurity"/>
        <category label="windows" term="windows"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[خوارزميات عمل الفيروسات المشفرة: كيف تهاجم وكيف تحمي نفسك]]></title>
        <id>https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov"/>
        <updated>2026-08-04T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[من المهم فهم خوارزميات عمل الفيروسات المشفرة ليس لتكرار الهجوم، ولكن للتعرف على التهديد في الوقت المناسب، وتقليل الأضرار، وبناء الدفاعات. تقوم الفيروسات المشفرة (ransomware) بإغلاق الوصول إلى البيانات، وتشفير الملفات، وطلب فدية. في هذه المقالة، سنستعرض دورة حياتها، ومبادئ التشفير، وعلامات العدوى الشائعة، وتدابير الوقاية، والإجراءات المتبعة في حالة حدوث هجوم.]]></summary>
        <content type="html"><![CDATA[<p>من المهم فهم خوارزميات عمل الفيروسات المشفرة ليس لتكرار الهجوم، ولكن للتعرف على التهديد في الوقت المناسب، وتقليل الأضرار، وبناء الدفاعات. تقوم الفيروسات المشفرة (ransomware) بإغلاق الوصول إلى البيانات، وتشفير الملفات، وطلب فدية. في هذه المقالة، سنستعرض دورة حياتها، ومبادئ التشفير، وعلامات العدوى الشائعة، وتدابير الوقاية، والإجراءات المتبعة في حالة حدوث هجوم.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-الفيروسات-المشفرة">ما هي الفيروسات المشفرة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي الفيروسات المشفرة" title="ارتباط مباشر بالعنوان ما هي الفيروسات المشفرة">​</a></h2>
<p>الفيروس المشفر هو برنامج ضار يحد من الوصول إلى البيانات أو النظام ويربط الاستعادة بمطالبة دفع فدية. غالبًا ما يعد الجناة بإصدار مفتاح فك التشفير بعد الدفع. ولكن في الممارسة العملية، لا يوجد ضمان: فقد لا يصل المفتاح، أو قد يكون غير فعال، أو يستعيد فقط جزءًا من الملفات.</p>
<p>مصطلح ransomware أوسع من الكلمة العامة فيروس. ليست كل تلك البرامج فيروسًا كلاسيكيًا، لأن العديد من الأنواع لا تنتشر ذاتيًا. يمكن أن تكون خيول طروادة، أو محملات، أو ديدان، أو جزءًا من هجوم معقد متعدد المراحل. ومع ذلك، ترسخ تعبير فيروس مشفر في الحديث اليومي ليشير إلى أي برنامج ضار يقوم بتشفير البيانات بغرض الابتزاز.</p>
<p>نادراً ما تقتصر الهجمات الحديثة على ملف تنفيذ واحد. عادةً ما تكون سلسلة من الإجراءات: الاختراق الأولي، الثبات، الاستطلاع، رفع الامتيازات، تعطيل آليات الحماية، التشفير، والضغط على الضحية. غالبًا ما تُضاف سرقة البيانات إلى تشفير الفيروسات في البيئات المؤسسية. يُعرف هذا بالابتزاز المزدوج: يهدد المجرمون ليس فقط بفقدان الملفات، ولكن أيضًا بنشر المعلومات السرية.</p>
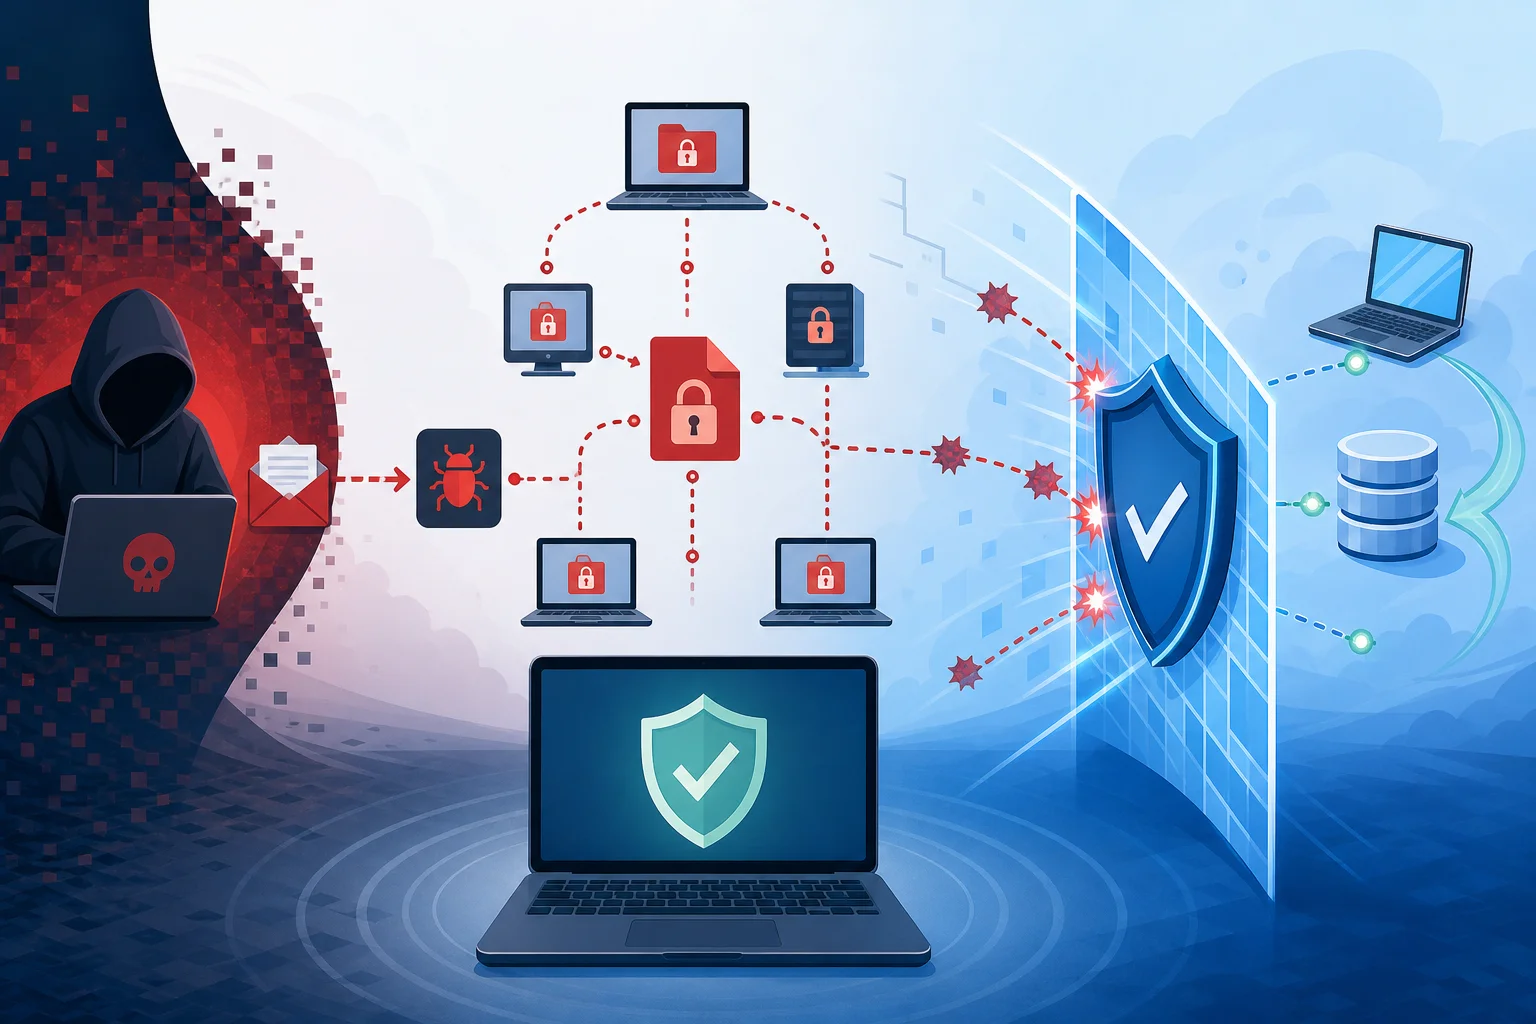
<p><img decoding="async" loading="lazy" alt="مخطط هجوم فيروس تشفيري" src="https://cyberrestorelab.com/ar/assets/images/algoritmy-raboty-virusov-shifrovalshchikov-01-f44b60e686582a6c41e59dda05b59ba0.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="دورة-حياة-الهجوم-العامة">دورة حياة الهجوم العامة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%AF%D9%88%D8%B1%D8%A9-%D8%AD%D9%8A%D8%A7%D8%A9-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85-%D8%A7%D9%84%D8%B9%D8%A7%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان دورة حياة الهجوم العامة" title="ارتباط مباشر بالعنوان دورة حياة الهجوم العامة">​</a></h2>
<p>يمكن تمثيل خوارزمية عمل الفيروس المشفر كسلسلة من المراحل. تختلف النماذج الحقيقية، لكن المنطق غالبًا ما يكون مشابهًا. يساعد فهم هذه السلسلة في رؤية النقاط التي يمكن للإجراءات الدفاعية أن توقف الهجوم في أي منها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="1-الاختراق-الأولي">1. الاختراق الأولي<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#1-%D8%A7%D9%84%D8%A7%D8%AE%D8%AA%D8%B1%D8%A7%D9%82-%D8%A7%D9%84%D8%A3%D9%88%D9%84%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان 1. الاختراق الأولي" title="ارتباط مباشر بالعنوان 1. الاختراق الأولي">​</a></h3>
<p>تبدأ العدوى من نقطة الدخول. تشمل السيناريوهات الشائعة رسائل بريد تصيد، مرفقات ضارة، روابط لمواقع مقلدة، حسابات مخترقة، ثغرات في الخدمات العامة، وصول بعيد غير آمن، ومثبتات مصابة. أحيانًا يستخدم الجناة كلمات مرور مسروقة بالفعل، لذلك قد لا يلاحظ المستخدم الملف الضار الواضح.</p>
<p>في هذه المرحلة، الهدف الرئيسي للمهاجم هو بدء المكون الأولي. قد يكون محملًا صغيرًا يتحقق من البيئة ويتلقى التعليمات التالية. يسهل هذا النهج عملية الاكتشاف، لأن البرنامج الأولي يبدو أقل خطرًا من الوحدة النهائية للتشفير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="2-فحص-البيئة">2. فحص البيئة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#2-%D9%81%D8%AD%D8%B5-%D8%A7%D9%84%D8%A8%D9%8A%D8%A6%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان 2. فحص البيئة" title="ارتباط مباشر بالعنوان 2. فحص البيئة">​</a></h3>
<p>بعد التشغيل، غالبًا ما يتحقق البرنامج الضار من مكانه. قد يقيم لغة النظام، البيئة النطاقية، وجود وسائل الحماية، البيئة الافتراضية، حقوق المستخدم الحالي، وإمكانية الوصول إلى الموارد الشبكية. أحيانًا ينهي الفيروسات المشفرة عمله إذا اكتشف علامات مختبر بحثي أو صندوق رملي.</p>
<p>بالنسبة للدفاع، هذه المعلومات مهمة لسببين. أولاً، يمكن أن تظهر الأنشطة الضارة ليس على الفور. ثانيًا، يجب أن يأخذ التحليل السلوكي في الاعتبار ليس فقط حقيقة التشفير، ولكن أيضًا الأنشطة التحضيرية: فحص الملفات، الوصول إلى الأدلة النظامية، ومحاولات تعطيل خدمات النسخ الاحتياطي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="3-الثبات-والانتشار">3. الثبات والانتشار<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#3-%D8%A7%D9%84%D8%AB%D8%A8%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D8%A7%D9%86%D8%AA%D8%B4%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان 3. الثبات والانتشار" title="ارتباط مبا�شر بالعنوان 3. الثبات والانتشار">​</a></h3>
<p>ليس كل فيروس مشفر يثبت نفسه في النظام. الهجمات السريعة يمكن أن تنتقل مباشرة إلى التشفير. لكن في الحملات الأكثر تعقيدًا، يسعى المجرمون للحصول على وصول مستدام. يبحثون عن أجهزة كمبيوتر أخرى، خوادم ملفات، تخزين سحابي، وحسابات مسؤول.</p>
<p>في المؤسسات، يعتبر الانتقال الجانبي خطيرًا للغاية. إذا كانت إحدى الحسابات تتمتع بصلاحيات واسعة جدًا، يمكن أن تنتقل الهجمة بسرعة من محطة العمل إلى الخوادم. لذلك، يقلل مبدأ الحد الأدنى من الامتيازات وتقسيم الشبكة من حجم الضرر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="4-التحضير-للتشفير">4. التحضير للتشفير<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#4-%D8%A7%D9%84%D8%AA%D8%AD%D8%B6%D9%8A%D8%B1-%D9%84%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان 4. التحضير للتشفير" title="ارتباط مباشر بالعنوان 4. التحضير للتشفير">​</a></h3>
<p>قبل التشفير، عادةً ما يتم تنظيم قائمة بالأهداف من قبل البرنامج الضار. يبحث عن مستندات، جداول بيانات، قواعد بيانات، أرشيفات، صور، مشاريع، ملفات المصدر، وغيرها من البيانات القيمة. بينما يمكن أن يتم تجاهل الملفات النظامية عمدًا لضمان استمرارية تشغيل الكمبيوتر ورؤية المستخدم لمطالبة الدفع.</p>
<p>ثم قد يحاول الفيروس المشفر تعطيل العمليات الحماية، وحذف النسخ الاحتياطية، وتعطيل وكالات النسخ الاحتياطي، وإيقاف التطبيقات التي تحتفظ بالملفات مفتوحة. تعتبر هذه الأنشطة إحدے العلامات الفارقة للهجوم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="5-تشفير-البيانات">5. تشفير البيانات<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#5-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان 5. تشفير البيانات" title="ارتباط مباشر بالعنوان 5. تشفير البيانات">​</a></h3>
<p>الخطوة الرئيسية هي تحويل الملفات بكثافة إلى شكل غير قابل للقراءة. لتسريع العملية، يتم عادةً استخدام التشفير المتماثل. لحماية المفاتيح، يتم استخدام التشفير غير المتماثل. يُسمى هذا النهج هجينًا: يتم تشفير الملفات بسرعة، بينما يتم حماية المفاتيح لفك التشفير بواسطة المفتاح العمومي للجاني.</p>
<p>قد تتلقى الملفات امتدادًا جديدًا. تظهر ملاحظات في الأدلة مع التعليمات. أحيانًا تترك البرنامج هوية الضحية، وعنوانًا للاتصال، ومهلة لتزداد فيها الفدية. تعد هذه العناصر ضرورية ليس للاسترجاع، ولكن للضغط النفسي وإدارة المدفوعات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="6-الابتزاز-والضغط">6. الابتزاز والضغط<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#6-%D8%A7%D9%84%D8%A7%D8%A8%D8%AA%D8%B2%D8%A7%D8%B2-%D9%88%D8%A7%D9%84%D8%B6%D8%BA%D8%B7" class="hash-link" aria-label="ارتباط مباشر بالعنوان 6. الابتزاز والضغط" title="ارتباط مباشر بالعنوان 6. الابتزاز والضغط">​</a></h3>
<p>بعد التشفير، يتم عرض رسالة على الضحية. عادةً ما تصف الرسالة شروط الدفع، ووسائل الاتصال، والتهديدات. في الهجمات على الشركات، قد يذكر المجرمون المستندات المسروقة أو يهددون بإخطار العملاء والشركاء.</p>
<p>من المهم أن نتذكر: دفع الفدية لا يضمن الاسترداد. بالإضافة إلى ذلك، فإنه يدعم الاقتصاد الإجرامي وقد يخلق مخاطر قانونية إذا كانت الأموال تذهب إلى مجموعات مرتبطة بالعقوبات. يجب أن يتم اتخاذ قرار بشأن المفاوضات بمشاركة الإدارة والمحامين والمتخصصين في الأمان، وعند الحاجة، سلطات إنفاذ القانون.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يتم-التشفير-في-البرامج-الخبيثة">كيف يتم التشفير في البرامج الخبيثة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D9%8A%D8%AA%D9%85-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%81%D9%8A-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AE%D8%A8%D9%8A%D8%AB%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يتم التشفير في البرامج الخبيثة" title="ارتباط مباشر بالعنوان كيف يتم التشفير في البرامج الخبيثة">​</a></h2>
<p>التشفير بحد ذاته ليس ضارًا. إنه آلية أساسية لحماية البيانات في الأنظمة المصرفية، والرسائل، وVPN، والسحابة، ومخازن الشركات. تظهر الخطر عندما يتم استخدام التشفير ضد مالك البيانات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التشفير-المتماثل">التشفير المتماثل<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%AA%D9%85%D8%A7%D8%AB%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان التشفير المتماثل" title="ارتباط مباشر بالعنوان التشفير المتماثل">​</a></h3>
<p>التشفير المتماثل يستخدم نفس المفتاح السري للتشفير وفك التشفير. يعمل بسرعة مع كميات كبيرة من البيانات. لذلك، غالبًا ما تستخدم البرمجيات الضارة خوارزميات بمستوى AES أو ChaCha20 أو نظيراتها. يعتمد التنفيذ المحدد على عائلة البرنامج الضار.</p>
<p>من منظور الحماية، الاستنتاج الرئيسي بسيط: إذا كان المفتاح مصنوعًا بشكل موثوق ولم يتم حفظه في مكان ممكن الوصول إليه، فإن فك تشفير الملفات بدون المفتاح يكون شبه مستحيل. ولذلك، فإن الأمل فقط في محاولة العثور على المفتاح عادةً ما يكون غير واقعي. تحدث الاستثناءات إذا ارتكب مؤلفو البرامج الضارة خطأ في التنفيذ.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التشفير-غير-المتماثل">التشفير غير المتماثل<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%BA%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%AA%D9%85%D8%A7%D8%AB%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان التشفير غير المتماثل" title="ارتباط مباشر بالعنوان التشفير غير المتماثل">​</a></h3>
<p>التشفير غير المتماثل يستخدم زوجًا من المفاتيح: مفتاح عمومي ومفتاح خاص. يمكن تضمين المفتاح العمومي في البرنامج الضار. يتم تشفير مفتاح عشوائي متماثل باستخدام ذلك المفتاح، والذي تم من خلاله تشفير الملفات. يبقى المفتاح الخاص مع الجناة.</p>
<p>يشرح هذا النهج لماذا لا تعيد إزالة البرنامج الضار بعد التشفير البيانات. الملفات أصبحت مهيأة بالفعل، والمفتاح المطلوب للاستعادة غير متاح. لذلك، النسخ الاحتياطية والاكتشاف المبكر أكثر أهمية من محاولة إصلاح العواقب يدويًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="أخطاء-التنفيذ-ومفككات-التشفير">أخطاء التنفيذ ومفككات التشفير<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%AA%D9%86%D9%81%D9%8A%D8%B0-%D9%88%D9%85%D9%81%D9%83%D9%83%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان أخطاء التنفيذ ومفككات التشفير" title="ارتباط مباشر بالعنوان أخطاء التنفيذ ومفككات التشفير">​</a></h3>
<p>أحيانًا يجد الباحثون أخطاء في الفيروسات المشفرة: مولد أرقام عشوائية ضعيف، إعادة استخدام المفاتيح، تخزين المفتاح على القرص، وضع غير ناجح للتشفير أو ثغرة في بروتوكول الاتصال. في مثل هذه الحالات، يمكن أن تظهر مفككات تشفير مجانية.</p>
<p>ومع ذلك، لا يمكن الاعتماد على ذلك. قبل الاسترداد، من الضروري التحقق من الموارد ذات السمعة الحسنة وقواعد بيانات مفككات التشفير من الشركات المعروفة ومبادرات مكافحة ransomware. يجب تجنب تنزيل مفككات التشفير المشبوهة من مصادر عشوائية: فقد تكون ضارة بحد ذاتها.</p>
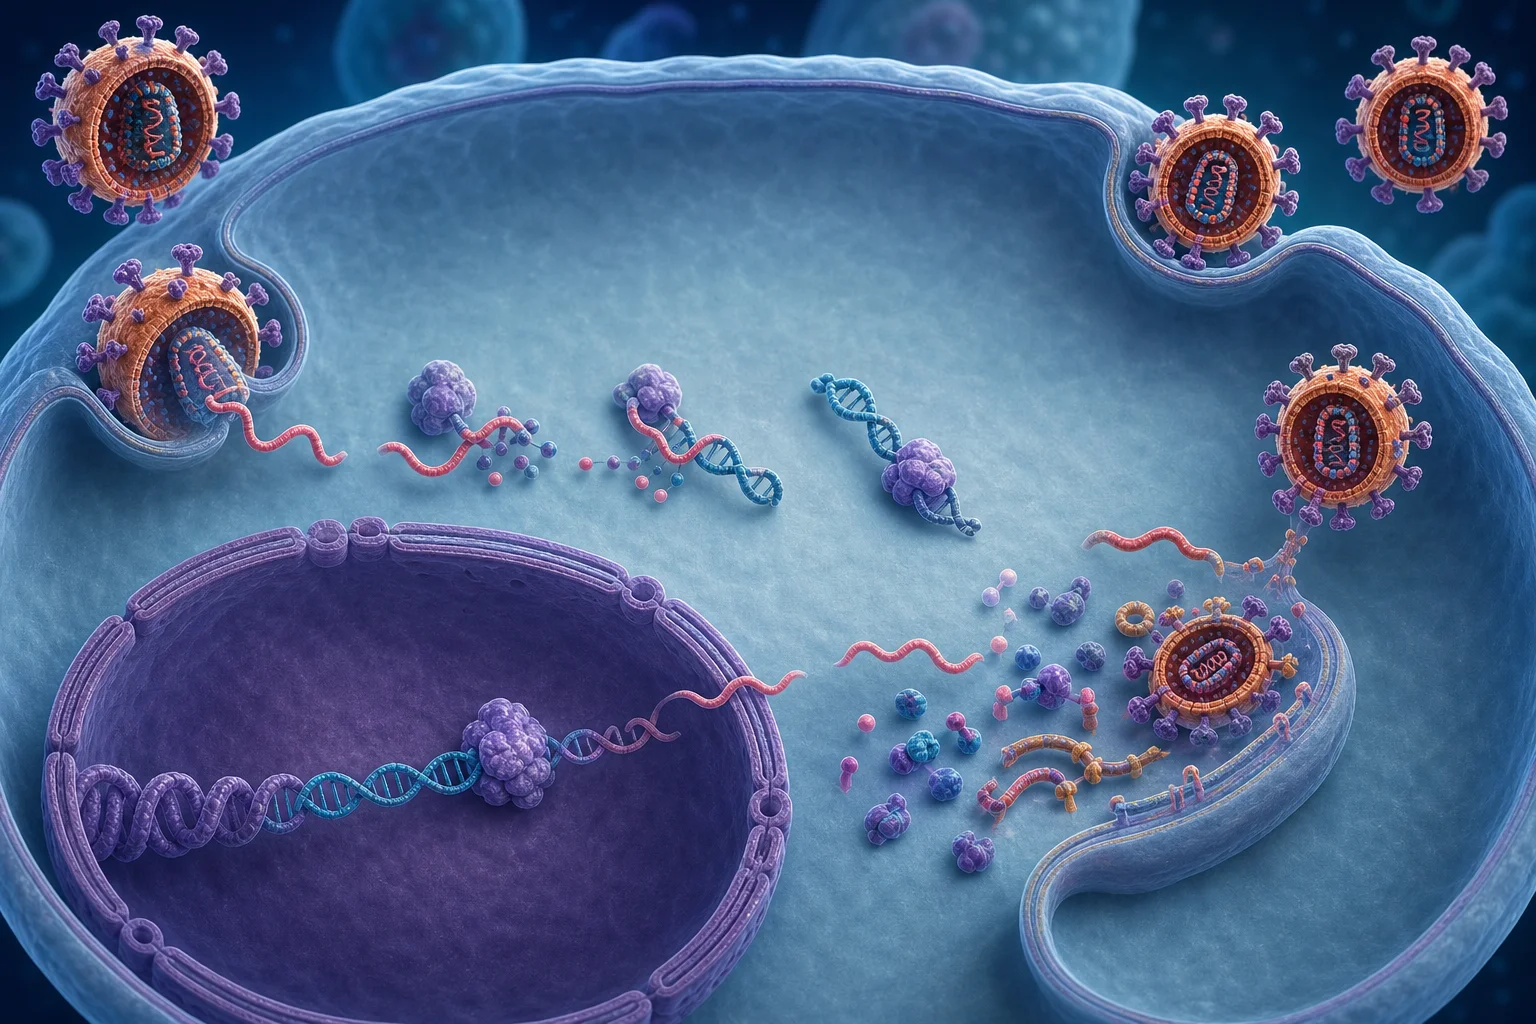
<p><img decoding="async" loading="lazy" alt="تشفير ملفات ransomware" src="https://cyberrestorelab.com/ar/assets/images/algoritmy-raboty-virusov-shifrovalshchikov-02-fba74ca2289c44dedacabed6a3e6f134.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-البيانات-التي-يختارها-الفيروس-المشفر-أولاً">ما البيانات التي يختارها الفيروس المشفر أولاً<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%85%D8%A7-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D9%8A-%D9%8A%D8%AE%D8%AA%D8%A7%D8%B1%D9%87%D8%A7-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1-%D8%A3%D9%88%D9%84%D8%A7%D9%8B" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما البيانات التي يختارها الفيروس المشفر أولاً" title="ارتباط مباشر بالعنوان ما البيانات التي يختارها الفيروس المشفر أولاً">​</a></h2>
<p>عادةً ما تبحث البرامج الضارة عن البيانات التي قد تسبب أكبر ضرر عند فقدانها. تحظى البيانات الشخصية وملفات العمل بأولية:</p>
<ul>
<li>المستندات المكتبية، والجداول، والعروض التقديمية؛</li>
<li>قواعد البيانات وملفات أنظمة المحاسبة؛</li>
<li>الأرشيفات والنسخ الاحتياطية إذا كانت متاحة من البيئة المصابة؛</li>
<li>الصور، ومقاطع الفيديو، والرسومات، والنماذج، وملفات المشاريع؛</li>
<li>شفرة المصدر، والتكوينات، والأدلة العملية الرئيسية؛</li>
<li>المجلدات الشبكية، والأقراص المتصلة، والمجلدات السحابية المتزامنة.</li>
</ul>
<p>يمكن أن يتم تجاهل الأدلة النظامية. هذه ليست علامة ضعف في البرنامج الضار. بالعكس، من المفيد للجناة أن يظل النظام قابلاً للاستخدام إلى حد ما لعرض تعليمات الدفع.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="علامات-العدوى-الشائعة">علامات العدوى الشائعة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D8%AF%D9%88%D9%89-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان علامات العدوى الشائعة" title="ارتباط مباشر بالعنوان علامات العدوى الشائعة">​</a></h2>
<p>كلما تم الكشف عن الهجوم مبكرًا، زادت فرصة إيقافه قبل التشفير الكامل. يمكن أن تكون العلامات تقنية أو مستخدم.</p>
<p>قد يلاحظ المستخدم أن الملفات توقفت فجأة عن الفتح، ظهرت امتدادات غير معروفة، توجد تعليمات نصية متكررة في المجلدات، أصبح الكمبيوتر بطيئًا بشكل ملحوظ، وتظهر التطبيقات أخطاء في الوصول إلى البيانات. أحيانًا يتغير خلفية سطح المكتب أو يظهر نافذة تطلب سوق الفدية.</p>
<p>يرى المدراء المزيد. قد تتضمن السجلات ووسائل المراقبة عمليات تسجيل وإعادة تسمية جماعية مشبوهة، نشاطًا غير عادي لحساب واحد، الوصول إلى عدد كبير من المجلدات الشبكية، محاولات لتعطيل خدمات الحماية، حذف اللقطات الاحتياطية، بدء عمليات غير معروفة من الأدلة المؤقتة، وزيادة كبيرة في أخطاء الوصول إلى الملفات.</p>
<p>من المهم التفاعل ليس فقط مع الرسالة النهائية عن الفدية. إذا سجل النظام الأمني أنشطة تحضيرية، يجب اعتبار ذلك حادثًا محتملًا حرجًا.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-مراحل-الهجوم-وإجراءات-الحماية">مقارنة مراحل الهجوم وإجراءات الحماية<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D9%85%D8%B1%D8%A7%D8%AD%D9%84-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85-%D9%88%D8%A5%D8%AC%D8%B1%D8%A7%D8%A1%D8%A7%D8%AA-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان مقارنة مراحل الهجوم وإجراءات الحماية" title="ارتباط مباشر بالعنوان مقارنة مراحل الهجوم وإجراءات الحماية">​</a></h2>
<p>لا توجد تدابير توفر حماية كاملة. تبنى الاستراتيجية الفعالة بخطوط متعددة. توضح الجدول ما هي الإجراءات الدفاعية التي تتوافق مع مراحل الهجوم.</p>
<table><thead><tr><th>مرحلة الهجوم</th><th>ماذا يفعل الفيروس المشفر</th><th>ما يساعد على الحماية</th></tr></thead><tbody><tr><td>الدخول الأولي</td><td>يحاول التشغيل عبر بريد إلكتروني أو رابط أو ثغرة أو وصول مسروق</td><td>تدريب المستخدمين، تصفية البريد، MFA، التحديثات، حماية الوصول عن بُعد</td></tr><tr><td>الاستطلاع</td><td>يدرس النظام والحقوق والشبكة</td><td>مراقبة السلوك، تحديد الحقوق، تقسيم الشبكة</td></tr><tr><td>التحضير</td><td>يبحث عن الملفات القيمة والنسخ الاحتياطية</td><td>تخزين النسخ الاحتياطية بشكل منفصل، التحكم في الوصول، تكوين السجلات</td></tr><tr><td>تعطيل الحماية</td><td>يحاول إيقاف الخدمات وحذف النسخ</td><td>EDR، منع التغييرات غير المصرح بها، حسابات إدارة منفصلة</td></tr><tr><td>التشفير</td><td>يعدل الملفات بكثافة</td><td>اكتشاف سلوكي، حجز الأجهزة بسرعة، قيود على الكتابة</td></tr><tr><td>الابتزاز</td><td>يُظهر التعليمات ويهدد بالنشر</td><td>خطة استجابة، دعم قانوني، خطة تواصل، الاستعادة من النسخ</td></tr></tbody></table>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-عمل-خطوة-بخطوة-عند-اكتشاف-الفيروس-المشفر">خطة عمل خطوة بخطوة عند اكتشاف الفيروس المشفر<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%AE%D8%B7%D8%A9-%D8%B9%D9%85%D9%84-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D8%B9%D9%86%D8%AF-%D8%A7%D9%83%D8%AA%D8%B4%D8%A7%D9%81-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة عمل خطوة بخطوة عند اكتشاف الفيروس المشفر" title="ارتباط مباشر بالعنوان خطة عمل خطوة بخطوة عند اكتشاف الفيروس المشفر">​</a></h2>
<p>إذا كان هناك شبه في وجود ransomware، فإن السرعة مهمة. لكن الإجراءات العشوائية قد تؤدي إلى تفاقم الموقف. إليك ترتيب آمن للتفاعل للمستخدم أو المدير.</p>
<ol>
<li><strong>قم بفصل الجهاز عن الشبكة.</strong> فصل كابل Ethernet وإيقاف Wi-Fi. قد يوقف ذلك الوصول إلى المجلدات الشبكية وينشر العدوى.</li>
<li><strong>لا تحذف الملفات والملاحظات الخاصة بالفدية.</strong> قد تحتاج إليها للتحليل، وتحديد عائلة البرمجيات الضارة، والاتصال بالمتخصصين.</li>
<li><strong>لا تعيد تشغيل النظام بلا ضرورة.</strong> في بعض الحالات، قد تؤدي إعادة التشغيل إلى تدمير الآثار أو بدء إجراءات إضافية.</li>
<li><strong>أبلغ المسؤولين عن تكنولوجيا المعلومات والأمان.</strong> يجب أن يتم الاتصال فورًا بفريق الاستجابة، والإدارة، ومالكي الأنظمة في الشركة.</li>
<li><strong>قم بتوثيق علامات الحادث.</strong> احتفظ بوقت الاكتشاف، وأسماء الملفات التي تم تغييرها، ونص الطلب، والأجهزة والحسابات المتأثرة.</li>
<li><strong>عزل الأنظمة المرتبطة.</strong> تحقق من المجلدات الشبكية، والخوادم، ومخازن النسخ الاحتياطية، والأجهزة الأخرى ذات نفس بيانات الاعتماد.</li>
<li><strong>حدد النطاق.</strong> يجب فهم ما إذا كان التشفير محليًا أو يؤثر على البنية التحتية. بدون ذلك، قد يتأخر الاسترداد.</li>
<li><strong>تحقق من وجود نسخ احتياطية.</strong> تأكد من أن النسخ ليست مصابة أو مشفرة. يجب استعادتها فقط في بيئة نظيفة.</li>
<li><strong>حدد نوع ransomware.</strong> استخدم الموارد الموثوقة وطلب المساعدة من المتخصصين. سيساعدك ذلك في تحديد ما إذا كان هناك مفكك للتشفير.</li>
<li><strong>استأنف العمل حسب الخطة.</strong> أولاً قم بإزالة نقطة الدخول، ثم أعد تثبيت الأنظمة أو نظفها، وغيّر كلمات المرور، وفقط بعد ذلك ارجع البيانات.</li>
</ol>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تحمي-نفسك-من-الفيروسات-المشفرة">كيف تحمي نفسك من الفيروسات المشفرة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AD%D9%85%D9%8A-%D9%86%D9%81%D8%B3%D9%83-%D9%85%D9%86-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تحمي نفسك من الفيروسات المشفرة" title="ارتباط مباشر بالعنوان كيف تحمي نفسك من الفيروسات المشفرة">​</a></h2>
<p>تقوم الحماية من الفيروسات المشفرة على الوقاية، الاكتشاف، والاسترداد. إذا لم يعمل طبقة واحدة، يجب أن تقلل الطبقة التالية الأضرار.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطي-وفقًا-لقواعد-3-2-1">النسخ الاحتياطي وفقًا لقواعد 3-2-1<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D9%88%D9%81%D9%82%D9%8B%D8%A7-%D9%84%D9%82%D9%88%D8%A7%D8%B9%D8%AF-3-2-1" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطي وفقًا لقواعد 3-2-1" title="ارتباط مباشر بالعنوان النسخ الاحتياطي وفقًا لقواعد 3-2-1">​</a></h3>
<p>تعتبر النسخ الاحتياطية الموثوقة الطريقة الرئيسية للتخلص من الاعتماد على الفدية. القاعدة العملية 3-2-1 تعني: يجب أن تكون لديك 3 نسخ على الأقل من البيانات، وخزنتها على نوعين مختلفين من أجهزة التخزين، واحتفظ بنسخة واحدة بعيدًا عن البيئة الرئيسية. بالنسبة للشركات الحديثة، من المهم إضافة مبدأ واحد: يجب أن تكون واحدة على الأقل من النسخ غير قابلة للتغيير أو غير متاحة للحسابات العادية.</p>
<p>يجب التحقق من النسخ بانتظام. وجود أرشيف لا يعني إمكانية الاسترداد. تساعد الاختبارات في تحديد الملفات التالفة، وقواعد البيانات المنسية، وحقوق الوصول غير الصحيحة، وعملية الاسترداد الطويلة جدًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التحديثات-وإدارة-الثغرات">التحديثات وإدارة الثغرات<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA-%D9%88%D8%A5%D8%AF%D8%A7%D8%B1%D8%A9-%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحديثات وإدارة الثغرات" title="ارتباط مباشر بالعنوان التحديثات وإدارة الثغرات">​</a></h3>
<p>تستخدم العديد من الهجمات ثغرات معروفة لها تصحيحات متاحة. لذلك، يجب أن تكون تحديثات أنظمة التشغيل، والمتصفحات، وحزم التشغيل المكتبي، وتطبيقات الخادم، وبوابات VPN، ووسائل الوصول عن بُعد عملية منتظمة، وليس مهمة واحدة.</p>
<p>من المفيد للشركات إجراء جرد للأصول. لا يمكن حماية خدمة لا يتذكر أحد وجودها. من المهم بشكل خاص مراقبة الأنظمة المتاحة من الإنترنت.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="المصادقة-المتعددة-العوامل">المصادقة المتعددة العوامل<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D9%85%D8%B5%D8%A7%D8%AF%D9%82%D8%A9-%D8%A7%D9%84%D9%85%D8%AA%D8%B9%D8%AF%D8%AF%D8%A9-%D8%A7%D9%84%D8%B9%D9%88%D8%A7%D9%85%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان المصادقة المتعددة العوامل" title="ارتباط مباشر بالعنوان المصادقة المتعددة العوامل">​</a></h3>
<p>كلمة مرور مسروقة يجب ألا تفتح الطريق إلى كل البنية التحتية. تقلل المصادقة المتعددة العوامل من خطر الدخول باستخدام البيانات المخترقة. يجب تشغيلها للبريد الإلكتروني، وVPN، وسطح المكتب البعيد، واللوحات السحابية، وحسابات المسؤول، وأنظمة الأعمال الحرجة.</p>
<p>ومع ذلك، فإن MFA لا تلغي الاحتياطات الأخرى. يمكن للمجرمين محاولة استخدام الهندسة الاجتماعية، وظهور الإرهاق من إشعارات الدفع، أو عمليات الاستعادة الضعيفة. لذلك، يجب أن تكون سياسة المصادقة المتعددة العوامل مدروسة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="مبدأ-الحد-الأدنى-من-الامتيازات">مبدأ الحد الأدنى من الامتيازات<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%85%D8%A8%D8%AF%D8%A3-%D8%A7%D9%84%D8%AD%D8%AF-%D8%A7%D9%84%D8%A3%D8%AF%D9%86%D9%89-%D9%85%D9%86-%D8%A7%D9%84%D8%A7%D9%85%D8%AA%D9%8A%D8%A7%D8%B2%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان مبدأ الحد الأدنى من الامتيازات" title="ارتباط مباشر بالعنوان مبدأ الحد الأدنى من الامتيازات">​</a></h3>
<p>يحتاج المستخدمون فقط إلى الحقوق الضرورية لعملهم. إذا كانت الحسابات العادية يمكن أن تعدل جميع المجلدات الشبكية وتدير النسخ الاحتياطية، سيحصل الفيروس المشفر على نفس الامتيازات.</p>
<p>من الأفضل منح حقوق المسؤول مؤقتًا وفصلًا. يجب ألا يستخدم المسؤول حسابًا مميزًا للعمل اليومي. يقلل هذا من خطر العدوى الكبيرة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقسيم-الشبكة">تقسيم الشبكة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%AA%D9%82%D8%B3%D9%8A%D9%85-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقسيم الشبكة" title="ارتباط مباشر بالعنوان تقسيم الشبكة">​</a></h3>
<p>يقوم تقسيم الشبكة بتحديد تحركات الجناة. يجب ألا تكون محطات العمل، والخوادم، وأنظمة النسخ الاحتياطية، وقواعد البيانات المحاسبية، والأنظمة الإنتاجية في شبكة واحدة مسطحة بدون قيود.</p>
<p>حتى القسمة البسيطة حسب الأدوار تساعد. إذا لم يكن بإمكان الكمبيوتر المصاب الوصول مباشرة إلى الخوادم الحرجة، سيكون لدى الدفاعات الوقت لاتخاذ التدابير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-البريد-وتدريب-الموظفين">حماية البريد وتدريب الموظفين<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D9%88%D8%AA%D8%AF%D8%B1%D9%8A%D8%A8-%D8%A7%D9%84%D9%85%D9%88%D8%B8%D9%81%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية البريد وتدريب الموظفين" title="ارتباط مباشر بالعنوان حماية البريد وتدريب الموظفين">​</a></h3>
<p>تظل عمليات التصيد من القنوات المهمة للهجمات. لذلك، هناك حاجة إلى فلاتر تقنية، واختبارات للمرفقات، وحظر أنواع الملفات الخطيرة، وحماية الروابط وقواعد واضحة للموظفين.</p>
<p>يجب أن يكون التدريب عمليًا. يجب أن يعرف المستخدم كيف يبدو البريد المشبوه، وأين يتم الإبلاغ عنه، ولماذا لا ينبغي تشغيل الماكروات المشبوهة أو فتح المرفقات غير المعروفة. ثقافة الإبلاغ السريع عن الأخطاء أكثر فائدة من البحث عن اللوم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="المراقبة-والاستجابة">المراقبة والاستجابة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D9%85%D8%B1%D8%A7%D9%82%D8%A8%D8%A9-%D9%88%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%AC%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان المراقبة والاستجابة" title="ارتباط مباشر بالعنوان المراقبة والاستجابة">​</a></h3>
<p>يعتبر برنامج مكافحة الفيروسات مفيدًا، لكن المنهجيات القائمة على التوقيع وحدها ليست كافية. يجب أن يتضمن الحماية الحديثة تحليل السلوك: التغييرات الجماعية في الملفات، محاولات لحذف النسخ الاحتياطية، النشاط غير المعتاد للحسابات، وتشغيل البرامج من مواقع غير تقليدية.</p>
<p>بالنسبة للمنظمات، تعتبر سجلات الأحداث، وجمع السجلات المركزي، وEDR أو وسائل مشابهة، بالإضافة إلى خطة استجابة موصوفة مسبقًا مهمة. يجب أن يجيب الخطة على الأسئلة: من يتخذ القرارات، من يجب إخطارهم، كيفية عزل القسم، وأين تحتفظ جهات الاتصال بالمقاولين، وكيفية استعادة الأنظمة ذات الأولوية.</p>
<p><img decoding="async" loading="lazy" alt="حماية من الفيروسات المشفرة" src="https://cyberrestorelab.com/ar/assets/images/algoritmy-raboty-virusov-shifrovalshchikov-03-f6052ab713174431d308ef8818a1e4de.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-التي-تزيد-من-الأضرار">الأخطاء التي تزيد من الأضرار<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%AA%D9%8A-%D8%AA%D8%B2%D9%8A%D8%AF-%D9%85%D9%86-%D8%A7%D9%84%D8%A3%D8%B6%D8%B1%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء التي تزيد من الأضرار" title="ارتباط مباشر بالعنوان الأخطاء التي تزيد من الأضرار">​</a></h2>
<p>تتسبب بعض الأفعال في تفاقم العواقب. الخطأ الأول هو الاحتفاظ بالنسخ الاحتياطية متصلة بنفس النظام باستمرار. إذا كان الفيروس المشفر يمكنه الوصول إليها، فقد يقوم بتشفير النسخ أيضًا.</p>
<p>الخطأ الثاني هو استخدام حساب إدارة واحد في كل مكان. يفتح اختراق مثل هذا الحساب الطريق إلى العديد من الأنظمة.</p>
<p>الخطأ الثالث هو استعادة البيانات قبل القضاء على سبب العدوى. إذا لم يتم إغلاق نقطة الدخول، قد يتكرر الهجوم.</p>
<p>الخطأ الرابع هو إخفاء الحادث داخل المنظمة. تؤخر تأخيرات الإبلاغ العزل، والتقييم القانوني، والتواصل الصحيح مع العملاء.</p>
<p>الخطأ الخامس هو تنزيل مفككات التشفير غير المعروفة. يمكن أن يتنشر برنامج ضار جديد تحت غلاف أداة الاسترداد.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-فك-تشفير-الملفات-بدون-فدية">هل يمكن فك تشفير الملفات بدون فدية<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%AF%D9%88%D9%86-%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات بدون فدية" title="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات بدون فدية">​</a></h2>
<p>يمكن أحيانًا، لكن ليس دائمًا. تعتمد الإمكانية على عائلة ransomware المحددة، وجود الأخطاء في التشفير، ووجود النسخ الاحتياطية.</p>
<p>في البداية، يجب تحديد الفيروس المشفر من خلال امتداد الملفات، نص الملاحظة، وعلامات أخرى. ثم يجب التحقق من قواعد بيانات مفككات التشفير المجانية الموثوقة. إذا لم يكن هناك أداة، من الأفضل التركيز على الاسترداد من النسخ الاحتياطية والتحقيق في الحادث.</p>
<p>من المهم عدم تعديل الملفات المشفرة بدون ضرورة. قد تحتاج النسخ إلى إذا ظهرت مفككات التشفير لاحقًا. احتفظ بنماذج منفصلة ولا تشغل الملفات المشبوهة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ميزات-الهجمات-على-أجهزة-الكمبيوتر-المنزلية">ميزات الهجمات على أجهزة الكمبيوتر المنزلية<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%85%D9%8A%D8%B2%D8%A7%D8%AA-%D8%A7%D9%84%D9%87%D8%AC%D9%85%D8%A7%D8%AA-%D8%B9%D9%84%D9%89-%D8%A3%D8%AC%D9%87%D8%B2%D8%A9-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D8%A7%D9%84%D9%85%D9%86%D8%B2%D9%84%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ميزات الهجمات على أجهزة الكمبيوتر المنزلية" title="ارتباط مباشر بالعنوان ميزات الهجمات على أجهزة الكمبيوتر المنزلية">​</a></h2>
<p>غالبًا ما يواجه المستخدمون المنزليون العدوى من خلال البرمجيات المقرصنة، وتحديثات مزيفة، ومرفقات في الرسائل، ومواقع تبادل الملفات، وإعلانات ضارة. عادة ما ترتبط الأضرار بفقدان الصور، والوثائق، والأرشيفات الشخصية، ومواد العمل.</p>
<p>تشمل الحماية الأساسية للمنزل التحديثات التلقائية، والحماية المدمجة أو الخارجية من البرمجيات الضارة، والحذر مع المرفقات، وقرص خارجي منفصل للنسخ الاحتياطية، ومزامنة سحابية مع نسخة تاريخية. من الأفضل توصيل القرص الخارجي فقط أثناء عمليات النسخ.</p>
<p>من المفيد أيضًا استخدام حساب عادي بدون حقوق إدارية للنشاط اليومي. لن يمنع هذا جميع التهديدات، ولكنه سيقلل من قدرات البرنامج الضار.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ميزات-الهجمات-على-الأعمال">ميزات الهجمات على الأعمال<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%85%D9%8A%D8%B2%D8%A7%D8%AA-%D8%A7%D9%84%D9%87%D8%AC%D9%85%D8%A7%D8%AA-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ميزات الهجمات على الأعمال" title="ارتباط مباشر بالعنوان ميزات الهجمات على الأعمال">​</a></h2>
<p>في الأعمال، تصبح ransomware مشكلة ليس فقط تقنية ولكن أيضًا تشغيلية. تتوقف المبيعات، والإنتاج، والمحاسبة، ودعم العملاء، والعمليات الداخلية. بالإضافة إلى ذلك، قد تنشأ التزامات لإخطار الجهات التنظيمية، الشركاء، والمستخدمين.</p>
<p>تحتاج الشركات إلى تحديد أولويات. ليست كل الأنظمة بنفس الأهمية. يجب أن يحدد خطة الاسترداد الخدمات التي يتم رفعها أولاً، والبيانات الحاسمة، ومدة الانقطاع المقبولة، ومن المسؤول عن التواصل.</p>
<p>تحتاج النسخ الاحتياطية لخوادم المؤسسات، وقواعد البيانات، وأنظمة الافتراضية، والخدمات السحابية إلى اهتمام خاص. إذا كانت النسخ الاحتياطية معدة فقط لملفات المجلدات، فقد يتأخر استعادة الأعمال.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="أسئلة-شائعة-حول-الفيروسات-المشفرة">أسئلة شائعة حول الفيروسات المشفرة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان أسئلة شائعة حول الفيروسات المشفرة" title="ارتباط مباشر بالعنوان أسئلة شائعة حول الفيروسات المشفرة">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تعرف-أن-الملفات-مشفرة-بواسطة-فيروس-مشفر">كيف تعرف أن الملفات مشفرة بواسطة فيروس مشفر<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%B9%D8%B1%D9%81-%D8%A3%D9%86-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%85%D8%B4%D9%81%D8%B1%D8%A9-%D8%A8%D9%88%D8%A7%D8%B3%D8%B7%D8%A9-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D9%85%D8%B4%D9%81%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تعرف أن الملفات مشفرة بواسطة فيروس مشفر" title="ارتباط مباشر بالعنوان كيف تعرف أن الملفات مشفرة بواسطة فيروس مشفر">​</a></h3>
<p>عادةً ما تتوقف الملفات عن الفتح، وتحصل على امتداد جديد، وتظهر التعليمات في المجلدات مع طلب دفع. قد تتم ملاحظة عمليات إعادة تسمية جماعية وتباطؤ حاد في النظام.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-الفدية">هل يجب دفع الفدية<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع الفدية" title="ارتباط مباشر بالعنوان هل يجب دفع الفدية">​</a></h3>
<p>لا يضمن الدفع الاسترداد وقد يدعم المجرمين. أولاً، قيم النسخ الاحتياطية، تحقق من وجود مفكك تشفير مجاني، عزل الأنظمة واستشر متخصصين ومحامين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-سيساعد-برنامج-مكافحة-الفيروسات-بعد-التشفير">هل سيساعد برنامج مكافحة الفيروسات بعد التشفير<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%87%D9%84-%D8%B3%D9%8A%D8%B3%D8%A7%D8%B9%D8%AF-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل سيساعد برنامج مكافحة الفيروسات بعد التشفير" title="ارتباط مباشر بالعنوان هل سيساعد برنامج مكافحة الفيروسات بعد التشفير">​</a></h3>
<p>يمكن لبرنامج مكافحة الفيروسات إزالة الخطر النشط، ولكنه لن يفك تشفير الملفات التالفة بالفعل. الاسترداد مطلوب النسخ الاحتياطية النظيفة، أو مفكك التشفير الرسمي، أو مفتاح فك التشفير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-قام-الفيروس-بتشفير-مجلد-شبكة">لماذا قام الفيروس بتشفير مجلد شبكة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%82%D8%A7%D9%85-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A8%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%85%D8%AC%D9%84%D8%AF-%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا قام الفيروس بتشفير مجلد شبكة" title="ارتباط مباشر بالعنوان لماذا قام الفيروس بتشفير مجلد شبكة">​</a></h3>
<p>يعمل البرنامج الضار بحقوق المستخدم المصاب أو العملية. إذا كان لهذا الحساب حق الوصول إلى الكتابة في مجلد الشبكة، فقد يتم تعديل الملفات فيه.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-حماية-كاملة-من-ransomware">هل يمكن حماية كاملة من ransomware<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%83%D8%A7%D9%85%D9%84%D8%A9-%D9%85%D9%86-ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن حماية كاملة من ransomware" title="ارتباط مباشر بالعنوان هل يمكن حماية كاملة من ransomware">​</a></h3>
<p>لا توجد حماية مطلقة. ولكن، فإن الجمع بين النسخ الاحتياطية، والتحديثات، وMFA، وتقييد الحقوق، والتقسيم، والمراقبة، والتعليم يقلل بشكل كبير من احتمال التعرض لأضرار كارثية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-مع-الملفات-المشفرة-بعد-الاسترداد">ماذا تفعل مع الملفات المشفرة بعد الاسترداد<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D9%85%D8%B9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B1%D8%AF%D8%A7%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل مع الملفات المشفرة بعد الاسترداد" title="ارتباط مباشر بالعنوان ماذا تفعل مع الملفات المشفرة بعد الاسترداد">​</a></h3>
<p>لا تتعجل في حذف كل شيء. احتفظ بعيّنات قليلة وملاحظة الفدية للتحليل. يمكن أرشفة البيانات الأخرى بشكل منفصل أو حذفها بعد الانتهاء من التحليل وتأكيد الاسترداد.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-مراجعة-وقائية-مختصرة">قائمة مراجعة وقائية مختصرة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D9%85%D8%B1%D8%A7%D8%AC%D8%B9%D8%A9-%D9%88%D9%82%D8%A7%D8%A6%D9%8A%D8%A9-%D9%85%D8%AE%D8%AA%D8%B5%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة مراجعة وقائية مختصرة" title="ارتباط مباشر بالعنوان قائمة مراجعة وقائية مختصرة">​</a></h2>
<p>لتقليل خطر العدوى، استخدم الحد الأدنى العملي:</p>
<ul>
<li>قم بتفعيل التحديثات التلقائية للأنظمة والتطبيقات؛</li>
<li>قم بإعداد النسخ الاحتياطية والتحقق من إمكانية الاسترداد بانتظام؛</li>
<li>احتفظ بنسخة واحدة بشكل منفصل أو في تخزين غير قابل للتغيير؛</li>
<li>قم بتفعيل المصادقة المتعددة العوامل للحسابات المهمة؛</li>
<li>قيد حقوق المستخدمين والمسؤولين؛</li>
<li>قم بإيقاف تشغيل خدمات الوصول عن بُعد غير اللازمة؛</li>
<li>قم بتقسيم الشبكة والموارد الحساسة؛</li>
<li>استخدم وسائل حماية تحمل تحليل سلوكي؛</li>
<li>درب الموظفين على التعرف على التصيد؛</li>
<li>حضر خطة استجابة مبكرة للحوادث.</li>
</ul>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/algoritmy-raboty-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>تستند خوارزميات عمل الفيروسات المشفرة إلى سلسلة واضحة: اختراق النظام، دراسة البيئة، الحصول على البيانات القيمة، تشفيرها، والضغط على الضحية. لا تحميك برنامج سحري واحد، ولكن الانضباط: التحديثات الحالية، الحد الأدنى من الامتيازات، المصادقة المتعددة العوامل، التقسيم، المراقبة، والنسخ الاحتياطية الموثوقة. ابدأ بتدقيق النسخ وحقوق الوصول اليوم: هذه التدابير غالبًا ما تحدد ما إذا كانت الهجمة ستكون حادثًا قصيرًا أم أزمة طويلة الأمد.</p>]]></content>
        <category label="article" term="article"/>
        <category label="cybersecurity" term="cybersecurity"/>
        <category label="ransomware" term="ransomware"/>
        <category label="encryption" term="encryption"/>
        <category label="backup" term="backup"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[الوقاية من فيروسات برامج الفدية: دليل عملي للمنزل والأعمال]]></title>
        <id>https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov"/>
        <updated>2026-07-28T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[الوقاية من فيروسات برامج الفدية هي مجموعة من التدابير التي تقلل من خطر الإصابة ببرامج الفدية وتساعد على التعافي سريعًا دون دفع فدية. تقوم فيروسات برامج الفدية بتعطيل الوصول إلى الملفات أو الخوادم أو محطات العمل، ثم تطلب أموالاً لفك التشفير. في هذه المقالة سنتناول كيفية دخولها إلى النظام، وما هي الإعدادات الهامة حقًا، وكيفية تنظيم النسخ الاحتياطية، وتدريب الموظفين، ووضع خطة للإجراء في حالة وقوع حادث.]]></summary>
        <content type="html"><![CDATA[<p>الوقاية من فيروسات برامج الفدية هي مجموعة من التدابير التي تقلل من خطر الإصابة ببرامج الفدية وتساعد على التعافي سريعًا دون دفع فدية. تقوم فيروسات برامج الفدية بتعطيل الوصول إلى الملفات أو الخوادم أو محطات العمل، ثم تطلب أموالاً لفك التشفير. في هذه المقالة سنتناول كيفية دخولها إلى النظام، وما هي الإعدادات الهامة حقًا، وكيفية تنظيم النسخ الاحتياطية، وتدريب الموظفين، ووضع خطة للإجراء في حالة وقوع حادث.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-فيروسات-برامج-الفدية-ولماذا-هي-خطيرة">ما هي فيروسات برامج الفدية ولماذا هي خطيرة<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%8A-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%88%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%87%D9%8A-%D8%AE%D8%B7%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي فيروسات برامج الفدية ولماذا هي خطيرة" title="ارتباط مباشر بالعنوان ما هي فيروسات برامج الفدية ولماذا هي خطيرة">​</a></h2>
<p>فيروس برنامج الفدية، أو ransomware، هو برنامج ضار يشفر ملفات المستخدم أو الشركة. بعد ذلك، يعرض الجناة طلب فدية. في بعض الأحيان، يهددون أيضًا بنشر الوثائق المسروقة إذا لم تدفع الضحية.</p>
<p>تكمن الخطر الرئيسي لبرامج الفدية ليس فقط في فقدان الملفات. يمكن أن توقف الهجمات المبيعات، والإنتاج، والمحاسبة، ودعم العملاء، والخدمات الداخلية. حتى لو تم استعادة البيانات، غالبًا ما تضطر الشركات لقضاء الوقت في فحص الأنظمة، وإعادة تثبيت محطات العمل، وتغيير كلمات المرور، والتحقيق في أسباب الإصابة.</p>
<p>بالنسبة للمستخدم المنزلي، فإن العواقب أيضًا خطيرة. تكون الصور، والوثائق، والأرشيفات، والمواد التعليمية، والمشاريع، والبيانات في المجلدات السحابية تحت التهديد. إذا كان البرنامج الضار قد حصل على الوصول إلى الدليل المتزامن، فقد تصل النسخ المشفرة بسرعة إلى السحابة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تدخل-برامج-الفدية-إلى-أجهزة-الكمبيوتر-والخوادم">كيف تدخل برامج الفدية إلى أجهزة الكمبيوتر والخوادم<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AF%D8%AE%D9%84-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%A5%D9%84%D9%89-%D8%A3%D8%AC%D9%87%D8%B2%D8%A9-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D9%88%D8%A7%D9%84%D8%AE%D9%88%D8%A7%D8%AF%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تدخل برامج الفدية إلى أجهزة الكمبيوتر والخوادم" title="ارتباط مباشر بالعنوان كيف تدخل برامج الفدية إلى أجهزة الكمبيوتر والخوادم">​</a></h2>
<p>لكي تكون الوقاية فعالة، من المهم فهم الطرق النموذجية للإصابة. تبدأ معظم الهجمات ليس من اختراق معقد، بل من خطأ في الحماية الأساسية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="رسائل-التصيد-والانضمامات-الضارة">رسائل التصيد والانضمامات الضارة<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%B1%D8%B3%D8%A7%D8%A6%D9%84-%D8%A7%D9%84%D8%AA%D8%B5%D9%8A%D8%AF-%D9%88%D8%A7%D9%84%D8%A7%D9%86%D8%B6%D9%85%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان رسائل التصيد والانضمامات الضارة" title="ارتباط مباشر بالعنوان رسائل التصيد والانضمامات الضارة">​</a></h3>
<p>غالبًا ما يقوم الجناة بت masquerade الرسالة كفواتير، أو أعمال، أو سير ذاتية، أو إشعارات من خدمة التوصيل، أو طلبات من الغير، أو رسائل من البنك. قد تحتوي المرفقات على أرشيف، أو وثيقة تحتوي على ماكرو، أو ملف تنفيذي، أو رابط لموقع مزيف.</p>
<p>الرسائل التي تخلق شعورًا بالعجلة تكون خطيرة بشكل خاص: «ادفع اليوم»، «تم إغلاق حسابك»، «تحقق من العقد»، «أكد البيانات بسرعة». يقوم المستخدم بفتح الملف، والسماح بتنفيذ الماكرو، أو إدخال كلمة المرور في صفحة مزيفة. بعد ذلك، يحصل المعتدي على نقطة دخول.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الثغرات-في-البرامج-ونظام-التشغيل">الثغرات في البرامج ونظام التشغيل<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%88%D9%86%D8%B8%D8%A7%D9%85-%D8%A7%D9%84%D8%AA%D8%B4%D8%BA%D9%8A%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان الثغرات في البرامج ونظام التشغيل" title="ارتباط مباشر بالعنوان الثغرات في البرامج ونظام التشغيل">​</a></h3>
<p>إذا لم يتم تثبيت التحديثات لعدة أشهر، فقد يستخدم الجناة الثغرات المعروفة. يكون الخطر أعلى للخوادم، والوصول عن بعد، وبوابات VPN، وأنظمة البريد الإلكتروني، والمتصفحات، وبرامج المكتب، والبرامج للتعامل مع الأرشيفات.</p>
<p>تعد التحديثات الأمنية ضرورية ليست «لتسجيل الحضور». فهي تغلق الأخطاء المحددة التي يعرفها الباحثون والجناة بالفعل. لذلك، فإن التحديث المنتظم هو واحدة من أسهل وأهم تدابير الحماية من برامج الفدية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كلمات-المرور-الضعيفة-والوصول-عبر-rdp">كلمات المرور الضعيفة والوصول عبر RDP<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A7%D9%84%D8%B6%D8%B9%D9%8A%D9%81%D8%A9-%D9%88%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D8%A8%D8%B1-rdp" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمات المرور الضعيفة والوصول عبر RDP" title="ارتباط مباشر بالعنوان كلمات المرور الضعيفة والوصول عبر RDP">​</a></h3>
<p>غالبًا ما تكون أجهزة سطح المكتب عن بعد، ولوحات إدارة، وSSH، وVPN، والمكاتب السحابية أهدافًا لعمليات اختراق كلمات المرور. إذا تم استخدام كلمة مرور بسيطة، أو تم تكرار كلمة المرور من خدمة أخرى، أو لم يكن هناك مصادقة متعددة العوامل، فإن الخطر يرتفع بشكل حاد.</p>
<p>من الخطير بشكل خاص نشر RDP مباشرة على الإنترنت. حتى مع كلمة مرور معقدة، يزيد ذلك من سطح الهجوم. من الأفضل استخدام VPN، وتقييدات IP، وبوابات الوصول عن بعد، وقواعد دخول صارمة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="البرمجيات-المقرصنة-والتنزيلات-المشبوهة">البرمجيات المقرصنة والتنزيلات المشبوهة<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%82%D8%B1%D8%B5%D9%86%D8%A9-%D9%88%D8%A7%D9%84%D8%AA%D9%86%D8%B2%D9%8A%D9%84%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D8%A8%D9%88%D9%87%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان البرمجيات المقرصنة والتنزيلات المشبوهة" title="ارتباط مباشر بالعنوان البرمجيات المقرصنة والتنزيلات المشبوهة">​</a></h3>
<p>غالبًا ما تحتوي الكراكات، والتفعيل، والإصدارات «المجانية» من البرامج المدفوعة، والأدوات غير المعروفة على كود ضار. يقوم المستخدم بإلغاء حماية النظام، ويقوم بتشغيل الملف كمسؤول، مما يفتح الطريق للإصابة.</p>
<p>بالنسبة للأعمال، يعد هذا السيناريو خطرًا كبيرًا بشكل خاص. يمكن أن يصبح جهاز كمبيوتر واحد مصاب نقطة دخول إلى الشبكة العامة، ومجلدات الملفات، والخوادم.</p>
<p><img decoding="async" loading="lazy" alt="الوقاية من فيروسات برامج الفدية في شبكة المكتب" src="https://cyberrestorelab.com/ar/assets/images/profilaktika-virusov-shifrovalshchikov-01-f196358e9c9ba4246960feea86d96f0f.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="المبادئ-الأساسية-للوقاية-من-فيروسات-برامج-الفدية">المبادئ الأساسية للوقاية من فيروسات برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%A7%D9%84%D9%85%D8%A8%D8%A7%D8%AF%D8%A6-%D8%A7%D9%84%D8%A3%D8%B3%D8%A7%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D9%88%D9%82%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان المبادئ الأساسية للوقاية من فيروسات برامج الفدية" title="ارتباط مباشر بالعنوان المبادئ الأساسية للوقاية من فيروسات برامج الفدية">​</a></h2>
<p>تقوم الحماية الموثوقة على مبدأ وجود عدة حواجز. إذا لم يعمل مستوى واحد، يجب أن يتوقف المستوى التالي الهجوم أو يقلل من الأضرار. لا توجد إعدادات واحدة تحل المشكلة إلى الأبد. هناك حاجة إلى مزيج من التدابير الفنية والتنظيمية والمستخدمين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="مبدأ-الحد-الأدنى-من-الامتيازات">مبدأ الحد الأدنى من الامتيازات<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%85%D8%A8%D8%AF%D8%A3-%D8%A7%D9%84%D8%AD%D8%AF-%D8%A7%D9%84%D8%A3%D8%AF%D9%86%D9%89-%D9%85%D9%86-%D8%A7%D9%84%D8%A7%D9%85%D8%AA%D9%8A%D8%A7%D8%B2%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان مبدأ الحد الأدنى من الامتيازات" title="ارتباط مباشر بالعنوان مبدأ الحد الأدنى من الامتيازات">​</a></h3>
<p>يجب أن يكون لدى المستخدم فقط الحقوق اللازمة للعمل. إذا كان الموظف لا يحتاج إلى إدارة الكمبيوتر، فلا يجب أن يعمل تحت حساب المسؤول. إذا كان القسم لا يحتاج إلى الوصول إلى المجلد الخاص بالأرشيفات المالية، فيجب غلقه.</p>
<p>يحد هذا المبدأ من انتشار برامج الفدية. حتى إذا تم تشغيل البرنامج الضار، فلن يتمكن من إلحاق ضرر كبير بالملفات ولا الوصول إلى الأنظمة الحرجة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقسيم-الشبكة-والموارد-الهامة">تقسيم الشبكة والموارد الهامة<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%AA%D9%82%D8%B3%D9%8A%D9%85-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9-%D9%88%D8%A7%D9%84%D9%85%D9%88%D8%A7%D8%B1%D8%AF-%D8%A7%D9%84%D9%87%D8%A7%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقسيم الشبكة والموارد الهامة" title="ارتباط مباشر بالعنوان تقسيم الشبكة والموارد الهامة">​</a></h3>
<p>من الأفضل تقسيم الخوادم ومحطات العمل والأنظمة المحاسبية وقطاعات الإنتاج وWi-Fi الضيفية. يمكن القيام بذلك من خلال VLAN، وجدران الحماية، وقواعد الوصول. الهدف بسيط: يجب ألا يؤدي إصابة جهاز كمبيوتر واحد تلقائيًا إلى منح وصول إلى البنية التحتية بأكملها.</p>
<p>بالنسبة لمكتب صغير، من المفيد فصل الشبكة الضيفية عن الشبكة العاملة، وتقييد الوصول إلى مجلدات الملفات، وعدم تخزين جميع البيانات في دليل عمومي واحد بدون حقوق.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-البريد-الإلكتروني-وحركة-مرور-الويب">حماية البريد الإلكتروني وحركة مرور الويب<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D9%88%D8%AD%D8%B1%D9%83%D8%A9-%D9%85%D8%B1%D9%88%D8%B1-%D8%A7%D9%84%D9%88%D9%8A%D8%A8" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية البريد الإلكتروني وحركة مرور الويب" title="ارتباط مباشر بالعنوان حماية البريد الإلكتروني وحركة مرور الويب">​</a></h3>
<p>تساعد الفلاتر البريدية، وفحص المرفقات، وحظر أنواع الملفات الضارة، ومكافحة البريد العشوائي، والحماية من التصيد بشكل ملحوظ في تقليل الخطر. تساعد الفلاتر السمعة على مستوى المتصفح، وDNS الآمن، وحظر تحميل الملفات التنفيذية من مصادر غير موثوقة.</p>
<p>ومع ذلك، فإن الفلاتر لا تحل محل الانتباه. بعض الرسائل تبدو موثوقة. لذلك، يجب على المستخدمين معرفة كيفية التحقق من المرسل، والنطاق، والمرفقات، والرابط قبل الفتح.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطي-كوسيلة-رئيسية-لتقليل-الأضرار">النسخ الاحتياطي كوسيلة رئيسية لتقليل الأضرار<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D9%83%D9%88%D8%B3%D9%8A%D9%84%D8%A9-%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%84%D8%AA%D9%82%D9%84%D9%8A%D9%84-%D8%A7%D9%84%D8%A3%D8%B6%D8%B1%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطي كوسيلة رئيسية لتقليل الأضرار" title="ارتباط مباشر بالعنوان النسخ الاحتياطي كوسيلة رئيسية لتقليل الأضرار">​</a></h2>
<p>حتى أفضل الحماية لا توفر ضمانًا مطلقًا. لذلك، يعد النسخ الاحتياطي عنصرًا رئيسيًا في الحماية من ransomware. هدف النسخة الاحتياطية ليس مجرد «امتلاك نسخة» بل امتلاك نسخة لا يمكن أن تفسدها برامج الفدية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قاعدة-3-2-1-للنسخ-الاحتياطية">قاعدة 3-2-1 للنسخ الاحتياطية<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-3-2-1-%D9%84%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قاعدة 3-2-1 للنسخ الاحتياطية" title="ارتباط مباشر بالعنوان قاعدة 3-2-1 للنسخ الاحتياطية">​</a></h3>
<p>يبدو الاقتراب التقليدي كما يلي:</p>
<ol>
<li>احتفظ بثلاث نسخ على الأقل من البيانات: نسخة عمل ونسختين احتياطيتين.</li>
<li>استخدم نوعين مختلفين على الأقل من وسائط التخزين أو التخزين.</li>
<li>ابقِ نسخة واحدة في مكان منفصل: خارج الشبكة الرئيسية، في مكان آخر، أو في تخزين سحابي محمي.</li>
</ol>
<p>بالنسبة للأعمال، من المهم إضافة مبدأ آخر: يجب أن تكون نسخة واحدة غير قابلة للتغيير أو غير متاحة للحسابات اليومية. يُسمى هذا النسخ الاحتياطي القابل للتغيير أو النسخ الاحتياطي المحمي. إذا حصلت برامج الفدية على الوصول إلى النطاق أو خادم الملفات، فلا يجب أن تكون قادرة على حذف النسخ الاحتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-البيانات-التي-يجب-نسخها-احتياطيًا-أولاً">ما هي البيانات التي يجب نسخها احتياطيًا أولاً<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D9%8A-%D9%8A%D8%AC%D8%A8-%D9%86%D8%B3%D8%AE%D9%87%D8%A7-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D9%8B%D8%A7-%D8%A3%D9%88%D9%84%D8%A7%D9%8B" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي البيانات التي يجب نسخها احتياطيًا أولاً" title="ارتباط مباشر بالعنوان ما هي البيانات التي يجب نسخها احتياطيًا أولاً">​</a></h3>
<p>ابدأ بجرد. تتضمن القائمة عادةً البيانات المصيرية:</p>
<ul>
<li>قواعد البيانات المحاسبية والوثائق;</li>
<li>أنظمة CRM وERP وقواعد العملاء;</li>
<li>العقود، والفواتير، والسجلات، والوثائق الأولية;</li>
<li>المشاريع العملية والملفات المصدرية;</li>
<li>أرشيفات البريد والمراسلات المهمة;</li>
<li>تكوينات الخوادم، ومعدة الشبكة، والتطبيقات;</li>
<li>المفاتيح، والشهادات، وإعدادات التكامل;</li>
<li>البيانات الشخصية إذا كانت تتم معالجتها في الشركة.</li>
</ul>
<p>بالنسبة للمستخدم المنزلي، الترتيبات أكثر بساطة: الوثائق، الصور، مقاطع الفيديو، المواد التعليمية، كلمات المرور في مدير كلمات المرور، المشاريع والملفات التي لا يمكن تحميلها مرة أخرى.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كم-مرة-يجب-إجراء-النسخ-الاحتياطي">كم مرة يجب إجراء النسخ الاحتياطي<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%83%D9%85-%D9%85%D8%B1%D8%A9-%D9%8A%D8%AC%D8%A8-%D8%A5%D8%AC%D8%B1%D8%A7%D8%A1-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان كم مرة يجب إجراء النسخ الاحتياطي" title="ارتباط مباشر بالعنوان كم مرة يجب إجراء النسخ الاحتياطي">​</a></h3>
<p>يعتمد التكرار على مدى البيانات التي أنت مستعد لفقدانها. إذا كانت الشركة قادرة على استئناف العمل عند فقدان يوم واحد من البيانات، فقد يكون النسخ الاحتياطي اليومي كافيًا. إذا كانت كل ساعة من التوقف حاسمة، فيكون من الضروري الحصول على نسخ أكثر تواترًا وسجلات تغطي المعاملات.</p>
<p>من المفيد تحديد مؤشرين:</p>
<ul>
<li>RPO - حجم البيانات المقابل لفقدان البيانات في وقت محدد;</li>
<li>RTO - الوقت المقبول لاستعادة العمل.</li>
</ul>
<p>على سبيل المثال، إذا كانت RPO تعادل 4 ساعات، فيجب أن يتم إنشاء النسخ أكثر من مرة في اليوم. إذا كانت RTO تساوي ساعتين، فيجب أن يتم اختبار عملية الاستعادة مسبقًا، وليس تخيلها أثناء الهجوم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="اختبار-الاستعادة">اختبار الاستعادة<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%A7%D8%AE%D8%AA%D8%A8%D8%A7%D8%B1-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان اختبار الاستعادة" title="ارتباط مباشر بالعنوان اختبار الاستعادة">​</a></h3>
<p>النسخ الاحتياطي بدون اختبار هو افتراض، وليس حماية. قم باسترجاع نسخة اختبار بانتظام وتحقق مما إذا كانت الملفات يمكن فتحها، وإذا كانت القواعد تعمل ومتى يجب توفر حقوق الوصول. بعد التغييرات الكبرى في البنية التحتية، يعد اختبار الاستعادة أمرًا بالغ الأهمية.</p>
<p>بالنسبة للأعمال الصغيرة، يكفي إعداد تقويم للتحقق: مثلًا، استرجاع ملفات عشوائية مرة واحدة شهريًا، والتحقق من النظام الرئيسي بالكامل مرة واحدة كل ربع سنة.</p>
<p><img decoding="async" loading="lazy" alt="النسخ الاحتياطي لحماية من ransomware" src="https://cyberrestorelab.com/ar/assets/images/profilaktika-virusov-shifrovalshchikov-02-c3dcafc28b8d2e0938b85edf1a90cb0f.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-خطوة-بخطوة-للحماية-من-برامج-الفدية">خطة خطوة بخطوة للحماية من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%AE%D8%B7%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%84%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة خطوة بخطوة للحماية من برامج الفدية" title="ارتباط مباشر بالعنوان خطة خطوة بخطوة للحماية من برامج الفدية">​</a></h2>
<p>فيما يلي خطة عملية يمكن استخدامها كقائمة فحص. إنها مناسبة لشركة صغيرة، أو مكتب، أو مستقل، أو مستخدم منزلي متقدم.</p>
<ol>
<li><strong>قم بإعداد قائمة بالبيانات والأجهزة الحاسوبية الهامة.</strong> حدد مكان تخزين الملفات الهامة، ومن يملك حق الوصول إليها، وأي الأنظمة لا يمكن إيقافها لوقت طويل.</li>
<li><strong>قم بإعداد النسخ الاحتياطي إلى قاعدة 3-2-1.</strong> أضف نسخة غير متصلة بالإنترنت أو تخزين غير قابل للتغيير. تحقق من الاستعادة باستخدام بيانات اختبار.</li>
<li><strong>قم بتحديث أنظمة التشغيل والبرامج.</strong> اضبط التحديثات التلقائية حيثما كان ذلك آمنًا، وقم بإعداد نافذة خدمة منتظمة للخوادم.</li>
<li><strong>حدد حقوق المستخدمين.</strong> قم بإلغاء الامتيازات غير الضرورية من المدير. قسم الوصول إلى المجلدات حسب الأدوار. أغلق الحسابات غير المستخدمة.</li>
<li><strong>قم بتمكين المصادقة متعددة العوامل.</strong> ابدأ بالبريد، وVPN، والخدمات السحابية، وحسابات المسؤول، والوصول عن بعد.</li>
<li><strong>اغلق الوصول عن بعد الخطير.</strong> لا تنشر RDP مباشرة على الإنترنت. استخدم VPN، وحدود IP، وتسجيل الدخول.</li>
<li><strong>قم بإعداد مضاد الفيروسات أو EDR.</strong> قم بتمكين التحليل السلوكي، وحماية من تغييرات الملفات، وفحص سحابي، وعزل تلقائي للتهديدات.</li>
<li><strong>احمي البريد.</strong> قم بتمكين مضادات البريد العشوائي، وفحص المرفقات، وآليات SPF، وDKIM، وDMARC للبريد الإلكتروني المؤسسي.</li>
<li><strong>قم بتثقيف المستخدمين.</strong> قدم أمثلة على التصيد، وشرح القواعد للعمل مع المرفقات، وخلق قناة بسيطة للإبلاغ عن الرسائل المشبوهة.</li>
<li><strong>اعد خطة للاستجابة.</strong> اكتب من يجب إبلاغه، وكيفية إيقاف الجهاز المصاب، وأين تتواجد النسخ الاحتياطية، ومن يتخذ القرار بشأن الاستعادة.</li>
</ol>
<p>من الأفضل تجاوز هذه القائمة ليس مرة واحدة، ولكن بانتظام. تتغير البنية التحتية: يظهر موظفون جدد، وخدمات جديدة، وأجهزة كمبيوتر محمولة جديدة، ومجلدات سحابية، ومقاولون خارجيون.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-تدابير-الحماية-من-حيث-الفعالية-والصعوبة">مقارنة تدابير الحماية من حيث الفعالية والصعوبة<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D8%AA%D8%AF%D8%A7%D8%A8%D9%8A%D8%B1-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%AD%D9%8A%D8%AB-%D8%A7%D9%84%D9%81%D8%B9%D8%A7%D9%84%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D8%B5%D8%B9%D9%88%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان مقارنة تدابير الحماية من حيث الفعالية والصعوبة" title="ارتباط مباشر بالعنوان مقارنة تدابير الحماية من حيث الفعالية والصعوبة">​</a></h2>
<table><thead><tr><th>تدبير الحماية</th><th>ماذا يوفر</th><th style="text-align:right">صعوبة التنفيذ</th><th style="text-align:right">الأولوية</th></tr></thead><tbody><tr><td>نسخ احتياطي 3-2-1</td><td>يسمح باستعادة البيانات بدون فدية</td><td style="text-align:right">متوسطة</td><td style="text-align:right">عالية جدًا</td></tr><tr><td>مصادقة متعددة العوامل</td><td>تقلل من خطر الدخول بكلمة مرور مسروقة</td><td style="text-align:right">منخفضة أو متوسطة</td><td style="text-align:right">عالية جدًا</td></tr><tr><td>تحديثات دورية</td><td>تغلق الثغرات المعروفة</td><td style="text-align:right">منخفضة</td><td style="text-align:right">عالية</td></tr><tr><td>تقييد حقوق الوصول</td><td>يحد من انتشار الهجوم</td><td style="text-align:right">متوسطة</td><td style="text-align:right">عالية</td></tr><tr><td>حماية البريد ومكافحة التصيد</td><td>تمنع السيناريوهات الشائعة للإصابة</td><td style="text-align:right">متوسطة</td><td style="text-align:right">عالية</td></tr><tr><td>إيقاف RDP من الانترنت</td><td>يزيل نقطة دخول شائعة</td><td style="text-align:right">منخفضة</td><td style="text-align:right">عالية</td></tr><tr><td>تعليم الموظفين</td><td>يقلل من خطر الأخطاء</td><td style="text-align:right">منخفضة</td><td style="text-align:right">متوسطة أو عالية</td></tr><tr><td>تقسيم الشبكة</td><td>يحد من حركة المهاجم</td><td style="text-align:right">متوسطة أو عالية</td><td style="text-align:right">متوسطة</td></tr><tr><td>EDR والمراقبة</td><td>تساعد في اكتشاف الهجوم في مرحلة مبكرة</td><td style="text-align:right">متوسطة</td><td style="text-align:right">متوسطة أو عالية</td></tr></tbody></table>
<p>تظهر الجدول مبدأ مهمًا: يجب البدء ليس بأغلى الحلول، بل بالتدابير التي تغلق المخاطر الأكثر شيوعًا. النسخ الاحتياطي، والمسافة NFA، والتحديثات، وتقييد الوصول تعطي تأثيرًا قويًا حتى في منظمة صغيرة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="إعدادات-محطات-العمل-والخوادم">إعدادات محطات العمل والخوادم<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF%D8%A7%D8%AA-%D9%85%D8%AD%D8%B7%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D9%85%D9%84-%D9%88%D8%A7%D9%84%D8%AE%D9%88%D8%A7%D8%AF%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعدادات محطات العمل والخوادم" title="ارتباط مباشر بالعنوان إعدادات محطات العمل والخوادم">​</a></h2>
<p>غالبًا ما تصبح محطات العمل نقطة الإصابة الأولى. في حين تحتوي الخوادم على البيانات الأكثر قيمة. لذلك، يجب أن تكون المقاربة مختلفة، لكن متسقة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-يجب-إعداد-على-أجهزة-الكمبيوتر">ماذا يجب إعداد على أجهزة الكمبيوتر<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%B9%D9%84%D9%89-%D8%A3%D8%AC%D9%87%D8%B2%D8%A9-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا يجب إعداد على أجهزة الكمبيوتر" title="ارتباط مباشر بالعنوان ماذا يجب إعداد على أجهزة الكمبيوتر">​</a></h3>
<p>على محطات العمل، يجب تنفيذ التدابير التالية:</p>
<ul>
<li>استخدام نظام تشغيل حديث؛</li>
<li>تمكين التحديثات التلقائية للأمان؛</li>
<li>منع المستخدمين العاديين من تثبيت البرامج بدون الحاجة؛</li>
<li>تفعيل الحماية من البرامج الضارة والسلوكيات المشبوهة؛</li>
<li>تقييد تشغيل السكربتات من المجلدات المؤقتة والمرفقات البريدية؛</li>
<li>عرض امتدادات الملفات، بحيث يرى المستخدم الفرق بين PDF وEXE؛</li>
<li>حظر أو تقييد الماكروز من الإنترنت؛</li>
<li>إعداد قفل الشاشة وتشفير القرص على أجهزة الكمبيوتر المحمولة؛</li>
<li>استخدم مدير كلمات المرور بدلاً من إعادة استخدام كلمة مرور واحدة.</li>
</ul>
<p>يجب إيلاء اهتمام خاص للمسؤولين المحليين. إذا كانت جميع أجهزة الكمبيوتر تستخدم نفس كلمة مرور المسؤول المحلية، يمكن أن يؤدي تسرب واحد إلى إصابة جماعية. من الأفضل استخدام إدارة مركزية لمثل هذه الكلمات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-يجب-إعداد-على-الخوادم">ماذا يجب إعداد على الخوادم<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%AE%D9%88%D8%A7%D8%AF%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا يجب إعداد على الخوادم" title="ارتباط مباشر بالعنوان ماذا يجب إعداد على الخوادم">​</a></h3>
<p>تكون الضوابط والوصول، والتحديثات، وتسجيل الأحداث مهمة على الخوادم. لا يحتفظ بالملفات العملية والنسخ الاحتياطية على نفس الخادم بنفس الحقوق. قسّم حسابات الإدارة واستخدم حسابات منفصلة للعمل اليومي.</p>
<p>تكون التدابير المفيدة للخوادم كما يلي:</p>
<ul>
<li>تثبيت التحديثات وفقًا لجدول زمني معتمد؛</li>
<li>حظر الدخول باستخدام حسابات عامة؛</li>
<li>MFA للمسؤولين والوصول عن بعد؛</li>
<li>تقييد الوصول إلى واجهات الإدارة حسب IP؛</li>
<li>تسجيل الدخول، والتغييرات في الحقوق، والعمليات الشاملة على الملفات؛</li>
<li>مراقبة سلامة المجلدات الهامة؛</li>
<li>تخزين النسخ الاحتياطية بشكل منفصل؛</li>
<li>التحقق بانتظام من المنافذ المفتوحة والخدمات الزائدة.</li>
</ul>
<p>إذا كانت الخادم مفتوحاً من الإنترنت، فيجب مراعاة ذلك كهدف خطر أكبر. كلما قلت الخدمات المفتوحة، كان من الأسهل تحديد الأمن.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-البريد-الإلكتروني-من-برامج-الفدية">حماية البريد الإلكتروني من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية البريد الإلكتروني من برامج الفدية" title="ارتباط مباشر بالعنوان حماية البريد الإلكتروني من برامج الفدية">​</a></h2>
<p>يبقى البريد أحد القنوات الرئيسية للهجوم. لذلك، فإن الوقاية من الإصابة ببرامج الفدية غير ممكنة بدون قواعد للعمل مع الرسائل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="القواعد-للمستخدمين">القواعد للمستخدمين<a href="https://cyberrestorelab.com/ar/blog/profilaktika-virusov-shifrovalshchikov#%D8%A7%D9%84%D9%82%D9%88%D8%A7%D8%B9%D8%AF-%D9%84%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان القواعد للمستخدمين" title="ارتباط مباشر بالعنوان القواعد للمستخدمين">​</a></h3>
<p>يجب على المستخدمين أن يتعلموا كيفية التعرف على علامات الخطر البسيطة:</p>
<ul>
<li>جاءت الرسالة بشكل غير متوقع وتتطلب تحركًا عاجلاً؛</li>
<li>عنوان المرسل يبدو حقيقيًا، لكنه يختلف في حرف واحد أو نطاق؛</li>
<li>يكون المرفق موجودًا في أرشيف بكلمة مرور؛</li>
<li>تطلب الوثيقة تمكين الماكروز أو</li>
</ul>]]></content>
        <category label="article" term="article"/>
        <category label="mn-sybrny" term="mn-sybrny"/>
        <category label="brmj-lfdy" term="brmj-lfdy"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
        <category label="mdd-fyrwst" term="mdd-fyrwst"/>
        <category label="hmy-lbynt" term="hmy-lbynt"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[خبرة ناجحة في مكافحة برامج الفدية: دليل عملي]]></title>
        <id>https://cyberrestorelab.com/ar/blog/opyt-uspeshnoy-borby-s-shifrovalshchikami</id>
        <link href="https://cyberrestorelab.com/ar/blog/opyt-uspeshnoy-borby-s-shifrovalshchikami"/>
        <updated>2026-07-01T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[تظهر الخبرة الناجحة في مكافحة برامج الفدية أن الانتصار يبدأ ليس في يوم الهجوم، بل قبل ذلك بكثير. الشركات التي تتعافى بسرعة من حوادث برامج الفدية تعرف مسبقًا أنظمتها الحرجة، لديها نسخ احتياطية معزولة، تستخدم المصادقة متعددة العوامل، تقسم الشبكة، وتدرب فريق الاستجابة بانتظام. في هذه المقالة، سنستعرض كيفية التصرف عند الإصابة، وما يساعد على تقليل الأضرار، وكيفية تنظيم الاستعادة وأي الأخطاء غالبًا ما تحول الحادث المُدار إلى توقف طويل.]]></summary>
        <content type="html"><![CDATA[<p>تظهر الخبرة الناجحة في مكافحة برامج الفدية أن الانتصار يبدأ ليس في يوم الهجوم، بل قبل ذلك بكثير. الشركات التي تتعافى بسرعة من حوادث برامج الفدية تعرف مسبقًا أنظمتها الحرجة، لديها نسخ احتياطية معزولة، تستخدم المصادقة متعددة العوامل، تقسم الشبكة، وتدرب فريق الاستجابة بانتظام. في هذه المقالة، سنستعرض كيفية التصرف عند الإصابة، وما يساعد على تقليل الأضرار، وكيفية تنظيم الاستعادة وأي الأخطاء غالبًا ما تحول الحادث المُدار إلى توقف طويل.</p>
<p>برنامج الفدية هو برنامج ضار يغلق الوصول إلى البيانات أو الأنظمة ويطلب فدية لفك التشفير. تعمل المجموعات الحديثة غالبًا وفق مخطط الابتزاز المزدوج: أولاً، تسرق البيانات، ثم تشفر البنية التحتية، وتلوح بنشر المعلومات. لذلك، فإن مكافحة برامج الفدية ليست مجرد مسألة مضاد فيروسات. إنها مزيج من التدابير التقنية، العمليات، الاستعداد القانوني والانضباط داخل الشركة.</p>
<p><img decoding="async" loading="lazy" alt="مكافحة برامج الفدية في مركز الاستجابة" src="https://cyberrestorelab.com/ar/assets/images/opyt-uspeshnoy-borby-s-shifrovalshchikami-01-4cc3879ceee7227015c76cdba4b37e2d.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-الذي-يعتبر-مكافحة-ناجحة-لبرامج-الفدية">ما الذي يعتبر مكافحة ناجحة لبرامج الفدية<a href="https://cyberrestorelab.com/ar/blog/opyt-uspeshnoy-borby-s-shifrovalshchikami#%D9%85%D8%A7-%D8%A7%D9%84%D8%B0%D9%8A-%D9%8A%D8%B9%D8%AA%D8%A8%D8%B1-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D9%86%D8%A7%D8%AC%D8%AD%D8%A9-%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما الذي يعتبر مكافحة ناجحة لبرامج الفدية" title="ارتباط مباشر بالعنوان ما الذي يعتبر مكافحة ناجحة لبرامج الفدية">​</a></h2>
<p>النجاح لا يعني دائمًا أن الهجوم قد تم منعه بالكامل. في الممارسة الواقعية، يُعتبر السيناريو الناجح حيث:</p>
<ul>
<li>تم اكتشاف النشاط المشبوه بسرعة؛</li>
<li>تم عزل العقد المصابة قبل التشفير الجماعي؛</li>
<li>تم الاحتفاظ بالأدلة للتحقيق؛</li>
<li>تم استعادة الخدمات الحرجة من نسخ احتياطية نظيفة؛</li>
<li>لم يتم دفع الفدية أو الاعتماد على وعود المهاجمين؛</li>
<li>تم إغلاق نقطة الهجوم الأصلية؛</li>
<li>تم إشعار العملاء، الشركاء والجهات التنظيمية، إذا كان ذلك مطلوبًا قانونًا؛</li>
<li>تم تحسين الحماية بعد الحادث.</li>
</ul>
<p>بعبارة أخرى، الهدف ليس</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="brmj-lfdy" term="brmj-lfdy"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="stjb-lhwdth" term="stjb-lhwdth"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[ماذا تفعل عند هجوم برنامج الفدية: خطة استجابة خطوة بخطوة]]></title>
        <id>https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika</id>
        <link href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika"/>
        <updated>2026-06-13T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[إذا كنت تبحث عما يجب القيام به عند هجوم برنامج الفدية، يجب التصرف بسرعة، ولكن دون هلع. الهدف الرئيسي في الدقائق الأولى هو وقف انتشار البرمجيات الضارة، والحفاظ على الأدلة، وحماية النسخ الاحتياطية، وتحضير استعادة آمنة. في هذه المقالة، تم توضيح ترتيب العمل العملي للشركات والمستخدمين المنزليين: كيفية التعرف على برامج الفدية، ماذا تتوقف، لمن يجب الإبلاغ، هل يجب دفع الفدية وكيفية تقليل خطر هجوم متكرر.]]></summary>
        <content type="html"><![CDATA[<p>إذا كنت تبحث عما يجب القيام به عند هجوم برنامج الفدية، يجب التصرف بسرعة، ولكن دون هلع. الهدف الرئيسي في الدقائق الأولى هو وقف انتشار البرمجيات الضارة، والحفاظ على الأدلة، وحماية النسخ الاحتياطية، وتحضير استعادة آمنة. في هذه المقالة، تم توضيح ترتيب العمل العملي للشركات والمستخدمين المنزليين: كيفية التعرف على برامج الفدية، ماذا تتوقف، لمن يجب الإبلاغ، هل يجب دفع الفدية وكيفية تقليل خطر هجوم متكرر.</p>
<p>برنامج الفدية، أو ransomware، يقيد الوصول إلى الملفات والأنظمة، ثم يطلب فدية مقابل مفتاح فك التشفير. أحيانًا يقوم المهاجمون أيضًا بسرقة البيانات وتهديد بنشرها. لذلك، يجب أن تأخذ الاستجابة في الاعتبار ليس فقط استعادة الملفات، ولكن أيضًا إمكانية تسرب المعلومات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-قصيرة-في-أول-15-دقيقة">خطة قصيرة في أول 15 دقيقة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%AE%D8%B7%D8%A9-%D9%82%D8%B5%D9%8A%D8%B1%D8%A9-%D9%81%D9%8A-%D8%A3%D9%88%D9%84-15-%D8%AF%D9%82%D9%8A%D9%82%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة قصيرة في أول 15 دقيقة" title="ارتباط مباشر بالعنوان خطة قصيرة في أول 15 دقيقة">​</a></h2>
<p>إليك خوارزمية مبسطة، تساعدك على كسب الوقت وتقليل الأضرار. هي مناسبة لمعظم الحالات عندما تظهر ملفات مشفرة على الكمبيوتر، أو ملاحظة تطلب فدية أو أخطاء جماعية في الوصول إلى البيانات.</p>
<ol>
<li><strong>عزل الجهاز المصاب عن الشبكة.</strong> قم بفصل كابل الإيثرنت، والواي فاي، وVPN. لا تقم بتوصيل الأقراص الخارجية.</li>
<li><strong>لا تقم بحذف ملاحظة المهاجمين أو الملفات المشبوهة.</strong> قد تحتاج إليها للتحقيق وفتح فك التشفير.</li>
<li><strong>لا تعيد تشغيل الكمبيوتر بدون توجيه من مختص.</strong> أحيانًا بعد إعادة التشغيل، تفقد آثار الهجوم أو يتواصل التشفير.</li>
<li><strong>قم بإبلاغ المسؤول عن تكنولوجيا المعلومات أو الأمن المعلوماتي.</strong> إذا كنت في المنزل، وثق وقت وقوع الحادث والتقط صورة للشاشة.</li>
<li><strong>قم بإيقاف المجلدات المشتركة والتخزين الشبكي، إذا كان هناك وصول.</strong> من المهم وقف الانتشار عبر SMB، RDP، VPN وقنوات أخرى.</li>
<li><strong>تحقق من النسخ الاحتياطية، ولكن لا تقم بتوصيلها بالبيئة المصابة.</strong> يجب حماية النسخ الاحتياطية من الكتابة المتكررة والعدوى.</li>
<li><strong>اجمع الحد الأدنى من البيانات.</strong> اسم الجهاز، المستخدم، وقت الكشف، امتدادات الملفات المشفرة، نص طلب الفدية.</li>
<li><strong>لا تدفع على الفور.</strong> أولًا، قم بتقييم النطاق، وجود النسخ الاحتياطية، المخاطر القانونية وإمكانية فك التشفير مجانًا.</li>
</ol>
<p><img decoding="async" loading="lazy" alt="هجوم برنامج الفدية على الكمبيوتر" src="https://cyberrestorelab.com/ar/assets/images/chto-delat-pri-atake-shifrovalshchika-01-292f7f81cdcf56f1485c18377662334f.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-التعرف-على-أن-هذا-هجوم-برنامج-فدية">كيفية التعرف على أن هذا هجوم برنامج فدية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D9%84%D8%AA%D8%B9%D8%B1%D9%81-%D8%B9%D9%84%D9%89-%D8%A3%D9%86-%D9%87%D8%B0%D8%A7-%D9%87%D8%AC%D9%88%D9%85-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية التعرف على أن هذا هجوم برنامج فدية" title="ارتباط مباشر بالعنوان كيفية التعرف على أن هذا هجوم برنامج فدية">​</a></h2>
<p>ليس كل تلف في الملف يعني ransomware. ومع ذلك، هناك علامات تشير إلى هجوم برنامج الفدية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="العلامات-الرئيسية-للإصابة">العلامات الرئيسية للإصابة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D8%A5%D8%B5%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان العلامات الرئيسية للإصابة" title="ارتباط مباشر بالعنوان العلامات الرئيسية للإصابة">​</a></h3>
<p>تبدو الأعراض النمطية كالتالي:</p>
<ul>
<li>الملفات حصلت على امتداد غير عادي جديد;</li>
<li>الوثائق وقواعد البيانات والصور أو الأرشيفات توقفت عن الفتح;</li>
<li>ظهرت في المجلدات ملفات تحتوي على تعليمات لدفع الفدية;</li>
<li>تم تغيير خلفية المكتب إلى رسالة تهديد;</li>
<li>قام مضاد الفيروسات، EDR أو SIEM بتوثيق تغيير جماعي في الملفات;</li>
<li>بدأت الخوادم بالعمل ببطء، والأقراص تسجل البيانات بنشاط;</li>
<li>فقد المستخدمون الوصول إلى المجلدات الشبكية;</li>
<li>تم حظر الحسابات فجأة أو يتم استخدامها من عناوين غير معتادة;</li>
<li>تظهر في السجلات اتصالات عبر RDP، PowerShell، PsExec أو سكربتات مشبوهة.</li>
</ul>
<p>تكون الحالة خطيرة بشكل خاص عندما يحدث التشفير على عدة أجهزة كمبيوتر أو خادم ملفات في نفس الوقت. هذا يعني أن المهاجمين قد حصلوا بالفعل على حقوق إدارية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-لا-يجب-اعتباره-دليلاً-في-حد-ذاته">ما لا يجب اعتباره دليلاً في حد ذاته<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%85%D8%A7-%D9%84%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A7%D8%B9%D8%AA%D8%A8%D8%A7%D8%B1%D9%87-%D8%AF%D9%84%D9%8A%D9%84%D8%A7%D9%8B-%D9%81%D9%8A-%D8%AD%D8%AF-%D8%B0%D8%A7%D8%AA%D9%87" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما لا يجب اعتباره دليلاً في حد ذاته" title="ارتباط مباشر بالعنوان ما لا يجب اعتباره دليلاً في حد ذاته">​</a></h3>
<p>ملف واحد تالف، خطأ في القرص أو عطل في البرنامج لا يرتبط دائمًا بالهجمات. لذلك، من المهم عدم اتخاذ استنتاجات متسرعة. تحقق أولًا من السجلات وأحداث مضاد الفيروسات، وسجلات الدخول وحالة الأجهزة الأخرى. ولكن إذا كانت هناك ملاحظة تطلب الفدية وإعادة تسمية جماعية للملفات، استجوب كما لو كان حادثًا حقيقيًا.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="استجابة-خطوة-بخطوة-للحادث">استجابة خطوة بخطوة للحادث<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D8%B3%D8%AA%D8%AC%D8%A7%D8%A8%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%84%D9%84%D8%AD%D8%A7%D8%AF%D8%AB" class="hash-link" aria-label="ارتباط مباشر بالعنوان استجابة خطوة بخطوة للحادث" title="ارتباط مباشر بالعنوان استجابة خطوة بخطوة للحادث">​</a></h2>
<p>عند هجوم ransomware، من المهم اتخاذ خطوات متسلسلة. الأفعال العشوائية تعرقل التحقيق وقد تزيد من الأضرار. أدناه هو ترتيب عملي يمكن استخدامه كقائمة فحص.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-1-تعيين-منسق">الخطوة 1. تعيين منسق<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-1-%D8%AA%D8%B9%D9%8A%D9%8A%D9%86-%D9%85%D9%86%D8%B3%D9%82" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 1. تعيين منسق" title="ارتباط مباشر بالعنوان الخطوة 1. تعيين منسق">​</a></h3>
<p>يجب أن يكون هناك منسق مسؤول واحد في الشركة: مدير تكنولوجيا المعلومات، مختص بالأمن المعلوماتي، قائد التحول في الخدمة أو خبير خارجي. يقوم بتوثيق القرارات، توزيع المهام ومنع الأفعال المتضاربة.</p>
<p>بالنسبة للمستخدم المنزلي، تكون مهمة المنسق أبسط: قم بتوثيق وقت الاكتشاف، ما حدث قبل الحادث، ما الأجهزة التي كانت متصلة وما الملفات التي تأثرت.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-2-عزل-الأنظمة-المصابة">الخطوة 2. عزل الأنظمة المصابة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-2-%D8%B9%D8%B2%D9%84-%D8%A7%D9%84%D8%A3%D9%86%D8%B8%D9%85%D8%A9-%D8%A7%D9%84%D9%85%D8%B5%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 2. عزل الأنظمة المصابة" title="ارتباط مباشر بالعنوان الخطوة 2. عزل الأنظمة المصابة">​</a></h3>
<p>العزل هو الأولوية الأولى. قم بفصل الشبكة عن الأجهزة المصابة، ولكن لا تبدأ بإيقاف تشغيل كل شيء بشكل عشوائي دون خطة. إذا كان التشفير يتواصل على خادم الملفات، قد تحتاج إلى إيقاف واجهة الشبكة على الفور أو منع الوصول إلى الموارد المشتركة.</p>
<p>ماذا تفعل:</p>
<ul>
<li>فصل كابلات الشبكة عن محطات العمل المصابة;</li>
<li>إيقاف الواي فاي وعميل VPN;</li>
<li>حظر الحسابات المشبوهة;</li>
<li>تقييد RDP وSMB والاتصالات الإدارية مؤقتًا;</li>
<li>إيقاف مزامنة المجلدات السحابية إذا كانت تنشر ملفات مشفرة;</li>
<li>فصل الخوادم الحساسة عن شبكة المستخدم.</li>
</ul>
<p>ماذا يجب تجنبه: لا تقم بتوصيل الأقراص المحمولة، والأقراص الخارجية ووسائط النسخ الاحتياطي بالكمبيوتر المصاب. قد يؤدي ذلك إلى تشفير النسخة الوحيدة من البيانات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-3-حفظ-الأدلة">الخطوة 3. حفظ الأدلة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-3-%D8%AD%D9%81%D8%B8-%D8%A7%D9%84%D8%A3%D8%AF%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 3. حفظ الأدلة" title="ارتباط مباشر بالعنوان الخطوة 3. حفظ الأدلة">​</a></h3>
<p>تساعد الأدلة في فهم مسار الاختراق واختيار طريقة الاستعادة. لا تقم بحذف ملاحظة المهاجمين أو الملفات التنفيذية المشبوهة أو الأرشيفات أو السكربتات أو السجلات. إذا كان ذلك ممكنًا، قم بعمل صورة للقرص أو لقطة افتراضية.</p>
<p>من المفيد الاحتفاظ بـ:</p>
<ul>
<li>لقطات شاشة لرسائل المهاجمين;</li>
<li>مثال لملف مشفر وأصله، إذا كان متاحًا;</li>
<li>نص طلب الفدية;</li>
<li>سجلات Windows، Linux، VPN، جدار الحماية، بوابة البريد الإلكتروني وEDR;</li>
<li>قائمة العمليات النشطة والاتصالات الشبكية;</li>
<li>معلومات عن وقت النشاط الأول.</li>
</ul>
<p>لا ترسل ملفات حساسة إلى مواقع عشوائية للتحقق. استخدم فقط خدمات موثوقة واحذف البيانات الشخصية أو التجارية مسبقًا إذا كان ذلك ممكنًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-4-إيقاف-الحسابات-المستخدمة-من-قبل-المهاجمين">الخطوة 4. إيقاف الحسابات المستخدمة من قبل المهاجمين<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-4-%D8%A5%D9%8A%D9%82%D8%A7%D9%81-%D8%A7%D9%84%D8%AD%D8%B3%D8%A7%D8%A8%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D8%A9-%D9%85%D9%86-%D9%82%D8%A8%D9%84-%D8%A7%D9%84%D9%85%D9%87%D8%A7%D8%AC%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 4. إيقاف الحسابات المستخدمة من قبل المهاجمين" title="ارتباط مباشر بالعنوان الخطوة 4. إيقاف الحسابات المستخدمة من قبل المهاجمين">​</a></h3>
<p>الكثير من الهجمات الحديثة تستخدم ransomware لا تبدأ من ملف فيروسي، بل من كلمة مرور مسروقة. يدخل المهاجمون عبر VPN، RDP، أو لوحة سحابية، البريد الإلكتروني أو حساب المدير. لذا، يجب التحقق من الدخول المشبوه بسرعة.</p>
<p>الإجراءات:</p>
<ul>
<li>إيقاف الحسابات التي لوحظت في الدخول المشبوه;</li>
<li>تغيير كلمات مرور المديرين من جهاز نظيف;</li>
<li>إلغاء جلسات VPN النشطة والرموز;</li>
<li>التحقق من قواعد إعادة توجيه البريد;</li>
<li>تفعيل المصادقة متعددة العوامل حيثما كانت غير موجودة;</li>
<li>التحقق من الحسابات الجديدة والتغييرات في مجموعة المدراء.</li>
</ul>
<p>من المهم تغيير كلمات المرور فقط بعد عزل الأنظمة المصابة. إذا كان هناك برنامج ضار يعمل على الكمبيوتر، فقد يستطيع التقاط بيانات الاعتماد الجديدة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-5-تحديد-نطاق-الهجوم">الخطوة 5. تحديد نطاق الهجوم<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-5-%D8%AA%D8%AD%D8%AF%D9%8A%D8%AF-%D9%86%D8%B7%D8%A7%D9%82-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 5. تحديد نطاق الهجوم" title="ارتباط مباشر بالعنوان الخطوة 5. تحديد نطاق الهجوم">​</a></h3>
<p>قبل الاستعادة، يجب أن تفهم بالضبط ما الذي تم إصابته. خلاف ذلك، قد تخاطر بعودة النظام الذي لا يزال يحتمل وجود المهاجم فيه.</p>
<p>تحقق من:</p>
<ul>
<li>محطات عمل المستخدمين;</li>
<li>خوادم الملفات والمجلدات الشبكية;</li>
<li>وحدات التحكم في النطاق;</li>
<li>خوادم النسخ الاحتياطي;</li>
<li>المحاكيات ومستودعات الآلات الافتراضية;</li>
<li>الأدلة السحابية وخدمات SaaS;</li>
<li>صناديق البريد وقواعد إعادة التوجيه;</li>
<li>سجلات VPN وfirewall والوكيل.</li>
</ul>
<p>قم بإعداد قائمة بالأنظمة في ثلاث فئات: مصابة، مشبوهة، نظيفة شرطيًا. ثم قم بتحديثها مع تقدم التحقيق.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-6-حماية-النسخ-الاحتياطية">الخطوة 6. حماية النسخ الاحتياطية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-6-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 6. حماية النسخ الاحتياطية" title="ارتباط مباشر بالعنوان الخطوة 6. حماية النسخ الاحتياطية">​</a></h3>
<p>النسخ الاحتياطية هي المورد الرئيسي عند استعادة النقاط بعد برنامج الفدية. لكن العديد من الهجمات تستهدف بشكل متعمد خوادم النسخ الاحتياطي. لذا، لا تبدأ الاستعادة حتى تتأكد من عدم تلف النسخ وأنها غير متاحة للمهاجمين.</p>
<p>تحقق مما إذا كان هناك:</p>
<ul>
<li>نسخ غير متصلة على وسائط مفصولة;</li>
<li>نسخ لا يمكن تغييرها، مثل التخزين الثابت;</li>
<li>نسخ قبل تاريخ الاختراق;</li>
<li>حسابات منفصلة لنظام النسخ الاحتياطي;</li>
<li>سجلات الحذف أو الكتابة المتكررة أو المهام غير الناجحة للنسخ الاحتياطية.</li>
</ul>
<p>إذا كانت النسخ الاحتياطية محفوظة على السحاب، تحقق من تاريخ الإصدارات، سلة المهملات، إعدادات الوصول وسجلات الدخول.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-7-اختر-استراتيجية-الاستعادة">الخطوة 7. اختر استراتيجية الاستعادة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-7-%D8%A7%D8%AE%D8%AA%D8%B1-%D8%A7%D8%B3%D8%AA%D8%B1%D8%A7%D8%AA%D9%8A%D8%AC%D9%8A%D8%A9-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 7. اختر استراتيجية الاستعادة" title="ارتباط مباشر بالعنوان الخطوة 7. اختر استراتيجية الاستعادة">​</a></h3>
<p>هناك ثلاث خيارات رئيسية: استعادة من النسخ الاحتياطية، فك التشفير باستخدام أداة متاحة أو إعادة تثبيت كاملة مع نقل البيانات النظيفة. غالبًا ما يتم استخدام تركيبة.</p>
<table><thead><tr><th>الوضع</th><th>أفضل إجراء</th><th>ما يجب تجنبه</th></tr></thead><tbody><tr><td>هناك نسخ احتياطية نظيفة</td><td>إعادة تثبيت الأنظمة واستعادة البيانات من النسخ</td><td>استعادة فوق نظام التشغيل المصاب</td></tr><tr><td>هناك فك تشفير معروف</td><td>تحقق منه على نسخ الملفات</td><td>تشغيل أدوات غير موثوقة من مؤلفين غير معروفين</td></tr><tr><td>لا توجد نسخ احتياطية</td><td>احتفظ بصور الأقراص واطلب المساعدة من المختصين</td><td>حذف الملفات المشفرة وتنسيق الأقراص فورًا</td></tr><tr><td>هناك علامات على تسرب البيانات</td><td>اتصل بالمحامين والإدارة</td><td>إخفاء الحادث عن المسؤولين</td></tr><tr><td>البنية التحتية للنطاق مصابة</td><td>استعادة البيئة الموثوقة من جديد أو من نسخ نظيفة</td><td>مجرد تغيير كلمات المرور وإعادة تشغيل الخوادم</td></tr></tbody></table>
<p><img decoding="async" loading="lazy" alt="الاستجابة لحادث ransomware" src="https://cyberrestorelab.com/ar/assets/images/chto-delat-pri-atake-shifrovalshchika-02-4c697edc5f86398f66f7efc853123de0.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="هل-ينبغي-دفع-الفدية">هل ينبغي دفع الفدية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%87%D9%84-%D9%8A%D9%86%D8%A8%D8%BA%D9%8A-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل ينبغي دفع الفدية" title="ارتباط مباشر بالعنوان هل ينبغي دفع الفدية">​</a></h2>
<p>الإجابة القصيرة: لا ينبغي الدفع حتى يتم استنفاد الخيارات الآمنة. الدفع لا يضمن فك التشفير، ولا يضمن حذف البيانات المسروقة وقد يخلق مخاطر قانونية وسمعة إضافية. بالإضافة إلى ذلك، تُظهر للمجرمين أن المنظمة مستعدة للدفع.</p>
<p>لكن في الحياة الواقعية، يتم أحيانًا النظر في هذا القرار، إذا كان الأمر يتعلق بالبنية التحتية الحرجة، تهديد حياة الناس أو عدم وجود نسخ استعادودية. في هذه الحالة، يجب أن تتخذ الإدارة القرار مع المحامين، المتخصصين في الأمان، وعند الضرورة، الهيئات القانونية. من المهم مراعاة القيود العقابية وخطر تمويل المجموعات الإجرامية.</p>
<p>قبل اتخاذ أي قرار، تحقق مما يلي:</p>
<ul>
<li>هل هناك نسخ احتياطية تعمل;</li>
<li>هل نوع ransomware معروف;</li>
<li>هل هناك فك تشفير مجاني موجود;</li>
<li>هل كانت البيانات مسروقة;</li>
<li>ما هي القوانين والالتزامات التعاقدية المطبقة;</li>
<li>كيف سيؤثر الدفع على الأمان في المستقبل.</li>
</ul>
<p>إذا أرسل المهاجمون ما يُسمى بدليل فك التشفير لملف واحد، فهذا لا يضمن استعادة كل البنية التحتية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="أين-تبحث-عن-فك-التشفير">أين تبحث عن فك التشفير<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A3%D9%8A%D9%86-%D8%AA%D8%A8%D8%AD%D8%AB-%D8%B9%D9%86-%D9%81%D9%83-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان أين تبحث عن فك التشفير" title="ارتباط مباشر بالعنوان أين تبحث عن فك التشفير">​</a></h2>
<p>أحيانًا يمكن استعادة الملفات بدون دفع فدية. تُنشر فكوك التشفير المجانية لأسرة معينة من ransomware. يمكنك البدء بمشاريع معروفة لمكافحة الفدية، مثل No More Ransom، مواقع مصنعي البرمجيات المضادة للفيروسات وتوصيات المراكز الوطنية للأمن السيبراني.</p>
<p>قبل استخدام فك التشفير:</p>
<ol>
<li>قم بعمل نسخ للملفات المشفرة.</li>
<li>احتفظ بالملفات الأصلية كما هي.</li>
<li>قم بتشغيل الأداة على جهاز معزول.</li>
<li>تحقق من مصدر التنزيل.</li>
<li>اختبر فك التشفير على مجموعة بيانات صغيرة.</li>
</ol>
<p>لا تثق بالمواقع التي تعد بفك تشفير شامل لجميع برامج الفدية. لا يوجد فك تشفير عالمي.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الاستعادة-بعد-هجوم-برنامج-الفدية">الاستعادة بعد هجوم برنامج الفدية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A8%D8%B9%D8%AF-%D9%87%D8%AC%D9%88%D9%85-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاستعادة بعد هجوم برنامج الفدية" title="ارتباط مباشر بالعنوان الاستعادة بعد هجوم برنامج الفدية">​</a></h2>
<p>الاستعادة ليست مجرد استعادة الملفات. يجب التأكد من أن المهاجم لم يعد لديه الوصول، وأن الثغرة الأمنية التي حدثت من خلالها الهجوم قد تم إغلاقها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استعاد-فقط-في-بيئة-نظيفة">استعاد فقط في بيئة نظيفة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF-%D9%81%D9%82%D8%B7-%D9%81%D9%8A-%D8%A8%D9%8A%D8%A6%D8%A9-%D9%86%D8%B8%D9%8A%D9%81%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان استعاد فقط في بيئة نظيفة" title="ارتباط مباشر بالعنوان استعاد فقط في بيئة نظيفة">​</a></h3>
<p>أفضل نهج هو نشر أنظمة جديدة أو استعادتها من صور نظيفة مسبقًا. ثم تثبيت التحديثات، وتجهيز الحماية، وتغيير كلمات المرور و فقط بعد ذلك نقل البيانات من النسخ الاحتياطية الموثوقة.</p>
<p>لا تقم ببساطة بحذف الملف الضار واستئناف العمل. غالبًا ما تترك مجموعات برامج الفدية عدة طرق للدخول مرة أخرى: حسابات جديدة، مهام المجدول، web shell، سياسات معدلة، رموز وصول وأدوات تحكم عن بعد مخفية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحقق-من-تاريخ-الاختراق">تحقق من تاريخ الاختراق<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D8%AA%D8%A7%D8%B1%D9%8A%D8%AE-%D8%A7%D9%84%D8%A7%D8%AE%D8%AA%D8%B1%D8%A7%D9%82" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحقق من تاريخ الاختراق" title="ارتباط مباشر بالعنوان تحقق من تاريخ الاختراق">​</a></h3>
<p>قد يبدأ الاختراق قبل أيام أو أسابيع من التشفير. إذا استعدت نسخة حديثة جدًا، فقد تعيد إلى الشبكة نظامًا تم اختراقه بالفعل. لذا ابحث عن علامات مبكرة: أول دخول مشبوه، تشغيل سكربت، إنشاء حساب جديد، تعطيل الحماية، مسح الشبكة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="اختبر-البيانات-قبل-إعادة-تشغيل-الأعمال">اختبر البيانات قبل إعادة تشغيل الأعمال<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D8%AE%D8%AA%D8%A8%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D9%82%D8%A8%D9%84-%D8%A5%D8%B9%D8%A7%D8%AF%D8%A9-%D8%AA%D8%B4%D8%BA%D9%8A%D9%84-%D8%A7%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان اختبر البيانات قبل إعادة تشغيل الأعمال" title="ارتباط مباشر بالعنوان اختبر البيانات قبل إعادة تشغيل الأعمال">​</a></h3>
<p>قبل إعادة الأنظمة إلى العمل، تحقق من سلامة قواعد البيانات، حقوق الوصول، عمل التطبيقات وملاءمة التكوينات. بالنسبة للخدمات الحرجة، قم بإجراء اختبار في منطقة معزولة.</p>
<p>ترتيب مفيد:</p>
<ol>
<li>استعادة الخدمات الأساسية: نطاق، DNS، DHCP، التعريف.</li>
<li>استعادة أنظمة الأمان: EDR، SIEM، السجلات، النسخ الاحتياطية.</li>
<li>رفع التطبيقات الحرجة للأعمال.</li>
<li>تحقق من البيانات وحقوق الوصول.</li>
<li>قم بتوصيل المستخدمين حسب المجموعات، وليس الجميع دفعة واحدة.</li>
<li>راقب الشبكة بعد الإطلاق.</li>
</ol>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-الشركات-عند-هجوم-ransomware">ماذا تفعل الشركات عند هجوم ransomware<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A7%D9%84%D8%B4%D8%B1%D9%83%D8%A7%D8%AA-%D8%B9%D9%86%D8%AF-%D9%87%D8%AC%D9%88%D9%85-ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل الشركات عند هجوم ransomware" title="ارتباط مباشر بالعنوان ماذا تفعل الشركات عند هجوم ransomware">​</a></h2>
<p>للمؤسسة، يؤثر حادث برنامج الفدية ليس فقط على تكنولوجيا المعلومات. بل يؤثر على العمليات، العملاء، العقود، البيانات الشخصية والمالية. لذا من المهم إدخال الدائرة الإدارية والقانونية مباشرة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="نظم-الاتصالات">نظم الاتصالات<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%86%D8%B8%D9%85-%D8%A7%D9%84%D8%A7%D8%AA%D8%B5%D8%A7%D9%84%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان نظم الاتصالات" title="ارتباط مباشر بالعنوان نظم الاتصالات">​</a></h3>
<p>حدد المسؤولين عن الرسائل الداخلية، والتواصل مع العملاء، والشركاء والمقاولين. لا تقدم وعود غير موثوقة. من الأفضل إبلاغ الحقائق: ما الخدمات غير متاحة، ما الذي تم إنجازه بالفعل، ومتى سيكون التحديث التالي.</p>
<p>يحتاج الموظفون إلى شرح:</p>
<ul>
<li>ما الأنظمة التي ينبغي عدم تشغيلها;</li>
<li>إلى أين يبلغون عن الملفات والرسائل الغريبة;</li>
<li>ما إذا كان يمكن استخدام الأجهزة الشخصية;</li>
<li>ما هي القنوات التي تُعتبر رسمية;</li>
<li>من يتخذ القرارات بشأن الاستعادة.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقييم-خطر-تسرب-البيانات">تقييم خطر تسرب البيانات<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%AA%D9%82%D9%8A%D9%8A%D9%85-%D8%AE%D8%B7%D8%B1-%D8%AA%D8%B3%D8%B1%D8%A8-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقييم خطر تسرب البيانات" title="ارتباط مباشر بالعنوان تقييم خطر تسرب البيانات">​</a></h3>
<p>إذا كان لدى المهاجمين وصول إلى الشبكة، فلا يمكن استبعاد إمكانية سرقة المعلومات. تحقق من حركة المرور الصادرة، الأرشيفات، التحميلات السحابية، سجلات الوكيل، البريد والإجراءات المتعلقة بالحسابات المميزة. إذا كانت البيانات الشخصية أو الأسرار التجارية أو بيانات العملاء قد تعرضت لخطر، اتصل بالمحامين وحدد المسؤوليات عن الإخطار.</p>
<p>تختلف المتطلبات في البلدان والصناعات المختلفة. لذا، لا توجد صيغة عالمية للإخطار. لكن إخفاء الحادث داخل المنظمة يعد خطرًا: فهو يُعيق التحقيق الدقيق ويزيد من خطر الهجوم المتكرر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="اتصل-بالمتخصصين-إذا-لم-يكن-لديك-خبرة">اتصل بالمتخصصين إذا لم يكن لديك خبرة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D8%AA%D8%B5%D9%84-%D8%A8%D8%A7%D9%84%D9%85%D8%AA%D8%AE%D8%B5%D8%B5%D9%8A%D9%86-%D8%A5%D8%B0%D8%A7-%D9%84%D9%85-%D9%8A%D9%83%D9%86-%D9%84%D8%AF%D9%8A%D9%83-%D8%AE%D8%A8%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان اتصل بالمتخصصين إذا لم يكن لديك خبرة" title="ارتباط مباشر بالعنوان اتصل بالمتخصصين إذا لم يكن لديك خبرة">​</a></h3>
<p>إذا كانت الخوادم، النطاق، النسخ الاحتياطية أو عدة مواقع مصابة، فمن الأفضل جلب فريق استجابة الحوادث. سيقوم المتخصصون بالمساعدة في حفظ الأدلة، العثور على نقطة الدخول، تقييم التسرب وبناء خطة استعادة آمنة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-المستخدم-المنزلي">ماذا تفعل المستخدم المنزلي<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85-%D8%A7%D9%84%D9%85%D9%86%D8%B2%D9%84%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل المستخدم المنزلي" title="ارتباط مباشر بالعنوان ماذا تفعل المستخدم المنزلي">​</a></h2>
<p>إذا هجم برنامج فدية على الكمبيوتر الشخصي، فالإجراء أبسط، لكن المبادئ تبقى كما هي.</p>
<p>قم بما يلي:</p>
<ol>
<li>فصل الكمبيوتر عن الإنترنت والشبكة المحلية.</li>
<li>لا تقم بتوصيل القرص الخارجي مع الصور أو الأرشيفات.</li>
<li>التقط صورة لرسالة المهاجمين.</li>
<li>انسخ عدة ملفات مشفرة وملاحظة على وسائط منفصلة إذا طُلب منك ذلك من قبل المختص.</li>
<li>تحقق من الأجهزة الأخرى في المنزل.</li>
<li>غيّر كلمات مرور البريد الإلكتروني والبنك والخدمات السحابية ووسائل التواصل الاجتماعي من جهاز نظيف.</li>
<li>تحقق من التخزين السحابي وتاريخ إصدارات الملفات.</li>
<li>تحقق إذا كان هناك فك تشفير مجاني لنوع ransomware الخاص بك.</li>
<li>أعد تثبيت النظام أو اتصل بخدمة إذا لم تكن متأكدًا من سلامة الكمبيوتر.</li>
</ol>
<p>إذا تمت مزامنة ملفات مشفرة على السحاب، لا تتعجل في تنظيف المجلدات. تسمح العديد من الخدمات باستعادة الإصدارات السابقة أو التراجع عن الحالة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تمنع-هجوم-متكرر">كيف تمنع هجوم متكرر<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%83%D9%8A%D9%81-%D8%AA%D9%85%D9%86%D8%B9-%D9%87%D8%AC%D9%88%D9%85-%D9%85%D8%AA%D9%83%D8%B1%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تمنع هجوم متكرر" title="ارتباط مباشر بالعنوان كيف تمنع هجوم متكرر">​</a></h2>
<p>بعد الاستعادة، يجب إغلاق أسباب الحادث. خلاف ذلك، قد تتكرر الهجمة مرة أخرى عبر نفس بيانات الاعتماد أو الثغرة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قم-بتكوين-نسخ-احتياطية-موثوقة">قم بتكوين نسخ احتياطية موثوقة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%82%D9%85-%D8%A8%D8%AA%D9%83%D9%88%D9%8A%D9%86-%D9%86%D8%B3%D8%AE-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%85%D9%88%D8%AB%D9%88%D9%82%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قم بتكوين نسخ احتياطية موثوقة" title="ارتباط مباشر بالعنوان قم بتكوين نسخ احتياطية موثوقة">​</a></h3>
<p>استراتيجية النسخ الاحتياطي الجيدة تعتمد على مبدأ النسخ المتعددة المستقلة. معيار عملي هو تخزين البيانات في أماكن مختلفة على الأقل واحتواء نسخة لا يمكن تغييرها بسرعة من الشبكة العملية.</p>
<p>تحقق من:</p>
<ul>
<li>انتظام النسخ الاحتياطية;</li>
<li>الاختبار التلقائي لاستعادة النسخ;</li>
<li>حسابات منفصلة للنسخ الاحتياطية;</li>
<li>الحماية من الحذف والكتابة المتكررة;</li>
<li>النسخ غير المتصلة أو المستحيلة التغيير;</li>
<li>الوثائق الخاصة باستعادة الأنظمة الحرجة.</li>
</ul>
<p>لا يمكن اعتبار النسخ الاحتياطية التي لم يتم التحقق منها موثوقة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تعزيز-الوصول-والحسابات">تعزيز الوصول والحسابات<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%AA%D8%B9%D8%B2%D9%8A%D8%B2-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D9%88%D8%A7%D9%84%D8%AD%D8%B3%D8%A7%D8%A8%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالع�نوان تعزيز الوصول والحسابات" title="ارتباط مباشر بالعنوان تعزيز الوصول والحسابات">​</a></h3>
<p>أغلب الضرر ينتج عن حقوق المستخدمين المميزة. قيد الوصول الإداري، استخدم المصادقة متعددة العوامل، عطل الحسابات غير المستخدمة وتحقق من مجموعات المستخدمين المميزين بانتظام.</p>
<p>عطِ اهتمامًا خاصًا لـ RDP وVPN. لا تترك RDP مفتوحًا على الإنترنت. استخدم VPN، المصادقة متعددة العوامل، قيود IP ومراقبة الدخول للوصول عن بعد.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قم-بتحديث-وتجزئة-الشبكة">قم بتحديث وتجزئة الشبكة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%82%D9%85-%D8%A8%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB-%D9%88%D8%AA%D8%AC%D8%B2%D8%A6%D8%A9-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قم بتحديث وتجزئة الشبكة" title="ارتباط مباشر بالعنوان قم بتحديث وتجزئة الشبكة">​</a></h3>
<p>التحديثات تغلق الثغرات المعروفة، بينما تمنع التجزئة برنامج الفدية من الوصول بسرعة إلى جميع الأنظمة. قسّم أجهزة الكمبيوتر الشخصية والخوادم والنسخ الاحتياطية والأنظمة الإنتاجية ومحطات العمل الإدارية.</p>
<p>كما أن:</p>
<ul>
<li>EDR أو حماية مضادة للفيروسات عالية الجودة;</li>
<li>تجميع مركزي للسجلات;</li>
<li>تصفية البريد والمرفقات;</li>
<li>حظر الماكروز من الإنترنت;</li>
<li>التحكم في تشغيل السكربتات;</li>
<li>مبدأ أقل حقوق;</li>
<li>تدريب الموظفين على التصيد;</li>
<li>خطة استجابة للحوادث.</li>
</ul>
<p><img decoding="async" loading="lazy" alt="الحماية من برنامج الفدية والنسخ الاحتياطية" src="https://cyberrestorelab.com/ar/assets/images/chto-delat-pri-atake-shifrovalshchika-03-9a18af5e026b10b78274c2269097e935.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-المتكررة-حول-هجوم-برنامج-الفدية">الأسئلة المتكررة حول هجوم برنامج الفدية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D9%85%D8%AA%D9%83%D8%B1%D8%B1%D8%A9-%D8%AD%D9%88%D9%84-%D9%87%D8%AC%D9%88%D9%85-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة المتكررة حول هجوم برنامج الفدية" title="ارتباط مباشر بالعنوان الأسئلة المتكررة حول هجوم برنامج الفدية">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-إيقاف-الكمبيوتر-عند-وجود-برنامج-الفدية">هل يمكن إيقاف الكمبيوتر عند وجود برنامج الفدية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A5%D9%8A%D9%82%D8%A7%D9%81-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D8%B9%D9%86%D8%AF-%D9%88%D8%AC%D9%88%D8%AF-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن إيقاف الكمبيوتر عند وجود برنامج الفدية" title="ارتباط مباشر بالعنوان هل يمكن إيقاف الكمبيوتر عند وجود برنامج الفدية">​</a></h3>
<p>إذا كان التشفير مستمرًا، فإن العزل عن الشبكة هو الأمر الأكثر أهمية. في بعض الأحيان، يساعد الإيقاف الكامل في وقف العملية، ولكنه قد يدمر البيانات في الذاكرة التي تحتاجها التحقيقات. في الشركات، من الأفضل أولًا فصل الشبكة واستدعاء مختص. في المنزل، إذا كانت العملية تشفر الملفات بوضوح وليس هناك مساعدة، فإن الإيقاف يمكن أن يكون إجراءً معقولًا لوقف الأضرار.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-حذف-الفيروس-على-الفور">هل يجب حذف الفيروس على الفور<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AD%D8%B0%D9%81-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D9%81%D9%88%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب حذف الفيروس على الفور" title="ارتباط مباشر بالعنوان هل يجب حذف الفيروس على الفور">​</a></h3>
<p>لا تتعجل. احفظ الأدلة وأمثلة الملفات أولاً. ثم قم بحذف البرمجيات الضارة أو إعادة تثبيت النظام. إذا قمت بحذف كل شيء دفعة واحدة، سيكون من الصعب فهم كيفية وقوع الهجوم وما البيانات التي قد تأثرت.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-استعادة-الملفات-بدون-نسخة-احتياطية">هل يمكن استعادة الملفات بدون نسخة احتياطية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%AF%D9%88%D9%86-%D9%86%D8%B3%D8%AE%D8%A9-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن استعادة الملفات بدون نسخة احتياطية" title="ارتباط مباشر بالعنوان هل يمكن استعادة الملفات بدون نسخة احتياطية">​</a></h3>
<p>أحيانًا، نعم، إذا كان هناك فك تشفير لأسر معينة من ransomware أو إذا كانت البيانات محفوظة في نسخ ظلية، أو إصدارات سحابية، أو مرفقات بريدية، أو على أجهزة أخرى. لكن لا يوجد ضمان. لذلك، تبقى النسخ الاحتياطية هي الوسيلة الرئيسية للحماية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-سيساعد-مضاد-الفيروسات-بعد-الإصابة">هل سيساعد مضاد الفيروسات بعد الإصابة<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%87%D9%84-%D8%B3%D9%8A%D8%B3%D8%A7%D8%B9%D8%AF-%D9%85%D8%B6%D8%A7%EF%BF%BD%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%A5%D8%B5%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل سيساعد مضاد الفيروسات بعد الإصابة" title="ارتباط مباشر بالعنوان هل سيساعد مضاد الفيروسات بعد الإصابة">​</a></h3>
<p>يمكن لمضاد الفيروسات إيقاف بعض العمليات الضارة والعثور على بقايا البرمجيات الضارة. لكنه لا يفك دائمًا تشفير الملفات ولا يعوض عن التحقيق. بعد الهجوم، من المهم فهم نقطة الدخول، وتغيير بيانات الاعتماد المهددة، واستعادة الأنظمة من مصدر نظيف.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-تم-تشفير-خادم-1с-أو-قاعدة-بيانات">ماذا تفعل إذا تم تشفير خادم 1С أو قاعدة بيانات<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D8%AA%D9%85-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%AE%D8%A7%D8%AF%D9%85-1%D1%81-%D8%A3%D9%88-%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل إذا تم تشفير خادم 1С أو قاعدة بيانات" title="ارتباط مباشر بالعنوان ماذا تفعل إذا تم تشفير خادم 1С أو قاعدة بيانات">​</a></h3>
<p>أولاً، عزل الخادم ووقف وصول المستخدمين. ثم احفظ نسخة من قاعدة البيانات المشفرة، السجلات والنسخ الاحتياطية. استعد القاعدة فقط في بيئة نظيفة وتأكد من التحقق من سلامة البيانات. إذا كان الخادم جزءًا من النطاق، تحقق أيضًا من الحسابات، المجلدات الشبكية والخوادم المجاورة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يمكن-معرفة-ما-إذا-كانت-البيانات-قد-سُرقت">كيف يمكن معرفة ما إذا كانت البيانات قد سُرقت<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D9%83%D9%8A%D9%81-%D9%8A%D9%85%D9%83%D9%86-%D9%85%D8%B9%D8%B1%D9%81%D8%A9-%D9%85%D8%A7-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86%D8%AA-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D9%82%D8%AF-%D8%B3%D9%8F%D8%B1%D9%82%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يمكن معرفة ما إذا كانت البيانات قد سُرقت" title="ارتباط مباشر بالعنوان كيف يمكن معرفة ما إذا كانت البيانات قد سُرقت">​</a></h3>
<p>يجب تحليل سجلات حركة المرور الصادرة، نشاطات الحسابات، أرشفة الملفات، الاتصالات مع الخدمات السحابية وأدوات المهاجمين. غياب الدليل الواضح لا يعني دائمًا عدم حدوث تسرب. إذا كانت البيانات حساسة، من الأفضل إجراء تحقيق شامل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="إلى-من-يجب-الاتصال-بعد-الهجوم">إلى من يجب الاتصال بعد الهجوم<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%A5%D9%84%D9%89-%D9%85%D9%86-%D9%8A%D8%AC%D8%A8-%D8%A7%D9%84%D8%A7%D8%AA%D8%B5%D8%A7%D9%84-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان إلى من يجب الاتصال بعد الهجوم" title="ارتباط مباشر بالعنوان إلى من يجب الاتصال بعد الهجوم">​</a></h3>
<p>يجب على الشركات الاتصال بالمتخصصين في استجابة الحوادث، المحامين، شركة التأمين في حالة وجود تأمين إلكتروني، وعند الضرورة، الهيئات القانونية. يمكن للمستخدم المنزلي التواصل مع مركز خدمة موثوق والبحث عن فك تشفير في مصادر موثوقة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-العمل-النهائية">خطة العمل النهائية<a href="https://cyberrestorelab.com/ar/blog/chto-delat-pri-atake-shifrovalshchika#%D8%AE%D8%B7%D8%A9-%D8%A7%D9%84%D8%B9%D9%85%D9%84-%D8%A7%D9%84%D9%86%D9%87%D8%A7%D8%A6%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة العمل النهائية" title="ارتباط مباشر بالعنوان خطة العمل النهائية">​</a></h2>
<p>عند هجوم برنامج الفدية، من الأهم عدم الدفع في حالة من الذعر وعدم استعادة الأنظمة بشكل أعمى. أولاً، عزل الأجهزة المصابة، حفظ الأدلة، حماية النسخ الاحتياطية وتحديد مدى الحادث. ثم استعادة البيانات فقط في بيئة نظيفة، تغيير بيانات الوصول المهددة وإغلاق نقطة الدخول. ابدأ بعزل الوضع الآن، وثق علامات الهجوم وأشرك المختصين إذا تأثرت الخوادم أو النسخ الاحتياطية أو البيانات الهامة.</p>]]></content>
        <category label="article" term="article"/>
        <category label="kiberbezopasnost" term="kiberbezopasnost"/>
        <category label="ransomware" term="ransomware"/>
        <category label="backup" term="backup"/>
        <category label="incident-response" term="incident-response"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[كيف تتجنب الإصابة بالبرامج الضارة: دليل عملي للحماية]]></title>
        <id>https://cyberrestorelab.com/ar/blog/kak-izbezhat-zarazheniya-shifrovalshchikami</id>
        <link href="https://cyberrestorelab.com/ar/blog/kak-izbezhat-zarazheniya-shifrovalshchikami"/>
        <updated>2026-06-08T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[كيف تتجنب الإصابة بالبرامج الضارة — واحدة من أهم القضايا لمستخدمي الإنترنت، والمشرفين، وأصحاب الأعمال. البرنامج الضار، أو برامج الفدية، يقوم بحظر الوصول إلى الملفات ويطلب فدية لفك التشفير. في هذه المقالة، تم جمع تدابير عملية تقليل احتمال الهجوم وعدم فقدان البيانات، حتى لو تمكن البرنامج الخبيث من الدخول إلى النظام.]]></summary>
        <content type="html"><![CDATA[<p>كيف تتجنب الإصابة بالبرامج الضارة — واحدة من أهم القضايا لمستخدمي الإنترنت، والمشرفين، وأصحاب الأعمال. البرنامج الضار، أو برامج الفدية، يقوم بحظر الوصول إلى الملفات ويطلب فدية لفك التشفير. في هذه المقالة، تم جمع تدابير عملية: النسخ الاحتياطي، التحديثات، حماية البريد الإلكتروني، إعداد حقوق الوصول، مراقبة الوصول عن بعد، وخطة العمل في حالة الاشتباه في الإصابة. الهدف بسيط: تقليل احتمال الهجوم وعدم فقدان البيانات، حتى لو تمكن البرنامج الخبيث من الدخول إلى النظام.</p>
<p>البرامج الضارة خطرة ليس فقط لأنها تفسد الوثائق، الصور، قواعد البيانات، والمشاريع العملية. وغالبًا ما تنتشر عبر الشبكة، وتعطل أدوات الحماية، وتحذف النسخ الاحتياطية، وتحاول تشفير التخزين الاحتياطي. لذلك، لا تكفي برنامج مضاد الفيروسات وحده. يحتاج الأمر إلى حماية متعددة الطبقات، حيث يغلق كل إجراء مسار هجوم محدد.</p>
<p><img decoding="async" loading="lazy" alt="الحماية من البرامج الضارة" src="https://cyberrestorelab.com/ar/assets/images/kak-izbezhat-zarazheniya-shifrovalshchikami-01-f975ff9e86c3fa094244ce645dc98817.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-البرنامج-الضار-وكيف-يصيب-الأجهزة">ما هو البرنامج الضار وكيف يصيب الأجهزة<a href="https://cyberrestorelab.com/ar/blog/kak-izbezhat-zarazheniya-shifrovalshchikami#%D9%85%D8%A7-%D9%87%D9%88-%D8%A7%D9%84%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1-%D9%88%D9%83%D9%8A%D9%81-%D9%8A%D8%B5%D9%8A%D8%A8-%D8%A7%D9%84%D8%A3%D8%AC%D9%87%D8%B2%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو البرنامج الضار وكيف يصيب الأجهزة" title="ارتباط مباشر بالعنوان ما هو البرنامج الضار وكيف يصيب الأجهزة">​</a></h2>
<p>البرنامج الضار هو برنامج خبيث يقوم بتشفير الملفات أو حظر النظام، ثم يظهر مطالبة لفدية. يعد المهاجمون بتقديم مفتاح فك التشفير بعد الدفع، لكن لا توجد ضمانات. حتى إذا تم إرسال المفتاح، قد تكون البيانات تالفة، وقد تتعرض المنظمة لهجوم آخر.</p>
<p>عادة ما تحدث الإصابة ليس</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="brmj-lfdy" term="brmj-lfdy"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
        <category label="tsyd" term="tsyd"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[برنامج مكافحة الفيروسات لحماية ضد برامج الفدية: كيفية الاختيار والإعداد]]></title>
        <id>https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov"/>
        <updated>2026-06-06T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[برنامج مكافحة الفيروسات لحماية ضد برامج الفدية ليس فقط للبحث عن الفيروسات المعروفة. يخترق المتسللون الحديثون من خلال التصيد، والثغرات، والوصول عن بُعد، والمرفقات الضارة، ثم يشفرون المستندات، والقواعد البيانية، والأرشيفات. في هذه المقالة، سنقوم بتحليل الوظائف التي تساعد حقًا ضد برامج الفدية، وكيفية اختيار الحل المناسب للمنزل والأعمال، وكيفية إعداد الحماية ولماذا يجب أن يعمل برنامج مكافحة الفيروسات جنبًا إلى جنب مع النسخ الاحتياطية، والتحديثات، ومراقبة الوصول.]]></summary>
        <content type="html"><![CDATA[<p>برنامج مكافحة الفيروسات لحماية ضد برامج الفدية ليس فقط للبحث عن الفيروسات المعروفة. يخترق المتسللون الحديثون من خلال التصيد، والثغرات، والوصول عن بُعد، والمرفقات الضارة، ثم يشفرون المستندات، والقواعد البيانية، والأرشيفات. في هذه المقالة، سنقوم بتحليل الوظائف التي تساعد حقًا ضد برامج الفدية، وكيفية اختيار الحل المناسب للمنزل والأعمال، وكيفية إعداد الحماية ولماذا يجب أن يعمل برنامج مكافحة الفيروسات جنبًا إلى جنب مع النسخ الاحتياطية، والتحديثات، ومراقبة الوصول.</p>
<p>برنامج الفدية، أو ransomware، هو برنامج ضار يقوم بحظر الوصول إلى الملفات أو النظام ويطلب فدية. المشكلة الرئيسية هي أن حتى برنامج مكافحة الفيروسات الجيد ليس زرًا سحريًا. إذا قام المستخدم بتشغيل ملف ضار بصلاحيات المدير، وكان الخادم متصلًا بالإنترنت بدون حماية، ولا توجد نسخ احتياطية، يبقى الخطر مرتفعًا. لذلك، فإن الاستراتيجية الصحيحة هي الدفاع على عدة مستويات.</p>
<p>أدناه ستجد معايير عملية لاختيار، وجدول مقارنة للوظائف، وخطة خطوة بخطوة للإعداد، وإجابات على الأسئلة المتكررة. هذا المحتوى مناسب لمستخدمي Windows، ومالكي الأعمال الصغيرة، ومديري النظام وكل من يرغب في تقليل خطر فقدان البيانات.</p>
<p><img decoding="async" loading="lazy" alt="برنامج مكافحة الفيروسات حماية ضد برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/antivirus-dlya-zashchity-ot-shifrovalshchikov-01-367bc185a37017f066f8a5871e4e3768.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-برامج-الفدية-خطيرة">لماذا برامج الفدية خطيرة<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%AE%D8%B7%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا برامج الفدية خطيرة" title="ارتباط مباشر بالعنوان لماذا برامج الف�دية خطيرة">​</a></h2>
<p>تعتبر برامج الفدية خطيرة لأنها تهدف إلى عدم إصابة الكمبيوتر فحسب، بل أيضًا حرمان المالك من الوصول إلى البيانات العملية. يمكنهم تشفير المستندات، والصور، وقواعد المحاسبة، والمجلدات الشبكية، والآلات الافتراضية، والنسخ الاحتياطية إذا كانت متصلة كقرص عادي.</p>
<p>علاوة على ذلك، تمر الهجمات الحديثة غالبًا بعدة مراحل. في البداية، يحصل المهاجم على الوصول من خلال بريد تصيدي، أو كلمة مرور ضعيفة، أو ثغرة في VPN، أو RDP، أو خادم البريد. ثم يتأصل في الشبكة، ويزيد من الامتيازات، ويعطل الحماية، ومن ثم يشرع في تشفير البيانات. لذلك، يجب أن يكون الدفاع ضد برمجيات الفدية قادرًا على اكتشاف ليس فقط الملف الضار نفسه، ولكن أيضًا السلوك المشبوه.</p>
<p>بالنسبة لمستخدمي المنازل، تتعلق الأضرار عادةً بفقدان الملفات الشخصية: أرشيف الصور، والمستندات، ومشاريع الدراسة. بالنسبة للشركات، فإن العواقب أوسع: توقف الأعمال، واستعادة البنية التحتية، وتسرب البيانات، وانتهاك مواعيد العقود والمخاطر السمعة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يعمل-برنامج-مكافحة-الفيروسات-ضد-برامج-الفدية">كيف يعمل برنامج مكافحة الفيروسات ضد برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D9%8A%D8%B9%D9%85%D9%84-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يعمل برنامج مكافحة الفيروسات ضد برامج الفدية" title="ارتباط مباشر بالعنوان كيف يعمل برنامج مكافحة الفيروسات ضد برامج الفدية">​</a></h2>
<p>كان برنامج مكافحة الفيروسات الكلاسيكي في السابق يقارن الملفات بشكل أساسي بقاعدة التوقيعات المعروفة. لا يزال هذا النهج مفيدًا، ولكنه غير كافٍ ضد برامج الفدية. تظهر عينات جديدة من البرمجيات الضارة بسرعة، وقد تستخدم الهجمات أدوات إدارية شرعية.</p>
<p>يستخدم برنامج مكافحة الفيروسات الحديث لحماية ضد برامج الفدية عادةً عدة طرق.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الكشف-القائم-على-التوقيع">الكشف القائم على التوقيع<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D9%83%D8%B4%D9%81-%D8%A7%D9%84%D9%82%D8%A7%D8%A6%D9%85-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%AA%D9%88%D9%82%D9%8A%D8%B9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الكشف القائم على التوقيع" title="ارتباط مباشر بالعنوان الكشف القائم على التوقيع">​</a></h3>
<p>تساعد التوقيعات في العثور على الملفات الضارة المعروفة. هذه طريقة سريعة وموثوقة إذا كانت التهديدات قد تمت دراستها بالفعل من قبل الشركة المصنعة. ومع ذلك، قد تختلف الإصدار الجديد من برنامج الفدية عن الإصدار القديم، لذا فإن قاعدة الفيروسات وحدها ليست كافية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التحليل-السلوكي">التحليل السلوكي<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AA%D8%AD%D9%84%D9%8A%D9%84-%D8%A7%D9%84%D8%B3%D9%84%D9%88%D9%83%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحليل السلوكي" title="ارتباط مباشر بالعنوان التحليل السلوك�ي">​</a></h3>
<p>تقوم الحماية السلوكية بمراقبة أنشطة البرامج. على سبيل المثال، إذا بدأ التطبيق فجأة بتغيير المستندات بكثرة، وإعادة تسمية الملفات، وحذف النسخ الاحتياطية لنظام Windows أو الوصول إلى عدد كبير من المجلدات الشبكية، يمكن لبرنامج مكافحة الفيروسات إيقاف العملية.</p>
<p>تعتبر هذه الوظيفة مهمة جدًا ضد برمجيات الفدية غير المعروفة. فهي تتيح الاستجابة لسلسلة من الإجراءات، وليس فقط لاسم الملف.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-المجلدات-المهمة">حماية المجلدات المهمة<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%85%D8%AC%D9%84%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%87%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية المجلدات المهمة" title="ارتباط مباشر بالعنوان حماية المجلدات المهمة">​</a></h3>
<p>تتيح بعض الحلول تقييد الوصول إلى المجلدات التي تحتوي على المستندات، والصور، والمشاريع العملية. يمكن للتطبيق الموجود في قائمة البرامج الموثوقة تغيير الملفات، بينما لا يمكن للبرنامج غير المعروف القيام بذلك. في Windows، يتم تنفيذ نهج مشابه من خلال التحكم في الوصول إلى المجلدات في Microsoft Defender.</p>
<p>لا تلغي هذه الحماية النسخ الاحتياطية، لكنها يمكن أن توقف تشفير البيانات الشخصية بشكل جماعي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تراجع-التغييرات">تراجع التغييرات<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%AA%D8%B1%D8%A7%D8%AC%D8%B9-%D8%A7%D9%84%D8%AA%D8%BA%D9%8A%D9%8A%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تراجع التغييرات" title="ارتباط مباشر بالعنوان تراجع التغييرات">​</a></h3>
<p>تتمتع بعض منتجات الحماية بقدرة على إنشاء نسخ مؤقتة من الملفات القابلة للتغيير أو تسجيل إجراءات العمليات المشبوهة. إذا تم تصنيف العملية على أنها ضارة، تحاول النظام التراجع عن التغييرات. هذه وظيفة مفيدة، لكنها لا تضمن استعادة كافة البيانات بالكامل، خاصة إذا كانت الهجمة قد أثرت على الموارد الشبكية أو تمت بصلاحيات المدير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الإنترنت-ومكافحة-التصيد">حماية الإنترنت ومكافحة التصيد<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A5%D9%86%D8%AA%D8%B1%D9%86%D8%AA-%D9%88%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D8%AA%D8%B5%D9%8A%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الإنترنت ومكافحة التصيد" title="ارتباط مباشر بالعنوان حماية الإنترنت ومكافحة التصيد">​</a></h3>
<p>تبدأ العديد من الإصابات من رسالة بريد إلكتروني، أو رابط ضار، أو موقع مزيف. لذلك، يقلل وحدة فحص صفحات الويب والمرفقات والتنزيلات من خطر تشغيل برامج الفدية حتى قبل وصول الملف إلى الكمبيوتر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التحكم-في-السكربتات-والماكرو">التحكم في السكربتات والماكرو<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AA%D8%AD%D9%83%D9%85-%D9%81%D9%8A-%D8%A7%D9%84%D8%B3%D9%83%D8%B1%D8%A8%D8%AA%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D9%85%D8%A7%D9%83%D8%B1%D9%88" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحكم في السكربتات والماكرو" title="ارتباط مباشر بالعنوان التحكم في السكربتات والماكرو">​</a></h3>
<p>في الهجمات، غالبًا ما تستخدم سكربتات PowerShell، وJavaScript، وVBS، والماكرو من Office، والأرشيفات المحمية بكلمات مرور. يجب أن تكون الحماية الجيدة قادرة على تحليل السيناريوهات المشبوهة، وحجب الأوامر الخطرة، والتحذير عند تشغيل المرفقات من مصادر غير موثوقة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يجب-أن-يكون-برنامج-مكافحة-الفيروسات-لحماية-ضد-برامج-الفدية">كيف يجب أن يكون برنامج مكافحة الفيروسات لحماية ضد برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D9%8A%D8%AC%D8%A8-%D8%A3%D9%86-%D9%8A%D9%83%D9%88%D9%86-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يجب أن يكون برنامج مكافحة الفيروسات لحماية ضد برامج الفدية" title="ارتباط مباشر بالعنوان كيف يجب أن يكون برنامج مكافحة الفيروسات لحماية ضد برامج الفدية">​</a></h2>
<p>عند اختيار المنتج، من المهم النظر ليس إلى الوصف الجذاب، ولكن إلى الوظائف المحددة. أدناه يوجد قائمة بالقدرات التي لها أهمية حقيقية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="وظائف-أساسية">وظائف أساسية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%88%D8%B8%D8%A7%D8%A6%D9%81-%D8%A3%D8%B3%D8%A7%D8%B3%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان وظائف أساسية" title="ارتباط مباشر بالعنوان وظائف أساسية">​</a></h3>
<ol>
<li><strong>الحماية السلوكية ضد برامج الفدية.</strong> يجب أن يراقب برنامج مكافحة الفيروسات التغييرات الجماعية في الملفات، ومحاولات حذف النسخ الاحتياطية، وتشغيل العمليات المشبوهة.</li>
<li><strong>التحديثات المنتظمة.</strong> يجب تحديث القواعد، والسمعة السحابية، والمحرك بشكل تلقائي.</li>
<li><strong>حماية حركة مرور الإنترنت والبريد.</strong> فهذا يقلل من خطر الإصابة عبر الروابط، والمرفقات، والتنزيلات.</li>
<li><strong>التحكم في الوصول إلى المجلدات.</strong> مطلوب أن يكون هناك إمكانية لحماية المستندات، والأدلة العملية، والمجلدات الشبكية.</li>
<li><strong>الحماية من استغلال الثغرات.</strong> فهي تساعد عندما تستخدم الهجمة ثغرة في المتصفح، أو حزمة المكتب، أو تطبيق آخر.</li>
<li><strong>حماية كلمات المرور وبيانات الاعتماد.</strong> إذا سرق المهاجم كلمة مرور المدير، فإنه سيتمكن من تعطيل الحماية أو نشر برامج الفدية عبر الشبكة.</li>
<li><strong>التقارير والإشعارات.</strong> يجب على المستخدم أو المدير أن يفهم ما تم حظره وما هي الإجراءات التالية اللازمة.</li>
</ol>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الوظائف-المرغوبة-للأعمال">الوظائف المرغوبة للأعمال<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D9%88%D8%B8%D8%A7%D8%A6%D9%81-%D8%A7%D9%84%D9%85%D8%B1%D8%BA%D9%88%D8%A8%D8%A9-%D9%84%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان الوظائف المرغوبة للأعمال" title="ارتباط مباشر بالعنوان الوظائف المرغوبة للأعمال">​</a></h3>
<p>غالبًا ما يكون برنامج مكافحة الفيروسات المنزلي غير كافٍ. ينبغي للأعمال أن تأخذ بعين الاعتبار الحلول من فئة حماية النقاط النهائية، أو EDR، أو XDR، إذا كان هناك شبكة موزعة، أو خوادم، أو موظفين عن بُعد.</p>
<p>قدرات مفيدة:</p>
<ul>
<li>وحدة إدارة مركزية؛</li>
<li>سياسات الأمان لمجموعات الأجهزة؛</li>
<li>حظر تعطيل الحماية من قبل المستخدم؛</li>
<li>التحكم في الأجهزة USB؛</li>
<li>جرد البرمجيات والثغرات؛</li>
<li>عزل الكمبيوتر المصاب عن الشبكة؛</li>
<li>سجل الأحداث للتحقيق؛</li>
<li>التكامل مع SIEM أو نظام المراقبة؛</li>
<li>حماية الخوادم والبيئات الافتراضية.</li>
</ul>
<p>إذا لم يكن لدى الشركة متخصص دائم في الأمن المعلوماتي، يمكن النظر في خدمات إدارة الحماية لمحطات العمل. في هذه الحالة، تقوم المزود الخارجي بإعداد السياسات، ومراقبة الأحداث، والاستجابة لها.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="جدول-مقارنة-وظائف-الحماية-ضد-برمجيات-الفدية">جدول مقارنة وظائف الحماية ضد برمجيات الفدية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%AC%D8%AF%D9%88%D9%84-%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D9%88%D8%B8%D8%A7%D8%A6%D9%81-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان جدول مقارنة وظائف الحماية ضد برمجيات الفدية" title="ارتباط مباشر بالعنوان جدول مقارنة وظائف الحماية ضد برمجيات الفدية">​</a></h2>
<p>ستساعدك الجدول التالي على فهم سريع للوظائف المهمة والخطر الذي تغطيه.</p>
<table><thead><tr><th>الوظيفة</th><th>من ماذا تحمي</th><th>من يحتاجها بشكل خاص</th></tr></thead><tbody><tr><td>التحليل السلوكي</td><td>برمجيات الفدية غير المعروفة، التغييرات الجماعية في الملفات</td><td>جميع المستخدمين</td></tr><tr><td>حماية المجلدات المهمة</td><td>التغييرات غير المصرح بها في الوثائق</td><td>المستخدمون المنزليون والأعمال الصغيرة</td></tr><tr><td>مكافحة التصيد</td><td>الروابط الضارة والمواقع المزيفة</td><td>كل من يعمل مع البريد</td></tr><tr><td>التحكم في السكربتات</td><td>PowerShell، الماكرو، السيناريوهات الضارة</td><td>المكاتب والمديرون</td></tr><tr><td>الحماية من استغلال الثغرات</td><td>الهجمات من خلال ثغرات البرامج</td><td>جميع مستخدمي Windows</td></tr><tr><td>الإدارة المركزية</td><td>تعطيل الحماية، الإعدادات الضعيفة، الفوضى في الشبكة</td><td>الشركات</td></tr><tr><td>عزل الأجهزة</td><td>انتشار برامج الفدية عبر الشبكة</td><td>الجهات المنظمة التي لديها أجهزة كمبيوتر متعددة</td></tr><tr><td>التقارير والسجلات</td><td>التحقيق في الحوادث</td><td>الأعمال والمتخصصون في تكنولوجيا المعلومات</td></tr><tr><td>حماية الخوادم</td><td>تشفير المجلدات المشتركة، وقواعد البيانات، والآلات الافتراضية</td><td>الشركات</td></tr><tr><td>التكامل مع النسخ الاحتياطية</td><td>فقدان البيانات بعد هجمة ناجحة</td><td>جميع من لديهم بيانات قيمة</td></tr></tbody></table>
<p>من المهم: وجود جميع الوظائف لا يعني  عدم الأمان المطلق. ولكن كلما زادت طبقات الحماية، كلما أصبح من الصعب على المهاجم المرور دون أن يتم اكتشافه.</p>
<p><img decoding="async" loading="lazy" alt="مقارنة حماية ضد برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/antivirus-dlya-zashchity-ot-shifrovalshchikov-02-a163244f96b9d18510c74dab59c7536c.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تختار-حلاً-للمنزل">كيف تختار حلاً للمنزل<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AE%D8%AA%D8%A7%D8%B1-%D8%AD%D9%84%D8%A7%D9%8B-%D9%84%D9%84%D9%85%D9%86%D8%B2%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تختار حلاً للمنزل" title="ارتباط مباشر بالعنوان كيف تختار حلاً للمنزل">​</a></h2>
<p>بالنسبة للكمبيوتر المنزلي، فإن المعايير الرئيسية هي موثوقية، وسهولة الإعداد، ووجود وظائف ضد برامج الفدية. إذا كنت تستخدم Windows 10 أو Windows 11، فإن Microsoft Defender المدمج يتضمن بالفعل حماية أساسية، وفحص سحابية، وSmartScreen، والتحكم في الوصول إلى المجلدات. ومع ذلك، يجب تفعيل بعض الوظائف يدويًا، وتعتمد جودة الحماية على إعدادات النظام وسلوك المستخدم.</p>
<p>يمكن لبرامج مكافحة الفيروسات المدفوعة إضافة مكافحة تصيد مريحة، ومدير تحديثات، وحماية كاميرات الويب، ورقابة أبوية، وVPN أو إشعارات أكثر وضوحًا. لكن شراء حزمة قصوى فقط بفضل قائمة طويلة من الخيارات الإضافية ليس دائمًا ضروريًا. الأهم هو أن يحتوي المنتج على وحدات اكتشاف قوية، وحماية المجلدات، وتحديثات منتظمة.</p>
<p>عند الاختيار للمنزل، اطرح على نفسك بعض الأسئلة:</p>
<ul>
<li>هل لدي نسخة احتياطية من الملفات المهمة ليست على نفس الكمبيوتر؟</li>
<li>هل يضمن برنامج مكافحة الفيروسات حماية المستندات من التغييرات الجماعية؟</li>
<li>هل يتحقق من الروابط والمرفقات؟</li>
<li>هل يمكنني بسهولة فهم ما الذي تم حظره؟</li>
<li>هل يؤدي المنتج إلى إبطاء الكمبيوتر لدرجة تجعله غير قابل للاستخدام؟</li>
</ul>
<p>إذا كان المستخدم يقوم بتحميل البرامج بانتظام من مواقع غير موثوقة، ويعمل باستخدام البرمجيات المقرصنة، أو يشغل المرفقات من رسائل غير معروفة، فلن يتمكن أي برنامج مكافحة فيروسات حتى الأفضل من تعويض جميع المخاطر. في هذه الحالة، يجب تغيير العادات أولاً.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تختار-الحماية-للأعمال">كيف تختار الحماية للأعمال<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AE%D8%AA%D8%A7%D8%B1-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%84%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تختار الحماية للأعمال" title="ارتباط مباشر بالعنوان كيف تختار الحماية للأعمال">​</a></h2>
<p>في مجال الأعمال، نادرًا ما تقتصر هجمة برنامج الفدية على كمبيوتر محمول واحد. تتعرض خوادم الملفات، ومحطات العمل في قسم المحاسبة، وCRM، وERP، وقواعد البيانات، والنسخ الاحتياطية، وحسابات المديرين للخطر. لذلك، يجب أن يكون النهج منهجيًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تحقق-قبل-الشراء">ماذا تحقق قبل الشراء<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D8%AD%D9%82%D9%82-%D9%82%D8%A8%D9%84-%D8%A7%D9%84%D8%B4%D8%B1%D8%A7%D8%A1" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تحقق قبل الشراء" title="ارتباط مباشر بالعنوان ماذا تحقق قبل الشراء">​</a></h3>
<p>قبل تنفيذ الحل، قم بإعداد خريطة للبنية التحتية. يجب أن نفهم عدد الأجهزة التي سيتم حمايتها، وما هي الخوادم الموجودة، وأين تتم تخزين البيانات الحساسة، ومن يعمل عن بُعد، وما هي قنوات الوصول المفتوحة للخارج.</p>
<p>ثم قم بتقييم المنتج وفقًا للمعايير التالية:</p>
<ol>
<li><strong>دعم جميع المنصات.</strong> يجب أن يغلق الحل Windows، وmacOS، وخوادم Linux، وأجهزة الهواتف المحمولة إذا كانت مستخدمة في الشركة.</li>
<li><strong>لوحة تحكم موحدة.</strong> يجب أن يرى المدير حالة الحماية على جميع الأجهزة.</li>
<li><strong>سياسات الوصول.</strong> لا ينبغي للمستخدم أن يكون له القدرة على إلغاء تفعيل الحماية ببساطة.</li>
<li><strong>ميزات EDR.</strong> للشركات التي تواجه مخاطر مرتفعة، يعتبر تحقيق سلسلة الهجمات، والبحث عن مؤشرات الاختراق، وعزل المضيف عن بُعد أمرًا مهمًا.</li>
<li><strong>حماية الخوادم.</strong> تحتاج خوادم الملفات والخوادم الطرفية إلى سياسات منفصلة.</li>
<li><strong>دعم النسخ الاحتياطي.</strong> لا يعوض برنامج مكافحة الفيروسات عن النسخ الاحتياطي، لكنه يجب ألا يتعارض معه.</li>
<li><strong>جودة الدعم.</strong> في حال وقوع حادثة، فإن سرعة استجابة المورد أو المتكامل أمر مهم.</li>
</ol>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-لا-يمكن-للشركات-الصغيرة-الاعتماد-فقط-على-الحلول-المجانية">لماذا لا يمكن للشركات الصغيرة الاعتماد فقط على الحلول المجانية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%84%D8%A7-%D9%8A%D9%85%D9%83%D9%86-%D9%84%D9%84%D8%B4%D8%B1%D9%83%D8%A7%D8%AA-%D8%A7%D9%84%D8%B5%D8%BA%D9%8A%D8%B1%D8%A9-%D8%A7%D9%84%D8%A7%D8%B9%D8%AA%D9%85%D8%A7%D8%AF-%D9%81%D9%82%D8%B7-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%AD%D9%84%D9%88%D9%84-%D8%A7%D9%84%D9%85%D8%AC%D8%A7%D9%86%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا لا يمكن للشركات الصغيرة الاعتماد فقط على الحلول المجانية" title="ارتباط مباشر بالعنوان لماذا لا يمكن للشركات الصغيرة الاعتماد فقط على الحلول المجانية">​</a></h3>
<p>يمكن أن تكون الحماية المجانية مقبولة لجهاز شخصي، لكن لدى الشركات متطلبات أخرى: إدارة السياسات، ومراقبة الحالة، وتدقيق الأحداث، ومنع تعطيل الوحدات، وحماية الخوادم، والمسؤولية عن الاستجابة. إذا قام موظف بإيقاف تشغيل برنامج مكافحة الفيروسات على كمبيوتره الشخصي، ولم يرَ المدير ذلك، فإن الخطر يرتفع بشكل حاد.</p>
<p>حتى المؤسسات الصغيرة تكتسب من الإدارة المركزية. فهذا يسمح بفهم سريع حيث تكون الحماية قديمة، وأي أجهزة لم يتم تحديثها منذ فترة، وأين تم حظر الأنشطة المشبوهة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="إعداد-الحماية-ضد-برمجيات-الفدية-خطوة-بخطوة">إعداد الحماية ضد برمجيات الفدية خطوة بخطوة<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعداد الحماية ضد برمجيات الفدية خطوة بخطوة" title="ارتباط مباشر بالعنوان إعداد الحماية ضد برمجيات الفدية خطوة بخطوة">​</a></h2>
<p>فيما يلي خطة عملية يمكن استخدامها كقائمة مراجعة. إنها مناسبة للكمبيوتر المنزلي ويمكن تكييفها لشركة صغيرة.</p>
<ol>
<li><strong>قم بتحديث نظام التشغيل.</strong> قم بتثبيت آخر التحديثات لـ Windows، أو macOS، أو Linux. تسهل النظام الضعيف عملية الإصابة.</li>
<li><strong>قم بتثبيت أو تفعيل برنامج مكافحة الفيروسات.</strong> تأكد من أن الحماية في الوقت الحقيقي نشطة، وأن القواعد يتم تحديثها، وأن الفحص السحابي مفعل.</li>
<li><strong>قم بتفعيل الحماية ضد برامج الفدية.</strong> قم بتفعيل التحليل السلوكي، والتحكم في الوصول إلى المجلدات، والحماية من استغلال الثغرات، والتحقق من السكربتات إذا كانت هذه الوظائف متاحة.</li>
<li><strong>أضف المجلدات المهمة إلى الحماية.</strong> احمِ المستندات، والمشاريع العملية، والصور، ومجلدات المحاسبة، والدلائل التي تحتوي على قواعد البيانات إذا كانت مخزنة محليًا.</li>
<li><strong>قم بإعداد النسخ الاحتياطية.</strong> استخدم قاعدة 3-2-1: ثلاث نسخ من البيانات، نوعان مختلفان من الوسائط، نسخة واحدة خارج الجهاز الرئيسي أو الشبكة.</li>
<li><strong>قم بتقييد حقوق المستخدمين.</strong> اعمل تحت حساب عادي، واستخدم صلاحيات المدير فقط للصيانة.</li>
<li><strong>قم بإيقاف تشغيل الوصول عن بُعد غير الضروري.</strong> إذا لم يكن RDP ضروريًا، قم بإيقاف تشغيله. إذا كان مطلوبًا، استخدم VPN وكلمات مرور معقدة، وMFA، وتقييد حسب IP.</li>
<li><strong>تحقق من أمان البريد.</strong> قم بتفعيل فلترة المرفقات، وحظر أنواع الملفات الخطرة، والحماية ضد التصيد.</li>
<li><strong>حظر الماكرو من الإنترنت.</strong> يجب أن يتم تشغيل الماكرو في مستندات Office فقط عند الحاجة الحقيقية ومن مصادر موثوقة.</li>
<li><strong>قم بإجراء اختبار الاستعادة.</strong> النسخة الاحتياطية مفيدة فقط عندما يمكن استعادة البيانات منها. تحقق من ذلك مسبقًا.</li>
<li><strong>قم بإعداد الإشعارات.</strong> في الأعمال، يجب أن تصل أحداث الحماية إلى الموظف المسؤول، وليس أن تبقى على شاشة المستخدم.</li>
<li><strong>درب المستخدمين.</strong> اشرح كيف تبدو رسائل البريد الإلكتروني التصيدية، والمرفقات الخطرة، والنوافذ المزيفة للدخول.</li>
</ol>
<p>لا تتطلب هذه الخطة مصطلحات معقدة، ولكنها تغطي الطرق الرئيسية للهجمات. ابدأ بالتحديثات، وبرنامج مكافحة الفيروسات، والنسخ الاحتياطية. ثم أضف سياسات أكثر صرامة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطية-كجزء-من-الحماية">النسخ الاحتياطية كجزء من الحماية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%83%D8%AC%D8%B2%D8%A1-%D9%85%D9%86-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطية كجزء من الحماية" title="ارتباط مباشر بالعنوان النسخ الاحتياطية كجزء من الحماية">​</a></h2>
<p>يقلل برنامج مكافحة الفيروسات من احتمال الإصابة، لكن النسخة الاحتياطية تقلل من تكلفة الخطأ. إذا عمل برنامج الفدية، تتيح النسخة الاحتياطية استعادة البيانات دون الحاجة للتفاوض مع المجرمين.</p>
<p>من الأفضل استخدام عدة مستويات من النسخ:</p>
<ul>
<li>نسخة محلية على قرص خارجي غير متصل بشكل دائم؛</li>
<li>نسخة سحابية مع الإصدارات؛</li>
<li>تخزين منفصل للأعمال، غير متاحة للمستخدمين العاديين؛</li>
<li>نسخ غير متصلة دورية للبيانات الحيوية.</li>
</ul>
<p>القاعدة الرئيسية هي: يجب ألا تكون النسخة الاحتياطية متاحة لبرامج الفدية كما لو كانت مجلدًا عاديًا بصلاحيات الكتابة. إذا كان القرص الخارجي متصلاً باستمرار، فقد تشفره البرامج الضارة. إذا كانت وحدة التخزين الشبكية متاحة تحت نفس الحساب، فهي أيضًا في منطقة الخطر.</p>
<p>بالنسبة للشركات، من المهم تقسيم الحقوق. لا ينبغي للمستخدم الذي يعمل على المستندات أن يكون لديه القدرة على حذف جميع النسخ الاحتياطية. يجب أن تحتوي الحسابات الخاصة بنظام النسخ الاحتياطي على كلمات مرور منفصلة، وMFA، ووصول محدود.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-الشائعة-عند-الحماية-ضد-برامج-الفدية">الأخطاء الشائعة عند الحماية ضد برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%B9%D9%86%D8%AF-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء الشائعة عند الحماية ضد برامج الفدية" title="ارتباط مباشر بالعنوان الأخطاء الشائعة عند الحماية ضد برامج الفدية">​</a></h2>
<p>حتى الحماية الجيدة غالبًا ما تفشل بسبب الإعدادات الخاطئة. فيما يلي الأخطاء الشائعة التي ينبغي تجنبها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="إيقاف-تشغيل-الحماية-في-الوقت-الحقيقي">إيقاف تشغيل الحماية في الوقت الحقيقي<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A5%D9%8A%D9%82%D8%A7%D9%81-%D8%AA%D8%B4%D8%BA%D9%8A%D9%84-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%81%D9%8A-%D8%A7%D9%84%D9%88%D9%82%D8%AA-%D8%A7%D9%84%D8%AD%D9%82%D9%8A%D9%82%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان إيقاف تشغيل الحماية في الوقت الحقيقي" title="ارتباط مباشر بالعنوان إيقاف تشغيل الحماية في الوقت الحقيقي">​</a></h3>
<p>في بعض الأحيان، يقوم المستخدمون بإيقاف تشغيل برنامج مكافحة الفيروسات لأنهم يتسببون في مشاكل أثناء تثبيت برنامج أو لإطلاق تحذيرات. هذه عادة خطيرة. إذا كان من الضروري تعطيل الحماية بشكل مؤقت للتشخيص، يجب أن يتم ذلك بواسطة متخصص مجرب ولوقت قصير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="العمل-كمدير">العمل كمدير<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D8%B9%D9%85%D9%84-%D9%83%D9%85%D8%AF%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان العمل كمدير" title="ارتباط مباشر بالعنوان العمل كمدير">​</a></h3>
<p>عندما تُجرى الأعمال اليومية تحت حساب المدير، تحصل البرامج الضارة على مزيد من الفرص. يمكنها تغيير إعدادات النظام، وتعطيل الخدمات، والمساس بعدد أكبر من الملفات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="عدم-وجود-تحديثات">عدم وجود تحديثات<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%B9%D8%AF%D9%85-%D9%88%D8%AC%D9%88%D8%AF-%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان عدم وج�ود تحديثات" title="ارتباط مباشر بالعنوان عدم وجود تحديثات">​</a></h3>
<p>تسهل المتصفحات القديمة، والبرامج الضاغطة، وحزم التغليف، والتطبيقات الخادمية النوافذ لهجمات. يجب تحديث جميع البرمجيات المستخدمة بشكل متكرر، وليس فقط Windows.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="مجلدات-الشبكة-بدون-قيود">مجلدات الشبكة بدون قيود<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%85%D8%AC%D9%84%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9-%D8%A8%D8%AF%D9%88%D9%86-%D9%82%D9%8A%D9%88%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان مجلدات الشبكة بدون قيود" title="ارتباط مباشر بالعنوان مجلدات الشبكة بدون قيود">​</a></h3>
<p>إذا كان لدى كل موظف وصول كامل إلى جميع المجلدات المشتركة، فقد يؤدي جهاز كمبيوتر مصاب واحد إلى تدمير بيانات القسم بأكمله. يجب تقييد الوصول بناءً على مبدأ الحد الأدنى من الحقوق المطلوبة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="نسخ-احتياطية-في-نفس-الشبكة">نسخ احتياطية في نفس الشبكة<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%86%D8%B3%D8%AE-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%81%D9%8A-%D9%86%D9%81%D8%B3-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان نسخ احتياطية في نفس الشبكة" title="ارتباط مباشر بالعنوان نسخ احتياطية في نفس الشبكة">​</a></h3>
<p>لا تحمي النسخة المتصلة بشكل دائم والمسموحة للكتابة ضد برامج الفدية. استخدم النسخ المدارة، والنسخ غير المتصلة، وحسابات منفصلة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تجاهل-التحذيرات">تجاهل التحذيرات<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%AA%D8%AC%D8%A7%D9%87%D9%84-%D8%A7%D9%84%D8%AA%D8%AD%D8%B0%D9%8A%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تجاهل التحذيرات" title="ارتباط مباشر بالعنوان تجاهل التحذيرات">​</a></h3>
<p>إذا حظر برنامج مكافحة الفيروسات ملفًا مشبوهًا، فلا ينبغي إضافته على الفور إلى الاستثناءات. من الضروري أولاً فهم مصدر الملف، والتحقق منه في صندوق الرمل، أو خدمة تقييم السمعة، وتقدير حاجة تشغيله.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-كانت-برامج-الفدية-قد-هاجمت-بالفعل">ماذا تفعل إذا كانت برامج الفدية قد هاجمت بالفعل<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86%D8%AA-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%82%D8%AF-%D9%87%D8%A7%D8%AC%D9%85%D8%AA-%D8%A8%D8%A7%D9%84%D9%81%D8%B9%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل إذا كانت برامج الفدية قد هاجمت بالفعل" title="ارتباط مباشر بالعنوان ماذا تفعل إذا كانت برامج الفدية قد هاجمت بالفعل">​</a></h2>
<p>إذا رأيت امتدادات ملف غريبة، أو ملاحظة تطالب بالفدية، أو إعادة تسمية جماعية للمستندات، تصرف بسرعة وبهدوء.</p>
<ol>
<li><strong>افصل الجهاز عن الشبكة.</strong> اسحب كابل الشبكة، وأوقف تشغيل Wi-Fi، أو عزل الكمبيوتر عبر وحدة التحكم.</li>
<li><strong>لا تعيد تشغيله إلا إذا لزم الأمر.</strong> أحيانًا، بعد إعادة التشغيل، تستمر البرامج الضارة في العمل أو تجعل التحليل أكثر صعوبة.</li>
<li><strong>لا تحذف الآثار على الفور.</strong> يمكن أن تساعد الملاحظات، وأسماء الملفات، والسجلات في تحديد عائلة برامج الفدية.</li>
<li><strong>أوقف الانتشار.</strong> تحقق من المجلدات المشتركة، والخوادم، ومحطات العمل الأخرى.</li>
<li><strong>أخبر المعنيين.</strong> في الشركة، أبلغ فريق تكنولوجيا المعلومات، والإدارة، وإذا لزم الأمر، متخصصي الاستجابة.</li>
<li><strong>قم بعمل نسخة احتياطية من البيانات المشفرة.</strong> قد تفيد هذه في حالة ظهور مفكك تشفير لاحقًا.</li>
<li><strong>تحقق من وجود مفكك تشفير.</strong> لبعض عائلات الفدية القديمة، توجد أدوات مجانية، ولكن بالنسبة للهجمات الجديدة، فهي ليست متاحة دائمًا.</li>
<li><strong>استعد من النسخ النظيفة.</strong> قبل الاستعداد، تأكد من التخلص من مصدر الإصابة.</li>
</ol>
<p>دفع الفدية هو مخاطرة. لا تضمن الدفع الحصول على المفتاح، ولا تضمن الاستعادة الكاملة وتؤيد نموذج الجريمة. في بعض الحالات، قد يكون لتحويل الأموال قيود قانونية، خاصة إذا كان المستلم مرتبطًا بقوائم العقوبات. من الأفضل التركيز على العزل، والتحقيق، والاستعادة.</p>
<p><img decoding="async" loading="lazy" alt="استعادة بعد هجوم برنامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/antivirus-dlya-zashchity-ot-shifrovalshchikov-03-fe546f682d98342ab39e129f30e3e24b.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="أسئلة-وأجوبة-حول-الحماية-ضد-برامج-الفدية">أسئلة وأجوبة حول الحماية ضد برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D9%88%D8%A3%D8%AC%D9%88%D8%A8%D8%A9-%D8%AD%D9%88%D9%84-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان أسئلة وأجوبة حول الحماية ضد برامج الفدية" title="ارتباط مباشر بالعنوان أسئلة وأجوبة حول الحماية ضد برامج الفدية">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="أي-برنامج-مكافحة-الفيروسات-يوفر-أفضل-حماية-ضد-البرامج-الضارة">أي برنامج مكافحة الفيروسات يوفر أفضل حماية ضد البرامج الضارة؟<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A3%D9%8A-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%8A%D9%88%D9%81%D8%B1-%D8%A3%D9%81%D8%B6%D9%84-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان أي برنامج مكافحة الفيروسات يوفر أفضل حماية ضد البرامج الضارة؟" title="ارتباط مباشر بالعنوان أي برنامج مكافحة الفيروسات يوفر أفضل حماية ضد البرامج الضارة؟">​</a></h3>
<p>ليس الأفضل هو المنتج الذي لديه المزيد من الوظائف الإعلانية، ولكن الذي يتضمن الحماية السلوكية، ومكافحة التصيد، والتحكم في السكربتات، وحماية المجلدات الهامة، والتحديثات السريعة، والتقارير الواضحة. بالنسبة للأعمال، تعتبر الإدارة المركزية وEDR مهمة أيضًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يكفي-microsoft-defender-للحماية-ضد-برامج-الفدية">هل يكفي Microsoft Defender للحماية ضد برامج الفدية؟<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%83%D9%81%D9%8A-microsoft-defender-%D9%84%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يكفي Microsoft Defender للحماية ضد برامج الفدية؟" title="ارتباط مباشر بالعنوان هل يكفي Microsoft Defender للحماية ضد برامج الفدية؟">​</a></h3>
<p>بالنسبة للعديد من المستخدمين المنزليين، قد يكون Microsoft Defender قاعدة كافية، إذا تم إعداده بشكل صحيح، وتحديثه، وتم إضافته إلى النسخ الاحتياطية. من المهم تفعيل الحماية السحابية، وSmartScreen، والتحكم في الوصول إلى المجلدات، وعدم تعطيل الحماية في الوقت الحقيقي. كثيرًا ما تحتاج الأعمال إلى أدوات إضافية للإدارة والمراقبة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-لبرنامج-مكافحة-الفيروسات-فك-تشفير-الملفات-بعد-الهجوم">هل يمكن لبرنامج مكافحة الفيروسات فك تشفير الملفات بعد الهجوم؟<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%84%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن لبرنامج مكافحة الفيروسات فك تشفير الملفات بعد الهجوم؟" title="ارتباط مباشر بالعنوان هل يمكن لبرنامج مكافحة الفيروسات فك تشفير الملفات بعد الهجوم؟">​</a></h3>
<p>عادةً لا يقوم برنامج مكافحة الفيروسات بفك تشفير الملفات إذا كانت مشفرة بشكل موثوق. يمكنه إزالة البرمجيات الضارة، وإيقاف التشفير الإضافي، وأحيانًا التراجع عن بعض التغييرات، إذا كانت تلك الوظيفة قد تم تفعيلها مسبقًا. الطريقة الأساسية للاستعادة هي النسخ الاحتياطية النظيفة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يحتاج-إلى-مضاد-تشفير-منفصل">هل يحتاج إلى مضاد تشفير منفصل؟<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AD%D8%AA%D8%A7%D8%AC-%D8%A5%D9%84%D9%89-%D9%85%D8%B6%D8%A7%D8%AF-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%85%D9%86%D9%81%D8%B5%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يحتاج إلى مضاد تشفير منفصل؟" title="ارتباط مباشر بالعنوان هل يحتاج إلى مضاد تشفير منفصل؟">​</a></h3>
<p>يمكن أن يكون مضاد التشفير المنفصل مفيدًا إذا كان يكمل الحماية الأساسية ولا يتعارض معها. ولكن من الأفضل استخدام حل شامل، حيث تكون حماية برامج الفدية مدمجة في برنامج مكافحة الفيروسات، وتعمل في الوقت الحقيقي، وتحصل على التحديثات من الشركة المصنعة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-ستحمي-النسخة-الاحتياطية-بدون-برنامج-مكافحة-فيروسات">هل ستحمي النسخة الاحتياطية بدون برنامج مكافحة فيروسات؟<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%87%D9%84-%D8%B3%D8%AA%D8%AD%D9%85%D9%8A-%D8%A7%D9%84%D9%86%D8%B3%D8%AE%D8%A9-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%A8%D8%AF%D9%88%D9%86-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل ستحمي النسخة الاحتياطية بدون برنامج مكافحة فيروسات؟" title="ارتباط مباشر بالعنوان هل ستحمي النسخة الاحتياطية بدون برنامج مكافحة فيروسات؟">​</a></h3>
<p>ستساعد النسخة الاحتياطية في استعادة البيانات، لكنها لن توقف الإصابة. بدون برنامج مكافحة الفيروسات، والتحديثات، ومراقبة الوصول، يمكن لبرامج الفدية العودة إلى النظام بعد الاستعادة. لذلك، تعتبر النسخة الاحتياطية ليست بديلاً عن الحماية، بل جزءًا منها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-تهاجم-برامج-الفدية-غالبًا-من-خلال-rdp">لماذا تهاجم برامج الفدية غالبًا من خلال RDP؟<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%84%D9%85%D8%A7%EF%BF%BD%D8%B0%D8%A7-%D8%AA%D9%87%D8%A7%D8%AC%D9%85-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%BA%D8%A7%D9%84%D8%A8%D9%8B%D8%A7-%D9%85%D9%86-%D8%AE%D9%84%D8%A7%D9%84-rdp" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا تهاجم برامج الفدية غالبًا من خلال RDP؟" title="ارتباط مباشر بالعنوان لماذا تهاجم برامج الفدية غالبًا من خلال RDP؟">​</a></h3>
<p>RDP مريح للعمل عن بُعد، لكن في حالة ضعف كلمات المرور، وفتح الوصول من الإنترنت، وعدم وجود MFA، يصبح نقطة دخول. يقوم المهاجمون بتخمين كلمة المرور، ويتمكنون من الدخول، وإيقاف الحماية، وتشغيل برامج الفدية يدويًا. لذلك، من الأفضل إغلاق RDP خلف VPN وتقييده حسب IP.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-مراجعة-سريعة-للاختيار-والإعداد">قائمة مراجعة سريعة للاختيار والإعداد<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D9%85%D8%B1%D8%A7%D8%AC%D8%B9%D8%A9-%D8%B3%D8%B1%D9%8A%D8%B9%D8%A9-%D9%84%D9%84%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D9%88%D8%A7%D9%84%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة مراجعة سريعة للاختيار والإعداد" title="ارتباط مباشر بالعنوان قائمة مراجعة سريعة للاختيار والإعداد">​</a></h2>
<p>استخدم هذه القائمة قبل تثبيت أو شراء الحل:</p>
<ul>
<li>يوجد حماية ضد برامج الفدية والتحليل السلوكي;</li>
<li>تم تفعيل التحقق من الروابط، والمرفقات، والتنزيلات;</li>
<li>تمت حماية المجلدات المهمة ضد البرامج غير المعروفة;</li>
<li>يتم تحديث القواعد والتطبيق تلقائيًا;</li>
<li>يعمل المستخدمون بدون حقوق مدير دائمة;</li>
<li>النسخ الاحتياطية تحتوي على إصدارات ونسخة غير متصلة;</li>
<li>تم حماية الوصول عن بُعد عبر VPN، وMFA، وكلمات مرور معقدة;</li>
<li>في الشركة يوجد لوحة تحكم مركزية وإشعارات;</li>
<li>تم حماية الخوادم بسياسات منفصلة;</li>
<li>تم اختبار استعادة من النسخة الاحتياطية عمليًا.</li>
</ul>
<p>إذا لم يتم استيفاء عدد من النقاط، ابدأ بها. غالبًا ما يعطي ذلك تأثيرًا أكبر من استبدال برنامج مكافحة الفيروسات بآخر دون تغيير الإعدادات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/antivirus-dlya-zashchity-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>يجب أن يكتشف برنامج مكافحة الفيروسات لحماية ضد برامج الفدية ليس فقط الملفات الضارة المعروفة، ولكن أيضًا السلوك المشبوه: التغييرات الجماعية في المستندات، وتشغيل السكربتات الخطرة، ومحاولات حذف النسخ، وانتشارها عبر الشبكة. ومع ذلك، فإن الحماية الموثوقة تتكون من عدة طبقات: التحديثات، وتقييد الحقوق، وحماية البريد، ومراقبة الوصول عن بعد، والنسخ الاحتياطية. تحقق من برنامج مكافحة الفيروسات الخاص بك وفقًا لقائمة المراجعة، وفعل وظائف مكافحة برامج الفدية، وأعد الإعدادات، واختبر الاستعادة اليوم — قبل أن تصبح الهجمة مشكلة حقيقية.</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="brnmj-mkfh-lfyrwst" term="brnmj-mkfh-lfyrwst"/>
        <category label="brmj-lfdy" term="brmj-lfdy"/>
        <category label="lmn" term="lmn"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[استعادة البيانات بعد فيروس التشفير: ماذا تفعل وكيف تقلل الخسائر]]></title>
        <id>https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika</id>
        <link href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika"/>
        <updated>2026-05-24T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[استعادة البيانات بعد فيروس التشفير تبدأ ليس بالبحث عن برنامج "سحري"، بل بالإجراءات الصحيحة في الدقائق الأولى بعد اكتشاف الهجوم. يجب عزل الجهاز المصاب، حفظ الملفات المشفرة، تحديد نوع الفدية، التحقق من النسخ الاحتياطية، ومن ثم اختيار طريقة الاستعادة. في هذه المقالة، سنناقش ماذا تفعل فوراً، وأي الطرق تساعد بالفعل في استعادة الملفات بعد فيروس الفدية، ومتى يجب الاتصال بالمتخصصين وكيف تحمي نفسك من الإصابة مرة أخرى.]]></summary>
        <content type="html"><![CDATA[<p>استعادة البيانات بعد فيروس التشفير تبدأ ليس بالبحث عن برنامج "سحري"، بل بالإجراءات الصحيحة في الدقائق الأولى بعد اكتشاف الهجوم. يجب عزل الجهاز المصاب، حفظ الملفات المشفرة، تحديد نوع الفدية، التحقق من النسخ الاحتياطية، ومن ثم اختيار طريقة الاستعادة. في هذه المقالة، سنناقش ماذا تفعل فوراً، وأي الطرق تساعد بالفعل في استعادة الملفات بعد فيروس الفدية، ومتى يجب الاتصال بالمتخصصين وكيف تحمي نفسك من الإصابة مرة أخرى.</p>
<p>فيروس التشفير، أو الفدية، يمنع الوصول إلى البيانات عبر التشفير ويطلب فدية مقابل المفتاح. ومع ذلك، فإن دفع المهاجمين خطير: لا توجد ضمانة بأن المفتاح سيتم توفيره، وقد يؤدي الدفع إلى هجمات جديدة. من الأفضل بكثير العمل وفق خطة وعدم تفاقم الوضع بأفعال متهورة.</p>
<p><img decoding="async" loading="lazy" alt="استعادة البيانات بعد فيروس التشفير" src="https://cyberrestorelab.com/ar/assets/images/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika-01-caf1a58d09d442d852b7357dea3a04c2.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-فيروس-التشفير-وكيف-يضر-البيانات">ما هو فيروس التشفير وكيف يضر البيانات<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%85%D8%A7-%D9%87%D9%88-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%88%D9%83%D9%8A%D9%81-%D9%8A%D8%B6%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو فيروس التشفير وكيف يضر البيانات" title="ارتباط مباشر بالعنوان ما هو فيروس التشفير وكيف يضر البيانات">​</a></h2>
<p>التشفير هو برنامج ضار، يقوم بالبحث عن المستندات، الأرشيفات، قواعد البيانات، الصور، المشاريع، الآلات الافتراضية وغيرها من الملفات القيمة، ثم يقوم بتشفيرها. بعد ذلك، عادة ما يظهر ملاحظات تطلب فدية. يمكن أن تحصل الملفات على امتداد جديد، مثل <code>.locked</code>، <code>.encrypted</code>، <code>.crypt</code>، <code>.lockbit</code> أو غيرها، اعتمادًا على عائلة الفيروس.</p>
<p>من المهم أن نفهم: في معظم الهجمات الحديثة، لا تُعرف البيانات على أنها "تمت إعادة تسميتها". بل تُشفر بالفعل باستخدام خوارزمية تشفير. لذلك، فإن تغيير الامتداد يدويًا نادراً ما يساعد. بالإضافة إلى ذلك، فإن المحاولات غير الحذرة لـ"العلاج" قد تمحو آثاراً ضرورية للتحليل.</p>
<p>غالباً ما تدخل برامج الفدية النظام عبر:</p>
<ul>
<li>مرفقات في رسائل بريد إلكتروني تصيدية;</li>
<li>مستندات مصابة تحتوي على ماكروهات;</li>
<li>الوصول عن بُعد RDP أو VPN المخترق;</li>
<li>الثغرات في البرامج القديمة;</li>
<li>مفاتيح تفعيل مقرصنة وإصدارات غير قانونية من البرمجيات;</li>
<li>مواقع مصابة ومحمّلات;</li>
<li>حسابات مدير مضاربة.</li>
</ul>
<p>في البيئة المؤسسية، يمكن أن تنتشر الهجمة عبر الشبكة. في هذه الحالة، تتأثر ليس فقط محطات العمل، ولكن أيضًا الخوادم، والمجلدات الشبكية، ونظم التخزين NAS، ونظم النسخ الاحتياطي، والمزامنات السحابية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الإجراءات-الأولى-عند-الإصابة-بفيروس-التشفير">الإجراءات الأولى عند الإصابة بفيروس التشفير<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A5%D8%AC%D8%B1%D8%A7%D8%A1%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%88%D9%84%D9%89-%D8%B9%D9%86%D8%AF-%D8%A7%D9%84%D8%A5%D8%B5%D8%A7%D8%A8%D8%A9-%D8%A8%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان الإجراءات الأولى عند الإصابة بفيروس التشفير" title="ارتباط مباشر بالعنوان الإجراءات الأولى عند الإصابة بفيروس ال�تشفير">​</a></h2>
<p>الهدف الرئيسي في الدقائق الأولى هو إيقاف الانتشار وحفظ أكبر قدر ممكن من المعلومات للاستعادة. لا تقم بإعادة تشغيل الكمبيوتر دون ضرورة ولا تشغل أي أدوات فك تشفير عشوائية من الإنترنت.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-خطوة-بخطوة-في-أول-30-دقيقة">خطة خطوة بخطوة في أول 30 دقيقة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%AE%D8%B7%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%81%D9%8A-%D8%A3%D9%88%D9%84-30-%D8%AF%D9%82%D9%8A%D9%82%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة خطوة بخطوة في أول 30 دقيقة" title="ارتباط مباشر بالعنوان خطة خطوة بخطوة في أول 30 دقيقة">​</a></h3>
<ol>
<li><strong>افصل الجهاز عن الشبكة.</strong> اخرج كابل الشبكة، وأوقف تشغيل الواي فاي والبلوتوث. إذا كان الخادم مصاباً، عزلّه عن الشبكة المحلية.</li>
<li><strong>لا تحذف الملفات المشفرة وملاحظة الفدية.</strong> سيساعدون في تحديد عائلة الفدية والعثور على أداة فك التشفير المحتملة.</li>
<li><strong>لا تقم بتهيئة القرص.</strong> سيسهل التهيئة الاستعادة وقد يدمر النسخ الاحتياطية الظلية أو بقايا الملفات الأصلية.</li>
<li><strong>قم بعمل نسخة من وسيلة التخزين المصابة.</strong> إذا كانت هناك إمكانية، أنشئ صورة بتقية للقرص أو على الأقل انسخ البيانات المشفرة إلى وحدة تخزين خارجية.</li>
<li><strong>قم بتوثيق علامات الهجوم.</strong> احفظ امتدادات الملفات، نص الملاحظة، عناوين المحافظ، بريد المهاجمين، وقت بدء التشفير.</li>
<li><strong>تحقق من الأجهزة الأخرى.</strong> افصل المجلدات المشتركة، NAS والأقراص الخارجية لتجنب وصول الفدية إليها.</li>
<li><strong>استعن بأخصائي الأمن المعلوماتي أو المسؤول.</strong> خاصة إذا حدثت الإصابة في الشركة.</li>
</ol>
<p>تساعد هذه الترتيبات في تقليل خطر فقدان البيانات وتساعد على تحديد استراتيجية استعادة صحيحة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-لا-يجب-فعله-بعد-هجوم-الفدية">ماذا لا يجب فعله بعد هجوم الفدية<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%85%D8%A7%D8%B0%D8%A7-%D9%84%D8%A7-%D9%8A%D8%AC%D8%A8-%D9%81%D8%B9%D9%84%D9%87-%D8%A8%D8%B9%D8%AF-%D9%87%D8%AC%D9%88%D9%85-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا لا يجب فعله بعد هجوم الفدية" title="ارتباط مباشر بالعنوان ماذا لا يجب فعله بعد هجوم الفدية">​</a></h2>
<p>بعد الإصابة، من السهل أن تتخذ قرارًا خاطئًا. قد تبدو بعض الإجراءات منطقية، ولكنها تفاقم الوضع في الممارسة العملية.</p>
<p>لا يُنصح ب:</p>
<ul>
<li>دفع الفدية دون استشارة المتخصصين;</li>
<li>تحميل �"أدوات فك التشفير الشاملة" من مواقع غير معروفة;</li>
<li>تثبيت برامج جديدة على القرص المصاب;</li>
<li>بدء تنظيف النظام قبل حفظ الأدلة;</li>
<li>حذف ملاحظات المهاجمين والملفات المشبوهة;</li>
<li>الكتابة على البيانات بكميات كبيرة من الملفات الجديدة;</li>
<li>توصيل الأقراص الاحتياطية بالنظام المصاب;</li>
<li>محاولة استعادة الخادم فوق النظام القديم دون تحليل سبب الهجوم.</li>
</ul>
<p>خدمات الاستعادة الوهمية خطيرة بشكل خاص. يمكن أن تأخذ الأموال مقابل أدوات مجانية، وتسرق البيانات، أو تعيد إصابة الكمبيوتر.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-تحديد-نوع-فيروس-التشفير">كيفية تحديد نوع فيروس التشفير<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%AA%D8%AD%D8%AF%D9%8A%D8%AF-%D9%86%D9%88%D8%B9-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية تحديد نوع فيروس التشفير" title="ارتباط مباشر بالعنوان كيفية تحديد نوع فيروس التشفير">​</a></h2>
<p>تحديد عائلة الفدية هو مرحلة مهمة. يعتمد ذلك على ما إذا كان هناك أداة فك تشفير مجانية، وما هي الملفات اللازمة للتحليل ومدى واقعية الاستعادة بدون نسخ احتياطي.</p>
<p>لاحظ العلامات التالية:</p>
<ul>
<li>امتداد جديد للملفات;</li>
<li>نص ومحتوى ملاحظة الفدية، أي ملاحظة تطلب الدفع;</li>
<li>بريد إلكتروني، تلغرام، موقع تور أو أي اتصال آخر بالمهاجمين;</li>
<li>خلفيات سطح المكتب المعدلة;</li>
<li>أسماء العمليات المشبوهة;</li>
<li>وقت التغيير الجماعي للملفات;</li>
<li>الأحداث في سجلات Windows، Linux أو الأجهزة الشبكية.</li>
</ul>
<p>يمكن استخدام خدمات التعرف المعروفة على برامج الفدية لفحص أولي. عادةً ما يطلبون تحميل الملاحظة وبعض الملفات المشفرة. يجب عدم إرسال مستندات سرية في هذه العملية. من الأفضل اختيار ملفات محايدة بدون بيانات شخصية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="أين-تجد-أداة-فك-التشفير">أين تجد أداة فك التشفير<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A3%D9%8A%D9%86-%D8%AA%D8%AC%D8%AF-%D8%A3%D8%AF%D8%A7%D8%A9-%D9%81%D9%83-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان أين تجد أداة فك التشفير" title="ارتباط مباشر بالعنوان أين تجد أداة فك التشفير">​</a></h3>
<p>المصادر الآمنة للتحقق:</p>
<ul>
<li>مشروع No More Ransom;</li>
<li>مواقع مختبرات مكافحة الفيروسات الكبرى;</li>
<li>قواعد بيانات أدوات فك التشفير الرسمية لمزودي حلول الأمن المعلوماتي;</li>
<li>توصيات المراكز الوطنية للاستجابة للحوادث الحاسوبية;</li>
<li>استشارات متخصصين في استعادة البيانات.</li>
</ul>
<p>إذا تم العثور على أداة فك التشفير، اختبرها أولاً على نسخ من الملفات، وليس على النسخة الوحيدة. هذا سيحمي من تلف البيانات الإضافي.</p>
<p><img decoding="async" loading="lazy" alt="أداة فك التشفير لفيروس الفدية وتحليل الملفات" src="https://cyberrestorelab.com/ar/assets/images/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika-02-f220275929b8ce8ddc44982321a937c8.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="طرق-استعادة-البيانات-بعد-فيروس-التشفير">طرق استعادة البيانات بعد فيروس التشفير<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%B7%D8%B1%D9%82-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان طرق استعادة البيانات بعد فيروس التشفير" title="ارتباط مباشر بالعنوان طرق استعادة البيانات بعد فيروس التشفير">​</a></h2>
<p>لا توجد طريقة واحدة تناسب الجميع. يعتمد الاختيار على نوع الفدية، وجود النسخ الاحتياطية، حالة القرص، إصدار نظام التشغيل، وما إذا كانت الملفات الأصلية قد حذفت بعد التشفير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-الطرق-الأساسية-للاستعادة">مقارنة الطرق الأساسية للاستعادة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D8%A7%D9%84%D8%B7%D8%B1%D9%82-%D8%A7%D9%84%D8%A3%D8%B3%D8%A7%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان مقارنة الطرق الأساسية للاستعادة" title="ارتباط مباشر بالعنوان مقارنة الطرق الأساسية للاستعادة">​</a></h3>
<table><thead><tr><th>الطريقة</th><th>متى تناسب</th><th>المزايا</th><th>القيود</th></tr></thead><tbody><tr><td>استعادة من النسخة الاحتياطية</td><td>لديك نسخة احتياطية نظيفة قبل الهجوم</td><td>أكثر الطرق موثوقية</td><td>يجب التأكد من أن النسخة غير مصابة</td></tr><tr><td>أداة فك التشفير الرسمية</td><td>تمت دراسة عائلة الفدية مسبقًا</td><td>يمكن أن تعيد الملفات بدون فدية</td><td>غير متاحة لجميع الفيروسات</td></tr><tr><td>النسخ الاحتياطية الظلية لنظام Windows</td><td>النسخ الظلية لم تحذف</td><td>سريعة للملفات والمجلدات الفردية</td><td>العديد من برامج الفدية تمت حذف النسخ</td></tr><tr><td>تاريخ الملفات ونقاط الاستعادة</td><td>كانت الخصائص مفعلة مسبقًا</td><td>مريحة لأجهزة الكمبيوتر المنزلية</td><td>لا تحتفظ دائمًا بجميع أنواع البيانات</td></tr><tr><td>استعادة الملفات الأصلية المحذوفة</td><td>قامت الفدية بإنشاء نسخة وحذفت الأصل</td><td>أحيانًا يساعد جزئيًا</td><td>مطلوب الحد الأدنى من الكتابة على القرص</td></tr><tr><td>النسخ السحابية للملفات</td><td>تم استخدام Google Drive، OneDrive، Dropbox أو أنظمة مشابهة</td><td>يمكن التراجع عن التغييرات</td><td>يعتمد على التعريفات ومدة الاحتفاظ بالإصدارات</td></tr><tr><td>مختبر محترف</td><td>البيانات حرجة، الوضع معقد</td><td>تحليل عميق وعمل آمن مع الوسيلة</td><td>يتطلب وقتًا وميزانية</td></tr></tbody></table>
<p>سنستعرض هذه الخيارات بمزيد من التفصيل أدناه.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الاستعادة-من-النسخ-الاحتياطية">الاستعادة من النسخ الاحتياطية<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاستعادة من النسخ الاحتياطية" title="ارتباط مباشر بالعنوان الاستعادة من النسخ الاحتياطية">​</a></h2>
<p>إذا كان لديك نسخة احتياطية حديثة، فهذا هو أفضل السيناريو. لكن قبل الاستعادة، من المهم التأكد من أن النسخة تم إنشاؤها قبل الإصابة ولا تحتوي على ملفات ضارة.</p>
<p>ترتيب الإجراءات الصحيح:</p>
<ol>
<li>قم بتنظيف أو إعادة تثبيت النظام المصاب.</li>
<li>اغلق الثغرة التي تم استخدامها في الهجوم.</li>
<li>تحقق من النسخة الاحتياطية باستخدام برنامج مضاد للفيروسات وEDR إذا كانت متاحة.</li>
<li>استعد البيانات في بيئة معزولة.</li>
<li>تحقق من سلامة الوثائق، القواعد والتطبيقات.</li>
<li>فقط بعد ذلك، أعد النظام إلى الشبكة النشطة.</li>
</ol>
<p>بالنسبة للأعمال، من المهم بشكل خاص ألا يتم استعادة الخادم ضمن بنية تحتية قديمة معرضة للخطر. إذا احتفظ المهاجمون بالوصول، فإن التشفير قد يتكرر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-النسخ-الاحتياطية-التي-تعتبر-آمنة">ما هي النسخ الاحتياطية التي تعتبر آمنة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%A7%D9%84%D8%AA%D9%8A-%D8%AA%D8%B9%D8%AA%D8%A8%D8%B1-%D8%A2%D9%85%D9%86%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي النسخ الاحتياطية التي تعتبر آمنة" title="ارتباط مباشر بالعنوان ما هي النسخ الاحتياطية التي تعتبر آمنة">​</a></h3>
<p>الخيار الأكثر استقرارًا هو قاعدة 3-2-1:</p>
<ul>
<li>3 نسخ من البيانات;</li>
<li>2 أنواع مختلفة من الوسائط أو التخزين;</li>
<li>1 نسخة خارج الشبكة الرئيسية أو في تخزين غير قابل للتغيير.</li>
</ul>
<p>تساعد النسخ الاحتياطية غير المتصلة بالإنترنت، تخزين WORM، اللقطات الثابتة غير القابلة للتغيير، حسابات منفصلة لإجراءات النسخ الاحتياطي والاختبارات الدورية على الاستعادة. من المهم ليس فقط إنشاء النسخ، ولكن أيضًا التأكد من أنه يمكنك الاستعادة منها بالفعل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="أدوات-فك-التشفير-لفيروسات-الفدية">أدوات فك التشفير لفيروسات الفدية<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A3%D8%AF%D9%88%D8%A7%D8%AA-%D9%81%D9%83-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان أدوات فك التشفير لفيروسات الفدية" title="ارتباط مباشر بالعنوان أدوات فك التشفير لفيروسات الفدية">​</a></h2>
<p>في بعض الأحيان، يجد المتخصصون أخطاء في تنفيذ التشفير، ويحصلون على مفاتيح بعد اعتقال مجموعة أو ينشرون أدوات مجانية. في هذه الحالة، يمكن أن تكون الاستعادة ممكنة دون دفع الفدية.</p>
<p>ومع ذلك، فإن أدوات فك التشفير تعمل فقط على عائلات وإصدارات محددة. إذا كانت الأداة مخصصة لنوع واحد من الفيروسات، فلن تقوم بفك تشفير ملفات نوع بديل. في أسوأ السيناريوهات، قد تتلف النسخ إذا تم استخدامها بشكل خاطئ.</p>
<p>قبل تشغيل أداة فك التشفير:</p>
<ul>
<li>قم بعمل نسخة من البيانات المشفرة;</li>
<li>اقرأ تعليمات الشركة;</li>
<li>تحقق من التوقيع الرقمي أو مصدر التحميل;</li>
<li>استخدم مجلدًا تجريبيًا;</li>
<li>احتفظ بتقرير عن النتيجة.</li>
</ul>
<p>إذا كانت أداة فك التشفير تطلب تحميل مستندات خاصة على موقع غير معروف، فمن الأفضل التوقف. تكون الأدوات الآمنة عمومًا منشورة من قبل منظمات معروفة ومرفقة بوثائق واضحة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الظلية-إصدارات-الملفات-ونقاط-الاستعادة">النسخ الظلية، إصدارات الملفات ونقاط الاستعادة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%B8%D9%84%D9%8A%D8%A9-%D8%A5%D8%B5%D8%AF%D8%A7%D8%B1%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%88%D9%86%D9%82%D8%A7%D8%B7-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الظلية، إصدارات الملفات ونقاط الاستعادة" title="ارتباط مباشر بالعنوان النسخ الظلية، إصدارات الملفات ونقاط الاستعادة">​</a></h2>
<p>في Windows، يمكن أن تساعد النسخ الظلية، تاريخ الملفات والإصدارات السابقة. تسمح بإرجاع ملف أو مجلد إلى حالة ما قبل التشفير. لكن العديد من الفيروسات الحديثة تحاول حذف النسخ الظلية عن طريق الأمر <code>vssadmin delete shadows</code>.</p>
<p>يمكن التحقق من الإصدارات السابقة بهذه الطريقة:</p>
<ol>
<li>افتح خصائص المجلد أو الملف.</li>
<li>انتقل إلى علامة تبويب "الإصدارات السابقة".</li>
<li>اختر تاريخ قبل الهجوم.</li>
<li>انسخ البيانات إلى مكان آمن.</li>
<li>تحقق من النتيجة.</li>
</ol>
<p>إذا لم يظهر الواجهة القياسية أي شيء، في بعض الأحيان تساعد الأدوات المتخصصة لعرض النسخ الظلية. لكن يجب تثبيتها على جهاز كمبيوتر نظيف منفصل أو العمل مع صورة القرص.</p>
<p>في macOS، يمكن أن تقوم Time Machine بنفس الدور. في Linux — تحذيرات Btrfs، ZFS، LVM أو النسخ الاحتياطية عبر rsync، Borg، Restic وأنظمة أخرى. الفكرة تكمن في ضرورة وجود لقطة قبل لحظة الحماية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="استعادة-الملفات-المصدرية-المحذوفة">استعادة الملفات المصدرية المحذوفة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B5%D8%AF%D8%B1%D9%8A%D8%A9-%D8%A7%D9%84%D9%85%D8%AD%D8%B0%D9%88%D9%81%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان استعادة الملفات المصدرية المحذوفة" title="ارتباط مباشر بالعنوان استعادة الملفات المصدرية المحذوفة">​</a></h2>
<p>بعض فيروسات الفدية تنشئ نسخة مشفرة من الملف، وتحذف الأصل. في هذه الحالة، يمكن محاولة استعادة جزء من الملفات الأصلية كملفات محذوفة. تعتمد الفرص على ما إذا كانت المناطق المناسبة من القرص قد تم الكتابة عليها.</p>
<p>تكون هذه الطريقة أكثر حساسية لأفعال المستخدم. كلما زاد عملك على القرص بعد الهجوم، كلما انخفضت احتمالية النجاح. لذا، من المهم إيقاف الكتابة على الوسيلة مباشرةً وعمل نسخة منها.</p>
<p>التوصيات:</p>
<ul>
<li>لا تثبت برامج الاستعادة على القرص المصاب؛</li>
<li>لا تحفظ الملفات التي تم العثور عليها على نفس الوسيلة؛</li>
<li>قم أولاً بإنشاء صورة، ثم اعمل مع النسخة؛</li>
<li>استخدم وضع القراءة فقط إذا كان ذلك ممكنًا؛</li>
<li>تحقق من سلامة الملفات المستعادة.</li>
</ul>
<p>غالبًا ما تعطي هذه الطريقة نتيجة جزئية. يمكنها استرداد الصور، الوثائق، الأرشيفات أو قواعد معينة، لكنها لا تضمن الاستعادة الكاملة لبنية المجلدات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="التخزين-السحابي-والمزامنة">التخزين السحابي والمزامنة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D8%AA%D8%AE%D8%B2%D9%8A%D9%86-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%D8%A8%D9%8A-%D9%88%D8%A7%D9%84%D9%85%D8%B2%D8%A7%D9%85%D9%86%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان التخزين السحابي والمزامنة" title="ارتباط مباشر بالعنوان التخزين السحابي والمزامنة">​</a></h2>
<p>إذا تم مزامنة الملفات مع التخزين السحابي، فقد يكون الفدية قد أرسلت النسخ المشفرة إلى هناك بالفعل. لكن العديد من خدمات التخزين السحابي تحتفظ بسجل التغييرات. من الممكن لذلك إرجاع مستندات معينة، مجلدات أو الحساب بالكامل إلى لحظة ما قبل الهجوم.</p>
<p>تحقق من:</p>
<ul>
<li>سجلات إصدارات الملفات;</li>
<li>سلة المهملات الخاصة بالخدمة السحابية;</li>
<li>وظيفة الاستعادة الجماعية بعد الفدية;</li>
<li>سجلات النشاط;</li>
<li>الأجهزة والتطبيقات المتصلة;</li>
<li>وصولات المستخدمين الخارجيين.</li>
</ul>
<p>بعد الاستعادة، تأكد من تغيير كلمة المرور، وتفعيل المصادقة الثنائية، وإيقاف الجلسات غير المعروفة. وإلا قد يحصل المهاجمون مرة أخرى على الوصول.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="متى-تحتاج-إلى-المساعدة-المهنية">متى تحتاج إلى المساعدة المهنية<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%85%D8%AA%D9%89-%D8%AA%D8%AD%D8%AA%D8%A7%D8%AC-%D8%A5%D9%84%D9%89-%D8%A7%D9%84%D9%85%D8%B3%D8%A7%D8%B9%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%87%D9%86%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان متى تحتاج إلى المساعدة المهنية" title="ارتباط مباشر بالعنوان متى تحتاج إلى المساعدة المهنية">​</a></h2>
<p>يمكن للمستخدمين المنزليين التحقق من النسخ الاحتياطية، النسخ الظلية وأدوات فك التشفير الرسمية بأنفسهم. لكن في بعض الحالات، من الأفضل الاتصال بالمتخصصين على الفور.</p>
<p>تكون المساعدة المهنية مطلوبة إذا:</p>
<ul>
<li>تمت تشفير قواعد البيانات المحاسبية، CRM، ERP أو البيانات الطبية;</li>
<li>تم مهاجمة الخوادم، مجال Active Directory، NAS أو البنية التحتية الافتراضية;</li>
<li>لا توجد نسخ احتياطية؛</li>
<li>العنصر مصاب بدنيًا;</li>
<li>يلزم الحفاظ على الأدلة للتحقيق;</li>
<li>هناك خطر تسريب البيانات الشخصية;</li>
<li>لا يزال للمهاجمين وصول إلى الشبكة;</li>
<li>يتطلب استعادة عمل الأعمال مع الحد الأدنى من التوقف.</li>
</ul>
<p>يبدأ المتخصصون بإنشاء نسخ من الوسائل، وتحليل البرمجيات الضارة، وفحص السجلات، والبحث عن نقطة الدخول وتقييم خيارات الاستعادة. يكون هذا النهج أكثر أمانًا من المحاولات العشوائية لاستعادة الملفات.</p>
<p><img decoding="async" loading="lazy" alt="النسخ الاحتياطي بعد فيروس الفدية" src="https://cyberrestorelab.com/ar/assets/images/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika-03-e65aa2415de6a389c88f5e08c550cda1.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-التحقق-من-تنظيف-النظام">كيفية التحقق من تنظيف النظام<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D9%84%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D8%AA%D9%86%D8%B8%D9%8A%D9%81-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية التحقق من تنظيف النظام" title="ارتباط مباشر بالعنوان كيفية التحقق من تنظيف النظام">​</a></h2>
<p>لا يكفي استعادة الملفات. يجب التأكد من أن فيروس التشفير قد تم إزالته، وأن الطريق للولوج مغلق. وإلا، قد تتكرر الهجمة.</p>
<p>قائمة التدقيق الأدنى:</p>
<ol>
<li>قم بتحديث نظام التشغيل وجميع التطبيقات الحيوية.</li>
<li>احذف الحسابات غير المعروفة.</li>
<li>غير كلمات المرور، خاصة لدى المديرين.</li>
<li>قم بتفعيل المصادقة المزدوجة.</li>
<li>تحقق من التحميل التلقائي، الخدمات وجدول المهام.</li>
<li>قم بتحليل RDP، VPN، بوابات البريد وسجلات الدخول.</li>
<li>قم بفحص النظام باستخدام برنامج مضاد للفيروسات أو EDR موثوق.</li>
<li>تحقق من المجلدات الشبكية ونظم النسخ الاحتياطي.</li>
<li>حد من صلاحيات المستخدمين على أساس مبدأ الحد الأدنى من الامتيازات.</li>
<li>قم بإعداد مراقبة للنشاطات المشبوهة.</li>
</ol>
<p>سيكون من المفيد للشركات إجراء تحليل للحادث. يجب أن يجيب على ثلاثة أسئلة: كيف دخل المهاجمون، وماذا فعلوا، وما هي التدابير التي ستمنع التكرار.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-الحماية-من-إعادة-التشفير">كيفية الحماية من إعادة التشفير<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A5%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية الحماية من إعادة التشفير" title="ارتباط مباشر بالعنوان كيفية الحماية من إعادة التشفير">​</a></h2>
<p>الوقاية أرخص من الاستعادة. حتى إذا تم استعادة البيانات، فمن الضروري إعادة النظر في الحماية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطي">النسخ الاحتياطي<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطي" title="ارتباط مباشر بالعنوان النسخ الاحتياطي">​</a></h3>
<p>قم بإعداد نسخ دورية من البيانات الهامة. احتفظ على الأقل بنسخة واحدة خارج الشبكة الرئيسية. استخدم حسابات منفصلة للوصول إلى النسخ الاحتياطية. قم بإجراء اختبار استعادة دوري.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التحديثات-والثغرات">التحديثات والثغرات<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحديثات والثغرات" title="ارتباط مباشر بالعنوان التحديثات والثغرات">​</a></h3>
<p>غالبًا ما تصبح الأنظمة والبرامج القديمة نقطة دخول. قم بتحديث Windows، Linux، macOS، حزم المكتب، المتصفحات، بوابات VPN، المحاكيات والأجهزة الشبكية. لرجال الأعمال، تعتبر عملية إدارة الثغرات أمرًا حيويًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الوصول-عن-بُعد">حماية الوصول عن بُعد<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D9%86-%D8%A8%D9%8F%D8%B9%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الوصول عن بُعد" title="ارتباط مباشر بالعنوان حماية الوصول عن بُعد">​</a></h3>
<p>إذا كنت تستخدم RDP، فلا تفتحها مباشرة على الإنترنت. استخدم VPN، MFA، قيود على IP، كلمات مرور معقدة، منع هجمات القوة الغاشمة وتوثيق الدخول. يجب أن يكون الوصول عن بُعد مرئيًا للمدير، وليس معزولًا "لوحده".</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حقوق-المستخدمين">حقوق المستخدمين<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%AD%D9%82%D9%88%D9%82-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان حقوق المستخدمين" title="ارتباط مباشر بالعنوان حقوق المستخدمين">​</a></h3>
<p>يؤدي المستخدم الذي يعمل بامتيازات المدير إلى زيادة الضرر الناتج عن الهجوم. قم بفصل الحسابات العادية والإدارية. لا تمنح الوصول إلى المجلدات الشبكية "لأي طارئ".</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تدريب-الموظفين">تدريب الموظفين<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%AA%D8%AF%D8%B1%D9%8A%D8%A8-%D8%A7%D9%84%D9%85%D9%88%D8%B8%D9%81%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان تدريب الموظفين" title="ارتباط مباشر بالعنوان تدريب الموظفين">​</a></h3>
<p>تظل رسائل البريد الإلكتروني التصيدية طريقة شائعة للإصابة. اشرح للموظفين كيفية التحقق من المرسل، المرفقات، الروابط والطلبات المدفوعة العاجلة. كلما أسرع الشخص في ملاحظة رسالة مشبوهة، كلما قلت المخاطر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقسيم-الشبكة">تقسيم الشبكة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%AA%D9%82%D8%B3%D9%8A%D9%85-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقسيم الشبكة" title="ارتباط مباشر بالعنوان تقسيم الشبكة">​</a></h3>
<p>لا يجب أن ترى جميع الأجهزة بعضها البعض. قسّم محطات العمل، الخوادم، ذخائر النسخ الاحتياطي، الكاميرات، Wi-Fi الضيف وأنظمة الحرجة. حينها لن يؤدي إصابة كمبيوتر واحد تلقائيًا إلى تشفير كل الشبكة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-عن-الاستعادة-بعد-الفدية">الأسئلة الشائعة عن الاستعادة بعد الفدية<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%B9%D9%86-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة عن الاستعادة بعد الفدية" title="ارتباط مباشر بالعنوان الأسئلة الشائعة عن الاستعادة بعد الفدية">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-استعادة-الملفات-بعد-فيروس-التشفير-دون-دفع-فدية">هل يمكن استعادة الملفات بعد فيروس التشفير دون دفع فدية؟<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%AF%D9%88%D9%86-%D8%AF%D9%81%D8%B9-%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن استعادة الملفات بعد فيروس التشفير دون دفع فدية؟" title="ارتباط مباشر بالعنوان هل يمكن استعادة الملفات بعد فيروس التشفير دون دفع فدية؟">​</a></h3>
<p>نعم، أحيانًا يمكنك. الخيارات الأكثر واقعية هي النسخة الاحتياطية النظيفة، أداة فك التشفير الرسمية، النسخ الظلية، النسخ السحابية للملفات أو استعادة النسخ الأصلية المحذوفة. إذا لم يكن أي من هذه الأمور متاحًا، فتعتمد الفرص على الفدية المحددة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-الفدية-لفك-تشفير-البيانات">هل يجب دفع الفدية لفك تشفير البيانات؟<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%84%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع الفدية لفك تشفير البيانات؟" title="ارتباط مباشر بالعنوان هل يجب دفع الفدية لفك تشفير البيانات؟">​</a></h3>
<p>الدفع محفوف بالمخاطر. قد لا يرسل المهاجمون المفتاح، أو يرسلون أداة غير فعالة أو يطالبون بمزيد من المال. علاوة على ذلك، فإن الدفع لا يزيل الثغرة التي حدثت عبرها الهجمة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-سيساعد-تغيير-أسماء-الملفات-في-استعادة-الوصول">هل سيساعد تغيير أسماء الملفات في استعادة الوصول؟<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%87%D9%84-%D8%B3%D9%8A%D8%B3%D8%A7%D8%B9%D8%AF-%D8%AA%D8%BA%D9%8A%D9%8A%D8%B1-%D8%A3%D8%B3%D9%85%D8%A7%D8%A1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل سيساعد تغيير أسماء الملفات في استعادة الوصول؟" title="ارتباط مباشر بالعنوان هل سيساعد تغيير أسماء الملفات في استعادة الوصول؟">​</a></h3>
<p>نادراً ما يحدث ذلك. عادةً ما يكون الامتداد الجديد مجرد علامة خارجية. يظل محتوى الملف مشفرًا. قد يتداخل تغيير الاسم مع التحليل، لذلك من الأفضل الاحتفاظ بالأسماء الأصلية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-استخدام-مضاد-الفيروسات-لفك-تشفير-الملفات">هل يمكن استخدام مضاد الفيروسات لفك تشفير الملفات؟<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D8%A7%D9%85-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%84%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن استخدام مضاد الفيروسات لفك تشفير الملفات؟" title="ارتباط مباشر بالعنوان هل يمكن استخدام مضاد الفيروسات لفك تشفير الملفات؟">​</a></h3>
<p>يمكن لمضاد الفيروسات إزالة البرنامج الضار وإيقاف العدوى المستقبلية، لكن عادة لا يفك تشفير الملفات التالفة بالفعل. تحتاج إلى أداة فك تشفير مناسبة أو نسخة احتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-لا-يُنصح-بتهيئة-القرص-على-الفور">لماذا لا يُنصح بتهيئة القرص على الفور؟<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%84%D8%A7-%D9%8A%D9%8F%D9%86%D8%B5%D8%AD-%D8%A8%D8%AA%D9%87%D9%8A%D8%A6%D8%A9-%D8%A7%D9%84%D9%82%D8%B1%D8%B5-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D9%81%D9%88%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا لا يُنصح بتهيئة القرص على الفور؟" title="ارتباط مباشر بالعنوان لماذا لا يُنصح بتهيئة القرص على الفور؟">​</a></h3>
<p>التنسيق يمكن أن يمحو جزءًا من المعلومات والتي قد تكون ضرورية للاستعادة: النسخ الأصلية المحذوفة، النسخ الظلية، سجلات الأحداث وآثار البرمجيات الضارة. من الأفضل تكوين صورة للقرص وتحليلها أولاً.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يمكن-فهم-أن-النسخة-الاحتياطية-غير-مصابة">كيف يمكن فهم أن النسخة الاحتياطية غير مصابة؟<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%83%D9%8A%D9%81-%D9%8A%D9%85%D9%83%D9%86-%D9%81%D9%87%D9%85-%D8%A3%D9%86-%D8%A7%D9%84%D9%86%D8%B3%D8%AE%D8%A9-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%BA%D9%8A%D8%B1-%D9%85%D8%B5%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يمكن فهم أن النسخة الاحتياطية غير مصابة؟" title="ارتباط مباشر بالعنوان كيف يمكن فهم أن النسخة الاحتياطية غير مصابة؟">​</a></h3>
<p>تحقق من تاريخ الإنشاء، سجلات نظام النسخ الاحتياطي، سلامة الملفات ونتائج فحص مضاد الفيروسات. من الأفضل استعادة البيانات أولاً في بيئة معزولة، وليس مباشرة إلى الشبكة النشطة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-كانت-الملفات-تم-تشفيرها-على-nas">ماذا تفعل إذا كانت الملفات تم تشفيرها على NAS؟<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86%D8%AA-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%AA%D9%85-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1%D9%87%D8%A7-%D8%B9%D9%84%D9%89-nas" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا ت�فعل إذا كانت الملفات تم تشفيرها على NAS؟" title="ارتباط مباشر بالعنوان ماذا تفعل إذا كانت الملفات تم تشفيرها على NAS؟">​</a></h3>
<p>افصل NAS عن الشبكة، لا تكتب البيانات مرة أخرى وتحقق من اللقطات، سلة المهملات، إصدارات الملفات والنسخ الاحتياطية. إذا كان NAS قد كان متاحًا عبر SMB من كمبيوتر مصاب، فيجب أيضًا تنظيف هذا الكمبيوتر وتغيير الكلمات السرية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-تدقيق-قصيرة-للاستعادة">قائمة تدقيق قصيرة للاستعادة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D8%AA%D8%AF%D9%82%D9%8A%D9%82-%D9%82%D8%B5%D9%8A%D8%B1%D8%A9-%D9%84%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة تدقيق قصيرة للاستعادة" title="ارتباط مباشر بالعنوان قائمة تدقيق قصيرة للاستعادة">​</a></h2>
<p>استخدم هذه القائمة كمرجع:</p>
<ol>
<li>عزل الجهاز المصاب عن الشبكة.</li>
<li>حفظ الملفات المشفرة وملاحظة الفدية.</li>
<li>إنشاء نسخة من القرص أو البيانات الهامة.</li>
<li>تحديد عائلة الفدية.</li>
<li>تحقق من وجود أداة فك التشفير الرسمية.</li>
<li>تحقق من النسخ الاحتياطية، النسخ الظلية والإصدارات السحابية.</li>
<li>استعد البيانات فقط في بيئة نظيفة.</li>
<li>إيقاف سبب الإصابة.</li>
<li>تغيير كلمات المرور وتفعيل MFA.</li>
<li>إعداد نسخ احتياطي محمي للمستقبل.</li>
</ol>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/vosstanovlenie-dannyh-posle-virusa-shifrovalshchika#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>تتطلب استعادة البيانات بعد فيروس التشفير نهجًا هادئًا ومنظمًا. أولاً، أوقف الانتشار، واحفظ الأدلة والنسخ، ثم تحقق من النسخ الاحتياطية، أدوات فك التشفير، النسخ الظلية والإصدارات السحابية. لا تدفع الفدية ولا تشغل برامج مشبوهة. إذا كانت البيانات مهمة أو كانت الشبكة التجارية مصابة، قم بالاتصال بالمتخصصين في أسرع وقت ممكن: سيساعد ذلك في زيادة فرص الاستعادة وسيساعد على إغلاق الثغرات قبل حدوث هجمات جديدة.</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="fdy" term="fdy"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="st-d-lbynt" term="st-d-lbynt"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[الحماية من فيروسات التشفير: دليل عملي للمنزل والأعمال]]></title>
        <id>https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov"/>
        <updated>2026-05-23T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[الحماية من فيروسات التشفير ضرورية للجميع الذين يحتفظون بملفات مهمة على الكمبيوتر أو الخادم أو NAS أو في السحابة. هذه برامج ضارة، تعرف أيضا باسم ransomware، تمنع الوصول إلى البيانات وتطلب فدية لفك التشفير. في هذه المقالة، سنقوم بشرح كيفية عمل برامج التشفير، وما هي التدابير التي تقلل فعليا من خطر الإصابة، وكيفية إعداد النسخ الاحتياطية، وحماية البريد الإلكتروني، والوصول عن بعد، وأجهزة العمل، وما يجب القيام به إذا حدث الهجوم بالفعل.]]></summary>
        <content type="html"><![CDATA[<p>الحماية من فيروسات التشفير ضرورية للجميع الذين يحتفظون بملفات مهمة على الكمبيوتر أو الخادم أو NAS أو في السحابة. هذه برامج ضارة، تعرف أيضا باسم ransomware، تمنع الوصول إلى البيانات وتطلب فدية لفك التشفير. في هذه المقالة، سنقوم بشرح كيفية عمل برامج التشفير، وما هي التدابير التي تقلل فعليا من خطر الإصابة، وكيفية إعداد النسخ الاحتياطية، وحماية البريد الإلكتروني، والوصول عن بعد، وأجهزة العمل، وما يجب القيام به إذا حدث الهجوم بالفعل.</p>
<p><img decoding="async" loading="lazy" alt="الحماية من فيروسات التشفير" src="https://cyberrestorelab.com/ar/assets/images/zashchita-ot-virusov-shifrovalshchikov-01-c233c7d47a71f855eba224170c6d2693.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-فيروس-التشفير-ولماذا-هو-خطير">ما هو فيروس التشفير ولماذا هو خطير<a href="https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%88-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%88%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%87%D9%88-%D8%AE%D8%B7%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو فيروس التشفير ولماذا هو خطير" title="ارتباط مباشر بالعنوان ما هو فيروس التشفير ولماذا هو خطير">​</a></h2>
<p>فيروس التشفير هو برنامج ضار يقوم بتشفير ملفات المستخدم أو المؤسسة. بعد ذلك، يترك المتسللين ملاحظة تطالب بالفدية. عادةً ما يعدون بتقديم مفتاح فك التشفير بعد الدفع. لكن لا توجد ضمانات: قد لا يناسب المفتاح، وقد يختفي الجناة، وقد يتعرض بعض البيانات للتلف حتى قبل التشفير.</p>
<p>غالبًا ما لا تقتصر الهجمات الحديثة على جهاز كمبيوتر واحد مصاب. يمكن أن يبقى المتسللون داخل الشبكة لعدة أيام أو أسابيع، يبحثون عن الخوادم والنسخ الاحتياطية وبيانات المحاسبة والوثائق وأرشيفات البريد والمجلدات المشتركة. ثم يقومون بتشغيل التشفير على أنظمة عديدة في وقت واحد. لذلك يجب أن تكون الحماية من برامج التشفير شاملة.</p>
<p>تتمثل أكبر مخاطر ransomware ليس فقط في فقدان الملفات. هناك احتمال لوقف النشاط التجاري، وتسريب البيانات الشخصية، وانتهاك الالتزامات التعاقدية، وتكاليف استعادة البنية التحتية، وفقدان السمعة. بالنسبة للمستخدمين المنزليين، فإن العواقب أيضًا خطيرة: قد تختفي الصور العائلية، والوثائق، والمشاريع الدراسية، وكلمات المرور، والأرشيفات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تدخل-برامج-التشفير-إلى-الأجهزة">كيف تدخل برامج التشفير إلى الأجهزة<a href="https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AF%D8%AE%D9%84-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A5%D9%84%D9%89-%D8%A7%D9%84%D8%A3%D8%AC%D9%87%D8%B2%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تدخل برامج التشفير إلى الأجهزة" title="ارتباط مباشر بالعنوان كيف تدخل برامج التشفير إلى الأجهزة">​</a></h2>
<p>لبناء الحماية، من المهم فهم الطرق النمطية للإصابة. تبدأ معظم الهجمات من خطأ في العمليات أو الإعدادات أو سلوك المستخدم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="رسائل-البريد-الإلكتروني-الاحتيالية-والمرفقات-الضارة">رسائل البريد الإلكتروني الاحتيالية والمرفقات الضارة<a href="https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov#%D8%B1%D8%B3%D8%A7%D8%A6%D9%84-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D9%84%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D9%85%D8%B1%D9%81%D9%82%D8%A7%D8%AA-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان رسائل البريد الإلكتروني الاحتيالية والمرفقات الضارة" title="ارتباط مباشر بالعنوان رسائل البريد الإلكتروني الاحتيالية والمرفقات الضارة">​</a></h3>
<p>السيناريو الأكثر شيوعًا هو رسالة بمرفق أو رابط. قد تبدو كفاتورة، أو مستند، أو إشعار من خدمة توصيل، أو رسالة من بنك، أو وثيقة من شريك. غالبًا ما تحتوي على أرشيف، أو ملف مكتبي مع ماكرو، أو ملف تنفيذي، أو اختصار، أو رابط إلى صفحة مزورة.</p>
<p>حتى إذا بدت الرسالة مقنعة، يجب التحقق منها. انتبه إلى عنوان المرسل، ونغمة الرسالة غير المتوقعة، والعجلة، والامتدادات الغريبة للملفات، وطلبات تشغيل الماكرو. في المؤسسات، تحتاج إلى التعليمات، ولكن أيضًا إلى تصفية تقنية للبريد.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الثغرات-في-البرامج-وأنظمة-التشغيل">الثغرات في البرامج وأنظمة التشغيل<a href="https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%88%D8%A3%D9%86%D8%B8%D9%85%D8%A9-%D8%A7%D9%84%D8%AA%D8%B4%D8%BA%D9%8A%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان الثغرات في البرامج وأنظمة التشغيل" title="ارتباط مباشر بالعنوان الثغرات في البرامج وأنظمة التشغيل">​</a></h3>
<p>إذا لم يتم تحديث النظام لفترة طويلة، يمكن للمتسللين استغلال الثغرات المعروفة. وهذا يشمل أنظمة Windows، وخوادم Linux، والمتصفحات، وبرامج البريد الإلكتروني، وبوابة VPN، وبرامج المحاكاة، وأنظمة الوصول عن بعد، ونظم إدارة المحتوى، ومعدات الشبكة.</p>
<p>تزداد المخاطر عندما يكون التطبيق المعرض للخطر متاحًا عبر الإنترنت. على سبيل المثال، قد يصبح خادم VPN العتيق أو لوحة إدارة الويب نقطة دخول إلى الشبكة دون تدخل المستخدم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كلمات-المرور-الضعيفة-و-rdp-المفتوح">كلمات المرور الضعيفة و RDP المفتوح<a href="https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov#%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A7%D9%84%D8%B6%D8%B9%D9%8A%D9%81%D8%A9-%D9%88-rdp-%D8%A7%D9%84%D9%85%D9%81%D8%AA%D9%88%D8%AD" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمات المرور الضعيفة و RDP المفتوح" title="ارتباط مباشر بالعنوان كلمات المرور الضعيفة و RDP المفتوح">​</a></h3>
<p>يجب حماية سطح المكتب عن بعد، ولوحات الإدارة، و SSH، و VPN والحسابات السحابية بكلمات مرور قوية والمصادقة متعددة العوامل. يعتبر RDP المفتوح بكلمة مرور ضعيفة سببًا شائعًا للاختراق. بعد الدخول، يمكن للمهاجم تعطيل حماية الأنظمة، وفحص الشبكة، وتشغيل التشفير يدويًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="البرمجيات-المقرصنة-والتنزيلات-المثيرة-للشك">البرمجيات المقرصنة والتنزيلات المثيرة للشك<a href="https://cyberrestorelab.com/ar/blog/zashchita-ot-virusov-shifrovalshchikov#%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%82%D8%B1%D8%B5%D9%86%D8%A9-%D9%88%D8%A7%D9%84%D8%AA%D9%86%D8%B2%D9%8A%D9%84%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AB%D9%8A%D8%B1%D8%A9-%D9%84%D9%84%D8%B4%D9%83" class="hash-link" aria-label="ارتباط مباشر بالعنوان البرمجيات المقرصنة والتنزيلات المثيرة للشك" title="ارتباط مباشر بالعنوان البرمجيات المقرصنة والتنزيلات المثيرة للشك">​</a></h3>
<p>غالبًا ما تحتوي الأكواد المقرصنة، والمفعلات، والإصدارات المجانية من البرامج، والألعاب من مصادر غير موثوقة على شيفرة ضارة. يقوم المستخدم بتشغيل الملف كمدير لأنه يتوقع</p>]]></content>
        <category label="article" term="article"/>
        <category label="cyber-security" term="cyber-security"/>
        <category label="ransomware" term="ransomware"/>
        <category label="backup" term="backup"/>
        <category label="antivirus" term="antivirus"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[طرق تشفير البيانات: الأنواع والخوارزميات واختيار الحماية]]></title>
        <id>https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh</id>
        <link href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh"/>
        <updated>2026-05-22T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[تساعد طرق تشفير البيانات في حماية المعلومات الشخصية، والمستندات التجارية، والمدفوعات، والمراسلات، والنسخ الاحتياطية من القراءة من قبل الآخرين. في هذه المقالة، سنستعرض أنواع التشفير الموجودة، وما يميز الخوارزميات المتناظرة وغير المتناظرة، وأين يتم استخدام AES وRSA وECC وTLS، بالإضافة إلى كيفية اختيار النهج المناسب للموقع أو التطبيق أو قاعدة البيانات أو الجهاز.]]></summary>
        <content type="html"><![CDATA[<p>تساعد طرق تشفير البيانات في حماية المعلومات الشخصية، والمستندات التجارية، والمدفوعات، والمراسلات، والنسخ الاحتياطية من القراءة من قبل الآخرين. في هذه المقالة، سنستعرض أنواع التشفير الموجودة، وما يميز الخوارزميات المتناظرة وغير المتناظرة، وأين يتم استخدام AES وRSA وECC وTLS، بالإضافة إلى كيفية اختيار النهج المناسب للموقع أو التطبيق أو قاعدة البيانات أو الجهاز.</p>
<p>لا تجعل عملية التشفير النظام "غير قابل للاختراق". فهي تحل مشكلة محددة: تقوم بتحويل البيانات المفهومة إلى مجموعة من الرموز التي لا يمكن قراءتها دون مفتاح. لذلك، يعتمد الأمان الحقيقي على الخوارزمية، ولكن أيضاً على إدارة المفاتيح، والإعدادات، والتحديثات، والسيطرة على الوصول، وانضباط المستخدمين.</p>
<p><img decoding="async" loading="lazy" alt="طرق تشفير البيانات" src="https://cyberrestorelab.com/ar/assets/images/metody-shifrovaniya-dannyh-01-e9ecd0b96cbe3cfa4972c5d1264dfe45.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-تشفير-البيانات">ما هو تشفير البيانات<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D9%85%D8%A7-%D9%87%D9%88-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو تشفير البيانات" title="ارتباط مباشر بالعنوان ما هو تشفير البيانات">​</a></h2>
<p>تشفير البيانات هو عملية تحويل المعلومات الأصلية، أو النص العادي، إلى نص مشفر. تُستخدم في هذه العملية خوارزمية ومفتاح تشفير. لاستعادة البيانات إلى حالتها الأصلية، يحتاج الأمر إلى مفتاح فك تشفير صحيح.</p>
<p>مثال بسيط: يقوم المستخدم بإرسال بيانات مصرفية عبر موقع على الإنترنت. إذا كانت الاتصال محميًا عبر HTTPS، فإن المتصفح والخادم يقومان بإنشاء قناة مشفرة. حتى إذا قام شخص ما باعتراض حركة المرور، فإنه سيرى مجموعة من البايتات غير المفيدة بدلاً من رقم البطاقة في صيغة مكشوفة.</p>
<p>من المهم أن نميز بين التشفير والآليات الأخرى المتصلة به:</p>
<ul>
<li><strong>تجزئة</strong>: تُنتج بصمة بيانات غير قابلة للعكس. إنها مناسبة لتخزين كلمات المرور والتحقق من النزاهة.</li>
<li><strong>ترميز</strong>: يغير تنسيق البيانات، لكنه لا يحميها. على سبيل المثال، يمكن فك ترميز Base64 بسهولة.</li>
<li><strong>إخفاء</strong>: يعقد تحليل الشيفرة أو البيانات، لكنه لا يعوض عن التشفير.</li>
<li><strong>توقيع</strong>: يؤكد صحة البيانات وسلامتها، لكنه لا يخفي دائمًا المحتوى.</li>
</ul>
<p>بعبارة أخرى، إذا كان الهدف هو إخفاء المحتوى، فإن التشفير هو ما تحتاجه. أما إذا كان الهدف هو إثبات أن البيانات لم تتغير، فعادة ما يتم استخدام التجزئات والتوقيعات الرقمية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأهداف-الرئيسية-للتشفير">الأهداف الرئيسية للتشفير<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D8%A7%D9%84%D8%A3%D9%87%D8%AF%D8%A7%D9%81-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأهداف الرئيسية للتشفير" title="ارتباط مباشر بالعنوان الأهداف الرئيسية للتشفير">​</a></h2>
<p>عادة ما يتم اختيار طرق حماية البيانات بناءً على المخاطر المحددة. يحتوي التشفير على عدة أهداف رئيسية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخصوصية">الخصوصية<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D8%A7%D9%84%D8%AE%D8%B5%D9%88%D8%B5%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخصوصية" title="ارتباط مباشر بالعنوان الخصوصية">​</a></h3>
<p>تعني الخصوصية أن البيانات متاحة فقط لأولئك الذين لديهم إذن ومفتاح. هذا مهم لسجلات المرضى، والعقود التجارية، والبيانات الشخصية، والمراسلات، ومعلومات الدفع.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="النزاهة">النزاهة<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D8%A7%D9%84%D9%86%D8%B2%D8%A7%D9%87%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان النزاهة" title="ارتباط مباشر بالعنوان النزاهة">​</a></h3>
<p>التشفير وحده لا يضمن دائمًا عدم تغيير البيانات. لذلك، تستخدم الأنظمة الحديثة تشفيرًا مصدقًا، مثل AES-GCM أو ChaCha20-Poly1305. هذه الأساليب تخفي البيانات وتكتشف التلاعب فيها في الوقت نفسه.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التوثيق">التوثيق<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D8%A7%D9%84%D8%AA%D9%88%D8%AB%D9%8A%D9%82" class="hash-link" aria-label="ارتباط مباشر بالعنوان التوثيق" title="ارتباط مباشر بالعنوان التوثيق">​</a></h3>
<p>يساعد التوثيق على التأكد من أن الشخص الذي يتبادل المعلومات هو فعلاً الشخص الذي يدعي أنه هو. في TLS يستخدم الشهادات، وفي أنظمة أخرى تستخدم التوقيعات الرقمية والمفاتيح.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="عدم-الإنكار">عدم الإنكار<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D8%B9%D8%AF%D9%85-%D8%A7%D9%84%D8%A5%D9%86%D9%83%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان عدم الإنكار" title="ارتباط مباشر بالعنوان عدم الإنكار">​</a></h3>
<p>تعني عدم الإنكار أن المرسل لا يمكنه بشكل مقنع إنكار إرسال أو توقيع الرسالة. لهذا الهدف تستخدم التوقيعات الرقمية، مثل تلك المعتمدة على RSA أو ECDSA.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="التشفير-المتناظر">التشفير المتناظر<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%AA%D9%86%D8%A7%D8%B8%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان التشفير المتناظر" title="ارتباط مباشر بالعنوان التشفير المتناظر">​</a></h2>
<p>يستخدم التشفير المتناظر نفس المفتاح السري للتشفير وفك التشفير. إذا أرادت أليس إرسال ملف إلى بوب، يجب أن يعرف كلاهما المفتاح المشترك. يجب عدم الكشف عن نفس المفتاح لأطراف ثالثة.</p>
<p>الميزة الرئيسية للخوارزميات المتناظرة هي سرعتها العالية. لذلك تُستخدم لتشفير كميات كبيرة من البيانات: الملفات، الأقراص، الأرشيفات، قواعد البيانات، وحركة المرور الشبكية بعد إنشاء اتصال محمي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="aes">AES<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#aes" class="hash-link" aria-label="ارتباط مباشر بالعنوان AES" title="ارتباط مباشر بالعنوان AES">​</a></h3>
<p>AES، أو معيار التشفير المتقدم، هو واحد من أكثر الخوارزميات المتناظرة شيوعًا. يتم استخدامه في HTTPS وVPN وتطبيقات المراسلة وتشفير الأقراص والأنظمة المؤسسية.</p>
<p>يدعم AES مفاتيح 128 و192 و256 بت. على الصعيد العملي، يُعتبر AES-128 على أنه قوي بما يكفي لمعظم السيناريوهات، بينما يُفضل اختيار AES-256 غالبًا لحماية طويلة الأمد وللامتثال للمتطلبات التنظيمية الصارمة. ومع ذلك، فإن طول المفتاح ليس العامل الوحيد. وضع العمل وجودة التنفيذ أيضًا أمران حاسمان.</p>
<p>أوضاع AES الشائعة:</p>
<ul>
<li><strong>GCM</strong>: وضع حديث يتضمن التحقق من صحة البيانات. يُستخدم كثيرًا في TLS وAPI.</li>
<li><strong>CBC</strong>: وضع قديم يتطلب الحذر عند التعامل مع المتجهات والتحقق من النزاهة.</li>
<li><strong>CTR</strong>: يحوّل الشيفرة الكتلية إلى وضع تيار، لكنه يحتاج إلى عدادات فريدة.</li>
<li><strong>XTS</strong>: يستخدم لتشفير الأقراص والتخزين.</li>
</ul>
<p>تُفضل معظم المشاريع الجديدة استخدام AES-GCM إذا كانت البيئة تدعمه بأمان وتسرع AES بأداء عالٍ.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="chacha20-poly1305">ChaCha20-Poly1305<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#chacha20-poly1305" class="hash-link" aria-label="ارتباط مباشر بالعنوان ChaCha20-Poly1305" title="ارتباط مباشر بالعنوان ChaCha20-Poly1305">​</a></h3>
<p>ChaCha20-Poly1305 هو نموذج حديث للتشفير المصادق عليه. يجمع بين الشيفرة المتدفقة ChaCha20 ورمز المصادقة Poly1305. يعتبر هذا الخيار مفيدًا بشكل خاص على الأجهزة المحمولة وعلى المنصات التي لا تتوفر فيها تسريع الأجهزة لـ AES.</p>
<p>يتم استخدام ChaCha20-Poly1305 في TLS وعبر بروتوكولات VPN وفي خدمات المراسلة المحمية. من مميزاته أنه يقدم أداءً جيدًا في التنفيذ البرمجي ويكون قويًا في مواجهة مجموعة من الأخطاء الشائعة المعروفة في الأوضاع القديمة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="متى-يكون-التشفير-المتناظر-مناسبًا">متى يكون التشفير المتناظر مناسبًا<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D9%85%D8%AA%D9%89-%D9%8A%D9%83%D9%88%D9%86-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%AA%D9%86%D8%A7%D8%B8%D8%B1-%D9%85%D9%86%D8%A7%D8%B3%D8%A8%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان متى يكون التشفير المتناظر مناسبًا" title="ارتباط مباشر بالعنوان متى يكون التشفير المتناظر مناسبًا">​</a></h3>
<p>يُستخدم التشفير المتناظر عندما تحتاج إلى حماية كميات كبيرة من البيانات بسرعة. السيناريوهات الشائعة تشمل:</p>
<ul>
<li>تشفير الملفات والمجلدات؛</li>
<li>حماية النسخ الاحتياطية؛</li>
<li>تشفير الأقراص في أجهزة الكمبيوتر المحمولة والخوادم؛</li>
<li>حماية البيانات في قواعد البيانات؛</li>
<li>تشفير حركة المرور الشبكية بعد تبادل المفاتيح؛</li>
<li>حماية الأسرار في التخزين المحلي للتطبيق.</li>
</ul>
<p>التحدي الرئيسي هو نقل وحفظ المفتاح بشكل آمن. إذا تم سرقة المفتاح، سيتمكن المهاجم من فك تشفير البيانات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="التشفير-غير-المتناظر">التشفير غير المتناظر<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%BA%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%AA%D9%86%D8%A7%D8%B8%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان التشفير غير المتناظر" title="ارتباط مباشر بالعنوان التشفير غير المتناظر">​</a></h2>
<p>يستخدم التشفير غير المتناظر زوجًا من المفاتيح: مفتاح مفتوح ومفتاح مغلق. يمكن إرسال المفتاح المفتوح لآخرين، بينما يجب الاحتفاظ بالمفتاح المغلق في سرية.</p>
<p>إذا تم تشفير البيانات بالمفتاح المفتوح، يمكن فك تشفيرها فقط بالمفتاح المغلق المناسب. إذا تم توقيع الرسالة بالمفتاح المغلق، يمكن لأي مالك للمفتاح المفتوح التحقق من التوقيع.</p>
<p>في الممارسة، نادرًا ما تُستخدم الخوارزميات غير المتناظرة لتشفير الملفات الكبيرة بشكل مباشر. فهي أبطأ من الخوارزميات المتناظرة. لذلك، غالبًا ما يتم استخدام نموذج هجين: تقوم التشفير غير المتناظر بنقل المفتاح المتناظر بشكل آمن أو التوافق عليه، بينما تُشفّر البيانات باستخدام خوارزمية سريعة مثل AES أو ChaCha20.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="rsa">RSA<a href="https://cyberrestorelab.com/ar/blog/metody-shifrovaniya-dannyh#rsa" class="hash-link" aria-label="ارتباط مباشر بالعنوان RSA" title="ارتباط مباشر بالعنوان RSA">​</a></h3>
<p>RSA هو خوارزمية غير متناظرة تقليدية تستخدم للتشفير، والتوقيعات الرقمية، وتبادل المفاتيح. تعتمد أمانها على صعوبة تحليل الأعداد الكبيرة.</p>
<p>في الأنظمة الحديثة، يُفضل استخدام RSA بمفتاح لا يقل عن 2048 بت. وللحماية على المدى الطويل، غالبًا ما تُنظر إلى 3072 بت وأكثر. ومع ذلك، يعد RSA بحاجة إلى تخطيطات صحيحة، مثل OAEP للتشفير وPSS للتوقيع. لا يمكن استخدام</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="tshfyr" term="tshfyr"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="hmy-lbynt" term="hmy-lbynt"/>
        <category label="tshfyr-bynt" term="tshfyr-bynt"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[سجال مع فيروسات التشفير: الحماية، الاستجابة، والاستعادة]]></title>
        <id>https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami</id>
        <link href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami"/>
        <updated>2026-05-20T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[سجال مع فيروسات التشفير يبدأ قبل فترة طويلة من ظهور نافذة المطالبة بالفدية. يقوم التشفير أو ransomware بحظر الوصول إلى الملفات والخوادم ومحطات العمل، ثم يطلبون دفع ثمن مفتاح فك التشفير. في هذه المقالة سوف نستعرض كيف تحدث مثل هذه الهجمات، وما هي الإجراءات التي تقلل من خطر الإصابة، وما يجب فعله في الدقائق الأولى من الحادث، وكيفية استعادة البيانات دون الذعر وبدون خسائر غير ضرورية.]]></summary>
        <content type="html"><![CDATA[<p>سجال مع فيروسات التشفير يبدأ قبل فترة طويلة من ظهور نافذة المطالبة بالفدية. يقوم التشفير أو ransomware بحظر الوصول إلى الملفات والخوادم ومحطات العمل، ثم يطلبون دفع ثمن مفتاح فك التشفير. في هذه المقالة سوف نستعرض كيف تحدث مثل هذه الهجمات، وما هي الإجراءات التي تقلل من خطر الإصابة، وما يجب فعله في الدقائق الأولى من الحادث، وكيفية استعادة البيانات دون الذعر وبدون خسائر غير ضرورية.</p>
<p>تشفير البيانات خطير ليس فقط على الشركات الكبيرة. يمكن أن يصبح الكمبيوتر المنزلي، أو محاسبة الأعمال الصغيرة، أو عيادة طبية، أو متجر إلكتروني، أو موظف عن بعد هدفاً. ليس من الضروري دائماً أن يكون لدى المهاجم اختراق معقد. غالباً ما يكفي بريد إلكتروني للتصيد، أو كلمة مرور ضعيفة للوصول عن بُعد، أو نظام لم يتم تحديثه منذ فترة طويلة.</p>
<p>الخبر الجيد هو أن التحضير الجيد يزيد من المرونة بشكل كبير. ويشمل النسخ الاحتياطية، التحديثات، المصادقة متعددة العوامل، تدريب الموظفين، وخطة استجابة واضحة. حتى إذا حدثت الهجمة، فإن الإجراءات الصحيحة تساعد على الحفاظ على الأدلة، وإيقاف انتشارها، والعودة للعمل بسرعة أكبر.</p>
<p><img decoding="async" loading="lazy" alt="الحماية من فيروسات التشفير" src="https://cyberrestorelab.com/ar/assets/images/srazhenie-s-virusami-shifrovalshchikami-01-b6b20254458083203a0f920754a6c6d2.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-فيروس-التشفير-وكيف-يعمل">ما هو فيروس التشفير وكيف يعمل<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%85%D8%A7-%D9%87%D9%88-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D9%88%D9%83%D9%8A%D9%81-%D9%8A%D8%B9%D9%85%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو فيروس التشفير وكيف يعمل" title="ارتباط مباشر بالعنوان ما هو فيروس التشفير وكيف يعمل">​</a></h2>
<p>فيروس التشفير هو برنامج ضار يقوم بتشفير الملفات أو الأقراص الكاملة بحيث لا يمكن للمالك استخدامها. بعد ذلك، تظهر ملاحظة على الشاشة مع التعليمات. عادةً ما يطلبون تحويل الأموال في العملات المشفرة ووعد بإصدار مفتاح فك التشفير.</p>
<p>ومع ذلك، فإن وعد المجرمين ليس ضماناً. قد لا يصل المفتاح. قد يعمل فك التشفير بشكل سيء. بالإضافة إلى ذلك، فإن الدفع يدعم النموذج الإجرامي ولا يقضي على سبب الاختراق. إذا احتفظ المهاجمون بالوصول إلى الشبكة، يمكن أن تتكرر الهجمة.</p>
<p>تعمل برامج التشفير الحديثة غالبًا على عدة مراحل:</p>
<ol>
<li><strong>التسلل إلى النظام.</strong> قد تكون هذه رسالة مع مرفق، موقع مصاب، كلمة مرور مسروقة، VPN ضعيف، RDP مفتوح، أو برنامج ضار للتحميل.</li>
<li><strong>التثبيت.</strong> يحاول الكود الضار الحصول على حقوق المسؤول، وتعطيل الحماية، وإنشاء آليات تشغيل مخفية.</li>
<li><strong>الاستخبارات.</strong> يبحث المهاجمون عن مجلدات مهمة، ومحركات الشبكة، وقواعد البيانات، والنسخ الاحتياطية، وحسابات بصلاحيات مرتفعة.</li>
<li><strong>سرقة البيانات.</strong> في العديد من الهجمات، يتم نسخ البيانات إلى خارج النظام أولاً. ثم تهدد الضحية بالنشر.</li>
<li><strong>تشفير البيانات.</strong> تحصل الملفات على توسيع جديد، ويختفي الوصول إليها.</li>
<li><strong>الابتزاز.</strong> يظهر مطلب الفدية ومؤقت الضغط.</li>
</ol>
<p>لهذا السبب، فإن مكافحة ransomware ليست مجرد تثبيت مضاد فيروسات. إنها حماية شاملة للأشخاص، والعمليات، والأجهزة، والنسخ الاحتياطية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-تبقى-برامج-التشفير-تهديدًا-خطيرًا">لماذا تبقى برامج التشفير تهديدًا خطيرًا<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D8%A8%D9%82%D9%89-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%AA%D9%87%D8%AF%D9%8A%D8%AF%D9%8B%D8%A7-%D8%AE%D8%B7%D9%8A%D8%B1%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا تبقى برامج التشفير تهديدًا خطيرًا" title="ارتباط مباشر بالعنوان لماذا تبقى برامج التشفير تهديدًا خطيرًا">​</a></h2>
<p>تستمر برامج التشفير في الانتشار لأنها مفيدة للمجرمين وغالباً ما تستخدم الأخطاء الشائعة. ليس على القراصنة اختراع طريقة جديدة في كل مرة. يبحثون عن نقاط الضعف التي تظهر مرة تلو الأخرى.</p>
<p>تتضمن الأسباب الشائعة للهجمات الناجحة:</p>
<ul>
<li>عدم وجود نسخ احتياطية منتظمة;</li>
<li>تخزين النسخ الاحتياطية في نفس الشبكة التي توجد بها الملفات العاملة;</li>
<li>كلمات مرور ضعيفة أو معاد استخدامها;</li>
<li>تحديثات Windows وLinux والبرامج ومعدات الشبكة المعطلة;</li>
<li>الوصول إلى RDP أو لوحات الإدارة من الإنترنت;</li>
<li>عدم وجود مصادقة متعددة العوامل;</li>
<li>صلاحيات مفرطة للمستخدمين;</li>
<li>تصفية بريد إلكتروني ضعيفة;</li>
<li>وعي منخفض للموظفين حول التصيد.</li>
</ul>
<p>علاوة على ذلك، أصبحت الهجمات أكثر تنظيماً. تستخدم الجماعات الإجرامية مخططات شراكة، وتشتري الوصولات في الأسواق السوداء، وتستخدم أدوات إدارة قانونية، وتسعى للظهور كعمليات نظامية عادية. لذلك، يجب أن تكون الحماية متعددة الطبقات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="العلامات-الرئيسية-للتسمم-ببرنامج-التشفير">العلامات الرئيسية للتسمم ببرنامج التشفير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%A7%D9%84%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D8%AA%D8%B3%D9%85%D9%85-%D8%A8%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان العلامات الرئيسية للتسمم ببرنامج التشفير" title="ارتباط مباشر بالعنوان العلامات الرئيسية للتسمم ببرنامج التشفير">​</a></h2>
<p>كلما تم ملاحظة الهجوم مبكراً، زادت الفرص لإيقافه قبل التشفير الكامل. في أحيانٍ، يمكن رؤية الإصابة على الفور. في أحيان أخرى، قد تبدو العلامات الأولى كفشل عادي.</p>
<p>انظر إلى الأعراض التالية:</p>
<ul>
<li>توقفت الملفات فجأة عن الفتح;</li>
<li>ظهرت للمستندات، والصور، أو الأرشيفات توسيع غريب;</li>
<li>ظهرت في المجلدات ملفات تحتوي على تعليمات عن الفدية;</li>
<li>تباطأ الكمبيوتر بشكل كبير بدون سبب واضح;</li>
<li>يكشف مضاد الفيروسات أو EDR عن عملية مشبوهة;</li>
<li>يشكو المستخدمون من عدم إمكانية الوصول إلى مجلدات الشبكة;</li>
<li>اختفت النسخ الظلية أو نقاط الاستعادة;</li>
<li>بدأت الخوادم في إنشاء، وتغيير، أو حذف الملفات بشكل جماعي;</li>
<li>تظهر السجلات محاولات دخول فاشلة، أو مدراء جدد، أو بدء برامج غير معروفة.</li>
</ul>
<p>إذا رأيت عددًا من هذه العلامات، لا تعيد تشغيل كل شيء على وجه السرعة ولا تبدأ في حذف الملفات بشكل عشوائي. ينبغي أولاً عزل الأجهزة المصابة والحفاظ على المعلومات للتحليل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تستعد-قبل-الهجوم">كيف تستعد قبل الهجوم<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%83%D9%8A%D9%81-%D8%AA%D8%B3%D8%AA%D8%B9%D8%AF-%D9%82%D8%A8%D9%84-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تستعد قبل الهجوم" title="ارتباط مباشر بالعنوان كيف تستعد قبل الهجوم">​</a></h2>
<p>أفضل انتصار في سجال مع فيروسات التشفير هو عندما لا تؤدي الهجمة إلى كارثة. يتطلب ذلك الوقاية. وفيما يلي الإجراءات المفيدة لكل من الأعمال التجارية والمستخدمين المنزليين المتقدمين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="إعداد-النسخ-الاحتياطية-وفقاً-لقاعدة-3-2-1">إعداد النسخ الاحتياطية وفقاً لقاعدة 3-2-1<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%88%D9%81%D9%82%D8%A7%D9%8B-%D9%84%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-3-2-1" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعداد النسخ الاحتياطية وفقاً لقاعدة 3-2-1" title="ارتباط مباشر بالعنوان إعداد النسخ الاحتياطية وفقاً لقاعدة 3-2-1">​</a></h3>
<p>تُعد النسخ الاحتياطية الأداة الرئيسية للاستعادة بعد الإصابة بالتشفير. ولكن ليست كل النسخ الاحتياطية مفيدة. إذا كانت النسخة متاحة باستمرار من الكمبيوتر المصاب، يمكن أن يقوم الفيروس بتشفيرها أيضًا.</p>
<p>قاعدة 3-2-1 العملية تتلخص في الآتي:</p>
<ul>
<li><strong>3 نسخ من البيانات:</strong> النسخة الرئيسية ونسختين احتياطيتين على الأقل;</li>
<li><strong>نوعين مختلفين من وسائط التخزين:</strong> مثل NAS والسحابة، أو قرص خارجي ومخزن كائنات;</li>
<li><strong>1 نسخة خارج البنية التحتية الرئيسية:</strong> غير متصلة، غير قابلة للتغيير أو في حساب سحابي منفصل.</li>
</ul>
<p>بالنسبة للشركات، من المهم اختبار الاستعادة بشكل منتظم. النسخة الاحتياطية التي لم يتم اختبارها يمكن أن تكون عديمة الفائدة. تحقق من وجود الملفات، وكذلك من فعالية قواعد البيانات، والآلات الافتراضية، وتطبيقات الأعمال.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحديث-الأنظمة-وسد-الثغرات">تحديث الأنظمة وسد الثغرات<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB-%D8%A7%D9%84%D8%A3%D9%86%D8%B8%D9%85%D8%A9-%D9%88%D8%B3%D8%AF-%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحديث الأنظمة وسد الثغرات" title="ارتباط مباشر بالعنوان تحديث الأنظمة وسد الثغرات">​</a></h3>
<p>تستخدم العديد من الهجمات ثغرات معروفة تم إصدار تصحيحات لها بالفعل. لذلك، فإن التحديثات ليست من الناحية الشكلية، بل هي أساس الحماية.</p>
<p>قم بتفعيل التحديث التلقائي حيثما أمكن. بالنسبة للخوادم، استخدم عملية مدارة: اختبار، نافذة صيانة، تثبيت، تحقق. لا تنسَ المتصفحات، حزم المكتب، برامج الأرشفة، عملاء البريد الإلكتروني، بوابات VPN، مرافق التخزين الشبكي، والمشغلات الافتراضية.</p>
<p>تحقق من الأنظمة القديمة بشكل منفصل. إذا لم يكن من الممكن تحديث سيرفر قديم، يجب عزلها، وتقييد الوصول إليها، وتخطيط استبدالها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقليل-صلاحيات-المستخدمين">تقليل صلاحيات المستخدمين<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AA%D9%82%D9%84%D9%8A%D9%84-%D8%B5%D9%84%D8%A7%D8%AD%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقليل صلاحيات المستخدمين" title="ارتباط مباشر بالعنوان تقليل صلاحيات المستخدمين">​</a></h3>
<p>لا ينبغي أن يكون لدى المستخدم صلاحيات المسؤول للعمليات اليومية. مبدأ الحد الأدنى من الصلاحيات يقلل من نطاق الضرر. إذا بدأت الإصابة من حساب عادي، سيكون من الصعب على البرنامج الضار تعطيل الحماية، أو تغيير إعدادات النظام، أو تشفير الموارد العامة.</p>
<p>يُوصى بـ:</p>
<ul>
<li>فصل حسابات العادية والإدارية;</li>
<li>حظر العمل بمسؤول نطاق على أجهزة الكمبيوتر الشخصية للمستخدمين;</li>
<li>تقييد الوصول إلى مجلدات الشبكة حسب الحاجة الفعلية;</li>
<li>مراجعة مجموعات الوصول بشكل منتظم;</li>
<li>حذف حسابات الموظفين المفصولين;</li>
<li>تفعيل التحكم في الإجراءات المميزة.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الوصول-عن-بُعد">حماية الوصول عن بُعد<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D9%86-%D8%A8%D9%8F%D8%B9%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الوصول عن بُعد" title="ارتباط مباشر بالعنوان حماية الوصول عن بُعد">​</a></h3>
<p>غالباً ما يحدث أن يكون RDP مفتوحًا، أو كلمة المرور ضعيفة لـ VPN، أو لوحة الإدارة غير محمية تُصبح بمثابة مدخل للهجوم. لذا، يجب اعتبار الوصول عن بُعد منطقة حرجة للخطر.</p>
<p>الإجراءات الأساسية:</p>
<ul>
<li>لا تنشر RDP مباشرة على الإنترنت;</li>
<li>استخدم VPN مع إعدادات حديثة;</li>
<li>قم بتفعيل المصادقة متعددة العوامل;</li>
<li>قلل من الوصول حسب IP إذا كان ذلك ممكنًا;</li>
<li>استخدم كلمات مرور فريدة ومعقدة;</li>
<li>تابع محاولات الدخول الفاشلة;</li>
<li>قم بإيقاف الوصول الذي لم يعد مطلوبًا.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تدريب-الموظفين-على-التعرف-على-التصيد">تدريب الموظفين على التعرف على التصيد<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AA%D8%AF%D8%B1%D9%8A%D8%A8-%D8%A7%D9%84%D9%85%D9%88%D8%B8%D9%81%D9%8A%D9%86-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%AA%D8%B9%D8%B1%D9%81-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%AA%D8%B5%D9%8A%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان تدريب الموظفين على التعرف على التصيد" title="ارتباط مباشر بالعنوان تدريب الموظفين على التعرف على التصيد">​</a></h3>
<p>الحماية التقنية مهمة، لكن الناس ما زالوا هدفًا شائعًا. يمكن أن يبدو البريد الإلكتروني للتصيد كفاتورة، أو إشعار من بنك، أو رسالة من خدمة التوصيل، أو مستند من شريك، أو طلب من المدير.</p>
<p>يجب أن يكون التدريب عمليًا. أعطِ الموظفين علامات على رسالة خطيرة: مرفق غير متوقع، إحساس بالعجلة، ضغط، عنوان مرسل غريب، أرشيف بكلمة مرور، طلب لتفعيل الماكروز، موضوع رابط لصفحة تسجيل دخول مزيفة. من المهم أيضًا توفير قناة بسيطة للإبلاغ عن الرسائل المشبوهة.</p>
<p><img decoding="async" loading="lazy" alt="الوقاية من هجوم ransomware" src="https://cyberrestorelab.com/ar/assets/images/srazhenie-s-virusami-shifrovalshchikami-02-03ea3eb2bc4ba01e55e057b53841795f.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-عمل-خطوة-بخطوة-في-حالة-الإصابة-بالتشفير">خطة عمل خطوة بخطوة في حالة الإصابة بالتشفير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AE%D8%B7%D8%A9-%D8%B9%D9%85%D9%84-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%81%D9%8A-%D8%AD%D8%A7%D9%84%D8%A9-%D8%A7%D9%84%D8%A5%D8%B5%D8%A7%D8%A8%D8%A9-%D8%A8%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة عمل خطوة بخطوة في حالة الإصابة بالتشفير" title="ارتباط مباشر بالعنوان خطة عمل خطوة بخطوة في حالة الإصابة بالتشفير">​</a></h2>
<p>إذا بدأت الهجمة بالفعل، فإن الشيء الرئيسي هو أن تتصرف بسرعة وهدوء. فيما يلي خطة خطوة بخطوة تساعد على تقليل الأضرار وتوفير فرص للاسترداد.</p>
<ol>
<li><strong>عزل الأجهزة المصابة.</strong> قطع كابل الشبكة، Wi-Fi، أو منفذ على المبدل. لا تطفئ الجهاز دون الحاجة إذا كانت الأدلة مهمة في الذاكرة.</li>
<li><strong>وقف الانتشار.</strong> قيد الوصول إلى مجلدات الشبكة مؤقتًا، قم بإيقاف الحسابات المشبوهة، حظر الاتصالات الخارجية، تحقق من جلسات VPN وRDP.</li>
<li><strong>إبلاغ المسؤولين.</strong> اشرك المتخصصين في تكنولوجيا المعلومات، أو خدمة الأمان، أو الإدارة، أو أصحاب الأنظمة الحرجة. يجب أن تكون هناك قائمة بالاتصالات في الشركة مسبقًا.</li>
<li><strong>احفظ الأدلة.</strong> سجل مذكرة المهاجمين، وتوسعات الملفات، ووقت الكشف، وأسماء الأجهزة المتضررة، وسجلات الأحداث، والنشاط الشبكي.</li>
<li><strong>لا تدفع الفدية دون تحليلي.</strong> الدفع لا يضمن الاستعادة. أولاً، قم بتقييم النسخ الاحتياطية، ومدى الإصابة، والمخاطر القانونية.</li>
<li><strong>تحديد نقطة الدخول.</strong> تحقق من البريد، والوصول عن بُعد، سجلات الدخول، حسابات جديدة، بدء البرامج، وعمليات المسؤولين.</li>
<li><strong>تنظيف أو إعادة تثبيت الأنظمة.</strong> قد يكون حذف الملف الضار بسيطًا غير كافٍ. بالنسبة للأجهزة الحرجة، غالباً ما يكون من الأكثر أمانًا إعادة تثبيت كاملة من صورة موثوقة.</li>
<li><strong>استعادة البيانات من النسخ النقية.</strong> قبل الاستعادة، تأكد من أن النسخ الاحتياطية غير مصابة وأن المهاجم لم يعد لديه وصول.</li>
<li><strong>تحقق من عمل الخدمات.</strong> اختبر التطبيقات، وقواعد البيانات، وصلاحيات الوصول، والمسارات الشبكية، وسجلات الأخطاء.</li>
<li><strong>حلل الحادث.</strong> بعد الاستعادة، قم بتصحيح أسباب الهجمة: كلمات المرور، المصادقة متعددة العوامل، التحديثات، التجزئة، النسخ الاحتياطي، التدريب.</li>
</ol>
<p>يمكن تكييف هذا الترتيب حسب حجم المؤسسة. ولكن المنطق الأساسي يبقى ثابتًا: العزل، التحليل، التنظيف، الاستعادة، وتعزيز الحماية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-لا-يجب-فعله-أثناء-هجوم-الرانسوموير">ما لا يجب فعله أثناء هجوم الرانسوموير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%85%D8%A7-%D9%84%D8%A7-%D9%8A%D8%AC%D8%A8-%D9%81%D8%B9%D9%84%D9%87-%D8%A3%D8%AB%D9%86%D8%A7%D8%A1-%D9%87%D8%AC%D9%88%D9%85-%D8%A7%D9%84%D8%B1%D8%A7%D9%86%D8%B3%D9%88%D9%85%D9%88%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما لا يجب فعله أثناء هجوم الرانسوموير" title="ارتباط مباشر بالعنوان ما لا يجب فعله أثناء هجوم الرانسوموير">​</a></h2>
<p>قد تزيد الأخطاء في الساعات الأولى الأضرار. لذا من الضروري معرفة ليس فقط ما يجب فعله، ولكن أيضًا ما هو خطير.</p>
<p>لا تفعل:</p>
<ul>
<li>احذف مذكرة المهاجمين قبل توثيق المعلومات;</li>
<li>ابدأ بتشغيل أدوات فك التشفير العشوائية من مصادر غير موثوقة;</li>
<li>اتصل بأقراص خارجية تحتوي على نسخ احتياطية إلى الجهاز المصاب;</li>
<li>غير أسماء الملفات المشفرة بدون نسخة;</li>
<li>قم بتنسيق الخوادم قبل جمع السجلات المهمة;</li>
<li>ادفع الفدية بسبب الذعر;</li>
<li>استعد البيانات في بيئة مصابة;</li>
<li>أخفِ الحادث عن الإدارة، خدمة تكنولوجيا المعلومات، أو المسؤولين.</li>
</ul>
<p>إذا لم يكن لديك خبرة في التحقيق، من الأفضل استدعاء متخصصين في الاستجابة للحوادث. هذا مهم بشكل خاص إذا كانت البيانات الشخصية، أو المعلومات الطبية، أو الأنظمة المالية، أو البنية التحتية الحرجة قد تأثرت.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-طرق-الحماية-ضد-برامج-التشفير">مقارنة طرق الحماية ضد برامج التشفير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D8%B7%D8%B1%D9%82-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط �مباشر بالعنوان مقارنة طرق الحماية ضد برامج التشفير" title="ارتباط مباشر بالعنوان مقارنة طرق الحماية ضد برامج التشفير">​</a></h2>
<p>لا يوفر أي إجراء ضمانًا كاملاً. ولكن مزيجها يعطي طبقات من الحماية. ستساعدك الجدول على تحديد الأولويات.</p>
<table><thead><tr><th>طريقة الحماية</th><th>ما تمنعه</th><th>القوة</th><th>القيود</th></tr></thead><tbody><tr><td>النسخ الاحتياطي 3-2-1</td><td>فقدان البيانات</td><td>يتيح الاستعادة دون دفع فدية</td><td>يتطلب اختبارًا وتخزينًا معزولًا</td></tr><tr><td>التحديثات والتصحيحات</td><td>الاختراق من خلال الثغرات المعروفة</td><td>يغلق قنوات الهجوم الضخمة</td><td>يحتاج إلى عملية منتظمة</td></tr><tr><td>المصادقة متعددة العوامل</td><td>الاستيلاء على الحسابات من خلال كلمة المرور</td><td>يصعب على المهاجم الدخول بشكل كبير</td><td>لا يحل محل السيطرة على الأجهزة</td></tr><tr><td>EDR أو مضاد الفيروسات الحديث</td><td>تشغيل العمليات الضارة</td><td>يوفر اكتشافًا وعزلًا</td><td>يتطلب إعدادًا ورصدًا</td></tr><tr><td>تقسيم الشبكة</td><td>الانتشار السريع</td><td>يحد من نطاق الحادث</td><td>يحتاج إلى بنية تحتية حكيمة</td></tr><tr><td>تصفية البريد</td><td>التصيد والمرفقات الضارة</td><td>يقلل من عدد الرسائل الخطيرة</td><td>لا يلتقط كل شيء</td></tr><tr><td>تدريب الموظفين</td><td>الهندسة الاجتماعية</td><td>يقلل من خطر النقر</td><td>يحتاج إلى تكرار</td></tr><tr><td>التحكم في الحقوق</td><td>التشفير الضخم للموارد</td><td>يقلل من الأضرار من حساب واحد</td><td>يحتاج إلى انضباط في الإدارة</td></tr></tbody></table>
<p>بالنسبة للأعمال الصغيرة، فإن الحد الأدنى الأساسي هو النسخ الاحتياطية، التحديثات، المصادقة متعددة العوامل، مضاد الفيروسات، حماية البريد، وتحديد الحقوق. بالنسبة للمنظمات المتوسطة والكبيرة، تُضاف EDR، SIEM، التقسيم، التدريبات المنتظمة، وخطة استجابة رسمية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-استعادة-الملفات-بعد-التشفير">كيفية استعادة الملفات بعد التشفير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية استعادة الملفات بعد التشفير" title="ارتباط مباشر بالعنوان كيفية استعادة الملفات بعد التشفير">​</a></h2>
<p>تتوقف الاستعادة على نوع الهجوم، وجودة النسخ الاحتياطية، وحالة البنية التحتية. لا توجد زر استعادة شاملة. ولكن هناك ترتيب موثوق به.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحقق-من-وجود-نسخ-احتياطية-نظيفة">تحقق من وجود نسخ احتياطية نظيفة<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D9%88%D8%AC%D9%88%D8%AF-%D9%86%D8%B3%D8%AE-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%86%D8%B8%D9%8A%D9%81%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحقق من وجود نسخ احتياطية نظيفة" title="ارتباط مباشر بالعنوان تحقق من وجود نسخ احتياطية نظيفة">​</a></h3>
<p>أولاً، حدد التاريخ والوقت الذي بدأت فيه الإصابة. ثم اختر النسخ التي تم إنشاؤها قبل تلك اللحظة. لا تقم بتوصيلها بشبكة مصابة. من الأفضل استخدام بيئة معزولة منفصلة للتحقق.</p>
<p>تحقق من:</p>
<ul>
<li>هل تفتح المستندات;</li>
<li>هل تعمل قواعد البيانات;</li>
<li>هل تحتوي النسخ على ملفات تنفيذية مشبوهة;
-هل الأرشيفات ليست تالفة;
-هل هناك مساحة وموارد كافية للاستعادة;</li>
<li>وما هي البيانات التي ستُفقد بين النسخة الاحتياطية الأخيرة ووقت الهجوم.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ابحث-عن-أدوات-فك-التشفير-الرسمية">ابحث عن أدوات فك التشفير الرسمية<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%A7%D8%A8%D8%AD%D8%AB-%D8%B9%D9%86-%D8%A3%D8%AF%D9%88%D8%A7%D8%AA-%D9%81%D9%83-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%B1%D8%B3%D9%85%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ابحث عن أدوات فك التشفير الرسمية" title="ارتباط مباشر بالعنوان ابحث عن أدوات فك التشفير الرسمية">​</a></h3>
<p>لبعض أسر الشيفرة، توجد أداة فك تشفير مجانية. يتم نشرها من قبل شركات مكافحة الفيروسات، ومشاريع بحثية، ومبادرات قانونية. استخدم فقط مصادر موثوقة. لا تقم بتنزيل البرامج من المنتديات أو التعليقات العشوائية.</p>
<p>قبل تشغيل أداة فك التشفير، قم بعمل نسخة من الملفات المشفرة. إذا لم تتناسب الأداة مع نوع التشفير الخاص بك، فقد لا تساعد أو قد تزيد الوضع سوءًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استعد-النظام-فقط-بعد-التنظيف">استعد النظام فقط بعد التنظيف<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%A7%D8%B3%D8%AA%D8%B9%D8%AF-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85-%D9%81%D9%82%D8%B7-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%AA%D9%86%D8%B8%D9%8A%D9%81" class="hash-link" aria-label="ارتباط مباشر بالعنوان استعد النظام فقط بعد التنظيف" title="ارتباط مباشر بالعنوان استعد النظام فقط بعد التنظيف">​</a></h3>
<p>لا يمكنك فقط إعادة الملفات إلى الخادم المصاب. يجب أولاً إزالة الكود الضار، وغلق نقطة الدخول، وتغيير كلمات المرور المساهمة. وإلا قد يبدأ التشفير مرة أخرى.</p>
<p>النهج الآمن:</p>
<ol>
<li>إعداد أنظمة نظيفة أو آلات افتراضية جديدة.</li>
<li>تثبيت التحديثات ووسائل الحماية.</li>
<li>تغيير كلمات المرور ومفاتيح الوصول.</li>
<li>استعادة البيانات من النسخ الموثوقة.</li>
<li>فحص السجلات والنشاط الشبكي.</li>
<li>إرجاع المستخدمين بشكل تدريجي.</li>
</ol>
<p><img decoding="async" loading="lazy" alt="استعادة البيانات بعد التشفير" src="https://cyberrestorelab.com/ar/assets/images/srazhenie-s-virusami-shifrovalshchikami-03-29a5b2a5b3c851fcfda2a6f60c874b38.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-الفدية">هل يجب دفع الفدية؟<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع الفدية؟" title="ارتباط مباشر بالعنوان هل يجب دفع الفدية؟">​</a></h2>
<p>في معظم الحالات، لا يُوصى بدفع الفدية. الأسباب بسيطة: لا توجد ضمانات بأن المجرمين سيقدمون مفتاح عمل؛ كان من الممكن سرقة البيانات؛ قد يبقى وصول المهاجمين؛ ويدعم الدفع هجمات جديدة.</p>
<p>ومع ذلك، في الواقع، تفكر المؤسسات أحيانًا في هذا الخيار عندما لا توجد نسخ احتياطية، أو توقفت العمليات الحرجة، وعندما تكون سلامة الأشخاص أو بقاء الأعمال في خطر. يجب اتخاذ هذا القرار بشكل غير عاطفي، وبمشاركة الإدارة، والمحامين، والمتخصصين في الأمن، وإذا لزم الأمر، السُلطات القانونية.</p>
<p>قبل اتخاذ أي قرار، يجب تقييم:</p>
<ul>
<li>هل توجد نسخ احتياطية نقية;</li>
<li>هل تم المس بأية بيانات شخصية أو تجارية;</li>
<li>هل هناك قيود على العقوبات;</li>
<li>هل يمكن استعادة جزء من الأنظمة يدويًا;</li>
<li>هل الأدلة محفوظة;</li>
<li>هل تم إغلاق نقطة الدخول;</li>
<li>وما هي الالتزامات تجاه العملاء والمنظمين.</li>
</ul>
<p>حتى إذا تم دفع الفدية ونجح فك التشفير، لا تنتهي الحادثة هنا. يجب التحقيق في السبب، مراجعة بيانات الاختراق، وإعادة بناء الحماية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الكمبيوتر-المنزلي-من-فيروسات-التشفير">حماية الكمبيوتر المنزلي من فيروسات التشفير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D8%A7%D9%84%D9%85%D9%86%D8%B2%D9%84%D9%8A-%D9%85%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الكمبيوتر المنزلي من فيروسات التشفير" title="ارتباط مباشر بالعنوان حماية الكمبيوتر المنزلي من فيروسات التشفير">​</a></h2>
<p>لا يحتاج المستخدم المنزلي إلى البنية التحتية المؤسسية، ولكن القواعد الأساسية إلزامية. إنها تحمي الصور العائلية، والمستندات، والمواد الدراسية، وملفات العمل.</p>
<p>يوصى بـ:</p>
<ul>
<li>تفعيل التحديثات التلقائية لنظام التشغيل;</li>
<li>استخدام مضاد فيروسات مدمج أو موثوق من جهات خارجية;</li>
<li>عدم تعطيل الحماية لتشغيل برامج مشبوهة;</li>
<li>تخزين الملفات المهمة في السحابة مع سجل النسخ;</li>
<li>إنشاء نسخ على قرص خارجي وفصلها بعد النسخ الاحتياطي;</li>
<li>عدم فتح المرفقات من مرسلين غير معروفين;</li>
<li>تحميل البرامج فقط من المواقع الرسمية;</li>
<li>استخدام مدير كلمات المرور وكلمات مرور فريدة;</li>
<li>تفعيل المصادقة متعددة العوامل للبريد الإلكتروني والسحابة وخدمات البنوك.</li>
</ul>
<p>إذا كان الكمبيوتر المنزلي قد أصيب بالفعل، فافصله عن الإنترنت، ولا توصل أقراصًا تحتوي على نسخ، وتوجه إلى متخصص أو استخدم إرشادات موثوقة من مزودي الأمن المعروفين.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الشركة-من-ransomware">حماية الشركة من ransomware<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%B4%D8%B1%D9%83%D8%A9-%D9%85%D9%86-ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الشركة من ransomware" title="ارتباط مباشر بالعنوان حماية الشركة من ransomware">​</a></h2>
<p>بالنسبة للمؤسسات، فإن العائدات ليست مجرد مشكلة تكنولوجيا المعلومات. إنها خطر فترة توقف، وتسريب بيانات، وفقدان سمعة، وعقوبات، وانهيار التزامات تجاه العملاء. لذلك، يجب تضمين الحماية في إدارة المخاطر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="إعداد-خطة-استجابة">إعداد خطة استجابة<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%AE%D8%B7%D8%A9-%D8%A7%D8%B3%D8%AA%D8%AC%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعداد خطة استجابة" title="ارتباط مباشر بالعنوان إعداد خطة استجابة">​</a></h3>
<p>يجب أن تجيب الخطة على أسئلة عملية:</p>
<ul>
<li>من يتخذ القرارات عند وقوع حادثة;</li>
<li>من يتم إبلاغه في أول 15 دقيقة;</li>
<li>كيفية قطع بعض قطاعات الشبكة;</li>
<li>أين تُخزن بيانات الاتصال للمدراء والمقاولين;</li>
<li>من يتواصل مع العملاء والشركاء ووسائل الإعلام;</li>
<li>كيف يتم توثيق الأدلة;</li>
<li>أي الأنظمة يتم استعادتها أولاً;</li>
<li>كيف يتم التحقق من سلامة النسخ الاحتياطية.</li>
</ul>
<p>الخطة تكون مفيدة فقط عند التدريب عليها. قم بإجراء تدريبات مكتبية. استعرض السيناريو: تم إصابة الخادم الملفات، وعجز قسم الحسابات، واستلم عدد من الموظفين رسالة بمرفق ضار. تكشف هذه التدريبات عن نقاط الضعف قبل الهجوم الحقيقي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تنفيذ-تجزئة-الشبكة">تنفيذ تجزئة الشبكة<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%AA%D9%86%D9%81%D9%8A%D8%B0-%D8%AA%D8%AC%D8%B2%D8%A6%D8%A9-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تنفيذ تجزئة الشبكة" title="ارتباط مباشر بالعنوان تنفيذ تجزئة الشبكة">​</a></h3>
<p>إذا كانت جميع الأجهزة يمكن أن ترى بعضها البعض دون قيود، يمكن لفيروس التشفير الانتقال بسرعة من جهاز إلى الخوادم ومرافق التخزين الشبكي. تحد من خط السير داخل الشبكة.</p>
<p>قم بفصل محطات العمل الخاصة بالمستخدمين، والخوادم، والنسخ الاحتياطية، وأنظمة الإدارة، و Wi-Fi الضيف، والخدمات الحرجة. قم بضبط قواعد الوصول حسب الحاجة. في المثالي، لا ينبغي أن يؤدي اختراق قسم واحد إلى الوصول إلى البنية التحتية بأكملها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="مراقبة-النسخ-الاحتياطية-كأصل-حرج">مراقبة النسخ الاحتياطية كأصل حرج<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%85%D8%B1%D8%A7%D9%82%D8%A8%D8%A9-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%83%D8%A3%D8%B5%D9%84-%D8%AD%D8%B1%D8%AC" class="hash-link" aria-label="ارتباط مباشر بالعنوان مراقبة النسخ الاحتياطية كأصل حرج" title="ارتباط مباشر بالعنوان مراقبة النسخ الاحتياطية كأصل حرج">​</a></h3>
<p>غالبًا ما تصبح النسخ الاحتياطية هدفًا للهجمات. يحاولون حذف النسخ قبل التشفير لزيادة الضغط. لذا، يجب أن يكون لنظام النسخ الاحتياطي حسابات منفصلة، والمصادقة متعددة العوامل، والسجلات، والوصول المحدود، والحماية من الحذف.</p>
<p>استخدم مخازن غير قابلة للتغيير، ونُسخ غير متصلة، أو نهج WORM إذا كان مناسبًا لبنيتك التحتية. احتفظ أيضًا بوثائق حول الاستعادة خارج الشبكة الرئيسية. إذا كانت جميع التعليمات على خادم ملفات مشفر، فلن يكون بالإمكان استخدامها عند الأزمات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-أسئلة-متداولة-حول-برامج-التشفير">الأسئلة الشائعة: أسئلة متداولة حول برامج التشفير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D9%85%D8%AA%D8%AF%D8%A7%D9%88%D9%84%D8%A9-%D8%AD%D9%88%D9%84-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة: أسئلة متداولة حول برامج التشفير" title="ارتباط مباشر بالعنوان الأسئلة الشائعة: أسئلة متداولة حول برامج التشفير">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-فك-تشفير-الملفات-دون-دفع-الفدية">هل يمكن فك تشفير الملفات دون دفع الفدية؟<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%AF%D9%88%D9%86-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات دون دفع الفدية؟" title="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات دون دفع الفدية؟">​</a></h3>
<p>أحيانًا. هذا ممكن إذا كانت هناك أدوات فك تشفير مجانية لأسرة معينة من التشفير، أو إذا كانت المفاتيح قد تم الاستيلاء عليها من قِبل سلطات إنفاذ القانون، أو إذا كانت لديك نسخ احتياطية نظيفة. لكن بالنسبة للعديد من الهجمات الحديثة، فإن فك التشفير بدون مفتاح مستحيل رياضيًا. لذلك، تبقى النسخ الاحتياطية هي الطريقة الرئيسية للاستعادة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-سيساعد-مضاد-الفيروسات-العادي">هل سيساعد مضاد الفيروسات العادي؟<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%87%D9%84-%D8%B3%D9%8A%D8%B3%D8%A7%D8%B9%D8%AF-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D8%A7%D8%AF%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل سيساعد مضاد الفيروسات العادي؟" title="ارتباط مباشر بالعنوان هل سيساعد مضاد الفيروسات العادي؟">​</a></h3>
<p>يساعد مضاد الفيروسات، لكنه ليس حماية كاملة. يمكنه حظر ملف ضار معروف، أو سلوك مشبوه، أو رابط ضار. ولكن يمكن أن تستخدم الهجمة كلمات مرور مسروقة، وأدوات إدارة قانونية، وأشكال جديدة من البرمجيات الضارة. تحتاج إلى تحديثات، والمصادقة متعددة العوامل، والنسخ الاحتياطية، ومراقبة الوصول.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-علي-أن-أفعل-إذا-كانت-بعض-الملفات-فقط-مشفرة">ماذا علي أن أفعل إذا كانت بعض الملفات فقط مشفرة؟<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%85%D8%A7%D8%B0%D8%A7-%D8%B9%D9%84%D9%8A-%D8%A3%D9%86-%D8%A3%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86%D8%AA-%D8%A8%D8%B9%D8%B6-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%81%D9%82%D8%B7-%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا علي أن أفعل إذا كانت بعض الملفات فقط مشفرة؟" title="ارتباط مباشر بالعنوان ماذا علي أن أفعل إذا كانت بعض الملفات فقط مشفرة؟">​</a></h3>
<p>قم بفصل الجهاز عن الشبكة على الفور. ثم تحقق مما إذا كانت عملية التشفير مستمرة على مجلدات الشبكة. أخبر مختص تكنولوجيا المعلومات، احتفظ بملاحظة المهاجمين، ولا توصل النسخ الاحتياطية إلى هذا الكمبيوتر. إذا كانت لديك نسخ احتياطية، استعد الملفات فقط بعد تنظيف النظام.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-من-الخطير-فتح-مذكرة-المهاجمين">هل من الخطير فتح مذكرة المهاجمين؟<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%87%D9%84-%D9%85%D9%86-%D8%A7%D9%84%D8%AE%D8%B7%D9%8A%D8%B1-%D9%81%D8%AA%D8%AD-%D9%85%D8%B0%D9%83%D8%B1%D8%A9-%D8%A7%D9%84%D9%85%D9%87%D8%A7%D8%AC%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل من الخطير فتح مذكرة المهاجمين؟" title="ارتباط مباشر بالعنوان هل من الخطير فتح مذكرة المهاجمين؟">​</a></h3>
<p>عادةً ما تكون مذكرة نصية أو HTML أقل خطورة من ملف تنفيذي. لكن من الأفضل عدم النقر على الروابط وعدم تشغيل البرامج المرفقة. قم بالتقاط صورة أو نسخ المحتوى إلى التحليل، ثم احفظه للمتخصصين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-أن-تصيب-برامج-التشفير-الملفات-السحابية">هل يمكن أن تصيب برامج التشفير الملفات السحابية؟<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A3%D9%86-%D8%AA%D8%B5%D9%8A%D8%A8-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%D8%A8%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن أن تصيب برامج التشفير الملفات السحابية؟" title="ارتباط مباشر بالعنوان هل يمكن أن تصيب برامج التشفير الملفات السحابية؟">​</a></h3>
<p>نعم، إذا كانت مجلدات السحابة متزامنة مع جهاز مصاب. في هذه الحالة، يمكن أن تُحمَل النسخ المشفرة إلى السحابة. يساعد تاريخ النسخ، وسلة المهملات، وحماية حساب بتقنية MFA، ونسخ منفصلة. تهم سياسات الوصول ومراقبة التغييرات الجماعية في الملفات بالنسبة للأعمال.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-أفهم-أن-الهجوم-قد-انتهى">كيف أفهم أن الهجوم قد انتهى؟<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%83%D9%8A%D9%81-%D8%A3%D9%81%D9%87%D9%85-%D8%A3%D9%86-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85-%D9%82%D8%AF-%D8%A7%D9%86%D8%AA%D9%87%D9%89" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف أفهم أن الهجوم قد انتهى؟" title="ارتباط مباشر بالعنوان كيف أفهم أن الهجوم قد انتهى؟">​</a></h3>
<p>لا يمكن الحكم فقط على أنه لم تعد هناك ملفات مشفرة. يجب عليك مراجعة السجلات، والجل�  تنتشفيكس الصّفحات النَّشاط، والاتّصالات، ومهام الجدولة، والخدمات، والاتصالات الشبكية، ووسائل الإدارة عن بُعد. يتم تأكيد انتهاء الهجوم من خلال التحقيق، والتنظيف، وإغلاق نقطة الدخول، والمراقبة بعد الاستعادة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-مرجعية-سريعة-لحماية-من-برامج-التشفير">قائمة مرجعية سريعة لحماية من برامج التشفير<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D9%85%D8%B1%D8%AC%D8%B9%D9%8A%D8%A9-%D8%B3%D8%B1%D9%8A%D8%B9%D8%A9-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة مرجعية سريعة لحماية من برامج التشفير" title="ارتباط مباشر بالعنوان قائمة مرجعية سريعة لحماية من برامج التشفير">​</a></h2>
<p>استخدم هذه القائمة كأساس لعملية تحقق سريعة:</p>
<ul>
<li>هل هناك نسختان احتياطيتان مهمتان على الأقل;</li>
<li>هل النسخة المعزولة عن الشبكة الرئيسية;</li>
<li>تم اختبار استعادة النسخة الاحتياطية على أرض الواقع;</li>
<li>هل يتم تثبيت التحديثات بشكل منتظم;</li>
<li>تم تفعيل المصادقة متعددة العوامل للبريد، وVPN، والسحابة، والوصول الإداري;</li>
<li>لم يكن RDP مفتوحًا مباشرةً على الإنترنت;</li>
<li>هل لا يعمل الموظفون باستخدام صلاحيات المدير دون الحاجة;</li>
<li>هل يقوم البريد بتصفية المرفقات والروابط الخطيرة;</li>
<li>هل يعرف المستخدمون كيفية الإبلاغ عن التصيد;</li>
<li>هل يتم حفظ سجلات الأمان ومراجعتها;</li>
<li>هل يوجد خطة استجابة للحوادث;</li>
<li>هل يتم التعرف على المسؤولين ونظام الاستعادة.</li>
</ul>
<p>إذا كانت هناك ثغرات في هذه القائمة، ابدأ بالنسخ الاحتياطية والمصادقة متعددة العوامل. هذان الإجراءان غالباً ما يكون لهما أكبر تأثير عملي مقابل تكلفة معقولة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/srazhenie-s-virusami-shifrovalshchikami#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>تنجح المعركة ضد فيروسات التشفير من خلال التحضير بدلاً من التصرف البطولي في اللحظة الأخيرة. قم بإعداد نسخ احتياطية موثوقة، وحدّث الأنظمة، وفعل المصادقة متعددة العوامل، وقم بتقليل الصلاحيات، وتدريب المستخدمين على التعرف على التصيد. ثم ضع خطة استجابة بسيطة واختبر الاستعادة على أرض الواقع. كلما أسرعت في إغلاق نقاط الضعف، كلما زادت فرصك في إيقاف الهجوم دون دفع فدية وإعادة البيانات بسرعة إلى العمل.</p>]]></content>
        <category label="article" term="article"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="tshfyyr" term="tshfyyr"/>
        <category label="rnswmwyr" term="rnswmwyr"/>
        <category label="lnskh-lhtyty" term="lnskh-lhtyty"/>
        <category label="mdd-fyrwst" term="mdd-fyrwst"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[تسليم البرمجيات للأمن السيبراني: دليل للتسليم الآمن والتنفيذ]]></title>
        <id>https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti</id>
        <link href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti"/>
        <updated>2026-05-05T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[تسليم البرمجيات للأمن السيبراني لا يقتصر فقط على نقل ملف التثبيت أو تفعيل الترخيص. إنها عملية مدارة تشمل اختيار الحل، والتحقق من المورد، ونقل التوزيعات بشكل آمن، والترخيص، والتنفيذ، والتحديثات والدعم. أي خطأ في أي مرحلة قد يؤدي إلى توقف، أو ثغرات، أو صراعات مع البنية التحتية، أو مخاطر قانونية. في هذه المقالة، سنستعرض كيفية تنظيم تسليم البرمجيات الأمنية بطريقة تكون واضحة، قابلة للتحقق، ومريحة للأعمال.]]></summary>
        <content type="html"><![CDATA[<p>تسليم البرمجيات للأمن السيبراني لا يقتصر فقط على نقل ملف التثبيت أو تفعيل الترخيص. إنها عملية مدارة تشمل اختيار الحل، والتحقق من المورد، ونقل التوزيعات بشكل آمن، والترخيص، والتنفيذ، والتحديثات والدعم. أي خطأ في أي مرحلة قد يؤدي إلى توقف، أو ثغرات، أو صراعات مع البنية التحتية، أو مخاطر قانونية. في هذه المقالة، سنستعرض كيفية تنظيم تسليم البرمجيات الأمنية بطريقة تكون واضحة، قابلة للتحقق، ومريحة للأعمال.</p>
<p>تستخدم الشركات الحديثة العشرات من فئات الحلول: برامج مكافحة الفيروسات، EDR، XDR، SIEM، DLP، PAM، IAM، ماسحات الثغرات، وسائل حماية البريد الإلكتروني، بوابات الويب، VPN، WAF، ومنصات إدارة الأحداث. كل منها يتطلب تسليمًا وتكوينًا صحيحين ومتابعة لاحقة. لذلك، من المهم النظر إلى التسليم كجزء من دورة حياة الأمن السيبراني، وليس كمشتريات لمرة واحدة.</p>
<p><img decoding="async" loading="lazy" alt="تسليم البرمجيات للأمن السيبراني" src="https://cyberrestorelab.com/ar/assets/images/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti-01-6fac96a2a7617a9c5f0534a637a3018f.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-يعني-تسليم-البرمجيات-الأمنية">ماذا يعني تسليم البرمجيات الأمنية<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%B9%D9%86%D9%8A-%D8%AA%D8%B3%D9%84%D9%8A%D9%85-%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%85%D9%86%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا يعني تسليم البرمجيات الأمنية" title="ارتباط مباشر بالعنوان ماذا يعني تسليم البرمجيات الأمنية">​</a></h2>
<p>عادةً ما يُفهم تسليم البرمجيات الأمنية على أنه مجموعة من الإجراءات التي تساعد العميل على الحصول على الحل، والتحقق منه، ونشره، واستخدامه وفقًا للغرض. قد تشمل هذه العملية:</p>
<ul>
<li>استشارة لاختيار المنتج والإصدار؛</li>
<li>عرض تجاري وتنسيق شروط الترخيص؛</li>
<li>التحقق من التوافق مع البنية التحتية؛</li>
<li>نقل التوزيعات أو الوصول إلى منصة SaaS؛</li>
<li>تقديم التراخيص، المفاتيح، الشهادات أو الرموز التنشيطية؛</li>
<li>التحكم في سلامة الملفات ومصدر التسليم؛</li>
<li>التنفيذ، الإطلاق التجريبي وتدريب المسؤولين؛</li>
<li>إعداد التحديثات، والمراقبة، والدعم الفني.</li>
</ul>
<p>بعبارة أخرى، يجب أن يغطي تسليم البرمجيات للأمن السيبراني سؤالين: كيفية الحصول على المنتج بشكل آمن، وكيفية إعداده للعمل بسرعة. إذا كانت المنظمة تحصل على ترخيص، لكنها لا تستطيع نشر الحل بدون مخاطر على الأنظمة التشغيلية، فلا يمكن اعتبار التسليم قد اكتمل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-تحتاج-تسليم-البرمجيات-الأمنية-إلى-متطلبات-خاصة">لماذا تحتاج تسليم البرمجيات الأمنية إلى متطلبات خاصة<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D8%AD%D8%AA%D8%A7%D8%AC-%D8%AA%D8%B3%D9%84%D9%8A%D9%85-%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%85%D9%86%D9%8A%D8%A9-%D8%A5%D9%84%D9%89-%D9%85%D8%AA%D8%B7%D9%84%D8%A8%D8%A7%D8%AA-%D8%AE%D8%A7%D8%B5%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا تحتاج تسليم البرمجيات الأمنية إلى متطلبات خاصة" title="ارتباط مباشر بالعنوان لماذا تحتاج تسليم البرمجيات الأمنية إلى متطلبات خاصة">​</a></h2>
<p>يمكن للتطبيقات التجارية العادية معالجة الوثائق، المدفوعات، أو طلبات العملاء. بينما تعمل البرمجيات الأمنية على مستوى أعمق: إنها تحلل حركة الشبكة، وتتحكم في الأجهزة النهائية، وتقرأ السجلات، وتندمج مع دلائل المستخدمين وأحيانًا تحصل على حقوق مميزة. لذلك، فإن اختراق مثل هذه البرمجيات يعد أمرًا خطيرًا بشكل خاص.</p>
<p>علاوة على ذلك، غالبًا ما تصبح وسائل الحماية جزءًا حيويًا من البنية التحتية. إذا تم تسليم أو تحديث وكيل EDR بشكل غير صحيح، فقد يتسبب ذلك في تعطيل عمل محطات العمل. إذا تم إعداد SIEM بشكل غير صحيح، فلن ترى فريق الأمان الأحداث الهامة. إذا كان هناك خطأ في ترخيص DLP، ستظل بعض قنوات التسرب دون رقابة.</p>
<p>لذلك، عند التسليم، يجب أخذ في الاعتبار ليس فقط السعر والموعد، ولكن أيضًا أصل المنتج، وحقوق الاستخدام، وطريقة النقل، وتوفر التحديثات، وجودة الدعم، وإمكانية التدقيق.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="النماذج-الأساسية-للتسليم">النماذج الأساسية للتسليم<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D9%86%D9%85%D8%A7%D8%B0%D8%AC-%D8%A7%D9%84%D8%A3%D8%B3%D8%A7%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D8%AA%D8%B3%D9%84%D9%8A%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان النماذج الأساسية للتسليم" title="ارتباط مباشر بالعنوان النماذج الأساسية للتسليم">​</a></h2>
<p>يمكن تسليم البرمجيات الأمنية عبر نماذج مختلفة. يعتمد الاختيار على متطلبات الأمان، والميزانية، والقيود التنظيمية، وحجم البنية التحتية، وتوفر الفريق الداخلي.</p>
<table><thead><tr><th>نموذج التسليم</th><th>عندما يكون مناسبًا</th><th>المزايا</th><th>القيود</th></tr></thead><tbody><tr><td>محلي</td><td>دوائر مغلقة، تحكم صارم في البيانات، مراكز بيانات خاصة</td><td>سيطرة كاملة على البنية التحتية، تخزين محلي للبيانات</td><td>يحتاج إلى خوادم، وإدارة وصيانة دورية</td></tr><tr><td>SaaS</td><td>فرق موزعة، إطلاق سريع، بنية تحتية سحابية</td><td>تنفيذ سريع، تحديثات تلقائية، قابلية التوسع</td><td>يجب تقييم تخزين البيانات، وتوفر الخدمة وشروط SLA</td></tr><tr><td>نموذج هجين</td><td>شركات كبيرة، شبكات فروع، بنية تحتية مختلطة</td><td>توازن بين التحكم والمرونة</td><td>هيكل أكثر تعقيدًا ودمجًا</td></tr><tr><td>خدمة مدارة</td><td>نقص في الفريق الخاص، الحاجة إلى دعم خبراء</td><td>يساعد المورد في إدارة الحل والاستجابة للأحداث</td><td>يحتاج إلى تقسيم واضح للمسؤوليات</td></tr><tr><td>تسليم خارجي</td><td>قطاعات معزولة، شبكات صناعية، مواقع تحت تنظيم</td><td>التحكم في النقل، إمكانية التحقق من الوسطاء</td><td>أصعب في التحديث والدعم</td></tr></tbody></table>
<p>عند اختيار النموذج، من المفيد أولاً وصف حيث ستُخزن السجلات، من يدير الوصول، كيف يتم تنفيذ التحديثات، من هو المسؤول عن الحوادث ومدى سرعة توسيع الحل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-الفئات-التي-يتم-تسليمها-بشكل-متكرر">ما هي الفئات التي يتم تسليمها بشكل متكرر<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D9%81%D8%A6%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D9%8A-%D9%8A%D8%AA%D9%85-%D8%AA%D8%B3%D9%84%D9%8A%D9%85%D9%87%D8%A7-%D8%A8%D8%B4%D9%83%D9%84-%D9%85%D8%AA%D9%83%D8%B1%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي الفئات التي يتم تسليمها بشكل متكرر" title="ارتباط مباشر بالعنوان ما هي الفئات التي يتم تسليم�ها بشكل متكرر">​</a></h2>
<p>تعتمد مجموعة المنتجات الأمنية على الصناعة ومستوى نضج الشركة. ومع ذلك، غالبًا ما تظهر الفئات التالية في المشاريع.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الأجهزة-النهائية">حماية الأجهزة النهائية<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A3%D8%AC%D9%87%D8%B2%D8%A9-%D8%A7%D9%84%D9%86%D9%87%D8%A7%D8%A6%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الأجهزة النهائية" title="ارتباط مباشر بالعنوان حماية الأجهزة النهائية">​</a></h3>
<p>تشمل هذه المجموعة برامج مكافحة الفيروسات، EPP، EDR وXDR. يتم تثبيتها على محطات العمل، والكمبيوترات المحمولة، والخوادم. للتسليم من هذا النوع، تعتبر التوافق مع أنظمة التشغيل، والحمل على الأجهزة، والإدارة المركزية، وآلية تحديث الوكلاء الآمنة، جميعها أمورًا هامة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الرصد-وإدارة-الأحداث">الرصد وإدارة الأحداث<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%B1%D8%B5%D8%AF-%D9%88%D8%A5%D8%AF%D8%A7%D8%B1%D8%A9-%D8%A7%D9%84%D8%A3%D8%AD%D8%AF%D8%A7%D8%AB" class="hash-link" aria-label="ارتباط مباشر بالعنوان الرصد وإدارة الأحداث" title="ارتباط مباشر بالعنوان الرصد وإدارة الأحداث">​</a></h3>
<p>تساعد حلول SIEM، SOAR وNDR في جمع الأحداث، واكتشاف الهجمات، وتسريع الاستجابة. عند تسليم هذه الحلول، يجب مسبقًا تقييم مصادر السجلات، وحجم الأحداث، ومتطلبات التخزين، ودمجها مع البنية التحتية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التحكم-في-الوصول-والامتيازات">التحكم في الوصول والامتيازات<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%EF%BF%BD%D9%84%D8%AA%D8%AD%D9%83%D9%85-%D9%81%D9%8A-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D9%88%D8%A7%D9%84%D8%A7%D9%85%D8%AA%D9%8A%D8%A7%D8%B2%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحكم في الوصول والامتيازات" title="ارتباط مباشر بالعنوان التحكم في الوصول والامتيازات">​</a></h3>
<p>تحكم حلول IAM، PAM وMFA في المستخدمين، والأدوار، والحسابات المميزة. يمكن أن تؤدي الأخطاء في تنفيذها إلى حجب المستخدمين الشرعيين أو ترك الامتيازات الخطرة دون رقابة. لذلك، يجب أن يتضمن التسليم تجربة pilot وخطة إرجاع.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-البيانات">حماية البيانات<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية البيانات" title="ارتباط مباشر بالعنوان حماية البيانات">​</a></h3>
<p>تساعد حلول DLP، التشفير، تصنيف البيانات وCASB في تقليل مخاطر التسربات. لهذه الحلول، تعتبر السياسات الصحيحة، والموافقات القانونية، والتواصل الواضح مع الموظفين أمورًا حاسمة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الشبكات-والتطبيقات">حماية الشبكات والتطبيقات<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الشبكات والتطبيقات" title="ارتباط مباشر بالعنوان حماية الشبكات والتطبيقات">​</a></h3>
<p>تعمل حلول NGFW، WAF، VPN، ترشيح DNS، بوابات الويب ووسائل حماية البريد الإلكتروني على حدود الشبكة أو بين الأقسام. في التسليم، يجب أخذ الأداء، والموثوقية، والشهادات، والتوجيه، وتأثيرها على تجربة المستخدم في الاعتبار.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-اختيار-المورد">كيفية اختيار المورد<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D8%A7%D9%84%D9%85%D9%88%D8%B1%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية اختيار المورد" title="ارتباط مباشر بالعنوان كيفية اختيار المورد">​</a></h2>
<p>يجب أن يقوم المورد الموثوق للبرمجيات الأمنية بإثبات أصل المنتج، وموارد الفريق وشروط الدعم. من المهم تقييم ليس فقط السعر، ولكن أيضًا قدرة الشريك على دعم الحل بعد نقل الترخيص.</p>
<p>تحقق من النقاط التالية:</p>
<ul>
<li>الحالة الرسمية للمورد أو الشريك للمورد؛</li>
<li>توفر الحق في بيع التراخيص المطلوبة في منطقتك؛</li>
<li>شروط تعاقد واضحة، SLA والدعم الفني؛</li>
<li>خبرة في تنفيذ حلول مشابهة في مجال عملك؛</li>
<li>وجود متخصصين في التصميم، والدمج والهجرة؛</li>
<li>كيفية التعامل مع المعلومات السرية؛</li>
<li>إمكانية تقديم وثائق، وشهادات، وفواتير وإثباتات الإغلاق؛</li>
<li>عملية واضحة للتحديثات، وتجديد التراخيص، وتوسيع الاشتراك.</li>
</ul>
<p>إذا تجنب المورد تأكيد مصدر المنتج، أو قدم مفاتيح تنشيط مشكوك فيها، أو لم يستطع شرح خطة الدعم، فهذا يعد خطرًا ملموسًا. في مجال الأمن السيبراني، يمكن أن يؤدي التوفير في أصل التراخيص إلى غياب التحديثات، أو حجب الوصول أو انتهاك شروط الاستخدام.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-التحقق-من-مشروعية-وسلامة-التسليم">كيفية التحقق من مشروعية وسلامة التسليم<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D9%84%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D9%85%D8%B4%D8%B1%D9%88%D8%B9%D9%8A%D8%A9-%D9%88%D8%B3%D9%84%D8%A7%D9%85%D8%A9-%D8%A7%D9%84%D8%AA%D8%B3%D9%84%D9%8A%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية التحقق من مشروعية وسلامة التسليم" title="ارتباط مباشر بالعنوان كيفية التحقق من مشروعية وسلامة التسليم">​</a></h2>
<p>يبدأ التسليم الآمن من قناة موثوقة. حتى لو كان المنتج معروفًا، من المهم التأكد من أن التوزيع لم يتم تعديله، وأن الترخيص تم الحصول عليه بشكل قانوني.</p>
<p>للتحقق، استخدم عدة مستويات من التحكم:</p>
<ol>
<li><strong>الوثائق والعقد.</strong> تأكد من أن العقد يحدد المنتج، والإصدار، وعدد التراخيص، ومدة الصلاحية، وإقليم الاستخدام، وإجراءات الدعم والتحديثات.</li>
<li><strong>المصدر الرسمي.</strong> احصل على التوزيعات من بوابة المورد، أو حافظة المورد المحمية أو أي قناة متفق عليها أخرى.</li>
<li><strong>المجموعات الاختبارية.</strong> قارن تجزئة الملفات مع القيم المنشورة إذا كان المورد يقدمها.</li>
<li><strong>التوقيع الرقمي.</strong> تحقق من توقيع حزمة التثبيت والناشر.</li>
<li><strong>سجل النقل.</strong> قم بتوثيق تاريخ الاستلام، والأشخاص المسؤولين، وإصدار المنتج وطريقة النقل.</li>
<li><strong>عزل التحقق.</strong> قبل النشر الشامل، اختبر الحزمة في بيئة منفصلة.</li>
<li><strong>حقوق الوصول.</strong> قيد مجموعة الموظفين الذين يمكنهم تنزيل، تخزين، وتوزيع ملفات التثبيت.</li>
</ol>
<p>تكون هذه التحقق خاصةً مهمة لتسليمات Offline، عندما يتم نقل الملفات عبر وسائط مادية أو دوائر مغلقة. في هذه الحالة، يجب فحص الوسائط لوجود برامج ضارة وتوثيق الحركة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="عملية-تسليم-البرمجيات-للأمن-السيبراني-خطوة-بخطوة">عملية تسليم البرمجيات للأمن السيبراني خطوة بخطوة<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%B9%D9%85%D9%84%D9%8A%D8%A9-%D8%AA%D8%B3%D9%84%D9%8A%D9%85-%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D9%84%D9%84%D8%A3%D9%85%D9%86-%D8%A7%D9%84%D8%B3%D9%8A%D8%A8%D8%B1%D8%A7%D9%86%D9%8A-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان عملية تسليم البرمجيات للأمن السيبراني خطوة بخطوة" title="ارتباط مباشر بالعنوان عملية تسليم البرمجيات للأمن السيبراني خطوة بخطوة">​</a></h2>
<p>فيما يلي عملية عالمية تناسب معظم المشاريع. يمكن تعديلها لتناسب SaaS، أو محلي، أو نموذج هجين.</p>
<ol>
<li><strong>حدد المتطلبات.</strong> وصف المهمة التجارية، والأصول المحمية، والأنظمة الحرجة، وعدد المستخدمين، والخوادم والفروع.</li>
<li><strong>حدد القيود.</strong> اذكر متطلبات تخزين البيانات، والتنظيم، والتوافق، والأقسام المعزولة، وإمكانيات وصول المسؤولين.</li>
<li><strong>اختر فئة الحل.</strong> على سبيل المثال، EDR للأجهزة النهائية، SIEM للرصد، DLP للتحكم في قنوات نقل البيانات.</li>
<li><strong>اطلب عروض.</strong> قارن بين الوظائف، وتكلفة الملكية، وشروط الترخيص، والدعم، ومواعيد التسليم.</li>
<li><strong>قم بتنفيذ تجربة pilot.</strong> تحقق من عمل المنتج على مجموعة محدودة من الأنظمة. قيم الأداء، وسهولة الإدارة، وجودة الأحداث.</li>
<li><strong>توافق على المعمارية.</strong> حدد الخوادم، والوكلاء، وقواعد الشبكة، والدمج، وأدوار المستخدمين، وخطة النسخ الاحتياطي.</li>
<li><strong>أكمل التسليم.</strong> ابرم العقد، واحصل على التراخيص، والوصول، والتوزيعات من خلال قناة موثوقة.</li>
<li><strong>تحقق من السلامة.</strong> تحقق من الإصدارات، والتوقيعات، والمجموعات الاختبارية، والكمال قبل التثبيت.</li>
<li><strong>قم بنشر الحل حسب الخطة.</strong> ابدأ مع مجموعة pilot، ثم انتقل إلى نهايات التنفيذ. توثيق نتائج كل مرحلة.</li>
<li><strong>قم بإعداد السياسات.</strong> لا تضع قيودًا صارمة للجميع على الفور. استخدم أولاً وضع المراقبة إن كان متاحًا.</li>
<li><strong>قم بتدريب الفريق.</strong> يجب على المسؤولين والمحللين فهم الواجهة، والأدوار، وقواعد التصعيد، وإجراءات الاستجابة للأحداث.</li>
<li><strong>ابدأ الدعم.</strong> قم بإعداد التحديثات، ورصد التراخيص، والتقارير، وSLA، والنسخ الاحتياطي وخطة مراجعة السياسات بشكل دوري.</li>
</ol>
<p>تقلل هذه الطريقة من مخاطر الأخطاء وتجعل التنفيذ متوقعًا. علاوة على ذلك، تساعد على إثبات أن المنظمة تتحكم في سلسلة التوريد وتلتزم بمتطلبات الأمان الداخلية.</p>
<p><img decoding="async" loading="lazy" alt="تسليم آمن للبرمجيات الأمنية" src="https://cyberrestorelab.com/ar/assets/images/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti-02-3feeaea6007c897f5922dbf31ffde129.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الترخيص-ما-يجب-توضيحه-مسبقًا">الترخيص: ما يجب توضيحه مسبقًا<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%AA%D8%B1%D8%AE%D9%8A%D8%B5-%D9%85%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%AA%D9%88%D8%B6%D9%8A%D8%AD%D9%87-%D9%85%D8%B3%D8%A8%D9%82%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان الترخيص: ما يجب توضيحه مسبقًا" title="ارتباط مباشر بالعنوان الترخيص: ما يجب توضيحه مسبقًا">​</a></h2>
<p>يمكن أن يكون الترخيص في مجال الأمن السيبراني معقدًا. يتم ترخيص منتج واحد حسب عدد المستخدمين، وآخر حسب عدد الأجهزة، وثالث حسب حجم المرور، والأحداث في الثانية، وعدد الخوادم أو حجم التخزين. لذا، من المهم فهم المقياس الحقيقي قبل الشراء.</p>
<p>استفسر من المورد:</p>
<ul>
<li>ماذا يعتبر وحدة ترخيص؛</li>
<li>إذا تم تضمين الأنظمة التجريبية، واحتياطية والأنظمة المؤقتة؛</li>
<li>إذا كانت التراخيص قابلة للنقل بين الأجهزة؛</li>
<li>كيفية تجديد الاشتراك؛</li>
<li>ما الذي سيحدث بعد انتهاء فترة الترخيص؛</li>
<li>إذا كانت التحديثات تتضمن توقيعات، وقواعد، ومحركات وإصدارات؛</li>
<li>إذا كان دعم فني متاحًا وبأي لغة؛</li>
<li>إذا كانت هناك قيود حسب المناطق، أو السحب، أو أنواع البنية التحتية؛</li>
<li>كيفية احتساب الفروع، والمقاولين، والموظفين عن بُعد.</li>
</ul>
<p>أعط انتباهًا خاصًا للتوسع. إذا كانت الشركة تنمو بسرعة، من الأفضل تقديم إمكانية شراء تراخيص إضافية بدون هجرة معقدة مسبقًا. من الأفضل أيضًا طلب شروط الانتقال إلى إصدار أعلى أو تعريفة مختلفة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="نقل-التوزيعات-والوصول-بشكل-آمن">نقل التوزيعات والوصول بشكل آمن<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%86%D9%82%D9%84-%D8%A7%D9%84%D8%AA%D9%88%D8%B2%D9%8A%D8%B9%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%A8%D8%B4%D9%83%D9%84-%D8%A2%D9%85%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان نقل التوزيعات والوصول بشكل آمن" title="ارتباط مباشر بالعنوان نقل التوزيعات والوصول بشكل آمن">​</a></h2>
<p>يجب أن يكون نقل ملفات التثبيت وبيانات الاعتماد محميًا. لا يجب إرسال مفاتيح التنشيط عبر البريد الإلكتروني المفتوح، أو تخزين كلمات المرور في مستندات مشتركة، أو نقل التوزيعات عبر خدمات مشاركة الملفات العشوائية.</p>
<p>الممارسات الموصى بها:</p>
<ul>
<li>استخدم حسابات المورد الشخصية أو بوابات محمية؛</li>
<li>شمل MFA لحسابات الإدارة؛</li>
<li>نقل كلمات المرور والمفاتيح بشكل منفصل عن الروابط للتنزيل؛</li>
<li>قيد فترة صلاحية الروابط المؤقتة؛</li>
<li>سجل من حصل على الوصول ومتى؛</li>
<li>تخزين الأسرار في إدارة كلمات المرور المؤسسية أو خزانة الأسرار؛</li>
<li>قم بإزالة الوصول المؤقت بعد انتهاء المشروع؛</li>
<li>تحقق من حقوق الشركاء والمقاولين بمبدأ الحد الأدنى من الامتيازات.</li>
</ul>
<p>إذا تم التسليم عبر مقاول، حدد مسبقًا ما هي الحقوق التي يحتاجها. لا يجب منح حقوق إدارية كاملة بدون سبب. من الأفضل إنشاء أدوار مؤقتة بمدة محدودة وإجراء تدقيق على الإجراءات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="التنفيذ-دون-توقيف-الأعمال">التنفيذ دون توقيف الأعمال<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%AA%D9%86%D9%81%D9%8A%D8%B0-%D8%AF%D9%88%D9%86-%D8%AA%D9%88%D9%82%D9%8A%D9%81-%D8%A7%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان التنفيذ دون توقيف الأعمال" title="ارتباط مباشر بالعنوان التنفيذ دون توقيف الأعمال">​</a></h2>
<p>حتى الحل الجيد قد يخلق مشاكل إذا تم تنفيذه فجأة وبدون اختبار. على سبيل المثال، قد تمنع DLP الإرسال الشرعي للوثائق، أو تتعارض EDR مع البرمجيات القديمة، أو تؤثر بوابة الشبكة على سرعة الوصول للخدمات.</p>
<p>لتقليل المخاطر، استخدم التنفيذ التدريجي:</p>
<ul>
<li>بدايةً مع اختبار مخبري؛</li>
<li>ثم تجربة Pilot على مجموعة محدودة؛</li>
<li>بعد ذلك، نشر عبر الأقسام أو الفروع؛</li>
<li>بالتوازي، جمع التغذية الراجعة؛</li>
<li>أخيرًا—تطبيق سياسات صارمة وتقارير.</li>
</ul>
<p>من المهم وجود خطة إرجاع. يجب أن تصف كيفية إلغاء السياسة، وإزالة الوكيل، واستعادة التوجيه السابق أو استرجاع الوصول. خطة الإرجاع لا تعني أن المشروع سيفشل. إنها تعني أن الفريق مستعد للمفاجآت.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="التكامل-مع-البنية-التحتية-الحالية">التكامل مع البنية التحتية الحالية<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%AA%D9%83%D8%A7%D9%85%D9%84-%D9%85%D8%B9-%D8%A7%D9%84%D8%A8%D9%86%D9%8A%D8%A9-%D8%A7%D9%84%D8%AA%D8%AD%D8%AA%D9%8A%D8%A9-%D8%A7%D9%84%D8%AD%D8%A7%D9%84%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان التكامل مع البنية التحتية الحالية" title="ارتباط مباشر بالعنوان التكامل مع البنية التحتية الحالية">​</a></h2>
<p>نادرًا ما تعمل البرمجيات الأمنية بشكل منعزل. تتكامل مع دلائل المستخدمين، وأنظمة البريد، والسحب، ووسائل التvirtualization، ونظام الطلبات، وSIEM، وماسحات الثغرات، ومنصات النسخ الاحتياطي.</p>
<p>قبل التسليم، يجب جمع معلومات عن البنية التحتية:</p>
<ul>
<li>إصدارات أنظمة التشغيل ومنصات الخوادم؛</li>
<li>تقسيم الشبكة، والوكلاء، والجدران النارية؛</li>
<li>قواعد الدلائل المستخدمة، مثل Active Directory أو LDAP؛</li>
<li>الخدمات السحابية ومقدمي الخدمات؛</li>
<li>متطلبات تسجيل الدخول، وتخزين السجلات؛</li>
<li>قائمة التطبيقات التجارية الحرجة؛</li>
<li>قيود الأداء والتوافر.</li>
</ul>
<p>ثم يمكن إعداد المعمارية. يجب أن تتضمن المكونات، وتدفقات البيانات، والمنافذ، والأدوار، وأماكن التخزين، والتكرار، وإجراءات التحديث. كلما كانت المعمارية أكثر دقة، قل عدد المفاجآت خلال التنفيذ.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="التحديثات-وإدارة-الإصدارات">التحديثات وإدارة الإصدارات<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA-%D9%88%D8%A5%D8%AF%D8%A7%D8%B1%D8%A9-%D8%A7%D9%84%D8%A5%D8%B5%D8%AF%D8%A7%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحديثات وإدارة الإصدارات" title="ارتباط مباشر بالعنوان التحديثات وإدارة الإصدارات">​</a></h2>
<p>لا ينتهي التسليم في يوم التثبيت. تتطلب البرمجيات الأمنية تحديثات منتظمة: توقيعات، وقواعد الاكتشاف، ووكلاء، ومكونات خوادم، ووصلات ودمج. مع ذلك، يجب التحكم أيضًا في التحديثات.</p>
<p>تعد ممارسة جيدة تقسيم البيئات إلى اختبار وإنتاج. يتم اختبار الإصدار الجديد أولاً على مجموعة محدودة من الأجهزة. ثم، إذا لم تكن هناك مشاكل، يتم تمديده بشكل أوسع. بالنسبة للأنظمة الحرجة، يمكن استخدام نافذة صيانة منفصلة.</p>
<p>كما أنه من المهم تخزين معلومات الإصدارات. يجب أن تشمل السجل الأدنى اسم المنتج، والمكون، والإصدار، وتاريخ التثبيت، وتاريخ التحديث، والموظف المسؤول ورابط ملاحظات الإصدار. يساعد ذلك في التعامل مع الحوادث والتخطيط للتحديثات بسرعة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="إدارة-مخاطر-سلسلة-التوريد">إدارة مخاطر سلسلة التوريد<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A5%D8%AF%D8%A7%D8%B1%D8%A9-%D9%85%D8%AE%D8%A7%D8%B7%D8%B1-%D8%B3%D9%84%D8%B3%D9%84%D8%A9-%D8%A7%D9%84%D8%AA%D9%88%D8%B1%D9%8A%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان إدارة مخاطر سلسلة التوريد" title="ارتباط مباشر بالعنوان إدارة مخاطر سلسلة التوريد">​</a></h2>
<p>تشمل سلسلة توريد البرمجيات المطور، والموزع، والمُدمج، وقنوات التسليم، والبنية التحتية السحابية، والتحديثات، والفريق الداخلي للعميل. يمكن أن يصبح كل عنصر مصدرًا لمخاطر.</p>
<p>لخفض المخاطر، استخدم الإجراءات التالية:</p>
<ul>
<li>تحقق من سمعة الحالة القانونية للمورد؛</li>
<li>اطلب معلومات عن التطوير الآمن إذا كانت متاحة؛</li>
<li>استخدم SBOM عند توفير المورد قائمة المكونات؛</li>
<li>تحكم في سلامة التحديثات؛</li>
<li>قيد وصول المتخصصين الخارجيين؛</li>
<li>احتفظ بسجل للتغييرات والإجراءات الإدارية؛</li>
<li>أعد تقييم حقوق المستخدمين بانتظام؛</li>
<li>تحقق من توافق الإجراءات الداخلية مع المعايير والسياسات الخاصة بالشركة.</li>
</ul>
<p>لا تتوفر SBOM دائمًا للمنتجات التجارية، لكن وجودها يعزز الشفافية. يساعد في فهم المكونات الخارجية التي تدخل المنتج ومدى سرعة تقييم تأثير الثغرات الجديدة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خصائص-التسليم-للقطاعات-الخاضعة-للتنظيم">خصائص التسليم للقطاعات الخاضعة للتنظيم<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%AE%D8%B5%D8%A7%D8%A6%D8%B5-%D8%A7%D9%84%D8%AA%D8%B3%D9%84%D9%8A%D9%85-%D9%84%D9%84%D9%82%D8%B7%D8%A7%D8%B9%D8%A7%D8%AA-%D8%A7%D9%84%D8%AE%D8%A7%D8%B6%D8%B9%D8%A9-%D9%84%D9%84%D8%AA%D9%86%D8%B8%D9%8A%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان خصائص التسليم للقطاعات الخاضعة للتنظيم" title="ارتباط مباشر بالعنوان خصائص التسليم للقطاعات الخاضعة للتنظيم">​</a></h2>
<p>تعمل المنظمات المالية، والقطاع العام، والصناعة، والطب، والاتصالات غالبًا مع متطلبات إضافية. يمكن أن تتعلق هذه بالتراخيص، وتخزين البيانات الشخصية، والتسجيل، والرقابة، وتقسيم الشبكة، وقواعد العمل للمقاولين.</p>
<p>قبل الشراء، يجب التحقق مما إذا كان المنتج مناسبًا للبيئة التنظيمية المحددة. أحيانًا تكون الوظائف مجرّبة، ولكن يتطلب الأمر أيضًا وجود وثائق، وإصدارات معتمدة، وتخزين محلي للبيانات، وسجلات تدقيق، وإمكانية تحديثات Offline.</p>
<p>من المهم أيضًا التنسيق مسبقًا مع الخدمات القانونية، وخدمات الأمان، وتشغيل تكنولوجيا المعلومات، ومالكي العمليات التجارية. هذا يُسرع من عمليات الموافقة ويقلل من مخاطر أن يكون الحل غير مناسب بعد الشراء.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-الشائعة-عند-التسليم">الأخطاء الشائعة عند التسليم<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%B9%D9%86%D8%AF-%D8%A7%D9%84%D8%AA%D8%B3%D9%84%D9%8A%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء الشائعة عند التسليم" title="ارتباط مباشر بالعنوان الأخطاء الشائعة عند التسليم">​</a></h2>
<p>تتكرر الأخطاء في كثير من الأحيان. من الأفضل منعها قبل توقيع العقد أو بدء التنفيذ.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الشراء-بدون-تجربة-pilot">الشراء بدون تجربة pilot<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%B4%D8%B1%D8%A7%D8%A1-%D8%A8%D8%AF%D9%88%D9%86-%D8%AA%D8%AC%D8%B1%D8%A8%D8%A9-pilot" class="hash-link" aria-label="ارتباط مباشر بالعنوان الشراء بدون تجربة pilot" title="ارتباط مباشر بالعنوان الشراء بدون تجربة pilot">​</a></h3>
<p>لا تعوض العرض التقديمي عن تجربة pilot. قد يبدو المنتج جيدًا في العرض، ولكن الأمور قد تختلف تماماً في بنية حقيقية. تساعد تجربة pilot في اكتشاف الصراعات، والأعباء، وجودة السلبيات وسهولة الإدارة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="شروط-الدعم-غير-واضحة">شروط الدعم غير واضحة<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%B4%D8%B1%D9%88%D8%B7-%D8%A7%D9%84%D8%AF%D8%B9%D9%85-%D8%BA%D9%8A%D8%B1-%D9%88%D8%A7%D8%B6%D8%AD%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان شروط الدعم غير واضحة" title="ارتباط مباشر بالعنوان شروط الدعم غير واضحة">​</a></h3>
<p>أحيانًا تشتري المنظمة ترخيصًا، لكنها تكتشف لاحقًا أن الدعم محدود، وأن التحديثات غير مدرجة في التعريف أو أن الاتصال ممكن فقط عبر سلسلة من الوسطاء. يجب أن يتم توثيق شروط الدعم بشكل كتابي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قلة-تقدير-تكلفة-الملكية">قلة تقدير تكلفة الملكية<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%82%D9%84%D8%A9-%D8%AA%D9%82%D8%AF%D9%8A%D8%B1-%D8%AA%D9%83%D9%84%D9%81%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%83%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قلة تقدير تكلفة الملكية" title="ارتباط مباشر بالعنوان قلة تقدير تكلفة الملكية">​</a></h3>
<p>سعر الترخيص ليس المصاريف الوحيدة. يجب أخذ الخوادم، وتخزين السجلات، والتنفيذ، والتدريب، والتجديدات، والدمج، والدعم، ووقت المتخصصين في الاعتبار.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="نشر-جماعي-بدون-مراحل">نشر جماعي بدون مراحل<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%86%D8%B4%D8%B1-%D8%AC%D9%85%D8%A7%D8%B9%D9%8A-%D8%A8%D8%AF%D9%88%D9%86-%D9%85%D8%B1%D8%A7%D8%AD%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان نشر جماعي بدون مراحل" title="ارتباط مباشر بالعنوان نشر جماعي بدون مراحل">​</a></h3>
<p>يمكن أن يؤدي نشر الوكيل بشكل مباشر إلى مشكلات غير محسوبة. يفضل استخدام موجات التنفيذ ومجموعات الاختبار.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="عدم-وجود-مسؤولين">عدم وجود مسؤولين<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%B9%D8%AF%D9%85-%D9%88%D8%AC%D9%88%D8%AF-%D9%85%D8%B3%D8%A4%D9%88%D9%84%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان عدم وجود مسؤولين" title="ارتباط مباشر بالعنوان عدم وجود مسؤولين">​</a></h3>
<p>إذا لم يتم تعيين مالك المنتج، والمديرين، والمحللين، والمسؤولين عن العقد، يصبح الحل سريعًا بلا رقابة. يجب أن تكون المسؤولية واضحة منذ اليوم الأول.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الوثائق-التي-يجب-إعدادها">الوثائق التي يجب إعدادها<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D9%88%D8%AB%D8%A7%D8%A6%D9%82-%D8%A7%D9%84%D8%AA%D9%8A-%D9%8A%D8%AC%D8%A8-%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF%D9%87%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان الوثائق التي يجب إعدادها" title="ارتباط مباشر بالعنوان الوثائق التي يجب إعدادها">​</a></h2>
<p>من المفيد وجود مجموعة من الوثائق لعملية تسليم ناضجة. لا يجب أن تكون ضخمة، ولكن يجب أن تساعد في إدارة المخاطر.</p>
<p>المجموعة الدنيا:</p>
<ul>
<li>المواصفات الفنية أو وصف المتطلبات؛</li>
<li>مصفوفة مقارنة لجميع الحلول؛</li>
<li>مخطط بنائي؛</li>
<li>خطة pilot؛</li>
<li>خطة التنفيذ وخطة الإرجاع؛</li>
<li>العقد ومواصفات التراخيص؛</li>
<li>عريضة نقل التراخيص أو الوصول؛</li>
<li>دليل التثبيت والتحديث؛</li>
<li>مصفوفة الأدوار والحقوق؛</li>
<li>لائحة الدعم؛</li>
<li>سجل التغييرات.</li>
</ul>
<p>تساعد هذه الوثائق في عمليات التدقيق، وتغيير الموظفين والتحقيق في الحوادث. بالإضافة إلى ذلك، تُبسّط التواصل بين تكنولوجيا المعلومات، والأمان، والمشتريات والأعمال.</p>
<p><img decoding="async" loading="lazy" alt="تنفيذ برمجيات الأمن السيبراني" src="https://cyberrestorelab.com/ar/assets/images/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti-03-2598ca0125a02669f20d04f2d8bb5b0f.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-تقييم-جودة-التسليم-بعد-التنفيذ">كيفية تقييم جودة التسليم بعد التنفيذ<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%AA%D9%82%D9%8A%D9%8A%D9%85-%D8%AC%D9%88%D8%AF%D8%A9-%D8%A7%D9%84%D8%AA%D8%B3%D9%84%D9%8A%D9%85-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%AA%D9%86%D9%81%D9%8A%D8%B0" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية تقييم جودة التسليم بعد التنفيذ" title="ارتباط مباشر بالعنوان كيفية تقييم جودة التسليم بعد التنفيذ">​</a></h2>
<p>بعد الإطلاق، من المهم معرفة ما إذا كانت النتيجة قد تحققت. يمكن استخدام معايير عملية لذلك.</p>
<p>قيم:</p>
<ul>
<li>هل تم تفعيل جميع التراخيص وحسابها؛</li>
<li>هل تتوافق العمارة الفعلية مع المخطط المعتمد؛</li>
<li>هل تتلقى المكونات التحديثات؛</li>
<li>هل تعمل السياسات بدون حالات كاذبة حرجة؛</li>
<li>هل هناك أحداث في نظام المراقبة؛</li>
<li>هل تم إعداد النسخ الاحتياطي والاستعادة؛</li>
<li>هل تم تدريب المديرين والمحللين؛</li>
<li>هل تم تحديد إجراءات الاتصال بالدعم؛</li>
<li>هل تم توثيق الإصدارات والأشخاص المسؤولين؛</li>
<li>هل هناك خطة واضحة لتجديد التراخيص.</li>
</ul>
<p>إذا لم يتم تنفيذ بعض النقاط، يجب اعتبار المشروع غير مكتمل. من الأفضل معالجة الفجوات فورًا، بدلاً من العودة لها بعد حادثة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-حول-تسليم-البرمج�يات-للأمن-السيبراني">الأسئلة الشائعة حول تسليم البرمجيات للأمن السيبراني<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%AA%D8%B3%D9%84%D9%8A%D9%85-%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A7%D8%AA-%D9%84%D9%84%D8%A3%D9%85%D9%86-%D8%A7%D9%84%D8%B3%D9%8A%D8%A8%D8%B1%D8%A7%D9%86%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة حول تسليم البرمجيات للأمن السيبراني" title="ارتباط مباشر بالعنوان الأسئلة الشائعة حول تسليم البرمجيات للأمن السيبراني">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-الفرق-بين-التسليم-والشراء-العادي-للترخيص">ما الفرق بين التسليم والشراء العادي للترخيص<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%85%D8%A7-%D8%A7%D9%84%D9%81%D8%B1%D9%82-%D8%A8%D9%8A%D9%86-%D8%A7%D9%84%D8%AA%D8%B3%D9%84%D9%8A%D9%85-%D9%88%D8%A7%D9%84%D8%B4%D8%B1%D8%A7%D8%A1-%D8%A7%D9%84%D8%B9%D8%A7%D8%AF%D9%8A-%D9%84%D9%84%D8%AA%D8%B1%D8%AE%D9%8A%D8%B5" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما الفرق بين التسليم والشراء العادي للترخيص" title="ارتباط مباشر بالعنوان ما الفرق بين التسليم والشراء العادي للترخيص">​</a></h3>
<p>شراء الترخيص هو فقط جزء تجاري. بينما يتضمن التسليم النقل الآمن للمنتج، والتحقق من سلامته، والتكوين، والتنفيذ، والتدريب وعملية الدعم. هذا أمر حاسم للبرمجيات الأمنية لأنه يؤثر على الأمان وثبات البنية التحتية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-من-الممكن-الحصول-على-التوزيعات-عبر-خدمات-مشاركة-الملفات-العادية">هل من الممكن الحصول على التوزيعات عبر خدمات مشاركة الملفات العادية<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%87%D9%84-%D9%85%D9%86-%D8%A7%D9%84%D9%85%D9%85%D9%83%D9%86-%D8%A7%D9%84%D8%AD%D8%B5%D9%88%D9%84-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%AA%D9%88%D8%B2%D9%8A%D8%B9%D8%A7%D8%AA-%D8%B9%D8%A8%D8%B1-%D8%AE%D8%AF%D9%85%D8%A7%D8%AA-%D9%85%D8%B4%D8%A7%D8%B1%D9%83%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D8%A7%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل من الممكن الحصول على التوزيعات عبر خدمات مشاركة الملفات العادية" title="ارتباط مباشر بالعنوان هل من الممكن الحصول على التوزيعات عبر خدمات مشاركة الملفات العادية">​</a></h3>
<p>من الأفضل تجنب ذلك. من الأكثر أمانًا استخدام بوابة المورد، أو حافظة المورد المحمية، أو قناة متفق عليها أخرى. إذا لم يكن هناك خيار آخر، يجب التحقق من التجزئات، والتوقيعات الرقمية وتوثيق النقل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-أختار-saas-أم-محلي">ماذا أختار: SaaS أم محلي<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%85%D8%A7%D8%B0%D8%A7-%D8%A3%D8%AE%D8%AA%D8%A7%D8%B1-saas-%D8%A3%D9%85-%D9%85%D8%AD%D9%84%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا أختار: SaaS أم محلي" title="ارتباط مباشر بالعنوان ماذا أختار: SaaS أم محلي">​</a></h3>
<p>تعتبر مراجعة SaaS مناسبة عندما تكون السرعة، والتحديثات التلقائية، وقابلية التوسع هي الأهم. بينما النموذج المحلي هو الأنسب للدائرتين المغلقتين، والرقابة الصارمة على البيانات، والمتطلبات الخاصة بالتخزين. غالبًا ما تكون النماذج الهجينة الأنسب.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-من-الضروري-إجراء-تجربة-pilot-قبل-الشراء">هل من الضروري إجراء تجربة pilot قبل الشراء<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%87%D9%84-%D9%85%D9%86-%D8%A7%D9%84%D8%B6%D8%B1%D9%88%D8%B1%D9%8A-%D8%A5%D8%AC%D8%B1%D8%A7%D8%A1-%D8%AA%D8%AC%D8%B1%D8%A8%D8%A9-pilot-%D9%82%D8%A8%D9%84-%D8%A7%D9%84%D8%B4%D8%B1%D8%A7%D8%A1" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل من الضروري إجراء تجربة pilot قبل الشراء" title="ارتباط مباشر بالعنوان هل من الضروري إجراء تجربة pilot ق�بل الشراء">​</a></h3>
<p>نعم، إذا كان المنتج يؤثر على محطات العمل، والشبكة، والحقوق، والبريد، والبيانات أو التطبيقات الحرجة. تساعد تجربة pilot في التحقق من التوافق، والأعباء، وجودة الاكتشاف وسهولة الإدارة قبل التسليم الكبير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-المخاطر-المرتبطة-بالتراخيص-غير-القانونية">ما هي المخاطر المرتبطة بالتراخيص غير القانونية<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D9%85%D8%AE%D8%A7%D8%B7%D8%B1-%D8%A7%D9%84%D9%85%D8%B1%D8%AA%D8%A8%D8%B7%D8%A9-%D8%A8%D8%A7%D9%84%D8%AA%D8%B1%D8%A7%D8%AE%D9%8A%D8%B5-%D8%BA%D9%8A%D8%B1-%D8%A7%D9%84%D9%82%D8%A7%D9%86%D9%88%D9%86%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي المخاطر المرتبطة بالتراخيص غير القانونية" title="ارتباط مباشر بالعنوان ما هي المخاطر المرتبطة بالتراخيص غير القانونية">​</a></h3>
<p>يمكن أن تؤدي التراخيص غير القانونية أو المشكوك فيها إلى عدم تلقي التحديثات، أو انتهاكات شروط الاستخدام، أو عدم وجود دعم من المورد، ورفع المخاطر القانونية. وهذا يعتبر أمرًا خطيرًا جداً بالنسبة للأمن السيبراني، لأن البرمجيات القديمة تفقد بسرعة فعاليتها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="من-يجب-أن-يشارك-في-مشروع-التسليم">من يجب أن يشارك في مشروع التسليم<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%85%D9%86-%D9%8A%D8%AC%D8%A8-%D8%A3%D9%86-%D9%8A%D8%B4%D8%A7%D8%B1%D9%83-%D9%81%D9%8A-%D9%85%D8%B4%D8%B1%D9%88%D8%B9-%D8%A7%D9%84%D8%AA%D8%B3%D9%84%D9%8A%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان من يجب أن يشارك في مشروع التسليم" title="ارتباط مباشر بالعنوان من يجب أن يشارك في مشروع التسليم">​</a></h3>
<p>عادةً ما تشارك فرق الأمان، وتشغيل تكنولوجيا المعلومات، والمشتريات، والقسم القانوني، والمالية، وممثل الأعمال. بالنسبة للمشاريع المعقدة، قد يكون هناك حاجة أيضاً إلى مهندس النظام، ومديري الشبكة، ومتكامل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-مراجعة-عملية-للعميل">قائمة مراجعة عملية للعميل<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D9%85%D8%B1%D8%A7%D8%AC%D8%B9%D8%A9-%D8%B9%D9%85%D9%84%D9%8A%D8%A9-%D9%84%D9%84%D8%B9%D9%85%D9%8A%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة مراجعة عملية للعميل" title="ارتباط مباشر بالعنوان قائمة مراجعة عملية للعميل">​</a></h2>
<p>استخدم هذه القائمة قبل توقيع العقد وبدء التنفيذ.</p>
<ul>
<li>تم تحديد المهمة التجارية وفئة الحل.</li>
<li>تم التحقق من الحالة الرسمية للمورد.</li>
<li>تم تنسيق الإصدار، مقياس الترخيص ومدة الصلاحية.</li>
<li>كانت شروط التحديث والدعم الفني واضحة.</li>
<li>تم إجراء أو تخطيط تجربة pilot.</li>
<li>تم إعداد معمارية التنفيذ.</li>
<li>تم وصف المتطلبات لتخزين البيانات والسجلات.</li>
<li>تم اختيار قناة آمنة لنقل التوزيعات.</li>
<li>تم تعيين المسؤولين عن الوصول، والتثبيت والدعم.</li>
<li>تم إعداد خطة إرجاع.</li>
<li>تم إعداد حسابات التراخيص والإصدارات.</li>
<li>تم تحديد كيفية التجديد والتوسع.</li>
</ul>
<p>تساعد قائمة التحقق هذه في اكتشاف نقاط الضعف بسرعة. إذا لم يكن هناك إجابة على بعض النقاط، فمن الأفضل عدم تسريع عملية التسليم. يجب أولاً معالجة الغموض.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/dostavka-programmnogo-obespecheniya-dlya-kiberbezopasnosti#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>يجب أن يكون تسليم البرمجيات للأمن السيبراني عملية مدارة مع مورد موثوق، وقناة نقل آمنة، وترخيص واضح، وتجربة pilot، وخطة تنفيذ ودعم مستمر. تقلل هذه الطريقة من المخاطر الفنية، والقانونية، والعملية. ابدأ بوصف المتطلبات، تحقق من أصل المنتج، اتفق على المعمارية وابدأ التنفيذ على مراحل - بهذه الطريقة ستجلب البرمجيات الأمنية فوائد أسرع ولن تخلق ثغرات جديدة.</p>]]></content>
        <category label="article" term="article"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="ltslym-brmjyt" term="ltslym-brmjyt"/>
        <category label="ltrkhys" term="ltrkhys"/>
        <category label="ltnfydh" term="ltnfydh"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[برامج ضارة وفيروسات تشفير: كيفية الحماية واستعادة الوصول]]></title>
        <id>https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki</id>
        <link href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki"/>
        <updated>2026-05-01T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[تظل البرامج الضارة وفيروسات التشفير واحدة من أخطر التهديدات للمستخدمين المنزليين، والأعمال الصغيرة، والمنظمات الكبرى. فهي تسرق البيانات، وتعيق عمل الأجهزة، وتشفّر الملفات، وتطلب فدية لاستعادة الوصول. في هذه المقالة، سنناقش كيف تعمل هذه التهديدات، والفرق بين ransomware والفيروسات العادية، وكيفية تقليل خطر العدوى، وما يجب القيام به عند الهجوم، ولماذا النسخ الاحتياطية أهم من أي وعود للمهاجمين.]]></summary>
        <content type="html"><![CDATA[<p>تظل البرامج الضارة وفيروسات التشفير واحدة من أخطر التهديدات للمستخدمين المنزليين، والأعمال الصغيرة، والمنظمات الكبرى. فهي تسرق البيانات، وتعيق عمل الأجهزة، وتشفّر الملفات، وتطلب فدية لاستعادة الوصول. في هذه المقالة، سنناقش كيف تعمل هذه التهديدات، والفرق بين ransomware والفيروسات العادية، وكيفية تقليل خطر العدوى، وما يجب القيام به عند الهجوم، ولماذا النسخ الاحتياطية أهم من أي وعود للمهاجمين.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-البرامج-الضارة">ما هي البرامج الضارة<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي البرامج الضارة" title="ارتباط مباشر بالعنوان ما هي البرامج الضارة">​</a></h2>
<p>البرامج الضارة، أو malware، هي أي برنامج تم إنشاؤه للوصول غير المصرح به، أو إتلاف البيانات، أو المراقبة، أو سرقة الأموال، أو تعطيل عمل النظام. يشمل المصطلح أنواعًا مختلفة من التهديدات: الفيروسات، والبرمجيات الخبيثة، والديدان، وبرامج التجسس، وبرامج الإعلانات، وعملاء botnet، وبرامج سرقة كلمات المرور، وبرامج الفدية.</p>
<p>المشكلة الرئيسية هي أن البرامج الضارة الحديثة نادرًا ما تعمل بمفردها. قد يقوم الملف المصاب أولاً بتثبيت مُحمل، ومن ثم تنزيل برمجية خبيثة، وتعطيل الحماية، وسرقة كلمات المرور من المتصفح، وفقط بعد ذلك يُطلق عملية التشفير. لذلك، يجب أن تكون الحماية متعددة المستويات: التحديثات، والنسخ الاحتياطية، ومضادات الفيروسات، والتحكم في الوصول، وحذر المستخدم.</p>
<p>من المهم أن نفهم: البرامج الضارة قد لا تبدو دائمًا كفيروس واضح. يمكن أن تتنكر في صورة فاتورة، سيرة ذاتية، تحديث برنامج تشغيل، برنامج مجاني، مُنشط مقرصن، ملحق للمتصفح، أو حتى رسالة من حساب معروف في تطبيق المراسلة.</p>
<p><img decoding="async" loading="lazy" alt="برامج ضارة على الكمبيوتر" src="https://cyberrestorelab.com/ar/assets/images/vredonosnye-programmy-i-virusy-shifrovalshchiki-01-cee0e278622b3202e7ac69380085de67.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-فيروسات-التشفير">ما هي فيروسات التشفير<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%85%D8%A7-%D9%87%D9%8A-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي فيروسات التشفير" title="ارتباط مباشر بالعنوان ما هي فيروسات التشفير">​</a></h2>
<p>فيروسات التشفير، أو ransomware، هي نوع من البرامج الضارة التي تقيد الوصول إلى البيانات أو النظام وتطلب فدية. غالبًا ما تشفر هذه الفيروسات الوثائق، والصور، وقواعد البيانات، والأرشيفات، والمشاريع، وملفات الحسابات، والمجلدات الشبكية. بعد الهجوم، يرى المستخدم ملاحظة تطلب دفع الفدية، عادةً بالعملة الرقمية.</p>
<p>تقنيًا، العديد من برامج التشفير ليست فيروسات بالمعنى الكلاسيكي، لأنها لا تتكاثر دائمًا عبر إصابة الملفات. ومع ذلك، يتم تسميتها عادةً كفيروسات في الحياة اليومية. المصطلح الأكثر دقة هو برامج الفدية. يمكن أن تتسلل عبر رسائل التصيد، والثغرات في الوصول عن بُعد، والمواقع المخترقة، والمرفقات الضارة، والحسابات المُختَرَقة.</p>
<p>تكمن خطورة برامج التشفير في أنها تهاجم ليس فقط جهاز كمبيوتر واحد. إذا كان الجهاز متصلًا بشبكة مشتركة، يمكن للبرنامج الضار الوصول إلى الأقراص الشبكية، والخوادم، والمجلدات المتزامنة السحابية، والنسخ الاحتياطية المتاحة للكتابة. لذلك، تعتبر العزلة والهندسة المناسبة لتخزين البيانات أمرًا بالغ الأهمية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تعمل-فيروسات-التشفير">كيف تعمل فيروسات التشفير<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%83%D9%8A%D9%81-%D8%AA%D8%B9%D9%85%D9%84-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تعمل فيروسات التشفير" title="ارتباط مباشر بالعنوان كيف تعمل فيروسات التشفير">​</a></h2>
<p>يمر الهجوم النموذجي بعدة مراحل. تعتمد الخطة المحددة على عائلة البرنامج الضار وأهداف المهاجمين، لكن المنطق غالبًا ما يكون مشابهًا.</p>
<ol>
<li><strong>اقتحام النظام.</strong> يفتح المستخدم مرفقًا ضارًا، أو ينقر على رابط، أو يقوم بتشغيل ملف تم تنزيله أو يستغل المهاجم ثغرة في خدمة الوصول عن بُعد.</li>
<li><strong>التثبيت والاستطلاع.</strong> يتحقق البرنامج من النظام، ويبحث عن الملفات القيمة، والموارد الشبكية، وحقوق المدير، ومضادات الفيروسات، ووسائل النسخ الاحتياطي.</li>
<li><strong>تعطيل الحماية.</strong> بعض العينات تحاول إيقاف خدمات الأمان، أو حذف النسخ الاحتياطية في Windows، أو تعطيل استعادة النظام، أو تدمير النسخ الاحتياطية المحلية.</li>
<li><strong>سرقة البيانات.</strong> بشكل متزايد، قبل التشفير، يقوم المهاجمون بنسخ الوثائق ويهددون بالنشر. وهذا يُعرف بالابتزاز المزدوج.</li>
<li><strong>تشفير الملفات.</strong> يتم تحويل البيانات باستخدام خوارزميات التشفير. بدون المفتاح، قد يكون الاستعادة مستحيلة.</li>
<li><strong>عرض المطالبة بالفدية.</strong> تظهر التعليمات الخاصة بالدفع والتواصل على سطح المكتب أو في المجلدات أو المتصفح.</li>
</ol>
<p>التشفير المُنفذ بشكل صحيح لا يمكن اختراقه ببساطة عن طريق تخمين كلمة المرور. لذلك، الأمل الوحيد هو النسخ الاحتياطية، وأخطاء المجرمين، وفك التشفير المتاحة لعائلة معينة، أو الاستعادة الاحترافية من الأجزاء المتبقية من البيانات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تختلف-الأنواع-الرئيسية-من-البرامج-الضارة">كيف تختلف الأنواع الرئيسية من البرامج الضارة<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%83%D9%8A%D9%81-%D8%AA%D8%AE%D8%AA%D9%84%D9%81-%D8%A7%D9%84%D8%A3%D9%86%D9%88%D8%A7%D8%B9-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تختلف الأنواع الرئيسية من البرامج الضارة" title="ارتباط مباشر بالعنوان كيف تختلف الأنواع الرئيسية من البرامج الضارة">​</a></h2>
<p>ليس كل التهديدات تشفر الملفات. يعمل البعض بشكل سري لعدة أشهر، يجمع البيانات ويهيئ الأرضية لهجوم أكثر خطورة. فيما يلي مقارنة موجزة بين أنواع malware الشائعة.</p>
<table><thead><tr><th>نوع التهديد</th><th>ماذا يفعل</th><th>علامات نموذجية</th><th>الخطر الرئيسي</th></tr></thead><tbody><tr><td>فيروس</td><td>ينغمس في الملفات ويمكن أن ينتشر عند تشغيلها</td><td>أخطاء برمجية، ملفات ت الفا، تحذيرات مضاد الفيروسات</td><td>إتلاف النظام والبيانات</td></tr><tr><td>حصان طروادة</td><td>يتنكر كبرنامج مفيد</td><td>عمليات غير مفهومة، عمليات بدء تشغيل جديدة، اتصالات مشبوهة</td><td>الوصول عن بُعد وتثبيت برامج أخرى</td></tr><tr><td>دودة</td><td>تتكاثر بنفسها عبر الشبكة</td><td>زيادة سريعة في النشاط الشبكي</td><td>عدوى جماعية للأجهزة</td></tr><tr><td>برامج تجسس</td><td>تجمع البيانات عن المستخدم</td><td>بطء المتصفح، ملحقات غير معروفة</td><td>سرقة المعلومات الشخصية</td></tr><tr><td>ستيلر</td><td>يسرق كلمات المرور، والتوكن، وملفات تعريف الارتباط</td><td>مشاكل في تسجيل الدخول من أجهزة أخرى</td><td>الاستيلاء على البريد، والحسابات البنكية، وحسابات العمل</td></tr><tr><td>برنامح تشفير</td><td>يشفر الملفات ويطلب فدية</td><td>ملحقات ملفات جديدة، ملاحظة الفدية</td><td>فقدان البيانات وتخريب الأعمال</td></tr><tr><td>عميل botnet</td><td>يربط الجهاز بشبكة المجرمين</td><td>تحميل عالي، طلبات شبكة</td><td>DDoS، إرسال الرسائل غير المرغوب فيها، هجمات أخرى</td></tr></tbody></table>
<p>تظهر هذه الجدولة لماذا لا يمكن تقييم الأمان فقط من خلال فتح الملفات. إذا كان النظام يعمل، ولكن كلمات المرور قد سُرقت بالفعل، فقد يظهر الضرر في وقت لاحق.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الطرق-الرئيس�ية-للعدوى">الطرق الرئيسية للعدوى<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%B7%D8%B1%D9%82-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D8%B9%D8%AF%D9%88%D9%89" class="hash-link" aria-label="ارتباط مباشر بالعنوان الطرق الرئيسية للعدوى" title="ارتباط مباشر بالعنوان الطرق الرئيسية للعدوى">​</a></h2>
<p>تبدأ غالبية العدوى ليس من اختراق معقد، ولكن من خطأ في العمل اليومي. يستخدم المهاجمون العجلة، والثقة، والعادة في الضغط على الأزرار المعروفة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="رسائل-التصيد-والمرفقات">رسائل التصيد والمرفقات<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%B1%D8%B3%D8%A7%D8%A6%D9%84-%D8%A7%D9%84%D8%AA%D8%B5%D9%8A%D8%AF-%D9%88%D8%A7%D9%84%D9%85%D8%B1%D9%81%D9%82%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان رسائل التصيد والمرفقات" title="ارتباط مباشر بالعنوان رسائل التصيد والمرفقات">​</a></h3>
<p>يمكن أن تبدو الرسالة كأنها من بنك، أو خدمة توصيل، أو مصلحة الضرائب، أو مقاولي، أو زميل. في الداخل يوجد رابط لموقع مزيف أو ملف: وثيقة، أرشيف، PDF، فاتورة، جدول بيانات. أحيانًا يتم تشغيل الكود الضار عبر وحدات الماكرو أو البرامج النصية المدمجة.</p>
<p>تكون الرسائل التي تتطلب إجراءً عاجلًا أكثر خطورة: دفع غرامة، التحقق من عقد، تأكيد كلمة المرور، فتح التعليمات قبل نهاية اليوم. الضغط الزمني يقلل الانتباه.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الثغرات-في-البرامج-والنظام">الثغرات في البرامج والنظام<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%88%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان الثغرات في البرامج والنظام" title="ارتباط مباشر بالعنوان الثغرات في البرامج والنظام">​</a></h3>
<p>يمكن أن تكون أنظمة التشغيل غير المحدثة، والمتصفحات القديمة، وعميل VPN المحدث، والخادم المفتوح RDP، أو التطبيقات بدون تصحيحات نقاط دخول. في البيئة المؤسسية، يؤدي ذلك غالبًا إلى العدوى ليس لجهاز كمبيوتر واحد، بل للشبكة بأكملها.</p>
<p>التحديثات ليست الجمالية للواجهة. إنها تسد الثغرات المعروفة التي قد تُستخدم بالفعل في الهجمات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="البرامج-المقرصنة-والمفعلات">البرامج المقرصنة والمفعلات<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%85%D9%82%D8%B1%D8%B5%D9%86%D8%A9-%D9%88%D8%A7%D9%84%D9%85%D9%81%D8%B9%D9%84%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان البرامج المقرصنة والمفعلات" title="ارتباط مباشر بالعنوان البرامج المقرصنة والمفعلات">​</a></h3>
<p>تعتبر التوزيعات المقرصنة، والبرامج الخبيثة، والمفعلات واحدة من أكثر مصادر البرامج الضارة خطورة. يقوم المستخدم بإيقاف الحماية، وتطبيق لملف بصلاحيات المدير، ويعطيه وصولاً كاملاً إلى النظام. بالنسبة للمهاجم، هذه هي الوضع المثالي.</p>
<p>حتى لو كانت البرامج تعمل، قد تحتوي من الداخل على ستيلر أو مُنقذ أو حصان طروادة للوصول عن بُعد أو مُحمّل لفدية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الحسابات-المخترقة">الحسابات المخترقة<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%AD%D8%B3%D8%A7%D8%A8%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AE%D8%AA%D8%B1%D9%82%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الحسابات المخترقة" title="ارتباط مباشر بالعنوان الحسابات المخترقة">​</a></h3>
<p>إذا حصل المهاجم على كلمة المرور من البريد الإلكتروني، أو السحابة، أو لوحة التحكم، أو الوصول عن بُعد، فهو يمكنه القيام بكل شيء كمستخدم شرعي. لذلك، لا يحل مضاد الفيروسات المشكلة. تحتاج إلى كلمات مرور فريدة، ومدير كلمات مرور، والمصادقة متعددة العوامل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="علامات-العدوى-على-الكمبيوتر">علامات العدوى على الكمبيوتر<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D8%AF%D9%88%D9%89-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان علامات العدوى على الكمبيوتر" title="ارتباط مباشر بالعنوان علامات العدوى على الكمبيوتر">​</a></h2>
<p>بعض البرامج الضارة تعمل في سري، ولكن العديد منها تترك آثارًا واضحة. كلما اكتشفتها مبكرًا، زادت فرصة تقليل الضرر.</p>
<p>انتبه إلى العلامات التالية:</p>
<ul>
<li>أصبح الكمبيوتر أبطأ بشكل مفاجئ دون سبب واضح؛</li>
<li>مراوح الجهاز تصدر صوتًا حتى عند العمل البسيط؛</li>
<li>يفتح المتصفح علامات تبويب غريبة أو يغير محرك البحث؛</li>
<li>ظهرت ملحقات جديدة، أو برامج، أو خدمات غير معروفة؛</li>
<li>تم تعطيل أو لم يُشغل مضاد الفيروسات؛</li>
<li>حصلت الملفات على ملحقات غير عادية؛</li>
<li>توقفت الوثائق عن الفتح؛</li>
<li>ظهرت ملفات في المجلدات تطلب فدية؛</li>
<li>الرسالة تفيد بحدوث أخطاء متعددة في الوصول؛</li>
<li>تمت عمليات تسجيل دخول من أجهزة غير معروفة؛</li>
<li>ارتفعت حركة المرور الشبكية بشكل حاد؛</li>
<li>زملاء العمل يتلقون رسائل أو رسائل مشبوهة منك.</li>
</ul>
<p>عند الشك في أن هناك برامج ضارة، يجب عدم الاستمرار في العمل المعتاد. قد تعني كل دقيقة أن هناك ملفات جديدة مشفرة، خاصة إذا كانت المجلدات الشبكية أو الأقراص الخارجية متصلة.</p>
<p><img decoding="async" loading="lazy" alt="فيروس تشفير يعطل الملفات" src="https://cyberrestorelab.com/ar/assets/images/vredonosnye-programmy-i-virusy-shifrovalshchiki-02-ddd3142e80ddb2a76e5bcdb297966e8e.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-أثناء-هجوم-الفدية">ماذا تفعل أثناء هجوم الفدية<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A3%D8%AB%D9%86%D8%A7%D8%A1-%D9%87%D8%AC%D9%88%D9%85-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل أثناء هجوم الفدية" title="ارتباط مباشر بالعنوان ماذا تفعل أثناء هجوم الفدية">​</a></h2>
<p>إذا رأيت مذكرة فدية أو بدأت الملفات تتغير بأعداد كبيرة، تصرف بهدوء وسرعة. فيما يلي خطوات تساعد في تقليل الضرر.</p>
<ol>
<li><strong>قم بفصل الجهاز عن الشبكة.</strong> اسحب كابل الشبكة، وأوقف تشغيل Wi-Fi وBluetooth. هذا سيوقف الانتشار عبر الشبكة والوصول إلى المجلدات الشبكية.</li>
<li><strong>لا تقم بإعادة تشغيل الكمبيوتر دون حاجة.</strong> قد تبقى بعض البيانات في الذاكرة. بالنسبة للمتخصصين، قد يكون هذا مهمًا أحيانًا.</li>
<li><strong>لا تحذف مذكرة الفدية والملفات المشفرة.</strong> قد تحتاجها لتحديد عائلة ransomware والبحث عن أدوات فك التشفير.</li>
<li><strong>قم بفصل الأقراص الخارجية.</strong> إذا لم تُشفر بعد، افصلها ماديًا.</li>
<li><strong>أبلغ الأشخاص المسؤولين.</strong> في الشركة، أبلغ قسم تكنولوجيا المعلومات، وأمن البيانات، والمدير، والقسم القانوني إذا كانت البيانات الشخصية متأثرة.</li>
<li><strong>قم بعمل نسخة من الوسائط المصابة.</strong> إذا كان ممكنًا، أنشئ صورة أصلية للتحليل. لا تعمل مع الأصل دون الحاجة إلى ذلك.</li>
<li><strong>تحقق من الأجهزة الأخرى.</strong> أولويات تأكد خاصة للخوادم والمجلدات المشتركة وحسابات المجال وأنظمة النسخ الاحتياطي.</li>
<li><strong>حدد نوع برنامج التشفير.</strong> استخدم الملاحظة وملحقات الملفات وخدمات التعرف الآمنة إذا كانت متاحة.</li>
<li><strong>ابحث عن أدوات فك التشفير الرسمية.</strong> لبعض العائلات القديمة أو المطبقة بشكل خاطئ، هناك أدوات مجانية من مجموعات البحث ومصنعي برامج الحماية.</li>
<li><strong>استرجع البيانات فقط بعد التنظيف.</strong> تحتاج أولاً إلى حذف البرنامج الضار، وإغلاق نقطة الدخول، وتغيير كلمات المرور المخترقة.</li>
</ol>
<p>لا تدفع الفدية كخيار أول. لا تضمن المدفوعات فك التشفير، وتدعم نموذج الجريمة، ولا تزيل سبب الاختراق. بالإضافة إلى ذلك، يمكن أن يحتفظ المهاجمون بالبيانات المسروقة ويطلبوا الأموال مرة أخرى.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تحذف-برنامج-ضار-بشكل-آمن">كيف تحذف برنامج ضار بشكل آمن<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%83%D9%8A%D9%81-%D8%AA%D8%AD%D8%B0%D9%81-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%B6%D8%A7%D8%B1-%D8%A8%D8%B4%D9%83%D9%84-%D8%A2%D9%85%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تحذف برنامج ضار بشكل آمن" title="ارتباط مباشر بالعنوان كيف تحذف برنامج ضار بشكل آمن">​</a></h2>
<p>تعتمد الطريقة على نوع التهديد ومدى العدوى. لجهاز الكمبيوتر المنزلي، غالبًا يكفي الدخول في الوضع الآمن، وفحصه بواسطة عدة ممح بقوة، واستعادة النظام من نسخة نظيفة. للأعمال، هناك حاجة لعملية أكثر صرامة: العزل، والتحليل الجنائي، وتحليل السجلات، وتغيير البيانات، وفحص كل البنية التحتية.</p>
<p>تبدو الطريقة الآمنة الأساسية كما يلي:</p>
<ul>
<li>فصل الجهاز المصاب عن الشبكة؛</li>
<li>الحفاظ على الآثار الهامة للتحليل؛</li>
<li>الإقلاع من وسائط موثوقة أو استخدام وضع الاسترداد؛</li>
<li>فحص النظام باستخدام مضاد الفيروسات المحدث؛</li>
<li>حذف التهديدات المكتشفة؛</li>
<li>تحقق من بدء التشغيل، وجدول المهام، والملحقات الغير معروفة؛</li>
<li>تحديث النظام والتطبيقات؛</li>
<li>تغيير كلمات المرور من جهاز نظيف؛</li>
<li>تفعيل المصادقة متعدد العوامل؛</li>
<li>استرجاع البيانات من النسخة الاحتياطية الموثوقة.</li>
</ul>
<p>إذا كانت العدوى تؤثر على الشبكة العملية، فلا تقتصر على جهاز كمبيوتر واحد. غالبًا ما يبدأ البرنامج الضار على الجهاز النهائي، لكن نقطة الدخول قد تكون في مكان آخر: كلمة مرور RDP ضعيفة، أو حساب مدير مُسروق، أو خادم ضعيف، أو VPN غير مُكوّن بشكل صحيح.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تحمي-نفسك-من-البرامج-الضارة-وransomware">كيف تحمي نفسك من البرامج الضارة وransomware<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%83%D9%8A%D9%81-%D8%AA%D8%AD%D9%85%D9%8A-%D9%86%D9%81%D8%B3%D9%83-%D9%85%D9%86-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9-%D9%88ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تحمي نفسك من البرامج الضارة وransomware" title="ارتباط مباشر بالعنوان كيف تحمي نفسك من البرامج الضارة وransomware">​</a></h2>
<p>تُبنى الحماية القوية ليس على أداة واحدة، ولكن على مجموعة من العادات، والإعدادات، والإجراءات. حتى أفضل مضاد فيروسات لا يساعد إذا كان لدى جميع الموظفين كلمة مرور واحدة، وكانت النسخ الاحتياطية موجودة في نفس المجلد، وتم إيقاف التحديثات لسنوات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحديث-النظام-والتطبيقات">تحديث النظام والتطبيقات<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85-%D9%88%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحديث النظام والتطبيقات" title="ارتباط مباشر بالعنوان تحديث النظام والتطبيقات">​</a></h3>
<p>قم بتمكين التحديثات التلقائية لنظام التشغيل، والبرامج المستعرضة، وحزم المكتب، وتطبيقات المراسلة، وضواغط الملفات، وعميل VPN، والبرامج الخدمية. التطبيقات القديمة غالبًا ما تكون نقطة دخول مريحة.</p>
<p>من المفيد في الأعمال القيام بجرد للبرامج. لا يمكنك حماية ما لا تعرف عنه.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استخدم-النسخ-الاحتياطية-وفقًا-لقواعد-3-2-1">استخدم النسخ الاحتياطية وفقًا لقواعد 3-2-1<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D9%85-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%88%D9%81%D9%82%D9%8B%D8%A7-%D9%84%D9%82%D9%88%D8%A7%D8%B9%D8%AF-3-2-1" class="hash-link" aria-label="ارتباط مباشر بالعنوان استخدم النسخ الاحتياطية وفقًا لقواعد 3-2-1" title="ارتباط مباشر بالعنوان استخدم النسخ الاحتياطية وفقًا لقواعد 3-2-1">​</a></h3>
<p>قاعدة 3-2-1 تعني: احتفظ بثلاث نسخ على الأقل من البيانات، على نوعين مختلفين من الوسائط، واحدة منها يجب أن تكون في موقع منفصل. على سبيل المثال: ملفات العمل على الكمبيوتر، نسخة احتياطية على التخزين الشبكي، ونسخة خارجية أو غير قابلة للتعديل على قرص خارجي أو في سحابة محمية.</p>
<p>النقطة الرئيسية هي أن النسخة الاحتياطية يجب ألا تكون متاحة للبرنامج الضار للكتابة. إذا كانت مجلد النسخ الاحتياطية موصولة باستمرار كقرص عادي، فقد يقوم ransomware بتشفيرها أيضًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تفعيل-المصادقة-متعددة-العوامل">تفعيل المصادقة متعددة العوامل<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%AA%D9%81%D8%B9%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D8%B5%D8%A7%D8%AF%D9%82%D8%A9-%D9%85%D8%AA%D8%B9%D8%AF%D8%AF%D8%A9-%D8%A7%D9%84%D8%B9%D9%88%D8%A7%D9%85%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان تفعيل المصادقة متعددة العوامل" title="ارتباط مباشر بالعنوان تفعيل المصادقة متعددة العوامل">​</a></h3>
<p>MFA تقلل من خطر الاستيلاء على الحساب، حتى عند تسرب كلمة المرور. من المهم بشكل خاص تفعيلها للبريد الإلكتروني، والخدمات السحابية، وVPN، ولوحات التحكم، وCRM، والمحاسبة، والوصول عن بُعد.</p>
<p>من الأفضل استخدام تطبيقات مصادقة أو مفاتيح مادية. تعتبر رموز SMS أفضل من لا شيء، لكنها أقل مقاومة لبعض أنواع الهجمات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقليل-حقوق-الوصول-للمستخدمين">تقليل حقوق الوصول للمستخدمين<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%AA%D9%82%D9%84%D9%8A%D9%84-%D8%AD%D9%82%D9%88%D9%82-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D9%84%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقليل حقوق الوصول للمستخدمين" title="ارتباط مباشر بالعنوان تقليل حقوق الوصول للمستخدمين">​</a></h3>
<p>لا تعمل تحت حساب المدير كل يوم. لا يحتاج المستخدم العادي إلى صلاحيات تثبيت برامج القيادة، أو تعديل المجلدات النظامية، أو إيقاف الحماية. في الشركات، طبق مبدأ الحد الأدنى من الامتيازات.</p>
<p>إذا بدأ البرنامج الضار بعدد محدود من الحقوق، فإن إمكاناته غالبًا ما تكون أقل. هذه ليست حماية مطلقة، لكنها حاجز مهم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="إعداد-حماية-البريد-الإلكتروني-والمتصفح">إعداد حماية البريد الإلكتروني والمتصفح<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D9%88%D8%A7%D9%84%D9%85%D8%AA%D8%B5%D9%81%D8%AD" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعداد حماية البريد الإلكتروني والمتصفح" title="ارتباط مباشر بالعنوان إعداد حماية البريد الإلكتروني والمتصفح">​</a></h3>
<p>تساعد فلاتر البريد العشوائي، وفحص المرفقات، وحجب أنواع الملفات الخطيرة، والصناديق الرملية، والحماية من التصيد في تقليل فرص تشغيل الكود الضار. من الأفضل_disable}».اعتذر، آخر ليس سيئًا هنا. `ا لا تتناول برامج معينة، وحتى في الفرة.  استخدم ملفات جديدة فقط من مصادر موثوقة.</p>
<p>لا تسمح بتشغيل الوحدات في ملفات المكتب بشكل افتراضي. إذا كانت الوحدات مطلوبة بشدة، فعليك إعدادها فقط لملفات موقعة ومراجعة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تدريب-المستخدمين">تدريب المستخدمين<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%AA%D8%AF%D8%B1%D9%8A%D8%A8-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان تدريب المستخدمين" title="ارتباط مباشر بالعنوان تدريب المستخدمين">​</a></h3>
<p>غالبًا ما تصبح العناصر البشرية أول خط للدفاع. اشرح لموظفيك وأفراد عائلتك كيف تبدو رسائل التصيد، ولماذا لا يجب فتح الأرشيفات غير المتوقع، وما هي مخاطر البرامج المقرصنة، وأين يجب الإبلاغ عن الرسائل المشبوهة.</p>
<p>يجب أن يكون التدريب عمليًا. من الأفضل عرض أمثلة حقيقية على الرسائل والسيناريوهات بدلاً من الاكتفاء بالتوجيه الرسمي.</p>
<p><img decoding="async" loading="lazy" alt="الحماية من ransomware والنسخ الاحتياطية" src="https://cyberrestorelab.com/ar/assets/images/vredonosnye-programmy-i-virusy-shifrovalshchiki-03-e3c889d9aed58df1f8fd2f8208305d6b.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-التحقق-لحماية-فعالة">قائمة التحقق لحماية فعالة<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D8%A7%D9%84%D8%AA%D8%AD%D9%82%D9%82-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%81%D8%B9%D8%A7%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة التحقق لحماية فعالة" title="ارتباط مباشر بالعنوان قائمة التحقق لحماية فعالة">​</a></h2>
<p>استخدم هذه القائمة كأساس لجهاز الكمبيوتر المنزلي أو مؤسسة صغيرة. لا تحل هذه الممارسات محل تدقيق الأمان، لكنها تغطي أكثر النقاط الضعيفة شيوعًا.</p>
<ul>
<li>تمكين التحديثات التلقائية لنظام Windows أو macOS أو Linux.</li>
<li>تحديث المتصفحات، وتطبيقات المكتب، وضواغط الملفات، وتطبيقات المراسلة.</li>
<li>تثبيت برنامج مضاد فيروسات موثوق أو حل EDR.</li>
<li>تمكين الحماية من التصيد والمواقع الضارة.</li>
<li>استخدام كلمات مرور فريدة لكل خدمة.</li>
<li>حفظ كلمات المرور في مدير كلمات المرور، وليس في ملف على المكتب.</li>
<li>تمكين MFA للحسابات الهامة.</li>
<li>يجب ألا يتمتع المستخدمون العاديون بصلاحيات المدير.</li>
<li>يجب أن يتم إنشاء النسخ الاحتياطية تلقائيًا.</li>
<li>يجب أن يكون هناك نسخة غير متصلة أو قابلة للتعديل لا يمكن تغييرها من جهاز كمبيوتر مصاب.</li>
<li>يتم التحقق من استعادة النسخ الاحتياطية بشكل منتظم.</li>
<li>يجب حماية الوصول عن بُعد باستخدام VPN وMFA وقيود IP، إذا كان ذلك ممكنًا</li>
<li>يجب حظر الوحدات في الملفات بشكل افتراضي.</li>
<li>يجب عدم استخدام البرمجيات المقرصنة والمفعلات.</li>
<li>يجب أن يكون هناك خطة عمل لحالة العدوى.</li>
</ul>
<p>من المهم بشكل خاص التحقق من استعادة النسخ الاحتياطية. النسخة الاحتياطية التي لم يتم اختبارها أبدًا قد تكون بلا فائدة في يوم الهجوم.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطية-ماذا-يجب-أن-تعرفه">النسخ الاحتياطية: ماذا يجب أن تعرفه<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A3%D9%86-%D8%AA%D8%B9%D8%B1%D9%81%D9%87" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطية: ماذا يجب أن تعرفه" title="ارتباط مباشر بالعنوان النسخ الاحتياطية: ماذا يجب أن تعرفه">​</a></h2>
<p>تعد النسخ الاحتياطية أفضل وسيلة لاستعادة البيانات بعد هجوم ransomware دون الدفع. لكن ليست كل النسخ الاحتياطية مفيدة بنفس القدر.</p>
<p>تتضمن الاستراتيجية الجيدة عدة مستويات. تساعد النسخ الاحتياطية السريعة المحلية في استعادة الملفات المحذوفة بشكل غير مقصود. تحمي النسخ السحابية من تعطل الأجهزة والحرائق. والنسخ الاحتياطية غير المتصلة أو التخزين غير القابل للتعديل تحمي من ransomware الذي يحاول تدمير النسخ الاحتياطية.</p>
<p>احرص على التحقق من نظام النسخ، لأن نظام النسخ السحابي يمكن أن يقوم بمزامنة ملفات مشفرة بالفعل، لذلك تحتاج إلى القدرة على التراجع إلى الإصدارات السابقة. بدون نظام النسخ، قد تقوم الخدمات السحابية ببساطة بحفظ البيانات المفسدة فوق البيانات السليمة.</p>
<p>بالنسبة للشركات، من المهم تقسيم الصلاحيات. يجب ألا تمنح الحسابات المستخدمة لإنشاء النسخ الاحتياطية للمهاجمين وصولاً سهلاً لحذف جميع الأرشفة. يجب أيضًا الاحتفاظ بالسجلات، ومراقبة نجاح المهام، وإجراء استعادة اختبار منتظمة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-أن-تدفع-الفدية">هل يجب أن تدفع الفدية<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%A3%D9%86-%D8%AA%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب أن تدفع الفدية" title="ارتباط مباشر بالعنوان هل يجب أن تدفع الفدية">​</a></h2>
<p>في معظم الحالات، لا يُوصى بالدفع. هناك عدة أسباب.</p>
<p>أولاً، لا يوجد ضمان أن المجرمين سيرسلون مفتاحًا صحيحًا. ثانيا، قد يعمل أداة فك التشفير بشكل غير صحيح ويتلف جزءًا من الملفات. ثالثًا، إذا تمت سرقة البيانات، فإن الدفع لا يضمن حذفها. رابعًا، الدفع يجعل الضحية هدفًا جذابًا لهجوم آخر.</p>
<p>ومع ذلك، قد يكون القرار في وضع حقيقي معقدًا، خاصةً عندما يتعلق الأمر بالأنظمة الحرجة أو البيانات الطبية أو إغلاق الأعمال. في مثل هذه الحالات، يجب جذب مختصين في الاستجابة للحوادث، والمحامين، والإدارة. من المهم مراعاة القوانين، والالتزامات التعاقدية، والمخاطر المحتملة المحتملة عند تحويل الأموال إلى الأشخاص غير المعروفين.</p>
<p>حتى إذا كانت المنظمة تفكر في التفاوض، يجب البحث عن طرق تقنية للاستعادة بشكل متوازي: النسخ الاحتياطية، وأدوات فك التشفير، والنسخ الاحتياطية الظلية، وأرشيفات من الشركاء، والنسخ المحلية على محطات العمل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-الشائعة-بعد-العدوى">الأخطاء الشائعة بعد العدوى<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%B9%D8%AF%D9%88%D9%89" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء الشائعة بعد العدوى" title="ارتباط مباشر بالعنوان الأخطاء الشائعة بعد العدوى">​</a></h2>
<p>بعد الهجوم، غالبًا ما يرتكب الناس أفعالًا تجعل الموقف أسوأ. تجنب الأخطاء التالية:</p>
<ul>
<li>الاستمرار في العمل على الكمبيوتر المصاب؛</li>
<li>توصيل الأقراص الخارجية للتحقق؛</li>
<li>تشغيل أدوات فك التشفير العشوائية من الإنترنت؛</li>
<li>حذف جميع الملفات التي تطلب الفدية؛</li>
<li>تهيئة القرص قبل التحليل ومحاولة الاستعادة؛</li>
<li>استعادة النسخ الاحتياطية على نظام ملوث بالعدوى؛</li>
<li>تغيير كلمات المرور من جهاز مصاب;</li>
<li>إخفاء الحادث عن مختصي تكنولوجيا المعلومات أو الإدارة؛</li>
<li>دفع الفدية دون تقييم المخاطر والبدائل؛</li>
<li>اعتقاد أن إزالة الفيروس ستحل المشكلة وتفك تشفير الملفات.</li>
</ul>
<p>إزالة البرامج الضارة وفك تشفير البيانات مهمتان مختلفتان. يمكن لمضاد الفيروسات إزالة التهديد النشط، لكن الملفات التي تم تشفيرها ستظل مشفرة، إذا لم يكن هناك مفتاح أو نسخة نظيفة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-الأسئلة-المتكررة-حول-البرامج-الضارة-وفيروسات-الفدية">الأسئلة الشائعة: الأسئلة المتكررة حول البرامج الضارة وفيروسات الفدية<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D9%85%D8%AA%D9%83%D8%B1%D8%B1%D8%A9-%D8%AD%D9%88%D9%84-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9-%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة: الأسئلة المتكررة حول البرامج الضارة وفيروسات الفدية" title="ارتباط مباشر بالعنوان الأسئلة الشائعة: الأسئلة المتكررة حول البرامج الضارة وفيروسات الفدية">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-فك-تشفير-الملفات-بعد-فيروس-الفدية">هل يمكن فك تشفير الملفات بعد فيروس الفدية<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات بعد فيروس الفدية" title="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات بعد فيروس الفدية">​</a></h3>
<p>في بعض الأحيان يمكن ذلك، لكن ليس دائمًا. كل شيء يعتمد على العائلة ransomware، وجود الأخطاء في التنفيذ، أدوات فك التشفير المجانية المتاحة، وحالة النسخ الاحتياطية. إذا تم تنفيذ التشفير بشكل صحيح، فإن تخمين المفتاح سيكون مستحيلًا تقريبًا. ابدأ بتحديد التهديد والتحقق من أدوات فك التشفير الرسمية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يحمي-مضاد-الفيروسات-من-جميع-الفيروسات-التشفيرية">هل يحمي مضاد الفيروسات من جميع الفيروسات التشفيرية<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%87%D9%84-%D9%8A%D8%AD%D9%85%D9%8A-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%85%D9%86-%D8%AC%D9%85%D9%8A%D8%B9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يحمي مضاد الفيروسات من جميع الفيروسات التشفيرية" title="ارتباط مباشر بالعنوان هل يحمي مضاد الفيروسات من جميع الفيروسات التشفيرية">​</a></h3>
<p>لا. يقلل مضاد الفيروسات من الخطر بشكل كبير، ولكن لا يقدم ضمانًا مطلقًا. قد تتجاوز الأنواع الجديدة، والهجمات عبر الكلمات المسروقة، والأفعال اليدوية للمهاجمين الحماية الأساسية. لذلك، تحتاج إلى التحديثات، ومصادقة متعددة العوامل، وتقليل الحقوق، والنسخ الاحتياطية، والمراقبة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-كانت-الملفات-مشفرة-على-قرص-خارجي">ماذا تفعل إذا كانت الملفات مشفرة على قرص خارجي<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86%D8%AA-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%85%D8%B4%D9%81%D8%B1%D8%A9-%D8%B9%D9%84%D9%89-%D9%82%D8%B1%D8%B5-%D8%AE%D8%A7%D8%B1%D8%AC%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل إذا كانت الملفات مشفرة على قرص خارجي" title="ارتباط مباشر بالعنوان ماذا تفعل إذا كانت الملفات مشفرة على قرص خارجي">​</a></h3>
<p>افصل القرص على الفور ولا تسجل بيانات جديدة عليه. تحقق من الكمبيوتر الرئيسي على العدوى. ثم حدد نوع فيروس التشفير وقيّم خيارات الاسترداد: نسخ احتياطية، وإصدارات الملفات، واستعادة احترافية، وأدوات فك التشفير المتاحة. لا توصل القرص لأجهزة كمبيوتر عمل أخرى دون عزله.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-أن-يصاب-الهاتف-بفيروس-تشفيري">هل يمكن أن يصاب الهاتف بفيروس تشفيري<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A3%D9%86-%D9%8A%D8%B5%D8%A7%D8%A8-%D8%A7%D9%84%D9%87%D8%A7%D8%AA%D9%81-%D8%A8%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن أن يصاب الهاتف بفيروس تشفيري" title="ارتباط مباشر بالعنوان هل يمكن أن يصاب الهاتف بفيروس تشفيري">​</a></h3>
<p>نعم، يمكن أن تصبح الأجهزة المحمولة هدفًا للبرامج الضارة أيضاً، على الرغم من أن السيناريوهات مختلفة عن أجهزة الكمبيوتر. يرتفع الخطر عند تثبيت التطبيقات من مصادر غير معروفة، ومنح صلاحيات زائدة، واستخدام نظام قديم. قم بتثبيت التطبيقات من المتاجر الرسمية، وقم بتحديث نظام التشغيل، ولا تمنح حق الوصول للملفات دون الحاجة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يعرف-أنك-رسالة-تصيد">كيف يعرف أنك رسالة تصيد<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%83%D9%8A%D9%81-%D9%8A%D8%B9%D8%B1%D9%81-%D8%A3%D9%86%D9%83-%D8%B1%D8%B3%D8%A7%D9%84%D8%A9-%D8%AA%D8%B5%D9%8A%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يعرف أنك رسالة تصيد" title="ارتباط مباشر بالعنوان كيف يعرف أنك رسالة تصيد">​</a></h3>
<p>تحقق من عنوان المرسل، وأسلوب النص، والمرفقات غير المتوقعة، والمطالبات المستعجلة، والروابط الغريبة، وطلبات إدخال كلمة المرور. قم بتحريك المؤشر فوق الرابط لرؤية العنوان الفعلي، لكن لا تنقر عليه. إذا كانت الرسالة من زميل، استفسر عن الطلب عبر قناة اتصال أخرى.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-قطع-الاتصال-بالإنترنت-عند-الشك-في-وجود-فيروس">هل يجب قطع الاتصال بالإنترنت عند الشك في وجود فيروس<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D9%82%D8%B7%D8%B9-%D8%A7%D9%84%D8%A7%D8%AA%D8%B5%D8%A7%D9%84-%D8%A8%D8%A7%D9%84%D8%A5%D9%86%D8%AA%D8%B1%D9%86%D8%AA-%D8%B9%D9%86%D8%AF-%D8%A7%D9%84%D8%B4%D9%83-%D9%81%D9%8A-%D9%88%D8%AC%D9%88%D8%AF-%D9%81%D9%8A%D8%B1%D9%88%D8%B3" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب قطع الاتصال بالإنترنت عند الشك في وجود فيروس" title="ارتباط مباشر بالعنوان هل يجب قطع الاتصال بالإنترنت عند الشك في وجود فيروس">​</a></h3>
<p>نعم، إذا كان هناك علامات على العدوى النشطة أو التشفير. يساعد قطع الشبكة في إيقاف الاتصال بالخادم المسيطر، والانتشار في الشبكة المحلية، وتشفير المجلدات الشبكية. يجب بعد ذلك التوجه لمختص أو بدء الفحص من وسائط موثوقة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تعد-المؤسسة-لهجوم">كيف تعد المؤسسة لهجوم<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D9%83%D9%8A%D9%81-%D8%AA%D8%B9%D8%AF-%D8%A7%D9%84%D9%85%D8%A4%D8%B3%D8%B3%D8%A9-%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تعد المؤسسة لهجوم" title="ارتباط مباشر بالعنوان كيف تعد المؤسسة لهجوم">​</a></h2>
<p>بالنسبة للأعمال، فإن الضرر الناجم عن ransomware ليس فقط فقدان الملفات. إنه أيضًا توقف العمليات، وتعطيل الإمدادات، وانتهاك العقود، وخطر تسريب البيانات الشخصية، وعواقب سمعة. لذلك، يجب أن تكون الاستعدادات مسبقة.</p>
<p>تشمل خطة الاستجابة الحد الأدنى ما يلي:</p>
<ol>
<li><strong>الأشخاص المسؤولون.</strong> من يتخذ القرارات، ومن يفصل أقسام الشبكة، ومن يتواصل مع الموظفين، العملاء، والمقاولين.</li>
<li><strong>جهات الاتصال خارج البريد الرئيسي.</strong> إذا كان خادم البريد معطلاً، ستكون هناك حاجة لقنوات اتصال بديلة.</li>
<li><strong>خريطة الأنظمة الحيوية.</strong> يجب معرفة الخوادم التي تحتاج إلى الاستعادة أولاً.</li>
<li><strong>إجراء العزل.</strong> يجب أن يكون لدى المسؤولين فهم سريع لكيفية فصل العقد المصابة بسرعة دون تدمير الأدلة.</li>
<li><strong>إجراء الاستعادة.</strong> أين توجد النسخ الاحتياطية، من لديه الوصول، وكم من الوقت يستغرق تنفيذها.</li>
<li><strong>تقييم قانوني.</strong> عند تسرب البيانات، قد تظهر التزامات لإخطار الجهات التنظيمية، والعملاء أو الشركاء.</li>
<li><strong>التحليل بعد الحادث.</strong> يجب تحديد نقطة الدخول، وإلا فقد يتكرر الهجوم.</li>
</ol>
<p>يجب أن تكون الخطة ليس مجرد مستند. يجب اختبارها خلال التدريبات. حتى التدريب القصير يُظهر الضعف: جهات اتصال قديمة، خوادم منسية، نسخ احتياطية معطلة، أو نقص في الحقوق للمسؤول المتواجد.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأساطير-عن-الفيروسات-والبرامج-الضارة">الأساطير عن الفيروسات والبرامج الضارة<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%A3%D8%B3%D8%A7%D8%B7%D9%8A%D8%B1-%D8%B9%D9%86-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأساطير عن الفيروسات والبرامج الضارة" title="ارتباط مباشر بالعنوان الأساطير عن الفيروسات والبرامج الضارة">​</a></h2>
<p>يوجد الكثير من المفاهيم الخاطئة حول البرامج الضارة. هذه المفاهيم تعوق اتخاذ القرارات الصحيحة.</p>
<p><strong>أسطورة 1: إذا لم أفتح مواقع مريبة، فلن أتعرض للخطر.</strong> في الواقع، قد يحدث الإصابة عبر البريد، أو المراسلة، أو حساب مخترق، أو ثغرة في البرنامج، أو مثبت مصاب.</p>
<p><strong>أسطورة 2: ليس لدي بيانات هامة، لذلك لست هدفًا.</strong> حتى الكمبيوتر المنزلي له قيمة: يحتوي على كلمات مرور، ومستندات، وصور، ويمكن الوصول إلى البريد والخدمات المصرفية. علاوة على ذلك، يمكن استخدام الجهاز لهجمات على الآخرين.</p>
<p><strong>أسطورة 3: السحابة دائمًا تحمي من فيروس التشفير.</strong> قد تقوم المزامنة السحابية بتحميل إصدارات مشفرة من الملفات. ما ينقذ ليس السحابة في حد ذاتها، بل النسخ، وحماية الحساب، وحق العودة.</p>
<p><strong>أسطورة 4: إذا دفعت، سيستعيد كل شيء بسرعة.</strong> أحيانًا يختفي المجرمون، أو يرسلون أداة غير فعالة، أو يطلبون مبلغ إضافي. الدفع ليس خطة موثوقة للاستعادة.</p>
<p><strong>أسطورة 5: بعد إعادة تثبيت Windows، يتم حل المشكلة.</strong> إذا كانت كلمات المرور مسروقة، والنسخ الاحتياطية ملوثة، وبقيت نقطة دخول ضعيفة، يمكن أن يتكرر الهجوم.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-ع�مل-يومية-مختصرة">خطة عمل يومية مختصرة<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%AE%D8%B7%D8%A9-%D8%B9%D9%85%D9%84-%D9%8A%D9%88%D9%85%D9%8A%D8%A9-%D9%85%D8%AE%D8%AA%D8%B5%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة عمل يومية مختصرة" title="ارتباط مباشر بالعنوان خطة عمل يومية مختصرة">​</a></h2>
<p>لعدم ترك الحماية نظرية، حوّلها إلى عادات دائمة. تحقق من التحديثات وحالة النسخ الاحتياطية كل أسبوع. قم باختبار استعادة ملف مهم كل شهر. راجع قائمة المستخدمين ذوي حقوق الأدمين كل ثلاثة أشهر. بعد فصل موظف، قم بإيقاف الوصول على الفور. عند شراء جهاز جديد، قم بتأمين الحماية قبل نقل البيانات العملية.</p>
<p>بالنسبة للعائلة، من المفيد الاتفاق على قاعدة بسيطة: إذا كانت الرسالة أو الملف تثير الشك، لا تفتحها، بل استشر شخصًا أكثر خبرة. بالنسبة للمنظمات، يجب إنشاء قناة واضحة يبلّغ الموظف فيها عن الرسائل المريبة، حتى لا يهاب الاعتراف بالخطأ. كلما علمت الفريق بأسرع ما يمكن عن احتمال العدوى، كلما كان الحادث أرخص.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/vredonosnye-programmy-i-virusy-shifrovalshchiki#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>تعتبر البرامج الضارة وفيروسات التشفير خطيرة لأنها تجمع بين الهجوم التقني والضغط على الأشخاص. لكن إمكانية تقليل الخطر كبيرة: قم بتحديث الأنظمة، واستخدم كلمات مرور فريدة وMFA، قلل الحقوق، ولا تشغل ملفات مشبوهة، وتحقق من النسخ الاحتياطية بانتظام. إذا بدأت الهجمة، قم بفصل الجهاز، وحفظ الأدلة، ولا تدفع الفدية دون تقييم البدائل، واسترجع البيانات فقط من مصادر نظيفة. ابدأ اليوم بالتحقق من النسخ الاحتياطية وتفعيل المصادقة متعددة العوامل للحسابات الأكثر أهمية.</p>]]></content>
        <category label="article" term="article"/>
        <category label="mn-lsybyr" term="mn-lsybyr"/>
        <category label="fyrwst" term="fyrwst"/>
        <category label="ransomware" term="ransomware"/>
        <category label="hmy" term="hmy"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[كيفية اختيار برنامج مضاد الفيروسات لحماية الملفات من برامج الفدية]]></title>
        <id>https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov"/>
        <updated>2026-04-20T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[كيفية اختيار برنامج مضاد الفيروسات لحماية الملفات من برامج الفدية هو سؤال لا يتعلق فقط بتقييم البرامج. من المهم فهم كيفية عمل برامج الفدية، وما هي الميزات التي تقلل فعليًا من خطر فقدان البيانات ولماذا لا يكفي وجود برنامج مضاد فيروسات مثبت. في هذه المقالة، سنتناول المعايير الأساسية لاختيار البرنامج، وسنقارن تقنيات الحماية، وسنوضح خطوة بخطوة كيفية اختبار المنتج وسنقدم قائمة فحص عملية للمنازل والشركات الصغيرة.]]></summary>
        <content type="html"><![CDATA[<p>كيفية اختيار برنامج مضاد الفيروسات لحماية الملفات من برامج الفدية هو سؤال لا يتعلق فقط بتقييم البرامج. من المهم فهم كيفية عمل برامج الفدية، وما هي الميزات التي تقلل فعليًا من خطر فقدان البيانات ولماذا لا يكفي وجود برنامج مضاد فيروسات مثبت. في هذه المقالة، سنتناول المعايير الأساسية لاختيار البرنامج، وسنقارن تقنيات الحماية، وسنوضح خطوة بخطوة كيفية اختبار المنتج وسنقدم قائمة فحص عملية للمنازل والشركات الصغيرة.</p>
<p>برنامج الفدية، أو ransomware، هو برنامج ضار يقوم بحجب الوصول إلى الملفات أو النظام ويطلب فدية. غالبًا ما تبدأ الهجمات برسالة تصيد، مرفق مصاب، ثغرة في الوصول عن بُعد، برنامج مقرصن أو حساب مخترق. يجب أن يوقف برنامج مضاد الفيروسات الجيد التهديد قبل التشفير، ويجب أن يكتشف السلوك المريب أثناء الهجوم ويساعد في استعادة البيانات إذا تعرض جزء من الملفات للتلف.</p>
<p><img decoding="async" loading="lazy" alt="حماية من برامج الفدية على الكمبيوتر" src="https://cyberrestorelab.com/ar/assets/images/kak-vybrat-antivirus-ot-shifrovalshchikov-01-115ba1d450dd7b26ba13b6fc3429b446.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-تعتبر-برامج-الفدية-أكثر-خطورة-من-الفيروسات-العادية">لماذا تعتبر برامج الفدية أكثر خطورة من الفيروسات العادية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D8%B9%D8%AA%D8%A8%D8%B1-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%A3%D9%83%D8%AB%D8%B1-%D8%AE%D8%B7%D9%88%D8%B1%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D8%A7%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا تعتبر برامج الفدية أكثر خطورة من الفيروسات العادية" title="ارتباط مباشر بالعنوان لماذا تعتبر برامج الفدية أكثر خطورة من الفيروسات العادية">​</a></h2>
<p>عادةً ما يمكن حذف الملفات الضارة العادية دون عواقب جسيمة. لكن الأمر أكثر تعقيدًا مع برامج الفدية. هدفها هو تغيير مستنداتك، وصورك، وقواعد بياناتك، وأرشيفاتك، وملفات العمل بسرعة بحيث يصبح فتحها دون مفتاح غير ممكن أو صعب للغاية.</p>
<p>تكمن المشكلة الرئيسية في أن الضرر يحدث بسرعة كبيرة. إذا تحركت الحماية بعد عدة دقائق، قد يتم تشفير جزء من البيانات بالفعل. علاوة على ذلك، تشمل الهجمات الحديثة بشكل متزايد الابتزاز المزدوج: إذ لا يقوم المهاجمون فقط بتشفير الملفات، بل يهددون أيضًا بنشر المعلومات المسروقة.</p>
<p>لذلك، عند اختيار برنامج مضاد الفيروسات ضد برامج الفدية، عليك النظر إلى مجموعة الميزات بدلاً من مجرد زر حماية جذاب: منع العدوى، التحكم في السلوك، حماية المجلدات، حجب الاستغلالات، تصفية البريد وروابط الويب، النسخ الاحتياطي والاستعادة المريحة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-يجب-أن-يتمكن-من-فعله-برنامج-مضاد-الفيروسات-ضد-برامج-الفدية">ماذا يجب أن يتمكن من فعله برنامج مضاد الفيروسات ضد برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A3%D9%86-%D9%8A%D8%AA%D9%85%D9%83%D9%86-%D9%85%D9%86-%D9%81%D8%B9%D9%84%D9%87-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا يجب أن يتمكن من فعله برنامج مضاد الفيروسات ضد برامج الفدية" title="ارتباط مباشر بالعنوان ماذا يجب أن يتمكن من فعله برنامج مضاد الفيروسات ضد برامج الفدية">​</a></h2>
<p>تتكون الحماية الموثوقة ضد برامج الفدية من عدة طبقات. كل طبقة تغلق سيناريو هجوم محدد. إذا لم يكتشف أحد الآليات التهديد، فإن ما يلي يجب أن يحد من الضرر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحليل-السلوك-ووحدة-مكافحة-الفدية">تحليل السلوك ووحدة مكافحة الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%AA%D8%AD%D9%84%D9%8A%D9%84-%D8%A7%D9%84%D8%B3%D9%84%D9%88%D9%83-%D9%88%D9%88%D8%AD%D8%AF%D8%A9-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحليل السلوك ووحدة مكافحة الفدية" title="ارتباط مباشر بالعنوان تحليل السلوك ووحدة مكافحة الفدية">​</a></h3>
<p>تساعد التوقيعات في العثور على الفيروسات المعروفة. لكن برامج الفدية الجديدة غالبًا ما تغير رمزها، وتغليفها وأسماء الملفات. لذا، يعد تحليل السلوك أمرًا بالغ الأهمية.</p>
<p>يجب أن يتتبع برنامج مضاد الفيروسات الأنشطة التي تتسم بها برامج الفدية:</p>
<ul>
<li>تغيير جماعي للملفات في وقت قصير؛</li>
<li>محاولات إعادة كتابة المستندات والأرشيفات؛</li>
<li>إنشاء نسخ مشفرة مع حذف النسخ الأصلية؛</li>
<li>الوصول إلى عدد كبير من المجلدات الخاصة بالأنظمة؛</li>
<li>تعطيل خدمات الحماية النظامية؛</li>
<li>محاولات حذف النسخ الظليلة لنظام التشغيل Windows؛</li>
<li>التشغيل من المجلدات المؤقتة، أو من الماكروات، أو السيناريوهات المريبة.</li>
</ul>
<p>يجب أن تتجاوز وحدة مكافحة الفدية الجيدة مجرد عرض التحذير. يجب أن توقف العملية، وأن تضع الملف في الحجر الصحي، وإذا كان ذلك ممكنًا، أن تعيد التغييرات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-المجلدات-الهامة">حماية المجلدات الهامة<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%85%D8%AC%D9%84%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D9%87%D8%A7%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية المجلدات الهامة" title="ارتباط مباشر بالعنوان حماية المجلدات الهامة">​</a></h3>
<p>تحد ميزة التحكم في الوصول إلى المجلدات التطبيقات التي يمكنها تغيير المستندات والصور والجداول والملفات القيمة الأخرى. هذه ميزة مفيدة إذا كانت هناك برنامج غير معروف يحاول تشفير محتويات المجلد.</p>
<p>عند الاختيار، تحقق مما إذا كان يمكنك:</p>
<ul>
<li>إضافة مجلداتك الخاصة إلى القائمة المحمية؛</li>
<li>السماح للتطبيقات الموثوقة يدويًا؛</li>
<li>تلقي إشعارات واضحة حول الإجراءات المحظورة؛</li>
<li>إعداد القواعد دون مصطلحات معقدة؛</li>
<li>حماية المجلدات الشبكية إذا كانت قيد الاستخدام في المكتب.</li>
</ul>
<p>بالنسبة للمستخدمين المنزليين، تقلل هذه الميزة من خطر فقدان الملفات الشخصية. بالنسبة للأعمال، تكون هذه الميزة مهمة بشكل خاص، لأن برامج الفدية غالبًا ما تتجاوز الموارد الشبكية والمجلدات المشتركة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الحماية-من-التصيد-والمواقع-الضارة">الحماية من التصيد والمواقع الضارة<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D8%AA%D8%B5%D9%8A%D8%AF-%D9%88%D8%A7%D9%84%D9%85%D9%88%D8%A7%D9%82%D8%B9-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الحماية من التصيد والمواقع الضارة" title="ارتباط مباشر بالعنوان الحماية من ا�لتصيد والمواقع الضارة">​</a></h3>
<p>تبدأ العديد من التهابات البرامج الضارة ليس من ملف فيروسي، ولكن من الانتقال عبر رابط. يجد المستخدم نفسه على صفحة مزيفة، يقوم بتنزيل مستند، أو يدخل كلمة المرور، أو يبدأ عملية تحديث زائفة.</p>
<p>لذلك، يحتاج برنامج مضاد الفيروسات إلى حماية ويب ومكافحة تصيد. وهذه تقوم بالتحقق من عناوين المواقع، والتنزيلات، وإعادة التوجيه. كما أن التحقق من المرفقات في البريد الإلكتروني ودمجها مع عملاء البريد الإلكتروني أمر مفيد. هذا لا يستبدل الحذر، لكنه يقلل من احتمال الخطأ الأول.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الحماية-من-الاستغلالات-والثغرات">الحماية من الاستغلالات والثغرات<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%BA%D9%84%D8%A7%D9%84%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الحماية من الاستغلالات والثغرات" title="ارتباط مباشر بالعنوان الحماية من الاستغلالات والثغرات">​</a></h3>
<p>يمكن أن تتسلل برامج الفدية عبر الثغرات في المتصفح، أو تطبيقات المكتب، أو Java، أو برامج قراءة PDF، أو بوابات VPN، أو خدمات سطح المكتب عن بعد. لذا، يجب أن يتضمن برنامج مضاد الفيروسات الحماية من الاستغلالات.</p>
<p>تحكم المنتجات الجيدة في تقنيات مشبوهة: تشغيل التعليمات البرمجية من الذاكرة، والتدخل في العمليات، وتجاوز التحكم في حسابات المستخدمين، والماكروات المشبوهة والسكريبتات. يكون التحكم في RDP ومحاولات التخمين مهمين أيضًا في بيئة الشركات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استعادة-التغييرات-واسترجاع-الملفات">استعادة التغييرات واسترجاع الملفات<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%AA%D8%BA%D9%8A%D9%8A%D8%B1%D8%A7%D8%AA-%D9%88%D8%A7%D8%B3%D8%AA%D8%B1%D8%AC%D8%A7%D8%B9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان استعادة التغييرات واسترجاع الملفات" title="ارتباط مباشر بالعنوان استعادة التغييرات واسترجاع الملفات">​</a></h3>
<p>تحفظ بعض حلول الحماية نسخًا مؤقتة من الملفات التي يمكن تعديلها. إذا اكتشف برنامج مضاد الفيروسات التشفير، يقوم بإيقاف العملية الضارة واستعادة المستندات التالفة من الذاكرة المحلية.</p>
<p>هذه ميزة مفيدة، لكنها لا يمكن اعتبارها بديلًا شاملًا للنسخ الاحتياطي. قد يكون الكاش محدودًا من حيث الحجم، ويمكن لهجوم معقد أن يتلف جزءًا من البيانات قبل أن تعمل حماية. ومع ذلك، فإن وجود الاستعادة هو نقطة إيجابية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التحكم-في-التطبيقات-والقوائم-البيضاء">التحكم في التطبيقات والقوائم البيضاء<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AA%D8%AD%D9%83%D9%85-%D9%81%D9%8A-%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D9%82%D9%88%D8%A7%D8%A6%D9%85-%D8%A7%D9%84%D8%A8%D9%8A%D8%B6%D8%A7%D8%A1" class="hash-link" aria-label="ارتباط مباشر بالعنوان التحكم في التطبيقات والقوائم البيضاء" title="ارتباط مباشر بالعنوان التحكم في التطبيقات والقوائم البيضاء">​</a></h3>
<p>يسمح التحكم في التطبيقات بتشغيل برامج موثوقة فقط أو حجب البرمجيات غير المعروفة في المناطق الحساسة. هذا النهج يكون فعالاً بشكل خاص لأجهزة الكمبيوتر في العمل، حيث تكون قائمة البرامج اللازمة مستقرة.</p>
<p>قد يكون وجود قائمة بيضاء صارمة في المنزل غير مريح. ولكن نمط مرن، حيث يتم تشغيل البرامج غير المعروفة مع قيود، يكون مفيدًا. فهو يعوق برنامج الفدية عن الحصول على وصول كامل إلى الملفات ووظائف النظام.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-كلمات-المرور-والحسابات">حماية كلمات المرور والحسابات<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D9%88%D8%A7%D9%84%D8%AD%D8%B3%D8%A7%D8%A8%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية كلمات المرور والحسابات" title="ارتباط مباشر بالعنوان حماية كلمات المرور والحسابات">​</a></h3>
<p>تبدأ العديد من الهجمات من اختراق تسجيل الدخول. إذا حصل المهاجم على كلمة مرور البريد، أو السحابة، أو VPN، أو سطح المكتب عن بُعد، فقد يكون برنامج مضاد الفيروسات على الجهاز النهائي هو خط الدفاع الأخير.</p>
<p>ابحث عن ميزات إضافية: حماية من سرقة كلمات المرور، ومراقبة التسريبات، ومتصفح آمن للعمليات الهامة، وإشعارات عن كلمات المرور الضعيفة. بالنسبة للأعمال، تعتبر التكامل مع المصادقة متعددة العوامل ومراقبة محاولات تسجيل الدخول مهمة بشكل خاص.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="جدول-الاختيار-ما-هي-الميزات-الأكثر-أهمية">جدول الاختيار: ما هي الميزات الأكثر أهمية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%AC%D8%AF%D9%88%D9%84-%D8%A7%D9%84%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D9%85%D9%8A%D8%B2%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%83%D8%AB%D8%B1-%D8%A3%D9%87%D9%85%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان جدول الاختيار: ما هي الميزات الأكثر أهمية" title="ارتباط مباشر بالعنوان جدول الاختيار: ما هي الميزات الأكثر أهمية">​</a></h2>
<p>فيما يلي مقارنة عملية للميزات. سيساعدك ذلك على فهم ما هو ضروري بالفعل وما هو اعتبارات إضافية مفيدة بسرعة.</p>
<table><thead><tr><th>الميزة</th><th>لماذا تحتاجها</th><th>الأولوية</th></tr></thead><tbody><tr><td>تحليل السلوك</td><td>يكتشف برامج الفدية الجديدة من خلال الأنشطة بدلاً من اسم الملف</td><td>حرج</td></tr><tr><td>وحدة مكافحة الفدية</td><td>تحجب التشفير الجماعي وحذف النسخ</td><td>حرج</td></tr><tr><td>حماية المجلدات الهامة</td><td>لا تسمح للبرامج غير المعروفة بتغيير الملفات القيمة</td><td>عالية</td></tr><tr><td>حماية الويب ومكافحة التصيد</td><td>توقف العدوى عند نقطة الرابط أو التنزيل</td><td>عالية</td></tr><tr><td>الحماية من الاستغلالات</td><td>تقلل من خطر الهجوم عبر البرامج الضعيفة</td><td>عالية</td></tr><tr><td>استعادة التغييرات</td><td>تساعد في استرجاع بعض الملفات بعد تنفيذ الحماية</td><td>عالية</td></tr><tr><td>النسخ الاحتياطي</td><td>يمكّنك من الاستعادة دون دفع الفدية</td><td>حرج، لكنه غالبًا خارج برنامج مضاد الفيروسات</td></tr><tr><td>التحكم في أجهزة USB</td><td>يحمي من الفلاشات والأقراص الخارجية المصابة</td><td>متوسطة</td></tr><tr><td>التحكم الأبوي، VPN، التحسين</td><td>قد تكون مفيدة، لكنها ليست جوهر الحماية ضد برامج الفدية</td><td>منخفضة لهذه المهمة</td></tr></tbody></table>
<p>إذا كانت المنتج تفتقر إلى تحليل السلوك والحماية الخاصة من برامج الفدية، فلا ينبغي اعتبارها كبرنامج مضاد الفيروسات الأساسي ضد برامج الفدية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-اختيار-برنامج-مضاد-الفيروسات-ضد-برامج-الفدية-خطوة-بخطوة">كيفية اختيار برنامج مضاد الفيروسات ضد برامج الفدية خطوة بخطوة<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية اختيار برنامج مضاد الفيروسات ضد برامج الفدية خطوة بخطوة" title="ارتباط مباشر بالعنوان كيفية اختيار برنامج مضاد الفيروسات ضد برامج الفدية خطوة بخطوة">​</a></h2>
<p>لتجنب الغرق في الإعلانات وقوائم الميزات، استخدم خوارزمية بسيطة.</p>
<ol>
<li><strong>حدد سيناريو الاستخدام.</strong> لجهاز كمبيوتر محمول منزلي واحد، سيكون من المناسب حزمة مريحة تحتوي على حماية ويب، ومكافحة التصيد، وحماية المجلدات. يتطلب المكتب إدارة مركزية، وتقارير، وسياسات، وحماية للخوادم والمجلدات الشبكية.</li>
<li><strong>تحقق من وجود حماية ضد برامج الفدية.</strong> يجب أن يوجد على موقع المنتج أو في الوثائق وصف مباشر لتحليل السلوك، ومنع التشفير، والحماية من الفدية واستعادة التغييرات.</li>
<li><strong>تأكد من كيفية حماية المجلدات.</strong> من المهم أن تتمكن من اختيار الأدلة ذات المستندات، والمشاريع، وقواعد البيانات، والمحاسبة أو الأرشيفات.</li>
<li><strong>قم بتقييم حماية البريد الإلكتروني والمتصفح.</strong> إذا لم يكن برنامج مضاد الفيروسات يقوم بتصفية التصيد والتنزيلات الضارة، فسوف يتجاوز إحدى أكثر طرق العدوى شيوعًا.</li>
<li><strong>انظر في الاختبارات المستقلة.</strong> استخدم تقارير حديثة من المختبرات التي تختبر الحماية ضد التهديدات الحقيقية. لا تعتمد فقط على تقييمات المتجر.</li>
<li><strong>تحقق من التأثير على النظام.</strong> يجب أن لا تتسبب الحماية الجيدة في إبطاء الكمبيوتر بشكل كبير أثناء العمل العادي. وهذا أمر مهم بشكل خاص للأجهزة القديمة وأجهزة العمل التي تستخدم برمجيات ثقيلة.</li>
<li><strong>قيم سهولة الإشعارات.</strong> يجب أن تكون الرسائل واضحة. إذا كان برنامج مضاد الفيروسات يخيف المستخدم باستمرار بمصطلحات غير مفهومة، فمن المحتمل أن يتجاهل الإشعارات المهمة.</li>
<li><strong>تحقق من سياسة الاستعادة.</strong> اعرف ما إذا كانت هناك حجر صحي، وسجل أحداث، واستعادة التغييرات وتعليمات في حالة العدوى.</li>
<li><strong>قارن التراخيص.</strong> لأجل العائلة أو الأعمال الصغيرة، يكون من الملائم وجود حزمة لأجهزة متعددة. بالنسبة للشركات، تعتبر إدارة وحدة التحكم، وأدوار المسؤولين، ودعم أنظمة التشغيل الخادم أمرًا مهمًا.</li>
<li><strong>قم بعملية تجريبية.</strong> قم بتثبيت المنتج، وفعّل الميزات المطلوبة، وتحقق من عدم تعارضه مع التطبيقات العملية.</li>
</ol>
<p><img decoding="async" loading="lazy" alt="اختيار مضاد الفيروسات ضد برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/kak-vybrat-antivirus-ot-shifrovalshchikov-02-ad7770f6d4a199f833defc6e70aec571.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تنظر-إليه-في-الاختبارات-المستقلة">ماذا تنظر إليه في الاختبارات المستقلة<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%86%D8%B8%D8%B1-%D8%A5%D9%84%D9%8A%D9%87-%D9%81%D9%8A-%D8%A7%D9%84%D8%A7%D8%AE%D8%AA%D8%A8%D8%A7%D8%B1%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D9%82%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تنظر إليه في الاختبارات المستقلة" title="ارتباط مباشر بالعنوان ماذا تنظر إليه في الاختبارات المستقلة">​</a></h2>
<p>تساعد الاختبارات المستقلة في تصفية المنتجات الضعيفة، لكن يجب قراءتها بعناية. إن الحصول على درجة عالية واحدة لا يضمن حماية مثالية ضد برامج الفدية.</p>
<p>أول شيء يجب مراقبته هو:</p>
<ul>
<li>الحماية من تهديدات اليوم الصفري؛</li>
<li>النتيجة في الاختبارات الواقعية؛</li>
<li>عدد الإنذارات الخاطئة؛</li>
<li>سرعة الاستجابة للنماذج الجديدة؛</li>
<li>وجود سيناريو معين لبرامج الفدية؛</li>
<li>التأثير على الأداء؛</li>
<li>استقرار العمل بعد التحديثات.</li>
</ul>
<p>إذا كانت المختبرات تختبر فقط الفيروسات الكلاسيكية، فإن التقرير لا يوضح الكثير عن الحماية ضد برامج الفدية. وعلى العكس، فإن الاختبارات مع سيناريوهات حقيقية للتشفير تكون أكثر فائدة لهذا الغرض.</p>
<p>كما أنه من المهم مراقبة تاريخ التقرير. فإن سوق التهديدات يتغير بسرعة. قد لا يكون الاستعراض القديم ذا صلة، حتى لو أظهر المنتج نتائج جيدة في وقت ما.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-اختيار-حل-للمنزل">كيفية اختيار حل للمنزل<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D8%AD%D9%84-%D9%84%D9%84%D9%85%D9%86%D8%B2%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية اختيار حل للمنزل" title="ارتباط مباشر بالعنوان كيفية اختيار حل للمنزل">​</a></h2>
<p>عادةً ما تكون الأمور المهمة لمستخدمي المنازل هي البساطة، الحماية التلقائية، والإشعارات الواضحة. ليس كل شخص مستعدًا لضبط قواعد التطبيقات أو تحليل سجلات الأحداث.</p>
<p>الحد الأدنى الأمثل لجهاز الكمبيوتر المنزلي أو الكمبيوتر المحمول:</p>
<ul>
<li>حماية في الوقت الفعلي؛</li>
<li>وحدة مكافحة الفدية؛</li>
<li>حماية المجلدات التي تحتوي على وثائق وصور؛</li>
<li>مكافحة التصيد في المتصفح؛</li>
<li>فحص التنزيلات والمرفقات؛</li>
<li>الحماية من السكريبتات الضارة؛</li>
<li>الحجر الصحي البسيط؛</li>
<li>الحد الأدنى من الضغط على النظام؛</li>
<li>دعم فني واضح وقاعدة معرفية.</li>
</ul>
<p>لا يجب اختيار المنتج فقط بسبب العدد الكبير من الميزات الإضافية. يمكن أن تكون VPN، أو إدارة كلمات المرور، أو تنظيف النظام مفيدة، لكنها لا تعوض وحدة الحماية القوية ضد برامج الفدية.</p>
<p>بالنسبة للعائلة، يناسب الترخيص لأجهزة متعددة. من المهم تغطية ليس فقط الكمبيوتر ولكن أيضًا الهواتف الذكية، التي تُستخدم لفتح البريد، والروابط السحابية، وتطبيقات المراسلة. الهاتف نفسه نادرًا ما يصبح ضحية برامج الفدية التقليدية، لكنه قد يكون نقطة انطلاق لسرقة كلمات المرور.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-اختيار-حل-للأعمال-الصغيرة">كيفية اختيار حل للأعمال الصغيرة<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D8%AD%D9%84-%D9%84%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84-%D8%A7%D9%84%D8%B5%D8%BA%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية اختيار حل للأعمال الصغيرة" title="ارتباط مباشر بالعنوان كيفية اختيار حل للأعمال الصغيرة">​</a></h2>
<p>في الأعمال الصغيرة، تكون عواقب برمجيات الفدية عادةً أكثر خطورة. المستندات، قواعد البيانات المحاسبية، بيانات العملاء، أنظمة إدارة علاقات العملاء، المشاريع والمجلدات الشبكية المشتركة تكون مهددة. لذلك، ليس فقط مضاد الفيروسات هو المطلوب، ولكن يجب أن تكون هناك حماية مُدارة للأطراف النهائية.</p>
<p>ابحث عن الميزات التالية:</p>
<ul>
<li>وحدة تحكم موحدة للمسؤول؛</li>
<li>سياسات أمنية لمجموعات الأجهزة؛</li>
<li>حماية محطات العمل والخوادم؛</li>
<li>التحكم في RDP والوصول عن بُعد؛</li>
<li>تقارير حول الأحداث والعدوى؛</li>
<li>حجر صحي مركزي؛</li>
<li>إشعارات للمسؤول؛</li>
<li>حماية حركة البريد؛</li>
<li>دعم المجلدات الشبكية؛</li>
<li>إمكانية عزل جهاز مصاب بسرعة.</li>
</ul>
<p>الدعم أيضًا مهم في الأعمال. تحقق من مدى سرعة استجابة المزود للحوادث، وما إذا كانت الوثائق باللغة العربية متاحة، وما إذا كانت المساعدة متاحة لضبط السياسات واستعادة البيانات بعد الإصابة.</p>
<p>إذا لم يكن هناك مسؤول نظام منفصل في الشركة، اختر حلاً مع قوالب سياسة بسيطة. غالبًا ما تؤدي وحدة التحكم المعقدة غير الواضحة إلى أن تبقى الميزات المهمة مغلقة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-النسخ-الاحتياطي-أهم-من-الدفع-للفدية">لماذا النسخ الاحتياطي أهم من الدفع للفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D8%A3%D9%87%D9%85-%D9%85%D9%86-%D8%A7%D9%84%D8%AF%D9%81%D8%B9-%D9%84%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا النسخ الاحتياطي أهم من الدفع للفدية" title="ارتباط مباشر بالعنوان لماذا النسخ الاحتياطي أهم من الدفع للفدية">​</a></h2>
<p>حتى أفضل مضادات الفيروسات لا توفر ضمانًا مطلقًا. قد تؤدي خطأ من المستخدم، أو ثغرة جديدة، أو كلمة مرور مسروقة إلى الإصابة. لذلك، يعد النسخ الاحتياطي جزءًا أساسيًا من الحماية ضد برامج الفدية.</p>
<p>استخدم قاعدة 3-2-1:</p>
<ul>
<li>احتفظ بثلاث نسخ على الأقل من البيانات المهمة؛</li>
<li>استخدم نوعين مختلفين من وسائل التخزين أو مواقع التخزين؛</li>
<li>احتفظ بنسخة واحدة بعيدًا عن النظام الأساسي.</li>
</ul>
<p>تعني "بعيدًا" أنه يجب ألا تتمكن برامج الفدية من الوصول إلى النسخة الاحتياطية بشكل دائم. إذا تم توصيل القرص الخارجي دائمًا بالكمبيوتر، فقد تقوم البرامج الضارة بتشفيره أيضًا. إذا كانت المجلدات السحابية تتزامن بدون إصدار، فقد يتم استبدال الملفات المشفرة النسخ العادية.</p>
<p>تتضمن استراتيجية النسخ الاحتياطي الجيدة إصدارًا، وحدودًا في حقوق الوصول، وفحصًا منتظمًا للتعافي. النسخة الاحتياطية التي لم يتم اختبارها بواسطة أي شخص قد تكون عديمة الفائدة في يوم الكارثة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-العلامات-التي-تدل-على-ضعف-الحماية">ما هي العلامات التي تدل على ضعف الحماية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D9%8A-%D8%AA%D8%AF%D9%84-%D8%B9%D9%84%D9%89-%D8%B6%D8%B9%D9%81-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي العلامات التي تدل على ضعف الحماية" title="ارتباط مباشر بالعنوان ما هي العلامات التي تدل على ضعف الحماية">​</a></h2>
<p>أحيانًا يبدو مضاد الفيروسات قويًا، لكنه غير مناسب بشكل خاص للحماية من برامج الفدية. إليك بعض العلامات المثيرة للقلق:</p>
<ul>
<li>لا يوجد ذكر مباشر لحماية من برامج الفدية في الوصف؛</li>
<li>يعتمد المنتج فقط على فحص التوقيع؛</li>
<li>لا توجد حماية للمجلدات أو تحليل السلوك؛</li>
<li>تم تعطيل التحديثات التلقائية للقواعد والوحدات؛</li>
<li>لا توجد سجلات أحداث أو إشعارات واضحة؛</li>
<li>يتعارض مضاد الفيروسات مع البرامج بشكل متكرر، ويتم إيقافه باستمرار؛</li>
<li>لا يوفر الموفر وثائق للميزات الأمنية؛</li>
<li>لا توجد اختبارات مستقلة حديثة؛</li>
<li>يعد المنتج بوعود مشكوك فيها، مثل فك تشفير أي ملفات مضمونة.</li>
</ul>
<p>استخدام الإصدارات القديمة من مضادات الفيروسات أمر خطير بشكل خاص. حتى إذا كانت الترخيص نشطة، قد لا تدعم المحركات القديمة الطرق الحديثة للاكتشاف.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الإعدادات-التي-يجب-تفعيلها-بعد-التثبيت">الإعدادات التي يجب تفعيلها بعد التثبيت<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D9%84%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D9%8A-%D9%8A%D8%AC%D8%A8-%D8%AA%D9%81%D8%B9%D9%8A%D9%84%D9%87%D8%A7-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%AA%D8%AB%D8%A8%D9%8A%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الإعدادات التي يجب تفعيلها بعد التثبيت" title="ارتباط مباشر بالعنوان الإعدادات التي يجب تفعيلها بعد التثبيت">​</a></h2>
<p>بعد تثبيت برنامج مضاد الفيروسات، لا تكتفِ بالفحص القياسي. تحقق من إعدادات الحماية من برامج الفدية.</p>
<p>الحد الأدنى الموصى به:</p>
<ol>
<li>قم بتفعيل الحماية في الوقت الفعلي.</li>
<li>فعل تحليل السلوك والفحص السحابي، إذا كان متاحًا.</li>
<li>فعل وحدة مكافحة الفدية.</li>
<li>أضف الوثائق والمشاريع العملية والصور وقواعد البيانات إلى المجلدات المحمية.</li>
<li>قم بتفعيل الحماية من التصيد والتحقق من HTTPS، إذا تم تنفيذها بشكل صحيح ولا تعيق العمل.</li>
<li>اضبط فحص المرفقات البريدية.</li>
<li>منع البدء التلقائي للبرامج من وسائط USB.</li>
<li>قم بتفعيل الإشعارات عن الأحداث الحرجة.</li>
<li>أنشئ جدولًا لفحص كامل.</li>
<li>قم بإعداد النسخ الاحتياطي وتحقق من استعادة البيانات.</li>
</ol>
<p><img decoding="async" loading="lazy" alt="النسخ الاحتياطي ضد برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/kak-vybrat-antivirus-ot-shifrovalshchikov-03-b538ce84e6edd5e550c27fb2f3afe772.webp" width="1536" height="1024" class="img_ev3q"></p>
<p>لدى الشركات، أضف السياسات لموظفي العمل عن بُعد. تزيد الشبكات المنزلية، والموجهات الشخصية، وكلمات المرور الضعيفة من المخاطر. لذلك، يجب أن تظل أجهزة الكمبيوتر المحمولة محمية خارج المكتب.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-الشائعة-في-اختيار-برنامج-مضاد-الفيروسات">الأخطاء الشائعة في اختيار برنامج مضاد الفيروسات<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D9%81%D9%8A-%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء الشائعة في اختيار برنامج مضاد الفيروسات" title="ارتباط مباشر بالعنوان الأخطاء الشائعة في اختيار برنامج مضاد الفيروسات">​</a></h2>
<p>الخطأ الأول هو اختيار أرخص منتج دون تحليل الميزات. يمكن أن تكون التوفير في الترخيص ضئيلة مقارنة بالتوقف، وفقدان الوثائق، أو استعادة النظام.</p>
<p>الخطأ الثاني هو الاعتقاد بأن برنامج مضاد الفيروسات المدفوع يضمن حماية أفضل بشكل تلقائي من البرنامج المجاني. السعر بحد ذاته لا يبرهن على أي شيء. يجب مقارنة القدرات المحددة وجودة الكشف.</p>
<p>الخطأ الثالث هو تثبيت عدة برامج مضادة للفيروسات في نفس الوقت. يمكن أن تتعارض، وتبطئ النظام وتعيق بعضها البعض. من الأفضل وجود منتج كامل واحد، مضبوط بشكل صحيح وحدث بانتظام.</p>
<p>الخطأ الرابع هو تعطيل الحماية لضمان الراحة. إذا كان برنامج مضاد الفيروسات يعيق البرنامج العملي، يجب إعداد استثناء لملف موثوق معين، بدلاً من إيقاف الوحدة الأمنية بالكامل.</p>
<p>الخطأ الخامس هو تجاهل المستخدمين. حتى أفضل الحمايات تكون أضعف إذا ما فتح الأشخاص مرفقات مشبوهة، واستخدموا نفس كلمات المرور، وتجاهلوا التحديثات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-تم-تشغيل-برنامج-الفدية-بالفعل">ماذا تفعل إذا تم تشغيل برنامج الفدية بالفعل<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D8%AA%D9%85-%D8%AA%D8%B4%D8%BA%D9%8A%D9%84-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%A8%D8%A7%D9%84%D9%81%D8%B9%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل إذا تم تشغيل برنامج الفدية بالفعل" title="ارتباط مباشر بالعنوان ماذا تفعل إذا تم تشغيل برنامج الفدية بالفعل">​</a></h2>
<p>إذا لاحظت أن الملفات تغير الامتدادات بكثرة، أو ظهرت ملاحظات تطلب فدية، أو بدأ الكمبيوتر يعمل بشكل غريب بشكل مفاجئ، اتخذ إجراءات بسرعة.</p>
<ol>
<li>قم بفصل الجهاز عن الشبكة: أخرج كابل Ethernet، وافصل Wi-Fi وBluetooth.</li>
<li>لا تقم بإعادة تشغيل الكمبيوتر دون ضرورة، إذا لم تفهم ما يجري. أحيانًا يتعقد التحليل بفعل هذا.</li>
<li>قم بفصل الأقراص الخارجية والموارد الشبكية.</li>
<li>قم بتوثيق علامات الهجوم: اسم الملاحظة، امتدادات الملفات، وقت الحدث.</li>
<li>قم بتشغيل فحص من وسيلة مضاد الفيروسات الموثوقة أو اتصل بأخصائي.</li>
<li>لا تدفع الفدية قبل الاستشارة. الدفع لا يضمن الاستعادة ويدعم المجرمين.</li>
<li>تحقق مما إذا كان هناك مفك تشفير متاح لعائلة معينة من برامج الفدية على مصادر موثوقة.</li>
<li>استعد البيانات فقط بعد تنظيف النظام وإغلاق سبب العدوى.</li>
</ol>
<p>إذا كان هذا كمبيوتر عمل، فأبلغ المسؤول عن تكنولوجيا المعلومات على الفور. كلما تم عزل الجهاز المصاب بسرعة، زادت فرصة حماية المجلدات الشبكية والمحطات الأخرى.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="تدابير-إضافية-لحماية-من-برامج-الفدية">تدابير إضافية لحماية من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%AA%D8%AF%D8%A7%D8%A8%D9%8A%D8%B1-%D8%A5%D8%B6%D8%A7%D9%81%D9%8A%D8%A9-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تدابير إضافية لحماية من برامج الفدية" title="ارتباط مباشر بالعنوان تدابير إضافية لحماية من برامج الفدية">​</a></h2>
<p>يعد برنامج مضاد الفيروسات طبقة مهمة، ولكنه ليس الأمان الكلي. لتقليل المخاطر، استخدم تدابير إضافية.</p>
<p>قم بتحديث نظام التشغيل والتطبيقات. فإن الثغرات المغلقة تساعد أقل المهاجمين. من المهم بشكل خاص تحديث المتصفحات، والحزم المكتبية، وبرامج الأرشفة، وبرامج PDF، وأدوات الوصول عن بعد.</p>
<p>قم بتقييد حقوق المستخدمين. ليس من الضروري استخدام حساب مشرف في العمل اليومي. إذا تم تشغيل البرنامج الضار بحدود حقوق، فمن الصعب عليه تعطيل الحماية وإحداث ضرر كامل للنظام.</p>
<p>استخدم المصادقة متعددة العوامل. تقلل من خطر اختراق البريد، أو السحابة، أو VPN باستخدام كلمة مرور مسروقة.</p>
<p>قم بإيقاف تشغيل RDP غير الضروري. إذا كان سطح المكتب عن بُعد مطلوبًا، فقم بتقييد الوصول عبر VPN، واستخدم كلمات مرور قوية، وحجب محاولات التخمين وتدوين السجلات.</p>
<p>قم بتوعية المستخدمين. تساعد التعليمات القصيرة في تجنب الأخطاء الشائعة: مثل عدم فتح المرفقات غير المتوقعة، والتحقق من عنوان مرسل الرسالة، وعدم تشغيل الماكروات في الوثائق، وعدم تنزيل المفعلات المقرصنة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-حول-برامج-الفدية">الأسئلة الشائعة حول برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة حول برامج الفدية" title="ارتباط مباشر بالعنوان الأسئلة الشائعة حول برامج الفدية">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-من-الممكن-الحماية-الكاملة-من-برامج-الفدية">هل من الممكن الحماية الكاملة من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%87%D9%84-%D9%85%D9%86-%D8%A7%D9%84%D9%85%D9%85%D9%83%D9%86-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%83%D8%A7%D9%85%D9%84%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل من الممكن الحماية الكاملة من برامج الفدية" title="ارتباط مباشر بالعنوان هل من الممكن الحماية الكاملة من برامج الفدية">​</a></h3>
<p>لا يوفر أي منتج ضمانًا كاملًا. ولكن الجمع بين برنامج مضاد فيروسات جيد، وتحديثات، وحقوق مقيدة، ومصادقة متعددة العوامل، ونسخ احتياطية يقلل بشكل كبير من خطر فقدان البيانات الكارثي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-أحتاج-إلى-برنامج-مكافحة-الفدية-منفصل-إذا-كان-لدي-مضاد-فيروسات-بالفعل">هل أحتاج إلى برنامج مكافحة الفدية منفصل إذا كان لدي مضاد فيروسات بالفعل<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%87%D9%84-%D8%A3%D8%AD%D8%AA%D8%A7%D8%AC-%D8%A5%D9%84%D9%89-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%85%D9%86%D9%81%D8%B5%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86-%D9%84%D8%AF%D9%8A-%D9%85%D8%B6%D8%A7%D8%AF-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A8%D8%A7%D9%84%D9%81%D8%B9%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل أحتاج إلى برنامج مكافحة الفدية منفصل إذا كان لدي مضاد فيروسات بالفعل" title="ارتباط مباشر بالعنوان هل أحتاج إلى برنامج مكافحة الفدية منفصل إذا كان لدي مضاد فيروسات بالفعل">​</a></h3>
<p>إذا كان مضاد الفيروسات الخاص بك يتضمن الحماية السلوكية، والتحكم في المجلدات، واستعادة التغييرات، فقد لا تحتاج إلى برنامج منفصل. لكن إذا كانت هذه الميزات غير موجودة، سيكون من الأنسب الانتقال إلى حل أكثر ملاءمة بدلاً من إضافة أدوات عشوائية وإثارة الصراعات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-ينقذني-مضاد-الفيروسات-المجاني-من-برنامج-الفدية">هل ينقذني مضاد الفيروسات المجاني من برنامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%86%D9%82%D8%B0%D9%86%D9%8A-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AC%D8%A7%D9%86%D9%8A-%D9%85%D9%86-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل ينقذني مضاد الفيروسات المجاني من برنامج الفدية" title="ارتباط مباشر بالعنوان هل ينقذني مضاد الفيروسات المجاني من برنامج الفدية">​</a></h3>
<p>أحيانًا يكون مضاد الفيروسات المجاني قادرًا على إيقاف تهديد معروف. لكن في النسخ المجانية، غالبًا ما تقل الميزات: لا توجد حماية موسعة للمجلدات، ولا إدارة مركزية، ولا استعادة تغييرات، ولا دعم. من الأفضل تقييم مجموعة الميزات الكاملة بدلًا من السعر عند التعامل مع البيانات الهامة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-الفدية-لفك-تشفير-الملفات">هل يجب دفع الفدية لفك تشفير الملفات<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%84%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع الفدية لفك تشفير الملفات" title="ارتباط مباشر بالعنوان هل يجب دفع الفدية لفك تشفير الملفات">​</a></h3>
<p>لا ينصح بالدفع. قد لا يرسل المهاجمون المفاتيح، أو يرسلون أدوات غير فعالة، أو ينفذون هجمات إضافية. عزل النظام أولًا، وتحديد نوع برامج الفدية، والتحقق من وجود مفك التشفير، واستخدام النسخ الاحتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-ستحمي-السحابة-من-برامج-الفدية">هل ستحمي السحابة من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%87%D9%84-%D8%B3%D8%AA%D8%AD%D9%85%D9%8A-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%D8%A8%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل ستحمي السحابة من برامج الفدية" title="ارتباط مباشر بالعنوان هل ستحمي السحابة من برامج الفدية">​</a></h3>
<p>تساعد السحابة إذا كان هناك إصدار للملفات وإمكانية التراجع عن الحالة قبل الهجوم. لا تكفي المزامنة البسيطة: قد يتم رفع الملفات المشفرة تلقائيًا إلى السحابة واستبدال النسخ العادية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كم-مرة-يجب-عمل-نسخ-احتياطية">كم مرة يجب عمل نسخ احتياطية<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%83%D9%85-%D9%85%D8%B1%D8%A9-%D9%8A%D8%AC%D8%A8-%D8%B9%D9%85%D9%84-%D9%86%D8%B3%D8%AE-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كم مرة يجب عمل نسخ احتياطية" title="ارتباط مباشر بالعنوان كم مرة يجب عمل نسخ احتياطية">​</a></h3>
<p>تعتمد التكرارية على أهمية البيانات. إذا كانت الوثائق تتغير يوميًا، فعليك القيام بالتحديثات كل يوم أو أكثر. من الأفضل في الأعمال إعداد النسخ الاحتياطية التلقائية مع نقاط استعادة متعددة وفحص منتظم.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-فحص-نهائية-للاختيار">قائمة فحص نهائية للاختيار<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D9%82%D8%A7%EF%BF%BD%D8%A6%D9%85%D8%A9-%D9%81%D8%AD%D8%B5-%D9%86%D9%87%D8%A7%D8%A6%D9%8A%D8%A9-%D9%84%D9%84%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة فحص نهائية للاختيار" title="ارتباط مباشر بالعنوان قائمة فحص نهائية للاختيار">​</a></h2>
<p>قبل شراء أو تثبيت المنتج، تحقق من النقاط التالية:</p>
<ul>
<li>هل توجد حماية منفصلة من برامج الفدية؛</li>
<li>هل يتم استخدام تحليل السلوك؛</li>
<li>هل يمكنك حماية المجلدات المختارة؛</li>
<li>هل توجد حجب للتصيد والتنزيلات الضارة؛</li>
<li>هل تدعم الحماية من الاستغلالات؛</li>
<li>هل يمكن لمضاد الفيروسات التراجع عن التغييرات الضارة؛</li>
<li>هل توجد اختبارات مستقلة حديثة؛</li>
<li>هل الإشعارات والسجلات واضحة؛</li>
<li>هل الترخيص مناسب لأجهزتك؛</li>
<li>هل تم تذكر النسخ الاحتياطية وفقًا لقاعدة 3-2-1.</li>
</ul>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/kak-vybrat-antivirus-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>لاختيار مضاد الفيروسات ضد برامج الفدية، يجب النظر إلى طبقات الحماية الحقيقية: تحليل السلوك، وحدة مكافحة الفدية، حماية المجلدات، مكافحة التصيد، الحماية من الاستغلالات واستعادة التغييرات. ثم تفعيل النسخ الاحتياطية، والتحديثات، والمصادقة المتعددة العوامل. ابدأ بتقييم برنامج مضاد الفيروسات الحالي لديك وفقًا لقائمة الفحص، وقم بتفعيل الميزات الناقصة اليوم، واختبر استعادة الملفات الهامة قبل الحاجة لذلك في هجوم حقيقي.</p>]]></content>
        <category label="article" term="article"/>
        <category label="mdd-fyrwst" term="mdd-fyrwst"/>
        <category label="brmj-fdy" term="brmj-fdy"/>
        <category label="mn" term="mn"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[كيفية استعادة البيانات المشفرة: دليل عملي]]></title>
        <id>https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye</id>
        <link href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye"/>
        <updated>2026-04-19T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[كيفية استعادة البيانات المشفرة — سؤال يطرح بعد هجوم فيروس تشفير البيانات، أو عطل في القرص، أو فقدان كلمة المرور، أو خطأ أثناء العمل مع أرشيف مشفر. القاعدة الأساسية: لا تتسرع، ولا تعيد كتابة الوسيط، ولا تدفع فدية دون تحليل الوضع. في هذه المقالة سنتناول السيناريوهات الممكنة لاستعادة البيانات، ماذا تفعل في الدقائق الأولى، كيفية التحقق من النسخ الاحتياطية، أين تبحث عن المفاتيح ومتى يتعين عليك استشارة المتخصصين.]]></summary>
        <content type="html"><![CDATA[<p>كيفية استعادة البيانات المشفرة — سؤال يطرح بعد هجوم فيروس تشفير البيانات، أو عطل في القرص، أو فقدان كلمة المرور، أو خطأ أثناء العمل مع أرشيف مشفر. القاعدة الأساسية: لا تتسرع، ولا تعيد كتابة الوسيط، ولا تدفع فدية دون تحليل الوضع. في هذه المقالة سنتناول السيناريوهات الممكنة لاستعادة البيانات، ماذا تفعل في الدقائق الأولى، كيفية التحقق من النسخ الاحتياطية، أين تبحث عن المفاتيح ومتى يتعين عليك استشارة المتخصصين.</p>
<p><img decoding="async" loading="lazy" alt="استعادة البيانات المشفرة" src="https://cyberrestorelab.com/ar/assets/images/kak-vosstanovit-zashifrovannye-dannye-01-7ce2b94c71a68cb90bb65d8631dfe401.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-يعني-استعادة-البيانات-المشفرة">ماذا يعني استعادة البيانات المشفرة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%B9%D9%86%D9%8A-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا يعني استعادة البيانات المشفرة" title="ارتباط مباشر بالعنوان ماذا يعني استعادة البيانات المشفرة">​</a></h2>
<p>البيانات المشفرة — هي ملفات، أو قرص، أو أرشيف، أو قاعدة بيانات، محتواها تم تحويله بواسطة خوارزمية تشفير. بدون المفتاح أو كلمة المرور الصحيحة أو إجراء فك التشفير العملي، تبدو هذه البيانات كنمط عشوائي من البايتات.</p>
<p>لذا يمكن أن تعني الاستعادة مهام مختلفة:</p>
<ul>
<li>استعادة الوصول إلى الملفات التي مشفرها رانسوموير;</li>
<li>استعادة كلمة المرور أو مفتاح الحاوية المشفرة;</li>
<li>استعادة البيانات من النسخة الاحتياطية;</li>
<li>استعادة القرص المشفر التالف;</li>
<li>استخراج الملفات من الأرشيف القديم، إذا كانت كلمة المرور معروفة;</li>
<li>استعادة الوصول إلى السحابة أو مدير كلمات المرور.</li>
</ul>
<p>من المهم فهم القيد: التشفير الحديث عند تنفيذه بشكل صحيح لا يمكن فقط كسره عن طريق التخمين في وقت معقول. إذا فقد المفتاح إلى الأبد، ولا توجد نسخ احتياطية، قد يكون الاسترداد مستحيلاً. ومع ذلك، غالباً ما تظل الآثار: نسخ ظلية، نسخ احتياطية، مزامنة، مفاتيح محفوظة، إصدارات قديمة من الملفات، سجلات العمليات، أو فك تشفير لعائلة معينة من الفيروسات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوات-الأولى-بعد-اكتشاف-المشكلة">الخطوات الأولى بعد اكتشاف المشكلة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%88%D9%84%D9%89-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%83%D8%AA%D8%B4%D8%A7%D9%81-%D8%A7%D9%84%D9%85%D8%B4%D9%83%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوات الأولى بعد اكتشاف المشكلة" title="ارتباط مباشر بالعنوان الخطوات الأولى بعد اكتشاف المشكلة">​</a></h2>
<p>إذا حصلت الملفات فجأة على امتداد غريب، أو توقفت عن الفتح، أو ظهر على الشاشة طلب فدية، قم بالتصرف بحذر. يمكن أن تدمر الإجراءات الخاطئة الفرص الأخيرة للاستعادة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-خطوة-بخطوة-في-أول-30-دقيقة">خطة خطوة بخطوة في أول 30 دقيقة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AE%D8%B7%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%81%D9%8A-%D8%A3%D9%88%D9%84-30-%D8%AF%D9%82%D9%8A%D9%82%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة خطوة بخطوة في أول 30 دقيقة" title="ارتباط مباشر بالعنوان خطة خطوة بخطوة في أول 30 دقيقة">​</a></h3>
<ol>
<li><strong>فصل الجهاز عن الشبكة.</strong> اسحب كابل الإيثرنت، وقم بإيقاف تشغيل الواي فاي والبلوتوث. هذا يقلل من خطر انتشار برامج التشفير على المجلدات الشبكية والأجهزة الأخرى.</li>
<li><strong>لا تقم بإيقاف تشغيل الكمبيوتر بشكل مفاجئ، إذا كان التشفير النشط.</strong> أولاً افصل الشبكة. ثم قم بتقييم الوضع. في بعض الحالات، يكون مفيدًا للمتخصصين الحصول على الذاكرة العشوائية والعمليات النشطة.</li>
<li><strong>لا تقم بحذف الملفات المشفرة وملاحظات طلب الفدية.</strong> قد تحتوي على معرف الضحية، العناوين، الامتدادات، ومعلومات حول نسخة البرمجيات الخبيثة.</li>
<li><strong>لا تقم بإعادة تثبيت النظام فوق القديم.</strong> قد تؤدي إعادة التثبيت إلى فقدان النسخ الظلية، السجلات، والملفات المؤقتة.</li>
<li><strong>قم بعمل نسخة من الوسيط أو المجلدات المهمة.</strong> اعمل مع النسخة، واحتفظ بالأصل دون تغيير.</li>
<li><strong>وثق علامات الحادث.</strong> قم بتسجيل التاريخ، الوقت، امتدادات الملفات، نص المذكرة، أسماء العمليات المشبوهة، وآخر إجراءات المستخدم.</li>
<li><strong>تحقق من الأجهزة الأخرى وموارد التخزين الشبكية.</strong> إذا وصلت عملية التشفير إلى NAS أو المجلدات المشتركة، افصلها عن الشبكة.</li>
</ol>
<p>يساعد هذا الترتيب في حفظ الأدلة وعدم تفاقم حالة البيانات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="تحديد-سبب-التشفير">تحديد سبب التشفير<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AA%D8%AD%D8%AF%D9%8A%D8%AF-%D8%B3%D8%A8%D8%A8-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحديد سبب التشفير" title="ارتباط مباشر بالعنوان تحديد سبب التشفير">​</a></h2>
<p>تعتمد طريقة الاستعادة على السبب. قبل البحث عن فك التشفير أو تشغيل برامج استعادة الملفات، يجب فهم ما حدث بالضبط.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="فيروس-تشفير-البيانات">فيروس تشفير البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان فيروس تشفير البيانات" title="ارتباط مباشر بالعنوان فيروس تشفير البيانات">​</a></h3>
<p>هذا هو السيناريو الأكثر شيوعًا. تشفر البرمجيات الخبيثة المستندات، الصور، قواعد البيانات، والأرشيفات، ثم تطلب الدفع مقابل المفتاح. الدلالات:</p>
<ul>
<li>الملفات حصلت على امتداد جديد;</li>
<li>تحتوي المجلدات على ملفات بتعليمات الدفع;</li>
<li>توقفت بعض البرامج عن العمل;</li>
<li>اكتشف مضاد الفيروسات رانسوموير أو عمليات مشبوهة;</li>
<li>تم تشفير المجلدات الشبكية والأقراص الخارجية.</li>
</ul>
<p>في هذه الحالة، يجب أولاً إيقاف الانتشار، وتحديد عائلة البرمجيات الخبيثة، والتحقق من وجود فك تشفير مجاني.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كلمة-المرور-المنسية-أو-المفتاح-المفقود">كلمة المرور المنسية أو المفتاح المفقود<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%83%D9%84%D9%85%D8%A9-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A7%D9%84%D9%85%D9%86%D8%B3%D9%8A%D8%A9-%D8%A3%D9%88-%D8%A7%D9%84%D9%85%D9%81%D8%AA%D8%A7%D8%AD-%D8%A7%D9%84%D9%85%D9%81%D9%82%D9%88%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمة المرور المنسية أو المفتاح المفقود" title="ارتباط مباشر بالعنوان كلمة المرور المنسية أو المفتاح المفقود">​</a></h3>
<p>أحيانًا تكون البيانات مشفرة بأداة شرعية: BitLocker، VeraCrypt، FileVault، 7-Zip، WinRAR، نظام DLP المؤسسي أو التشفير المدمج في الهاتف الذكي. تظهر المشكلة عندما تُنسى كلمة المرور، أو تغير TPM، أو تُحذف مفتاح الاسترداد، أو لا تكون الحسابات متاحة.</p>
<p>هنا تكون الأفعال المضادة للفيروسات أقل أهمية من البحث عن المفاتيح، وفحص الحسابات، والسجلات القديمة، ومدراء كلمات المرور، وموارد التخزين المؤسسي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تلف-الوسيط-أو-نظام-الملفات">تلف الوسيط أو نظام الملفات<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AA%D9%84%D9%81-%D8%A7%D9%84%D9%88%D8%B3%D9%8A%D8%B7-%D8%A3%D9%88-%D9%86%D8%B8%D8%A7%D9%85-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تلف الوسيط أو نظام الملفات" title="ارتباط مباشر بالعنوان تلف الوسيط أو نظام الملفات">​</a></h3>
<p>قد يكون القرص المشفر تالفًا فعليًا. في هذه الحالة، المفتاح معروف، لكن الحاوية لا تفتح. يمكن أن تكون المشكلة ناجمة عن القطاعات التالفة، أو فشل وحدة التحكم، أو خطأ في التحديث، أو انقطاع مفاجئ في الطاقة.</p>
<p>عند وجود علامات التلف الفيزيائي، لا تبدأ الفحص الشامل ولا تحاول إعادة تركيب القرص عدة مرات. ابدأ بعمل صورة قطاعية، إذا كان ذلك ممكنًا، أو استعن بمختبر استعادة البيانات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="خطأ-في-المزامنة-أو-خدمة-السحابة">خطأ في المزامنة أو خدمة السحابة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AE%D8%B7%D8%A3-%D9%81%D9%8A-%D8%A7%D9%84%D9%85%D8%B2%D8%A7%D9%85%D9%86%D8%A9-%D8%A3%D9%88-%D8%AE%D8%AF%D9%85%D8%A9-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%EF%BF%BD%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطأ في المزامنة أو خدمة السحابة" title="ارتباط مباشر بالعنوان خطأ في المزامنة أو خدمة السحابة">​</a></h3>
<p>قد يتم تشفير الملفات على جهاز واحد ثم مزامنتها إلى السحابة. لكن لدى العديد من الخدمات تاريخ من النسخ السابقة وسلّة المهملات. يمكن أن تكون هذه طريقة سريعة للتراجع.</p>
<p>تحقق من:</p>
<ul>
<li>تاريخ النسخ السابقة للملف;</li>
<li>سلة المهملات السحابية;</li>
<li>الأجهزة المحذوفة في الحساب;</li>
<li>تاريخ آخر مزامنة;</li>
<li>وجود دخول مشبوه.</li>
</ul>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-لا-تفعل-عند-استعادة-الملفات-المشفرة">ماذا لا تفعل عند استعادة الملفات المشفرة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%85%D8%A7%D8%B0%D8%A7-%D9%84%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%B9%D9%86%D8%AF-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا لا تفعل عند استعادة الملفات المشفرة" title="ارتباط مباشر بالعنوان ماذا لا تفعل عند استعادة الملفات المشفرة">​</a></h2>
<p>بعض الإجراءات قد تبدو منطقية، لكنها تؤذي الاستعادة.</p>
<p>لا ينبغي:</p>
<ul>
<li>تنسيق القرص قبل إنشاء نسخة;</li>
<li>تشغيل فك تشفير عشوائي من المنتديات;</li>
<li>دفع الفدية دون التشاور وتقييم المخاطر;</li>
<li>تحميل ملفات غير معروفة على مواقع مشبوهة;</li>
<li>تنفيذ الأوامر من ملاحظات المهاجمين;</li>
<li>تنظيف الملفات المؤقتة ونقاط الاستعادة;</li>
<li>مواصلة استخدام الكمبيوتر المصاب كالمعتاد;</li>
<li>تثبيت برامج الاستعادة على نفس القرص الذي توجد فيه البيانات.</li>
</ul>
<p>خاصةً خطيرة هي أدوات فك التشفير المزيفة. يمكن أن تسرق كلمات المرور، أو تثبت أدوات تعدين، أو تشفر الملفات مرة أخرى. استخدم فقط المصادر الموثوقة: مواقع مطوري البرمجيات لمكافحة الفيروسات، المشاريع لمكافحة رانسوموير، والوثائق الرسمية للموردين.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-استعادة-البيانات-المشفرة-بعد-هجوم-فيروس-تشفير">كيفية استعادة البيانات المشفرة بعد هجوم فيروس تشفير<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9-%D8%A8%D8%B9%D8%AF-%D9%87%D8%AC%D9%88%D9%85-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية استعادة البيانات المشفرة بعد هجوم فيروس تشفير" title="ارتباط مباشر بالعنوان كيفية استعادة البيانات المشفرة بعد هجوم فيروس تشفير">​</a></h2>
<p>فيما يلي تسلسل آمن من الإجراءات. لا يضمن النجاح، لكنه يساعد على استخدام جميع الخيارات الواقعية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-1-عزل-النظام-المصاب">الخطوة 1. عزل النظام المصاب<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-1-%D8%B9%D8%B2%D9%84-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85-%D8%A7%D9%84%D9%85%D8%B5%D8%A7%D8%A8" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 1. عزل النظام المصاب" title="ارتباط مباشر بالعنوان الخطوة 1. عزل النظام المصاب">​</a></h3>
<p>افصل الشبكة والأجهزة الخارجية. إذا كان الكمبيوتر في المكتب، أبلغ المدير. في بيئة العمل، من المهم بسرعة قفل الحسابات، والتحقق من المجلدات المشتركة، وإيقاف الأجهزة الملوثة.</p>
<p>إذا كانت برامج التشفير لا تزال تعمل، يجب إنهاء العمليات بحذر. بالنسبة للمستخدم المنزلي، يكون عادةً أكثر أمانًا فصل الشبكة وإيقاف تشغيل الكمبيوتر بعد تسجيل العلامات. بالنسبة للأعمال، من الأفضل الحفاظ على حالة النظام حتى وصول متخصص الاستجابة للحوادث.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-2-قم-بإنشاء-نسخة-من-البيانات">الخطوة 2. قم بإنشاء نسخة من البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-2-%D9%82%D9%85-%D8%A8%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D9%86%D8%B3%D8%AE%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 2. قم بإنشاء نسخة من البيانات" title="ارتباط مباشر بالعنوان الخطوة 2. قم بإنشاء نسخة من البيانات">​</a></h3>
<p>قم بنسخ الملفات المشفرة، وملاحظات المهاجمين، وبعض النسخ الأصلية غير المشفرة، إذا كانت موجودة. احتفظ بالنسخة على قرص منفصل. إذا كان هناك إمكانية، قم بإنشاء صورة كاملة لكل الوسيط.</p>
<p>يجب العمل مع النسخة فقط. هذا مهم، لأن بعض أدوات فك التشفير قد تضر الملفات إذا تم اختيار عائلة رانسوموير بشكل غير صحيح أو إذا كان المفتاح غير كامل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-3-حدد-نوع-فيروس-التشفير">الخطوة 3. حدد نوع فيروس التشفير<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-3-%D8%AD%D8%AF%D8%AF-%D9%86%D9%88%D8%B9-%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 3. حدد نوع فيروس التشفير" title="ارتباط مباشر بالعنوان الخطوة 3. حدد نوع فيروس التشفير">​</a></h3>
<p>لتحديد الهوية، تحتاج إلى:</p>
<ul>
<li>امتداد الملفات المشفرة;</li>
<li>نص المذكرة;</li>
<li>عناوين البريد الإلكتروني أو المواقع من طلب الفدية;</li>
<li>نموذج من ملف مشفر;</li>
<li>ملف أصلي غير مشفر بنفس الإصدار، إذا كان موجودًا.</li>
</ul>
<p>تحقق من المعلومات فقط على الموارد الموثوقة. تنشر العديد من شركات مكافحة الفيروسات قواعد بيانات معروفة لرانسوموير وأدوات فك التشفير المجانية. إذا كان هناك فك تشفير، اقرأ التعليمات بعناية، وجربه أولاً على النسخ.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-4-تحقق-من-النسخ-الاحتياطية">الخطوة 4. تحقق من النسخ الاحتياطية<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-4-%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 4. تحقق من النسخ الاحتياطية" title="ارتباط مباشر بالعنوان الخطوة 4. تحقق من النسخ الاحتياطية">​</a></h3>
<p>النسخة الاحتياطية — هي الطريق الأكثر موثوقية للاستعادة بعد هجوم رانسوموير. ولكن يجب التحقق منها أيضًا. أحيانًا تقوم البرمجيات الخبيثة بحذف النسخ الاحتياطية المحلية أو تشفير وحدة USB المتصلة.</p>
<p>تحقق من:</p>
<ul>
<li>الأقراص الخارجية التي لم تكن متصلة أثناء الهجوم;</li>
<li>NAS مع لقطة الحالة;</li>
<li>النسخ الاحتياطية السحابية;</li>
<li>تاريخ النسخ في OneDrive وGoogle Drive وDropbox وغيرها من الخدمات;</li>
<li>النسخ الاحتياطية في Windows وmacOS أو Linux;</li>
<li>الأنظمة المؤسسية للنسخ الاحتياطي;</li>
<li>الأرشيفات القديمة للمشاريع.</li>
</ul>
<p>لا توصل القرص الاحتياطي بالنظام المصاب. أولاً نظف الكمبيوتر أو استخدم بيئة آمنة منفصلة.</p>
<p><img decoding="async" loading="lazy" alt="نسخ احتياطية من الملفات المشفرة" src="https://cyberrestorelab.com/ar/assets/images/kak-vosstanovit-zashifrovannye-dannye-02-b134ef493bf97a436a70d8619743dfdc.webp" width="1536" height="1024" class="img_ev3q"></p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-5-ابحث-عن-النسخ-الظلية-والإصدارات-السابقة">الخطوة 5. ابحث عن النسخ الظلية والإصدارات السابقة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-5-%D8%A7%D8%A8%D8%AD%D8%AB-%D8%B9%D9%86-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%B8%D9%84%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D8%A5%D8%B5%D8%AF%D8%A7%D8%B1%D8%A7%D8%AA-%D8%A7%D9%84%D8%B3%D8%A7%D8%A8%D9%82%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 5. ابحث عن النسخ الظلية والإصدارات السابقة" title="ارتباط مباشر بالعنوان الخطوة 5. ابحث عن النسخ الظلية والإصدارات السابقة">​</a></h3>
<p>في Windows، تقوم بعض إصدارات رانسوموير بحذف النسخ الظلية، لكن ليس كلها تفعل ذلك بنجاح. تحقق من الإصدارات السابقة من الملفات والمجلدات. يمكن أيضًا استكشاف نقاط استعادة النظام، إذا كانت مفعلّة.</p>
<p>على macOS، تحقق من Time Machine. في Linux، انتبه إلى لقطات Btrfs وZFS وLVM أو أدوات النسخ الاحتياطي التي استخدمت من قبل.</p>
<p>إذا كانت النسخ الظلية موجودة، استعادة عدة ملفات تجريبية أولاً. ثم تأكد من أن النظام قد تم تنظيفه من البرمجيات الخبيثة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-6-تحقق-من-تاريخ-النسخ-السحابية">الخطوة 6. تحقق من تاريخ النسخ السحابية<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-6-%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D8%AA%D8%A7%D8%B1%D9%8A%D8%AE-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%D8%A8%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 6. تحقق من تاريخ النسخ السحابية" title="ارتباط مباشر بالعنوان الخطوة 6. تحقق من تاريخ النسخ السحابية">​</a></h3>
<p>إذا كانت الملفات قد تمت مزامنتها مع السحابة، قد يساعد التراجع عن النسخ حتى عندما تكون النسخ المحلية مشفرة. العديد من الخدمات السحابية تتيح استعادة الملف إلى حالة قبل تاريخ معين.</p>
<p>قم بتنفيذ الخطوات التالية:</p>
<ol>
<li>تسجيل الدخول إلى السحابة من جهاز نظيف.</li>
<li>تغيير كلمة المرور وتفعيل المصادقة الثنائية.</li>
<li>تحقق من تاريخ الدخول والتطبيقات المتصلة.</li>
<li>ابحث عن المجلدات التي ظهرت فيها الملفات المشفرة.</li>
<li>استخدم الاستعادة من النسخ السابقة أو التراجع الجماعي، إذا كانت الخدمة تدعم ذلك.</li>
<li>قم بتحميل البيانات المستعادة على وسيلة آمنة.</li>
</ol>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-7-استخدم-فك-التشفير-المجاني-إذا-كان-متاحًا">الخطوة 7. استخدم فك التشفير المجاني، إذا كان متاحًا<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-7-%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D9%85-%D9%81%D9%83-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%AC%D8%A7%D9%86%D9%8A-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86-%D9%85%D8%AA%D8%A7%D8%AD%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 7. استخدم فك التشفير المجاني، إذا كان متاحًا" title="ارتباط مباشر بالعنوان الخطوة 7. استخدم فك التشفير المجاني، إذا كان متاحًا">​</a></h3>
<p>توجد أدوات فك التشفير المجانية فقط لعائلات معينة من رانسوموير. يظهرون عندما يوجد خطأ في تنفيذ التشفير، أو يحصلون على مفاتيح من الجهات القانونية، أو يحللون بنية المهاجمين.</p>
<p>قبل التشغيل:</p>
<ul>
<li>تأكد من أن فك التشفير مخصص للنسخة الخاصة بك;</li>
<li>قم بتحميل الأداة من الموقع الرسمي;</li>
<li>قم بعمل نسخ من الملفات المشفرة;</li>
<li>اقرأ متطلبات الملفات الأصلية;</li>
<li>جرب على مجلد صغير.</li>
</ul>
<p>إذا لم يعمل فك التشفير، لا تشغل عشرات الأدوات المشابهة متتالية. هذا قد يضر ببنية الملفات ويجعل التحليل أكثر صعوبة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-8-نظف-النظام-واستعد-البيانات">الخطوة 8. نظف النظام واستعد البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-8-%D9%86%D8%B8%D9%81-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85-%D9%88%D8%A7%D8%B3%D8%AA%D8%B9%D8%AF-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 8. نظف النظام واستعد البيانات" title="ارتباط مباشر بالعنوان الخطوة 8. نظف النظام واستعد البيانات">​</a></h3>
<p>بعد تأكيد مصدر الاستعادة، يجب إزالة البرمجيات الخبيثة. الخيار الأكثر موثوقية هو إعادة تثبيت النظام بالكامل من وسيلة موثوقة وتثبيت التحديثات. بعد ذلك، يمكنك استعادة البيانات من النسخة الاحتياطية النظيفة.</p>
<p>إذا كان الأمر يتعلق بالأعمال، تحقق أيضًا من:</p>
<ul>
<li>حسابات النطاق;</li>
<li>RDP، VPN والوصول عن بعد;</li>
<li>سجلات الدخول;</li>
<li>مرفقات البريد الإلكتروني;</li>
<li>حقوق الوصول إلى المجلدات الشبكية;</li>
<li>وجود كتل مصابة أخرى.</li>
</ul>
<p>يمكن أن تؤدي استعادة الملفات دون معالجة السبب إلى إعادة تشفيرها.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-استعادة-الوصول-عند-فقدان-كلمة-المرور-أو-المفتاح">كيفية استعادة الوصول عند فقدان كلمة المرور أو المفتاح<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D9%86%D8%AF-%D9%81%D9%82%D8%AF%D8%A7%D9%86-%D9%83%D9%84%D9%85%D8%A9-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A3%D9%88-%D8%A7%D9%84%D9%85%D9%81%D8%AA%D8%A7%D8%AD" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية استعادة الوصول عند فقدان كلمة المرور أو المفتاح" title="ارتباط مباشر بالعنوان كيفية استعادة الوصول عند فقدان كلمة المرور أو المفتاح">​</a></h2>
<p>إذا كانت البيانات مشفرة بواسطةك أو بواسطة مؤسسة، ابدأ بالبحث عن المفاتيح الشرعية. هذا أكثر أمانًا وفعالية من التجريب.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحقق-من-مديري-كلمات-المرور-والسجلات">تحقق من مديري كلمات المرور والسجلات<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D9%85%D8%AF%D9%8A%D8%B1%D9%8A-%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D9%88%D8%A7%D9%84%D8%B3%D8%AC%D9%84%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحقق من مديري كلمات المرور والسجلات" title="ارتباط مباشر بالعنوان تحقق من مديري كلمات المرور والسجلات">​</a></h3>
<p>ابحث عن كلمة المرور في:</p>
<ul>
<li>مدير كلمة المرور;</li>
<li>تخزين المتصفح;</li>
<li>الملاحظات على الهاتف;</li>
<li>السجلات الورقية;</li>
<li>الرسائل القديمة;</li>
<li>قاعدة المعرفة المؤسسية;</li>
<li>الملفات مع التلميحات;</li>
<li>النسخ الاحتياطية من ملف تعريف المستخدم.</li>
</ul>
<p>تذكر أيضًا الأنماط التي استخدمتها عند إنشاء الأرشيف أو الحاوية: اللغة، تخطيط لوحة المفاتيح، التواريخ، الرموز الخاصة، النسخ القديمة من كلمة المرور.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ابحث-عن-مفتاح-الاسترداد-لـ-bitlocker">ابحث عن مفتاح الاسترداد لـ BitLocker<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D8%A8%D8%AD%D8%AB-%D8%B9%D9%86-%D9%85%D9%81%D8%AA%D8%A7%D8%AD-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B1%D8%AF%D8%A7%D8%AF-%D9%84%D9%80-bitlocker" class="hash-link" aria-label="ارتباط مباشر بالعنوان ابحث عن مفتاح الاسترداد لـ BitLocker" title="ارتباط مباشر بالعنوان ابحث عن مفتاح الاسترداد لـ BitLocker">​</a></h3>
<p>لمفتاح BitLocker، يمكن أن يُخزن مفتاح الاسترداد في عدة أماكن:</p>
<ul>
<li>في حساب Microsoft;</li>
<li>في Azure AD أو Entra ID للأجهزة العملية;</li>
<li>في Active Directory;</li>
<li>على ورقة مطبوعة;</li>
<li>في ملف على وحدة USB;</li>
<li>لدى مسؤول النظام;</li>
<li>في الوثائق للجهاز، إذا تم تشغيل التشفير عند الإعداد.</li>
</ul>
<p>إذا طالب النظام بالمفتاح بعد تغيير BIOS أو TPM أو ترتيب التمهيد، أولاً أعد الإعدادات السابقة. أحيانًا، هذا يحل المشكلة دون فك التشفير اليدوي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحقق-من-مفاتيح-filevault-وapple-id">تحقق من مفاتيح FileVault وApple ID<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D9%85%D9%81%D8%A7%D8%AA%EF%BF%BD%D9%8A%D8%AD-filevault-%D9%88apple-id" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحقق من مفاتيح FileVault وApple ID" title="ارتباط مباشر بالعنوان تحقق من مفاتيح FileVault وApple ID">​</a></h3>
<p>على Mac، يمكن أن يرتبط مفتاح FileVault بـ Apple ID أو يتم حفظه كمفتاح استرداد. تحقق من الأجهزة الموثوقة، إعدادات Apple ID، الملف الشخصي MDM المؤسسي، والوثائق التي أعدت عند تشغيل التشفير.</p>
<p>إذا كانت كلمة مرور المستخدم معروفة، ولكن القرص لا يفتح، جرب التمهيد في وضع الاسترداد والأدوات المعتادة في macOS. في حالة وجود علامات على عطل الأجهزة، ابدأ بعمل صورة للقرص أولاً.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقييم-إمكانية-التجريب-للتشفير">تقييم إمكانية التجريب للتشفير<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AA%D9%82%D9%8A%D9%8A%D9%85-%D8%A5%D9%85%D9%83%D8%A7%D9%86%D9%8A%D8%A9-%D8%A7%D9%84%D8%AA%D8%AC%D8%B1%D9%8A%D8%A8-%D9%84%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقييم إمكانية التجريب للتشفير" title="ارتباط مباشر بالعنوان تقييم إمكانية التجريب للتشفير">​</a></h3>
<p>التجريب ممكن فقط عند وجود كلمة مرور ضعيفة أو معروفة جزئيًا. على سبيل المثال، إذا كنت تتذكر أساس كلمة المرور، لكن نسيت السنة أو الرمز. بالنسبة لعلامة عشوائية طويلة، فإن التجريب يكون غير ذي جدوى.</p>
<p>التجريب القانوني مسموح به فقط للبيانات الخاصة أو بموافقة رسمية من المالك. لا تستخدم خدمات عبر الإنترنت مشبوهة تتطلب تحميل أرشيف سري. من الأفضل العمل محليًا ومع النسخة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="استعادة-البيانات-المشفرة-من-وسيط-تالف">استعادة البيانات المشفرة من وسيط تالف<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9-%D9%85%D9%86-%D9%88%D8%B3%D9%8A%D8%B7-%D8%AA%D8%A7%D9%84%D9%81" class="hash-link" aria-label="ارتباط مباشر بالعنوان استعادة البيانات المشفرة من وسيط تالف" title="ارتباط مباشر بالعنوان استعادة البيانات المشفرة من وسيط تالف">​</a></h2>
<p>عندما ينقر القرص، أو يختفي من النظام، أو يعمل ببطء شديد، أو يظهر أخطاء في القراءة، فإن المهمة الرئيسية هي عدم إنهاء الوسيط.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="علامات-العطل-الفيزيائي">علامات العطل الفيزيائي<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D8%B7%D9%84-%D8%A7%D9%84%D9%81%D9%8A%D8%B2%D9%8A%D8%A7%D8%A6%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان علامات العطل الفيزيائي" title="ارتباط مباشر بالعنوان علامات العطل الفيزيائي">​</a></h3>
<p>استعن بالمتخصصين إذا لاحظت:</p>
<ul>
<li>أصوات غريبة من القرص الصلب;</li>
<li>رائحة احتراق أو علامات فرط تسخين;</li>
<li>يُعرف القرص في بعض الأحيان فقط;</li>
<li>تنخفض سرعة القراءة إلى الصفر;</li>
<li>تُظهر SMART أخطاء حرجة;</li>
<li>تعرض الناقل للماء أو سقط;</li>
<li>أصبحت SSD بصورة مفاجئة غير متاحة.</li>
</ul>
<p>بالنسبة للأقراص المشفرة، فإن الخطأ الفيزيائي يعتبر خطرًا خاصًا. حتى الضرر الطفيف على عنوان الحاوية أو المنطقة المساعدة أو البيانات الوصفية قد يمنع الوصول إلى كل ذلك.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-يجب-أن-يكون-لديك-صورة-أولاً">لماذا يجب أن يكون لديك صورة أولاً<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%AC%D8%A8-%D8%A3%D9%86-%D9%8A%D9%83%D9%88%D9%86-%D9%84%D8%AF%D9%8A%D9%83-%D8%B5%D9%88%D8%B1%D8%A9-%D8%A3%D9%88%D9%84%D8%A7%D9%8B" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا يجب أن يكون لديك صورة أولاً" title="ارتباط مباشر بالعنوان لماذا يجب أن يكون لديك صورة أولاً">​</a></h3>
<p>صورة القرص هي نسخة قطاعية. يمكنك العمل معها عدة مرات دون تحميل الوسيط الأصلي. يتم استخدام أدوات للأقراص التالفة التي يمكنها تخطي القطاعات التالفة والعودة إليها لاحقًا.</p>
<p>إذا كان المفتاح معروفًا، فإن التسلسل عادة ما يكون كما يلي:</p>
<ol>
<li>إنشاء صورة كاملة قدر الإمكان للوسيط.</li>
<li>حفظ الأصل دون تجارب إضافية.</li>
<li>التحقق من سلامة العناوين أو الحاوية.</li>
<li>محاولة تركيب النسخة.</li>
<li>استعادة نظام الملفات داخل الصورة المفككة.</li>
</ol>
<p>إذا كان المفتاح غير معروف والوسيط تالف، تصبح المهمة أصعب بكثير. في هذه الحالة، من الأفضل عدم التجريب.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-طرق-الاستعادة">مقارنة طرق الاستعادة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D8%B7%D8%B1%D9%82-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان مقارنة طرق الاستعادة" title="ارتباط مباشر بالعنوان مقارنة طرق الاستعادة">​</a></h2>
<p>فيما يلي جدول موجز يساعد في اختيار الطريق حسب الموقف.</p>
<table><thead><tr><th>الموقف</th><th>الخطوة الأولى المثلى</th><th style="text-align:right">فرصة النجاح</th><th>الخطر</th></tr></thead><tbody><tr><td>يوجد نسخة احتياطية نظيفة</td><td>نظف النظام واستعد النسخة الاحتياطية</td><td style="text-align:right">عالية</td><td>منخفضة</td></tr><tr><td>رانسوموير معروف</td><td>ابحث عن فك تشفير رسمي</td><td style="text-align:right">متوسطة</td><td>منخفضة عند العمل مع النسخة</td></tr><tr><td>رانسوموير غير معروف</td><td>تحديد الهوية واستشارة متخصص</td><td style="text-align:right">يعتمد على العائلة</td><td>متوسطة</td></tr><tr><td>كلمة المرور الخاصة بالأرشيف منسية</td><td>البحث عن التلميحات والتجريب المحلي لنمط</td><td style="text-align:right">منخفضة أو متوسطة</td><td>منخفض</td></tr><tr><td>المفتاح المفقود لـ BitLocker</td><td>تحقق من حساب Microsoft، AD أو Entra ID</td><td style="text-align:right">متوسطة</td><td>منخفضة</td></tr><tr><td>القرص معطل</td><td>إنشاء صورة أو استدعاء المختبر</td><td style="text-align:right">يعتمد على التلف</td><td>عالية مع المحاولات الذاتية</td></tr><tr><td>تم تشفير الملفات ومزامنتها مع السحابة</td><td>تراجع تاريخ النسخ</td><td style="text-align:right">متوسطة أو عالية</td><td>منخفضة</td></tr></tbody></table>
<p><img decoding="async" loading="lazy" alt="طرق استعادة البيانات" src="https://cyberrestorelab.com/ar/assets/images/kak-vosstanovit-zashifrovannye-dannye-03-10cd2212ec875c286bc6edf872681954.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-الفدية">هل يجب دفع الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع الفدية" title="ارتباط مباشر بالعنوان هل يجب دفع الفدية">​</a></h2>
<p>دفع المهاجمين لا يضمن الاستعادة. حتى لو أرسلوا المفتاح، قد يعمل فك التشفير ببطء، وقد يضر ببعض الملفات أو لا يناسب نسختك. بالإضافة إلى ذلك، يدعم الدفع المخطط الإجرامي وقد ينتهك القواعد الداخلية للشركة أو المتطلبات التنظيمية.</p>
<p>قبل اتخاذ أي قرار، قم بتقييم:</p>
<ul>
<li>هل توجد نسخ احتياطية;</li>
<li>هل يوجد فك تشفير مجاني;</li>
<li>ما هي البيانات التي تُعد حرجة حقًا;</li>
<li>كم من الوقت سيستغرق الاسترداد من النسخ الاحتياطية;</li>
<li>هل هناك أية قيود قانونية;</li>
<li>هل يتعين الإبلاغ عن العملاء أو الشركاء أو المراقبين;</li>
<li>هل تم سرقة البيانات قبل التشفير.</li>
</ul>
<p>بالنسبة للمنظمات، من المهم إشراك محامٍ، ومتخصص في الأمن المعلوماتي، والإدارة. أحيانًا يرتبط الحادث بفقدان الوصول، ولكن أيضًا بتسرب البيانات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيفية-زيادة-فرص-الاستعادة-الناجحة">كيفية زيادة فرص الاستعادة الناجحة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%B2%D9%8A%D8%A7%D8%AF%D8%A9-%D9%81%D8%B1%D8%B5-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%86%D8%A7%D8%AC%D8%AD%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيفية زيادة فرص الاستعادة الناجحة" title="ارتباط مباشر بالعنوان كيفية زيادة فرص الاستعادة الناجحة">​</a></h2>
<p>حتى إذا حدثت الحالة بالفعل، فإن بعض الإجراءات تزيد من احتمالية النجاح.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="احتفظ-بجميع-�الآثار">احتفظ بجميع الآثار<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D8%AD%D8%AA%D9%81%D8%B8-%D8%A8%D8%AC%D9%85%D9%8A%D8%B9-%D8%A7%D9%84%D8%A2%D8%AB%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان احتفظ بجميع الآثار" title="ارتباط مباشر بالعنوان احتفظ بجميع الآثار">​</a></h3>
<p>احتفظ بملاحظات المهاجمين، عينات الملفات، السجلات، الرسائل المرفقة المشبوهة، قائمة الامتدادات، ولقطات الشاشة. تساعد في تحديد عائلة رانسوموير وفهم مسار الاختراق.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="البحث-عن-النسخ-الأصلية-غير-المشفرة">البحث عن النسخ الأصلية غير المشفرة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%A8%D8%AD%D8%AB-%D8%B9%D9%86-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A3%D8%B5%D9%84%D9%8A%D8%A9-%D8%BA%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان البحث عن النسخ الأصلية غير المشفرة" title="ارتباط مباشر بالعنوان البحث عن النسخ الأصلية غير المشفرة">​</a></h3>
<p>قد تظل النسخ الأصلية:</p>
<ul>
<li>في مرفقات البريد الإلكتروني;</li>
<li>على الهاتف;</li>
<li>في التطبيقات؛</li>
<li>على اللابتوب القديم؛</li>
<li>لدى الزملاء;</li>
<li>على الفلاشة;</li>
<li>في ذاكرة التطبيقات المؤقتة;</li>
<li>في مجلد التنزيلات;</li>
<li>في سلة المهملات بالسحابة.</li>
</ul>
<p>أحيانًا يتطلب فك التشفير ملفًا مشفرًا واحدًا وإصداره الأصلي. لذلك، لا تحذف النسخ المكررة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="فصل-الاستعادة-والتحقيق">فصل الاستعادة والتحقيق<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%81%D8%B5%D9%84-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D9%88%D8%A7%D9%84%D8%AA%D8%AD%D9%82%D9%8A%D9%82" class="hash-link" aria-label="ارتباط مباشر بالعنوان فصل الاستعادة والتحقيق" title="ارتباط مباشر بالعنوان فصل الاستعادة والتحقيق">​</a></h3>
<p>هدف الاستعادة هو استعادة البيانات العملية. هدف التحقيق هو فهم كيف حدث الحادث. هذه العمليات مترابطة، لكنها لا ينبغي أن تعيق كل منهما الأخرى. على سبيل المثال، يمكن استعادة الخدمة بسرعة من النسخة النظيفة، بينما يحتفظ الخادم الم infected كصورة للتحليل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الوقاية-كيفية-عدم-فقد-البيانات-المشفرة-مرة-أخرى">الوقاية: كيفية عدم فقد البيانات المشفرة مرة أخرى<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D9%88%D9%82%D8%A7%D9%8A%D8%A9-%D9%83%D9%8A%D9%81%D9%8A%D8%A9-%D8%B9%D8%AF%D9%85-%D9%81%D9%82%D8%AF-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9-%D9%85%D8%B1%D8%A9-%D8%A3%D8%AE%D8%B1%D9%89" class="hash-link" aria-label="ارتباط مباشر بالعنوان الوقاية: كيفية عدم فقد البيانات المشفرة مرة أخرى" title="ارتباط مباشر بالعنوان الوقاية: كيفية عدم فقد البيانات المشفرة مرة أخرى">​</a></h2>
<p>أفضل طريقة لاستعادة الملفات المشفرة هي وجود خطة إعداد مسبق. يجب أن تكون بسيطة وقابلة للتحقق.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استخدم-قاعدة-3-2-1">استخدم قاعدة 3-2-1<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D9%85-%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-3-2-1" class="hash-link" aria-label="ارتباط مباشر بالعنوان استخدم قاعدة 3-2-1" title="ارتباط مباشر بالعنوان استخدم قاعدة 3-2-1">​</a></h3>
<p>احتفظ بثلاث نسخ على الأقل من البيانات على نوعين مختلفين من الوسائط، مع وجود نسخة واحدة خارج النظام الرئيسي. على سبيل المثال: الكمبيوتر العملي، القرص الخارجي، والسحابة مع تاريخ النسخ.</p>
<p>لحماية ضد رانسوموير، تكون النسخ غير القابلة للتغيير مفيدة بشكل خاص. هذه النسخ الاحتياطية التي لا يمكن تغييرها أو حذفها بواسطة حساب مستخدم عادي. في الأعمال، يتم استخدام تخزينات WORM، ولقطات محمية ضد الحذف، وحسابات منفصلة للنسخ الاحتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحقق-من-الاستعادة-وليس-فقط-إنشاء-النسخ-الاحتياطية">تحقق من الاستعادة، وليس فقط إنشاء النسخ الاحتياطية<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D9%88%D9%84%D9%8A%D8%B3-%D9%81%D9%82%D8%B7-%D8%A5%D9%86%D8%B4%D8%A7%D8%A1-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحقق من الاستعادة، وليس فقط إنشاء النسخ الاحتياطية" title="ارتباط مباشر بالعنوان تحقق من الاستعادة، وليس فقط إنشاء النسخ الاحتياطية">​</a></h3>
<p>النسخة الاحتياطية ذات قيمة فقط عندما يمكن الاستعادة منها. لذا، قم بإجراء اختبار دوري:</p>
<ol>
<li>اختر عددًا من الملفات المهمة.</li>
<li>استعد هذه في مجلد منفصل.</li>
<li>تحقق إذا كانت تفتح.</li>
<li>قارن التواريخ والإصدارات.</li>
<li>وثق زمن الاستعادة.</li>
<li>تحدث التعليمات، إن كانت هناك مشاكل.</li>
</ol>
<p>هذا الاختبار يستغرق القليل من الوقت ولكنه يظهر نقاط الضعف مسبقًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تقليل-حقوق-الوصول">تقليل حقوق الوصول<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%AA%D9%82%D9%84%D9%8A%D9%84-%D8%AD%D9%82%D9%88%D9%82-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان تقليل حقوق الوصول" title="ارتباط مباشر بالعنوان تقليل حقوق الوصول">​</a></h3>
<p>عادةً ما تعمل برامج التشفير بصلاحيات المستخدم الذي قام بتشغيلها. إذا كان لدى المستخدم حق الوصول إلى جميع المجلدات الشبكية، سيكون الأذى أكبر. استخدم مبدأ الحد الأدنى من الحقوق: حق الوصول فقط إلى البيانات الضرورية للعمل.</p>
<p>كما يجب إيقاف الوصول البعيد غير الضروري، وتأمين RDP وVPN باستخدام المصادقة متعددة العوامل، وتحديث الأنظمة، وتصنيف المرفقات في البريد.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="احتفظ-بمفاتيح-الاسترداد-بشكل-منفصل">احتفظ بمفاتيح الاسترداد بشكل منفصل<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D8%AD%D8%AA%D9%81%D8%B8-%D8%A8%D9%85%D9%81%D8%A7%D8%AA%D9%8A%D8%AD-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B1%D8%AF%D8%A7%D8%AF-%D8%A8%D8%B4%D9%83%D9%84-%D9%85%D9%86%D9%81%D8%B5%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان احتفظ بمفاتيح الاسترداد بشكل منفصل" title="ارتباط مباشر بالعنوان احتفظ بمفاتيح الاسترداد بشكل منفصل">​</a></h3>
<p>يجب أن تُخزن مفاتيح BitLocker وFileVault وVeraCrypt وكلمات المرور للأرشيفات بشكل منفصل عن البيانات المشفرة. خيار جيد هو مدير كلمات مرور موثوق به مع وصول احتياطي، أو مجموعة طوارئ مطبوعة في صندوق آمن، أو تخزين أسرار مؤسسي.</p>
<p>لا تحتفظ بمفتاح الاسترداد في ملف نصي على نفس القرص المشفر. في وقت العطل، سيكون غير متاح.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-حول-استعادة-البيانات-المشفرة">الأسئلة الشائعة حول استعادة البيانات المشفرة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة حول استعادة البيانات المشفرة" title="ارتباط مباشر بالعنوان الأسئلة الشائعة حول استعادة البيانات المشفرة">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-استعادة-البيانات-المشفرة-بدون-مفتاح">هل يمكن استعادة البيانات المشفرة بدون مفتاح<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1%D8%A9-%D8%A8%D8%AF%D9%88%D9%86-%D9%85%D9%81%D8%AA%D8%A7%D8%AD" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن استعادة البيانات المشفرة بدون مفتاح" title="ارتباط مباشر بالعنوان هل يمكن استعادة البيانات المشفرة بدون مفتاح">​</a></h3>
<p>أحيانًا يمكن، ولكن ليس عن طريق اختراق التشفير القوي. الخيارات الحقيقية تشمل النسخ الاحتياطية، تاريخ النسخ السحابية، النسخ الظلية، المفتاح المفقود، خطأ في رانسوموير، أو فك التشفير الرسمي. إذا تم تنفيذ الخوارزمية بشكل صحيح، وفقد المفتاح ولا توجد نسخ، قد يكون الاسترداد مستحيلاً.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-ستساعد-البرامج-لاستعادة-الملفات-المحذوفة">هل ستساعد البرامج لاستعادة الملفات المحذوفة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%87%D9%84-%D8%B3%D8%AA%D8%B3%D8%A7%D8%B9%D8%AF-%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AD%D8%B0%D9%88%D9%81%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل ستساعد البرامج لاستعادة الملفات المحذوفة" title="ارتباط مباشر بالعنوان هل ستساعد البرامج لاستعادة الملفات المحذوفة">​</a></h3>
<p>يمكن أن تساعد إذا تم حذف الملفات الأصلية بعد إنشاء النسخ المشفرة ولم يتم كتابة مكانها على القرص بعد. لكن مع SSDs مع TRIM، يكون الاحتمال أقل. من المهم تثبيت البرنامج على قرص آخر وفحص نسخة الوسيط، وليس الأصل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-فك-تشفير-الملفات-بعد-رانسوموير-مجانًا">هل يمكن فك تشفير الملفات بعد رانسوموير مجانًا<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D8%B1%D8%A7%D9%86%D8%B3%D9%88%D9%85%D9%88%D9%8A%D8%B1-%D9%85%D8%AC%D8%A7%D9%86%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات بعد رانسوموير مجانًا" title="ارتباط مباشر بالعنوان هل يمكن فك تشفير الملفات بعد رانسوموير مجانًا">​</a></h3>
<p>نعم، إذا كان هناك فك تشفير مجاني لعائلة معينة. يجب البحث عنه على مواقع شركات مكافحة الفيروسات المعروفة والمشاريع المتخصصة. إذا لم يوجد فك تشفير، فإن الاستعادة المجانية ممكنة من خلال النسخ الاحتياطية، النسخ الظلية أو النسخ السحابية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-تم-تشفير-الصور-على-الهاتف">ماذا تفعل إذا تم تشفير الصور على الهاتف<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D8%AA%D9%85-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D8%B5%D9%88%D8%B1-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D9%87%D8%A7%D8%AA%D9%81" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل إذا تم تشفير الصور على الهاتف" title="ارتباط مباشر بالعنوان ماذا تفعل إذا تم تشفير الصور على الهاتف">​</a></h3>
<p>أولاً، افصل الإنترنت ولا تحذف الملفات. تحقق من النسخ السحابية: صور Google، iCloud، OneDrive أو خدمة أخرى. تحقق من سلة المهملات وتاريخ التغييرات. إذا تم استخدام بطاقة ذاكرة، قم بعمل صورة لها واحتفظ بالنسخة. لا تقم بتثبيت تطبيقات غير معروفة لفك التشفير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-استعادة-البيانات-بعد-تنسيق-القرص-المشفر">هل يمكن استعادة البيانات بعد تنسيق القرص المشفر<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D8%AA%D9%86%D8%B3%D9%8A%D9%82-%D8%A7%D9%84%D9%82%D8%B1%D8%B5-%D8%A7%D9%84%D9%85%D8%B4%D9%81%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن استعادة البيانات بعد تنسيق القرص المشفر" title="ارتباط مباشر بالعنوان هل يمكن استعادة البيانات بعد تنسيق القرص المشفر">​</a></h3>
<p>أحيانًا يمكن، إذا كانت عملية التنسيق سريعة والمفتاح معروف. لكن إذا تم حذف العناوين الخاصة بالحاوية المشفرة أو كتابة البيانات الوصفية، ستصبح المهمة أصعب. بعد التنسيق، توقف عن الكتابة على القرص واصنع صورة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-إبلاغ-الشرطة">هل يجب إبلاغ الشرطة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%A5%D8%A8%D9%84%D8%A7%D8%BA-%D8%A7%D9%84%D8%B4%D8%B1%D8%B7%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب إبلاغ الشرطة" title="ارتباط مباشر بالعنوان هل يجب إبلاغ الشرطة">​</a></h3>
<p>عند هجوم رانسوموير، هذه خطوة معقولة، خاصةً بالنسبة للشركات. يساعد التقرير في توثيق الحادث وقد يكون ضروریًا للتأمين أو للمراقبين أو للتحقيق الداخلي. علاوة على ذلك، تحصل الشرطة أحيانًا على مفاتيح من عصابات معروفة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="متى-يجب-التواصل-مع-المتخصصين">متى يجب التواصل مع المتخصصين<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%85%D8%AA%D9%89-%D9%8A%D8%AC%D8%A8-%D8%A7%D9%84%D8%AA%D9%88%D8%A7%D8%B5%D9%84-%D9%85%D8%B9-%D8%A7%D9%84%D9%85%D8%AA%D8%AE%D8%B5%D8%B5%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان متى يجب التواصل مع المتخصصين" title="ارتباط مباشر بالعنوان متى يجب التواصل مع المتخصصين">​</a></h2>
<p>تكون الإجراءات الذاتية مناسبة إذا كان لديك نسخة احتياطية، سيناريو واضح، ولا توجد علامات على عطل فيزيائي. لكن الحاجة إلى مساعدة محترف تكون واضحة عندما:</p>
<ul>
<li>تكون البيانات حرجة للأعمال;</li>
<li>تم تشفير الخوادم، قواعد البيانات أو المحاسبة;</li>
<li>توجد علامات تسرب معلومات;</li>
<li>القرص معطل;</li>
<li>لا توجد نسخ احتياطية;</li>
<li>نوع رانسوموير غير معروف;</li>
<li>يجب الحفاظ على الأدلة;</li>
<li>تحتاج لاستعادة بنية معقدة.</li>
</ul>
<p>عند اختيار مقدم الخدمة، اسألهم عن كيفية عملهم مع النسخ، ومع ما إذا كانوا يقدمون تقرير تشخيص، وهل يحفظون السرية ويدفنون الأصل مباشرة دون وصف للإجراء.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-تدقيق-قصيرة-للاستعادة">قائمة تدقيق قصيرة للاستعادة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D8%AA%D8%AF%D9%82%D9%8A%D9%82-%D9%82%D8%B5%D9%8A%D8%B1%D8%A9-%D9%84%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة تدقيق قصيرة للاستعادة" title="ارتباط مباشر بالعنوان قائمة تدقيق قصيرة للاستعادة">​</a></h2>
<p>استخدم هذه القائمة كمرشد سريع:</p>
<ol>
<li>افصل الجهاز المصاب عن الشبكة.</li>
<li>لا تحذف الملفات المشفرة والملاحظات.</li>
<li>أنشئ نسخة من البيانات أو صورة للقرص.</li>
<li>حدد السبب: رانسوموير، مفتاح منسي، تلف الوسيط أو مزامنة سحابية.</li>
<li>تحقق من النسخ الاحتياطية وتاريخ النسخ.</li>
<li>ابحث عن مفاتيح الاسترداد وكلمات المرور.</li>
<li>تحقق من وجود فك تشفير رسمي.</li>
<li>استعد فقط في بيئة نظيفة.</li>
<li>بعد الاستعادة، عالج سبب الحادث.</li>
<li>قم بإعداد نسخ احتياطية محمية وتخزين المفاتيح.</li>
</ol>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/kak-vosstanovit-zashifrovannye-dannye#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>استعادة البيانات المشفرة ليست دائمًا ممكنة، لكن التسلسل الصحيح من الإجراءات يزيد بشكل كبير من الفرص. ابدأ بعزل الجهاز، وحفظ النسخ، وتحديد السبب. ثم تحقق من النسخ الاحتياطية، النسخ السحابية، مفاتيح الاسترداد، وفك التشفير الرسمي. إذا كانت البيانات مهمة أو كان الوسيط تالفًا، فلا تجرب: اطلب المساعدة من المتخصصين واعمل فقط مع النسخ. ابدأ من قائمة التدقيق أعلاه الآن — هذا هو الطريق الأكثر أمانًا للاستعادة وحماية البيانات في المستقبل.</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="st-d-lbynt" term="st-d-lbynt"/>
        <category label="tshfyr" term="tshfyr"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
        <category label="rnswmwyr" term="rnswmwyr"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[أفضل برامج مكافحة الفيروسات ضد برامج الفدية: كيف تختار الحماية من ransomware]]></title>
        <id>https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov"/>
        <updated>2026-04-18T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[أفضل برامج مكافحة الفيروسات ضد برامج الفدية ليست مجرد برامج ذات تقييمات عالية في الاختبارات. يجب أن تمنع الحماية الجيدة من ransomware الملفات الضارة قبل التشغيل، أن تلحظ تشفير المستندات المريب، أن تحمي المجلدات، أن تستعيد التغييرات، وأن تساعد على التعافي بعد الهجوم. في هذه المقالة، سوف نستعرض الحلول المناسبة للمنازل، والشركات الصغيرة، والشركات، وما يجب التركيز عليه وكيفية إعداد الحماية بحيث لا تكون برامج مكافحة الفيروسات هي الحاجز الوحيد.]]></summary>
        <content type="html"><![CDATA[<p>أفضل برامج مكافحة الفيروسات ضد برامج الفدية ليست مجرد برامج ذات تقييمات عالية في الاختبارات. يجب أن تمنع الحماية الجيدة من ransomware الملفات الضارة قبل التشغيل، أن تلحظ تشفير المستندات المريب، أن تحمي المجلدات، أن تستعيد التغييرات، وأن تساعد على التعافي بعد الهجوم. في هذه المقالة، سوف نستعرض الحلول المناسبة للمنازل، والشركات الصغيرة، والشركات، وما يجب التركيز عليه وكيفية إعداد الحماية بحيث لا تكون برامج مكافحة الفيروسات هي الحاجز الوحيد.</p>
<p>أصبحت برامج الفدية خطيرة لأنها تعمل بسرعة. إنها تبحث عن المستندات، الصور، قواعد البيانات، الأرشيفات، والمجلدات الشبكية، ثم تقوم بتشفيرها وتطلب فدية. أحيانًا، يسرق المهاجمون البيانات أيضًا ويهددون بنشرها. لذلك، فإن اختيار برنامج مكافحة الفيروسات مهم، ولكن الأهم هو النهج الشامل: التحديثات، النسخ الاحتياطية، تقييد الحقوق، والحذر بشأن المرفقات.</p>
<p><img decoding="async" loading="lazy" alt="الحماية من برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/luchshie-antivirusy-protiv-shifrovalshchikov-01-2330684d50ac74d3546ea0401d54efb6.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-برنامج-الفدية-ولماذا-قد-تكون-الحماية-العادية-غير-كافية">ما هو برنامج الفدية ولماذا قد تكون الحماية العادية غير كافية<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%88-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%88%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%82%D8%AF-%D8%AA%D9%83%D9%88%D9%86-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%B9%D8%A7%D8%AF%D9%8A%D8%A9-%D8%BA%D9%8A%D8%B1-%D9%83%D8%A7%D9%81%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو برنامج الفدية ولماذا قد تكون الحماية العادية غير كافية" title="ارتباط مباشر بالعنوان ما هو برنامج الفدية ولماذا قد تكون الحماية العادية غير كافية">​</a></h2>
<p>برنامج الفدية، أو ransomware، هو برنامج ضار يقوم بحجب الوصول إلى النظام أو تشفير الملفات. في معظم الهجمات الحديثة، يكون الهدف هو البيانات. بعد الإصابة، يرى المستخدم مذكرة تطلب دفع ثمن مفتاح فك التشفير.</p>
<p>يمكن لبرنامج مكافحة الفيروسات العادي إيقاف نموذج معروف من خلال التوقيع. ومع ذلك، فإن المتغيرات الجديدة من ransomware غالباً ما تغير الشيفرة، وتستخدم أدوات نظام مشروعة، وتحاول إيقاف الحماية. لذلك، يجب أن تجمع برامج مكافحة الفيروسات الحديثة ضد برامج الفدية عدة مستويات:</p>
<ul>
<li>الكشف بالتوقيع عن التهديدات المعروفة;</li>
<li>التحليل السلوكي للسلوكيات المشبوهة;</li>
<li>سمعة سحابية للملفات وURL;</li>
<li>التحكم في الوصول إلى المجلدات المهمة;</li>
<li>الحماية من الاستغلالات والماكرو الضار;</li>
<li>استعادة التغييرات أو الملفات المكررة;</li>
<li>حماية الحسابات والموارد الشبكية.</li>
</ul>
<p>بعبارة أخرى، المهم ليس فقط العثور على الفيروس. يجب إيقاف سلسلة الهجوم: رسالة التصيد، موقع ضار، سكربت، تشغيل PowerShell، محاولة تعديل جماعي للملفات وانتشارها عبر الشبكة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="معايير-اختيار-برامج-مكافحة-الفيروسات-ضد-برامج-الفدية">معايير اختيار برامج مكافحة الفيروسات ضد برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%85%D8%B9%D8%A7%D9%8A%D9%8A%D8%B1-%D8%A7%D8%AE%D8%AA%D9%8A%D8%A7%D8%B1-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان معايير اختيار برامج مكافحة الفيروسات ضد برامج الفدية" title="ارتباط مباشر بالعنوان معايير اختيار برامج مكافحة الفيروسات ضد برامج الفدية">​</a></h2>
<p>قبل شراء أو تثبيت الحماية، قم بتقييم القدرات الفعلية وليس الإعلانات. هذا مهم بشكل خاص لأجهزة الكمبيوتر المحمولة التي تحتوي على مستندات العمل، وأجهزة الكمبيوتر المنزلية مع الأرشيفات العائلية، وأجهزة الكمبيوتر للشركات الصغيرة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الحماية-السلوكية-ضد-ransomware">الحماية السلوكية ضد ransomware<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%B3%D9%84%D9%88%D9%83%D9%8A%D8%A9-%D8%B6%D8%AF-ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان الحماية السلوكية ضد ransomware" title="ارتباط مباشر بالعنوان الحماية السلوكية ضد ransomware">​</a></h3>
<p>المعيار الرئيسي هو القدرة على التعرف على التشفير الجماعي والأنشطة الخطرة الأخرى. يجب أن يلاحظ المنتج الجيد عندما يفتح برنامج غير معروف بسرعة الكثير من الملفات ويعدلها، أو يخلق نسخًا مشفرة، أو يحذف نسخ ظل Windows، أو يحاول إيقاف خدمات الأمان.</p>
<p>تكون الحماية السلوكية مفيدة بشكل خاص ضد برامج الفدية الجديدة التي لم تُدرج بعد في القواعد. عند التفعيل، يجب أن يقوم برنامج مكافحة الفيروسات بإيقاف العملية، ويفضل أن يقوم باستعادة الملفات المتأثرة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="المجلدات-المحمية-والتحكم-في-الوصول">المجلدات المحمية والتحكم في الوصول<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D9%84%D9%85%D8%AC%D9%84%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AD%D9%85%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D8%AA%D8%AD%D9%83%D9%85-%D9%81%D9%8A-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان المجلدات المحمية والتحكم في الوصول" title="ارتباط مباشر بالعنوان المجلدات المحمية والتحكم في الوصول">​</a></h3>
<p>تمنع وظيفة المجلدات المحمية التطبيقات المجهولة من تغيير الملفات المهمة. عادةً، يختار المستخدم الأدلة التي تحتوي على مستندات، صور، مشاريع، قواعد محاسبية. وهذا يقلل من خطر تشفير البرنامج الضار لأهم المحتويات.</p>
<p>في نظام Windows، توجد وظيفة مماثلة في Microsoft Defender تحت اسم "الوصول المتحكم إليه للمجلدات". في برامج مكافحة الفيروسات сторонняя، قد يُطلق عليها اسم ransomware shield، safe files، folder protection، أو أسماء مشابهة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الحماية-من-التصيد-والمواقع-الضارة">الحماية من التصيد والمواقع الضارة<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D8%AA%D8%B5%D9%8A%D8%AF-%D9%88%D8%A7%D9%84%D9%85%D9%88%D8%A7%D9%82%D8%B9-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الحماية من التصيد والمواقع الضارة" title="ارتباط مباشر بالعنوان الحماية من التصيد والمواقع الضارة">​</a></h3>
<p>الكثير من الإصابات تبدأ ليس من "فيروس من العدم"، بل من رسالة، فاتورة مزيفة، أرشيف، رابط سحابي، أو صفحة بتحديث مزيف. لذلك، تعتبر الحماية الويب، ومكافحة التصيد، وفحص المرفقات مهمة بنفس القدر مثل ماسح الملفات.</p>
<p>يحذر برنامج مكافحة الفيروسات الجيد من النطاقات الضارة، ويمنع تحميل الملفات الخطيرة، ويفحص الروابط في المتصفح. للأعمال، تكون تصفية البريد وصندوق الرمل للمرفقات مفيدة جدًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الحماية-من-الاستغلالات-والماكرو">الحماية من الاستغلالات والماكرو<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%BA%D9%84%D8%A7%D9%84%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D9%85%D8%A7%D9%83%D8%B1%D9%88" class="hash-link" aria-label="ارتباط مباشر بالعنوان الحماية من الاستغلالات والماكرو" title="ارتباط مباشر بالعنوان الحماية من الاستغلالات والماكرو">​</a></h3>
<p>تستخدم برامج الفدية غالبًا الثغرات في المتصفحات، والبرامج المكتبية، والبرامج الأرشيفية، وبوابات VPN، والوصول عن بعد. لذا، فإن الحماية من الاستغلالات مهمة: فهي تمنع السلوك المشبوه للبرامج حتى بدون توقيع جاهز.</p>
<p>كما أن الإعدادات التي تحد من الماكرو في مستندات Office، وتُشغّل السكربتات من المجلدات المؤقتة، وتسيء استخدام PowerShell تعتبر مفيدة. في حلول الشركات، عادة ما تكون هذه السياسات أكثر مرونة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استعادة-الملفات-والتراجع-عن-التغييرات">استعادة الملفات والتراجع عن التغييرات<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D8%AA%D8%B1%D8%A7%D8%AC%D8%B9-%D8%B9%D9%86-%D8%A7%D9%84%D8%AA%D8%BA%D9%8A%D9%8A%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان استعادة الملفات والتراجع عن التغييرات" title="ارتباط مباشر بالعنوان استعادة الملفات والتراجع عن التغييرات">​</a></h3>
<p>بعض المنتجات تنشئ نسخًا مؤقتة من الملفات قبل تغييرها أو تستخدم تسجيل الدخول. إذا تمكن ransomware من تشفير جزء من البيانات، يمكن للحماية التراجع عن التغييرات. هذا لا يحل محل النسخ الاحتياطية الكاملة، لكنه يوفر فرصة إضافية.</p>
<p>من المهم فهم الحد: إذا حصل برنامج الفدية على حقوق المسؤول، أو أوقف الحماية، أو حذف النسخ المحلية، فقد لا تعمل الاستعادة. لذا، تظل النسخ الاحتياطية ضرورية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الراحة-والحمل-والإعدادات-الشفافة">الراحة والحمل والإعدادات الشفافة<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D9%84%D8%B1%D8%A7%D8%AD%D8%A9-%D9%88%D8%A7%D9%84%D8%AD%D9%85%D9%84-%D9%88%D8%A7%D9%84%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF%D8%A7%D8%AA-%D8%A7%D9%84%D8%B4%D9%81%D8%A7%D9%81%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الراحة والحمل والإعدادات الشفافة" title="ارتباط مباشر بالعنوان الراحة والحمل والإعدادات الشفافة">​</a></h3>
<p>غالبًا ما تبقى الحماية المعقدة غير مضبوطة بشكل صحيح. بالنسبة للمنازل، من المهم وجود إشعارات واضحة، وتحديثات تلقائية، وحمل منخفض. بالنسبة للأعمال، تكون وحدة التحكم المركزية، والتقارير، والسياسات، ومراقبة الأجهزة، والقدرة على عزل الكمبيوتر الم infected بسرعة، أمورًا مهمة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="أفضل-برامج-مكافحة-الفيروسات-ضد-برامج-الفدية-لمهام-مختلفة">أفضل برامج مكافحة الفيروسات ضد برامج الفدية لمهام مختلفة<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A3%D9%81%D8%B6%D9%84-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%84%D9%85%D9%87%D8%A7%D9%85-%D9%85%D8%AE%D8%AA%D9%84%D9%81%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان أفضل برامج مكافحة الفيروسات ضد برامج الفدية لمهام مختلفة" title="ارتباط مباشر بالعنوان أفضل برامج مكافحة الفيروسات ضد برامج الفدية لمهام مختلفة">​</a></h2>
<p>فيما يلي مراجعة عملية لحلول شائعة. هذا ليس تصنيفًا عالميًا "من الأول إلى الأخير"، لأن الخيار الأفضل يعتمد على النظام، والميزانية، ومستوى الخطر، ومتطلبات الإدارة. عند المقارنة، من المفيد النظر إلى الاختبارات الحديثة من AV-Test، AV-Comparatives، SE Labs ونتائج التجارب الخاصة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="microsoft-defender-لـ-windows">Microsoft Defender لـ Windows<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#microsoft-defender-%D9%84%D9%80-windows" class="hash-link" aria-label="ارتباط مباشر بالعنوان Microsoft Defender لـ Windows" title="ارتباط مباشر بالعنوان Microsoft Defender لـ Windows">​</a></h3>
<p>Microsoft Defender مضمن في Windows 10 وWindows 11. بالنسبة للكثير من المستخدمين المنزليين، يعد هذا خيارًا أساسيًا وعقلانيًا، خاصةً إذا تم تحديث النظام بانتظام. يتضمن حماية من الفيروسات، وفحص سحابي، وSmartScreen، وحماية من التصيد في Microsoft Edge، والوصول المتحكم إليه للمجلدات.</p>
<p>نقاط القوة:</p>
<ul>
<li>لا يتطلب شراء منفصل;</li>
<li>متكامل بشكل جيد مع Windows;</li>
<li>يتم تحديثه تلقائيًا عبر النظام;</li>
<li>يدعم حماية المجلدات من التغييرات غير المصرح بها;</li>
<li>مناسب كمستوى ابتدائي للحماية.</li>
</ul>
<p>القيود:</p>
<ul>
<li>بعض الوظائف تحتاج إلى التفعيل يدويًا;</li>
<li>حماية التصيد أفضل في نظام Microsoft;</li>
<li>للشركات، تتوفر ميزات متقدمة في Microsoft Defender for Endpoint، وليس في النسخة المنزلية.</li>
</ul>
<p>يجب على من لا يرغب في تثبيت حزمة طرف ثالث، ولكنه مستعد لتفعيل معلمات أمان إضافية وعمل نسخ احتياطية بشكل منتظم، التفكير في Microsoft Defender.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="bitdefender">Bitdefender<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#bitdefender" class="hash-link" aria-label="ارتباط مباشر بالعنوان Bitdefender" title="ارتباط مباشر بالعنوان Bitdefender">​</a></h3>
<p>غالبًا ما يتنبيه Bitdefender بسبب حمايته القوية على عدة مستويات، وأتمتته الجيدة، والحمل المعتدل. تتضمن الإصدارات المخصصة للمستهلكين الحماية من ransomware، وتصفيات الويب، ومكافحة التصيد، وحماية الدفع، وأدوات إضافية للخصوصية. تتوفر للشركات حلول مُدارة مع ميزات EDR.</p>
<p>نقاط القوة:</p>
<ul>
<li>تحليل سلوكي متقدم;</li>
<li>آليات حماية منفصلة للملفات المهمة;</li>
<li>حماية ويب جيدة;</li>
<li>ملفات تعريف عمل واضحة;</li>
<li>إصدارات مؤسسية مع إدارة مركزية.</li>
</ul>
<p>القيود:</p>
<ul>
<li>تعتمد بعض الميزات على المستوى المختار;</li>
<li>قد تكون الوحدات الإضافية زائدة لمن يحتاج فقط إلى برنامج مكافحة الفيروسات;</li>
<li>قبل الشراء، من الأفضل التحقق من شروط التوفر في منطقتك.</li>
</ul>
<p>Bitdefender مناسب للمستخدمين الذين يحتاجون إلى حماية "قم بالتثبيت وانسى"، وكذلك للشركات الصغيرة التي تحتاج إلى أمان مُدار دون تعقيد في التنفيذ.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="kaspersky">Kaspersky<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#kaspersky" class="hash-link" aria-label="ارتباط مباشر بالعنوان Kaspersky" title="ارتباط مباشر بالعنوان Kaspersky">​</a></h3>
<p>Kaspersky معروف بتقنيات قوية في اكتشاف البرامج الضارة، والحماية من الاستغلالات، ومراقبة نشاط البرامج، ومجموعة من الميزات ضد برامج الفدية. في المنتجات المنزلية، توجد حماية للملفات، وحماية ويب، ومكافحة تصيد، وحماية آمنة للدفع. في خط العمل، تتوفر إدارة مركزية، ومراقبة الأجهزة، وحماية معززة لمحطات العمل.</p>
<p>نقاط القوة:</p>
<ul>
<li>تحكم متطور في سلوك التطبيقات;</li>
<li>ميزات حماية من تشفير الملفات;</li>
<li>إعدادات واضحة للمستخدمين المنزليين;</li>
<li>أدوات ناضجة للأعمال الصغيرة والمتوسطة.</li>
</ul>
<p>القيود:</p>
<ul>
<li>قد تكون هناك قيود داخلية على استخدام المنتج في بعض البلدان والمنظمات;</li>
<li>يجب أن يؤخذ في الاعتبار متطلبات الامتثال والثقة بالمورد;</li>
<li>تعتمد مجموعة الميزات على الإصدار.</li>
</ul>
<p>يمكن أن يكون Kaspersky خيارًا قويًا للمستخدمين الذين يحتاجون إلى الحماية التفصيلية للملفات العملية وواجهة مستخدم واضحة. يجب على المؤسسات أيضًا تقييم المتطلبات القانونية والصناعية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="eset">ESET<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#eset" class="hash-link" aria-label="ارتباط م�باشر بالعنوان ESET" title="ارتباط مباشر بالعنوان ESET">​</a></h3>
<p>غالبًا ما يُختار ESET لسهولة استخدامه، وعمله الدقيق، والإعدادات المرنة. تشمل منتجات ESET الحماية من ransomware، ومراقبة الويب، ومكافحة التصيد، وHIPS، ومراقبة الأجهزة، والحماية من الهجمات الشبكية. للشركات، تتوفر وحدة تحكم للإدارة وحلول لمحطات العمل والخوادم.</p>
<p>نقاط القوة:</p>
<ul>
<li>الحمل المنخفض على النظام;</li>
<li>قواعد HIPS مرنة للمستخدمين ذوي الخبرة;</li>
<li>حماية من المواقع الضارة والهجمات الشبكية;</li>
<li>سياسات مؤسسية ملائمة.</li>
</ul>
<p>القيود:</p>
<ul>
<li>قد تكون بعض الإعدادات الدقيقة معقدة للمبتدئين;</li>
<li>تتطلب الفعالية القصوى إعدادًا صحيحًا;</li>
<li>لا تكون ميزات استعادة البيانات مُلفتة دائمًا مثل بعض المنافسين.</li>
</ul>
<p>ESET مناسب لمن يريد برنامج مكافحة فيروسات خفيف مع تحكم قوي في السلوك ولا يحب الحزم المزدحمة بالأدوات الأمنية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="sophos">Sophos<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#sophos" class="hash-link" aria-label="ارتباط مباشر بالعنوان Sophos" title="ارتباط مباشر بالعنوان Sophos">​</a></h3>
<p>يعتبر Sophos مثيرًا للاهتمام بشكل خاص للأعمال. تركز حلولهم على الحماية المُدارة من النهايات، ومنع الاستغلالات، وحجب برامج الفدية، واكتشاف الهجمات المعقدة. النسخة المنزلية من Sophos Home موجودة أيضًا، ولكن المزايا الرئيسية تكشف في بيئة الشركات.</p>
<p>نقاط القوة:</p>
<ul>
<li>حماية قوية من الاستغلالات;</li>
<li>ميزات CryptoGuard لاكتشاف التشفير;</li>
<li>إدارة مركزية;</li>
<li>خيارات MDR وEDR للشركات;</li>
<li>عزل جيد للأجهزة الملوثة في السيناريوهات التجارية.</li>
</ul>
<p>القيود:</p>
<ul>
<li>واجهة المستخدم قد تكون أقل مألوفة للأغراض المنزلية;</li>
<li>تتطلب ميزات الأعمال تنفيذًا وإدارة;</li>
<li>التكلفة تعتمد على الحزمة وعدد الأجهزة.</li>
</ul>
<p>يجب التفكير في Sophos من قبل الشركات التي تعتبر حجب الفيروسات فقط جزءًا من استراتيجيتها، حيث تمتلك أيضًا احتياجات للتفاعل مع الحوادث.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="malwarebytes">Malwarebytes<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#malwarebytes" class="hash-link" aria-label="ارتباط مباشر بالعنوان Malwarebytes" title="ارتباط مباشر بالعنوان Malwarebytes">​</a></h3>
<p>غالبًا ما يُستخدم Malwarebytes كطبقة حماية إضافية أو كوسيلة لتنظيف نظام مصاب. تشمل الإصدارات الحديثة الحماية في الوقت الفعلي، وحماية الويب، والحماية من الاستغلالات، وransomware. المنتج مريح عندما تحتاج إلى تعزيز الحماية دون إعدادات معقدة.</p>
<p>نقاط القوة:</p>
<ul>
<li>سمعة جيدة كأداة لإزالة البرامج الضارة;</li>
<li>واجهة مستخدم واضحة;</li>
<li>حماية من المواقع الضارة والاستغلالات;</li>
<li>يمكن أن يكون مفيدًا كطبقة ثانية في بعض السيناريوهات.</li>
</ul>
<p>القيود:</p>
<ul>
<li>لا يُعتبر بديلاً كاملاً للأمن المؤسسي;</li>
<li>يجب التحقق من التوافق عند استخدامه مع برنامج مكافحة فيروس آخر;</li>
<li>قد يفتقر الأعمال إلى التحليلات الموسعة دون الخطة المناسبة.</li>
</ul>
<p>Malwarebytes مفيد لمستخدمي المنازل والمحترفين الذين يحتاجون إلى أداة إضافية بسيطة ضد البرامج الضارة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="trend-micro">Trend Micro<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#trend-micro" class="hash-link" aria-label="ارتباط مباشر بالعنوان Trend Micro" title="ارتباط مباشر بالعنوان Trend Micro">​</a></h3>
<p>تقدم Trend Micro حلولاً منزلية وتجارية مع تركيز قوي على حماية الويب، ومكافحة التصيد، والتعلم الآلي، والحماية من ransomware. في منتجات الأعمال، تتوفر أدوات للأمن في النهايات، وأمن البريد الإلكتروني، وXDR.</p>
<p>نقاط القوة:</p>
<ul>
<li>حماية جيدة من تهديدات الويب;</li>
<li>ميزات حماية للمجلدات والملفات;</li>
<li>الحلول المتطورة للبريد وللأعمال;</li>
<li>أدوات مفيدة ضد التصيد.</li>
</ul>
<p>القيود:</p>
<ul>
<li>تختلف مجموعة الميزات حسب الخطط;</li>
<li>في بعض الأحيان تكون المنتجات أكثر وضوحًا بنسبة الحمولات على الأجهزة الضعيفة;</li>
<li>لإفادة قصوى، من المهم إعداد السياسات بشكل صحيح.</li>
</ul>
<p>Trend Micro مناسب لأولئك الذين يكون فيها الخطر الرئيسي هو التصيد، الروابط الضارة، والعدوى عبر البريد.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="norton">Norton<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#norton" class="hash-link" aria-label="ارتباط مباشر بالعنوان Norton" title="ارتباط مباشر بالعنوان Norton">​</a></h3>
<p>يقدم Norton حزم أمان شاملة لمستخدمي المنازل: برنامج مكافحة الفيروسات، حماية الويب، جدار الحماية، الحماية من ransomware، ومدير كلمات المرور، والنسخ الاحتياطي في بعض الخطط. هذا الخيار مناسب لمن يريد حزمة واحدة تحتوي على ميزات متعددة.</p>
<p>نقاط القوة:</p>
<ul>
<li>حماية شاملة للعائلة;</li>
<li>واجهة مستخدم مريحة;</li>
<li>حماية الويب ومكافحة التصيد;</li>
<li>ميزات إضافية مثل النسخ الاحتياطي السحابي في بعض الخطط.</li>
</ul>
<p>القيود:</p>
<ul>
<li>العديد من الخدمات الإضافية، التي قد لا يحتاج إليها الجميع;</li>
<li>من الضروري قراءة شروط الاشتراك بعناية;</li>
<li>عادة ما تختار الشركات منصات أخرى متخصصة.</li>
</ul>
<p>يمكن أن تكون Norton مريحة لأجهزة الكمبيوتر المنزلية، خاصةً إذا كان المستخدم بحاجة ليس فقط إلى برنامج مكافحة الفيروسات، ولكن أيضًا إلى خدمات أمان إضافية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-برامج-مكافحة-الفيروسات-ضد-ransomware">مقارنة برامج مكافحة الفيروسات ضد ransomware<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B6%D8%AF-ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان مقارنة برامج مكافحة الفيروسات ضد ransomware" title="ارتباط مباشر بالعنوان مقارنة برامج مكافحة الفيروسات ضد ransomware">​</a></h2>
<p>تساعدك هذه الجدول في مقارنة الحلول بسرعة حسب السيناريوهات الشائعة. قبل الشراء، تحقق من الميزات الحالية للإصدار المحدد: يقوم الموردون بتغيير أسماء الخطط ومحتويات الحزم بانتظام.</p>
<p><img decoding="async" loading="lazy" alt="مقارنة برامج مكافحة الفيروسات ضد ransomware" src="https://cyberrestorelab.com/ar/assets/images/luchshie-antivirusy-protiv-shifrovalshchikov-02-5f29b4b49c915e500595c4185cbe59b6.webp" width="1536" height="1024" class="img_ev3q"></p>
<table><thead><tr><th>الحل</th><th>أفضل ما يناسبه</th><th>نقاط القوة ضد برامج الفدية</th><th>ما يجب الانتباه إليه</th></tr></thead><tbody><tr><td>Microsoft Defender</td><td>المستخدمون المنزليون لنظام Windows، الحماية الأساسية</td><td>الوصول المتحكم إلى المجلدات، الفحص السحابي، التكامل مع Windows</td><td>يجب تفعيل الميزات الإضافية وإعدادها</td></tr><tr><td>Bitdefender</td><td>المنزل، الأعمال الصغيرة</td><td>الحماية السلوكية، حماية الملفات، حماية الويب القوية</td><td>الوظائف تعتمد على الخطة</td></tr><tr><td>Kaspersky</td><td>المنزل، الشركات الصغيرة والمتوسطة</td><td>مراقبة النشاط، الحماية ضد الاستغلالات، مقاوم للتشفير</td><td>ضع في اعتبارك القيود الإقليمية والشركات</td></tr><tr><td>ESET</td><td>المستخدمون الذين يحتاجون إلى سهولة ومرونة</td><td>HIPS، الحماية من الهجمات الشبكية، الحمل المنخفض</td><td>تتطلب الإعدادات المعقدة خبرة</td></tr><tr><td>Sophos</td><td>الأعمال والحماية المُدارة</td><td>CryptoGuard، EDR/MDR، الحماية من الاستغلالات</td><td>تتطلب الإدارة</td></tr><tr><td>Malwarebytes</td><td>حماية إضافية والتنظيف</td><td>حماية من ransomware، الاستغلالات والمواقع الضارة</td><td>تحقق من التوافق مع برنامج مكافحة فيروسات ثانٍ</td></tr><tr><td>Trend Micro</td><td>البريد، تهديدات الويب، الأعمال</td><td>مكافحة التصيد، حماية الملفات، أمن البريد الإلكتروني</td><td>إعداد السياسات مهم</td></tr><tr><td>Norton</td><td>المستخدمون المنزليون والعائلات</td><td>حزمة شاملة، حماية الويب، النسخ الاحتياطي في بعض الخطط</td><td>راقب شروط الاشتراك</td></tr></tbody></table>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تختار-برنامج-مكافحة-الفيروسات-ضد-برامج-الفدية-خطوة-بخطوة">كيف تختار برنامج مكافحة الفيروسات ضد برامج الفدية خطوة بخطوة<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AE%D8%AA%D8%A7%D8%B1-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تختار برنامج مكافحة الفيروسات ضد برامج الفدية خطوة بخطوة" title="ارتباط مباشر بالعنوان كيف تختار برنامج مكافحة الفيروسات ضد برامج الفدية خطوة بخطوة">​</a></h2>
<p>إذا كنت بحاجة إلى قرار سريع، استخدم خوارزمية بسيطة. مناسبة لجهاز كمبيوتر منزلي، أو كمبيوتر محمول لفريلانسر، أو لشركة صغيرة.</p>
<ol>
<li><strong>حدد قيمة البيانات.</strong> إذا كان الجهاز يحتوي فقط على ألعاب ومستندات سحابية، فالمخاطرة واحدة. إذا كان يحتوي على محاسبة، أو قواعد بيانات للعملاء، أو أرشيف عائلي لمدة عشر سنوات، فالمتطلبات أعلى.</li>
<li><strong>تحقق من الحماية الحالية.</strong> في Windows، تأكد من أن Microsoft Defender مفعل، وقواعد البيانات تتم تحديثها، وSmartScreen يعمل، وأن الوصول المتحكم إلى المجلدات مضبوط.</li>
<li><strong>قرر ما إذا كنت بحاجة إلى منتج خارجي.</strong> إذا كنت تريد المزيد من الميزات، اختر حلاً مع الحماية السلوكية ضد ransomware، وتصفيات الويب، وحماية المجلدات.</li>
<li><strong>قارن الاختبارات المستقلة.</strong> لا تنظر فقط إلى النسبة العامة الاكتشاف، ولكن أيضًا إلى اختبارات الحماية في الوقت الفعلي، والانذارات الكاذبة، والحمل.</li>
<li><strong>تحقق من ميزات الاستعادة.</strong> اكتشف ما إذا كان المنتج يمكنه التراجع عن التغييرات بعد التشفير الضار أو إنشاء نسخ محمية من الملفات.</li>
<li><strong>قدّر الإدارة.</strong> بالنسبة لجهاز كمبيوتر واحد، يكفي وجود واجهة بسيطة. بالنسبة لخمس محطات عمل أو أكثر، من الأفضل اختيار حل بواجهة، وتقرير، وسياسات.</li>
<li><strong>قم بإعداد المجلدات المحمية.</strong> أضف الأدلة التي تحتوي على مستندات، صور، مشاريع، قواعد بيانات وملفات العمل.</li>
<li><strong>قم بعمل نسخة احتياطية.</strong> قبل تثبيت المنتج الجديد، قم بإعداد النسخ الاحتياطية وفقًا لقاعدة 3-2-1: ثلاث نسخ، نوعان مختلفان من وسائل التخزين، نسخة واحدة خارج النظام الأساسي.</li>
<li><strong>قم بإجراء فترة تجريبية.</strong> تحقق مما إذا كانت برنامج مكافحة الفيروسات يعيق البرامج، 1С، برمجيات CAD، الألعاب، VPN والعميل السحابي.</li>
<li><strong>قم بتحديث الحماية والنظام.</strong> حتى أفضل برنامج مكافحة الفيروسات يكون أضعف إذا لم تتلقَ Windows، والبرمجيات المتصفحة، وOffice، والوصول عن بعد تحديثات لفترة طويلة.</li>
</ol>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تضبط-الحماية-ضد-برامج-الفدية-في-windows">كيف تضبط الحماية ضد برامج الفدية في Windows<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%B6%D8%A8%D8%B7-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%81%D9%8A-windows" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تضبط الحماية ضد برامج الفدية في Windows" title="ارتباط مباشر بالعنوان كيف تضبط الحماية ضد برامج الفدية في Windows">​</a></h2>
<p>حتى بدون شراء حزمة مدفوعة، يمكنك زيادة الأمان بشكل كبير. ابدأ بالإعدادات الأساسية التي تغلق السيناريوهات الأكثر شيوعًا للهجمات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قم-بتفعيل-الوصول-المتحكم-إلى-المجلدات">قم بتفعيل الوصول المتحكم إلى المجلدات<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%82%D9%85-%D8%A8%D8%AA%D9%81%D8%B9%D9%8A%D9%84-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%A7%D9%84%D9%85%D8%AA%D8%AD%D9%83%D9%85-%D8%A5%D9%84%D9%89-%D8%A7%D9%84%D9%85%D8%AC%D9%84%D8%AF%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان قم بتفعيل الوصول المتحكم إلى المجلدات" title="ارتباط مباشر بالعنوان قم بتفعيل الوصول المتحكم إلى المجلدات">​</a></h3>
<p>في Windows، افتح "أمان Windows"، وانتقل إلى قسم حماية الفيروسات والتهديدات، ثم إلى خيارات الحماية ضد برامج الفدية. قم بتمكين الوصول المتحكم للمجلدات وأضف الأدلة المهمة.</p>
<p>بعد التفعيل، تابع الإشعارات. إذا لم تتمكن برنامج شرعي من حفظ ملف، أضفه إلى قائمة المسموح بها. لا تسمح للتطبيقات غير المعروفة فقط لأنها "تعيق العمل".</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قم-بتقييد-حقوق-المستخدم">قم بتقييد حقوق المستخدم<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%82%D9%85-%D8%A8%D8%AA%D9%82%D9%8A%D9%8A%D8%AF-%D8%AD%D9%82%D9%88%D9%82-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان قم بتقييد حقوق المستخدم" title="ارتباط مباشر بالعنوان قم بتقييد حقوق المستخدم">​</a></h3>
<p>اعمل تحت حساب عادي وليس كمسؤول. لاستخدام البرامج، استخدم كلمة مرور منفصلة للمسؤول. هذه القاعدة البسيطة تمنع البرامج الضارة من إيقاف الحماية وتغيير إعدادات النظام.</p>
<p>في الشركات، يجب تطبيق مبدأ الحد الأدنى من الامتيازات. يجب أن يكون لدى المستخدم الوصول فقط إلى المجلدات والموارد الشبكية التي يحتاجها للعمل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قم-بإيقاف-تشغيل-التشغيل-التلقائي-والماكروط-الضارة">قم بإيقاف تشغيل التشغيل التلقائي والماكروط الضارة<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%82%D9%85-%D8%A8%D8%A5%D9%8A%D9%82%D8%A7%D9%81-%D8%AA%D8%B4%D8%BA%D9%8A%D9%84-%D8%A7%D9%84%D8%AA%D8%B4%D8%BA%D9%8A%D9%84-%D8%A7%D9%84%D8%AA%D9%84%D9%82%D8%A7%D8%A6%D9%8A-%D9%88%D8%A7%D9%84%D9%85%D8%A7%D9%83%D8%B1%D9%88%D8%B7-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قم بإيقاف تشغيل التشغيل التلقائي والماكروط الضارة" title="ارتباط مباشر بالعنوان قم بإيقاف تشغيل التشغيل التلقائي والماكروط الضارة">​</a></h3>
<p>تظل الماكرو في المستندات المكتبية وسيلة شائعة للعدوى. امنع التشغيل التلقائي للماكرو من الإنترنت. لا تفتح المستندات التي تطلب "تفعيل المحتوى" إذا لم تكن متأكدًا من المرسل.</p>
<p>كما يجب تقييد تشغيل السكربتات من المجلدات المؤقتة والأرشيفات. في الوسط التجاري، يمكن القيام بذلك عبر سياسات المجموعة، Microsoft Intune، أو أدوات أمن النهايات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="اغلق-الثغرات-في-الوصول-عن-بعد">اغلق الثغرات في الوصول عن بعد<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D8%BA%D9%84%D9%82-%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D9%86-%D8%A8%D8%B9%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان اغلق الثغرات في الوصول عن بعد" title="ارتباط مباشر بالعنوان اغلق الثغرات في الوصول عن بعد">​</a></h3>
<p>غالبًا ما تصبح RDP، وVPN المحمية بشكل ضعيف، والخوادم القديمة نقاط دخول للهجمات. استخدم مصادقة متعددة العوامل، كلمات مرور قوية، تقييد الوصول حسب IP، وتحديثات منتظمة.</p>
<p>إذا لم يكن سطح المكتب البعيد ضروريًا، فقم بإيقاف تشغيله. إذا كان مطلوبًا، فلا تنشر RDP بشكل مباشر على الإنترنت دون اتخاذ تدابير إضافية لحماية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-النسخ-الاحتياطية-أكثر-أهمية-من-دفع-الفدية">لماذا النسخ الاحتياطية أكثر أهمية من دفع الفدية<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%A3%D9%83%D8%AB%D8%B1-%D8%A3%D9%87%D9%85%D9%8A%D8%A9-%D9%85%D9%86-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا النسخ الاحتياطية أكثر أهمية من دفع ا�لفدية" title="ارتباط مباشر بالعنوان لماذا النسخ الاحتياطية أكثر أهمية من دفع الفدية">​</a></h2>
<p>تقلل برامج مكافحة الفيروسات من المخاطر، ولكنها لا تعطي ضمانات مطلقة. لذا، فإن النسخ الاحتياطية هي الوسيلة الرئيسية لضمان عدم الاعتماد على المهاجمين. دفع الفدية خطير: لا توجد ضمانات بأن مفتاح فك التشفير سيُرسل، أو أنه سيعمل، أو أن البيانات المسروقة لن تُنشر.</p>
<p>استراتيجية النسخ الاحتياطي القابلة للاعتماد تُبنى على النحو التالي:</p>
<ul>
<li><strong>3 نسخ من البيانات:</strong> النسخة العملية ونسختين احتياطيتين على الأقل;</li>
<li><strong>2 وسائل تخزين مختلفة:</strong> على سبيل المثال، قرص خارجي وذاكرة سحابية;</li>
<li><strong>نسخة واحدة خارج النظام الرئيسي:</strong> قرص غير متصل، أو نسخة غير قابلة للتغيير، أو سحابة مع نسخ النسخ;</li>
<li><strong>تحقق منتظم من الاستعادة:</strong> تكون النسخة غير مفيدة إذا كان من المستحيل استعادة الملفات منها;</li>
<li><strong>حسابات منفصلة:</strong> لا يجب أن يكون لدى برامج الفدية الوصول إلى إدارة النسخ الاحتياطية.</li>
</ul>
<p>بالنسبة للمنازل، سيكون القرص الخارجي المُوصل فقط خلال نسخ البيانات مناسبًا، وذاكرة سحابية تتمتع بتاريخ للنسخ. بالنسبة للأعمال، من الأفضل استخدام النسخ الاحتياطية ذات النسخ غير القابلة للتغيير، وحقوق منفصلة ومراقبة الأخطاء.</p>
<p><img decoding="async" loading="lazy" alt="النسخ الاحتياطية ضد برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/luchshie-antivirusy-protiv-shifrovalshchikov-03-701ca268c0594981eb4aca518edf303e.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="أخطاء-شائعة-عند-الحماية-ضد-ransomware">أخطاء شائعة عند الحماية ضد ransomware<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%B9%D9%86%D8%AF-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان أخطاء شائعة عند الحماية ضد ransomware" title="ارتباط مباشر بالعنوان أخطاء شائعة عند الحماية ضد ransomware">​</a></h2>
<p>الكثير من الإصابات لا تحدث بسبب عدم وجود برنامج مكافحة الفيروسات، بل بسبب عادات ضعيفة وضبط غير صحيح. إليكم الأخطاء التي يجب تصحيحها أولاً.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الأمل-فقط-في-برنامج-مكافحة-الفيروسات">الأمل فقط في برنامج مكافحة الفيروسات<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D9%85%D9%84-%D9%81%D9%82%D8%B7-%D9%81%D9%8A-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأمل فقط في برنامج مكافحة الفيروسات" title="ارتباط مباشر بالعنوان الأمل فقط في برنامج مكافحة الفيروسات">​</a></h3>
<p>حتى أفضل برامج مكافحة الفيروسات ضد برامج الفدية لا تحل محل التحديثات، والنسخ الاحتياطية، وتقييد الحقوق. إذا كان المستخدم يقوم بتشغيل المرفقات من رسائل غير معروفة كمسؤول، يبقى الخطر مرتفعًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تخزين-النسخ-الاحتياطية-على-قرص-موصول-دائمًا">تخزين النسخ الاحتياطية على قرص موصول دائمًا<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%AA%D8%AE%D8%B2%D9%8A%D9%86-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%B9%D9%84%D9%89-%D9%82%D8%B1%D8%B5-%D9%85%D9%88%D8%B5%D9%88%D9%84-%D8%AF%D8%A7%D8%A6%D9%85%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان تخزين النسخ الاحتياطية على قرص موصول دائمًا" title="ارتباط مباشر بالعنوان تخزين النسخ الاحتياطية على قرص موصول دائمًا">​</a></h3>
<p>إذا كان القرص الخارجي متصلاً دائمًا، فقد يتمكن برنامج الفدية من تشفيره. قم بتوصيل القرص فقط خلال عملية النسخ أو استخدم نظامًا حيث لا تتاح النسخ الاحتياطية للتسجيل للمستخدم العادي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كلمات-مرور-متشابهة-وغياب-mfa">كلمات مرور متشابهة وغياب MFA<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D9%85%D8%B1%D9%88%D8%B1-%D9%85%D8%AA%D8%B4%D8%A7%D8%A8%D9%87%D8%A9-%D9%88%D8%BA%D9%8A%D8%A7%D8%A8-mfa" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمات مرور متشابهة وغياب MFA" title="ارتباط مباشر بالعنوان كلمات مرور متشابهة وغياب MFA">​</a></h3>
<p>إذا حصل المهاجم على كلمة المرور من البريد الإلكتروني أو VPN، يمكنه الدخول إلى النظام دون ملف ضار. استخدم مدير كلمات المرور والمصادقة متعددة العوامل للبريد الإلكتروني، والسحابة، والوصول عن بعد، وحسابات المسؤول.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تجاهل-التحديثات">تجاهل التحديثات<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%AA%D8%AC%D8%A7%D9%87%D9%84-%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تجاهل التحديثات" title="ارتباط مباشر بالعنوان تجاهل التحديثات">​</a></h3>
<p>تزيد الإصدارات القديمة من Windows، ومتصفحات الإنترنت، وJava، والبرامج الأرشيفية، والمجموعات المكتبية من خطر الإصابة. تمنع التحديثات الثغرات المستخدمة في الهجمات الحقيقية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="حقوق-الشبكة-الواسعة-جدًا">حقوق الشبكة الواسعة جدًا<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%AD%D9%82%D9%88%D9%82-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9-%D8%A7%D9%84%D9%88%D8%A7%D8%B3%D8%B9%D8%A9-%D8%AC%D8%AF%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان حقوق الشبكة الواسعة جدًا" title="ارتباط مباشر بالعنوان حقوق الشبكة الواسعة جدًا">​</a></h3>
<p>إذا كان لدى أحد المستخدمين الوصول إلى جميع المجلدات المشتركة، فإن العدوى على جهازه قد تلحق الضرر ببيانات الشركة بأكملها. قم بتقسيم الحقوق على أساس الأدوار وراقب الوصول بانتظام.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="برنامج-مكافحة-الفيروسات-للمنزل-الفريلانسر-والأعمال-ماذا-تختار">برنامج مكافحة الفيروسات للمنزل، الفريلانسر، والأعمال: ماذا تختار<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%84%D9%84%D9%85%D9%86%D8%B2%D9%84-%D8%A7%D9%84%D9%81%D8%B1%D9%8A%D9%84%D8%A7%D9%86%D8%B3%D8%B1-%D9%88%D8%A7%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84-%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D8%AE%D8%AA%D8%A7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان برنامج مكافحة الفيروسات للمنزل، الفريلانسر، والأعمال: ماذا تختار" title="ارتباط مباشر بالعنوان برنامج مكافحة الفيروسات للمنزل، الفريلانسر، والأعمال: ماذا تختار">​</a></h2>
<p>يعتمد الاختيار على البيانات التي تقوم بحمايتها ومن سيقوم بإدارة النظام.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="للمستخدم-المنزلي">للمستخدم المنزلي<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%84%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85-%D8%A7%D9%84%D9%85%D9%86%D8%B2%D9%84%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان للمستخدم المنزلي" title="ارتباط مباشر بالعنوان للمستخدم المنزلي">​</a></h3>
<p>إذا كان لديك Windows 10 أو Windows 11، ابدأ بـ Microsoft Defender، وقم بتمكين حماية المجلدات وضبط النسخ الاحتياطية. إذا كنت ترغب في حزمة شاملة أكثر راحة مع حماية ويب موسعة، فكر في Bitdefender، Kaspersky، ESET، Norton، أو Trend Micro.</p>
<p>الأهم هو عدم تثبيت عدة برامج مكافحة الفيروسات الكاملة في نفس الوقت. قد تتعارض وتبطئ النظام وتعيق بعضها البعض. الاستثناء هو أدوات خاصة لرأي ثانٍ، إذا كانت متوافقة ولا تتكرر في الحماية الدائمة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="للفريلانسر-أو-العامل-المستقل">للفريلانسر أو العامل المستقل<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%84%D9%84%D9%81%D8%B1%D9%8A%D9%84%D8%A7%D9%86%D8%B3%D8%B1-%D8%A3%D9%88-%D8%A7%D9%84%D8%B9%D8%A7%D9%85%D9%84-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D9%82%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان للفريلانسر أو العامل المستقل" title="ارتباط مباشر بالعنوان للفريلانسر أو العامل المستقل">​</a></h3>
<p>تعتبر الوثائق، والمشاريع، والعقود، والوصولات مهمة للفريلانسر. اختر منتجًا يوفر حماية المجلدات، ومكافحة التصيد، وحمولة منخفضة. تعد الخيارات الجيدة Bitdefender، ESET، Kaspersky، Microsoft Defender مع الضبط الصحيح، أو Norton إذا كنت بحاجة إلى حزمة شاملة.</p>
<p>عليك أيضًا حماية السحابات، والبريد، والرسائل. قم بتفعيل MFA، استخدم مدير كلمات المرور واحتفظ بنسخ من المشاريع خارج الكمبيوتر المحمول الرئيسي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="للأعمال-الصغيرة">للأعمال الصغيرة<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%84%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84-%D8%A7%D9%84%D8%B5%D8%BA%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان للأعمال الصغيرة" title="ارتباط مباشر بالعنوان للأعمال الصغيرة">​</a></h3>
<p>يفضل أن تختار الأعمال الصغيرة ليس التراخيص المنزلية، بل أمان النهايات مع وحدة تحكم مركزية. الأهمية تكمن في السياسات، التقارير، عزل الأجهزة عن بعد، مراقبة USB، وحماية الخوادم. فكر في Sophos، Bitdefender GravityZone، ESET PROTECT، Kaspersky Endpoint Security، Trend Micro أو Microsoft Defender for Business.</p>
<p>تحقق أيضًا من توصيل البريد، لأن التصيد لا يزال نقطة دخول شائعة. بالنسبة للبيانات الحساسة، قم بضبط النسخ الاحتياطية مع نسخ غير قابلة للتغيير واختبار الاستعادة بانتظام.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="للشركات-ذات-المخاطر-العالية">للشركات ذات المخاطر العالية<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%84%D9%84%D8%B4%D8%B1%D9%83%D8%A7%D8%AA-%D8%B0%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AE%D8%A7%D8%B7%D8%B1-%D8%A7%D9%84%D8%B9%D8%A7%D9%84%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان للشركات ذات المخاطر العالية" title="ارتباط مباشر بالعنوان للشركات ذات المخاطر العالية">​</a></h3>
<p>إذا كانت الشركة لديها خوادم، موظفون عن بعد، بيانات شخصية للعملاء، أو عمليات تجارية مستمرة، فإن برنامج مكافحة الفيروسات العادي غير كاف. تحتاج إلى EDR أو XDR، ومراقبة الأحداث، والاستجابة للحوادث، وتقسيم الشبكة، وخطة للاستعادة.</p>
<p>في هذه الحالة، يجب التفكير في خدمات MDR المُدارة، ومنهجيات الاستجابة الداخلية، وتدريب الموظفين. يصبح برنامج مكافحة الفيروسات جزءًا من النظام، وليس الحماية الوحيدة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-الإجابات-على-الأسئلة-الشائعة-حول-الحماية-ضد-برامج-الفدية">الأسئلة الشائعة: الإجابات على الأسئلة الشائعة حول الحماية ضد برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%A7%D9%84%D8%A5%D8%AC%D8%A7%D8%A8%D8%A7%D8%AA-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة: الإجابات على الأسئلة الشائعة حول الحماية ضد برامج الفدية" title="ارتباط مباشر بالعنوان الأسئلة الشائعة: الإجابات على الأسئلة الشائعة حول الحماية ضد برامج الفدية">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-أفضل-برنامج-مكافحة-الفيروسات-للحماية-ضد-برامج-الفدية">ما هو أفضل برنامج مكافحة الفيروسات للحماية ضد برامج الفدية؟<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%88-%D8%A3%D9%81%D8%B6%D9%84-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%84%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو أفضل برنامج مكافحة الفيروسات للحماية ضد برامج الفدية؟" title="ارتباط مباشر بالعنوان ما هو أفضل برنامج مكافحة الفيروسات للحماية ضد برامج الفدية؟">​</a></h3>
<p>لا يوجد خيار واحد الأفضل. للمنازل، غالبًا ما يكون Microsoft Defender كافيًا مع تفعيل حماية المجلدات أو حزمة مدفوعة مثل Bitdefender، Kaspersky، ESET، Norton، أو Trend Micro. للأعمال، يفضل اختيار حلول مُدارة: Sophos، Bitdefender GravityZone، ESET PROTECT، Kaspersky Endpoint Security، Trend Micro، أو Microsoft Defender for Business.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-لبرنامج-مكافحة-الفيروسات-فك-تشفير-الملفات-بعد-الهجوم">هل يمكن لبرنامج مكافحة الفيروسات فك تشفير الملفات بعد الهجوم؟<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%84%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%81%D9%83-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن لبرنامج مكافحة الفيروسات فك تشفير الملفات بعد الهجوم؟" title="ارتباط مباشر بالعنوان هل يمكن لبرنامج مكافحة الفيروسات فك تشفير الملفات بعد الهجوم؟">​</a></h3>
<p>عادةً لا. يمكن أن يمسح برنامج مكافحة الفيروسات البرنامج الضار، ويوقف التشفير الإضافي، وأحيانًا يتراجع عن التغييرات. لكن فك التشفير يعتمد على برنامج الفدية المحدد، والأخطاء في شيفرته، ووجود المفاتيح. أولاً، تحقق من برامج فك التشفير المجانية من المشاريع والموردين المعروفين، ولكن لا تعتمد عليها كخطة أساسية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-فدية-لفك-التشفير">هل يجب دفع فدية لفك التشفير؟<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D9%81%D8%AF%D9%8A%D8%A9-%D9%84%D9%81%D9%83-%D8%A7%D9%84%D8%AA%D8%B4%D9%81%D9%8A%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع فدية لفك التشفير؟" title="ارتباط مباشر بالعنوان هل يجب دفع فدية لفك التشفير؟">​</a></h3>
<p>لا يُنصح بدفع الفدية. لا توجد ضمانات بأن المجرمين سيرسلون مفتاح عمل أو سيطلبون المال مرة أخرى. علاوة على ذلك، يدعم الدفع المخططات الإجرامية. من الأفضل أن يكون لديك نسخ احتياطية، خطة لاستعادة البيانات، والتواصل مع مختصين في الاستجابة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-ستوفر-برامج-مكافحة-الفيروسات-المجانية-حماية-من-ransomware">هل ستوفر برامج مكافحة الفيروسات المجانية حماية من ransomware؟<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%87%D9%84-%D8%B3%D8%AA%D9%88%D9%81%D8%B1-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AC%D8%A7%D9%86%D9%8A%D8%A9-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-ransomware" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل ستوفر برامج مكافحة الفيروسات المجانية حماية من ransomware؟" title="ارتباط مباشر بالعنوان هل ستوفر برامج مكافحة الفيروسات المجانية حماية من ransomware؟">​</a></h3>
<p>يمكن أن توفر برامج مكافحة الفيروسات المجانية حماية من العديد من التهديدات، خاصةً إذا تم تحديثها بانتظام. ولكن في الإصدارات المجانية، غالبًا ما تكون الميزات أقل: لا توجد حماية موسعة للمجلدات، إدارة مركزية، حماية للبريد، أو تراجع عن التغييرات. لبيانات العمل المهمة، يُفضل التفكير في حماية مدفوعة وإعداد نسخ احتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-تثبيت-برنامجين-لمكافحة-الفيروسات-في-نفس-الوقت">هل يجب تثبيت برنامجين لمكافحة الفيروسات في نفس الوقت؟<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AA%D8%AB%D8%A8%D9%8A%D8%AA-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC%D9%8A%D9%86-%D9%84%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D9%81%D9%8A-%D9%86%D9%81%D8%B3-%D8%A7%D9%84%D9%88%D9%82%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب تثبيت برنامجين لمكافحة الفيروسات في نفس الوقت؟" title="ارتباط مباشر بالعنوان هل يجب تثبيت برنامجين لمكافحة الفيروسات في نفس الوقت؟">​</a></h3>
<p>عادةً لا. قد تتعارض برنامجين لمكافحة الفيروسات الكاملة مع بعضهما. من الأفضل اختيار منتج أساسي واحد، وإعداده بشكل صحيح، وإذا لزم الأمر، استخدام ماسح متوافق "لرأي ثانٍ" دون مراقبة مستمرة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-أفهم-أن-الكمبيوتر-مصاب-ببرنامج-فدية">كيف أفهم أن الكمبيوتر مصاب ببرنامج فدية؟<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%A3%D9%81%D9%87%D9%85-%D8%A3%D9%86-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D9%85%D8%B5%D8%A7%D8%A8-%D8%A8%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف أفهم أن الكمبيوتر مصاب ببرنامج فدية؟" title="ارتباط مباشر بالعنوان كيف أفهم أن الكمبيوتر مصاب ببرنامج فدية؟">​</a></h3>
<p>تشمل العلامات تغييرات جماعية في امتدادات الملفات، ظهور ملاحظات تطلب الفدية، عدم القدرة على فتح الوثائق، ارتفاع الضغط على القرص، وعمل عمليات غريبة. إذا لاحظت هذه الأعراض، افصل الكمبيوتر عن الشبكة والإنترنت، ولا تعيد التشغيل دون ضرورة، وتواصل مع مختص.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-أفعل-في-اللحظات-الأولى-بعد-الإصابة">ماذا أفعل في اللحظات الأولى بعد الإصابة؟<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D9%85%D8%A7%D8%B0%EF%BF%BD%D8%A7-%D8%A3%D9%81%D8%B9%D9%84-%D9%81%D9%8A-%D8%A7%D9%84%D9%84%D8%AD%D8%B8%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D9%88%D9%84%D9%89-%D8%A8%D8%B9%D8%AF-%D8%A7%D9%84%D8%A5%D8%B5%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا أفعل في اللحظات الأولى بعد الإصابة؟" title="ارتباط مباشر بالعنوان ماذا أفعل في اللحظات الأولى بعد الإصابة؟">​</a></h3>
<p>افصل الجهاز عن الشبكة: أزل كابل Ethernet، وأوقف تشغيل Wi-Fi وVPN. لا توصل القرص الاحتياطي. التقط صورة للمذكرة التي تطلب الدفع، الاحتفاظ بمعلومات حول الامتدادات المتغيرة واتصل بأخصائي تكنولوجيا المعلومات. ثم تحقق من الأجهزة الأخرى وابدأ عملية الاستعادة من النسخ الاحتياطية النظيفة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خلاصة-أي-خيار-تختار-الآن">خلاصة: أي خيار تختار الآن<a href="https://cyberrestorelab.com/ar/blog/luchshie-antivirusy-protiv-shifrovalshchikov#%D8%AE%D9%84%D8%A7%D8%B5%D8%A9-%D8%A3%D9%8A-%D8%AE%D9%8A%D8%A7%D8%B1-%D8%AA%D8%AE%D8%AA%D8%A7%D8%B1-%D8%A7%D9%84%D8%A2%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان خلاصة: أي خيار تختار الآن" title="ارتباط مباشر بالعنوان خلاصة: أي خيار تختار الآن">​</a></h2>
<p>إذا كنت بحاجة لاختيار سريع وعملي، اتبع هذه الخطوات: في الكمبيوتر المنزلي، قم بتفعيل Microsoft Defender، والوصول المتحكم للمجلدات، والنسخ الاحتياطية؛ عند وجود خطر مرتفع، اختر منتجًا مدفوعًا مع حماية سلوكية ضد برامج الفدية، مثل Bitdefender، Kaspersky، ESET، Trend Micro، أو Norton؛ بالنسبة للأعمال، قم بتنفيذ تأمين نهاية مدارة مع ميزات EDR/MDR، مثل Sophos، Microsoft Defender for Business، Bitdefender GravityZone، ESET PROTECT، أو حل مشابه. بعد ذلك، تأكد من إعداد النسخ الاحتياطية وفقًا لقاعدة 3-2-1، وعمليات التحديث، وMFA، وحقوق الوصول.</p>]]></content>
        <category label="article" term="article"/>
        <category label="antivirus" term="antivirus"/>
        <category label="ransomware" term="ransomware"/>
        <category label="cybersecurity" term="cybersecurity"/>
        <category label="backup" term="backup"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[كيف تمنع هجمات برامج الفدية]]></title>
        <id>https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov"/>
        <updated>2026-04-07T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[كيف تمنع هجمات برامج الفدية هو أحد الأسئلة الرئيسية للأمان السيبراني بالنسبة للشركات، والهيئات الحكومية، والمستخدمين الأفراد. برنامج الفدية، أو ransomware، يمنع الوصول إلى الملفات والأنظمة، ثم يطلب فدية. توضح هذه المقالة كيفية تقليل خطر الإصابة، وحماية النسخ الاحتياطية، وتدريب الموظفين، وضبط أجهزة الكمبيوتر، وإعداد خطة استجابة. الهدف الرئيسي هو عدم الاكتفاء بتثبيت برنامج مضاد الفيروسات، بل إقامة حماية متعددة المستويات، حيث لا يؤدي عطل أداة واحدة إلى كارثة.]]></summary>
        <content type="html"><![CDATA[<p>كيف تمنع هجمات برامج الفدية هو أحد الأسئلة الرئيسية للأمان السيبراني بالنسبة للشركات، والهيئات الحكومية، والمستخدمين الأفراد. برنامج الفدية، أو ransomware، يمنع الوصول إلى الملفات والأنظمة، ثم يطلب فدية. توضح هذه المقالة كيفية تقليل خطر الإصابة، وحماية النسخ الاحتياطية، وتدريب الموظفين، وضبط أجهزة الكمبيوتر، وإعداد خطة استجابة. الهدف الرئيسي هو عدم الاكتفاء بتثبيت برنامج مضاد الفيروسات، بل إقامة حماية متعددة المستويات، حيث لا يؤدي عطل أداة واحدة إلى كارثة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هو-برنامج-الفدية-ولماذا-هو-خطر">ما هو برنامج الفدية ولماذا هو خطر<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%88-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%88%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%87%D9%88-%D8%AE%D8%B7%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هو برنامج الفدية ولماذا هو خطر" title="ارتباط مباشر بالعنوان ما هو برنامج الفدية ولماذا هو خطر">​</a></h2>
<p>برنامج الفدية هو برنامج ضار يقوم بتشفير الملفات على الكمبيوتر، أو الخادم، أو التخزين الشبكي. بعد ذلك، يطلب الجناة أموالاً مقابل مفتاح فك التشفير. غالبًا ما تتضمن الهجمات الحديثة ليس فقط حظر البيانات. يمكن للمجرمين سرقة الوثائق، والمراسلات، وقواعد بيانات العملاء، وملفات المحاسبة مسبقًا، ثم تهديد بنشرها.</p>
<p>خطر برامج الفدية يكمن في أن الهجوم يؤثر على عدة مستويات من العمل:</p>
<ul>
<li>لا يمكن للموظفين فتح المستندات والتطبيقات;</li>
<li>تصبح المحاسبة، وCRM، وERP، والبريد غير متاحة;</li>
<li>يتوقف الإنتاج، أو اللوجستيات، أو المبيعات;</li>
<li>تتطلب استعادة البيانات وقتًا، وخبرة، ونسخ احتياطية سليمة;</li>
<li>يمكن أن تؤدي تسريبات البيانات إلى عواقب قانونية وسمعة.</li>
</ul>
<p>في الوقت نفسه، لا تدخل برامج الفدية الشبكة دائمًا من خلال ثغرات تقنية معقدة. غالبًا ما يكفي بريد تصيد واحد، أو كلمة مرور ضعيفة للوصول عن بُعد، أو تحديث غير مثبت. لذلك، يجب أن تجمع الوقاية بين التدابير الفنية، والقواعد التنظيمية، والفحوصات المنتظمة.</p>
<p><img decoding="async" loading="lazy" alt="الحماية من برامج الفدية في الشبكة" src="https://cyberrestorelab.com/ar/assets/images/kak-predotvratit-ataki-shifrovalshchikov-01-a80a3f39c5cb8521fbc19b2cb0a3aa6e.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تدخل-برامج-الفدية-إلى-النظام">كيف تدخل برامج الفدية إلى النظام<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AF%D8%AE%D9%84-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%A5%D9%84%D9%89-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تدخل برامج الفدية إلى النظام" title="ارتباط مباشر بالعنوان كيف تدخل برامج الفدية إلى النظام">​</a></h2>
<p>لكي تمنع هجمات برامج الفدية بفعالية، من المهم فهم السيناريوهات النموذجية للإصابة. تبدأ معظم الهجمات بالحصول على وصول أولي. بعد ذلك، يدرس الجناة الشبكة، ويرفعون الامتيازات، ويعطلون الحماية، ويبحثون عن النسخ الاحتياطية، ثم يبدأون التشفير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="رسائل-التصيد-والمرفقات-الضارة">رسائل التصيد والمرفقات الضارة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%B1%D8%B3%D8%A7%D8%A6%D9%84-%D8%A7%D9%84%D8%AA%D8%B5%D9%8A%D8%AF-%D9%88%D8%A7%D9%84%D9%85%D8%B1%D9%81%D9%82%D8%A7%D8%AA-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان رسائل التصيد والمرفقات الضارة" title="ارتباط مباشر بالعنوان رسائل التصيد والمرفقات الضارة">​</a></h3>
<p>يظل التصيد أحد أكثر طرق التسلل شيوعًا. يتلقى المستخدم بريدًا إلكترونيًا يبدو وكأنه فاتورة، أو عمل، أو إشعار من خدمة التوصيل، أو طلب من شريك، أو رسالة من المدير. قد تحتوي الرسالة على مرفق، أو رابط إلى موقع مزيف، أو أرشيف يحتوي على ملف تنفيذي.</p>
<p>تعتبر المستندات التي تحتوي على وحدات ماكرو، والملفات بصيغة ISO، وLNK، وJS، وVBS، وEXE، والأرشيفات المحمية بكلمات مرور ذات خطورة كبيرة. تمنع كلمة المرور في الرسالة بوابة البريد من التحقق من المحتوى. لذلك، يجب على المؤسسات تصفية مثل هذه المرفقات وتدريب الموظفين على عدم فتح الملفات غير المتوقعة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كلمات-المرور-الضعيفة-والوصول-عن-بُعد">كلمات المرور الضعيفة والوصول عن بُعد<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A7%D9%84%D8%B6%D8%B9%D9%8A%D9%81%D8%A9-%D9%88%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D9%86-%D8%A8%D9%8F%D8%B9%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمات المرور الضعيفة والوصول عن بُعد" title="ارتباط مباشر بالعنوان كلمات المرور الضعيفة والوصول عن بُعد">​</a></h3>
<p>تتيح RDP المفتوحة، وVPN بدون المصادقة متعددة العوامل، وكلمات المرور المتماثلة، والحسابات القديمة مساحة دخول مريحة للمهاجمين. إذا حصل الجاني على وصول إلى حساب المسؤول، يمكنه بسرعة نشر برنامج الفدية في الشبكة.</p>
<p>من المهم تقييد الوصول عن بُعد وفقًا لعناوين IP، واستخدام MFA، وإغلاق المنافذ الزائدة، ومراجعة الامتيازات بانتظام، وتعطيل الحسابات غير المستخدمة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الثغرات-البرمجية-والأنظمة-غير-المدعومة">الثغرات البرمجية والأنظمة غير المدعومة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA-%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D8%A3%D9%86%D8%B8%D9%85%D8%A9-%D8%BA%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D8%AF%D8%B9%D9%88%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الثغرات البرمجية والأنظمة غير المدعومة" title="ارتباط مباشر بالعنوان الثغرات البرمجية والأنظمة غير المدعومة">​</a></h3>
<p>غالبًا ما تصبح أنظمة التشغيل غير المحدثة، والخوادم، وبوابات VPN، وحلول البريد الإلكتروني، والبرامج الافتراضية، وتطبيقات الويب نقاط دخول. يتم استغلال الثغرات العامة بسرعة بواسطة أدوات مؤتمتة. إذا تم إصدار التصحيح ولكنه لم يُثبَّت، فإن الخطر يتزايد بشكل كبير.</p>
<p>يجب عزل الأنظمة القديمة غير المدعومة أو استبدالها أو حمايتها بتدابير إضافية. لا ينبغي الافتراض أن الخادم القديم آمن لمجرد أنه يعمل منذ فترة طويلة ولم يُؤذَ أحدًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="المواقع-المخترقة-والموردون-الخارجيون">المواقع المخترقة والموردون الخارجيون<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D9%85%D9%88%D8%A7%D9%82%D8%B9-%D8%A7%D9%84%D9%85%D8%AE%D8%AA%D8%B1%D9%82%D8%A9-%D9%88%D8%A7%D9%84%D9%85%D9%88%D8%B1%D8%AF%D9%88%D9%86-%D8%A7%D9%84%D8%AE%D8%A7%D8%B1%D8%AC%D9%8A%D9%88%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان المواقع المخترقة والموردون الخارجيون" title="ارتباط مباشر بالعنوان المواقع المخترقة والموردون الخارجيون">​</a></h3>
<p>في بعض الأحيان يحدث التلوث من خلال موقع مخترق، أو تحديث مزيف، أو إعلانات ضارة، أو حساب مقاول. إذا كان للمورد وصول إلى بنيتك التحتية، فإن أمانه يصبح جزءًا من أمانك. لذلك، يجب مراقبة الوصول الخارجي، وإبرام اتفاقيات واضحة، ومنح الحد الأدنى من الحقوق اللازمة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مبدأ-حماية-متعددة-المستويات">مبدأ حماية متعددة المستويات<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D8%A8%D8%AF%D8%A3-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D8%AA%D8%B9%D8%AF%D8%AF%D8%A9-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D9%88%D9%8A%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان مبدأ حماية متعددة المستويات" title="ارتباط مباشر بالعنوان مبدأ حماية متعددة المستويات">​</a></h2>
<p>تقوم حماية موثوقة من برامج الفدية على مبدأ الدفاع العميق. يعني هذا أن لديك عدة حواجز مستقلة. إذا فتح موظف ما رسالة ضارة، يجب أن تقلل تصفية البريد، وEDR، والقيود على الحقوق، وتقسيم الشبكة، والنسخ الاحتياطية من الأضرار.</p>
<p>تتضمن الحماية متعددة المستويات:</p>
<ul>
<li>منع دخول التعليمات البرمجية الضارة;</li>
<li>الاكتشاف السريع للنشاط المشبوه;</li>
<li>تقييد الانتشار داخل الشبكة;</li>
<li>الاحتفاظ بنسخ احتياطية غير قابلة للتغيير;</li>
<li>وجود خطة استعادة جاهزة;</li>
<li>تدريب الناس والتحقق من العمليات.</li>
</ul>
<p>الخطأ الرئيسي هو الاعتماد على أداة واحدة. برنامج مضاد الفيروسات مهم، لكنه لا يحل محل النسخ الاحتياطية. النسخ الاحتياطية مهمة، لكنها لا تحمي من تسريبات البيانات. تقلل MFA من خطر سرقة كلمة المرور، لكنها لا تلغي تحديثات الحق الوصول.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-خطوة-بخطوة-للوقاية-من-هجمات-برامج-الفدية">خطة خطوة بخطوة للوقاية من هجمات برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%AE%D8%B7%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%84%D9%84%D9%88%D9%82%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D9%87%D8%AC%D9%85%D8%A7%D8%AA-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة خطوة بخطوة للوقاية من هجمات برامج الفدية" title="ارتباط مباشر بالعنوان خطة خطوة بخطوة للوقاية من هجمات برامج الفدية">​</a></h2>
<p>إليك خطة عملية يمكن استخدامها كقائمة فحص. إنها مناسبة للأعمال الصغيرة، والشبكة المكتبية، والفريق عن بُعد، والبنية التحتية المنزلية. سيكون نطاق التنفيذ مختلفًا، ولكن المنطق يظل هو نفسه.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-1-قم-بجرد-الأصول">الخطوة 1. قم بجرد الأصول<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-1-%D9%82%D9%85-%D8%A8%D8%AC%D8%B1%D8%AF-%D8%A7%D9%84%D8%A3%D8%B5%D9%88%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 1. قم بجرد الأصول" title="ارتباط مباشر بالعنوان الخطوة 1. قم بجرد الأصول">​</a></h3>
<p>لا يمكنك حماية ما لا تعرفه. قم بإعداد قائمة بالأجهزة، والخوادم، والخدمات السحابية، والحسابات، والتخزين الشبكي، وقواعد البيانات، والتطبيقات الحرجة. ضع علامة بشكل منفصل على الأنظمة المتاحة من الإنترنت.</p>
<p>يجب أن يتضمن الحد الأدنى من الجرد:</p>
<ol>
<li>اسم الجهاز أو الخدمة;</li>
<li>مالك أو موظف مسؤول;</li>
<li>نظام التشغيل وإصدار البرنامج;</li>
<li>مستوى الأهمية بالنسبة للأعمال;</li>
<li>وجود نسخة احتياطية;</li>
<li>طريقة الوصول عن بُعد;</li>
<li>تاريخ آخر تحديث.</li>
</ol>
<p>بعد ذلك، سيكون من الأسهل فهم مكان وجود المخاطر الرئيسية: الخادم القديم، أو الحساب المنسي، أو RDP المفتوح، أو محرك الشبكة بدون نسخة احتياطية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-2-قم-بتفعيل-المصادقة-متعددة-العوامل">الخطوة 2. قم بتفعيل المصادقة متعددة العوامل<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-2-%D9%82%D9%85-%D8%A8%D8%AA%D9%81%D8%B9%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D8%B5%D8%A7%D8%AF%D9%82%D8%A9-%D9%85%D8%AA%D8%B9%D8%AF%D8%AF%D8%A9-%D8%A7%D9%84%D8%B9%D9%88%D8%A7%D9%85%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 2. قم بتفعيل المصادقة متعددة العوامل" title="ارتباط مباشر بالعنوان الخطوة 2. قم بتفعيل المصادقة متعددة العوامل">​</a></h3>
<p>MFA هي واحدة من أكثر التدابير فعالية ضد اختراق الحسابات. قم بتمكينها للبريد، وVPN، ولوحات التحكم السحابية، وحسابات المسؤول، وأنظمة الوصول عن بُعد، والتطبيقات التجارية الحرجة.</p>
<p>الأفضل استخدام تطبيقات المصادقة، ومفاتيح الأجهزة، أو تأكيدات الدفع مع التحقق الإضافي. تعتبر الرسائل القصيرة أفضل من عدم وجود MFA، ولكنها أقل مقاومة لبعض الهجمات. يجب استخدام طرق أكثر صرامة للمسؤولين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-3-قيد-حقوق-المستخدمين">الخطوة 3. قيد حقوق المستخدمين<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-3-%D9%82%D9%8A%D8%AF-%D8%AD%D9%82%D9%88%D9%82-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 3. قيد �حقوق المستخدمين" title="ارتباط مباشر بالعنوان الخطوة 3. قيد حقوق المستخدمين">​</a></h3>
<p>لا ينبغي أن يعمل المستخدم تحت حساب المسؤول. كلما كانت حقوق الحساب المخترق أقل، كان من الصعب على المهاجم تعطيل الحماية، أو تشفير الموارد الشبكية، أو الانتشار أكثر.</p>
<p>طبق مبدأ الحد الأدنى من الامتيازات:</p>
<ul>
<li>لمنح الحقوق فقط لمهمة معينة;</li>
<li>مراجعة الوصول بانتظام;</li>
<li>فصل الحسابات العادية والإدارية;</li>
<li>تعطيل مشرفي النظام المحليين حيثما لا تكون هناك حاجة;</li>
<li>عدم استخدام كلمات مرور مشتركة لأجهزة متعددة;</li>
<li>إزالة حسابات الموظفين المطردين على الفور.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-4-اضبط-النسخ-الاحتياطي-وفقًا-لقاعدة-3-2-1">الخطوة 4. اضبط النسخ الاحتياطي وفقًا لقاعدة 3-2-1<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-4-%D8%A7%D8%B6%D8%A8%D8%B7-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D9%88%D9%81%D9%82%D9%8B%D8%A7-%D9%84%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-3-2-1" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 4. اضبط النسخ الاحتياطي وفقًا لقاعدة 3-2-1" title="ارتباط مباشر بالعنوان الخطوة 4. اضبط النسخ الاحتياطي وفقًا لقاعدة 3-2-1">​</a></h3>
<p>النسخ الاحتياطية هي خط الدفاع الأخير عندما لا تنجح الوقاية. تعني قاعدة 3-2-1: احتفظ بحد أدنى من ثلاث نسخ من البيانات، على نوعين مختلفين من الوسائط، واحفظ نسخة واحدة خارج البنية التحتية الرئيسية. لحماية برامج الفدية، تعتبر النسخ غير المتصلة أو التخزين غير القابل للتغيير أمرًا حيويًا.</p>
<p>تحقق من وجود النسخ الاحتياطية فقط، ولكن أيضًا إمكانية الاستعادة. قد تكون النسخة الاحتياطية التي لم يتم اختبارها غير مفيدة يوم الهجوم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-5-قم-بتحديث-الأنظمة-وسد-الثغرات">الخطوة 5. قم بتحديث الأنظمة وسد الثغرات<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-5-%D9%82%D9%85-%D8%A8%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB-%D8%A7%D9%84%D8%A3%D9%86%D8%B8%D9%85%D8%A9-%D9%88%D8%B3%D8%AF-%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 5. قم بتحديث الأنظمة وسد الثغرات" title="ارتباط مباشر بالعنوان الخطوة 5. قم بتحديث الأنظمة وسد الثغرات">​</a></h3>
<p>أنشئ عملية دورية لتثبيت التحديثات. يجب أن تكون الأنظمة المتاحة من الإنترنت هي الأولوية: VPN، وخوادم البريد، ومواقع الويب، وبوابات الوصول عن بُعد، والبرمجيات الافتراضية، ولوحات التحكم.</p>
<p>بالنسبة للأعمال، من المفيد الاحتفاظ بسجل للتحديثات ومواعيد تثبيت التصحيحات الحرجة. إذا لم يكن من الممكن تحديث النظام على الفور، فيمكن إجراء تدابير مؤقتة: تعطيل وظيفة معرضة للخطر، أو تقليل الوصول حسب IP، أو عزله خادم، أو تشغيل مراقبة إضافية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-6-احمى-البريد-الإلكتروني-وحركة-المرور-على-الويب">الخطوة 6. احمى البريد الإلكتروني وحركة المرور على الويب<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-6-%D8%A7%D8%AD%D9%85%D9%89-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D9%88%D8%AD%D8%B1%D9%83%D8%A9-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D9%88%D9%8A%D8%A8" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 6. احمى البريد الإلكتروني وحركة المرور على الويب" title="ارتباط مباشر بالعنوان الخطوة 6. احمى البريد الإلكتروني وحركة المرور على الويب">​</a></h3>
<p>يجب أن يقوم بوابة البريد بفحص المرفقات، والروابط، ودوائر المرسلين. قم بضبط SPF، وDKIM، وDMARC للبريد الإلكتروني الشركات، لتقليل خطر انتحال الهوية. أوقف أنواع الملفات الخطرة إذا لم تكن مطلوبة للعمل.</p>
<p>بالنسبة لحركة المرور على الويب، استخدم تصفية DNS، والحماية من المجالات الضارة، والحد من تحميل الملفات التنفيذية. لن يحل هذا جميع المشكلات، ولكن سيقلل من عدد العدوى العشوائية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-7-تطبيق-edr-أو-حماية-حديثة-للأجهزة-النهائية">الخطوة 7. تطبيق EDR أو حماية حديثة للأجهزة النهائية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-7-%D8%AA%D8%B7%D8%A8%D9%8A%D9%82-edr-%D8%A3%D9%88-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%AD%D8%AF%D9%8A%D8%AB%D8%A9-%D9%84%D9%84%D8%A3%D8%AC%D9%87%D8%B2%D8%A9-%D8%A7%D9%84%D9%86%D9%87%D8%A7%D8%A6%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 7. تطبيق EDR أو حماية حديثة للأجهزة النهائية" title="ارتباط مباشر بالعنوان الخطوة 7. تطبيق EDR أو حماية حديثة للأجهزة النهائية">​</a></h3>
<p>يفحص برنامج مضاد الفيروسات العادي الملفات على أساس التوقيعات والسلوك. تقوم EDR بتتبع العمليات، وسلاسل الانطلاق، والاتصالات الشبكية، ومحاولات التعديل الجماعي للملفات، والإجراءات المتعلقة بالمعلومات السرية. هذه طبقة حماية مهمة للمنظمات.</p>
<p>عند اختيار حل، احرص على النظر إلى عملية الاستجابة. من يتلقى التنبيهات؟ من يقوم بتحليل الحادث في الليل أو في عطلة نهاية الأسبوع؟ كم من الوقت يستغرق عزل الكمبيوتر المصاب عن الشبكة؟</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-8-قسم-الشبكة">الخطوة 8. قسم الشبكة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-8-%D9%82%D8%B3%D9%85-%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 8. قسم الشبكة" title="ارتباط مباشر بالعنوان الخطوة 8. قسم الشبكة">​</a></h3>
<p>إذا كانت جميع الأجهزة في شبكة مسطحة واحدة، سيكون من الأسهل على برنامج الفدية الانتشار. قم بتقسيم البنية التحتية إلى قطاعات: محطات العمل، والخوادم، والمحاسبة، والإنتاج، وWi-Fi للضيوف، والكاميرات، والبيئات التجريبية، والإدارة.</p>
<p>يجب أن تكون هناك قواعد للوصول بين القطاعات. على سبيل المثال، لا تحتاج محطة عمل المدير إلى الوصول المباشر إلى البرنامج الافتراضي أو وحدة تحكم المجال. كلما كانت الروابط غير الضرورية أقل، كانت مساحة الهجوم أصغر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الخطوة-9-أعد-خطة-استجابة">الخطوة 9. أعد خطة استجابة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%B7%D9%88%D8%A9-9-%D8%A3%D8%B9%D8%AF-%D8%AE%D8%B7%D8%A9-%D8%A7%D8%B3%D8%AA%D8%AC%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخطوة 9. أعد خطة استجابة" title="ارتباط مباشر بالعنوان الخطوة 9. أعد خطة استجابة">​</a></h3>
<p>تحتاج خطة الاستجابة إلى أن تكون موجودة قبل الهجوم، وليس أثناء الذعر. يجب أن تحتوي على جهات الاتصال المسؤولة، وإجراءات عزل الأجهزة، وقائمة بالأنظمة الحرجة، وقواعد الاتصال، وسيناريو استعادة البيانات من النسخ الاحتياطية.</p>
<p>تجيب خطة جيدة على الأسئلة:</p>
<ul>
<li>من يتخذ القرار بفصل قطاع الشبكة;</li>
<li>كيفية التواصل مع الفريق إذا كان البريد الإلكتروني للشركة غير متاح;</li>
<li>أين يتم الاحتفاظ بقائمة النسخ الاحتياطية وكلمات مرور الوصول الطارئ;</li>
<li>من يخطّب الإدارة، والمحامين، والعملاء، والهيئات التنظيمية;</li>
<li>أي الأنظمة يتم استعادتها أولاً;</li>
<li>كيف يتم توثيق الأدلة للتحقيق.</li>
</ul>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-تدابير-الحماية-الرئيسية">مقارنة تدابير الحماية الرئيسية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D8%AA%D8%AF%D8%A7%D8%A8%D9%8A%D8%B1-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان مقارنة تدابير الحماية الرئيسية" title="ارتباط مباشر بالعنوان مقارنة تدابير الحماية الرئيسية">​</a></h2>
<p>ستساعدك هذه الجدول على تحديد الأولويات. من الأفضل تطبيق التدابير بشكل شامل، ولكن إذا كانت الموارد محدودة، ابدأ بالأكثر أهمية: النسخ الاحتياطية، وMFA، والتحديثات، والحد من الحقوق، وحماية البريد.</p>
<table><thead><tr><th>تدبير الحماية</th><th>ماذا يمنع</th><th style="text-align:right">صعوبة التطبيق</th><th>ماذا يجب التحقق منه</th></tr></thead><tbody><tr><td>النسخ الاحتياطي 3-2-1</td><td>فقدان البيانات بعد التشفير</td><td style="text-align:right">متوسطة</td><td>هل توجد نسخة غير متصلة أو غير قابلة للتغيير، هل تم اختبار الاستعادة</td></tr><tr><td>MFA للبريد، وVPN، والمسؤولين</td><td>اختراق الحسابات</td><td style="text-align:right">منخفضة أو متوسطة</td><td>هل لا توجد استثناءات لبروتوكولات البريد القديمة وحسابات الخدمة</td></tr><tr><td>التحديثات المنتظمة</td><td>استغلال الثغرات المعروفة</td><td style="text-align:right">متوسطة</td><td>هل يتم تحديث الخدمات العامة أولاً</td></tr><tr><td>تقييد الحقوق</td><td>الانتشار الجماعي وتعطيل الحماية</td><td style="text-align:right">متوسطة</td><td>هل يعمل المستخدمون بدون حقوق المسؤول</td></tr><tr><td>تصفية البريد</td><td>التصيد والمرفقات الضارة</td><td style="text-align:right">منخفضة أو متوسطة</td><td>هل يتم حظر أنواع الملفات والروابط الخطرة</td></tr><tr><td>EDR والمراقبة</td><td>النشاط المخفي للمهاجمين</td><td style="text-align:right">متوسطة أو عالية</td><td>هل هناك شخص مسؤول عن تحليل التنبيهات</td></tr><tr><td>قسّم الشبكة</td><td>الانتشار السريع داخل البنية التحتية</td><td style="text-align:right">متوسطة أو عالية</td><td>هل يتم حظر الاتصالات الزائدة بين القطاعات</td></tr><tr><td>تدريب الموظفين</td><td>الأخطاء أثناء التعامل مع الرسائل والملفات</td><td style="text-align:right">منخفضة</td><td>هل يتم إجراء تدريبات منتظمة وتحليل للحالات</td></tr></tbody></table>
<p><img decoding="async" loading="lazy" alt="تدابير الحماية من برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/kak-predotvratit-ataki-shifrovalshchikov-02-e1ae9fdb75e2ee28604e814ce5f8e757.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تحمي-النسخ-الاحتياطية-من-برامج-الفدية">كيف تحمي النسخ الاحتياطية من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AD%D9%85%D9%8A-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تحمي النسخ الاحتياطية من برامج الفدية" title="ارتباط مباشر بالعنوان كيف تحمي النسخ الاحتياطية من برامج الفدية">​</a></h2>
<p>تبحث العديد من برامج الفدية أولاً عن النسخ الاحتياطية وتدمرها. لذا، ليس من الكافي فقط توصيل قرص خارجي أو تخزين شبكي. إذا كانت النسخة الاحتياطية متاحة للكتابة من الكمبيوتر المصاب، فقد يتم تشفيرها أيضًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استخدم-نسخ-غير-قابلة-للتغيير-ونسخ-غير-متصلة">استخدم نسخ غير قابلة للتغيير ونسخ غير متصلة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D9%85-%D9%86%D8%B3%D8%AE-%D8%BA%D9%8A%D8%B1-%D9%82%D8%A7%D8%A8%D9%84%D8%A9-%D9%84%D9%84%D8%AA%D8%BA%D9%8A%D9%8A%D8%B1-%D9%88%D9%86%D8%B3%D8%AE-%D8%BA%D9%8A%D8%B1-%D9%85%D8%AA%D8%B5%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان استخدم نسخ غير قابلة للتغيير ونسخ غير متصلة" title="ارتباط مباشر بالعنوان استخدم نسخ غير قابلة للتغيير ونسخ غير متصلة">​</a></h3>
<p>يمنع التخزين غير القابل للتغيير من تعديل أو حذف النسخة خلال فترة زمنية معينة. النسخة غير المتصلة مفصولة فعليًا أو منطقيًا عن الشبكة الأساسية. تساعد كلتا الطريقتين في الاحتفاظ بالبيانات حتى في حالة اختراق الحسابات.</p>
<p>خيارات عملية:</p>
<ul>
<li>قرص خارجي يتم توصيله فقط لفترة النسخ;</li>
<li>التخزين السحابي مع النسخ المتكررة ومنع الحذف;</li>
<li>وضع WORM أو قفل الكائن في التخزين المتوافق;</li>
<li>خادم نسخ احتياطي منفصل في قطاع معزول;</li>
<li>حسابات النسخ الاحتياطي بدون حقوق دخول تفاعلي.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="فصل-الوصول-إلى-البيانات-والنسخ-الاحتياطية">فصل الوصول إلى البيانات والنسخ الاحتياطية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%81%D8%B5%D9%84-%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%A5%D9%84%D9%89-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D9%88%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان فصل الوصول إلى البيانات والنسخ الاحتياطية" title="ارتباط مباشر بالعنوان فصل الوصول إلى البيانات والنسخ الاحتياطية">​</a></h3>
<p>لا ينبغي أن يكون لحساب مسؤول المجال وصول كامل تلقائي إلى النسخ الاحتياطية. إذا كانت كلمة مرور واحدة تفتح جميع الأبواب، فإن الهجوم بسرعة يصبح حرجًا. استخدم حسابات منفصلة، وكلمات مرور مختلفة، وMFA، وتسجيل الأنشطة.</p>
<p>من المفيد أيضًا حفظ إعدادات نظام النسخ الاحتياطي وتعليمات الاستعادة بشكل منفصل. في حالة الأزمة، يجب أن يعرف الفريق مكان النسخ وطرق استعادة الخدمات دون الحاجة إلى الوصول إلى الوثائق المعتادة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="اختبر-الاستعادة">اختبر الاستعادة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D8%AE%D8%AA%D8%A8%D8%B1-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان اختبر الاستعادة" title="ارتباط مباشر بالعنوان اختبر الاستعادة">​</a></h3>
<p>يجب إجراء اختبار الاستعادة بانتظام. يمكن أن يكون الاختبار بسيطًا: استعادة عدة ملفات مرة واحدة في الشهر، وملف خادم حرجة واحدة كل ربع سنة في بيئة معزولة. بالنسبة للأعمال، من المهم معرفة RPO وRTO. يشير RPO إلى مدى البيانات التي يمكنك فقدها من الناحية الزمنية. يشير RTO إلى مدى سرعة استعادة الخدمة.</p>
<p>إذا لم تكن الشركة تعرف هذه العوامل، فإنها لن تستطيع تقييم عواقب الهجوم بشكل واقعي، وضبط جدولة النسخ بشكل صحيح.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="إعداد-محطات-العمل-والخوادم">إعداد محطات العمل والخوادم<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D9%85%D8%AD%D8%B7%D8%A7%D8%AA-%D8%A7%D9%84%D8%B9%D9%85%D9%84-%D9%88%D8%A7%D9%84%D8%AE%D9%88%D8%A7%D8%AF%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعداد محطات العمل والخوادم" title="ارتباط مباشر بالعنوان إعداد محطات العمل والخوادم">​</a></h2>
<p>تبدأ معظم الهجمات من جهاز الكمبيوتر العادي أو الخادم المعرض للخطر. لذا، يلعب النظافة الأساسية للأجهزة النهائية دورًا رئيسيًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-على-أجهزة-الكمبيوتر-المكتبية">ماذا تفعل على أجهزة الكمبيوتر المكتبية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%B9%D9%84%D9%89-%D8%A3%D8%AC%D9%87%D8%B2%D8%A9-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D8%A7%D9%84%D9%85%D9%83%D8%AA%D8%A8%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل على أجهزة الكمبي�وتر المكتبية" title="ارتباط مباشر بالعنوان ماذا تفعل على أجهزة الكمبيوتر المكتبية">​</a></h3>
<p>على محطات العمل، عليك تطبيق ملف تعريف آمن قياسي:</p>
<ul>
<li>تعطيل التشغيل التلقائي من الوسائط الخارجية;</li>
<li>منع تشغيل وحدات الماكرو من الإنترنت، إذا كانت غير ضرورية;</li>
<li>عرض امتدادات الملفات في المستعرض;</li>
<li>تقييد تشغيل البرامج من المجلدات المؤقتة وملف تعريف المستخدم;</li>
<li>استخدام رقابة على التطبيقات حيثما أمكن;</li>
<li>تمكين جدار حماية محلي;</li>
<li>تشفير أقراص اللابتوب;</li>
<li>قفل الشاشة تلقائيًا;</li>
<li>إزالة البرامج غير الضرورية وامتدادات المتصفح.</li>
</ul>
<p>أعط اهتمامًا خاصًا للمستخدمين الذين يعملون مع الكثير من الوثائق الخارجية: المحاسبة، قسم المبيعات، الموارد البشرية، المشتريات، والأمانة. فهم أكثر عرضة لاستلام المرفقات من مرسلين جدد.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-على-الخوادم">ماذا تفعل على الخوادم<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%AE%D9%88%D8%A7%D8%AF%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل على الخوادم" title="ارتباط مباشر بالعنوان ماذا تفعل على الخوادم">​</a></h3>
<p>يجب أن تكون الخوادم بسيطة. كلما كانت الخدمات غير الضرورية أقل، كانت المخاطر أقل. فصل الأدوار: يجب ألا يتم دمج وحدة تحكم المجال، والخادم الملفات، وقاعدة البيانات، وخادم الويب، ونظام النسخ الاحتياطي على نفس الآلة دون ضرورة.</p>
<p>للخوادم، من المهم:</p>
<ul>
<li>تعطيل الخدمات والمنافذ غير المستخدمة;</li>
<li>تقييد الإدارة عبر شبكة خارجية أو VPN;</li>
<li>تمكين تسجيل الدخول والتغييرات;</li>
<li>استخدام كلمات مرور موثوقة وMFA حيثما أمكن;</li>
<li>مراقبة مجموعات المسؤولين;</li>
<li>تحديث نظام التشغيل والتطبيقات في الوقت المناسب;</li>
<li>تخزين الأسرار في مخزن محمي وليس في النصوص أو الملفات النصية.</li>
</ul>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الحسابات-وكلمات-المرور">حماية الحسابات وكلمات المرور<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%AD%D8%B3%D8%A7%D8%A8%D8%A7%D8%AA-%D9%88%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الحسابات وكلمات المرور" title="ارتباط مباشر بالعنوان حماية الحسابات وكلمات المرور">​</a></h2>
<p>يمكن أن تكون اختراق بيانات الاعتماد أكثر خطورة من إصابة ملف واحد. بامتلاك كلمة المرور، يمكن للمهاجم التصرف كمستخدم شرعي وتجاوز جزء من الأنظمة الدفاعية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="سياسة-كلمات-المرور-بدون-تعقيد-زائد">سياسة كلمات المرور بدون تعقيد زائد<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%B3%D9%8A%D8%A7%D8%B3%D8%A9-%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A8%D8%AF%D9%88%D9%86-%D8%AA%D8%B9%D9%82%D9%8A%D8%AF-%D8%B2%D8%A7%D8%A6%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان سياسة كلمات المرور بدون تعقيد زائد" title="ارتباط مباشر بالعنوان سياسة كلمات المرور بدون تعقيد زائد">​</a></h3>
<p>يجب أن تكون كلمات المرور طويلة وفريدة. من الأفضل استخدام عبارات المرور ومدير كلمات المرور، بدلاً من إقناع الأشخاص بابتكار تركيبات قصيرة معقدة، يسجلونها على الورق. كل خدمة تحتاج إلى كلمة مرور منفصلة.</p>
<p>التوصيات:</p>
<ul>
<li>الحد الأدنى من الطول أكثر أهمية من التعقيد الاصطناعي;</li>
<li>يمنع إعادة استخدام كلمات المرور الشركات في الخدمات الشخصية;</li>
<li>تحقق من كلمات المرور على وجودها في التسريبات المعروفة;</li>
<li>لا ترسل كلمات المرور عبر الرسائل أو البريد الإلكتروني;</li>
<li>استخدم مدير كلمات المرور للفريق;</li>
<li>قم بتغيير كلمة المرور على الفور عند الاشتباه بوجود اختراق.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الحسابات-المميزة">الحسابات المميزة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AD%D8%B3%D8%A7%D8%A8%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D9%85%D9%8A%D8%B2%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الحسابات المميزة" title="ارتباط مباشر بالعنوان الحسابات المميزة">​</a></h3>
<p>تتطلب حسابات المسؤولين رقابة منفصلة. استخدم حسابات منفصلة للعمل اليومي والإدارة. لا تفتح البريد أو المواقع باستخدام حساب إداري. قيد دخول المديرين فقط إلى الأنظمة المطلوبة.</p>
<p>للهياكل الناضجة، تعتبر حلول PAM مفيدة، التي تمنح الحقوق بشكل مؤقت، وتسجيل الجلسات وتقليل خطر الصلاحيات الدائمة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="تدريب-الموظفين-بدون-بروتوكولات">تدريب الموظفين بدون بروتوكولات<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%AA%D8%AF%D8%B1%D9%8A%D8%A8-%D8%A7%D9%84%D9%85%D9%88%D8%B8%D9%81%D9%8A%D9%86-%D8%A8%D8%AF%D9%88%D9%86-%D8%A8%D8%B1%D9%88%D8%AA%D9%88%D9%83%D9%88%D9%84%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تدريب الموظفين بدون بروتوكولات" title="ارتباط مباشر بالعنوان تدريب الموظفين بدون بروتوكولات">​</a></h2>
<p>الأشخاص ليسوا الحلقة الضعيفة، بل جزء من نظام الحماية. لكن التدريب يجب أن يكون عمليًا. من النادر أن تؤثر العروض الطويلة في السنة على السلوك. من الأفضل إجراء فصول قصيرة منتظمة، عرض أمثلة حقيقية للرسائل، وشرح أين يجب الإبلاغ عن المشتبه بهم.</p>
<p>يجب أن يكون الموظفون قادرين على التعرف على علامات التصيد:</p>
<ul>
<li>الضغط مع إحساس بالعجلة والخوف;</li>
<li>طلب فتح ملف غير متوقع;</li>
<li>عنوان مرسل غريب;</li>
<li>رابط يقود إلى مجال مشابه، ولكن غير موثوق;</li>
<li>طلب إدخال كلمة المرور بعد الانتقال من الرسالة;</li>
<li>أرشيف محمي بكلمة مرور;</li>
<li>طلب غير معتاد من المدير أو الشريك.</li>
</ul>
<p>من المهم خلق ثقافة لا يخشى فيها الشخص الإبلاغ عن خطأ. إذا فتح الموظف ملفًا مشبوهًا، فإن مكالمة سريعة إلى قسم تكنولوجيا المعلومات قد تنقذ الشبكة بالكامل. العقوبة والعار، على العكس، تجعل الناس يتجهون للصمت.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="المراقبة-والاكتشاف-المبكر">المراقبة والاكتشاف المبكر<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D9%85%D8%B1%D8%A7%D9%82%D8%A8%D8%A9-%D9%88%D8%A7%D9%84%D8%A7%D9%83%D8%AA%D8%B4%D8%A7%D9%81-%D8%A7%D9%84%D9%85%D8%A8%D9%83%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان المراقبة والاكتشاف المبكر" title="ارتباط مباشر بالعنوان المراقبة والاكتشاف المبكر">​</a></h2>
<p>الوقاية مهمة، لكن يجب أن تكون مستعدًا لأن جزءًا من الهجمات قد يمر عبر الحواجز الأولى. يقلل الاكتشاف المبكر الأضرار. راقب العلامات التي قد تشير إلى التحضير للتشفير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="علامات-هجوم-محتمل">علامات هجوم محتمل<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D9%87%D8%AC%D9%88%D9%85-%D9%85%D8%AD%D8%AA%D9%85%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان علامات هجوم محتمل" title="ارتباط مباشر بالعنوان علامات هجوم محتمل">​</a></h3>
<p>إشارات مشبوهة:</p>
<ul>
<li>إعادة تسمية جماعية أو تعديل الملفات;</li>
<li>زيادة حادة في أخطاء الوصول إلى الملفات;</li>
<li>دخول في أوقات غير معتادة أو من دول غير معتادة;</li>
<li>إنشاء حسابات إدارية جديدة;</li>
<li>إيقاف تشغيل برنامج مكافحة الفيروسات أو السجلات;</li>
<li>بدء أدوات الإدارة عن بُعد دون توافق;</li>
<li>مسح الشبكة من جهاز الكمبيوتر الخاص بالمستخدم;</li>
<li>محاولات الوصول إلى النسخ الاحتياطية بحساب غير عادي.</li>
</ul>
<p>قم بإعداد جمع مركزي للسجلات على الأقل للأنظمة الحيوية: وحدات تحكم المجال، وVPN، والبريد، وEDR، وخوادم النسخ الاحتياطية، ومجالات التخزين الملفات. إذا لم يكن لديك فريق مراقبة داخلي، فكر في خدمات SOC أو MSSP الخارجية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-عند-أول-علامات-الإصابة">ماذا تفعل عند أول علامات الإصابة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%B9%D9%86%EF%BF%BD%D8%AF-%D8%A3%D9%88%D9%84-%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%A5%D8%B5%D8%A7%D8%A8%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل عند أول علامات الإصابة" title="ارتباط مباشر بالعنوان ماذا تفعل عند أول علامات الإصابة">​</a></h3>
<p>إذا لاحظت علامات برنامج الفدية، فلا تقم بفصل كل شيء بشكل عشوائي. في بعض الحالات، قد يؤدي تعطيل مفاجئ إلى إجراء التحقيق بشكل أكثر صعوبة، لكن التأخير أيضًا خطير. اتبع الخطة:</p>
<ol>
<li>عزل الجهاز المشبوه عن الشبكة: قم بفصل الكابل، أو Wi-Fi، أو قفل المنفذ.</li>
<li>لا تحذف الملفات ولا تعيد تثبيت النظام حتى يتم توثيق البيانات الأساسية.</li>
<li>أبلغ الأشخاص المسؤولين عن تكنولوجيا المعلومات والأمن.</li>
<li>احظر الحسابات المهددة.</li>
<li>تحقق من الأجهزة المجاورة والموارد الشبكية.</li>
<li>توقف عن الانتشار: قم بفصل المجلدات المشتركة أو القطاعات إذا لزم الأمر.</li>
<li>احتفظ بالسجلات وعينات من الملفات الضارة للتحليل.</li>
<li>استعد الأنظمة فقط من النسخ الاحتياطية النظيفة والمثبتة.</li>
</ol>
<p><img decoding="async" loading="lazy" alt="استجابة لهجوم برنامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/kak-predotvratit-ataki-shifrovalshchikov-03-2db61abf78db3d0a9a16c85a3f155551.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-دفع-الفدية">هل يجب دفع الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%AF%D9%81%D8%B9-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب دفع الفدية" title="ارتباط مباشر بالعنوا�ن هل يجب دفع الفدية">​</a></h2>
<p>لا تضمن الدفعة استعادة البيانات. قد لا يرسل الجناة المفتاح، أو قد يرسلوا أداة لا تعمل، أو يعيدون الهجوم على المؤسسة. بالإضافة إلى ذلك، يدعم السداد الاقتصاد الإجرامي وقد يحمل مخاطر قانونية اعتمادًا على الولاية القضائية والمستلم للأموال.</p>
<p>يجب اتخاذ القرار بشأن الخطوات التالية بمشاركة الإدارة، والمحامين، ومختصي الأمن، وعند الضرورة، جهات إنفاذ القانون. لكن الاستراتيجية الأفضل هي أن تجعل من الفدية ليست الخيار الوحيد مسبقًا. يحتاج ذلك إلى نسخ احتياطية موثوقة، وخطة استرجاع، وتقليل تسريبات البيانات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ميزات-حماية-الأعمال-الصغيرة">ميزات حماية الأعمال الصغيرة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D9%8A%D8%B2%D8%A7%D8%AA-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A3%D8%B9%D9%85%D8%A7%D9%84-%D8%A7%D9%84%D8%B5%D8%BA%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ميزات حماية الأعمال الصغيرة" title="ارتباط مباشر بالعنوان ميزات حماية الأعمال الصغيرة">​</a></h2>
<p>غالبًا ما لا تمتلك الأعمال الصغيرة فرقة تكنولوجيا المعلومات كبيرة، لكن التدابير الأساسية تظل متاحة. ابدأ بمجموعة بسيطة وقابلة للقياس:</p>
<ul>
<li>قم بتمكين MFA للبريد، والبنك، وCRM، والسحاب، والوصول عن بُعد;</li>
<li>أعد نسخًا احتياطية تلقائية مع نسخة محمية منفصلة;</li>
<li>اشترِ أو أعد ضبط حماية موثوقة للأجهزة النهائية;</li>
<li>قم بتحديث أجهزة الكمبيوتر، والموجهات، وNAS، والخوادم;</li>
<li>ممنوع العمل تحت مسؤول لمهام عادية;</li>
<li>درب الموظفين على فحص الرسائل والمرفقات;</li>
<li>احتفظ بقائمة جهات الاتصال في حالة حدوث حادثة;</li>
<li>تحقق ممن لديه وصول إلى المجلدات المشتركة.</li>
</ul>
<p>إذا لم يكن هناك مدخلاً داخليًا، فمن الجيد تعيين مقاول موثوق للقيام بتدقيق. من المهم عدم تثبيت البرامج فحسب، بل التأكد أيضًا من إمكانية استعادة النسخ الاحتياطية، وتمكين MFA فعليًا، وأن الوصول عن بُعد غير مفتوح أمام الإنترنت بأسره.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ميزات-حماية-المستخدمين-المنزليين">ميزات حماية المستخدمين المنزليين<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D9%8A%D8%B2%D8%A7%D8%AA-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86-%D8%A7%D9%84%D9%85%D9%86%D8%B2%D9%84%D9%8A%D9%8A%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان ميزات حماية المستخدمين المنزليين" title="ارتباط مباشر بالعنوان ميزات حماية المستخدمين المنزليين">​</a></h2>
<p>يواجه المستخدمون المنزليون أيضًا مشاكل مع برامج الفدية. تزيد البرامج المقرصنة، والتجارب، والتنزيلات المشكوك فيها، وتعطيل التحديثات، وعدم وجود نسخ احتياطية من الخطر.</p>
<p>إليك تدابير عملية للمنزل:</p>
<ul>
<li>استخدم البرامج المرخصة وقم بتحميل البرامج من المواقع الرسمية;</li>
<li>قم بتمكين التحديثات التلقائية لـ Windows، وmacOS، والمتصفح، والتطبيقات;</li>
<li>احتفظ بنسخ من الصور والوثائق الهامة في السحاب مع النسخ المتكررة;</li>
<li>قم بعمل نسخة احتياطية غير متصلة بشكل دوري على قرص خارجي;</li>
<li>لا تقم بإيقاف تشغيل الحماية المدمجة في النظام دون سبب;</li>
<li>لا تفتح المرفقات المشبوهة;</li>
<li>استخدم مدير كلمات المرور وMFA لبريدك الإلكتروني;</li>
<li>أنشئ حسابًا منفصلًا بدون حقوق المسؤول للعمل اليومي.</li>
</ul>
<p>بالنسبة للعائلة، من المفيد شرح القواعد الأساسية للأطفال والبالغين. قد يقوم ملف واحد تم تحميله بتشفير المجلدات المشتركة، والأقراص المتصلة، والأرشيف العائلي.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-الشائعة-عند-الحماية-من-برامج-الفدية">الأخطاء الشائعة عند الحماية من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%B9%D9%86%D8%AF-%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء الشائعة عند الحماية من برامج الفدية" title="ارتباط مباشر بالعنوان الأخطاء الشائعة عند الحماية من برامج الفدية">​</a></h2>
<p>حتى المنظمات ذات النوايا الجيدة ترتكب أخطاء. يبدو أن بعضها صغير، ولكنه يزيد من الخطر بشكل كبير.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="النسخة-الاحتياطية-الواحدة-دائمًا-متصلة-بالشبكة">النسخة الاحتياطية الواحدة دائمًا متصلة بالشبكة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D9%86%D8%B3%D8%AE%D8%A9-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%A7%D9%84%D9%88%D8%A7%D8%AD%D8%AF%D8%A9-%D8%AF%D8%A7%D8%A6%D9%85%D9%8B%D8%A7-%D9%85%D8%AA%D8%B5%D9%84%D8%A9-%D8%A8%D8%A7%D9%84%D8%B4%D8%A8%D9%83%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخة الاحتياطية الواحدة دائمًا متصلة بالشبكة" title="ارتباط مباشر بالعنوان النسخة الاحتياطية الواحدة دائمًا متصلة بالشبكة">​</a></h3>
<p>إذا كان القرص أو التخزين الشبكي متاحًا باستمرار للكتابة، فإن برنامج الفدية يمكنه الوصول إليه. تحتاج إلى نسخة منفصلة لا يمكن تعديلها من الشبكة المعتادة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لم-يتم-تفعيل-mfa-في-كل-مكان">لم يتم تفعيل MFA في كل مكان<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%84%D9%85-%D9%8A%D8%AA%D9%85-%D8%AA%D9%81%D8%B9%D9%8A%D9%84-mfa-%D9%81%D9%8A-%D9%83%D9%84-%D9%85%D9%83%D8%A7%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان لم يتم تفعيل MFA في كل مكان" title="ارتباط مباشر بالعنوان لم يتم تفعيل MFA في كل مكان">​</a></h3>
<p>في بعض الأحيان، يتم تفعيل MFA للإدارة، ولكن يتم نسيان المسؤولين، وVPN، والبروتوكولات البريدية القديمة، أو حسابات الخدمة. يبحث المهاجمون عن هذه الاستثناءات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="جميع-المستخدمين-لديهم-حقوق-كثيرة">جميع المستخدمين لديهم حقوق كثيرة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%AC%D9%85%D9%8A%D8%B9-%D8%A7%D9%84%D9%85%D8%B3%D8%AA%D8%AE%D8%AF%D9%85%D9%8A%D9%86-%D9%84%D8%AF%D9%8A%D9%87%D9%85-%D8%AD%D9%82%D9%88%D9%82-%D9%83%D8%AB%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان جميع المستخدمين لديهم حقوق كثيرة" title="ارتباط مباشر بالعنوان جميع المستخدمين لديهم حقوق كثيرة">​</a></h3>
<p>إذا كان لدى الموظف وصول إلى جميع المجلدات المشتركة، فقد يؤدي إصابة جهاز الكمبيوتر الخاص به إلى إلحاق الضرر ببيانات عدة أقسام. يجب أن تتناسب الحقوق مع الدور.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لا-توجد-تحقق-في-الاستعادة">لا توجد تحقق في الاستعادة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%84%D8%A7-%D8%AA%D9%88%D8%AC%D8%AF-%D8%AA%D8%AD%D9%82%D9%82-%D9%81%D9%8A-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%A7%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان لا توجد تحقق في الاستعادة" title="ارتباط مباشر بالعنوان لا توجد تحقق في الاستعادة">​</a></h3>
<p>قد تكون النسخة الاحتياطية غير مكتملة، أو معطوبة، أو قديمة جدًا. اختبار الاستعادة بشكل منتظم يعد جزءًا إلزاميًا من الحماية، وليس خيارًا إضافيًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="يتم-إخفاء-الحوادث-بسبب-الخوف">يتم إخفاء الحوادث بسبب الخوف<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%8A%D8%AA%D9%85-%D8%A5%D8%AE%D9%81%D8%A7%D8%A1-%D8%A7%D9%84%D8%AD%D9%88%D8%A7%D8%AF%D8%AB-%D8%A8%D8%B3%D8%A8%D8%A8-%D8%A7%D9%84%D8%AE%D9%88%D9%81" class="hash-link" aria-label="ارتباط مباشر بالعنوان يتم إخفاء الحوادث بسبب الخوف" title="ارتباط مباشر بالعنوان يتم إخفاء الحوادث بسبب الخوف">​</a></h3>
<p>إذا شعر الموظفون بالخوف من العقاب، فإنهم يبلغون عن الأنشطة المشبوهة في وقت متأخر. يمنح ذلك المهاجمين الوقت. من الأفضل تشجيع الرسائل السريعة وتحليل الأخطاء دون الضغط العام.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-الإجابات-على-الأسئلة-الشائعة">الأسئلة الشائعة: الإجابات على الأسئلة الشائعة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%A7%D9%84%D8%A5%D8%AC%D8%A7%D8%A8%D8%A7%D8%AA-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة: الإجابات على الأسئلة الشائعة" title="ارتباط مباشر بالعنوان الأسئلة الشائعة: الإجابات على الأسئلة الشائعة">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-أعرف-أن-الكمبيوتر-مصاب-ببرنامج-الفدية">كيف أعرف أن الكمبيوتر مصاب ببرنامج الفدية؟<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%A3%D8%B9%D8%B1%D9%81-%D8%A3%D9%86-%D8%A7%D9%84%D9%83%D9%85%D8%A8%D9%8A%D9%88%D8%AA%D8%B1-%D9%85%D8%B5%D8%A7%D8%A8-%D8%A8%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف أعرف أن الكمبيوتر مصاب ببرنامج الفدية؟" title="ارتباط مباشر بالعنوان كيف أعرف أن الكمبيوتر مصاب ببرنامج الفدية؟">​</a></h3>
<p>تظهر العلامات النمطية عندما تتوقف الملفات عن الفتح، وتظهر امتدادات جديدة، وهناك ملاحظة على سطح المكتب أو في المجلدات تطلب فدية، ويعمل الكمبيوتر ببطء غير معتاد، ويبلغ برنامج الحماية من الفيروسات عن تغيير جماعي في الملفات. عند الاشتباه، عزل الجهاز عن الشبكة على الفور واطلب المساعدة من متخصص.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-لبرنامج-مضاد-الفيروسات-أن-يمنع-تمامًا-هجمة-برنامج-الفدية">هل يمكن لبرنامج مضاد الفيروسات أن يمنع تمامًا هجمة برنامج الفدية؟<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D9%84%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D9%85%D8%B6%D8%A7%D8%AF-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A3%D9%86-%D9%8A%D9%85%D9%86%D8%B9-%D8%AA%D9%85%D8%A7%D9%85%D9%8B%D8%A7-%D9%87%D8%AC%D9%85%D8%A9-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن لبرنامج مضاد الفيروسات أن يمنع تمامًا هجمة برنامج الفدية؟" title="ارتباط مباشر بالعنوان هل يمكن لبرنامج مضاد الفيروسات أن يمنع تمامًا هجمة برنامج الفدية؟">​</a></h3>
<p>لا. تعتبر الحماية الحديثة للأجهزة النهائية مهمة، ولكنها لا تضمن عدم تعرضك للاختراق. تحتاج إلى نسخ احتياطية، وMFA، وتحديثات، وتقييد حقوق، وتصفيح البريد، وتقسيم الشبكة، وخطة استجابة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كم-مرة-يجب-أن-أجري-نسخ-احتياطية">كم مرة يجب أن أجري نسخ احتياطية؟<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%83%D9%85-%D9%85%D8%B1%D8%A9-%D9%8A%D8%AC%D8%A8-%D8%A3%D9%86-%D8%A3%D8%AC%D8%B1%D9%8A-%D9%86%D8%B3%D8%AE-%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كم مرة يجب أن أجري نسخ احتياطية؟" title="ارتباط مباشر بالعنوان كم مرة يجب أن أجري نسخ احتياطية؟">​</a></h3>
<p>تعتمد التكرارية على كمية البيانات التي يمكنك تحمل فقدانها. إذا كان فقدان يومٍ واحدٍ حرِجًا، فسوف تحتاج إلى النسخ بشكل أكثر من مرة واحدة يوميًا. بالنسبة لقواعد البيانات المهمة، قد يحتاج الأمر إلى نسخه عدة مرات في اليوم أو نسخ شبه مستمرة. الأهم هو وجود على الأقل نسخة واحدة محمية بعيدة عن متناول برنامج الفدية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يوفر-السحاب-حماية-ضد-برامج-الفدية">هل يوفر السحاب حماية ضد برامج الفدية؟<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%88%D9%81%D8%B1-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%D8%A8-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%B6%D8%AF-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يوفر السحاب حماية ضد برامج الفدية؟" title="ارتباط مباشر بالعنوان هل يوفر السحاب حماية ضد برامج الفدية؟">​</a></h3>
<p>يمكن أن يساعد السحاب إذا تم تفعيل النسخ المتكررة، وMFA، وتقييد الحقوق، والحماية من الحذف. لكن المزامنة وحدها ليست بديلاً كاملاً للنسخ الاحتياطية. إذا تم مزامنة الملفات المشفرة إلى السحاب، بدون نسخ أو سلة مهملات، يمكنك فقد النسخ النظيفة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-أفعل-إذا-كان-برنامج-الفدية-قد-قام-بتشفير-الملفات-بالفعل">ماذا أفعل إذا كان برنامج الفدية قد قام بتشفير الملفات بالفعل؟<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%A3%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86-%D8%A8%D8%B1%D9%86%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%82%D8%AF-%D9%82%D8%A7%D9%85-%D8%A8%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A8%D8%A7%D9%84%D9%81%D8%B9%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا أفعل إذا كان برنامج الفدية قد قام بتشفير الملفات بالفعل؟" title="ارتباط مباشر بالعنوان ماذا أفعل إذا كان برنامج الفدية قد قام بتشفير الملفات بالفعل؟">​</a></h3>
<p>قم بفصل الأجهزة المصابة عن الشبكة، ولا تدفع الفدية على الفور، ولا تشغل أدوات فك التشفير العشوائية من الإنترنت. احتفظ بملاحظة الجناة وعينات من الملفات، واستشر المتخصصين، وتحقق من وجود نسخة احتياطية واستعادتها في بيئة نظيفة. بالإضافة إلى ذلك، غير كلمات المرور وتحقق مما إذا كانت هناك تسريبات للبيانات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-إيقاف-الإنترنت-أثناء-الهجوم">هل يجب إيقاف الإنترنت أثناء الهجوم؟<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%A5%D9%8A%D9%82%D8%A7%D9%81-%D8%A7%D9%84%D8%A5%D9%86%D8%AA%D8%B1%D9%86%D8%AA-%D8%A3%D8%AB%D9%86%D8%A7%D8%A1-%D8%A7%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب إيقاف الإنترنت أثناء الهجوم؟" title="ارتباط مباشر بالعنوان هل يجب إيقاف الإنترنت أثناء الهجوم؟">​</a></h3>
<p>في بعض الأحيان، يمكن أن يساعد إيقاف الوصول الخارجي مؤقتًا أو بعض القطاعات من الشبكة في إيقاف الانتشار. لكن من الأفضل اتخاذ خطوات وفقًا للخطة المعدة مسبقًا. من المهم عزل الأجهزة المصابة، والاحتفاظ بالسجلات، وعدم تدمير الأدلة التي قد تساعد في فهم مدى الحادث.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-التحقق-الدنيا-للأيام-السبعة-القادمة">قائمة التحقق الدنيا للأيام السبعة القادمة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D8%A7%D9%84%D8%AA%D8%AD%D9%82%D9%82-%D8%A7%D9%84%D8%AF%D9%86%D9%8A%D8%A7-%D9%84%D9%84%D8%A3%D9%8A%D8%A7%D9%85-%D8%A7%D9%84%D8%B3%D8%A8%D8%B9%D8%A9-%D8%A7%D9%84%D9%82%D8%A7%D8%AF%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة التحقق الدنيا للأيام السبعة القادمة" title="ارتباط مباشر بالعنوان قائمة التحقق الدنيا للأيام السبعة القادمة">​</a></h2>
<p>إذا كنت بحاجة إلى تقليل الخطر بسرعة، ابدأ بخطة قصيرة. لا تعوض عن برنامج أمان كامل، لكنها تعطي تأثيرًا سريعًا.</p>
<ol>
<li>تحقق مما إذا كانت النسخ الاحتياطية للبيانات الحرجة موجودة، وما إذا كانت يمكنك استعادة ملف واحد على الأقل.</li>
<li>قم بعمل نسخة واحدة إما غير متصلة أو غير قابلة للتغيير من البيانات الأكثر أهمية.</li>
<li>قم بتمكين MFA للبريد، وVPN، والخدمات السحابية، والمستخدمين الإداريين.</li>
<li>أغلق RDP المفتوح والخدمات الأخرى غير الضرورية من الإنترنت.</li>
<li>قم بتثبيت التحديثات الحرجة على الأنظمة العامة ومحطات العمل.</li>
<li>قم بإزالة حقوق المستخدمين المحليين العاديين.</li>
<li>تحقق من من لديه وصول إلى المجلدات المشتركة والنسخ الاحتياطية.</li>
<li>اضبط تصفية المرفقات الخطرة في البريد.</li>
<li>قم بإجراء جلسة تدريب قصيرة حول كيفية التعرف على التصيد وأين يجب الإبلاغ.</li>
<li>سجل جهات الاتصال وإجراءات العمل في حالة الإصابة.</li>
</ol>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يمكنك-تقييم-الاستعداد-للهجوم">كيف يمكنك تقييم الاستعداد للهجوم؟<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D9%8A%D9%85%D9%83%D9%86%D9%83-%D8%AA%D9%82%D9%8A%D9%8A%D9%85-%D8%A7%D9%84%D8%A7%D8%B3%D8%AA%D8%B9%D8%AF%D8%A7%D8%AF-%D9%84%D9%84%D9%87%D8%AC%D9%88%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يمكنك تقييم الاستعداد للهجوم؟" title="ارتباط مباشر بالعنوان كيف يمكنك تقييم الاستعداد للهجوم؟">​</a></h2>
<p>سؤال مفيد: ماذا سيحدث إذا تم تشفير نصف الخوادم في الصباح الباكر؟ إذا كانت الإجابة غير واضحة، فقد حان الوقت لتحسين الإعداد. قم بإجراء تمرين على الطاولة. اجمع قسم تكنولوجيا المعلومات، والإدارة، والمحامي، ومالكي العمليات الرئيسية، ومرر سيناريو دون وجود انقطاعات فعلية في الأنظمة.</p>
<p>تحقق من:</p>
<ul>
<li>من سيكتشف الهجوم وكم من الوقت سيستغرق;</li>
<li>أي الخدمات سيتم إيقافها أولاً;</li>
<li>أي البيانات سيتم استعادتها أولاً;</li>
<li>أين توجد التعليمات إذا كان خادم الملفات غير متاح;</li>
<li>هل توجد حسابات نظيفة للاستعادة;</li>
<li>كم من الوقت سيستغرق تشغيل البنية التحتية الأساسية؛</li>
<li>كيف ستتواصلون مع الموظفين والعملاء.</li>
</ul>
<p>غالبًا ما تكشف هذه التمارين عن أخطاء بسيطة ولكن حرجة: لا توجد قناة اتصال احتياطية، وكلمات مرور الوصول الطارئ مخزنة فقط في نظام مشفر، والمسؤول عن النسخ الاحتياطية في إجازة ولا يعرف أحد إجراءات الاستعادة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/kak-predotvratit-ataki-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>من المستحيل منع هجمات برامج الفدية تمامًا، لكن يمكن تقليل احتمال الإصابة بشكل كبير والاستعداد لاستعادة سريعة. ابدأ بجرد، وMFA، وتحديثات، وتقييد حقوق، ونسخ احتياطية محمية. ثم أضف تصفية البريد، وEDR، وتقسيم الشبكة، والمراقبة، والتدريب المنتظم. لا تؤجل: اختر ثلاث تدابير من قائمة التحقق، وحدد المسؤولين، والتنفيذ في الأسبوع المقبل.</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="brmj-lfdy" term="brmj-lfdy"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="lnskh-lhtyty" term="lnskh-lhtyty"/>
        <category label="hmy-lbynt" term="hmy-lbynt"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[الرترو فيروسات: خصائصها واختلافاتها عن الفيروسات الأخرى]]></title>
        <id>https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya</id>
        <link href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya"/>
        <updated>2026-03-15T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[الرتروفيروسات، خصائصها واختلافاتها عن الفيروسات الأخرى مهمة ليس فقط لعلماء الفيروسات، ولكن أيضاً للأطباء، والطلاب، وعلماء البيولوجيا، وكل من يريد أن يفهم كيف تتطور بعض العدوى المزمنة. السمة الرئيسية للرتروفيروسات - هي تحمل المعلومات الوراثية على شكل RNA، ولكن بعد إصابة الخلايا، يقومون بتحويلها إلى DNA وإدماجها في الجينوم الخاص بالعدائية. بسبب ذلك، يمكن أن تستمر العدوى لفترة طويلة، وغالباً ما يكون العلاج موجهاً ليس لإزالة الفيروس تماماً، ولكن للتحكم في تكاثره.]]></summary>
        <content type="html"><![CDATA[<p>الرتروفيروسات، خصائصها واختلافاتها عن الفيروسات الأخرى مهمة ليس فقط لعلماء الفيروسات، ولكن أيضاً للأطباء، والطلاب، وعلماء البيولوجيا، وكل من يريد أن يفهم كيف تتطور بعض العدوى المزمنة. السمة الرئيسية للرتروفيروسات - هي تحمل المعلومات الوراثية على شكل RNA، ولكن بعد إصابة الخلايا، يقومون بتحويلها إلى DNA وإدماجها في الجينوم الخاص بالعدائية. بسبب ذلك، يمكن أن تستمر العدوى لفترة طويلة، وغالباً ما يكون العلاج موجهاً ليس لإزالة الفيروس تماماً، ولكن للتحكم في تكاثره.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-الرتروفيروسات">ما هي الرتروفيروسات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي الرتروفيروسات" title="ارتباط مباشر بالعنوان ما هي الرتروفيروسات">​</a></h2>
<p>الرتروفيروسات - هي عائلة من الفيروسات المحتوية على RNA، التي تنتمي إلى <strong>Retroviridae</strong>. اسمها مرتبط بالاتجاه غير المعتاد لنقل المعلومات الوراثية. في الرسم البياني التقليدي لعلم البيولوجيا، يعمل DNA كقالب لتصنيع RNA، و RNA - لتصنيع البروتينات. في الرتروفيروسات، جزء من العملية يحدث "بالعكس": يتحول RNA الفيروسي أولاً إلى DNA بمساعدة الإنزيم العكسي النسخ.</p>
<p>بعد ذلك، يتم إدماج DNA الفيروسي في DNA الخلية المصابة. تسمى هذه الصورة المدمجة <strong>بروفي فيروس</strong>. يمكن أن يبقى البروفي فيروس لفترة طويلة في الخلية، وينسخ مع جينومها، وتحت ظروف معينة، يمكن أن يبدأ في إنتاج جسيمات فيروسية جديدة مرة أخرى.</p>
<p>تشتمل الرتروفيروسات على مجموعات مختلفة من الفيروسات. المثال الأكثر شهرة هو <strong>HIV</strong>، فيروس نقص المناعة البشرية. كما تتضمن هذه العائلة أيضًا فيروسات اللوكيميا الخلوية T البشرية، أو <strong>HTLV</strong>، وفي الحيوانات - الفيروسات المرتبطة بنقص المناعة، وعملية الأورام، وغيرها من الأمراض.</p>
<p>من المهم أن نفهم: الرتروفيروس ليس مرادفاً لـ HIV. HIV هو رتروفيروس، لكن ليس كل رتروفيروس هو HIV.</p>
<p><img decoding="async" loading="lazy" alt="بنية الرتروفيروس" src="https://cyberrestorelab.com/ar/assets/images/retrovirusy-osobennosti-i-otlichiya-01-e15c5d0c39281a8168cbdc4c5300c482.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخصائص-الرئيسية-للرتروفيروسات">الخصائص الرئيسية للرتروفيروسات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%AE%D8%B5%D8%A7%D8%A6%D8%B5-%D8%A7%D9%84%D8%B1%D8%A6%D9%8A%D8%B3%D9%8A%D8%A9-%D9%84%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخصائص الرئيسية للرتروفيروسات" title="ارتباط مباشر بالعنوان الخصائص الرئيسية للرتروفيروسات">​</a></h2>
<p>تختلف الرتروفيروسات عن العديد من الفيروسات الأخرى ليس بمؤشر واحد، ولكن بمجموعة كاملة من الخصائص. تحدد هذه الميزات دورة حياتها، وسلوكها في الجسم، والنهج العلاجي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="جينوم-rna-والنسخ-العكسي">جينوم RNA والنسخ العكسي<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%AC%D9%8A%D9%86%D9%88%D9%85-rna-%D9%88%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%B9%D9%83%D8%B3%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان جينوم RNA والنسخ العكسي" title="ارتباط مباشر بالعنوان جينوم RNA والنسخ العكسي">​</a></h3>
<p>المادة الوراثية للرتروفيروسات متمثلة في RNA أحادية السلسلة. ومع ذلك، من أجل البقاء المستقر في الخلية، يقوم الفيروس بتحويل هذا RNA إلى DNA. وهذا يتم بفضل الإنزيم <strong>النسخ العكسي</strong>.</p>
<p>يحول هذا الإنزيم عملية الإصابة إلى شيء خاص. يقوم بإنشاء نسخة DNA من الجينوم الفيروسي، لكنه يعمل بدقة أقل من العديد من الإنزيمات الخلوية التي تقوم بنسخ DNA. لذلك، في تكاثر الرتروفيروسات، يحدث عادةً التغيرات الطافرة. هذه واحدة من أسباب التغير الجيني لـ HIV وظهور أنواع تختلف في حساسيتها للأدوية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الاندماج-في-جينوم-الخلية">الاندماج في جينوم الخلية<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%A7%D9%86%D8%AF%D9%85%D8%A7%D8%AC-%D9%81%D9%8A-%D8%AC%D9%8A%D9%86%D9%88%D9%85-%D8%A7%D9%84%D8%AE%D9%84%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاندماج في جينوم الخلية" title="ارتباط مباشر بالعنوان الاندماج في جينوم الخلية">​</a></h3>
<p>بعد النسخ العكسي، لا يبقى DNA الفيروسي مجرد جزيء منفصل. يتم نقله إلى النواة وإدماجه في جينوم الخلية بواسطة الإنزيم <strong>المتكامل</strong>. يُطلق على DNA الفيروسي المدمج اسم بروفي فيروس.</p>
<p>الاندماج له عدة عواقب:</p>
<ul>
<li>المعلومات الفيروسية تُخزن لفترة طويلة في الخلية؛</li>
<li>عند انقسام الخلية، يمكن نقل البروفي فيروس إلى الخلايا الجديدة؛</li>
<li>يصبح من الصعب على الجهاز المناعي اكتشاف البروفي فيروس "الصامت" تماماً؛</li>
<li>من الصعب جداً القضاء على جميع الخلايا التي تحتوي على بروفي فيروس.</li>
</ul>
<p>لهذا السبب، يمكن أن تصبح بعض عدوى الرتروفيروس مزمنة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="وجود-الغلاف-الفيروسي">وجود الغلاف الفيروسي<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%88%D8%AC%D9%88%D8%AF-%D8%A7%D9%84%D8%BA%D9%84%D8%A7%D9%81-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان وجود الغلاف الفيروسي" title="ارتباط مباشر بالعنوان وجود الغلاف الفيروسي">​</a></h3>
<p>الرتروفيروسات هي فيروسات ذات غلاف. يتشكل غلافها الخارجي من غشاء الخلية المضيفة، عندما تنفصل جزء فيروس جديد عن الخلية. تشمل هذه الغلاف بروتينات فيروسية، تساعد على الالتصاق بالخلايا الجديدة والتغلغل داخلها.</p>
<p>يجعل الغلاف الرتروفيروسات حساسة للجفاف، والتسخين، والمعقمات الكحولية، والمواد المنظفة. لذلك، خارج الجسم، تكون هذه الفيروسات عادة أقل مقاومة من العديد من الفيروسات غير المغلفة، مثل بعض الفيروسات المعوية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="التغير-العالي">التغير العالي<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%AA%D8%BA%D9%8A%D8%B1-%D8%A7%D9%84%D8%B9%D8%A7%D9%84%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان التغير العالي" title="ارتباط مباشر بالعنوان التغير العالي">​</a></h3>
<p>تتجمع الرتروفيروسات غالباً تحولات. السبب هو ميزات النسخ العكسي وسرعة التكاثر العالية في العدوى النشطة. في HIV، هذا مهم للغاية: يمكن أن تختلف أنواع الفيروس المختلفة في حساسيتها للعقاقير وقدرتها على التهرب من الاستجابة المناعية.</p>
<p>لكن التغير لا يعني أن الفيروس يتغير إلى ما لا نهاية وبصورة عشوائية دون قيود. تمر أي طفرة بعملية اختيار. إذا كانت تعوق تكاثر الفيروس، فإن هذا النوع عادةً لا يستقر. إذا ساعدت على البقاء في وجه الاستجابة المناعية أو الضغط الناتج عن الأدوية، فقد تصبح أكثر وضوحًا.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تتكون-الجسيمات-الفيروسية">كيف تتكون الجسيمات الفيروسية<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%83%D9%8A%D9%81-%D8%AA%D8%AA%D9%83%D9%88%D9%86-%D8%A7%D9%84%D8%AC%D8%B3%D9%8A%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تتكون الجسيمات الفيروسية" title="ارتباط مباشر بالعنوان كيف تتكون الجسيمات الفيروسية">​</a></h2>
<p>يتبع تركيب الرتروفيروس دورة حياته. على الرغم من الاختلافات بين الأنواع، فإن الغالبية العظمى من أعضاء العائلة لها عناصر مشتركة.</p>
<p>المكونات الرئيسية لجسيم الفيروس الرترو:</p>
<ul>
<li><strong>الغلاف</strong> - غشاء دهني مع جليكوبروتينات فيروسية؛</li>
<li><strong>الكابسيد</strong> - هيكل بروتيني يحمي المادة الوراثية؛</li>
<li><strong>نسختان من جينوم RNA</strong> - سمة مهمة من سمات الرتروفيروسات؛</li>
<li><strong>النسخ العكسي</strong> - إنزيم لتصنيع DNA وفق نموذج RNA؛</li>
<li><strong>المتكامل</strong> - إنزيم لدمج DNA الفيروسي في جينوم الخلية؛</li>
<li><strong>البروتيز</strong> - إنزيم ضروري لشيخوخة الجسيم الفيروسي.</li>
</ul>
<p>يحتوي جينوم ريتروفيروس نموذجي على عدة جينات رئيسية. يقوم <strong>gag</strong> بترميز البروتينات الهيكلية، و<strong>pol</strong> - الإنزيمات، بما في ذلك النسخ العكسي، والمتكامل، والبروتيز، بينما يقوم <strong>env</strong> - بترميز بروتينات الغلاف. تحتوي الرتروفيروسات المعقدة، مثل HIV، على جينات تنظيمية إضافية تساعد في تنظيم تكاثر الفيروس والتفاعل مع الخلية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="دورة-حياة-الرتروفيروس-خطوة-بخطوة">دورة حياة الرتروفيروس خطوة بخطوة<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%AF%D9%88%D8%B1%D8%A9-%D8%AD%D9%8A%D8%A7%D8%A9-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان دورة حياة الرتروفيروس خطوة بخطوة" title="ارتباط مباشر بالعنوان دورة حياة الرتروفيروس خطوة بخطوة">​</a></h2>
<p>فيما يلي تسلسل مبسط للأحداث، والذي يساعد على فهم كيف تختلف الرتروفيروسات عن الفيروسات الأخرى.</p>
<ol>
<li><strong>الارتباط بالخلايا.</strong> تتعرف بروتينات غلاف الفيروس على مستقبلات خاصة على سطح الخلية.</li>
<li><strong>التغلغل إلى الداخل.</strong> يدغ أنواع الغلاف الفيروسي مع غشاء الخلية أو يصل الفيروس إلى الخلية بطرق أخرى، بعد ذلك، يجد الكابسيد نفسه داخل.</li>
<li><strong>النسخ العكسي.</strong> يتم نسخ RNA الفيروسي إلى DNA بواسطة النسخ العكسي.</li>
<li><strong>الانتقال إلى النواة.</strong> ينقل المركب مع DNA الفيروسي إلى نواة الخلية.</li>
<li><strong>الاندماج.</strong> يقوم المتكامل بإدراج DNA الفيروسي في الجينوم المضيف، مكونًا بروفي فيروس.</li>
<li><strong>تصنيع RNA الفيروسي والبروتينات.</strong> تبدأ الآليات الخلوية في قراءة DNA البروفي فيروس.</li>
<li><strong>تجميع الجسيمات الجديدة.</strong> تُجمع مكونات الفيروس قرب غشاء الخلية.</li>
<li><strong>الانفصال.</strong> يخرج الجزء الفيروسي الجديد من الخلية، محصلاً الغلاف.</li>
<li><strong>الشيخوخة.</strong> يقوم البروتيز الفيروسي بقطع السلف البروتينية، ويصبح الجسيم معديًا.</li>
</ol>
<p>تظهر هذه المخطط أن العلاج للعدوى الرترو فيروسية يمكن أن يستهدف نقاط تأثير مختلفة. على سبيل المثال، يمكن للعقاقير أن تعيق النسخ العكسي، أو المتكامل، أو البروتيز، أو دخول الفيروس إلى الخلية.</p>
<p><img decoding="async" loading="lazy" alt="دورة حياة الرتروفيروس" src="https://cyberrestorelab.com/ar/assets/images/retrovirusy-osobennosti-i-otlichiya-02-0eca714436bcd5eb98960ac8fbdbda6d.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تختلف-الرتروفيروسات-عن-الفيروسات-الأخرى">كيف تختلف الرتروفيروسات عن الفيروسات الأخرى<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%83%D9%8A%D9%81-%D8%AA%D8%AE%D8%AA%D9%84%D9%81-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B9%D9%86-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D8%AE%D8%B1%D9%89" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تختلف الرتروفيروسات عن الفيروسات الأخرى" title="ارتباط مباشر بالعنوان كيف تختلف الرتروفيروسات عن الفيروسات الأخرى">​</a></h2>
<p>الاختلاف الرئيسي للرتروفيروسات هو تكوين نسخة من DNA على أساس RNA واندماجها في جينوم الخلية. لكن لفهم كامل، من المفيد مقارنة الرتروفيروسات مع مجموعات أخرى من الفيروسات.</p>
<table><thead><tr><th>الميزة</th><th>الرتروفيروسات</th><th>العديد من الفيروسات RNA الأخرى</th><th>فيروسات DNA</th></tr></thead><tbody><tr><td>المادة الوراثية</td><td>RNA</td><td>RNA</td><td>DNA</td></tr><tr><td>النسخ العكسي الإلزامي</td><td>نعم</td><td>عادةً لا</td><td>لا، باستثناء مجموعات معينة مع النسخ العكسي</td></tr><tr><td>الاندماج في جينوم المضيف</td><td>الجزء الرئيسي من الدورة</td><td>عادةً غير مطلوب</td><td>ممكن في بعض الحالات، لكنه ليس عالمياً</td></tr><tr><td>الحفاظ المخفي طويل الأمد</td><td>غالباً ممكن</td><td>يعتمد على الفيروس</td><td>ممكن لدى بعض الفيروسات</td></tr><tr><td>الإنزيمات الأساسية المستهدفة للعلاج</td><td>النسخ العكسي، المتكامل، البروتيز</td><td>RNA-بولي مرزات، بروتيزات وبروتينات أخرى</td><td>DNA-بولي مرزات وبروتينات أخرى</td></tr><tr><td>مثال</td><td>HIV، HTLV</td><td>إنفلونزا، فيروس كورونا، فيروس الجدري</td><td>فيروس الهربس، فيروس الأدينو، فيروس البابيلوما</td></tr></tbody></table>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الاختلاف-عن-الفيروسات-rna-العادية">الاختلاف عن الفيروسات RNA العادية<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%A7%D8%AE%D8%AA%D9%84%D8%A7%D9%81-%D8%B9%D9%86-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-rna-%D8%A7%D9%84%D8%B9%D8%A7%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاختلاف عن الفيروسات RNA العادية" title="ارتباط مباشر بالعنوان الاختلاف عن الفيروسات RNA العادية">​</a></h3>
<p>تتكاثر العديد من الفيروسات RNA بدون مرحلة الاندماج في جينوم الخلية. على سبيل المثال، تستخدم فيروسات الأنفلونزا وفيروسات كورونا إنزيماتها المعتمدة على RNA لإنشاء نسخ جديدة من RNA. يمكن لهذه الفيروسات أن تسبب الإصابات الحادة، على الرغم من أن استمرارها يعتمد على الفيروس المحدد وحالة الجسم.</p>
<p>تعمل الرتروفيروسات بشكل مختلف. حيث تتحول RNA إلى DNA، ثم تدمجها في الجينوم الخلوي. لذا يمكن أن تحصل العدوى على شكل داخلي مستدام.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الاختلاف-عن-فيروسات-dna">الاختلاف عن فيروسات DNA<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%A7%D8%AE%D8%AA%D9%84%D8%A7%D9%81-%D8%B9%D9%86-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-dna" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاختلاف عن فيروسات DNA" title="ارتباط مباشر بالعنوان الاختلاف عن فيروسات DNA">​</a></h3>
<p>تحمل فيروسات DNA بالفعل المادة الوراثية على شكل DNA. ليست ملزمة بواجهة مرحلة النسخ العكسي. يمكن لبعض فيروسات DNA أن تبقى في الخلايا لفترة طويلة، مثل فيروسات الهربس. ومع ذلك، تختلف آليات مكثفاتها عن إدماج الرتروفيروسات.</p>
<p>هناك أيضاً فيروسات خاصة تستخدم النسخ العكسي، لكنها ليست رتروفيروسات. على سبيل المثال، فيروس التهاب الكبد B هو فيروس DNA يشتمل النسخ العكسي في دورة حياته. لذلك، لا تجعل مجرد وجود الإنزيم النسخ العكسي الفيروس ريتروفيروسًا. من المهم أن تكون الدورة العامة، وبنية الجينوم، والانتساب إلى عائلة Retroviridae.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الاختلاف-عن-البكتيريوfاجات">الاختلاف عن البكتيريوfاجات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%A7%D8%AE%D8%AA%D9%84%D8%A7%D9%81-%D8%B9%D9%86-%D8%A7%EF%BF%BD%D9%84%D8%A8%D9%83%D8%AA%D9%8A%D8%B1%D9%8A%D9%88f%D8%A7%D8%AC%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاختلاف عن البكتيريوfاجات" title="ارتباط مباشر بالعنوان الاختلاف عن البكتيريوfاجات">​</a></h3>
<p>تقوم بكتيريوfاجات بإصابة البكتيريا وليس خلايا البشر أو الحيوانات. يمكن لبعض الفاجات أيضاً أن تدمج مادة وراثية خاصة بها في جينوم البكتيريا. لكن هذا عالم بيولوجي مختلف: أهداف مختلفة من الخلايا، وهياكل مختلفة، وآليات مختلفة للتفاعل.</p>
<p>تقوم الرتروفيروسات بإصابة الخلايا حقيقية النواة للحيوانات والبشر. ترتبط إنزيماتها وغلافها وطريقة الشيخوخة بتلك الأنواع من الخلايا.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-يصعب-القضاء-على-العدوى-الرترو-فيروسية-كليًا">لماذا يصعب القضاء على العدوى الرترو فيروسية كليًا<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%B5%D8%B9%D8%A8-%D8%A7%D9%84%D9%82%D8%B6%D8%A7%D8%A1-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%B9%D8%AF%D9%88%D9%89-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D9%8A%D8%A9-%D9%83%D9%84%D9%8A%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا يصعب القضاء على العدوى الرترو فيروسية كليًا" title="ارتباط مباشر بالعنوان لماذا يصعب القضاء على العدوى الرترو فيروسية كليًا">​</a></h2>
<p>تعد الرتروفيروسات معقدة للإزالة الكاملة من الجسم بسبب شكل البروفي فيروس. عندما يتم إدماج DNA الفيروسي في جينوم الخلية، يصبح جزءاً من DNA الخلية. إذا كان البروفي فيروس غير نشط، قد لا يرى الجهاز المناعي الخلية المصابة كخطر.</p>
<p>تم دراسة هذه الفكرة بصورة جيدة مع HIV. العلاج بالأدوية المضادة للرتروفيروس يمكن أن يسيطر بشكل فعال على تكاثر الفيروس. مع تناول الدواء بشكل صحيح، قد تكون الحمل الفيروسي غير القابلة للكشف بواسطة الاختبارات القياسية. ومع ذلك، يمكن أن تبقى الاحتياطيات الخلوية الخفية بالبروفي فيروس. لذلك، لا يمكن التوقف عن العلاج دون استشارة طبيب.</p>
<p>ترتبط الصعوبات بعدة عوامل:</p>
<ul>
<li>البروفي فيروس يقع داخل DNA الخلية؛</li>
<li>يمكن لبعض الخلايا المصابة أن تعيش لفترة طويلة؛</li>
<li>يمكن أن يتغير الفيروس بسرعة؛</li>
<li>لا يكتشف الجهاز المناعي دائمًا العدوى الكامنة؛</li>
<li>يمكن أن تعمل أنسجة مختلفة كاحتياطيات للفيروس.</li>
</ul>
<p>ومع ذلك, لا تزال الطب في تقدم. يتم دراسة استراتيجيات جديدة تستهدف الاحتياطيات الكامنة، والتقنيات الجينية، والأجسام المضادة الجديدة وأساليب اللقاح. ولكن في الممارسة السريرية، تبقى العلاج الدوري المضاد للرترو فيروس هو الأساس لمراقبة HIV كما تقرره المتخصصين.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="hiv-كأكثر-الرتروفيروسات-شهرة">HIV كأكثر الرتروفيروسات شهرة<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#hiv-%D9%83%D8%A3%D9%83%D8%AB%D8%B1-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B4%D9%87%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان HIV كأكثر الرتروفيروسات شهرة" title="ارتباط مباشر بالعنوان HIV كأكثر الرتروفيروسات شهرة">​</a></h2>
<p>يتبع HIV عائلة اللينتفيروسات - وهي مجموعة من الرتروفيروسات التي غالبًا ما تسبب عدوى بطيئة التطور. الهدف الرئيسي لـ HIV هو خلايا جهاز المناعة، خاصة خلايا اللمفوسيت CD4+. يمكن أن يتفاعل الفيروس أيضًا مع خلايا أخرى تحتوي على مستقبلات ومرافقات مناسبة.</p>
<p>بدون العلاج، يمكن أن تدمر عدوى HIV تدريجياً جهاز المناعة وتؤدي إلى متلازمة نقص المناعة المكتسب. ومع ذلك، مع التشخيص المبكر والعلاج المناسب، يمكن للشخص أن يحافظ على جودة الحياة لفترة طويلة ويقلل من خطر نقل الفيروس.</p>
<p>من المهم التمييز بين مفهومين:</p>
<ul>
<li><strong>HIV</strong> - الفيروس الذي يسبب العدوى؛</li>
<li><strong>الإيدز</strong> - المرحلة المتأخرة من عدوى HIV المرتبطة بنقص المناعة الواضح.</li>
</ul>
<p>ليس كل شخص مصاب بـ HIV لديه إيدز. الهدف من العلاج الحديث هو منع المرض من التقدم.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="رتروفيروسات-أخرى-لدى-البشر-والحيوانات">رتروفيروسات أخرى لدى البشر والحيوانات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A3%D8%AE%D8%B1%D9%89-%D9%84%D8%AF%D9%89-%D8%A7%D9%84%D8%A8%D8%B4%D8%B1-%D9%88%D8%A7%D9%84%D8%AD%D9%8A%D9%88%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان رتروفيروسات أخرى لدى البشر والحيوانات" title="ارتباط مباشر بالعنوان رتروفيروسات أخرى لدى البشر والحيوانات">​</a></h2>
<p>بالرغم من أن HIV هو الأكثر شهرة، إلا أنه ليس الفيروس الرترو الوحيد.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="htlv">HTLV<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#htlv" class="hash-link" aria-label="ارتباط مباشر بالعنوان HTLV" title="ارتباط مباشر بالعنوان HTLV">​</a></h3>
<p>HTLV، أو فيروس اللوكيميا T البشرية، أيضًا ينتمي إلى الرتروفيروسات. ترتبط بعض الأنواع من HTLV بمخاطر معينة من الأمراض، بما في ذلك اللوكيميا/الليمفوما الخلوية T الكبار والتأثيرات الالتهابية على الجهاز العصبي. ومع ذلك، لدى العديد من الأشخاص المصابين، قد لا يتطور المرض.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الرتروفيروسات-الحيوانية">الرتروفيروسات الحيوانية<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D8%AD%D9%8A%D9%88%D8%A7%D9%86%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الرتروفيروسات الحيوانية" title="ارتباط مباشر بالعنوان الرتروفيروسات الحيوانية">​</a></h3>
<p>تم دراسة الرتروفيروسات الحيوانية منذ فترة طويلة. يمكن أن تصيب القطط، والقرود، والماشية، والطيور، وأنواع أخرى. على سبيل المثال، فيروس نقص المناعة في القطط ينتمي إلى الرتروفيروسات وله بعض أوجه الشبه مع HIV من حيث دورة الحياة العامة، لكنه ليس نفس الفيروس ولا يعتبر تهديدًا شائعًا للبشر.</p>
<p>يساعد دراسة الرتروفيروسات الحيوانية على فهم تطور الفيروسات، وآليات الاستجابة المناعية، ونمو العلاجات المضادة للفيروسات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الرتروفيروسات-المتوطنه">الرتروفيروسات المتوطنه<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AA%D9%88%D8%B7%D9%86%D9%87" class="hash-link" aria-label="ارتباط مباشر بالعنوان الرتروفيروسات المتوطنه" title="ارتباط مبا�شر بالعنوان الرتروفيروسات المتوطنه">​</a></h3>
<p>موضوع خاص هو الرتروفيروسات المتوطنه. هذه آثار من عدوات ريتروفيروس قديمة، التي طبقت ذات يوم في جينوم الأسلاف والتي تم وراثتها من خلال الأجيال. بالنسبة للإنسان، تحتوي نسبة كبيرة من الجينوم على تسلسلات من أصل ريتروفيروس، لكن معظمها لا تشكل فيروسًا عدوانيًا كاملاً.</p>
<p>بعض هذه العناصر فقدت نشاطها. قد يتم استخدام البعض الآخر من قبل الكائنات الحية خلال التطور. على سبيل المثال، تشارك بعض البروتينات ذات الأصل الرتروفايروسي في العمليات المرتبطة بالمشيمة لدى الثدييات. وهذا يظهر أن العلاقات بين الفيروسات والمضيفين ليست دائماً مرتبطة بالمرض فقط.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تنتقل-الرتروفيروسات">كيف تنتقل الرتروفيروسات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%83%D9%8A%D9%81-%D8%AA%D9%86%D8%AA%D9%82%D9%84-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تنتقل الرتروفيروسات" title="ارتباط مباشر بالعنوان كيف تنتقل الرتروفيروسات">​</a></h2>
<p>طرق النقل تعتمد على الرتروفيروس المحدد. بالنسبة لـ HIV، تعتبر أهم طرق نقل الاتصال بالدم، والعلاقات الجنسية غير المحمية، والنقل من الأم إلى الطفل أثناء الحمل، والولادة أو الرضاعة الطبيعية. ينخفض خطر النقل بشكل كبير مع العلاج الفعال والمراقبة الطبية.</p>
<p>يمكن أن تنتقل HTLV من خلال الرضاعة الطبيعية، والدم، والعلاقات الجنسية. تعتمد طرق نقل الرتروفيروسات الحيوانية على نوع الفيروس وسلوك الحيوان.</p>
<p>لا تنتقل الرتروفيروسات من خلال التفاعل الاجتماعي العادي، والمصافحة، والعناق، واستخدام الأواني المشتركة أو التواجد في نفس الغرفة. يحتاج العدوى إلى ظروف بيولوجية محددة يتم فيها دخول الفيروس إلى خلايا قابلة للإصابة.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="تشخيص-العدوى-الرترو-فيروسية">تشخيص العدوى الرترو فيروسية<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%AA%D8%B4%D8%AE%D9%8A%D8%B5-%D8%A7%D9%84%D8%B9%D8%AF%D9%88%D9%89-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88-%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان تشخيص العدوى الرترو فيروسية" title="ارتباط مباشر بالعنوان تشخيص العدوى الرترو فيروسية">​</a></h2>
<p>يعتمد التشخيص على العدوى التي يجب تحديدها. على سبيل المثال، عند الاشتباه في HIV، يتم استخدام اختبارات مختبرية لاكتشاف الأجسام المضادة، أو المستضدات، أو المادة الوراثية للفيروس. تؤكد خوارزميات اختبار معتمدة القيم المتحصل عليها.</p>
<p>عادة ما يمكن أن تشمل التشخيص:</p>
<ol>
<li><strong>اختبار فحص.</strong> يساعد على تحديد العدوى المحتملة.</li>
<li><strong>تحليل مؤكد.</strong> يقلل من خطر الخطأ في التفسير.</li>
<li><strong>تقييم الحمل الفيروسي.</strong> يوضح هذا الاختبار كمية RNA الفيروسي في الدم.</li>
<li><strong>تقييم الحالة المناعية.</strong> في حالة HIV، غالبًا ما يتم قياس عدد خلايا CD4.</li>
<li><strong>اختبار مقاومة الأدوية.</strong> قد يكون ذلك ضرورياً لاختيار العلاج.</li>
</ol>
<p>التشخيص الذاتي من خلال الأعراض غير موثوق به. يمكن أن تتطور العديد من العدوى الرترو فيروسية لفترة طويلة دون علامات واضحة. لذا، عند وجود خطر العدوى، تعتبر الاختبارات المختبرية واستشارة الطبيب مهمة.</p>
<p><img decoding="async" loading="lazy" alt="تشخيص العدوى الرترو فيروسية" src="https://cyberrestorelab.com/ar/assets/images/retrovirusy-osobennosti-i-otlichiya-03-f6fb9947b72b92c94f286dbd5266e03e.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="العلاج-والوقاية">العلاج والوقاية<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%B9%D9%84%D8%A7%D8%AC-%D9%88%D8%A7%D9%84%D9%88%D9%82%D8%A7%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان العلاج والوقاية" title="ارتباط مباشر بالعنوان العلاج والوقاية">​</a></h2>
<p>يعتمد علاج العدوى الرترو فيروسية على الفيروس المحدد. يتم استخدام مجموعة من الأدوية المضادة للرترو فيروس لـ HIV. تؤثر هذه الأدوية على مراحل مختلفة من دورة الحياة للفيروس وتساهم في كبت تكاثره.</p>
<p>تشمل الفئات الرئيسية للأدوية المعالجة لـ HIV:</p>
<ul>
<li>مثبطات النسخ العكسي؛</li>
<li>مثبطات المتكامل؛</li>
<li>مثبطات البروتيز؛</li>
<li>مثبطات الاختراق أو الاندماج؛</li>
<li>أدوية أخرى تؤثر على مراحل معينة من الدورة.</li>
</ul>
<p>تقلل العلاج المركب من خطر المقاومة وتزيد من فعالية السيطرة على العدوى. يجب أن يتم اختيار العربية بواسطة طبيب. لا يجب البدء أو تغيير أو إنهاء العلاج من تلقاء نفسك.</p>
<p>تشمل الوقاية تدابير واضحة:</p>
<ul>
<li>استخدام الواقيات والممارسات الوقائية؛</li>
<li>اختبار لـ HIV وغيرها من العدوى في حالات الخطر؛</li>
<li>استخدام أدوات معقمة أثناء الإجراءات الطبية والتجميلية؛</li>
<li>الامتناع عن مشاركة الإبر؛</li>
<li>الوقاية من انتقال العدوى من الأم إلى الطفل تحت إشراف الطبيب؛</li>
<li>الوقاية قبل الاتصال والوقاية بعد الاتصال بـ HIV لأسباب طبية.</li>
</ul>
<p>تعمل هذه التدابير بشكل أفضل عندما يتم تطبيقها بشكل منهجي ودون وصمة. كلما علم الشخص بالخطر وطلب المساعدة في وقت مبكر، زادت الفرص للوقاية والعلاج.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأساطير-الشائعة-حول-الرتروفيروسات">الأساطير الشائعة حول الرتروفيروسات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A7%D9%84%D8%A3%D8%B3%D8%A7%D8%B7%D9%8A%D8%B1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأساطير الشائعة حول الرتروفيروسات" title="ارتباط مباشر بالعنوان الأساطير الشائعة حول الرتروفيروسات">​</a></h2>
<p>تحيط الأساطير حول الرتروفيروسات بحالة من الفوضى. ترتبط بعض الأساطير بالخوف من HIV، وبعضها بالتفهم غير الصحيح لعلم الفيروسات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="خرافة-جميع-الرتروفيروسات-خطيرة-بنفس-القدر">خرافة: جميع الرتروفيروسات خطيرة بنفس القدر<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%AE%D8%B1%D8%A7%D9%81%D8%A9-%D8%AC%D9%85%D9%8A%D8%B9-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%AE%D8%B7%D9%8A%D8%B1%D8%A9-%D8%A8%D9%86%D9%81%D8%B3-%D8%A7%D9%84%D9%82%D8%AF%D8%B1" class="hash-link" aria-label="ارتباط مباشر بالعنوان خرافة: جميع الرتروفيروسات خطيرة بنفس القدر" title="ارتباط مباشر بالعنوان خرافة: جميع الرتروفيروسات خطيرة بنفس القدر">​</a></h3>
<p>هذا خاطئ. تختلف الرتروفيروسات من حيث خلايا الهدف، وطرق النقل، وسرعة انتشار العدوى والعواقب على الجسم. تتضمن HIV وHTLV والرتروفيروسات الحيوانية خصائص مختلفة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="خرافة-إذا-تم-إدماج-الفيروس-في-dna-فإن-العلاج-لا-جدوى-منه">خرافة: إذا تم إدماج الفيروس في DNA، فإن العلاج لا جدوى منه<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%AE%D8%B1%D8%A7%D9%81%D8%A9-%D8%A5%D8%B0%D8%A7-%D8%AA%D9%85-%D8%A5%D8%AF%D9%85%D8%A7%D8%AC-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D9%81%D9%8A-dna-%D9%81%D8%A5%D9%86-%D8%A7%D9%84%D8%B9%D9%84%D8%A7%D8%AC-%D9%84%D8%A7-%D8%AC%D8%AF%D9%88%D9%89-%D9%85%D9%86%D9%87" class="hash-link" aria-label="ارتباط مباشر بالعنوان خرافة: إذا تم إدماج الفيروس في DNA، فإن العلاج لا جدوى منه" title="ارتباط مباشر بالعنوان خرافة: إذا تم إدماج الفيروس في DNA، فإن العلاج لا جدوى منه">​</a></h3>
<p>هذا أيضًا خاطئ. نعم، من الصعب إزالة البروفي فيروس تمامًا. لكن العلاج يمكن أن يوقف تكاثر الفيروس بشكل فعال، ويحمي نظام المناعة، ويقلل من خطر النقل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="خرافة-يمكن-العدوى-بالرتروفيروسات-عبر-الهواء">خرافة: يمكن العدوى بالرتروفيروسات عبر الهواء<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%AE%D8%B1%D8%A7%D9%81%D8%A9-%D9%8A%D9%85%D9%83%D9%86-%D8%A7%D9%84%D8%B9%D8%AF%D9%88%D9%89-%D8%A8%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%B9%D8%A8%D8%B1-%D8%A7%D9%84%D9%87%D9%88%D8%A7%D8%A1" class="hash-link" aria-label="ارتباط مباشر بالعنوان خرافة: يمكن العدوى بالرتروفيروسات عبر الهواء" title="ارتباط مباشر بالعنوان خرافة: يمكن ال�عدوى بالرتروفيروسات عبر الهواء">​</a></h3>
<p>لتجنب HIV وHTLV، ليس هناك طريق انتشار فعال عبر الهواء. لا يتم نقلها كما هو الحال مع الإنفلونزا أو الحصبة. يتطلب النقل سوائل بيولوجية وظروف معينة للتواصل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="خرافة-يوجد-النسخ-العكسي-فقط-في-الرتروفيروسات">خرافة: يوجد النسخ العكسي فقط في الرتروفيروسات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%AE%D8%B1%D8%A7%D9%81%D8%A9-%D9%8A%D9%88%D8%AC%D8%AF-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%B9%D9%83%D8%B3%D9%8A-%D9%81%D9%82%D8%B7-%D9%81%D9%8A-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان خرافة: يوجد النسخ العكسي فقط في الرتروفيروسات" title="ارتباط مباشر بالعنوان خرافة: يوجد النسخ العكسي فقط في الرتروفيروسات">​</a></h3>
<p>لا. توجد النسخ العكسي أيضًا في أنظمة بيولوجية أخرى. على سبيل المثال، يستخدم فيروس التهاب الكبد B النسخ العكسي، لكنه ليس رتروفيروسًا. كما أن النسخ العكسي مرتبط ببعض العناصر المتحركة في الجينوم.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="faq-إجابات-على-الأسئلة-الشائعة-حول-الرتروفيروسات">FAQ: إجابات على الأسئلة الشائعة حول الرتروفيروسات<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#faq-%D8%A5%D8%AC%D8%A7%D8%A8%D8%A7%D8%AA-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%AD%D9%88%D9%84-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان FAQ: إجابات على الأسئلة الشائعة حول الرتروفيروسات" title="ارتباط مباشر بالعنوان FAQ: إجابات على الأسئلة الشائعة حول الرتروفيروسات">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-يختلف-الرتروفيروس-عن-الفيروس-العادي">كيف يختلف الرتروفيروس عن الفيروس العادي؟<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%83%D9%8A%D9%81-%D9%8A%D8%AE%D8%AA%D9%84%D9%81-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%B9%D9%86-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A7%D9%84%D8%B9%D8%A7%D8%AF%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف يختلف الرتروفيروس عن الفيروس العادي؟" title="ارتباط مباشر بالعنوان كيف يختلف الرتروفيروس عن الفيروس العادي؟">​</a></h3>
<p>يختلف الرتروفيروس بأنه يقوم بإعادة كتابة RNA الخاص به إلى DNA وإدماج هذا الـDNA في جينوم الخلية. ليس هناك حاجة لمراحل إلزامية مثل هذه في العديد من الفيروسات الأخرى.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="لماذا-يسمى-hiv-رتروفيروسًا">لماذا يسمى HIV رتروفيروسًا؟<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%B3%D9%85%D9%89-hiv-%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان لماذا يسمى HIV رتروفيروسًا؟" title="ارتباط مباشر بالعنوان لماذا يسمى HIV رتروفيروسًا؟">​</a></h3>
<p>يتم تسمية HIV بالرتروفيروس لأنه يحمل جينوم RNA، ويستخدم النسخ العكسي، ويقوم بإنشاء بروفي فيروس، مدمج في DNA الخلية المضيفة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-إزالة-الرتروفيروس-بالكامل-من-الجسم">هل يمكن إزالة الرتروفيروس بالكامل من الجسم؟<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%A5%D8%B2%D8%A7%D9%84%D8%A9-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3-%D8%A8%D8%A7%D9%84%D9%83%D8%A7%D9%85%D9%84-%D9%85%D9%86-%D8%A7%D9%84%D8%AC%D8%B3%D9%85" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن إزالة الرتروفيروس بالكامل من الجسم؟" title="ارتباط مباشر بالعنوان هل يمكن إزالة الرتروفيروس بالكامل من الجسم؟">​</a></h3>
<p>بالنسبة لبعض عدوى الرترو فيروس، خاصة HIV، يزال إزالة جميع الاحتياطيات المخفية تحديًا معقدًا. ومع ذلك، يمكن أن تتحكم العلاجات بشكل فعال في الفيروس وتمنع تقدم المرض.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-جميع-الفيروسات-rna-هي-رتروفيروسات">هل جميع الفيروسات RNA هي رتروفيروسات؟<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%87%D9%84-%D8%AC%D9%85%D9%8A%D8%B9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-rna-%D9%87%D9%8A-%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل جميع الفيروسات RNA هي رتروفيروسات؟" title="ارتباط مباشر بالعنوان هل جميع الفيروسات RNA هي رتروفيروسات؟">​</a></h3>
<p>لا. هناك العديد من الفيروسات RNA، لكن الرتروفيروسات هي مجموعة منفصلة. يميزها النسخ العكسي وإدماج DNA الفيروسي في جينوم الخلية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-تسبب-الرتروفيروسات-دائمًا-السرطان">هل تسبب الرتروفيروسات دائمًا السرطان؟<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%87%D9%84-%D8%AA%D8%B3%D8%A8%D8%A8-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%AF%D8%A7%D8%A6%D9%85%D9%8B%D8%A7-%D8%A7%D9%84%D8%B3%D8%B1%D8%B7%D8%A7%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل تسبب الرتروفيروسات دائمًا السرطان؟" title="ارتباط مباشر بالعنوان هل تسبب الرتروفيروسات دائمًا السرطان؟">​</a></h3>
<p>لا. بعض الرتروفيروسات مرتبطة بالأمراض الأورام، لكن هذه ليست سمة عالمية. تتوقف النتائج على نوع الفيروس، وخلية الهدف، واستجابة الجسم.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-الرتروفيروسات-المتوطنة-خطيرة">هل الرتروفيروسات المتوطنة خطيرة؟<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D9%87%D9%84-%D8%A7%D9%84%D8%B1%D8%AA%D8%B1%D9%88%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%AA%D9%88%D8%B7%D9%86%D8%A9-%D8%AE%D8%B7%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل الرتروفيروسات المتوطنة خطيرة؟" title="ارتباط مباشر بالعنوان هل الرتروفيروسات المتوطنة خطيرة؟">​</a></h3>
<p>معظم التسلسلات الرترو فيروسية المتوطنة في الجينوم البشري لا تشكل فيروسات عدوانية. فهي آثار لعدوى قديمة، وغالبًا لا تمثل تهديدًا للعدوى في حد ذاتها.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="أهم-شيء-يجب-تذكره">أهم شيء يجب تذكره<a href="https://cyberrestorelab.com/ar/blog/retrovirusy-osobennosti-i-otlichiya#%D8%A3%D9%87%D9%85-%D8%B4%D9%8A%D8%A1-%D9%8A%D8%AC%D8%A8-%D8%AA%D8%B0%D9%83%D8%B1%D9%87" class="hash-link" aria-label="ارتباط مباشر بالعنوان أهم شيء يجب تذكره" title="ارتباط مباشر بالعنوان أهم شيء يجب تذكره">​</a></h2>
<p>الرتروفيروسات هي مجموعة خاصة من الفيروسات RNA، تستخدم النسخ العكسي، وتخلق نسخة DNA من جينومها وتدمجها في DNA الخلية. وهذه هي الخصائص الرئيسية لها: القدرة على الحفاظ المطول، وتعقيد الإزالة النهائية، والأهداف المحددة للعلاج. تختلف عن معظم الفيروسات RNA وDNA ليس فقط في البنية بل في دورة الحياة.</p>
<p>إذا كنت تبحث في علم الفيروسات، أو تقيم خطر العدوى، أو تريد فهم نتائج التحاليل، لا تقتصر على المعلومات العامة. في حالة الخطر الحقيقي للإصابة، قم بإجراء اختبار مختبري، واستشر طبيبًا، واتباع توصيات موثوقة للوقاية والعلاج.</p>]]></content>
        <category label="article" term="article"/>
        <category label="mql" term="mql"/>
        <category label="lrtrwfyrwst" term="lrtrwfyrwst"/>
        <category label="lm-lfyrwst" term="lm-lfyrwst"/>
        <category label="fyrws-nqs-lmn" term="fyrws-nqs-lmn"/>
        <category label="l-dw" term="l-dw"/>
    </entry>
    <entry>
        <title type="html"><![CDATA[كيف تحمي بياناتك الشخصية من برامج الفدية: دليل عملي]]></title>
        <id>https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov</id>
        <link href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov"/>
        <updated>2026-03-07T00:00:00.000Z</updated>
        <summary type="html"><![CDATA[كيف تحمي بياناتك الشخصية من برامج الفدية - سؤال يتعلق ليس فقط بالشركات ولكن أيضًا بالمستخدمين العاديين. يمكن أن تقوم برامج الفدية بتشفير الصور والمستندات والأرشيفات والملفات العملية وقواعد البيانات الخاصة بكلمات المرور، ثم تطلب المال لفك التشفير. في هذه المقالة، سنناقش كيفية تقليل خطر الإصابة، وضبط النسخ الاحتياطية، وحماية الحسابات، والتعرف على الرسائل الخطيرة، وماذا تفعل إذا كانت الملفات مشفرة بالفعل.]]></summary>
        <content type="html"><![CDATA[<p>كيف تحمي بياناتك الشخصية من برامج الفدية - سؤال يتعلق ليس فقط بالشركات ولكن أيضًا بالمستخدمين العاديين. يمكن أن تقوم برامج الفدية بتشفير الصور والمستندات والأرشيفات والملفات العملية وقواعد البيانات الخاصة بكلمات المرور، ثم تطلب المال لفك التشفير. في هذه المقالة، سنناقش كيفية تقليل خطر الإصابة، وضبط النسخ الاحتياطية، وحماية الحسابات، والتعرف على الرسائل الخطيرة، وماذا تفعل إذا كانت الملفات مشفرة بالفعل.</p>
<p>الفكرة الرئيسية بسيطة: الحماية من برامج الفدية لا تتحقق من خلال أداة واحدة، بل من خلال مجموعة من العادات والإعدادات. برنامج مكافحة الفيروسات مهم، لكنه لا يحل محل التحديثات، والنسخ الاحتياطية، والحرص مع المرفقات، والأذونات الصحيحة. كلما زادت مستويات الحماية التي تستخدمها، قل احتمال فقدان البيانات.</p>
<p><img decoding="async" loading="lazy" alt="حماية البيانات من برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov-01-b7c8a41d64bb754293073733305965c7.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ما-هي-برامج-الفدية-ولماذا-هي-خطيرة">ما هي برامج الفدية ولماذا هي خطيرة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%85%D8%A7-%D9%87%D9%8A-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D9%88%D9%84%D9%85%D8%A7%D8%B0%D8%A7-%D9%87%D9%8A-%D8%AE%D8%B7%D9%8A%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان ما هي برامج الفدية ولماذا هي خطيرة" title="ارتباط مباشر بالعنوان ما هي برامج الفدية ولماذا هي خطيرة">​</a></h2>
<p>برنامج الفدية، أو ransomware، هو برنامج ضار يقوم بحظر الوصول إلى البيانات. عادة ما يقوم بتشفير الملفات على الكمبيوتر، أو الأقراص الخارجية، أو المجلدات الشبكية، أو في السجلات السحابية. بعد ذلك، يظهر المهاجمون ملاحظة تطالب بفدية.</p>
<p>تكمن خطورة برامج الفدية في أنها تضرب ما هو قيم: الصور الشخصية، المستندات، العقود، الشهادات، الملفات الضريبية، المشاريع العملية. حتى إذا كان الكمبيوتر قابلاً لإعادة التثبيت، فإن استعادة البيانات الفريدة أمر صعب بدون نسخة احتياطية.</p>
<p>بالإضافة إلى التشفير، غالبًا ما تشمل الهجمات الحديثة سرقة المعلومات. يمكن للمجرمين التهديد بنشر المستندات إذا لم تدفع الضحية. لذلك، يجب أن تتضمن حماية البيانات الشخصية من برامج الفدية ليس فقط استعادة الملفات، ولكن أيضًا الوقاية من التسريبات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تصل-برامج-الفدية-إلى-الأجهزة">كيف تصل برامج الفدية إلى الأجهزة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%B5%D9%84-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9-%D8%A5%D9%84%D9%89-%D8%A7%D9%84%D8%A3%D8%AC%D9%87%D8%B2%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تصل برامج الفدية إلى الأجهزة" title="ارتباط مباشر بالعنوان كيف تصل برامج الفدية إلى الأجهزة">​</a></h2>
<p>فهم طرق الإصابة يساعد في سد أضعف النقاط. تبدأ معظم الهجمات ليس بـ"السحر"، بل من خلال الإجراءات العادية للمستخدم أو النظام السيء الإعداد.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="رسائل-البريد-الإلكتروني-الاحتيالية-والمرفقات">رسائل البريد الإلكتروني الاحتيالية والمرفقات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%B1%D8%B3%D8%A7%D8%A6%D9%84-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D9%84%D9%8A%D8%A9-%D9%88%D8%A7%D9%84%D9%85%D8%B1%D9%81%D9%82%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان رسائل البريد الإلكتروني الاحتيالية والمرفقات" title="ارتباط مباشر بالعنوان رسائل البريد الإلكتروني الاحتيالية والمرفقات">​</a></h3>
<p>السيناريو الأكثر شيوعًا هو رسالة تحتوي على مرفق أو رابط. قد تبدو كإشعار من البنك أو خدمة الشحن أو مصلحة الضرائب أو صاحب العمل أو شركة مألوفة. داخلها قد يكون هناك أرشيف، أو مستند مع ماكروس، أو ملف تنفيذي، أو رابط إلى صفحة مزيفة.</p>
<p>تكون المرفقات ذات الامتدادات المزدوجة خاصة خطيرة، مثل ملف بالصورة: حساب.pdf.exe. إذا كانت إصدارات الملفات المعروفة مخفية في نظام التشغيل Windows، قد يرى المستخدم فقط حساب.pdf ويقوم بتشغيل البرنامج الضار.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="المواقع-المخترقة-والتنزيلات-الضارة">المواقع المخترقة والتنزيلات الضارة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D9%85%D9%88%D8%A7%D9%82%D8%B9-%D8%A7%D9%84%D9%85%D8%AE%D8%AA%D8%B1%D9%82%D8%A9-%D9%88%D8%A7%D9%84%D8%AA%D9%86%D8%B2%D9%8A%D9%84%D8%A7%D8%AA-%D8%A7%D9%84%D8%B6%D8%A7%D8%B1%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان المواقع المخترقة والتنزيلات الضارة" title="ارتباط مباشر بالعنوان المواقع المخترقة والتنزيلات الضارة">​</a></h3>
<p>أحيانًا تحدث الإصابة من خلال البرامج المقرصنة، أو المفعِّلات، أو المودات للألعاب، أو النسخ "المجانية" من البرامج المدفوعة، أو الإضافات المشبوهة للمتصفح. هذه الملفات غالبًا ما تطلب منك تعطيل برنامج مكافحة الفيروسات قبل التثبيت. هذه إشارة خطيرة.</p>
<p>كما تشكل المواقع التي تعرض تحديثًا عاجلاً للمتصفح أو مشغل الفيديو أو الشفرة خطرًا. يجب تنزيل التحديثات فقط من مصادر رسمية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الثغرات-في-النظام-والبرامج">الثغرات في النظام والبرامج<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AB%D8%BA%D8%B1%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A7%D9%84%D9%86%D8%B8%D8%A7%D9%85-%D9%88%D8%A7%D9%84%D8%A8%D8%B1%D8%A7%D9%85%D8%AC" class="hash-link" aria-label="ارتباط مباشر بالعنوان الثغرات في النظام والبرامج" title="ارتباط مباشر بالعنوان الثغرات في النظام والبرامج">​</a></h3>
<p>إذا كان نظام التشغيل، المتصفح، حزمة المكتب، أو برنامج الأرشيف قديمًا ولا يتم تحديثه، يمكن للمهاجمين استغلال الثغرات المعروفة. لذا، فإن التحديثات المنتظمة هي واحدة من طرق الحماية الأساسية من برامج الفدية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كلمات-المرور-الضعيفة-والوصول-عن-بعد">كلمات المرور الضعيفة والوصول عن بعد<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A7%D9%84%D8%B6%D8%B9%D9%8A%D9%81%D8%A9-%D9%88%D8%A7%D9%84%D9%88%D8%B5%D9%88%D9%84-%D8%B9%D9%86-%D8%A8%D8%B9%D8%AF" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمات المرور الضعيفة والوصول عن بعد" title="ارتباط مباشر بالعنوان كلمات المرور الضعيفة والوصول عن بعد">​</a></h3>
<p>أحيانًا يقوم المستخدمون المنزليون بتفعيل سطح المكتب عن بعد، والمجلدات الشبكية أو الوصول إلى NAS دون حماية موثوقة. إذا كانت كلمة المرور ضعيفة أو مستخدمة مسبقًا، يمكن تخمين الحساب أو سرقته. بعد الدخول، يحصل المهاجم على إمكانية تشغيل البرامج وتشفير البيانات.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="خطة-خطوة-بخطوة-لحماية-البيانات">خطة خطوة بخطوة لحماية البيانات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%AE%D8%B7%D8%A9-%D8%AE%D8%B7%D9%88%D8%A9-%D8%A8%D8%AE%D8%B7%D9%88%D8%A9-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان خطة خطوة بخطوة لحماية البيانات" title="ارتباط مباشر بالعنوان خطة خطوة بخطوة لحماية البيانات">​</a></h2>
<p>إليك خطة عملية يمكن تنفيذها بدون معرفة تخصصية. إنها مناسبة للكمبيوتر المنزلي، أو اللابتوب، أو الأرشيف العائلي، أو المكتب المنزلي الصغير.</p>
<ol>
<li><strong>قم بعمل جرد للبيانات المهمة.</strong> حدد أين يتم تخزين المستندات والصور والفيديو والاسكانات، والمشاريع العملية، وقواعد البيانات الخاصة بكلمات المرور، والملفات المالية. غالبًا ما تكون البيانات متناثرة عبر سطح المكتب، ومجلد التنزيلات، والسحابة، والقرص الخارجي.</li>
<li><strong>قم بإعداد النسخ الاحتياطي وفقًا لقواعد 3-2-1.</strong> احتفظ بثلاث نسخ من البيانات على الأقل، على نوعين مختلفين من وسائل التخزين، واحتفظ بنسخة واحدة بشكل منفصل عن الكمبيوتر أو في السحابة مع حماية من الحذف.</li>
<li><strong>قم بتشغيل التحديثات التلقائية.</strong> قم بتحديث Windows وmacOS وLinux والمتصفحات وبرامج المكتب ومضغوطات PDF وبرامج المراسلة.</li>
<li><strong>تحقق من برنامج مكافحة الفيروسات والحماية المدمجة.</strong> قم بتفعيل الحماية في الوقت الحقيقي، والتحقق السحابي، ومراقبة المجلدات ضد التغييرات غير المصرح بها، إذا كانت هذه الميزة متاحة.</li>
<li><strong>قم بإزالة حقوق الإدارة من الاستخدام اليومي.</strong> استخدم حسابًا عاديًا للمهام اليومية. حقوق المشرف ضرورية فقط للتثبيت والإعداد.</li>
<li><strong>قم بحماية كلمات المرور.</strong> استخدم مدير كلمات المرور، وكلمات مرور فريدة وطويلة، ومصادقة ثنائية للعناوين الإلكترونية والسحابة والحسابات المهمة.</li>
<li><strong>حدد الوصول إلى المجلدات الشبكية.</strong> لا تعطِ جميع المستخدمين وصولًا كاملاً للتعديل. قم بفصل الأرشيف الشخصي، والملفات العملية، والمجلدات المشتركة.</li>
<li><strong>قم بإيقاف تشغيل التشغيل التلقائي من وسائل التخزين USB.</strong> لا تفتح مفاتيح فلاش غير معروفة والأقراص الخارجية بدون التحقق.</li>
<li><strong>قم بإجراء اختبار للاستعادة.</strong> النسخة الاحتياطية تكون مفيدة فقط عندما يمكن استعادة الملفات منها فعليًا. تحقق من ذلك مسبقًا.</li>
<li><strong>قم بإعداد خطة عمل في حالة الإصابة.</strong> دون من يجب إبلاغه، وما الأجهزة التي يجب إيقاف تشغيلها، وأين توجد النسخ الاحتياطية.</li>
</ol>
<p>تستغرق هذه الخطة وقتًا، لكنها تقلل بشكل كبير من خطر فقدان البيانات. الأهم هو عدم تأجيل النسخ الاحتياطية إلى "لاحقًا"، لأن برامج الفدية لا تعطي إنذارًا مسبقًا.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطي-كأهم-وسيلة-للحماية-من-برامج-الفدية">النسخ الاحتياطي كأهم وسيلة للحماية من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D9%83%D8%A3%D9%87%D9%85-%D9%88%D8%B3%D9%8A%D9%84%D8%A9-%D9%84%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطي كأهم وسيلة للحماية من برامج الفدية" title="ارتباط مباشر بالعنوان النسخ الاحتياطي كأهم وسيلة للحماية من برامج الفدية">​</a></h2>
<p>النسخة الاحتياطية هي الطريقة الأكثر موثوقية لاستعادة البيانات الشخصية بعد الهجوم. حتى أفضل برنامج مكافحة الفيروسات لا يقدم ضمانًا مطلقًا، بينما تضمن النسخة الاحتياطية الصحيحة استعادة الملفات دون التفاوض مع المجرمين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قاعدة-3-2-1">قاعدة 3-2-1<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%82%D8%A7%D8%B9%D8%AF%D8%A9-3-2-1" class="hash-link" aria-label="ارتباط مباشر بالعنوان قاعدة 3-2-1" title="ارتباط مباشر بالعنوان قاعدة 3-2-1">​</a></h3>
<p>تركيبة الكلاسيكية كالتالي:</p>
<ul>
<li>3 نسخ من البيانات: النسخة الأصلية ونسختان احتياطيتان؛</li>
<li>2 وسائل تخزين مختلفة: مثل القرص الداخلي وقرص HDD الخارجي، أو NAS أو السحابة؛</li>
<li>1 نسخة خارج الجهاز الرئيسي: قرص مفصول أو مكان آخر أو تخزين سحابي.</li>
</ul>
<p>لحماية نفسك ضد ransomware، من المهم أن تكون على الأقل نسخة واحدة غير متاحة لبرامج الفدية. إذا كان القرص الخارجي متصلًا دائمًا بالكمبيوتر، يمكن للبرامج الضارة تشفيره أيضًا. لذلك، من الأفضل توصيل القرص فقط أثناء النسخ الاحتياطي، ثم فصله بأمان.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="إصدار-النسخ-والحماية-من-الحذف">إصدار النسخ والحماية من الحذف<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A5%D8%B5%D8%AF%D8%A7%D8%B1-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D9%88%D8%A7%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%85%D9%86-%D8%A7%D9%84%D8%AD%D8%B0%D9%81" class="hash-link" aria-label="ارتباط مباشر بالعنوان إصدار النسخ والحماية من الحذف" title="ارتباط مباشر بالعنوان إصدار النسخ والحماية من الحذف">​</a></h3>
<p>المزامنة السحابية ليست دائمًا مساوية للنسخ الاحتياطي. إذا قامت برامج الفدية بتغيير الملفات في المجلد المتزامن، قد تقوم السحابة بتحميل النسخ المشفرة بسرعة. لذلك، من المهم استخدام خدمات تحتوي على قاعدة لتاريخ الإصدارات واستعادة الملفات المحذوفة.</p>
<p>لتهيئة البيانات الحرجة، الحلول التي تحتوي على نسخ غير قابلة للتغيير تكون مفيدة. في الأوساط المؤسسية يسمى هذا "النسخ الاحتياطي غير القابل للتغيير". للحصول على تأثير مشابه في المنزل، يمكن تحقيق هذا إذا احتفظت بنسخة واحدة على قرص مفصول أو وسيلة تخزين لا يمكن تغييرها بعد الكتابة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-يشمل-النسخ-الاحتياطي">ماذا يشمل النسخ الاحتياطي<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D9%8A%D8%B4%D9%85%D9%84-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا يشمل النسخ الاحتياطي" title="ارتباط مباشر بالعنوان ماذا يشمل النسخ الاحتياطي">​</a></h3>
<p>لا تقصر نفسك على مجلد المستندات. تحقق من:</p>
<ul>
<li>سطح المكتب؛</li>
<li>مجلد التنزيلات إذا كان يحتوي على ملفات مهمة؛</li>
<li>الصور ومقاطع الفيديو؛</li>
<li>مسح جوازات السفر، والعقود، والإيصالات، والوثائق الطبية؛</li>
<li>المشاريع من برامج التصميم، الفيديو، الموسيقى أو التطوير؛</li>
<li>تصدير كلمات المرور أو قاعدة بيانات مشفرة لمدير كلمات المرور؛</li>
<li>إعدادات التطبيقات المهمة إذا كانت مطلوبة لاستعادة العمل.</li>
</ul>
<p>مع ذلك، يجب عدم تخزين مسح الوثائق بدون حماية. من الأفضل تشفير الأرشيف الذي يحتوي على بيانات حساسة بكلمة مرور موثوقة والحفاظ عليه منفصلًا عن كلمة المرور.</p>
<p><img decoding="async" loading="lazy" alt="النسخ الاحتياطي ضد برامج الفدية" src="https://cyberrestorelab.com/ar/assets/images/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov-02-6912f9c5d7d5993d0095c038591620ec.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="مقارنة-طرق-النسخ-الاحتياطي">مقارنة طرق النسخ الاحتياطي<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%85%D9%82%D8%A7%D8%B1%D9%86%D8%A9-%D8%B7%D8%B1%D9%82-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان مقارنة طرق النسخ الاحتياطي" title="ارتباط مباشر بالعنوان مقارنة طرق النسخ الاحتياطي">​</a></h2>
<table><thead><tr><th>الطريقة</th><th>الإيجابيات</th><th>السلبيات</th><th>الاستخدام الأفضل</th></tr></thead><tbody><tr><td>قرص HDD أو SSD خارجي</td><td>سريع، غير مكلف، حجم كبير</td><td>خطير إذا كان متصلاً دائمًا</td><td>الصور العائلية، مقاطع الفيديو، أرشيف الوثائق</td></tr><tr><td>تخزين سحابي مع إصدارات</td><td>доступ من أماكن مختلفة، حماية من تعطل الأقراص</td><td>يحتاج إلى الإنترنت، مهمة الحماية من الأمن</td><td>الوثائق، المشاريع، الأعمال الحالية</td></tr><tr><td>NAS في المنزل</td><td>مريح لعدة أجهزة</td><td>يتطلب الإعداد والتحديثات</td><td>أرشيف وسائط المنزل، أجهزة الكمبيوتر العائلية</td></tr><tr><td>نسخة احتياطية أحادية</td><td>لا يمكن تغييرها عن طريق الخطأ بعد الكتابة</td><td>غير مريح للتحديث بشكل متكرر</td><td>الوثائق الأكثر أهمية والأرشيفات النهائية</td></tr><tr><td>استخدام مجمع</td><td>максимальная устойчивость</td><td>يحتاج إلى الحفاظ على النظام</td><td>أفضل خيار للبيانات القيمة</td></tr></tbody></table>
<p>الخيار الأمثل لمعظم المستخدمين هو الجمع بين القرص الخارجي والسحابة ذات تاريخ الإصدارات. يحمي القرص الخارجي من الحذف في السحابة، بينما تساعد السحابة إذا تعطلت القرص أو فقدته.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="إعدادات-windows-وmacos-وlinux-لحماية-نفسك-من-برامج-الفدية">إعدادات Windows وmacOS وLinux لحماية نفسك من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF%D8%A7%D8%AA-windows-%D9%88macos-%D9%88linux-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%86%D9%81%D8%B3%D9%83-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعدادات Windows وmacOS وLinux لحماية نفسك من برامج الفدية" title="ارتباط مباشر بالعنوان إعدادات Windows وmacOS وLinux لحماية نفسك من برامج الفدية">​</a></h2>
<p>يحتوي نظام التشغيل بالفعل على آليات أمان مفيدة. من الجيد تفعيلها والحفاظ على تشغيلها.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="windows">Windows<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#windows" class="hash-link" aria-label="ارتباط مباشر بالعنوان Windows" title="ارتباط مباشر بالعنوان Windows">​</a></h3>
<p>في Windows، تحقق من الإعدادات التالية:</p>
<ul>
<li>قم بتفعيل Microsoft Defender أو برنامج مكافحة الفيروسات الموثوق؛</li>
<li>قم بتفعيل الحماية في الوقت الحقيقي؛</li>
<li>استخدم الوصول الخاضع للتحكم إلى المجلدات إذا كان متاحًا في إصدار نظامك؛</li>
<li>قم بتفعيل تحديثات Windows والتعريفات؛</li>
<li>قم بإيقاف تشغيل إخفاء إصدارات الملفات في مستكشف الملفات؛</li>
<li>لا تعمل يوميًا تحت حساب مشرف؛</li>
<li>قم بتفعيل استعادة النظام، لكن لا تعتبرها نسخة احتياطية كاملة.</li>
</ul>
<p>يساعد الوصول الخاضع للتحكم إلى المجلدات في تقييد تغيير الملفات في الأدلة المهمة من قبل تطبيقات غير معروفة. ولكن يجب إعداده بعناية، لأن بعض البرامج المشروعة قد تتطلب إذنًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="macos">macOS<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#macos" class="hash-link" aria-label="ارتباط مباشر بالعنوان macOS" title="ارتباط مباشر بالعنوان macOS">​</a></h3>
<p>على macOS، من المفيد:</p>
<ul>
<li>تحديث النظام بانتظام؛</li>
<li>استخدام Time Machine للنسخ الاحتياطية؛</li>
<li>تنزيل التطبيقات من App Store أو من المواقع الرسمية؛</li>
<li>التحقق من أذونات التطبيقات للمجلدات، والكاميرا، والميكروفون، والقرص؛</li>
<li>عدم تعطيل Gatekeeper وآليات الحماية المدمجة بدون الحاجة.</li>
</ul>
<p>يتميز Time Machine أنه يحتفظ بإصدارات من الملفات. لكن من الأفضل عدم ترك قرص Time Machine متصلاً بشكل دائم إذا كنت ترغب في تقليل خطر تضرر النسخ خلال الهجمات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="linux">Linux<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#linux" class="hash-link" aria-label="ارتباط مباشر بالعنوان Linux" title="ارتباط مباشر بالعنوان Linux">​</a></h3>
<p>ليس Linux منيعا. لحماية البيانات:</p>
<ul>
<li>تحديث النظام والحزم؛</li>
<li>استخدم مستخدمًا عاديًا بدون حقوق جذر دائمة؛</li>
<li>قيد الأذونات على الأدلة؛</li>
<li>لا تشغل سكريبتات من مصادر غير معروفة؛</li>
<li>احمِ SSH باستخدام المفاتيح وقم بإيقاف تشغيل الدخول باستخدام كلمة المرور إذا كان الخادم متاحًا من الإنترنت؛</li>
<li>قم بعمل نسخ احتياطية من خلال rsync أو borg أو restic أو أدوات موثوقة أخرى.</li>
</ul>
<p>يجب الانتباه بشكل خاص إلى المجلدات الشبكية. إذا حصل برنامج ضار على وصول إلى دليل مركب مع إذن الكتابة، يمكنه تدمير البيانات بغض النظر عن نظام التشغيل.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تحمي-البريد-الإلكتروني-والمتصفح-وتطبيقات-المراسلة">كيف تحمي البريد الإلكتروني والمتصفح وتطبيقات المراسلة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AD%D9%85%D9%8A-%D8%A7%D9%84%D8%A8%D8%B1%D9%8A%D8%AF-%D8%A7%D9%84%D8%A5%D9%84%D9%83%D8%AA%D8%B1%D9%88%D9%86%D9%8A-%D9%88%D8%A7%D9%84%D9%85%D8%AA%D8%B5%D9%81%D8%AD-%D9%88%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D8%A7%D8%B3%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تحمي البريد الإلكتروني والمتصفح وتطبيقات المراسلة" title="ارتباط مباشر بالعنوان كيف تحمي البر�يد الإلكتروني والمتصفح وتطبيقات المراسلة">​</a></h2>
<p>البريد والمتصفح هما البوابات الرئيسية للروابط الضارة. لذا، تبدأ الحماية من اليقظة وتهيئة بعض الإعدادات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تحقق-من-علامات-الاحتيال">تحقق من علامات الاحتيال<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%AA%D8%AD%D9%82%D9%82-%D9%85%D9%86-%D8%B9%D9%84%D8%A7%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان تحقق من علامات الاحتيال" title="ارتباط مباشر بالعنوان تحقق من علامات الاحتيال">​</a></h3>
<p>كن حذرًا إذا كانت الرسالة:</p>
<ul>
<li>تطلب فتح مرفق بشكل عاجل؛</li>
<li>تخيفك بإغلاق الحساب أو غرامة؛</li>
<li>تحتوي على عنوان مرسل خاطئ؛</li>
<li>وصلت بشكل غير متوقع، على الرغم من أنها تبدو كرسالة عمل؛</li>
<li>تطلب تفعيل ماكروس في المستند؛</li>
<li>تعرض تنزيل أرشيف من خلال الرابط؛</li>
<li>تحتوي على رابط مختصر دون وجهة واضحة.</li>
</ul>
<p>إذا بدت الرسالة مهمة، لا تفتح المرفق فورًا. اتصل بالمرسل عبر قناة أخرى: الهاتف، أو الموقع الرسمي، أو دردشة معروفة بالفعل.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="إعداد-المتصفح-بشكل-آمن">إعداد المتصفح بشكل آمن<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A5%D8%B9%D8%AF%D8%A7%D8%AF-%D8%A7%D9%84%D9%85%D8%AA%D8%B5%D9%81%D8%AD-%D8%A8%D8%B4%D9%83%D9%84-%D8%A2%D9%85%D9%86" class="hash-link" aria-label="ارتباط مباشر بالعنوان إعداد المتصفح بشكل آمن" title="ارتباط مباشر بالعنوان إعداد المتصفح بشكل آمن">​</a></h3>
<p>استخدم متصفحًا حديثًا وأقل عدد ممكن من الإضافات. كل إضافة تحصل على مجموعة معينة من الأذونات. إذا تم اختراقها أو كانت ضارة في الأصل، يزداد الخطر.</p>
<p>عادات مفيدة:</p>
<ul>
<li>قم بتنزيل البرامج فقط من المواقع الرسمية؛</li>
<li>لا تثبت "كوديكات" و"مسAccelerators" بناءً على طلب الموقع؛</li>
<li>تحقّق من عنوان الموقع قبل إدخال كلمة المرور؛</li>
<li>استخدم مدير كلمات المرور، فهو غالبًا لا يعبئ كلمة المرور على مجال مزور؛</li>
<li>لا تُوقف الحماية المدمجة ضد المواقع الخطرة.</li>
</ul>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="احذر-من-تطبيقات-المراسلة">احذر من تطبيقات المراسلة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D8%AD%D8%B0%D8%B1-%D9%85%D9%86-%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D8%A7%D8%B3%D9%84%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان احذر من تطبيقات المراسلة" title="ارتباط مباشر بالعنوان احذر من تطبيقات المراسلة">​</a></h3>
<p>غالبًا ما تنتشر الملفات الضارة من خلال تطبيقات المراسلة باسم الأصدقاء. إذا تم إرسال أرشيف أو مثبت أو رابط غريب لك دون توضيح، تحقق مما هو عليه. قد يكون حساب الصديق قد تم اختراقه.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كلمات-المرور-والمصادقة-الثنائية">كلمات المرور والمصادقة الثنائية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D9%88%D8%A7%D9%84%D9%85%D8%B5%D8%A7%D8%AF%D9%82%D8%A9-%D8%A7%D9%84%D8%AB%D9%86%D8%A7%D8%A6%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كلمات المرور والمصادقة الثنائية" title="ارتباط مباشر بالعنوان كلمات المرور والمصادقة الثنائية">​</a></h2>
<p>يمكن أن تؤدي سرقة البريد الإلكتروني أو حساب السحابة إلى تسريب البيانات الشخصية وفقدان النسخ الاحتياطية. لذا، تعد كلمات المرور جزءًا مهمًا من الحماية من برامج الفدية.</p>
<p>استخدم كلمات مرور فريدة لكل خدمة. لا يمكن استخدام نفس كلمة المرور للبريد، أو السحابة، أو البنك، أو الشبكات الاجتماعية، أو المنتديات. إذا تسربت كلمة مرور من موقع قديم، قد يكون البريد الإلكتروني، السحابة، والنسخ الاحتياطية في خطر.</p>
<p>يساعدك مدير كلمات المرور في إنشاء كلمات مرور طويلة وعشوائية وعدم تذكرها يدويًا. يجب أن تكون الكلمة الرئيسية لمدير كلمات المرور طويلة وفريدة. بالنسبة للحسابات المهمة، قم بتشغيل المصادقة الثنائية من خلال تطبيق مصادقة أو مفتاح للأجهزة، إذا أمكن.</p>
<p>تعتبر الحماية الثنائية من العاملين مهمة بشكل خاص للبريد الإلكتروني. غالبًا ما يتم استعادة الوصول إلى خدمات أخرى من خلال البريد. إذا حصل المهاجم على صندوق البريد، قد يتمكن من إعادة تعيين كلمات المرور، وحذف إشعارات، والحصول على وصول إلى الملفات السحابية.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="حماية-الوثائق-والبيانات-الحساسة">حماية الوثائق والبيانات الحساسة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%88%D8%AB%D8%A7%D8%A6%D9%82-%D9%88%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D8%AD%D8%B3%D8%A7%D8%B3%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان حماية الوثائق والبيانات الحساسة" title="ارتباط مباشر بالعنوان حماية الوثائق والبيانات الحساسة">​</a></h2>
<p>ليست كل البيانات مهمة بنفس القدر. تتطلب بيانات جواز السفر، والوثائق الطبية، والملفات المالية، والعقود حماية منفصلة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قلل-من-تخزين-البيانات-الزائدة">قلل من تخزين البيانات الزائدة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%82%D9%84%D9%84-%D9%85%D9%86-%D8%AA%D8%AE%D8%B2%D9%8A%D9%86-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D8%B2%D8%A7%D8%A6%D8%AF%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قلل من تخزين البيانات الزائدة" title="ارتباط مباشر بالعنوان قلل من تخزين البيانات الزائدة">​</a></h3>
<p>كلما قل عدد البيانات الحساسة المخزنة على الجهاز، كان الضرر أقل عند الإصابة أو السرقة. احذف الاسكانات القديمة التي لم تعد بحاجة إليها. تحقق من مجلد التنزيلات والمرفقات في تطبيقات المراسلة.</p>
<p>إذا كانت الوثيقة تحتاجها نادرًا، احتفظ بها في أرشيف مشفر أو تخزين محمي. يجب ألا تكون كلمة مرور الأرشيف قريبة في ملف نصي.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="قم-بتشفير-الوسائط-المهمة">قم بتشفير الوسائط المهمة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%82%D9%85-%D8%A8%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A7%D9%84%D9%88%D8%B3%D8%A7%D8%A6%D8%B7-%D8%A7%D9%84%D9%85%D9%87%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان قم بتشفير الوسائط المهمة" title="ارتباط مباشر بالعنوان قم بتشفير الوسائط المهمة">​</a></h3>
<p>تشفير القرص يحمي البيانات إذا فقد الكمبيوتر المحمول أو القرص الصلب الخارجي. على Windows يمكنك استخدام BitLocker في الإصدارات المدعومة أو حلول موثوقة أخرى. على macOS يتوفر FileVault. على Linux يتم استخدام LUKS بشكل شائع.</p>
<p>من المهم أن نفهم: يُعَدُّ تشفير القرص غير كافٍ ضد برامج الفدية إذا كنت قد دخلت بالفعل إلى النظام وحصل البرنامج الضار على وصول إلى الملفات. ولكن، يُحمي من السرقة المادية والوصول غير المصرح به.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="افصل-بين-العمل-والشخصي">افصل بين العمل والشخصي<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%81%D8%B5%D9%84-%D8%A8%D9%8A%D9%86-%D8%A7%D9%84%D8%B9%D9%85%D9%84-%D9%88%D8%A7%D9%84%D8%B4%D8%AE%D8%B5%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان افصل بين العمل والشخصي" title="ارتباط مباشر بالعنوان افصل بين العمل والشخصي">​</a></h3>
<p>إذا كنت تعمل من المنزل، لا تخلط بين الصور الشخصية، والوثائق العملية، وملفات الاختبار في مجلد مشترك واحد. يسهل فصل البيانات النسخ الاحتياطي ويحد من الضرر عند الإصابة.</p>
<p>لأطفالك وأفراد عائلتك الآخرين، أنشئ حسابات منفصلة بدون حقوق الإدارة. ذلك يقلل من خطر حدوث تثبيت عشوائي للعبة أو إضافة تضر بالأرشيف العائلي المشترك.</p>
<p><img decoding="async" loading="lazy" alt="حماية الوثائق الشخصية" src="https://cyberrestorelab.com/ar/assets/images/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov-03-a057ce031dc5778a5d2c479458d30757.webp" width="1536" height="1024" class="img_ev3q"></p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="كيف-تتعرف-على-هجوم-برامج-الفدية">كيف تتعرف على هجوم برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%83%D9%8A%D9%81-%D8%AA%D8%AA%D8%B9%D8%B1%D9%81-%D8%B9%D9%84%D9%89-%D9%87%D8%AC%D9%88%D9%85-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان كيف تتعرف على هجوم برامج الفدية" title="ارتباط مباشر بالعنوان كيف تتعرف على هجوم ب�رامج الفدية">​</a></h2>
<p>كلما أسرعت في ملاحظة المشكلة، زادت فرصك في الحد من الضرر. قد تكون علامات الإصابة مثل:</p>
<ul>
<li>توقفت الملفات عن الفتح؛</li>
<li>ظهرت امتدادات غريبة على الملفات؛</li>
<li>ظهرت ملاحظات مع طلبات فدية في المجلدات؛</li>
<li>تباطأ الكمبيوتر بشكل ملحوظ بدون أسباب واضحة؛</li>
<li>ظهر برنامج مكافحة الفيروسات بشكل متكرر محاولات للقيام بتغييرات على الملفات؛</li>
<li>بدأت السحابة في مزامنة عدد كبير من الملفات المعدلة؛</li>
<li>أصبحت المجلدات الشبكية غير متاحة أو تحتوي على مستندات تضررت.</li>
</ul>
<p>إذا رأيت مثل هذه العلامات، تصرف بسرعة. لا تحاول فتح الملفات المشفرة بشكل عشوائي ولا قم بتنزيل "أدوات فك التشفير" من مواقع مشبوهة. بعض أدوات الاسترداد الاحتيالية تكون ضارة بحد ذاتها.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-إذا-كانت-الملفات-قد-تم-تشفيرها-بالفعل">ماذا تفعل إذا كانت الملفات قد تم تشفيرها بالفعل<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A5%D8%B0%D8%A7-%D9%83%D8%A7%D9%86%D8%AA-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D9%82%D8%AF-%D8%AA%D9%85-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1%D9%87%D8%A7-%D8%A8%D8%A7%D9%84%D9%81%D8%B9%D9%84" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل إذا كانت الملفات قد تم تشفيرها بالفعل" title="ارتباط مباشر بالعنوان ماذا تفعل إذا كانت الملفات قد تم تشفيرها بالفعل">​</a></h2>
<p>الذعر ليس مساعدًا جيدًا. من المهم وقف الانتشار وحفظ الأدلة للتحليل.</p>
<ol>
<li><strong>افصل الجهاز عن الشبكة.</strong> أوقف Wi-Fi، واخرج الكابل الشبكي، وأوقف تشغيل VPN والوصول إلى المجلدات الشبكية. يمكن أن يساعد هذا في إيقاف تشفير الموارد المشتركة.</li>
<li><strong>لا تقم بتوصيل أقراص النسخ الاحتياطي.</strong> إذا كان قرص النسخ الاحتياطي مفصولًا حاليًا، فلا تقم بتوصيله بالكمبيوتر المصاب.</li>
<li><strong>لا تقم بحذف ملاحظة المهاجمين وأمثلة الملفات.</strong> قد تحتاج إليها لتحديد نوع برنامج الفدية.</li>
<li><strong>التقط صورة لرسالة الفدية.</strong> وثق العناوين، وإصدارات الملفات، ووقت الاكتشاف، وعلامات الهجوم.</li>
<li><strong>تحقق من الأجهزة الأخرى.</strong> تأكد من أن المجلدات الشبكية والسحابة وNAS وأجهزة الكمبيوتر الأخرى لم تتأثر.</li>
<li><strong>تواصل مع متخصص أو دعم من بائع مكافحة الفيروسات.</strong> أحيانًا تتوفر أدوات فك التشفير المجانية لعائلات معينة من برامج الفدية.</li>
<li><strong>أعد تثبيت النظام أو قُم بإزالة البيانات بطريقة موثوقة.</strong> يجب استعادة البيانات فقط بعد إزالة التهديد.</li>
<li><strong>استعد الملفات من نسخة احتياطية نقية.</strong> استخدم النسخة التي تم إنشاؤها قبل الإصابة.</li>
</ol>
<p>لا يُوصى بدفع الفدية. الدفع لا يضمن فك التشفير ويدعم النظام الإجرامي. علاوة على ذلك، حتى بعد الحصول على المفتاح، قد تبقى بعض الملفات تضررت.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأخطاء-الشائعة-عند-حماية-نفسك-م�ن-برامج-الفدية">الأخطاء الشائعة عند حماية نفسك من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%AE%D8%B7%D8%A7%D8%A1-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%B9%D9%86%D8%AF-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%86%D9%81%D8%B3%D9%83-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأخطاء الشائعة عند حماية نفسك من برامج الفدية" title="ارتباط مباشر بالعنوان الأخطاء الشائعة عند حماية نفسك من برامج الفدية">​</a></h2>
<p>يقوم العديد من المستخدمين بخطوات في الاتجاه الصحيح، لكنهم يتركون ثغرات حرجة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="القرص-الاحتياطي-المتصل-دائمًا">القرص الاحتياطي المتصل دائمًا<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D9%82%D8%B1%D8%B5-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A-%D8%A7%D9%84%D9%85%D8%AA%D8%B5%D9%84-%D8%AF%D8%A7%D8%A6%D9%85%D9%8B%D8%A7" class="hash-link" aria-label="ارتباط مباشر بالعنوان القرص الاحتياطي المتصل دائمًا" title="ارتباط مباشر بالعنوان القرص الاحتياطي المتصل دائمًا">​</a></h3>
<p>قد يتعرض القرص الخارجي، الذي يبقى متصلًا دائمًا، للتشفير مع الملفات الأصلية. من الأفضل إعداد جدول زمني: قم بتوصيله، واجعل نسخة، ثم افصلها بأمان وضعها بعيدًا.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="الاعتماد-فقط-على-مكافحة-الفيروسات">الاعتماد فقط على مكافحة الفيروسات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D8%A7%D8%B9%D8%AA%D9%85%D8%A7%D8%AF-%D9%81%D9%82%D8%B7-%D8%B9%D9%84%D9%89-%D9%85%D9%83%D8%A7%D9%81%D8%AD%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%B1%D9%88%D8%B3%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان الاعتماد فقط على مكافحة الفيروسات" title="ارتباط مباشر بالعنوان الاعتماد فقط على مكافحة الفيروسات">​</a></h3>
<p>يقلل برنامج مكافحة الفيروسات من المخاطر، لكن لا يمكن أن يحل محل النسخ الاحتياطية والحرص. يمكن أن تستمر النسخ الجديدة من البرامج الضارة لفترة دون التعرف عليها. لذا، يجب أن تكون لديك حماية متعددة المستويات.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="استخدام-كلمة-مرور-واحدة-لجميع-الخدمات">استخدام كلمة مرور واحدة لجميع الخدمات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D8%B3%D8%AA%D8%AE%D8%AF%D8%A7%D9%85-%D9%83%D9%84%D9%85%D8%A9-%D9%85%D8%B1%D9%88%D8%B1-%D9%88%D8%A7%D8%AD%D8%AF%D8%A9-%D9%84%D8%AC%D9%85%D9%8A%D8%B9-%D8%A7%D9%84%D8%AE%D8%AF%D9%85%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان استخدام كلمة مرور واحدة لجميع الخدمات" title="ارتباط مباشر بالعنوان استخدام كلمة مرور واحدة لجميع الخدمات">​</a></h3>
<p>تسهل إعادة استخدام كلمات المرور الهجوم. إذا تسربت كلمة مرور من منتدى قديم، فقد تتعرض البريد، والسحابة، والنسخ الاحتياطية للخطر.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="تجاهل-التحديثات">تجاهل التحديثات<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%AA%D8%AC%D8%A7%D9%87%D9%84-%D8%A7%D9%84%D8%AA%D8%AD%D8%AF%D9%8A%D8%AB%D8%A7%D8%AA" class="hash-link" aria-label="ارتباط مباشر بالعنوان تجاهل التحديثات" title="ارتباط مباشر بالعنوان تجاهل التحديثات">​</a></h3>
<p>يبدو التحديث المؤجل مريحًا حتى يستغلها المهاجمون. من الأفضل تفعيل التحديثات التلقائية وإعادة تشغيل الجهاز عند الحاجة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="النسخ-الاحتياطية-غير-الموثوقة">النسخ الاحتياطية غير الموثوقة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%BA%D9%8A%D8%B1-%D8%A7%D9%84%D9%85%D9%88%D8%AB%D9%88%D9%82%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان النسخ الاحتياطية غير الموثوقة" title="ارتباط مباشر بالعنوان النسخ الاحتياطية غير الموثوقة">​</a></h3>
<p>قد لا يتم نسخ الملفات بسبب الأخطاء أو نقص المساحة أو مسارات غير صحيحة. من الجيد استعادة بعض الوثائق في مجلد تجريبي والتحقق من إمكانية فتحها كل بضعة أشهر.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الأسئلة-الشائعة-إجابات-على-الأسئلة-الشائعة">الأسئلة الشائعة: إجابات على الأسئلة الشائعة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9-%D8%A5%D8%AC%D8%A7%D8%A8%D8%A7%D8%AA-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D8%A3%D8%B3%D8%A6%D9%84%D8%A9-%D8%A7%D9%84%D8%B4%D8%A7%D8%A6%D8%B9%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الأسئلة الشائعة: إجابات على الأسئلة الشائعة" title="ارتباط مباشر بالعنوان الأسئلة الشائعة: إجابات على الأسئلة الشائعة">​</a></h2>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يمكن-حماية-نفسك-تمامًا-من-برامج-الفدية">هل يمكن حماية نفسك تمامًا من برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D9%85%D9%83%D9%86-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D9%86%D9%81%D8%B3%D9%83-%D8%AA%D9%85%D8%A7%D9%85%D9%8B%D8%A7-%D9%85%D9%86-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يمكن حماية نفسك تمامًا من برامج الفدية" title="ارتباط مباشر بالعنوان هل يمكن حماية نفسك تمامًا من برامج الفدية">​</a></h3>
<p>لا يمكن استبعاد المخاطر تمامًا، ولكن يمكن تقليلها بشكل كبير. تحتاج إلى تحديثات، ونسخ احتياطية، وحذر مع الملفات، وكلمات مرور فريدة، وحدود أذونات المستخدمين.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-سيساعد-التخزين-السحابي-في-حماية-البيانات-الشخصية">هل سيساعد التخزين السحابي في حماية البيانات الشخصية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%87%D9%84-%D8%B3%D9%8A%D8%B3%D8%A7%D8%B9%D8%AF-%D8%A7%D9%84%D8%AA%D8%AE%D8%B2%D9%8A%D9%86-%D8%A7%D9%84%D8%B3%D8%AD%D8%A7%D8%A8%D9%8A-%D9%81%D9%8A-%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D8%A7%D9%84%D8%B4%D8%AE%D8%B5%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل سيساعد التخزين السحابي في حماية البيانات الشخصية" title="ارتباط مباشر بالعنوان هل سيساعد التخزين السحابي في حماية البيانات الشخصية">​</a></h3>
<p>نعم، إذا كان في التخزين السحابي تاريخ من الإصدارات، وسلة المهملات، وحماية الحساب من خلال المصادقة الثنائية. المزامنة البسيطة بدون إصدارات قد تقوم بمزامنة الملفات المشفرة بدلاً من النسخ النظيفة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-إيقاف-تشغيل-الإنترنت-عند-الاشتباه-في-برامج-الفدية">هل يجب إيقاف تشغيل الإنترنت عند الاشتباه في برامج الفدية<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%A5%D9%8A%D9%82%D8%A7%D9%81-%D8%AA%D8%B4%D8%BA%D9%8A%D9%84-%D8%A7%D9%84%D8%A5%D9%86%D8%AA%D8%B1%D9%86%D8%AA-%D8%B9%D9%86%D8%AF-%D8%A7%D9%84%D8%A7%D8%B4%D8%AA%D8%A8%D8%A7%D9%87-%D9%81%D9%8A-%D8%A8%D8%B1%D8%A7%D9%85%D8%AC-%D8%A7%D9%84%D9%81%D8%AF%D9%8A%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب إيقاف تشغيل الإنترنت عند الاشتباه في برامج الفدية" title="ارتباط مباشر بالعنوان هل يجب إيقاف تشغيل الإنترنت عند الاشتباه في برامج الفدية">​</a></h3>
<p>نعم. إذا لاحظت تغييرات واسعة النطاق في الملفات أو ملاحظة للمهاجمين، افصل الجهاز عن الشبكة. سيساعد ذلك في تقليل الانتشار إلى المجلدات الشبكية والمزامنة السحابية.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="كم-مرة-يجب-إجراء-النسخ-الاحتياطي">كم مرة يجب إجراء النسخ الاحتياطي<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%83%D9%85-%D9%85%D8%B1%D8%A9-%D9%8A%D8%AC%D8%A8-%D8%A5%D8%AC%D8%B1%D8%A7%D8%A1-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%EF%BF%BD%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان كم مرة يجب إجراء النسخ الاحتياطي" title="ارتباط مباشر بالعنوان كم مرة يجب إجراء النسخ الاحتياطي">​</a></h3>
<p>يعتمد ذلك على كمية البيانات التي أنت مستعد لفقدانها. بالنسبة للوثائق العملية، من الأفضل إنشاء نسخ احتياطية يوميًا أو عدة مرات في الأسبوع. بالنسبة للأرشيف العائلي للصور، قد تكون النسخة الاحتياطية المنتظمة كافية بعد إضافة ملفات جديدة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="هل-يجب-الاحتفاظ-بالنسخ-الاحتياطية-على-الفلاش-ميموري">هل يجب الاحتفاظ بالنسخ الاحتياطية على الفلاش ميموري<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%87%D9%84-%D9%8A%D8%AC%D8%A8-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%81%D8%A7%D8%B8-%D8%A8%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D8%A7%D8%AD%D8%AA%D9%8A%D8%A7%D8%B7%D9%8A%D8%A9-%D8%B9%D9%84%D9%89-%D8%A7%D9%84%D9%81%D9%84%D8%A7%D8%B4-%D9%85%D9%8A%D9%85%D9%88%D8%B1%D9%8A" class="hash-link" aria-label="ارتباط مباشر بالعنوان هل يجب الاحتفاظ بالنسخ الاحتياطية على الفلاش ميموري" title="ارتباط مباشر بالعنوان هل يجب الاحتفاظ بالنسخ الاحتياطية على الفلاش ميموري">​</a></h3>
<p>تعتبر الفلاش ميموري مناسبة لنسخة احتياطية إضافية صغيرة، لكنها ليست الخيار الأفضل كخيار وحيد. يمكن أن تتعطل أو تضيع. بالنسبة للبيانات المهمة، من الأفضل استخدام قرص خارجي، أو سحابة مع إصدارات، أو خطة مركبة.</p>
<h3 class="anchor anchorWithStickyNavbar_LWe7" id="ماذا-تفعل-بالماسحات-القديمة-لجوازات-السفر-والوثائق">ماذا تفعل بالماسحات القديمة لجوازات السفر والوثائق<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%85%D8%A7%D8%B0%D8%A7-%D8%AA%D9%81%D8%B9%D9%84-%D8%A8%D8%A7%D9%84%D9%85%D8%A7%D8%B3%D8%AD%D8%A7%D8%AA-%D8%A7%D9%84%D9%82%D8%AF%D9%8A%D9%85%D8%A9-%D9%84%D8%AC%D9%88%D8%A7%D8%B2%D8%A7%D8%AA-%D8%A7%D9%84%D8%B3%D9%81%D8%B1-%D9%88%D8%A7%D9%84%D9%88%D8%AB%D8%A7%D8%A6%D9%82" class="hash-link" aria-label="ارتباط مباشر بالعنوان ماذا تفعل بالماسحات القديمة لجوازات السفر والوثائق" title="ارتباط مباشر بالعنوان ماذا تفعل بالماسحات القديمة لجوازات السفر والوثائق">​</a></h3>
<p>احذف البيانات الزائدة. ما تحتاجه يجب أن تخزنه في أرشيف مشفر أو تخزين محمي. لا تحتفظ بالماسحات الضوئية للوثائق بشكل مكشوف في مجلد التنزيلات أو على سطح المكتب.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="قائمة-فحص-سريعة-للتحقق">قائمة فحص سريعة للتحقق<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D9%81%D8%AD%D8%B5-%D8%B3%D8%B1%D9%8A%D8%B9%D8%A9-%D9%84%D9%84%D8%AA%D8%AD%D9%82%D9%82" class="hash-link" aria-label="ارتباط مباشر بالعنوان قائمة فحص سريعة للتحقق" title="ارتباط مباشر بالعنوان قائمة فحص سريعة للتحقق">​</a></h2>
<p>استخدم هذه القائمة كمرجع سريع:</p>
<ul>
<li>الملفات المهمة معروفة ومجمعة في مجلدات واضحة؛</li>
<li>هناك نسختان احتياطيتان على الأقل؛</li>
<li>واحدة من النسخ مفصولة عن الكمبيوتر أو محمية من التغييرات؛</li>
<li>تم تفعيل تحديثات النظام والبرامج؛</li>
<li>برنامج مكافحة الفيروسات يعمل ويتم تحديثه؛</li>
<li>تظهر إصدارات الملفات؛</li>
<li>حساب المستخدم اليومي لا يمتلك حقوق مشرف؛</li>
<li>كلمات المرور فريدة ومخزنة في مدير كلمات المرور؛</li>
<li>تم تفعيل المصادقة الثنائية للبريد والسحابة؛</li>
<li>لا تُفتح المرفقات المشبوهة بدون تحقق؛</li>
<li>تم اختبار استعادة النسخ الاحتياطية على الأقل مرة.</li>
</ul>
<p>إذا كانت الإجابة على معظم النقاط "لا"، ابدأ بتحقيق النسخ الاحتياطية وحماية البريد الإلكتروني. هذان الخطوتان يوفران أكبر تأثير عملي ملحوظ.</p>
<h2 class="anchor anchorWithStickyNavbar_LWe7" id="الخاتمة">الخاتمة<a href="https://cyberrestorelab.com/ar/blog/kak-zashchitit-lichnye-dannye-ot-shifrovalshchikov#%D8%A7%D9%84%D8%AE%D8%A7%D8%AA%D9%85%D8%A9" class="hash-link" aria-label="ارتباط مباشر بالعنوان الخاتمة" title="ارتباط مباشر بالعنوان الخاتمة">​</a></h2>
<p>تتطلب حماية البيانات الشخصية من برامج الفدية اتخاذ إجراءات بسيطة ولكنها منتظمة: قم بعمل نسخ احتياطية، وحدث النظام، واستخدم كلمات مرور فريدة، وحدود أذونات الوصول، وكن حذرًا بشأن المرفقات. ابدأ اليوم بخطوة واحدة: ابحث عن أهم الملفات لديك وأنشئ نسخة منها على وسيلة تخزين قابلة للفصل أو في السحابة مع تاريخ من الإصدارات. ثم أعد ضبط مستويات الحماية الأخرى حتى لا تصبح الهجمة كارثة.</p>]]></content>
        <category label="article" term="article"/>
        <category label="lmn-lsybrny" term="lmn-lsybrny"/>
        <category label="nskh-htyty" term="nskh-htyty"/>
        <category label="brmj-fdy" term="brmj-fdy"/>
        <category label="hmy-lbynt" term="hmy-lbynt"/>
    </entry>
</feed>